
网络安全学习路线图:从零基础到全栈工程师
网络安全学习路线图:从零基础到全栈工程师

“看了 3 个月网络安全教程,学了 TCP/IP、防火墙原理,却连‘怎么用 Nmap 扫一个端口’都不会;跟着视频做了 DVWA 漏洞复现,换个靶场就一脸懵;不知道该先学 Web 渗透还是安全开发,越学越焦虑”—— 这是零基础学网安最常见的困境:没有清晰的阶段目标,理论与实战脱节,最终陷入 “学了就忘、越学越乱” 的循环。
网络安全全栈工程师的核心能力是 “懂攻防、会开发、知合规”,但这份能力不是一蹴而就的。本文的路线图按 “2 年周期” 拆解,每个阶段都有 “可量化的目标 + 可落地的任务 + 可验证的成果”,哪怕你每天只有 2 小时,也能一步一个脚印,从 “连 Burp 都不会装” 成长为能独立负责企业安全项目的全栈工程师。
一、先明确:全栈安全工程师的 “能力模型”(2025 版)
在规划路线前,先搞懂 “全栈安全工程师” 需要具备哪些能力,避免学偏方向:
| 能力维度 | 核心要求(2025 年行业标准) | 对应岗位场景 |
|---|---|---|
| 攻防实战能力 | 会 Web 渗透(SQL 注入、XSS)、内网渗透(PtH、横向移动)、漏洞验证 | 企业渗透测试、应急响应 |
| 安全开发能力 | 能用 Python/Go 开发安全工具(扫描脚本、自动化检测工具)、懂云原生安全 | 安全工具开发、云安全架构设计 |
| 合规管理能力 | 熟悉等保 2.0、《数据安全法》、国密算法(SM4/SM2) | 安全合规审计、数据安全防护 |
| 架构设计能力 | 能设计小型企业安全体系(防火墙 + IDS + 日志审计)、懂零信任基础 | 安全架构师、企业安全负责人 |
核心认知:零基础不用一开始就追求 “全栈”,先从 “攻防实战” 切入,再逐步拓展开发与合规能力 —— 这是最符合学习规律、最易坚持的路径。
二、阶段 1:入门期(0-3 个月)—— 打基础,会用工具做 “简单安全检测”
核心目标
-
掌握网络与系统基础(能看懂 IP 地址、会操作 Linux);
-
会用 3 款核心工具(Nmap、Burp、Wireshark)做基础扫描与分析;
-
能独立完成 10 道 CTF 基础题(Web+Misc),输出解题笔记。
学习内容与时间分配(每天 2 小时)
| 周次 | 核心内容 | 学习资源推荐 | 每日时间分配 |
|---|---|---|---|
| 1-2 | 网络基础:TCP/IP 协议、HTTP 请求(GET/POST)、端口与服务(80/443/22) | B 站《计算机网络微课堂》(韩立刚)、《HTTP 权威指南》(前 3 章) | 1 小时看视频 + 1 小时画网络拓扑图(如 “浏览器访问百度的流程”) |
| 3-4 | Linux 系统:常用命令(ls/cd/grep/netstat)、SSH 登录、文件权限(chmod) | 菜鸟教程《Linux 入门教程》、VMware 装 CentOS 7 | 1 小时学命令 + 1 小时实操(如 “用 grep 查日志中的 ERROR 信息”) |
| 5-6 | 工具入门 1:Nmap(端口扫描、服务探测)、Wireshark(抓包分析 HTTP 请求) | Nmap 官方文档(中文)、B 站《Wireshark 抓包教程》 | 1 小时学工具原理 + 1 小时实操(扫自己的虚拟机,抓百度访问包) |
| 7-8 | 工具入门 2:Burp Suite 社区版(抓包改参数、简单爆破)、CTF 基础题型(Web-SQL 注入、Misc-LSB 隐写) | Burp 官方教程(中文)、CTFhub “新手专区” | 1 小时学工具操作 + 1 小时做 CTF 题(每天 1 道,写笔记) |
| 9-12 | 实战整合:用 Nmap 扫靶场端口→Burp 测 Web 漏洞→Wireshark 分析异常流量,完成 10 道 CTF 题 | CTFhub “基础 Web”“基础 Misc” 专题 | 2 小时实战(1 小时做题 + 1 小时整理笔记) |
必做实战任务(阶段结束能输出的成果)
-
端口扫描报告:用 Nmap 扫描自己的 CentOS 虚拟机,输出《端口安全清单》(包含开放端口、对应服务、风险等级,如 “22 端口开放 SSH 服务,低危”);
-
Web 漏洞验证:在 CTFhub “SQL 注入” 专题中,用 Burp 抓包改参数,完成 3 道题,输出《SQL 注入解题笔记》(含 Payload、复现步骤);
-
流量分析练习:用 Wireshark 抓 “访问 CTFhub 靶场” 的包,找出 1 个包含 “flag” 关键词的 HTTP 请求,截图并标注关键信息。
工具清单(免费且易上手)
-
系统工具:VMware Workstation(装 CentOS 7)、Xshell(SSH 连接 Linux);
-
安全工具:Nmap 7.94(端口扫描)、Burp Suite Community Edition(Web 测试)、Wireshark 4.0(流量分析);
-
学习工具:CTFhub(免费靶场)、Notion(写解题笔记)。
避坑点
-
❌ 不要学 “复杂理论”:如 TCP 三次握手的细节、Linux 内核原理,入门期能 “用” 就行,不用深究底层;
-
❌ 不要贪多工具:先把 Nmap、Burp、Wireshark 练熟,比同时学 10 款工具却都不会用强;
-
❌ 不要只看不动手:每天必须有 1 小时实操时间(哪怕只是用 Nmap 扫一次端口),否则学了就忘。
三、阶段 2:进阶期(4-9 个月)—— 练实战,能做 “企业级基础渗透与漏洞复现”
核心目标
-
掌握 Web 渗透核心漏洞(SQL 注入、XSS、文件上传、命令注入)的利用与修复;
-
会用 Metasploit 做漏洞利用,能完成简单内网渗透(1 个域控 + 2 台主机);
-
能独立复现 DVWA 全级别漏洞(Low→High),输出渗透测试报告;
-
学 Python 基础,能写简单脚本(批量 URL 存活检测、SQL 注入 Payload 生成)。
学习内容与时间分配(每天 2 小时)
| 月次 | 核心内容 | 学习资源推荐 | 实战任务 |
|---|---|---|---|
| 4-5 | Web 漏洞 1:SQL 注入(联合查询、时间盲注)、XSS(反射型 / 存储型)、漏洞修复方案(预编译、DOMPurify) | 《Web 渗透测试实战》(第 4-6 章)、DVWA 靶场 | 复现 DVWA Low→Medium 级 SQL 注入与 XSS,写《漏洞修复建议文档》 |
| 6-7 | Web 漏洞 2:文件上传(后缀绕过、MIME 绕过、图片马)、命令注入(RCE)、Burp 高级用法(Intruder 爆破、插件) | B 站《文件上传漏洞实战》、Burp 插件 “IntruderPayloads” | 复现 DVWA High 级文件上传,用 Burp 爆破后台账号(字典用 “top1000.txt”) |
| 8-9 | 内网渗透基础:Metasploit(生成 payload、getshell)、内网信息收集(ipconfig/all、bloodhound 基础)、简单横向移动(PtH) | 《Metasploit 渗透测试指南》(前 5 章)、TryHackMe “Pre Security” 路径 | 用 VMware 搭 “1Web 机 + 1 内网机” 环境,用 MSF 拿下 Web 机后,横向移动到内网机,输出《内网渗透报告》 |
| 10-12 | Python 基础:语法(变量 / 循环 / 函数)、requests 库(HTTP 请求)、os 库(文件操作)、安全脚本开发(批量 URL 检测) | 《Python 编程:从入门到实践》(前 8 章)、GitHub《Python 安全脚本开发》 | 写 2 个脚本:1. 批量 URL 存活检测(输入 10 个 URL,输出存活列表);2. SQL 注入 Payload 生成(支持单引号 / 双引号闭合) |
必做实战任务(阶段结束能输出的成果)
-
DVWA 全级别渗透报告:复现 Low→High 级的 SQL 注入、XSS、文件上传漏洞,包含 “漏洞描述、复现步骤、修复方案、验证结果”,附截图;
-
内网渗透项目:搭建包含 “Web 机(Windows Server 2012)+ 域控(Windows Server 2016)” 的内网环境,用 MSF 拿下 Web 机,通过 “Pass The Hash” 横向到域控,输出完整渗透流程报告;
-
安全脚本集:将写的 2 个 Python 脚本整理成 “工具包”,含使用说明(如 “URL 检测脚本的参数用法”),上传到 GitHub。
工具清单(进阶版)
-
渗透工具:Metasploit 6.0、BloodHound(内网分析)、sqlmap(自动化 SQL 注入);
-
开发工具:PyCharm Community Edition(写 Python 脚本)、GitHub(托管代码);
-
靶场资源:DVWA(本地搭建)、TryHackMe(免费内网靶场)、Vulnstack 1.0(内网实战环境)。
避坑点
-
❌ 不要依赖 “自动化工具”:先用 Burp 手动测 SQL 注入,再用 sqlmap—— 手动操作才能理解漏洞原理;
-
❌ 不要跳过 “漏洞修复” 学习:学漏洞时必须同步学修复方案(如 SQL 注入对应预编译),这是从 “渗透测试” 到 “安全工程师” 的关键;
-
❌ 不要忽视 “脚本开发”:哪怕只会写简单的批量脚本,也比纯手动测试效率高,这是进阶的核心竞争力。
四、阶段 3:资深期(10-18 个月)—— 拓能力,会 “安全开发 + 合规审计 + 云安全基础”
核心目标
-
能用 Python/Go 开发中型安全工具(如自动化漏洞扫描器、日志分析工具);
-
熟悉等保 2.0 三级要求,能独立完成小企业等保自查,输出合规报告;
-
懂云安全基础(阿里云 / 华为云安全组、OSS 权限配置),能做云服务器安全加固;
-
能独立完成 1 个 SRC 漏洞提交(低危及以上),拿到厂商确认。
学习内容与时间分配(每天 2 小时)
| 月次 | 核心内容 | 学习资源推荐 | 实战任务 |
|---|---|---|---|
| 10-12 | 安全开发进阶:Python 爬虫(requests+BeautifulSoup)、Go 基础(语法、goroutine)、安全工具开发(自动化扫描器:Nmap+Burp API 集成) | 《Python 爬虫开发与项目实战》(前 5 章)、Go 官方文档(中文)、GitHub《gopass》(安全工具示例) | 开发 “Web 漏洞自动化扫描器”:支持端口扫描→目录爆破→SQL 注入检测,输出 HTML 报告 |
| 13-15 | 合规审计:等保 2.0 三级技术要求(物理环境、网络安全、主机安全)、《数据安全法》核心条款、国密算法(SM4 加密、SM2 签名) | 《信息安全等级保护 2.0 实战指南》、国家网信办 “数据安全法解读”、OpenSSL 国密补丁 | 帮朋友的小电商公司做等保自查,输出《等保三级自查报告》,包含 “差距分析 + 整改建议” |
| 16-18 | 云安全与 SRC:阿里云 ECS 安全组配置、OSS 存储桶权限、云 WAF 使用、SRC 漏洞挖掘(Web 逻辑漏洞、未授权访问) | 阿里云大学《云安全入门》、华为云 “云安全实战营”、补天平台 “SRC 新手引导” | 1. 购买阿里云学生机,做安全加固(安全组只开 80/443、开启云 WAF);2. 在补天平台提交 1 个低危漏洞(如敏感信息泄露),拿到确认 |
必做实战任务(阶段结束能输出的成果)
-
自动化扫描器工具:包含 “端口扫描、目录爆破、SQL 注入检测” 功能,支持命令行参数(如python scanner.py -u http://test.com -p 80,443),附完整源码与使用文档,GitHub 标星 10+;
-
等保自查报告:涵盖等保三级 “技术要求” 的 5 个领域(网络、主机、应用、数据、终端),每个领域标注 “符合项 / 不符合项 / 整改方案”,客户签字确认;
-
SRC 漏洞报告:包含 “漏洞地址、复现步骤、影响分析、修复建议”,附厂商确认截图(如补天平台的 “漏洞已确认” 通知)。
工具清单(资深版)
-
开发工具:GoLand Community Edition(写 Go 工具)、Postman(测试 API)、Jenkins(简单 CI/CD,自动化构建工具);
-
合规工具:奇安信等保工具箱(自查)、GMSSL(国密算法库)、阿里云安全中心(云安全加固);
-
漏洞平台:补天平台、阿里云 SRC、字节跳动 SRC(提交漏洞)。
避坑点
-
❌ 不要贪多开发语言:Python 主攻脚本工具,Go 主攻高性能工具,精通 1-2 种足够,不用学所有语言;
-
❌ 不要忽视 “合规落地”:学等保时不要只背条款,要结合企业实际(如小企业没有物理机房,如何满足 “物理安全” 要求),输出可落地的报告;
-
❌ 不要害怕 SRC 提交:从低危漏洞(如敏感信息泄露、未授权访问)入手,哪怕提交被拒,也要总结原因(如复现步骤不清晰),逐步提升。
五、阶段 4:全栈期(19-24 个月)—— 整能力,能 “独立负责企业安全项目 + 设计安全架构”
核心目标
-
能独立负责 1 个企业级安全项目(如渗透测试 + 安全加固 + 合规整改),输出完整项目文档;
-
懂安全架构设计(零信任基础、纵深防御),能为 100 人规模企业设计安全体系;
-
熟悉恶意代码分析基础(IDA Pro 基础、静态分析),能识别简单木马;
-
拿到 1 个进阶认证(OSCP/CEH,二选一),提升职业竞争力。
学习内容与时间分配(每天 2 小时)
| 月次 | 核心内容 | 学习资源推荐 | 实战任务 |
|---|---|---|---|
| 19-21 | 企业安全项目实战:渗透测试全流程(信息收集→漏洞挖掘→内网渗透→报告输出)、安全加固(系统 + 应用 + 网络)、合规整改(等保 + 数据安全) | 《渗透测试实战》(第 2 版)、《企业安全架构设计》(前 5 章)、某电商企业安全项目案例(公开文档) | 接 1 个小企业 “安全评估 + 加固” 项目,输出《渗透测试报告》《安全加固方案》《合规整改计划》,客户验收通过 |
| 22-23 | 恶意代码分析:IDA Pro Free 版(反编译、伪代码查看)、静态分析(字符串查找、交叉引用)、简单木马识别(如远控木马的特征) | 《恶意代码分析实战》(前 4 章)、IDA 官方教程(中文)、Virustotal(样本分析) | 分析 1 个公开的恶意样本(如 EICAR 测试文件、简单远控木马),输出《恶意代码分析报告》,包含 “样本特征、行为分析、查杀建议” |
| 24 | 认证与职业规划:OSCP 备考(HTB Medium 靶机 10 个、PEN-200 课程核心)或 CEH 备考(官方教材 + 模拟题)、全栈能力复盘(整理项目与工具) | OSCP 官方指南、CEH 官方教材(中文)、自己的 GitHub 项目与报告 | 1. 考取 OSCP/CEH 认证;2. 整理 2 年学习成果(项目报告、工具源码、漏洞报告),优化简历,瞄准 “安全工程师 / 全栈安全工程师” 岗位 |
必做实战任务(阶段结束能输出的成果)
-
企业安全项目全套文档:包含《项目计划书》《渗透测试报告》《安全加固方案》《合规整改跟踪表》,客户签字验收,可作为求职核心项目经历;
-
安全架构设计方案:为 100 人规模的电商企业设计安全体系,包含 “网络拓扑(DMZ 区 + 内网区)、设备选型(防火墙 + IDS)、策略配置(安全组 + 访问控制)”,附成本估算;
-
认证与简历:拿到 OSCP/CEH 认证证书,简历突出 “全栈能力”(攻防 + 开发 + 合规),附 3 个核心项目链接(GitHub + 报告)。
工具清单(全栈版)
-
架构工具:Visio(画网络拓扑)、Draw.io(安全架构图)、OpenVAS(企业级漏洞扫描);
-
分析工具:IDA Pro Free、x64dbg(动态调试)、Virustotal(样本查询);
-
认证工具:OSCP 实验室、CEH 模拟考试平台。
六、免费资源包:各阶段必备(2025 版)
关注我的 CSDN 账号,私信回复 “网安路线图”,领取:
-
入门期包:CentOS 7 镜像、Nmap/Burp/Wireshark 中文教程、CTFhub 解题笔记模板;
-
进阶期包:DVWA 搭建教程、Vulnstack 1.0 镜像、Python 安全脚本模板(URL 检测 + Payload 生成);
-
资深期包:等保 2.0 自查模板、阿里云学生机安全加固指南、SRC 漏洞报告模板;
-
全栈期包:企业安全项目文档模板、IDA Pro Free 安装教程、OSCP 备考计划(3 个月)。
最后:全栈不是 “终点”,而是 “新起点”
2 年时间,你从 “零基础” 成长为 “能攻防、会开发、知合规” 的全栈安全工程师,能胜任 “安全工程师、渗透测试工程师、企业安全负责人” 等岗位,一线城市月薪可达 20-35K。但网安行业技术更新快(如量子安全、AI 安全),全栈能力不是 “终点”,而是 “持续学习的基础”。
记住:最可怕的不是 “零基础”,而是 “从不开始”。今天就从 “阶段 1 的网络基础” 入手,用 1 小时看《计算机网络微课堂》,1 小时画一张 “浏览器访问百度的流程” 拓扑图 —— 你的全栈安全工程师之路,就从这 2 小时开始。

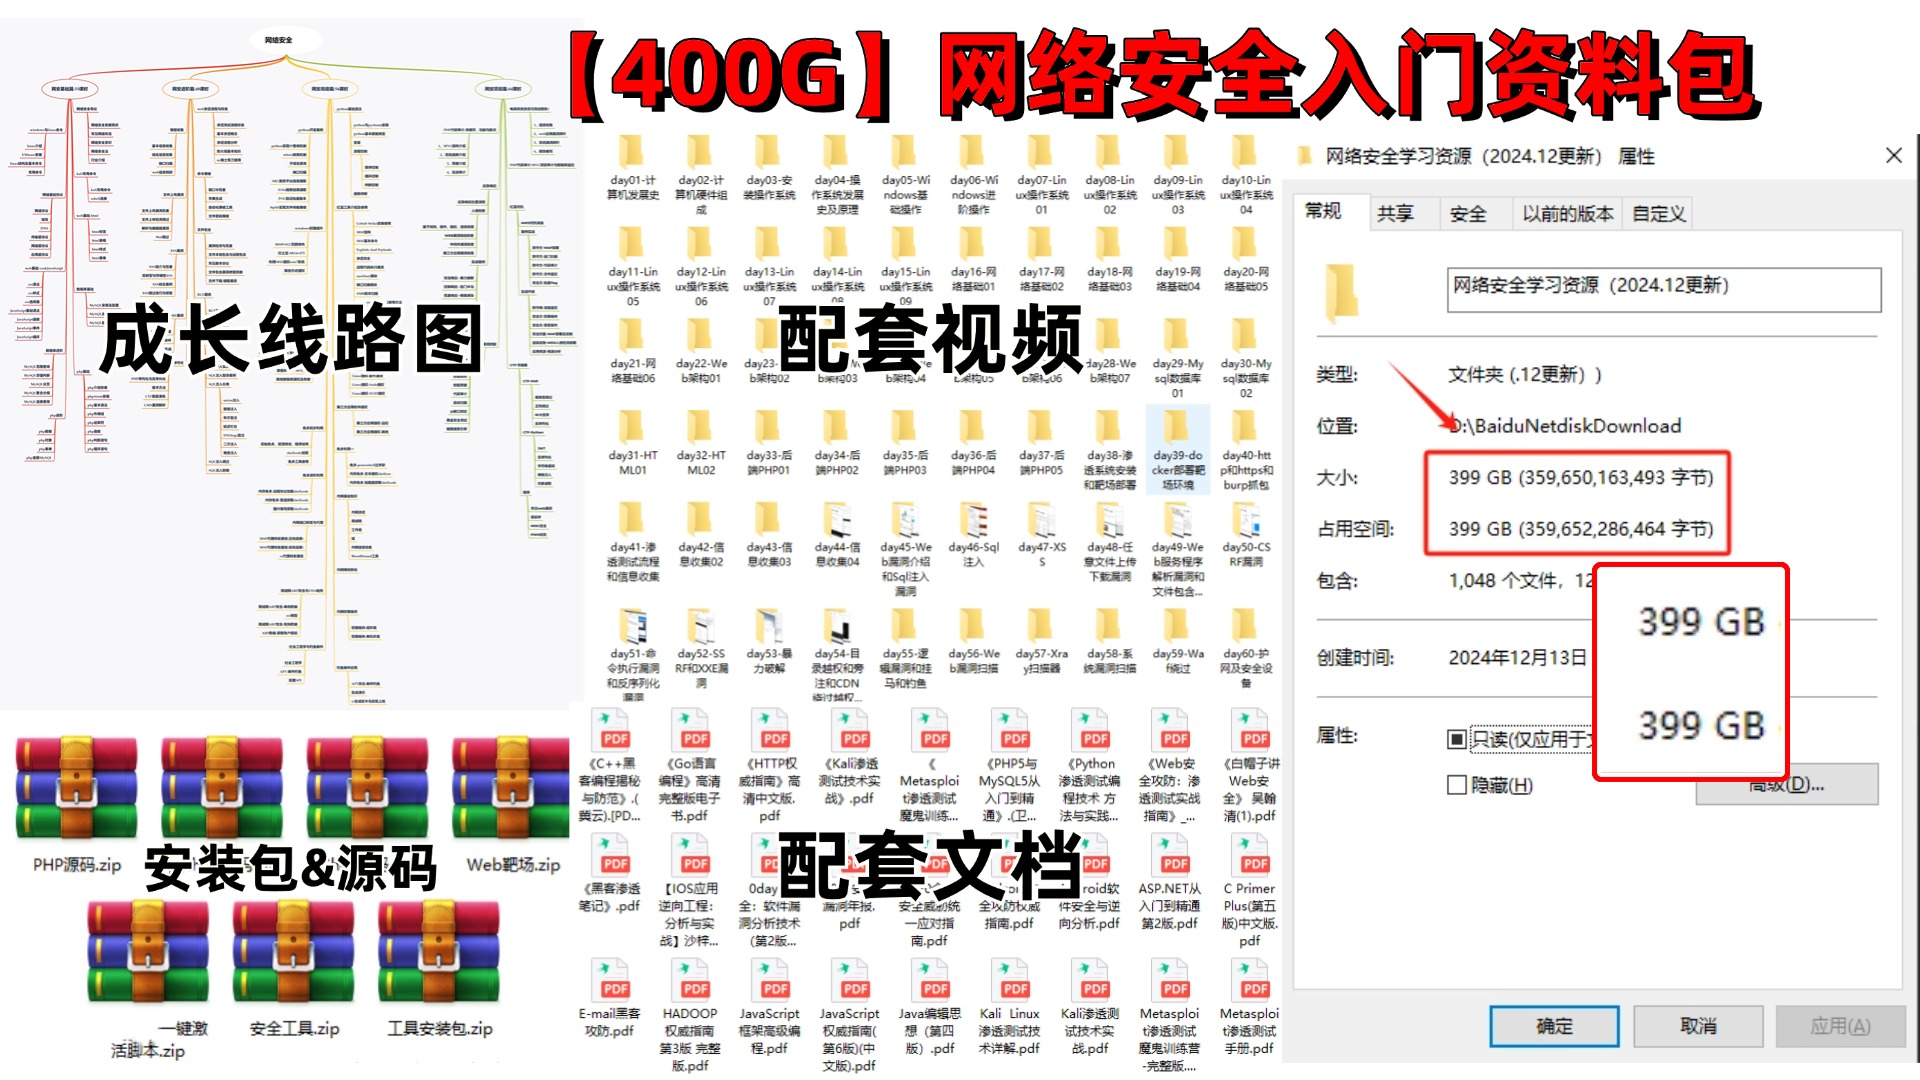
为了帮助大家更好的塑造自己,成功转型,我给大家准备了一份网络安全入门/进阶学习资料,里面的内容都是适合零基础小白的笔记和资料,不懂编程也能听懂、看懂这些资料!
网络安全/黑客零基础入门
【----帮助网安学习,以下所有学习资料文末免费领取!----】
> ① 网安学习成长路径思维导图
> ② 60+网安经典常用工具包
> ③ 100+SRC漏洞分析报告
> ④ 150+网安攻防实战技术电子书
> ⑤ 最权威CISSP 认证考试指南+题库
> ⑥ 超1800页CTF实战技巧手册
> ⑦ 最新网安大厂面试题合集(含答案)
> ⑧ APP客户端安全检测指南(安卓+IOS)
大纲
首先要找一份详细的大纲。
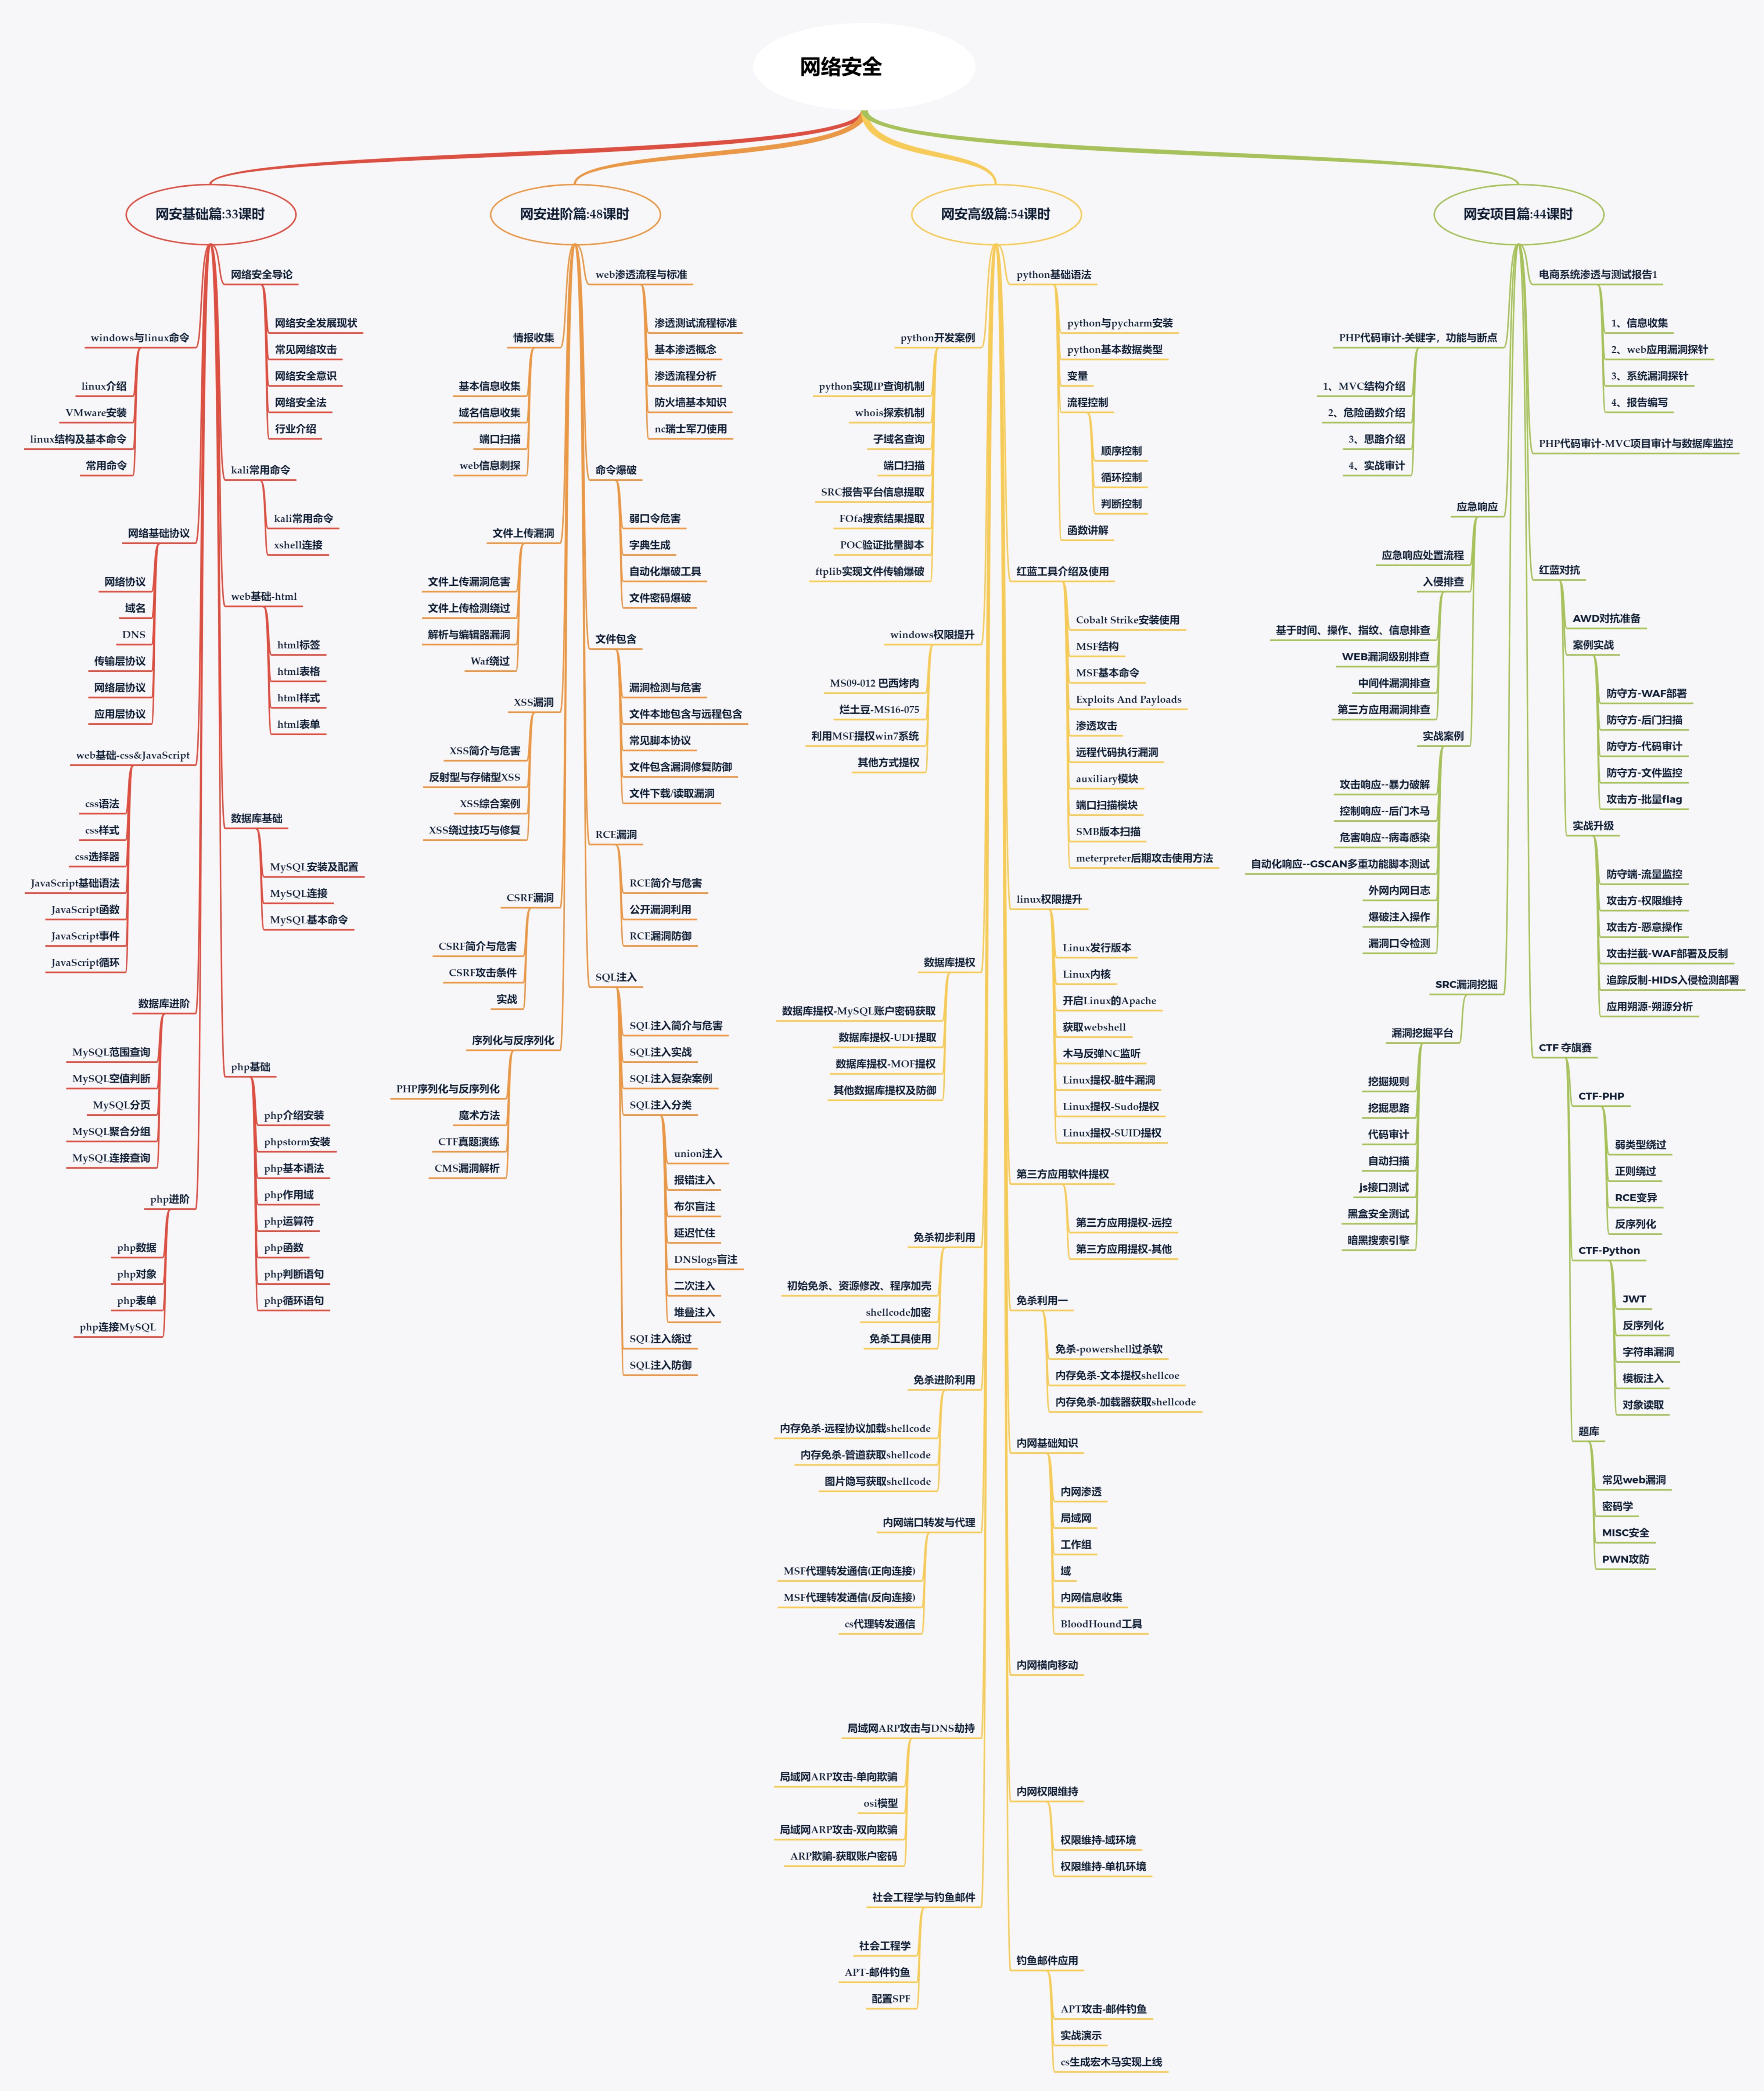
学习教程
第一阶段:零基础入门系列教程
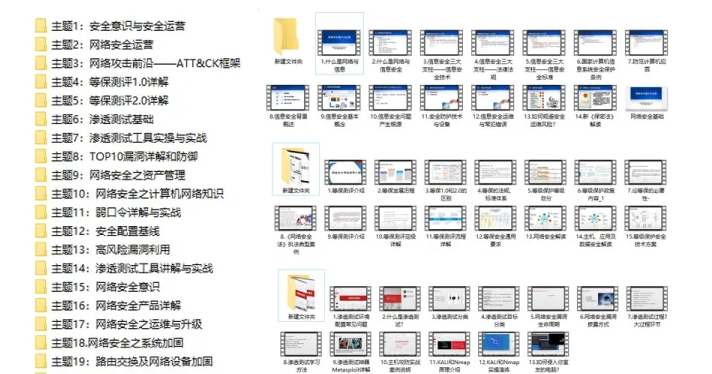
该阶段学完即可年薪15w+
第二阶段:技术入门
弱口令与口令爆破
XSS漏洞
CSRF漏洞
SSRF漏洞
XXE漏洞
SQL注入
任意文件操作漏洞
业务逻辑漏洞
该阶段学完年薪25w+
阶段三:高阶提升
反序列化漏洞
RCE
综合靶场实操项目
内网渗透
流量分析
日志分析
恶意代码分析
应急响应
实战训练
该阶段学完即可年薪30w+
面试刷题
最后,我其实要给部分人泼冷水,因为说实话,上面讲到的资料包获取没有任何的门槛。
但是,我觉得很多人拿到了却并不会去学习。
大部分人的问题看似是“如何行动”,其实是“无法开始”。
几乎任何一个领域都是这样,所谓“万事开头难”,绝大多数人都卡在第一步,还没开始就自己把自己淘汰出局了。
如果你真的确信自己喜欢网络安全/黑客技术,马上行动起来,比一切都重要。
资料领取
上述这份完整版的网络安全学习资料已经上传网盘,朋友们如果需要可以微信扫描下方二维码 ↓↓↓ 或者 点击以下链接都可以领取
本文转自 https://blog.csdn.net/2402_84205067/article/details/153622606?spm=1001.2014.3001.5502,如有侵权,请联系删除。
更多推荐


 15
 0
- 0


 已为社区贡献10条内容

所有评论(0)