登录社区云,与社区用户共同成长
邀请您加入社区
做微信小程序开发、运营或者投放时,有时候需要判断一个小程序当前是否仍然可以正常使用。仅仅知道AppID存在并不能代表小程序当前状态正常,因为小程序可能仍然保留AppID,但已经因为平台规则等原因被限制或者封禁。这里可以通过下面这个接口进行检测:例如检测:完整请求:接口可能返回:返回规则:下面封装成一个PHP接口。
字典攻击通常用于攻击弱密码,因为许多用户使用常见的单词、短语、数字、日期等作为密码,这些密码容易被字典攻击破解。登录网络系统通常需要用户账号和密码,如果用户密码遭到黑客破解,将引起非常严重的后果,例如身份盗窃、入侵破坏、窃取机密信息、网络银行的存款被转账等。其中,-a参数指定破解模式,-m参数指定哈希类型,[hash type]是所要破解的密码哈希的类型代码,[hash file]是包含哈希值
等。与信息安全相比,网络空间安全属于新兴网络安全专业,教育部于2015年在工学门类下增设网络空间安全一级学科并增设网络空间安全专业。
本文介绍了PHP中执行系统命令的常用函数及其适用场景。主要内容包括:1) 基础函数如exec()(获取输出结果)、system()(实时输出)、passthru()(处理二进制数据)和shell_exec()(快速获取完整输出)的用法对比;2) 高级函数proc_open()的全功能进程管理能力,支持双向交互和精细控制。文章强调系统命令执行的安全风险,需严格验证输入和控制权限。通过不同函数的特性分
网络安全身份溯源是网络安全溯源的核心进阶环节,核心目标是穿透攻击者的匿名伪装,从攻击痕迹中定位真实责任主体(个人、黑产团伙、APT组织),明确其身份、动机及组织关系,为事件处置和案件查办提供依据。核心逻辑:身份溯源是“网络痕迹提取→匿名层穿透→行为特征建模→情报联动→实名落地”的完整闭环,关键在于多维度证据联动,实现“虚拟身份→真实身份”的映射。本文从核心定义、四大实操维度、完整实战流程等方面拆解
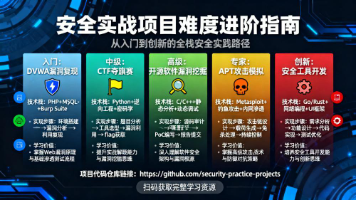
网络安全实战项目推荐:适合练手的 5 个项目
自学肯定少不了去技术网站“偷师学艺”,今天也整理了一些我常看的技术网站,给想自学网络安全的朋友一点参考建议。话不多说,直接开整(全是自己看过的真实感受,仅供参考,有不当之处欢迎指出改正)
创建低价商品和 Flag 商品订单并支付低价订单获取合法 Token,在验证接口同时提交这两个 order_id,服务器后端在逻辑校验时取了合法订单而在结算时取了Flag 订单,存在解析差异。根据一开始的报错页面和源码信息很容易看出来是Spring Boot+ FreeMarker,上传文件的时候文件路径可控,那么利用思路就很清晰了,利用目录穿越上传恶意代码覆盖 FreeMarker 模板文件,路
网络安全产业就像一个江湖,各色人等聚集。相对于欧美国家基础扎实(懂加密、会防护、能挖洞、擅工程)的众多名门正派,我国的人才更多的属于旁门左道(很多白帽子可能会不服气),因此在未来的人才培养和建设上,需要调整结构,鼓励更多的人去做“正向”的、结合“业务”与“数据”、“自动化”的“体系、建设”,才能解人才之渴,真正的为社会全面互联网化提供安全保障。
运维转行网络安全具备天然优势—— 运维工作中积累的系统管理、网络架构、监控运维等技能,与网络安全领域的底层基础高度重合,是转行的 “核心跳板”。以下将从 “适配岗位拆解、岗位要求与技能衔接、行业前景、转行建议” 四个维度,详细解析运维转行网络安全的全路径,帮你清晰定位方向。
有人说:”黑客到底比程序员高在哪,为什么很多人开始转行了“其实黑客都是程序员,但是并不是所有的程序员都是黑客.,同样8000块月薪,程序猿一大把,安全工程师却很难招到, 最重要的是程序猿还要加班,大部分人对程序员的第一映象就是“地中海”这个仿佛已经更深低估的.
健康饮食推荐系统分为用户端和管理员端两部分。用户端功能包括账户注册与登录、个人中心、食谱信息、饮食咨询、热量消耗记录、饮食记录、结果分析等,用户可以根据个人需求记录饮食数据、进行健康饮食咨询,并获得基于其健康状况的饮食推荐。管理员端则包括系统用户管理、食谱信息管理、饮食咨询管理、饮食记录管理、结果分析管理等,管理员可以维护系统内容、审核食谱信息、分析用户数据并生成健康报告,提供平台的日常运营支持.
文件上传漏洞通常发生在程序设计中,由于对用户上传文件的处理不当或存在缺陷,导致用户能够绕过权限限制,向服务器上传具有执行能力的动态脚本文件。这些文件可能包括木马程序、病毒、恶意脚本或WebShell等。尽管文件上传本身并非问题所在,但服务器对上传文件的处理和解释方式不当,可能会引发严重后果。网络安全产业就像一个江湖,各色人等聚集。
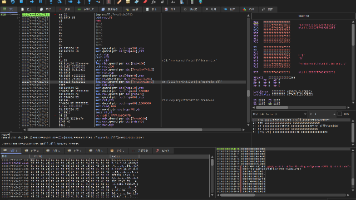
ollydbg,简称OD已经蛮久没有更新了,而且OD主要支持32位的PE文件调试和分析;所以这里我比较推荐使用Xdbg,Xdbg经常更新,还有自动中文汉化。x64dbg顺便讲下简单使用:随便拖入一个可执行文件,这可以看到四个窗口;左上角的反汇编窗口,这里显示是我们要分析的程序的反汇编代码:截取一行讲解00007FFA5A3C076A | 55| push rbp| 看这里!!!
ssxmod_itna、ssxmod_itna2、ssxmod_itna逆向、ssxmod_itna2逆向、东方航空、南方航空
专为PHP框架设计的反序列化Payload生成工具,支持ThinkPHP、Yii、Laravel、Symfony等20+主流框架;相当于PHP版的“YSoSerial”,可直接生成恶意序列化字符串,支持编码(URL、Base64)、绕过等功能;环境要求:PHP CLI ≥ 5.6(Windows/Mac/Linux通用,装XAMPP、WAMP或直接装PHP环境即可)。工具优先:框架反序列化优先用P
这是一套全开源的投资理财系统源码,包含uniapp前端和PHP后端(基于FastAdmin框架)。系统支持多种产品模式,包括充电桩、AI量化、虚拟货币等,功能完整但代码结构稍显混乱。采用Linux+宝塔+Nginx+PHP7.2+MySQL5.7环境运行,需配置ThinkPHP伪静态和SSL证书。特色功能包括USDT充提、会员签到、积分商城和团队推广系统,附带完整部署文档。虽然原始代码包含多种业务
kali linux常用网络安全监控工具篇——Burp Suite,黑客/网安新手必看系列!
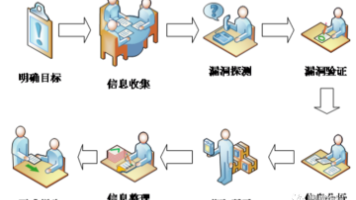
渗透测试:以安全为基本原则,通过攻击者以及防御者的角度去分析目标所存在的安全隐患以及脆弱性,以保护系统安全为最终目标。入侵:通过各种方法,甚至破坏性的操作,来获取系统权限以及各种敏感信息。编辑l 确定范围:测试目标的范围、ip、域名、内外网、测试账户。l 确定规则:能渗透到什么程度,所需要的时间、能否修改上传、能否提权、等等。l 确定需求:web应用的漏洞、业务逻辑漏洞、人员权限管理漏洞、等等。l
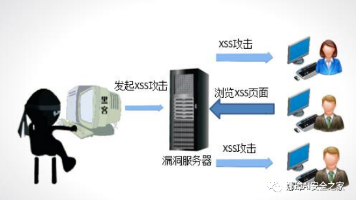
跨网站脚本(Cross-site scripting,简称XSS) 又称为跨站脚本攻击,它是一种针对网站应用程序的安全漏洞攻击技术,是代码注入的一种。XSS允许恶意用户将代码注入网页,其他用户在浏览网页时就会执行其中的恶意代码。恶意用户利用XSS代码攻击成功后,可能得到很高的权限(执行操作)、私密网页内容、会话和Cookie等各种内容。与XSS相关的攻击类型包括Cookie窃取、会话劫持、钓鱼欺骗
本文介绍了使用PHP对接Sora-2视频生成API的实现方案。文章首先说明了Sora-2的技术特点,然后详细讲解了API接口的调用方法,包括视频生成接口和任务查询接口,并提供了PHP调用示例代码。接着描述了后端处理流程:利用守护进程自动检查任务状态,根据返回结果更新数据库记录,并对失败任务进行积分返还处理。最后说明了视频下载到本地的实现方法,包括OSS存储配置和异常处理。全文为开发者提供了完整的视
测试概述部分主要介绍测试的背景、目标、范围和方法等内容。通过测试概述,读者可以了解测试的基本情况和测试的重点。
本文介绍了微信小程序身份认证的核心机制,指出其并非使用Cookie,而是采用JWT(JSON Web Token)作为安全令牌。文章详细解析了JWT的三部分结构(Header、Payload、Signature)及其防篡改特性,并提供了PHP实现示例:包括使用firebase/php-jwt库生成Token的登录接口代码,以及验证Token的业务接口逻辑。重点强调了JWT无状态、自包含、时效性等优
本文总结了网络安全领域最常见的十大漏洞,包括弱口令、SQL注入、文件上传等。详细分析了每种漏洞的产生原理、潜在危害及具体防御措施。例如弱口令因简单密码或默认密码导致系统被入侵,防御需遵循复杂密码规则;SQL注入通过恶意输入篡改数据库查询,可通过预编译语句防范;文件上传漏洞因未严格验证文件类型,可能执行恶意代码。文章强调提升安全意识的重要性,并提供了实用的安全防护建议,帮助读者从零基础构建网络安全防
2 年时间,你从 “零基础” 成长为 “能攻防、会开发、知合规” 的全栈安全工程师,能胜任 “安全工程师、渗透测试工程师、企业安全负责人” 等岗位,一线城市月薪可达 20-35K。但网安行业技术更新快(如量子安全、AI 安全),全栈能力不是 “终点”,而是 “持续学习的基础”。记住:最可怕的不是 “零基础”,而是 “从不开始”。今天就从 “阶段 1 的网络基础” 入手,用 1 小时看《计算机网络微
网工朋友们,下午好,现在正值9月,更是求职人眼中的“金九银十”黄金期,所以不少人在这个时候会有转行的想法,尤其是IT中人,都想进入到网安行业中来分一杯羹。但是作为新人,刚进网安圈子,能够选择的方向真的太多了……安全工程师、渗透测试、安全运维以及下面的细分岗位……到底有什么区别?哪个方向更适合自己?今天就来跟大家聊聊这三大岗位,以及日常内容和适配度,也是为了给想转行的兄弟们一个参考,不至于走歪路。
三年前我以为 “装了 Kali 就是黑客”,现在我知道 “能帮企业解决问题才是安全人”。学网络安全没那么多 “炫酷操作”,更多是 “对着 Burp 抓包改参数”“对着报告改错别字”“对着靶场练漏洞” 的枯燥日子。别再当 “网络安全演员” 了 —— 会抓包比会装 Kali 有用,会写报告比会背命令值钱,合法测试比乱扫目标安全。等你真正拿到第一笔 SRC 奖金,你会发现:原来踏实练手,比装 “黑客”
通过多元化的盈利模式,您可以从单一的洗车服务收入,拓展至平台化和流量变现,从而实现商业价值的最大化。核心功能已经完备,您只需进行简单的品牌配置(如Logo、名称)和服务器部署,即可在短期内上线运营,抢占市场先机。:扫码启动/解锁设备、查看附近网点、选择服务套餐(如清水、泡沫、吸尘)、在线支付、购买会员次卡、查询消费记录。提供标准的API接口,用于与洗车机、门禁、水表、电表等硬件设备进行通信和控制,
随着校园生活的多样性与个性化需求的不断增加,学生对于校园美食的需求越来越高,面对丰富多元的美食,学生常常出现选择困难的情况。因此,本研究引入k-means算法设计并实现一个便捷智能的校园美食推荐系统,以帮助学生更好地选择心仪的美食,提升就餐体验。该系统采用Java语言和Spring Boot框架进行后端业务开发,使用Vue框架构建前端交互界面,配合MySQL数据库实现数据的高效管理和安全传输储存。
2024年全球网络安全形势严峻,关键基础设施频繁遭受攻击。微软因安全软件更新错误导致全球850万台设备蓝屏宕机,重创航空、金融等行业;黎巴嫩发生寻呼机、对讲机远程引爆事件,造成重大伤亡,凸显供应链安全隐患;美国联合健康集团遭遇勒索攻击,超1亿人医疗数据泄露;全球首例光伏电站网络攻击曝光,黑客利用漏洞窃取资金;大众汽车80万车主数据因配置错误遭泄露。这些事件表明网络威胁正从虚拟向物理世界蔓延,需加强
深度: 本知识库超越常规工具手册,深入剖析攻击技术的底层原理与高级防御策略,并对业内挑战巨大的APT攻击链分析、隐蔽信道建立等,提供了独到的技术视角和实战验证过的对抗方案。ⅳ. 在 Intruder 模块中选择"Positions",选择"清除",选中需要爆破的位置,选择"添加",会发现在爆破的内容前后加上了 ∮。c. 如果第⼀次配置,这里应该为空 ,则选择"添加",目标Host为 * ,代理主机
直接拿走,意外获得200多套代码,需要的滴我【2025最新】基于SpringBoot+微信小程序的校园跑腿php管理系统源码+MyBatis+MySQL(可提供说明文档(通过*AIGC*)
网络安全是保护网络、系统和数据免受未经授权访问或破坏的技术与实践,其核心原则包括机密性、完整性和可用性。常见的网络安全威胁包括恶意软件、钓鱼攻击、DDoS攻击等,可通过安全意识培训、访问控制、漏洞修补等措施应对。企业需制定网络安全策略,如访问控制、数据加密、定期备份等,并通过风险评估、员工培训、持续监控来执行有效的安全计划。针对内部威胁,应采取权限分离、行为监控、举报机制等措施。网络入侵检测和防御
本文揭秘网络安全从业者11种变现方案,指出技术变现关键在于信息差而非技术水平。作者结合十年行业经验,提出四大破局思维:信息差、认知差、执行差和竞争差,并详细拆解6种技术变现方案(如虚拟机调优、企业代理搭建等)和4种资源型副业玩法(包括网课代刷、证书挂靠等)。文章提供ROI评估公式帮读者筛选项目,最后附赠网络安全学习资料包(含成长路线、视频教程等),强调合法合规是变现前提。全文聚焦如何将网络安全技术
在世界人口近80亿的地球上,每天尚且发生数以百万计的抢劫打架斗殴事件,网络更是如此,网络攻防战几乎每时每刻都在发生。如果说打架斗殴枪击事件离我们还很远,那网络攻防战在你打开手机的时候就开始了!博主能力有限,暂不谈网络攻防具体操作实现过程,我们用通俗易懂的语言一块聊聊——神秘的“网络攻防”每当听到“网络攻防”这个名词,有没有一瞬间觉得很神秘?脑海中是否下意识的出现身穿黑色连衣帽的黑客中黑入某机构网站
最近总有人唱衰网络安全行业,说什么"安全岗就是背锅侠"、"网安行业不行了"。这种论调就跟股市里追涨杀跌的韭菜一个德行——行情好时吹上天,行情差时踩到底。只要人类还在用手机、上云、联网,网络安全就永远是刚需。现在哪个企业敢说自己的系统100%安全?就连国家电网、银行系统都时不时被爆出漏洞。
介绍了无线传感器种对延迟容忍的网络架构,其中包括Epidemic Routing(流行病路由)路由协议与PRoPHET路由协议——DTNs框架下的流行病改进路由协议。
php 常用六大设计模式
目标:像了解自己家一样熟悉计算机的构造和运作方式。信息安全核心价值观:CIA原则(机密性、完整性、可用性),守护数据安全的金科玉律。网络攻击套路解析:扫描、嗅探、各种奇葩攻击手段,知己知彼,百战不殆!:SQL注入、XSS、CSRF、文件包含、文件上传,个个都是拦路虎!:Burp Suite抓包神器、OWASP ZAP渗透测试仪,黑客的左膀右臂。学习内容:栈溢出、格式化字符串漏洞、堆溢出:底层漏洞三
摘要:RWA(现实世界资产)代币化系统通过区块链技术将房产、债券等资产数字化,提升流动性和透明度。其技术框架分为三层:核心层(区块链、智能合约)、中间件层(预言机、合规验证)和应用层(用户交互)。关键技术包括代币标准选择、合规设计和安全机制。典型流程涉及资产验证、代币发行及链上交易。行业案例如Centrifuge、MakerDAO展示了不同应用场景。主要挑战包括资产真实性验证、法律适配和用户体验优
网络安全等级保护备案,简称等保,网络安全法要求网络运营者应当按照网络安全等级保护制度的要求,履行信息系统安全保护义务,保障信息系统免受干扰、破坏或者未经授权的访问,防止信息数据泄露或被窃取、篡改。它是这个样子的↓。企业简介-华夏企信-百帮办公司服务介绍:华夏企信-百帮办-服务介绍0****1**等级保护分级**第一级:用户自主保护级。适用于一般的信息系统,其受到破坏后,会对公民、法人和其他组织的合
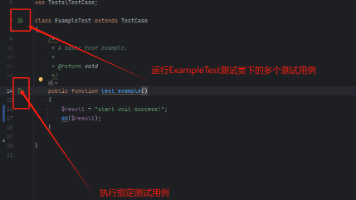
Laravel单元测试指南Laravel内置PHPUnit支持单元测试,测试文件存放在tests/Unit目录。主要步骤包括:1)通过composer安装PHPUnit依赖;2)使用Artisan命令创建测试类;3)编写测试方法并使用断言验证结果;4)通过Artisan命令或IDE运行测试。最佳实践包括:区分单元测试与功能测试、使用数据库事务回滚、生成测试覆盖率报告、遵循测试金字塔原则(大量单元测
目前已拥有支付宝支付、微信支付、微信支付v3、通联支付。
TK海外抢单源码/前后端分离,前端uniapp,后端php。前端vue 后端php 两端分离 可二开。更多同类源码分享,欢迎关注。
本文介绍了如何在PHP项目中使用JWT(JSON Web Token)进行用户认证。首先,通过Composer安装firebase/php-jwt库。接着,创建配置文件system.php,设置JWT相关参数,如签发者、接收者、加密密钥、算法和过期时间等。然后,编写JwtHandle服务类,实现生成和验证JWT的功能。生成JWT时,包含用户信息、签发时间、过期时间等;验证JWT时,检查其合法性、有
3)、设置session后return,可以获取到session,所以接口就可以用return返回,echo+exit返回数据的程序员就要注意了。下图是Session类的位置,里面提供了全面的session的使用方法。四、exit等的结束对session的影响。六、session助手函数的使用。三、session的使用。二、session配置。
API渗透测试,不是简单的工具堆砌,需要结合业务逻辑深度分析。资产梳理:基于Swagger/OpenAPI文档,建立测试边界!自动化扫描:使用ZAP、Nuclei,覆盖基础漏洞!人工验证:针对业务流,定制测试用例,挖掘深层逻辑漏洞!```
对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图&学习规划。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。因篇幅有限,仅展示部分资料,朋友们如果有需要。,我也为大家准备了视频教程,其中一共有。要学习一门新的技术,作为新手一定