登录社区云,与社区用户共同成长
邀请您加入社区
本文通过生动类比和实际案例,深入浅出地讲解了VLAN(虚拟局域网)的概念与应用。作者从自身学习经历出发,解答了三个核心问题:1)VLAN是通过软件逻辑划分网络的技术,为数据帧添加标签实现隔离;2)不使用VLAN会导致广播泛滥和安全风险;3)VLAN标签会增加4字节帧长度。文章特别强调VLAN在车载网络中的重要性,能有效隔离摄像头、诊断和娱乐数据,并通过PCP字段实现优先级控制。作者还分享了学习过程
这次最大的收获,是终于搞懂了PoDL那个“先有鸡还是先有蛋”的问题。不是先供电再问,而是先小电压试探,确认安全后再供电。诚邀谈心:你在车上见过哪些“一根线干两件事”的设计?留言告诉我,咱们一起开眼界。坚持不懈,努力到感动自己,嘿嘿。写好啦,又晚啦,准备睡觉觉。明天周日起来继续,期待有一天也能像大神们一样,洋洋洒洒写出很多很看起来就NB的车载以太网技术笔记,努力学习,加油!886。
在地址栏输入以下地址并按回车最后修改后需,设置才会生效。⚠️ 注意:此操作仅适用于,不建议在生产环境中使用,因为它会降低浏览器的安全性 26。
ue http 请求学习笔记
kali linux常用网络安全监控工具篇——Burp Suite,黑客/网安新手必看系列!
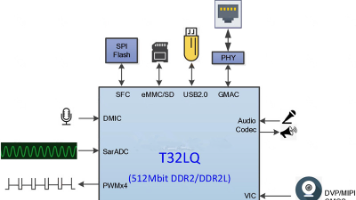
君正科技T32LQ是一款面向智能视频应用的高性能低功耗处理器,支持4K分辨率(3840×2160@25fps)的H.264/H.265/JPEG编码。其核心配置包括1.2GHz双核XBurst1处理器、1TOPS NPU算力、12bit RAW ISP处理能力,以及DDR2/DDR3内存支持。该芯片具备多接口输入(MIPI-CSI/DVP/BT1120)和显示输出功能,适用于IPC摄像头、车载DV
通过将 Dify 的工作流和知识库相结合,我们成功地将测试从一项高度依赖个人经验的“手工业”,升级为一门可沉淀、可复用、可规模化的“现代工业”。提升效率:将测试工程师从重复劳动中解放出来,专注于更复杂的测试场景设计。保证质量:通过固化专家经验,让每一位团队成员都能产出接近专家水平的测试用例,提升测试的覆盖率和深度。知识传承:新员工入职后,可以通过此应用快速了解业务和测试规范,极大降低培训成本。资产
是一个由。
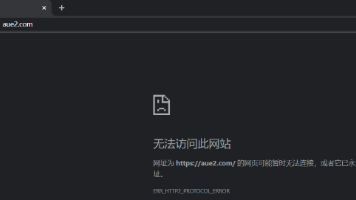
摘要:HTTPS证书错误(ERR_CERT_AUTHORITY_INVALID)SSL证书链导出证书
2 年时间,你从 “零基础” 成长为 “能攻防、会开发、知合规” 的全栈安全工程师,能胜任 “安全工程师、渗透测试工程师、企业安全负责人” 等岗位,一线城市月薪可达 20-35K。但网安行业技术更新快(如量子安全、AI 安全),全栈能力不是 “终点”,而是 “持续学习的基础”。记住:最可怕的不是 “零基础”,而是 “从不开始”。今天就从 “阶段 1 的网络基础” 入手,用 1 小时看《计算机网络微
4.1.2.1安装路径已经存在。
netty5实现websocket协议
用于建立与服务器的初始WebSocket连接协议选择通常是ws,需结合接口实际使用的协议而定。IP,Port, Path等根据接口实际填写即可。接口中如何查看???直接看图,一一对应就行。
在使用 HTTP 服务器时,默认的端口号是 80,但在某些情况下,我们可能需要更改端口号。比如,当 80 端口被其他应用程序占用,或者出于安全和管理的考虑,想要使用非标准端口。那么,该如何更改 HTTP 服务器的端口号呢?下面将针对不同类型的 HTTP 服务器为大家详细介绍。
远程用户通过 Web 浏览器内置的 SSL 功能,连接企业内部 SSL虚拟局域网服务器,经身份认证后访问指定内网资源的轻量级远程接入方案。
2、以太网硬件通道的配置,硬件接口卡选用TESTBASE V90A进行介绍。如要监控两个控制器之间的报文交互,则启用TAP模式。主从模式和速率根据控制器的实际情况进行配置。5、控制器上电后,打开trace监控分析窗口,并运行工程,导入ARXML文件会对总线上SOMEIP以及SD的报文进行解析。4、在Datebase下导入ARXML文件。1、启动软件,创建测试工程。欢迎各位同学一起探讨学习~2、车载
今天做web。
管理服务 -》SSL 证书管理 -》个人测试证书(原免费证书)-》查找相应域名的证书/新建证书,申请 -》下载证书,如果是ngnix服务器,就下载pem/key格式。2.登录七牛云->SSL 证书->上传自有证书。
本文主要解决javax.servlet.http.HttpServletResponse导入报错问题,并提供Postman文件上传测试方法。解决方案包括:1)添加Servlet API依赖(Maven/Gradle配置);2)补充缺失的导入语句;3)针对Spring Boot 3.x需将javax改为jakarta包。Postman测试部分详细说明了CSV文件准备、请求设置、多场景验证(包括正常导
接下来介绍dify如何调用MCP。
总结:http 版本有 0.9/1.0/1.1/2.0/3.0,我们常用的是 1.1 和 2.0,使用 window.chrome.loadTimes() 获取 http 版本。
网关背靠背模式处理不同的dialog
本文介绍在麒麟Linux系统(V10)下生成自签名证书并在Nginx中配置的方法。适用于内网开发测试、内部系统及加密通信场景。通过openssl命令生成有效期为1年的RSA证书,设置合理文件权限后,在Nginx配置中指定证书路径即可启用HTTPS。系统版本确认使用nkvers命令,最后可通过443端口访问测试。
看报错第二个ip地址,是什么就改成什么,如果没有端口号那就不要加端口号。我其中的.setAllowedOrigins(
app.listen(…) 其实等价于 http.createServer(app.callback()).listen(…),只是更简洁。直接用 http.createServer(app.callback()) 可以让你获得更多底层控制权,适合需要和原生 http server 交互的场景。app.callback() 是 Koa 框架暴露给 Node.js http server 的标准请求
`ngx_http_mirror_module`(自 1.13.4 起)用于将原始客户端请求“镜像”到一个或多个后台地址,不影响主请求流,镜像请求的响应会被自动忽略。它常用于在不干扰主业务流量的前提下,对生产流量进行日志记录、黑盒测试或异步拷贝。
CC攻击(Challenge Collapsar)是DDOS(分布式拒绝服务)的一种,前身名为Fatboy攻击,也是一种常见的网站攻击方法。攻击者经过代理服务器或者肉鸡向向受害主机不停地发大量数据包,形成对方服务器资源耗尽,一直到宕机崩溃。相比其它的DDOS攻击CC彷佛更有技术含量一些。这种攻击你见不到真实源IP,见不到特别大的异常流量,但形成服务器没法进行正常链接。最让站长们忧虑的是这种攻击技术
是一种强大的 HTTP 内容类型,适用于上传文件和提交复杂表单。了解其格式和工作原理对于开发包含文件上传功能的 Web 应用至关重要。通过适当的客户端和服务器端实现,可以有效地处理从简单文本到大型二进制文件的各种数据。
如果运维同学给了你 .pem 和.key。如果在移动端安装证书。还是出现 unkown。然后导入 你的p12。然后自己设置一个密码。
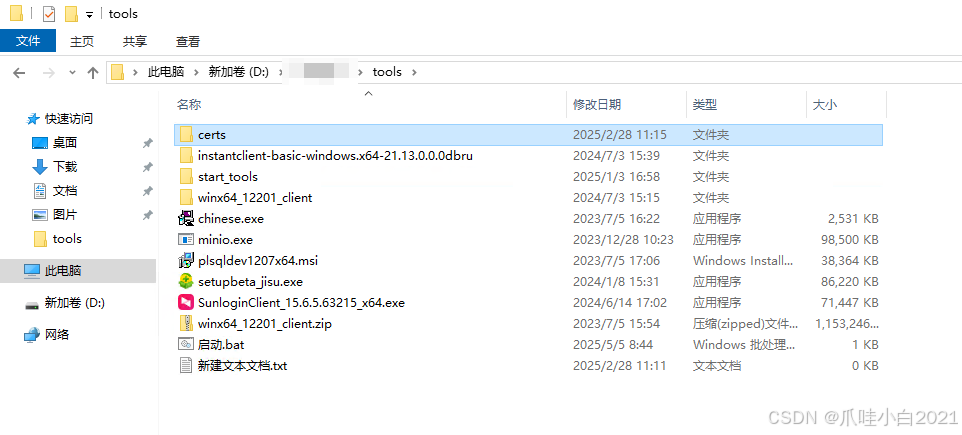
首先需要自己解决证书问题, 这里可以是个人证书 也可以是花钱买的证书.Windows下实现MinIO的https访问.将证书数据解压到你知道的目录之下。现在使用个人开发者证书举例子。然后直接使用命令启动MinIO。3.实现了https访问。
目录一、从网络困境说起二、认识 Linux ALG 网关三、ALG 网关诞生记:解决网络痛点四、工作原理大揭秘4.1 深度解析工作流程4.2 结合实例:FTP 协议中的 ALG五、优势尽显5.1 增强网络安全性5.2 提升网络兼容性六、应用场景面面观6.1 企业网络边界防护6.2 数据中心安全保障6.3 家庭网络安全守护七、配置与实践建议7.1 配置步骤7.2 注意事项与优化技巧八、未来展望在这个
脚本录制好后,有个地方记得改回来,不然你的浏览器可能连不上网,百度都打不开,刚才那个浏览器设置-局域网设置-代理服务器,刚才打上的√把它勾选掉(去掉)1、对录制的脚本处理,改删的可以删掉,一些页面加载js 保留页面操作触发的重要请求就好 比如登入操作录制,你保留longin 操作的脚本就可以。打开页面后输入用户名和密码完成登入,登入成功后,去jmeter里的HTTP代理服务器点击停止,结束脚本录制
autocannon 是一款基于 Node.js 的高性能 HTTP 压力测试工具,适用于评估 Web 服务的并发处理能力和性能瓶颈。
它旨在解决不同设备和系统之间的数据互操作问题,通过提供一个标准化的通信接口,使得不同厂商的设备能够以一致的方式相互通信和交换数据。在当今智能制造和工业4.0的大潮中,工业数据中台与制造执行系统(MES)的高效集成已成为提升企业生产效率和智能化水平的关键。OPC UA协议作为一种先进的工业自动化通信协议,以其高度的互操作性、安全性和可扩展性,在工业数据中台与MES系统的对接中扮演着至关重要的角色。数
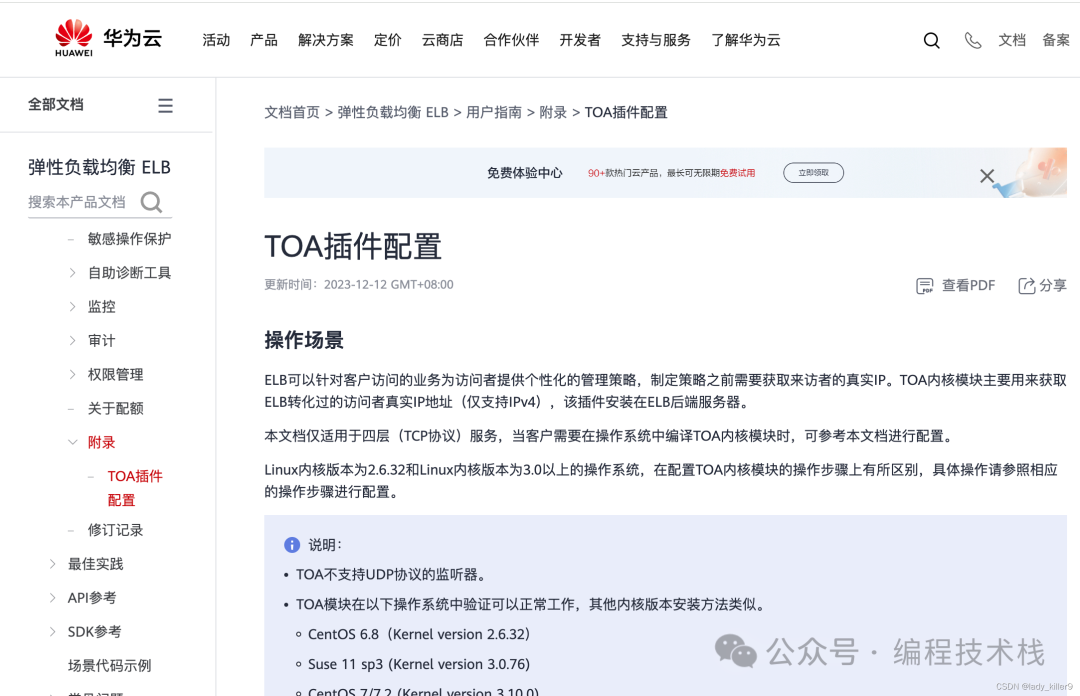
proxy protocol没有研究,和TOA差不多,按照协议发包就行了,实现就交给读者吧。TOA的伪造方式还是不错的,非linux下没有btftools,可以自己写一个代理,把浏览器的流量转发到本地代理,代理的功能就是把TOA改一下。一些代理隐藏ip还是不错的,除非网站从开始没有使用cdn、部分使用cdn,或网站服务器有其他服务导致真实ip发出包了。该博客作者我也问了,一开始就使用了CDN,也没
开始以为是nginx的问题,对请求GET和POST做了限制,或是Controller指定了GET请求。因证书失效的原因导致不能正常访问,下载到本地,html引入本地文件,访问恢复正常。查看html是通过jquery的POST提交。F12查看有个资源文件下截不了,
SSH(Secure Shell)是一种用于在不安全网络上建立安全连接的协议,主要用于远程服务器管理。由于 SSH 端口。
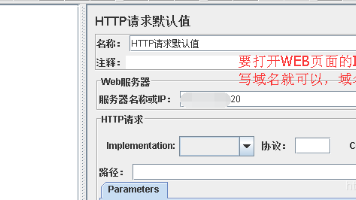
【线程组】---->右击【添加】---->【配置元件】---->【HTTP请求默认值】
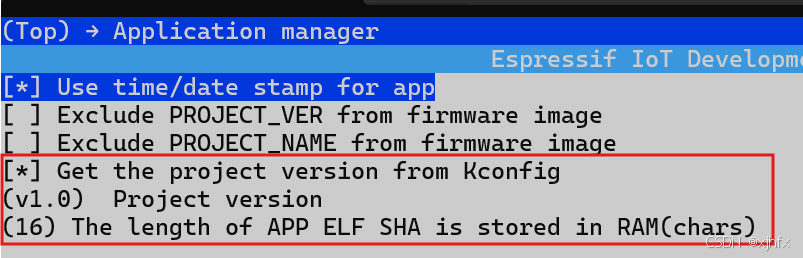
在ota升级学习中,发现问题频出,各参考文章总有不适应与冲突配置,本文直接介绍利用官方例程快速准确实现ota升级。
错误信息表明,浏览器拒绝在中加载 ,因为服务器返回的响应头中设置了 。这是浏览器的一种安全机制,用于防止点击劫持攻击。 是 HTTP 响应头的一部分,用于控制页面是否可以在中加载。常见的值包括::禁止页面在任何中加载。:只允许同源页面在中加载。:允许指定来源的页面在中加载(已弃用)。默认情况下,Spring Security 会设置 ,导致页面无法在中加载。在 Spring Security 配置
websocket入门及案例
原本公司的项目都是在局域网中进行开发与部署,但是有一个系统需要用到微信小程序,并且小程序需要对外开发使用,微信小程序本身部署就要求后端的地址是使用https和域名的格式,因此需要将服务器的端口向外暴露,并且配置https和域名,下面将详细讲述如何进行配置。
DNS服务器会查找其数据库,如果找到对应的IP地址,就会将其返回给你的设备。例如,像“www.google.com”这样的域名,背后可能有多个IP地址,特别是在负载均衡的情况下。DNS(域名系统)是我们日常上网过程中一个不可或缺的部分,它帮助我们将人类易于记忆的域名转换为计算机能够理解的IP地址。因此,虽然DNS系统的设计初衷是为了让域名和IP地址之间建立联系,但这种联系并不是绝对的一一对应关系。
【代码】websocket 在 react 中使用。
问题在于我使用feignclietn进行调用服务网格地址,发送的 HTTP 请求方法出现了不匹配的情况,但是springboot自带了RESTful风格的方法(GET、POST、PUT、DELETE、PATCH【相较于前几个来说,patch算是新方法】)-- 解决 FeignClient PATCH无法调用的问题 -->接下来再去feignclient,调用成功。-- 依赖版本管理 -->
这些资料,对于【软件测试】的朋友来说应该是最全面最完整的备战仓库,这个仓库也陪伴上万个测试工程师们走过最艰难的路程,希望也能帮助到你!HTTP信息头管理器是在有需要模拟请求头部的时候进行设置的,添加方式 是 右击线程组 -- 配置元件 -- HTTP信息头管理器。【保证100%免费】
通过上面一步一步的分析来,让我们学到的不仅仅是这一个知识点,而是要学习一种分析解决问题的方法方式。授之于鱼,不如授之于渔。
打开 cmd 后输入下面这个代码,把 “+IP” 改成你需要自签的 IP 地址,下载好后,新建一个文件夹把下载好的文件放到文件夹里,在地址栏输入 cmd。把文件复制一个副本,把后缀改成 .pfx 就行了。文件夹里就会有一个p12文件。
运行命令后一直按回车就行,最终会生成。
urlencoded又"="和"&"组成,易与文件中的内容混合,只适合传输不含"="和"&"的小数据。例如对方法为POST,路径为"/abc"的请求做出"/123"响应。form_data用随机生成的字符串作为边界分割,适合传输文件。