
网络安全“核武器”Cobalt Strike,这玩意儿真不是闹着玩的!
本文分享的安全工具和技术,仅供老铁们学习交流,切勿用于非法用途!请务必遵守国家法律法规,争当一名合格的白帽子!
使用本文工具所带来的任何风险和不确定性,都由使用者自行承担。如有任何违法行为,本人概不负责!
如果本文不小心侵犯了您的权益,请立刻联系我删除!
一、开篇:带你闯入 Cobalt Strike 的神秘世界
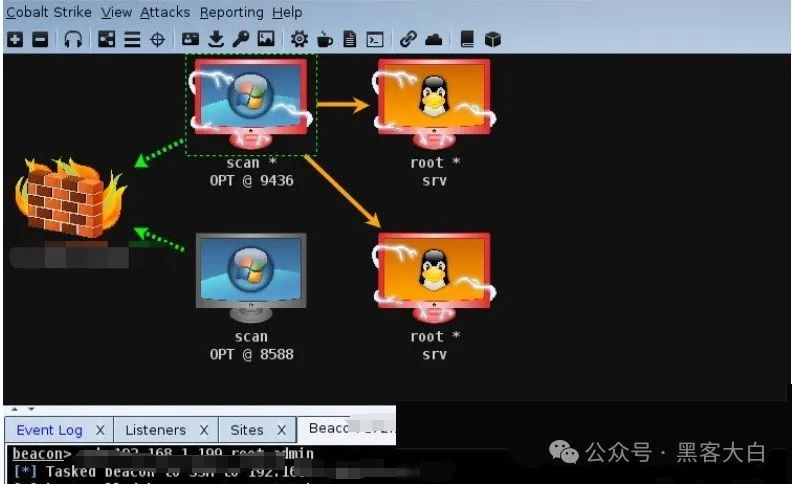
最近几年,网络安全事故就像连续剧一样,一集接着一集,看得人肾上腺素飙升!还记得那个跨国巨头被黑客搞得焦头烂额,机密文件满天飞,损失惨重的事件吗?还有一些政府部门的网络系统被攻破,国家安全都受到了威胁!在这些惊心动魄的网络攻防战中,总有一个神秘又强大的工具在背后默默发力,它就是——Cobalt Strike!
Cobalt Strike 在网络安全圈里,那可是响当当的“神器”!它是无数黑客和安全专家的得力助手,功能强大到令人发指,从渗透测试到模拟真实攻击,几乎无所不能。它就像一把万能钥匙,能帮你打开各种网络安全防御的大门。不管是红队演练中模拟高级持续性威胁(APT),还是帮助企业评估自家网络的安全水平,Cobalt Strike 都能轻松胜任。今天,就让咱们一起扒开它的神秘面纱,深入了解一下这款工具的实战技巧!但请各位老铁务必记住,咱们的学习仅限于合法合规的范围,千万别越过法律的红线!
二、工具大揭秘:Cobalt Strike 到底是啥?
Cobalt Strike 绝对是网络安全界的大明星,由美国的 Raphael Mudge 大佬开发的,是一款专业的渗透测试和红队作战工具。简单来说,它就像一个超级强大的“网络武器库”,专门为安全专家量身打造,用来模拟真实的攻击场景,帮助企业和组织发现自家网络防御的漏洞。
这玩意儿的功能简直强大到没朋友,涵盖了社交工程、恶意软件传播、漏洞利用、远程控制、数据收集和横向渗透等多个方面。不管是复杂的高级持续性威胁(APT),还是常见的网络渗透测试,Cobalt Strike 都能轻松搞定。
举个栗子,它支持 Spear Phishing(鱼叉式网络钓鱼)攻击,通过精心设计的钓鱼邮件,诱骗目标用户点击恶意链接或下载附件,从而悄无声息地潜入目标网络。它还能玩水坑攻击,在目标用户经常访问的网站上植入恶意代码,坐等鱼儿上钩。更牛的是,它的协作功能非常灵活,多个渗透测试人员可以同时使用,共享资源、交流心得,大大提高工作效率。此外,它还能和 Metasploit Framework 无缝集成,就像给战士配备了更锋利的武器,进一步增强攻击能力。
但是,各位老铁一定要记住,Cobalt Strike 虽然威力无穷,但也是一把双刃剑,必须在合法合规、获得授权的情况下使用。如果私自滥用,那可是要触犯法律的,后果不堪设想!
三、实战准备:打造你的“作战”基地
(一)硬件和系统要求
在真正开始玩 Cobalt Strike 之前,咱们得先搭建好“作战”环境。这就好比战前准备武器弹药、选定战场一样,合适的硬件和系统是顺利使用 Cobalt Strike 的前提。
先说说硬件配置,虽然 Cobalt Strike 对硬件要求不算太高,但也不能太寒酸。处理器至少要 2 GHz 以上,这样才能保证工具运行流畅,避免卡顿到让你想砸电脑;内存至少要有 2 GB,如果内存不够,运行的时候很容易出现死机或者反应迟钝的情况;磁盘空间也要预留 500MB 以上,毕竟工具本身和后续操作产生的数据都需要地方存放。如果你用的是 Amazon EC2 这种云服务,建议选择至少 High-CPU Medium(c1.medium,1.7 GB)实例,给你的“作战”提供更强大的支持。
再说说操作系统,Cobalt Strike 的服务端对系统还是有点挑剔的,目前只支持 Kali Linux 2018.4 - AMD64、Ubuntu Linux 16.04、18.04 - x86_64 这些版本。客户端就比较随意了,Windows 7 及以上、MacOS X 10.13 及更高版本、Kali Linux 2018.4 - AMD64、Ubuntu Linux 16.04、18.04 - x86_64 都可以运行。像 Kali Linux,它自带了各种网络安全工具,和 Cobalt Strike 简直是天作之合,能让你的渗透测试如虎添翼。如果你习惯用 Windows 系统,Windows 10 的兼容性也很不错,操作界面友好,对新手比较友好。
(二)软件安装和配置
搞清楚了硬件和系统要求,接下来就是安装和配置软件了,这可是关键环节,一点都不能马虎!
先看看 JDK(Java Development Kit)的安装,因为 Cobalt Strike 是用 Java 写的,所以 JDK 就像它的“发动机”,没有 JDK,Cobalt Strike 就跑不起来。以 Kali Linux 为例,安装 JDK 非常简单,打开终端,输入下面的命令:
sudo apt update sudo apt install openjdk-11-jdk
这两条命令就像给系统下达了指令,让它自动帮咱们把 OpenJDK 11 安装好,省时省力。安装完成后,输入 “java -version”,如果能看到 Java 的版本信息,就说明安装成功了,就像这样:
openjdk version "11.0.16" 2022-07-19 OpenJDK Runtime Environment (build 11.0.16+8-Ubuntu-0ubuntu1.18.04) OpenJDK 64-Bit Server VM (build 11.0.16+8-Ubuntu-0ubuntu1.18.04, mixed mode, sharing)
JDK 安装完毕,就可以开始安装 Cobalt Strike 了。先去官网下载安装包,记得根据自己的系统选择对应的版本,千万别下错了。下载完成后,解压安装包,如果在 Linux 系统下,用 “tar -zxvf” 命令就行了,就像这样:
tar -zxvf cobaltstrike.tgz
解压之后,进入解压后的目录,会看到一些文件和文件夹,其中 “teamserver” 就是服务端程序,“cobaltstrike.jar” 或者 “cobaltstrike” 就是客户端程序。
接下来,启动服务端。进入 Cobalt Strike 目录,使用 “chmod +x teamserver” 命令给服务端脚本赋予执行权限,然后执行 “./teamserver [IP 地址] [密码]”,这里的 IP 地址就是你服务器的 IP,密码要设置得复杂一点,防止被别人轻易破解,毕竟安全要从一开始就重视。就像这样:
chmod +x teamserver ./teamserver 192.168.1.100 P@sswOrd123
服务端启动成功后,再启动客户端。如果在 Linux 系统下,执行 “./cobaltstrike” 或者 “java -XX:+AggressiveHeap -XX:+UseParallelGC -jar cobaltstrike.jar”;如果在 Windows 系统下,直接双击 “cobaltstrike.exe” 就行。客户端启动后,会弹出一个连接对话框,在 “host” 栏里输入服务端的 IP 地址,端口默认是 50050,一般不用改,“user” 栏填你的用户名,随便填一个就行,“password” 栏输入之前设置的服务端密码,点击 “Connect”,就能连接到服务端了,是不是感觉离实战越来越近了呢?
到这里,咱们的“作战”环境就搭建完成了,接下来就可以开启 Cobalt Strike 的奇妙探索之旅了!再次提醒各位,一定要在合法合规、获得授权的前提下使用,千万别触碰法律的红线。
四、实战演练:开启你的渗透测试之旅
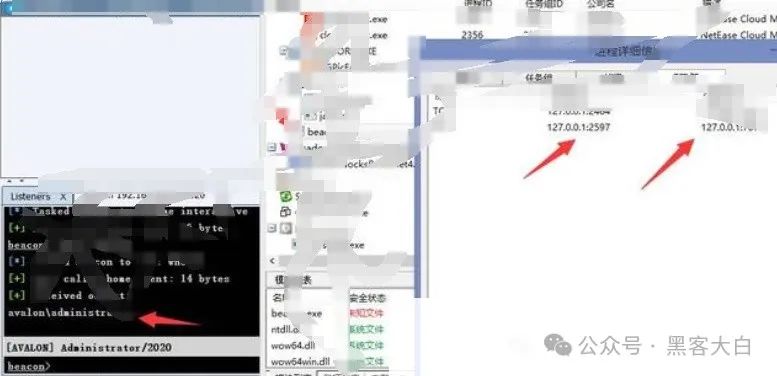
(一)启动 Cobalt Strike 服务端
万事俱备,正式开始实战演练!首先要启动 Cobalt Strike 服务端,这可是整个操作的“指挥中心”。在终端输入启动命令,就像给工具下达了“出征”的命令。以 Kali Linux 系统为例,命令一般是 “./teamserver [IP 地址] [密码]”,这里的 IP 地址一定要准确无误,如果填错了,客户端可就找不到“指挥部”了;密码要设置得复杂又好记,比如包含大小写字母、数字、特殊字符的组合,像 “Abc@123456”,千万别设置得太简单,不然被黑客盯上,你的“阵地”可就危险了。启动服务端后,能看到一连串的日志信息,它就像“作战日志”,记录着服务端的运行状态,如果看到 “Server started on [IP 地址]:50050”,就说明服务端启动成功了,已经严阵以待!
(二)客户端连接
服务端启动完毕,接下来就是客户端连接。打开客户端程序,会弹出一个连接对话框,这就是通往“指挥部”的大门。在 “host” 栏里输入服务端的 IP 地址,端口默认是 50050,一般情况下不用改,它就像“指挥部”的固定通讯频道;“user” 栏填你的用户名,随便自定义一个就行,方便在团队协作中区分彼此;“password” 栏输入之前设置的服务端密码,这可是进入“指挥部”的“钥匙”,绝对不能出错。输入完成后,点击 “Connect”,如果顺利的话,就能连接到服务端,客户端界面会显示一些基本信息,比如已连接的服务器 IP、你的用户名等等,就像收到了“指挥部”的欢迎信号,是不是有点小激动呢?
(三)配置监听器:搭建信息“高速公路”
连接成功后,就得搭建一条信息“高速公路”——配置监听器。监听器究竟是什么呢?简单来说,它就像一个“情报收集站”,负责接收目标主机传回的各种数据,是后续操作的关键环节。
在 Cobalt Strike 客户端界面,点击上方的 “Cobalt Strike” 选项,在下拉菜单中选择 “listeners”,然后在下方弹出的区域点击 “add”,就进入了监听器配置页面。这里有很多参数需要设置,首先是 “name”,给监听器取个响亮又好记的名字,比如 “HTTP 监听器”,方便以后识别;然后是 “payload”,这可是重中之重,它决定了数据传输的方式,常见的有 HTTP、HTTPS 等协议。如果目标网络环境对安全性要求不高,HTTP 协议就足够了,它简单直接,数据传输效率高;如果目标比较警觉,那 HTTPS 协议更适合,它能加密数据,隐蔽性更强,就像给情报传递穿上了一件“隐身衣”。再把 “host” 设置为服务端 IP 地址,这是数据回传的目的地; “port” 自定义一个端口,注意别和其他常用端口冲突,比如设置成 8888,这个端口就像“情报收集站”的专属入口,等待目标主机的数据流入。设置完成后,点击 “save”,监听器就配置好了,它已经在后台悄悄“待命”,准备接收来自目标的“情报”了。
(四)生成木马:精心制作你的“诱饵”
有了监听器,接下来就是制作“诱饵”——生成木马。这一步务必小心谨慎,就像制作精密暗器,稍有差池就可能被目标发现。
点击 “Attacks” 菜单,选择 “Packages”,再点击 “Windows Executable”,就进入了木马生成流程。在这里,我们可以选择不同类型的木马,常见的有 exe、dll、Office 宏病毒等等。exe 木马就像伪装成普通程序的“间谍”,一旦在目标主机上运行,就能悄无声息地建立连接;dll 木马则更加隐蔽,它可以注入到其他正常进程中,隐藏自己的行踪;Office 宏病毒利用人们对办公文档的信任,潜藏在看似无害的 Word、Excel 文档里,当用户打开文档时,它就会趁机发难。选定木马类型后,关联之前配置的监听器,这一步非常关键,就像给“诱饵”装上“信号发射器”,让它知道将收集到的信息往哪里传递。配置好木马生成的路径,点击 “generate”,木马就生成了,是不是感觉自己就像一位神秘的“武器制造师”呢?不过,千万要记住,这些木马只能用于合法的渗透测试,如果用于作恶,法律绝不姑息!
(五)权限提升与命令执行:掌控目标主机
木马成功植入目标主机后,咱们就迈出了关键一步,不过此时权限可能还比较低,就像刚踏入敌方阵地的小侦察兵,很多区域都难以涉足。因此,接下来要做的就是权限提升,让自己成为“指挥官”,掌控全局。
Cobalt Strike 提供了多种权限提升手段,比如利用自带的插件,它们就像一些“秘密武器”,能巧妙地突破目标系统的防线;还可以借助系统漏洞,这就要求咱们对目标系统深入了解,找到它的“弱点”。当权限提升成功后,咱们就能像操控自家电脑一样,执行各种系统命令,获取目标主机的信息,比如查看文件目录、获取用户账号密码等等。在客户端界面的命令输入框输入 “shell dir”,就能查看目标主机的文件目录,就像打开了目标主机的“文件柜”,里面的文件一览无余;输入 “shell whoami”,可以查看当前用户权限,确认自己是否已经成为“指挥官”。还能操控目标主机,上传、下载文件,就像拥有了远程的“文件传输助手”,是不是超级酷炫?
通过这一系列操作,咱们就完成了一次简单的 Cobalt Strike 实战演练,是不是感觉网络安全的世界既神秘又刺激呢?不过,再次强调,一定要在合法合规、获得授权的情况下使用,千万别触犯法律的红线,让咱们用所学知识守护网络安全吧!
五、进阶技巧:让你的渗透更加“丝滑”
(一)插件加载:拓展工具的边界
在掌握 Cobalt Strike 的基本操作之后,咱们就可以借助加载插件进一步拓展它的“超能力”!插件就像给汽车换上了高性能的部件,能让 Cobalt Strike 跑得更快、更远、更稳。
优质插件的来源非常广泛,其中 Github 堪称“宝藏仓库”。在 Github 上,众多开发者分享自己精心打造的 Cobalt Strike 插件,涵盖各种功能,从提权辅助到信息收集增强,应有尽有。例如,有些插件专注于破解特定系统的密码哈希,运用先进的算法和漏洞利用技术,能在短时间内获取密码明文;还有些插件可以对目标网络展开深度扫描,发现隐藏在角落的设备和服务,就像给网络环境做了一次全方位的“X 光透视”。
加载插件的操作并不复杂,以常见的 cna 格式插件为例,在 Cobalt Strike 客户端中,点击 “Cobalt Strike” 菜单,选择 “Script Manager”,进入脚本管理器界面,这里就像插件的“候机大厅”,等待被启用。然后点击 “Load” 按钮,找到下载好的 cna 插件文件,选中并打开,插件就开始加载了。加载完成后,你会发现界面新增了一些功能选项,或者在执行某些操作时,效率显著提升。像 “巨龙拉冬” 插件,它可以提供自定义攻击载荷,让你在渗透时更具针对性;“LSTR” 插件则在大规模目标侦察方面表现卓越,能快速收集目标网络的详细信息,为后续攻击策略的制定提供有力支撑,是不是感觉开启了一扇通往新世界的大门呢?
(二)信息收集与分析:挖掘隐藏的宝藏
在渗透测试过程中,信息收集与分析堪称重中之重,它就像在黑暗中摸索时的“手电筒”,能帮助咱们照亮前行的道路,找到目标网络的弱点。
Cobalt Strike 提供了丰富的信息收集功能,让咱们能从多个角度“窥探”目标网络。例如,利用其内置的端口扫描功能,咱们就像经验老道的船员在大海中探测暗礁一般,找出目标网络中开放的端口,了解哪些服务正在运行,是 HTTP 服务、SSH 服务,还是其他关键业务服务。一旦发现开放端口,就能进一步探究这些服务是否存在已知漏洞,为后续攻击做好铺垫。
再说说凭证收集,这可是个“敏感活儿”。Cobalt Strike 可以通过一些巧妙的手段,比如利用系统漏洞获取管理员权限后,搜索存储在目标主机上的各类凭证信息,像是浏览器保存的登录密码、Windows 系统的 SAM 文件中的用户哈希等等。这些凭证就像一把把钥匙,或许能开启通往更高权限或其他重要资源的大门。
还有文件收集功能同样不容小觑。它可以帮助咱们在目标网络中搜寻那些隐藏着“秘密”的敏感文件,比如配置文件、数据库备份文件等等。想象一下,找到目标数据库的备份文件,那不就等于找到了宝藏地图,里面可能包含用户数据、业务数据等关键信息,对了解目标网络的架构和数据存储方式大有裨益。
收集到这些信息后,分析环节至关重要。咱们可以借助一些工具,比如数据可视化软件,将收集到的网络拓扑信息直观呈现,清晰地了解各个设备、服务器之间的连接关系,就像看到了一幅完整的军事地图,哪里是要害部位,哪里是薄弱环节,一目了然。通过对凭证和文件的分析,咱们可以进一步挖掘目标网络的潜在漏洞,制定更加精准的攻击策略,让渗透测试更高效、有力,真正成为网络安全领域的“高手”!
六、安全警示:合法使用,捍卫网络安全
在深入探索 Cobalt Strike 的强大功能之后,咱们必须严肃强调一个关键问题:合法使用。Cobalt Strike 作为一款功能卓越的渗透测试工具,就像一把锋利的手术刀,在专业医生手中能救死扶伤,可一旦落入不法之徒手里,就会沦为伤人凶器。
在现实世界中,因非法使用类似工具引发的严重后果数不胜数。曾经有一伙黑客,私自利用 Cobalt Strike 对多家知名企业发动攻击,窃取商业机密,给企业造成难以估量的经济损失,导致股价暴跌、员工失业,整个产业链都受到了波及;还有不法分子,用它侵入政府部门的网络系统,窃取敏感信息,严重威胁国家安全和社会稳定,最终这些人都受到了法律的严惩,面临漫长的牢狱之灾。
依据我国《刑法》规定,非法侵入计算机信息系统罪、非法获取计算机信息系统数据罪等等,都对这类行为予以明确约束。未经授权使用 Cobalt Strike 等工具进行渗透测试、攻击他人网络系统,就是在触碰法律的红线。一旦查实,不仅要承担高额的经济赔偿,还可能面临数年乃至数十年的有期徒刑,人生从此蒙上阴霾,家人朋友也会受到牵连。
咱们学习和了解 Cobalt Strike,旨在提升网络安全防护意识,强化防御能力,帮助企业和组织筑牢网络防线。在实际操作中,务必确保获得合法授权,遵循严格的测试流程,在可控的环境下演练。让咱们携手并肩,在合法合规的轨道上,运用所学网络安全知识,守护网络世界的一方净土,为数字化时代的蓬勃发展保驾护航!
七、结语:回顾与展望
到这里,咱们对 Cobalt Strike 的实操之旅就暂时告一段落了!通过这一番深入探索,咱们了解了它的强大功能,从搭建环境、实战演练,到进阶技巧运用,再到深刻领悟合法使用的重要性,每一步都充满了挑战和惊喜。
Cobalt Strike 就像一把精密的手术刀,在合法合规的使用者手中,它能精准地剖析网络系统,揪出隐藏的安全隐患,帮助企业和组织提前筑牢防线;可如果落入不法分子之手,就会变成伤人凶器,给社会带来极大的危害。所以,咱们务必时刻牢记合法使用的原则。
网络安全学习资源分享:
给大家分享一份全套的网络安全学习资料,给那些想学习 网络安全的小伙伴们一点帮助!
对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。
因篇幅有限,仅展示部分资料,朋友们如果有需要全套《网络安全入门+进阶学习资源包》,需要点击下方链接即可前往获取
读者福利 | CSDN大礼包:《网络安全入门&进阶学习资源包》免费分享 (安全链接,放心点击)
👉1.成长路线图&学习规划👈
要学习一门新的技术,作为新手一定要先学习成长路线图,方向不对,努力白费。
对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图&学习规划。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。


👉2.网安入门到进阶视频教程👈
很多朋友都不喜欢晦涩的文字,我也为大家准备了视频教程,其中一共有21个章节,每个章节都是当前板块的精华浓缩。(全套教程文末领取哈)


👉3.SRC&黑客文档👈
大家最喜欢也是最关心的SRC技术文籍&黑客技术也有收录
SRC技术文籍:

黑客资料由于是敏感资源,这里不能直接展示哦!(全套教程文末领取哈)
👉4.护网行动资料👈
其中关于HW护网行动,也准备了对应的资料,这些内容可相当于比赛的金手指!

👉5.黑客必读书单👈

👉6.网络安全岗面试题合集👈
当你自学到这里,你就要开始思考找工作的事情了,而工作绕不开的就是真题和面试题。

所有资料共282G,朋友们如果有需要全套《网络安全入门+进阶学习资源包》,可以扫描下方二维码或链接免费领取~
读者福利 | CSDN大礼包:《网络安全入门&进阶学习资源包》免费分享 (安全链接,放心点击)
更多推荐

 23
 0
- 0


 已为社区贡献11条内容

所有评论(0)