
大学生学等保 2.0:网络安全等级保护入门解读
大学生学等保 2.0:网络安全等级保护入门解读
一、引言
如果你未来想进入政府、国企、金融机构做网络安全,或者想在安全厂商从事 “等保测评” 工作,那么 “等保 2.0” 是绕不开的核心知识 —— 它是我国网络安全领域的 “基本国策”,《网络安全法》第二十一条明确规定:“国家实行网络安全等级保护制度,网络运营者应当按照网络安全等级保护制度的要求,履行安全保护义务,保障网络免受干扰、破坏或者未经授权的访问,防止网络数据泄露或者被窃取、篡改。”
简单来说,“等保 2.0” 就是给不同重要程度的网络系统 “打分定级”,并明确对应等级的安全防护标准 —— 比如校园教务系统需达到 “三级等保”,银行核心交易系统需达到 “四级等保”。对大学生而言,学习等保 2.0 不仅能理解企业安全建设的 “框架逻辑”,还能为未来求职增加 “合规方向” 的竞争力(很多政企岗位招聘要求 “了解等保 2.0 标准”)。本文从等保 2.0 的核心概念、等级划分、学习路径三方面,带你轻松入门。
二、等保 2.0 核心概念(先搞懂 “是什么”)
1. 等保 2.0 的全称与演变
-
全称:《信息安全技术 网络安全等级保护基本要求》(国家标准编号:GB/T 22239-2019);
-
实施时间:2019 年 12 月 1 日正式实施,替代 2007 年的 “等保 1.0”(GB/T 22239-2008);
-
核心变化(等保 1.0 vs 等保 2.0):
| 维度 | 等保 1.0 | 等保 2.0 |
|---|---|---|
| 覆盖范围 | 仅传统计算机网络(如企业内网) | 扩展到 “云计算、物联网、工业控制、移动互联网、大数据” 五大领域 |
| 安全要求 | 侧重 “技术防护”(如防火墙、IDS) | 新增 “管理要求”(如安全制度、人员培训)和 “个人信息保护” |
| 测评周期 | 三级系统每 3 年测评 1 次 | 三级系统每 2 年测评 1 次,四级系统每 1 年测评 1 次 |
| 核心理念 | “边界防护”(内网可信,外网不可信) | “动态防御”(永不信任,始终验证,贴合零信任理念) |
2. 等保 2.0 的核心目标
-
对企业 / 单位:明确 “我该建什么样的安全防护”—— 比如三级系统需要部署 WAF、EDR,四级系统需要物理隔离、量子加密,避免安全建设 “无方向、无重点”;
-
对监管部门:便于 “统一监管”—— 通过测评结果判断企业是否符合安全要求,对未达标企业责令整改,甚至处罚(如《网络安全法》第五十九条:未履行安全保护义务的,最高可处 50 万元罚款);
-
对安全从业者:提供 “安全建设的框架”—— 做安全方案时,可对照等保要求设计(如 “客户要求系统过三级等保,我需要包含哪些技术措施”)。
3. 等保 2.0 的关键术语
-
网络运营者:负责网络运行和维护的单位 / 个人(如学校、银行、互联网公司);
-
等级保护对象:需要进行等级保护的网络系统(如校园教务系统、银行手机 APP、医院 HIS 系统);
-
测评机构:经国家认证,负责对等保对象进行测评的第三方机构(如中国信息安全测评中心、地方等保测评机构);
-
备案:等保对象定级后,网络运营者需到当地网信部门或公安机关备案(三级及以上系统必须备案)。
三、等保 2.0 等级划分(1-5 级,从低到高)
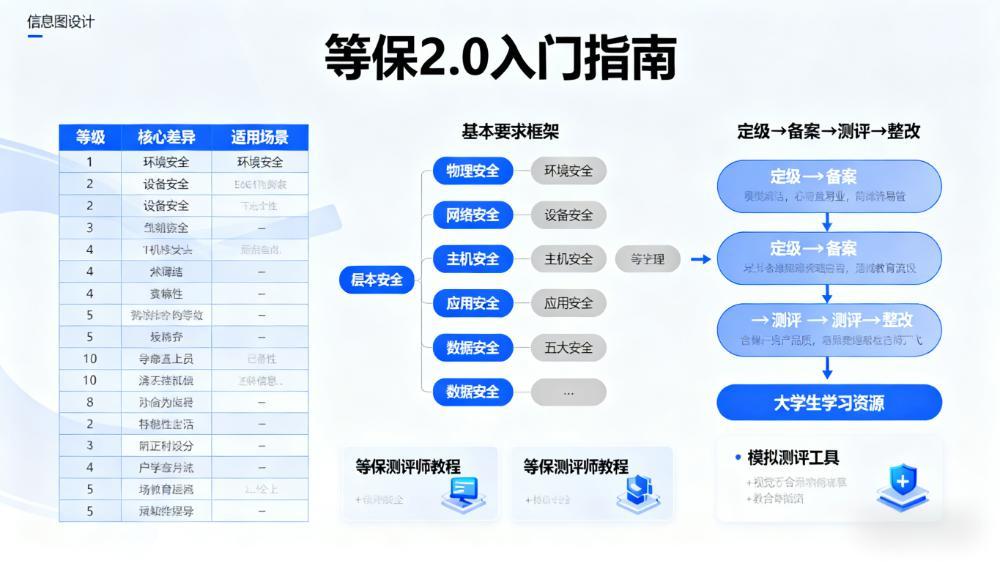
等保 2.0 将网络系统分为 5 个等级,等级越高,安全要求越严格,测评难度越大,对应的系统重要程度也越高。大学生需重点掌握 “二级、三级、四级”(一级太基础,五级涉及国家机密,公开资料少)。
1. 第一级:用户自主保护级(最基础,无需测评)
-
适用场景:普通个人或小团体使用的低价值系统(如个人博客网站、家庭 WiFi、小型办公局域网);
-
核心要求:基本的安全措施,由用户自主决定(如设置密码、安装杀毒软件、开启防火墙);
-
测评要求:无需第三方测评,用户自行负责安全,不强制备案。
2. 第二级:系统审计保护级(中小企业常用)
-
适用场景:中小企业的非核心业务系统(如小型电商网站、企业 OA 系统、校园社团网站);
-
核心技术要求(摘要,完整版见国家标准):
| 防护维度 | 要求内容 |
|---|---|
| 网络安全 | 部署防火墙,开启访问控制(禁止不必要端口对外);定期进行漏洞扫描(每半年 1 次) |
| 主机安全 | 操作系统加固(打补丁、禁用无用服务);设置账号密码复杂度(长度≥8 位,包含大小写 + 数字) |
| 应用安全 | Web 应用部署 WAF(可选);禁止 SQL 注入、XSS 等常见漏洞 |
| 数据安全 | 重要数据加密存储(如用户密码用 bcrypt 哈希);定期数据备份(每周 1 次) |
- 测评要求:需每年进行 1 次测评,由企业自行选择国家认证的测评机构,测评结果无需备案(部分地区要求备案,以当地监管为准)。
3. 第三级:安全标记保护级(政企核心系统常用,大学生需重点掌握)
-
适用场景:政府部门、国企、高校的核心业务系统(如政务服务平台、高校教务系统、银行手机 APP、医院 HIS 系统);
-
核心技术要求(在二级基础上新增,摘要):
| 防护维度 | 新增要求内容 |
|---|---|
| 网络安全 | 部署入侵防御系统(IPS);网络按业务分区(如办公区、业务区、数据库区),分区之间用防火墙隔离 |
| 主机安全 | 部署终端检测与响应(EDR);开启系统审计(记录所有操作,日志保存 6 个月以上) |
| 应用安全 | 强制部署 WAF;定期进行代码审计(每季度 1 次);实现多因素认证(如账号密码 + 手机验证码) |
| 数据安全 | 数据异地备份(如本地备份 + 云端备份);敏感数据脱敏(如手机号显示为 138****5678);数据传输加密(用 TLS 1.2+) |
| 安全管理中心 | 建立集中监控平台(如 SOC),实时监控安全事件(如入侵、病毒),并能自动告警 |
- 测评要求:每 2 年进行 1 次测评,必须选择国家指定的测评机构,测评结果需到当地网信部门或公安机关备案,未通过测评需限期整改。
4. 第四级:结构化保护级(重要行业核心系统)
-
适用场景:金融、能源、交通等重要行业的核心系统(如银行核心交易系统、电网调度系统、铁路调度系统);
-
核心技术要求(在三级基础上新增):
-
网络安全:核心系统与外网物理隔离(不接入互联网);部署量子加密设备,保障数据传输安全;
-
主机安全:使用国产操作系统(如麒麟 OS);内核级防护(防 Rootkit、防内核漏洞利用);
-
数据安全:核心数据区块链存证(防止篡改);建立数据全生命周期审计(从采集到销毁);
-
测评要求:每 1 年进行 1 次测评,由国家专门机构执行,测评过程受监管部门监督,测评结果需报国家网信部门备案。
5. 第五级:访问验证保护级(国家关键系统)
-
适用场景:国家关键信息基础设施(如国防系统、国家电网总调度系统、国家金融核心系统);
-
核心要求:最高级别的安全防护,采用 “自主可控” 技术(如国产芯片、国产操作系统、国产加密算法),具体要求未完全公开(涉及国家机密);
-
测评要求:由国家专门机构进行测评,测评过程和结果严格保密。
四、等保 2.0 的 “一个中心,三重防护” 框架(核心逻辑)
等保 2.0 的所有安全要求都围绕 “一个中心,三重防护” 展开,这是理解等保的 “骨架”,大学生需牢记这个框架。
1. 一个中心:安全管理中心
-
核心功能:集中管理所有安全设备和系统,实现 “监控、告警、处置” 一体化,相当于等保体系的 “大脑”;
-
包含模块:
-
安全监控:实时监控网络流量、设备状态(如防火墙是否正常运行、服务器 CPU 使用率)、安全事件(如入侵攻击、病毒感染);
-
日志审计:收集所有系统的日志(网络设备、服务器、应用),支持按时间、IP、事件类型查询,日志保存 6 个月以上;
-
应急响应:发现安全事件时,自动触发告警(如短信通知管理员),并提供处置流程(如隔离受影响设备、清除恶意代码);
-
示例:高校的安全管理中心,可实时看到校园网各区域的流量、教务系统的漏洞情况,一旦发现有人攻击教务系统,立即触发告警并阻断攻击 IP。
2. 三重防护:物理环境、网络通信、应用数据
-
第一重:物理环境安全(保障 “硬件设施” 安全):
-
要求:机房需门禁(刷脸 + 密码)、监控摄像头(保存 30 天以上)、防火防水(配备灭火器、防水挡板)、温湿度控制(20-25℃,湿度 40%-60%);
-
示例:高校数据中心机房,仅允许运维人员刷卡进入,机房内安装烟感报警器和空调,防止设备过热或火灾。
-
第二重:网络通信安全(保障 “数据传输” 安全):
-
要求:边界防护(防火墙、WAF、IPS)、网络隔离(按业务分区)、通信加密(TLS 1.2+)、流量监控(检测异常流量,如 DDoS 攻击);
-
示例:银行的网络分为 “办公网、业务网、数据库网”,办公网无法直接访问数据库网,需通过堡垒机验证后才能访问,且数据传输用 TLS 1.3 加密。
-
第三重:应用数据安全(保障 “软件和数据” 安全):
-
要求:应用漏洞防护(代码审计、WAF)、数据加密(存储 + 传输)、备份恢复(定期备份 + 异地备份)、访问控制(最小权限);
-
示例:电商平台的用户支付数据,存储时用 AES 加密,传输时用 TLS 1.3,每天凌晨自动备份到异地服务器,且只有财务部门能访问支付数据。
五、大学生如何学习等保 2.0?(实操路径)
1. 阶段 1:理解标准(1-2 个月,打基础)
- 学习资源:
-
官方标准:下载《GB/T 22239-2019》(国家标准全文公开系统:http://openstd.samr.gov.cn/ 可免费下载),重点看 “5 基本要求” 章节(网络安全、主机安全、应用安全、数据安全等);
-
解读文档:工信部《网络安全等级保护 2.0 标准解读白皮书》、奇安信《等保 2.0 实战指南》(可在安全厂商官网下载);
-
视频教程:B 站 “等保 2.0 入门教程”(搜索关键词,找 “国家标准解读” 类视频,优先看时长 30 分钟以上、带 PPT 讲解的);
- 学习方法:
-
用思维导图梳理 “等级划分 + 核心要求”:比如画 “三级等保技术要求思维导图”,包含网络、主机、应用、数据 4 个维度,每个维度下写具体要求;
-
对比 “二级与三级” 的差异:比如三级要求 “异地备份”,二级无此要求;三级要求 “EDR”,二级无此要求,理解 “等级越高,要求越细、越严格”。
2. 阶段 2:结合案例(2-3 个月,理解落地)
- 案例学习:
-
高校案例:搜索 “高校教务系统等保三级建设方案”,分析方案中包含哪些技术措施(如部署 WAF、EDR、SOC),对应等保 2.0 的哪条要求;
-
企业案例:查看 “某银行手机 APP 等保三级测评报告”(公开部分,可在银行官网或测评机构官网找到),了解测评机构如何验证 “多因素认证”“数据加密” 等要求;
-
负面案例:搜索 “某企业未做等保被处罚” 的新闻(如 “某医疗公司因系统未过等保,被罚款 20 万元”),分析未达标的原因(如未部署 WAF、未定期备份);
- 实操任务(模拟场景):
假设你是 “高校社团网站的安全负责人”,需要让网站达到 “二级等保”,设计安全方案,包含:
-
网络安全:用 Linux iptables 配置防火墙,仅开放 80(HTTP)、443(HTTPS)端口,禁止 3389(远程桌面)、22(SSH)端口对外;
-
主机安全:在 CentOS 7 服务器上禁用无用服务(如 Telnet、FTP),设置密码复杂度(vi /etc/login.defs,修改PASS_MIN_LEN 8);
-
数据安全:用 MySQL 的AES_ENCRYPT函数加密用户手机号,每周日凌晨 3 点自动备份数据库(写 crontab 定时任务);
-
漏洞扫描:用 Nessus 扫描服务器,修复发现的中高危漏洞(如 OpenSSH 版本过低,执行yum update openssh升级)。
3. 阶段 3:参与实践(3-6 个月,积累经验)
- 校园实践:
-
加入学校网络中心:协助老师进行校园网安全建设,比如参与 “校园教务系统漏洞扫描”“学生宿舍区防火墙配置”,了解等保在校园中的落地;
-
组织等保科普活动:在学校安全社团中,组织 “等保 2.0 科普讲座”,用通俗语言讲解 “什么是等保”“为什么要做等保”,提升组织和表达能力;
-
参加等保竞赛:关注 “全国大学生信息安全竞赛” 中的等保相关题目(如 “设计一个符合三级等保要求的小型 Web 系统”),组队完成竞赛;
- 企业实践(可选):
-
实习:申请安全厂商(如奇安信、启明星辰、安恒信息)的 “等保测评岗” 实习,协助测评工程师整理测评资料(如检查客户的防火墙配置、漏洞扫描报告)、编写测评报告;
-
工具使用:学习等保测评常用工具(如绿盟远程安全评估系统、安恒明鉴代码审计系统、奇安信 SOC),掌握基础操作(如用绿盟工具扫描漏洞、用 SOC 查看安全事件)。
六、学习误区与注意事项
1. 误区 1:“等保只是‘ paperwork ’,背标准就行”
-
错误原因:认为等保就是 “写报告、背条款”,忽视 “技术落地”—— 实际上,等保的核心是 “通过技术措施满足标准要求”,比如 “三级等保要求部署 EDR”,不仅要知道 “需要 EDR”,还要会 “安装 EDR、配置告警规则、查看 EDR 日志”。
-
纠正方法:学习等保时,每看到一条要求,就思考 “用什么技术 / 工具实现”,并动手操作(如 “要求定期备份数据”,就实际在虚拟机中配置定时备份)。
2. 误区 2:“只有政企需要等保,互联网企业不用”
-
错误原因:误以为等保是 “政企专属”,互联网企业可豁免 —— 实际上,互联网企业的核心业务系统(如电商平台的支付系统、社交 APP 的用户系统)也需过等保,否则可能被监管部门处罚(如《数据安全法》规定,未履行数据安全保护义务的,最高可处 5000 万元罚款)。
-
纠正方法:查看互联网企业的公开信息(如上市公司年报、安全报告),会发现多数企业会提及 “核心系统已通过三级等保测评”。
3. 误区 3:“等保测评通过就万事大吉”
-
错误原因:认为 “通过测评后,1-2 年内不用管安全”—— 实际上,等保要求 “动态防御”,测评通过后仍需定期维护(如每月打补丁、每季度漏洞扫描),否则系统可能再次出现漏洞,不符合等保要求。
-
纠正方法:学习等保 2.0 的 “持续改进” 要求,理解等保是 “长期过程,不是一次性测评”。
七、总结
等保 2.0 不是 “高深的技术名词”,而是 “网络安全建设的通用框架”—— 对大学生而言,学习等保的核心是 “理解框架逻辑 + 知道如何落地”,无需一开始掌握所有细节(如四级等保的量子加密),重点先掌握 “三级等保” 的技术要求和落地方法。
未来无论你进入政府做安全合规、进入企业做安全建设,还是进入安全厂商做等保测评,等保 2.0 都是 “必备知识”。建议从 “模拟二级 / 三级等保方案设计” 入手,结合校园实践积累经验,为职业发展打下基础。
网络安全学习资料分享
为了帮助大家更好的学习网络安全,我把我从一线互联网大厂薅来的网络安全教程及资料分享给大家,里面的内容都是适合零基础小白的笔记和资料,不懂编程也能听懂、看懂,朋友们如果有需要这套网络安全教程+进阶学习资源包,可以扫码下方二维码限时免费领取(如遇扫码问题,可以在评论区留言领取哦)~
更多推荐


 23
 0
- 0


 已为社区贡献4条内容

所有评论(0)