
LTP性能测试工具的使用详解,零基础入门到精通,收藏这篇就够了
一. LTP稳定性测试 ( LTP的安装步骤 )
1.简介:LTP套件是由 Linux Test Project 所开发的一套系统测试套件。它基于系统资源的利用率统计开发了一个测试的组合,为系统提供足够的压力。通过压力测试来判断系统的稳定性和可靠性。压力测试是一种破坏性的测试,即系统在非正常的、超负荷的条件下的运行情况 。用来评估在超越最大负载的情况下系统将如何运行,是系统在正常的情况下对某种负载强度的承受能力的考验 。
2…/runltp –f commands(测试常规命令)
3…/runltp –f admin_tools(测试常用管理工具是否正常稳定运行)
4…/runltp –f dio(测试直接IO是否正常稳定)
5…/runltp –f dma_thread_diotest(测试直接存储器访问线程直接IO是否正常稳定)
6…/runltp –f fcntl-locktests(测试NFS网络文件系统锁是否正常稳定)
7…/runltp –f filecaps(测试filecaps是否正常)
预制条件:在/etc/sysctl.conf文件中加一行:CONFIG_SECURITY_FILE_CAPABILITIES=y后重启电脑
8…/runltp –f fs(测试文件系统是否正常)
9…/runltp –f fs_bind(测试fs_bind是否正常)
10…/runltp –f fs_ext4(测试fs_ext4是否正常)
11…/runltp –f fs_perms_simple(简单测试文件系统权限)
12…/runltp –f fs_readonly(测试文件系统只读)
13…/runltp –f fsx(对文件系统进行压力测试)
14…/runltp –f hyperthreading(CPU超线程技术测试)
15…/runltp –f io(异步IO测试)
16…/runltp –f io_cd(对CD光驱进行压力测试)
预制条件:将光盘放入光驱
-t:指定测试的持续时间
      -t 60s = 60 seconds

      -t 45m = 45 minutes

      -t 24h = 24 hours

      -t 2d  = 2 days
17…/runltp –f io_floppy(对软盘进行压力测试)
预制条件:将软盘放入软驱中
18…/runltp –f lvm.part1(测试文件系统MSDOS、Reiserfs、EXT2、NFS、Ram Disk、MINIX)
19…/runltp –f math(数学库测试)
20…/runltp –f nfs(nfs网络文件系统测试)
预制条件:在本机配置nfs文件系统服务
21…/runltp –f lvm.part2(测试EXT3、JFS文件系统是否正常使用)
预制条件:安装EXT3、JFS文件系统
22…/runltp –f pipes(对管道进行压力测试)
23…/runltp –f syscalls(测试内核系统调用)
24…/runltp –f syscalls-ipc(进程间通信测试)
25…/runltp –f can(测试控制器区域网络的稳定性)
26…/runltp –f connectors(测试Netlink Connector的功能性及稳定性)
27…/runltp –f ipv6(测试IPv6环境下的基本网络功能)
28…/runltp –f ipv6_lib(IPv6环境网络开发共享库)
预制条件:内核支持IPv6
29…/runltp –f multicast( 测试多播的稳定性)
预制条件:
(1)设置环境变量export RHOST=<多播目标地址>
(2)/root/.rhosts,/home/user/.rhosts 添加内容:多播目标主机地址,多播目标主机用户,有多少多播目标主机就写多少条。
30. ./runltp –f network_commands ( 测试ftp和ssh的稳定性)
预制条件:开启ftp和ssh
31. ./runltp –f network_stress.whole( 网络各个功能的压力性测试 )
预制条件:
(1)部署一台服务器
(2)服务器上运行的服务: ssh DNS http ftp
32. ./runltp –f nptl( 测试本地POSIX线程库的稳定性 )
预制条件:内核支持POSIX本地线程库
33…/runltp –f nw_under_ns(测试网络命名空间的稳定性)
34…/runltp –f power_management_tests(电源管理模块的稳定性)
预制条件:内核版本2.6.31以上
35…/runltp –f pty(测试虚拟终端稳定性)
预制条件:内核支持VT console
36…/runltp –f quickhit(测试系统调用的稳定性)
37…/runltp –f rpc 和 ./runltp –f rpc_test(测试远程过程调用稳定性)
预制条件:内核支持远程过程调用
38…/runltp –f scsi_debug.part1(测试SCSI的稳定性)
39…/runltp –f sctp(测试SCTP协议的稳定性)
预制条件:内核支持SCTP协议
40…/runltp –f tcp_cmds_expect(TCP命令的可用性和稳定性)
预制条件:内核支持TCP/IP协议
41…/runltp –f controllers(内核资源管理的稳定性测试)
预制条件:内核版本必须等于或者高于2.6.24
42…/runltp –f cap_bounds(POSIX功能绑定设置可用性)
预制条件:内核版本2.6.25以上
43…/runltp –f containers(命名空间资源稳定性)
44…/runltp –f cpuacct(测试不同cpu acctount控制器的特点)
45…/runltp –f cpuhotplug(测试cpu热插拔功能的稳定性)
46…/runltp –f crashme(测试crashme)
预制条件:做测试前,先备份系统
47…/runltp –f hugetlb(测试 hugetlb)
48…/runltp –f ima(测试ima)
49…/runltp –f ipc(测试ipc)
50…/runltp –f Kernel_misc(测试 Kernel_misc)
51…/runltp –f ltp-aiodio.part1(测试 ltp-aiodio.part1)
52…/runltp –f Ltp-aiodio.part2(测试 Ltp-aiodio.part2)
53…/runltp –f ltp-aiodio.part3(测试 ltp-aiodio.part3)
54…/runltp –f ltp-aiodio.part4(测试 ltp-aiodio.part4)
55…/runltp –f ltp-aio-stress.part1(测试 io stress)
56…/runltp –f ltp-aio-stress.part2(测试 io stress)
57…/runltp –f mm(测试mm)
58…/runltp –f modules(测试内核模块)
59…/runltp –f numa(测试非统一内存访问)
60…/runltp –f sched(测试调度压力)
61…/runltp –f securebits(测试securebits)
62…/runltp –f smack(smack安全模块测试)
63…/runltp –f timers(测试posix计时器)
64…/runltp –f tirpc_tests(测试Tirpc_tests)
65…/runltp –f tpm_tools(测试 tpm_tools)
66…/runltp –f tracing(跟踪测试)
二.初始测试
1…/runltp -p -l /tmp/resultlog.20180421 -d /tmp/ -o /tmp/ltpscreen.20180421 -t 1h 或者 ./runalltests.sh
      -p:人为指定日志格式,保证日志为可读格式

      -l:记录测试日志的文件

      -d:指定临时存储目录,默认为/tmp

      -o:直接打印测试输出到/tmp/ltpscreen.20180421

      -t:指定测试的持续时间

              -t 60s = 60 seconds
              -t 45m = 45 minutes
              -t 24h = 24 hours
              -t 2d  = 2 days

2. # vi resultlog.20180421(进来这里面查看结果)
三. 压力测试
1. # cd /opt/ltp/testscripts(进入这个目录)
-
yum install -y sysstat(执行ltpstress时需要添加”sar”或”top”工具)
-
./ltpstress.sh -d /tmp/ltpstress.data -l /tmp/ltpstress.log -I /tmp/ltpstress.iostat -i 5 -m 128 -t 1 -S
     \-d:指定sar或top记录文件,默认/tmp/ltpstress.data
     -l:记录测试结果到/tmp/ltpstress.log
     -I:记录"iostat"结果到iofile,默认是/tmp/ltpstress.iostat
     -i:指定sar或top快照时间间隔,默认为10秒
     -m: 指定最小的内存使用,默认为: RAM + 1/2 swap
     -n:不对网络进行压力测试
     -S :用sar捕捉数据
     -T:利用LTP修改过的top工具捕捉数据
     -t: 指定测试时间,默认为小时
4.测试结果

- 默认情况下,测试结果放在 /tmp
ltpstress.log ---- 记录相关日志信息,主要是测试是否通过(pass or fail)
ltpstress.data ---- sar工具记录的日志文件,包括cpu,memory,i/o等
ltpstress.5010.output1 ---- 对应stress.part1,测试命令的一些输出信息
ltpstress.5010.output2 ---- 对应stress.part2,测试命令的一些输出信息
ltpstress.5010.output3 ---- 对应stress.part3,测试命令的一些输出信息

6. 测试cpu 平均使用率:# sar -u -f ltpstress.data

7. memory 平均使用率:# sar -r -f ltpstress.data

8. # grep FAIL ltpstress.log | sort | uniq >failcase.txt(在ltpstress.log里面检索FAIL关键字,再用sort进行排序,用uniq去除重复项,将信息重定向到failcase.txt中)
这两年,IT行业面临经济周期波动与AI产业结构调整的双重压力,确实有很多运维与网络工程师因企业缩编或技术迭代而暂时失业。
很多人都在提运维网工失业后就只能去跑滴滴送外卖了,但我想分享的是,对于运维人员来说,即便失业以后仍然有很多副业可以尝试。
运维网工测试副业方向
运维,千万不要再错过这些副业机会!
第一个是知识付费类副业:输出经验打造个人IP
在线教育平台讲师
操作路径:在慕课网、极客时间等平台开设《CCNA实战》《Linux运维从入门到精通》等课程,或与培训机构合作录制专题课。
收益模式:课程销售分成、企业内训。
技术博客与公众号运营
操作路径:撰写网络协议解析、故障排查案例、设备评测等深度文章,通过公众号广告、付费专栏及企业合作变现。
收益关键:每周更新2-3篇原创,结合SEO优化与社群运营。
第二个是技术类副业:深耕专业领域变现
企业网络设备配置与优化服务
操作路径:为中小型企业提供路由器、交换机、防火墙等设备的配置调试、性能优化及故障排查服务。可通过本地IT服务公司合作或自建线上接单平台获客。
收益模式:按项目收费或签订年度维护合同。
远程IT基础设施代维
操作路径:通过承接服务器监控、日志分析、备份恢复等远程代维任务。适合熟悉Zabbix、ELK等技术栈的工程师。
收益模式:按工时计费或包月服务。
网络安全顾问与渗透测试
操作路径:利用OWASP Top 10漏洞分析、Nmap/BurpSuite等工具,为企业提供漏洞扫描、渗透测试及安全加固方案。需考取CISP等认证提升资质。
收益模式:单次渗透测试报告收费;长期安全顾问年费。
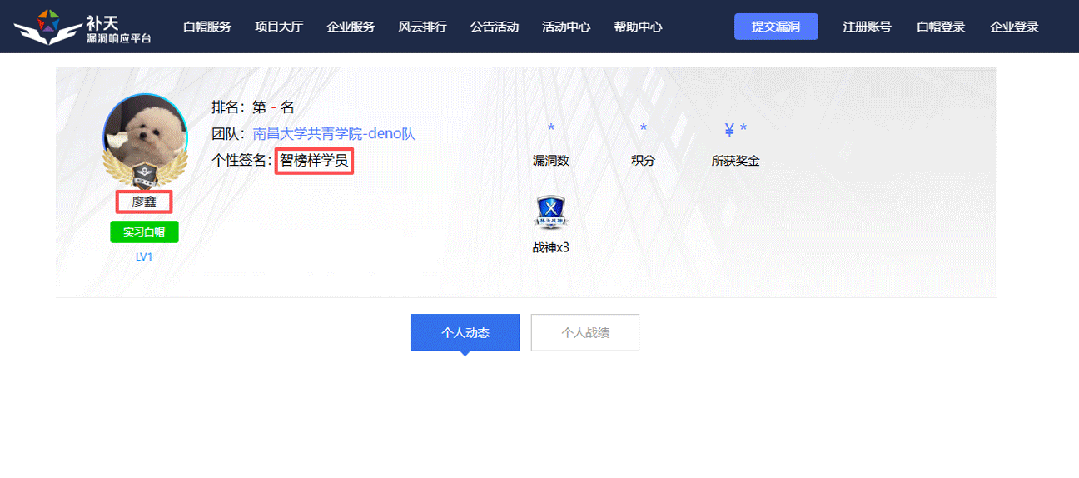
比如不久前跟我一起聊天的一个粉丝,他自己之前是大四实习的时候做的运维,发现运维7*24小时待命受不了,就准备转网安,学了差不多2个月,然后开始挖漏洞,光是补天的漏洞奖励也有个四五千,他说自己每个月的房租和饭钱就够了。
为什么我会推荐你网安是运维人员的绝佳副业&转型方向?
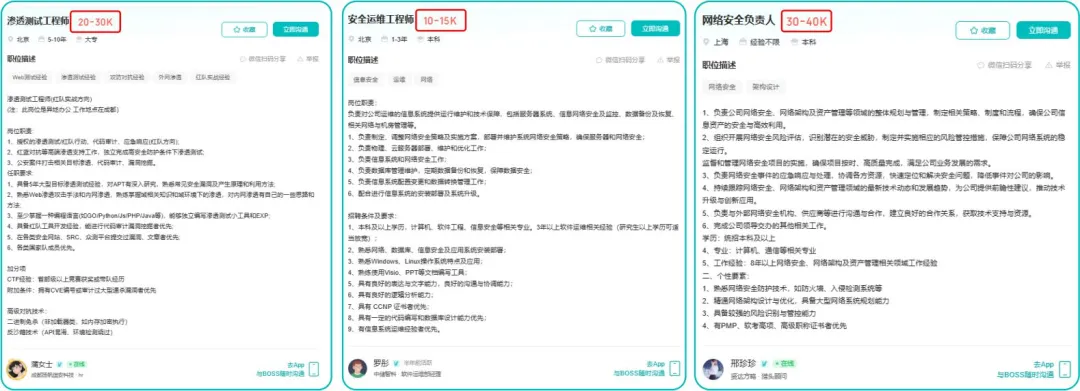
1.你的经验是巨大优势: 你比任何人都懂系统、网络和架构。漏洞挖掘、内网渗透、应急响应,这些核心安全能力本质上是“攻击视角下的运维”。你的运维背景不是从零开始,而是降维打击。
2.越老越吃香,规避年龄危机: 安全行业极度依赖经验。你的排查思路、风险意识和对复杂系统的理解能力,会随着项目积累而愈发珍贵,真正做到“姜还是老的辣”。
3.职业选择极其灵活: 你可以加入企业成为安全专家,可以兼职“挖洞“获取丰厚奖金,甚至可以成为自由顾问。这种多样性为你提供了前所未有的抗风险能力。
4.市场需求爆发,前景广阔: 在国家级政策的推动下,从一线城市到二三线地区,安全人才缺口正在急剧扩大。现在布局,正是抢占未来先机的黄金时刻。
运维网工测试转行学习路线
(一)第一阶段:网络安全筑基
1. 阶段目标
你已经有运维经验了,所以操作系统、网络协议这些你不是零基础。但要学安全,得重新过一遍——只不过这次我们是带着“安全视角”去学。
2. 学习内容
**操作系统强化:**你需要重点学习 Windows、Linux 操作系统安全配置,对比运维工作中常规配置与安全配置的差异,深化系统安全认知(比如说日志审计配置,为应急响应日志分析打基础)。
**网络协议深化:**结合过往网络协议应用经验,聚焦 TCP/IP 协议簇中的安全漏洞及防护机制,如 ARP 欺骗、TCP 三次握手漏洞等(为 SRC 漏扫中协议层漏洞识别铺垫)。
**Web 与数据库基础:**补充 Web 架构、HTTP 协议及 MySQL、SQL Server 等数据库安全相关知识,了解 Web 应用与数据库在网安中的作用。
**编程语言入门:**学习 Python 基础语法,掌握简单脚本编写,为后续 SRC 漏扫自动化脚本开发及应急响应工具使用打基础。
**工具实战:**集中训练抓包工具(Wireshark)、渗透测试工具(Nmap)、漏洞扫描工具(Nessus 基础版)的使用,结合模拟场景练习工具应用(掌握基础扫描逻辑,为 SRC 漏扫工具进阶做准备)。
(二)第二阶段:漏洞挖掘与 SRC 漏扫实战
1. 阶段目标
这阶段是真正开始“动手”了。信息收集、漏洞分析、工具联动,一样不能少。
熟练运用漏洞挖掘及 SRC 漏扫工具,具备独立挖掘常见漏洞及 SRC 平台漏扫实战能力,尝试通过 SRC 挖洞搞钱,不管是低危漏洞还是高危漏洞,先挖到一个。
2. 学习内容
信息收集实战:结合运维中对网络拓扑、设备信息的了解,强化基本信息收集、网络空间搜索引擎(Shodan、ZoomEye)、域名及端口信息收集技巧,针对企业级网络场景开展信息收集练习(为 SRC 漏扫目标筛选提供支撑)。
漏洞原理与分析:深入学习 SQL 注入、CSRF、文件上传等常见漏洞的原理、危害及利用方法,结合运维工作中遇到的类似问题进行关联分析(明确 SRC 漏扫重点漏洞类型)。
工具进阶与 SRC 漏扫应用:
-
系统学习 SQLMap、BurpSuite、AWVS 等工具的高级功能,开展工具联用实战训练;
-
专项学习 SRC 漏扫流程:包括 SRC 平台规则解读(如漏洞提交规范、奖励机制)、漏扫目标范围界定、漏扫策略制定(全量扫描 vs 定向扫描)、漏扫结果验证与复现;
-
实战训练:使用 AWVS+BurpSuite 组合开展 SRC 平台目标漏扫,练习 “扫描 - 验证 - 漏洞报告撰写 - 平台提交” 全流程。
SRC 实战演练:选择合适的 SRC 平台(如补天、CNVD)进行漏洞挖掘与漏扫实战,积累实战经验,尝试获取挖洞收益。
恭喜你,如果学到这里,你基本可以下班搞搞副业创收了,并且具备渗透测试工程师必备的「渗透技巧」、「溯源能力」,让你在黑客盛行的年代别背锅,工作实现升职加薪的同时也能开创副业创收!
如果你想要入坑黑客&网络安全,笔者给大家准备了一份:全网最全的网络安全资料包需要保存下方图片,微信扫码即可前往获取!
因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取
CSDN大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享
(三)第三阶段:渗透测试技能学习
1. 阶段目标
全面掌握渗透测试理论与实战技能,能够独立完成渗透测试项目,编写规范的渗透测试报告,具备渗透测试工程师岗位能力,为护网红蓝对抗及应急响应提供技术支撑。
2. 学习内容
渗透测试核心理论:系统学习渗透测试流程、方法论及法律法规知识,明确渗透测试边界与规范(与红蓝对抗攻击边界要求一致)。
实战技能训练:开展漏洞扫描、漏洞利用、电商系统渗透测试、内网渗透、权限提升(Windows、Linux)、代码审计等实战训练,结合运维中熟悉的系统环境设计测试场景(强化红蓝对抗攻击端技术能力)。
工具开发实践:基于 Python 编程基础,学习渗透测试工具开发技巧,开发简单的自动化测试脚本(可拓展用于 SRC 漏扫自动化及应急响应辅助工具)。
报告编写指导:学习渗透测试报告的结构与编写规范,完成多个不同场景的渗透测试报告撰写练习(与 SRC 漏洞报告、应急响应报告撰写逻辑互通)。
(四)第四阶段:企业级安全攻防(含红蓝对抗)、应急响应
1. 阶段目标
掌握企业级安全攻防、护网红蓝对抗及应急响应核心技能,考取网安行业相关证书。
2. 学习内容
护网红蓝对抗专项:
-
红蓝对抗基础:学习护网行动背景、红蓝对抗规则(攻击范围、禁止行为)、红蓝双方角色职责(红队:模拟攻击;蓝队:防御检测与应急处置);
-
红队实战技能:强化内网渗透、横向移动、权限维持、免杀攻击等高级技巧,模拟护网中常见攻击场景;
-
蓝队实战技能:学习安全设备(防火墙、IDS/IPS、WAF)联动防御配置、安全监控平台(SOC)使用、攻击行为研判与溯源方法;
-
模拟护网演练:参与团队式红蓝对抗演练,完整体验 “攻击 - 检测 - 防御 - 处置” 全流程。
应急响应专项: -
应急响应流程:学习应急响应 6 步流程(准备 - 检测 - 遏制 - 根除 - 恢复 - 总结),掌握各环节核心任务;
-
实战技能:开展操作系统入侵响应(如病毒木马清除、异常进程终止)、数据泄露应急处置、漏洞应急修补等实战训练;
-
工具应用:学习应急响应工具(如 Autoruns、Process Monitor、病毒分析工具)的使用,提升处置效率;
-
案例复盘:分析真实网络安全事件应急响应案例(如勒索病毒事件),总结处置经验。
其他企业级攻防技能:学习社工与钓鱼、CTF 夺旗赛解析等内容,结合运维中企业安全防护需求深化理解。
证书备考:针对网安行业相关证书考试内容(含红蓝对抗、应急响应考点)进行专项复习,参加模拟考试,查漏补缺。
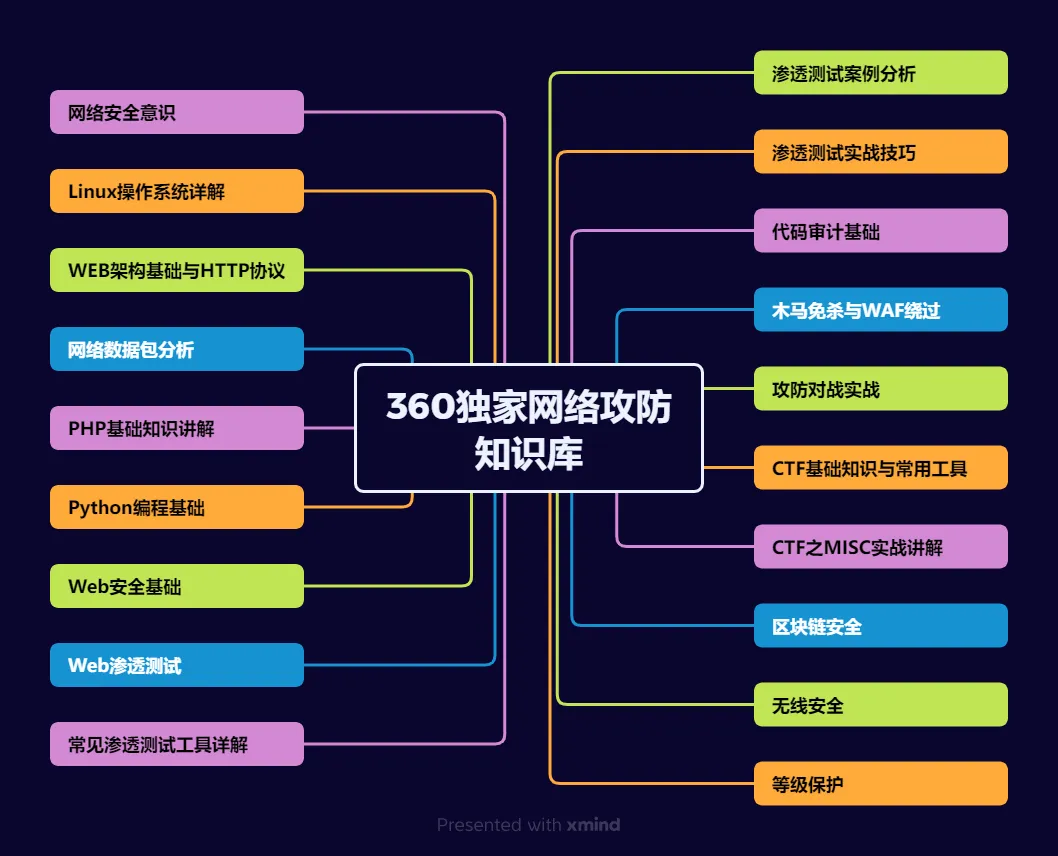
运维网工测试转行网络攻防知识库分享
网络安全这行,不是会几个工具就能搞定的。你得有体系,懂原理,能实战。尤其是从运维转过来的,别浪费你原来的经验——你比纯新人强多了。
但也要沉得住气,别学了两天Web安全就觉得自己是黑客了。内网、域渗透、代码审计、应急响应,要学的还多着呢。
如果你真的想转,按这个路子一步步走,没问题。如果你只是好奇,我劝你再想想——这行要持续学习,挺累的,但也是真有意思。
关于如何学习网络安全,笔者也给大家整理好了全套网络安全知识库,需要的可以扫码获取!
因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取
CSDN大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享
1、网络安全意识
2、Linux操作系统
3、WEB架构基础与HTTP协议
4、Web渗透测试
5、渗透测试案例分享
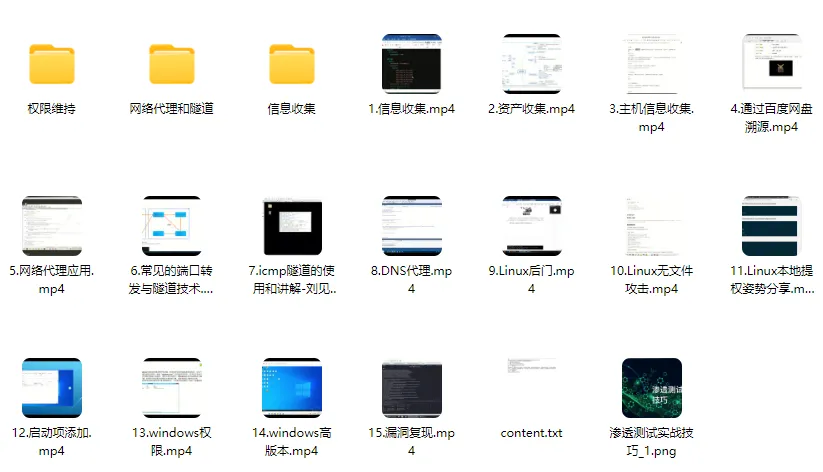
6、渗透测试实战技巧
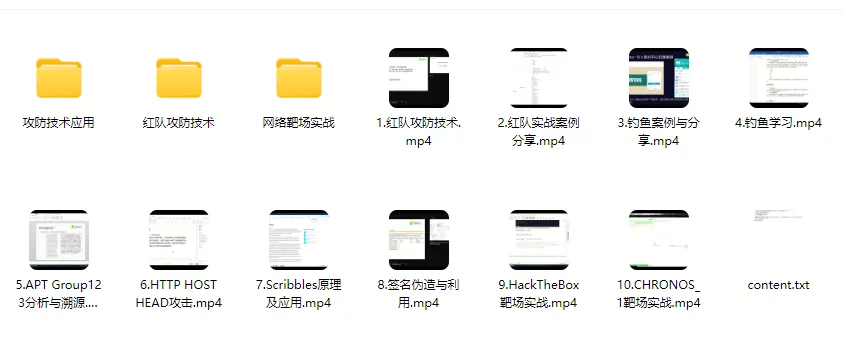
7、攻防对战实战
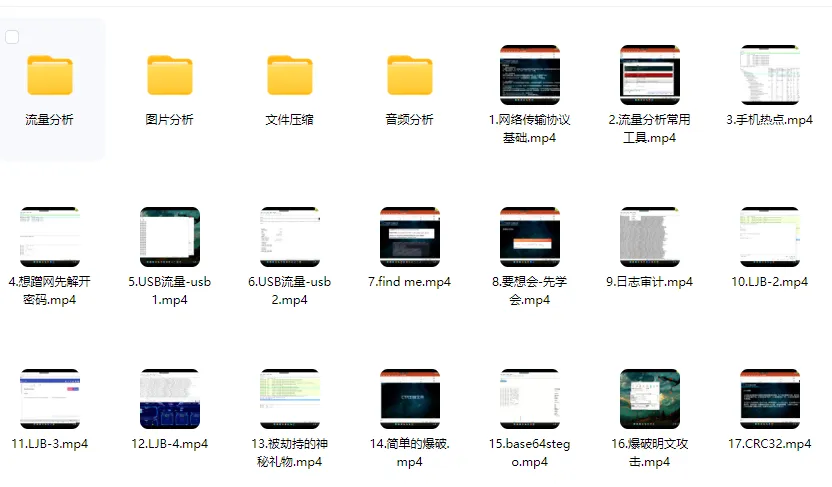
8、CTF之MISC实战讲解
关于如何学习网络安全,笔者也给大家整理好了全套网络安全知识库,需要的可以扫码获取!
因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取
更多推荐


 25
 0
- 0


 已为社区贡献33条内容

所有评论(0)