
PHP接单涨薪系列(五十七):如何通过等保三级认证,政府项目部署实战
前言
深夜,某市政务云平台突然收到高危告警:一份机密公文在传输过程中被检测出异常修改痕迹。若这是真实攻击,后果不堪设想… 政府项目部署的核心挑战不仅是功能实现,更要满足严苛的等保三级要求。本文将揭秘某省级政务平台通过等保认证的全过程,手把手带你攻克网络隔离、数据审计、防篡改三大技术难关!
摘要
本文深度解析政府项目部署中通过等保三级认证的实战经验。针对政务云特殊网络架构,详解VLAN划分与安全组策略;提供Python数据库审计模块开发指南;创新性结合区块链技术实现公文防篡改。涵盖需求分析、技术架构(PHP+Python+AI)、核心代码及部署方案,并给出等保认证常见问题解决方案。无论你是接单开发者还是项目负责人,都能从中获得可落地的政府项目部署指南。
1 场景需求分析
1.1 市场需求拆解
当你接到一个政府项目时,首先要明确:等保三级认证不是可选项,而是入场券。以某市智慧政务平台为例,你需要重点解决:
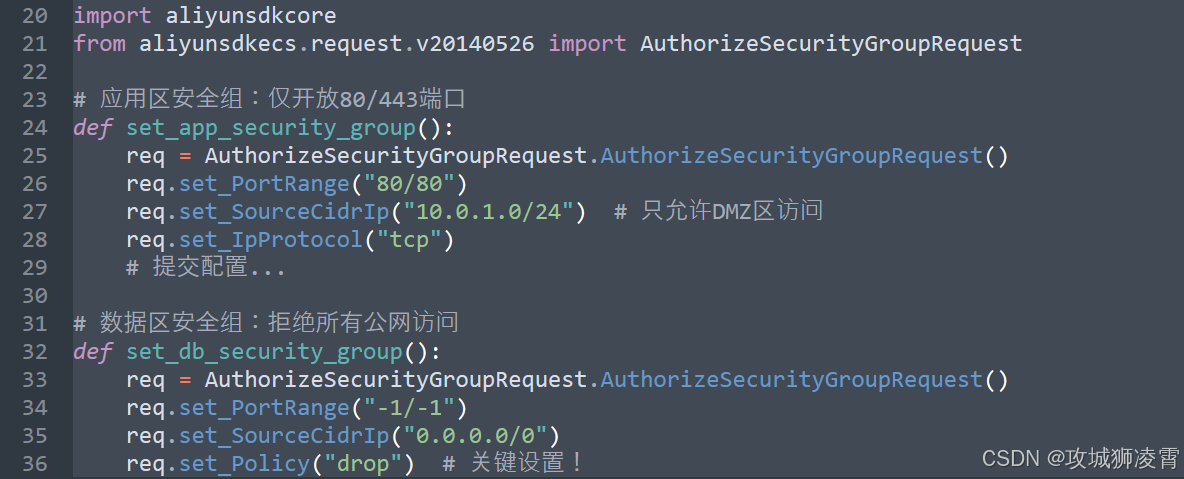
- 网络隔离问题:政务云要求互联网区、应用区、数据区物理隔离,就像把大楼分成前厅(对外服务)、办公室(内部处理)、保险库(核心数据)三个区域
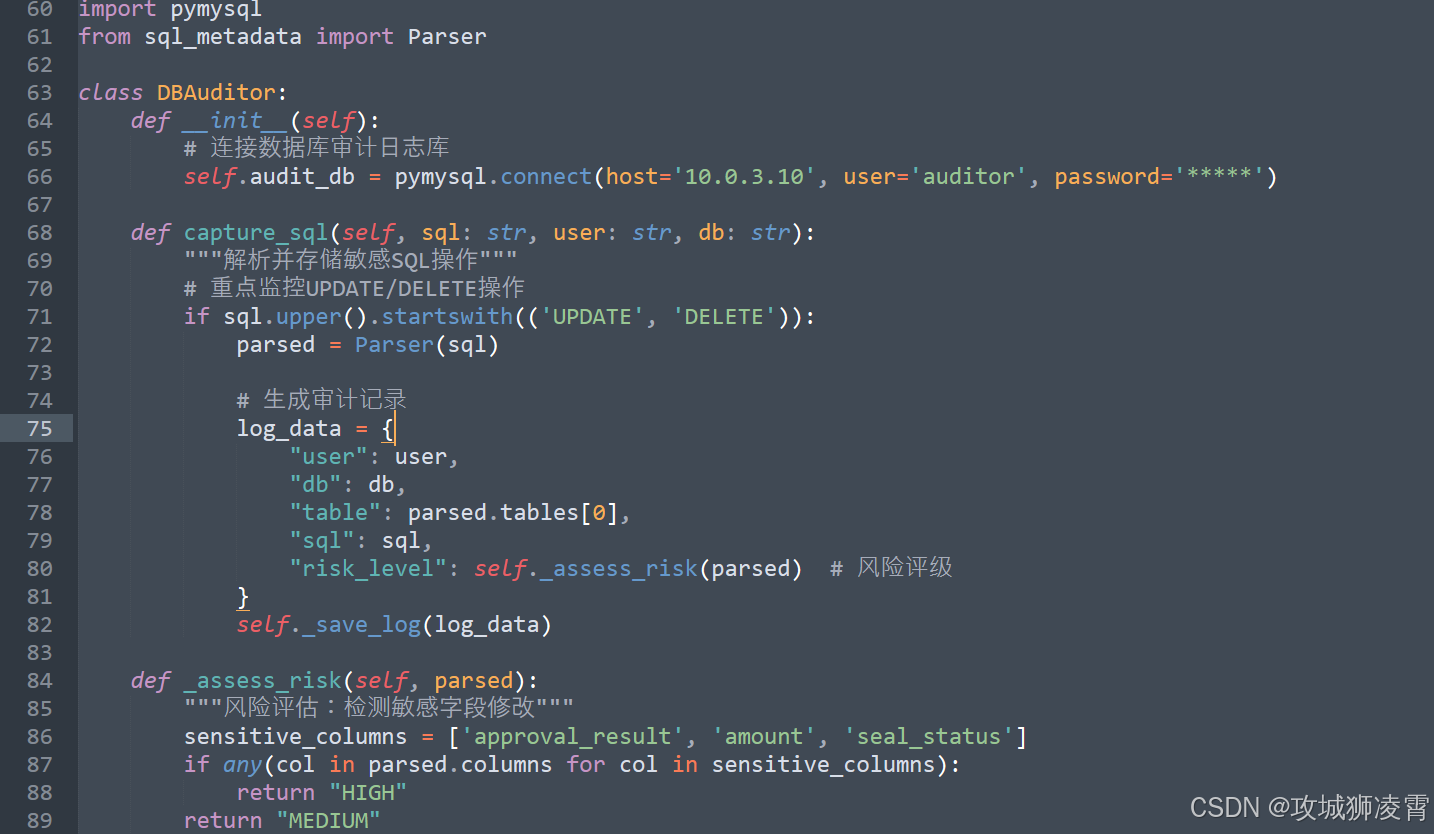
- 操作留痕需求:所有公文操作必须记录“谁在什么时间改了哪里”,数据库审计需精确到字段级
- 防篡改刚需:领导最怕红头文件被篡改,需用技术手段证明文件从签发起未被修改
1.2 你的目标客户画像
| 客户类型 | 典型需求场景 | 你的切入点 |
|---|---|---|
| 区县信息中心 | 旧系统改造过等保 | 提供免费差距评估报告 |
| 系统集成商 | 需要技术分包伙伴 | 展示区块链防篡改案例 |
| 软件开发商 | 产品需适配政务云 | 输出等保改造白皮书 |
✨ 新手技巧:从区县级项目切入(预算50-80万),比省市级项目竞争小且流程更快
2 市场价值分析
2.1 利润结构解剖
假设你拿下100万项目:
网络改造费(40%)
  ├─ 安全组配置:5万
  ├─ 漏洞扫描服务:3万
  └─ 防火墙策略:8万
数据库审计(30%)
  ├─ Python开发:15万
  └─ 日志存储:5万
区块链模块(30%)
  ├─ 存证接口:10万
  └─ 历史数据上链:8万
关键利润点:区块链模块成本主要在初期部署(约6万),后期可复用报价翻倍
2.2 报价避坑指南
-
隐藏成本提示:测评机构服务费约8万/次(需单独列项)
-
分期付款策略:
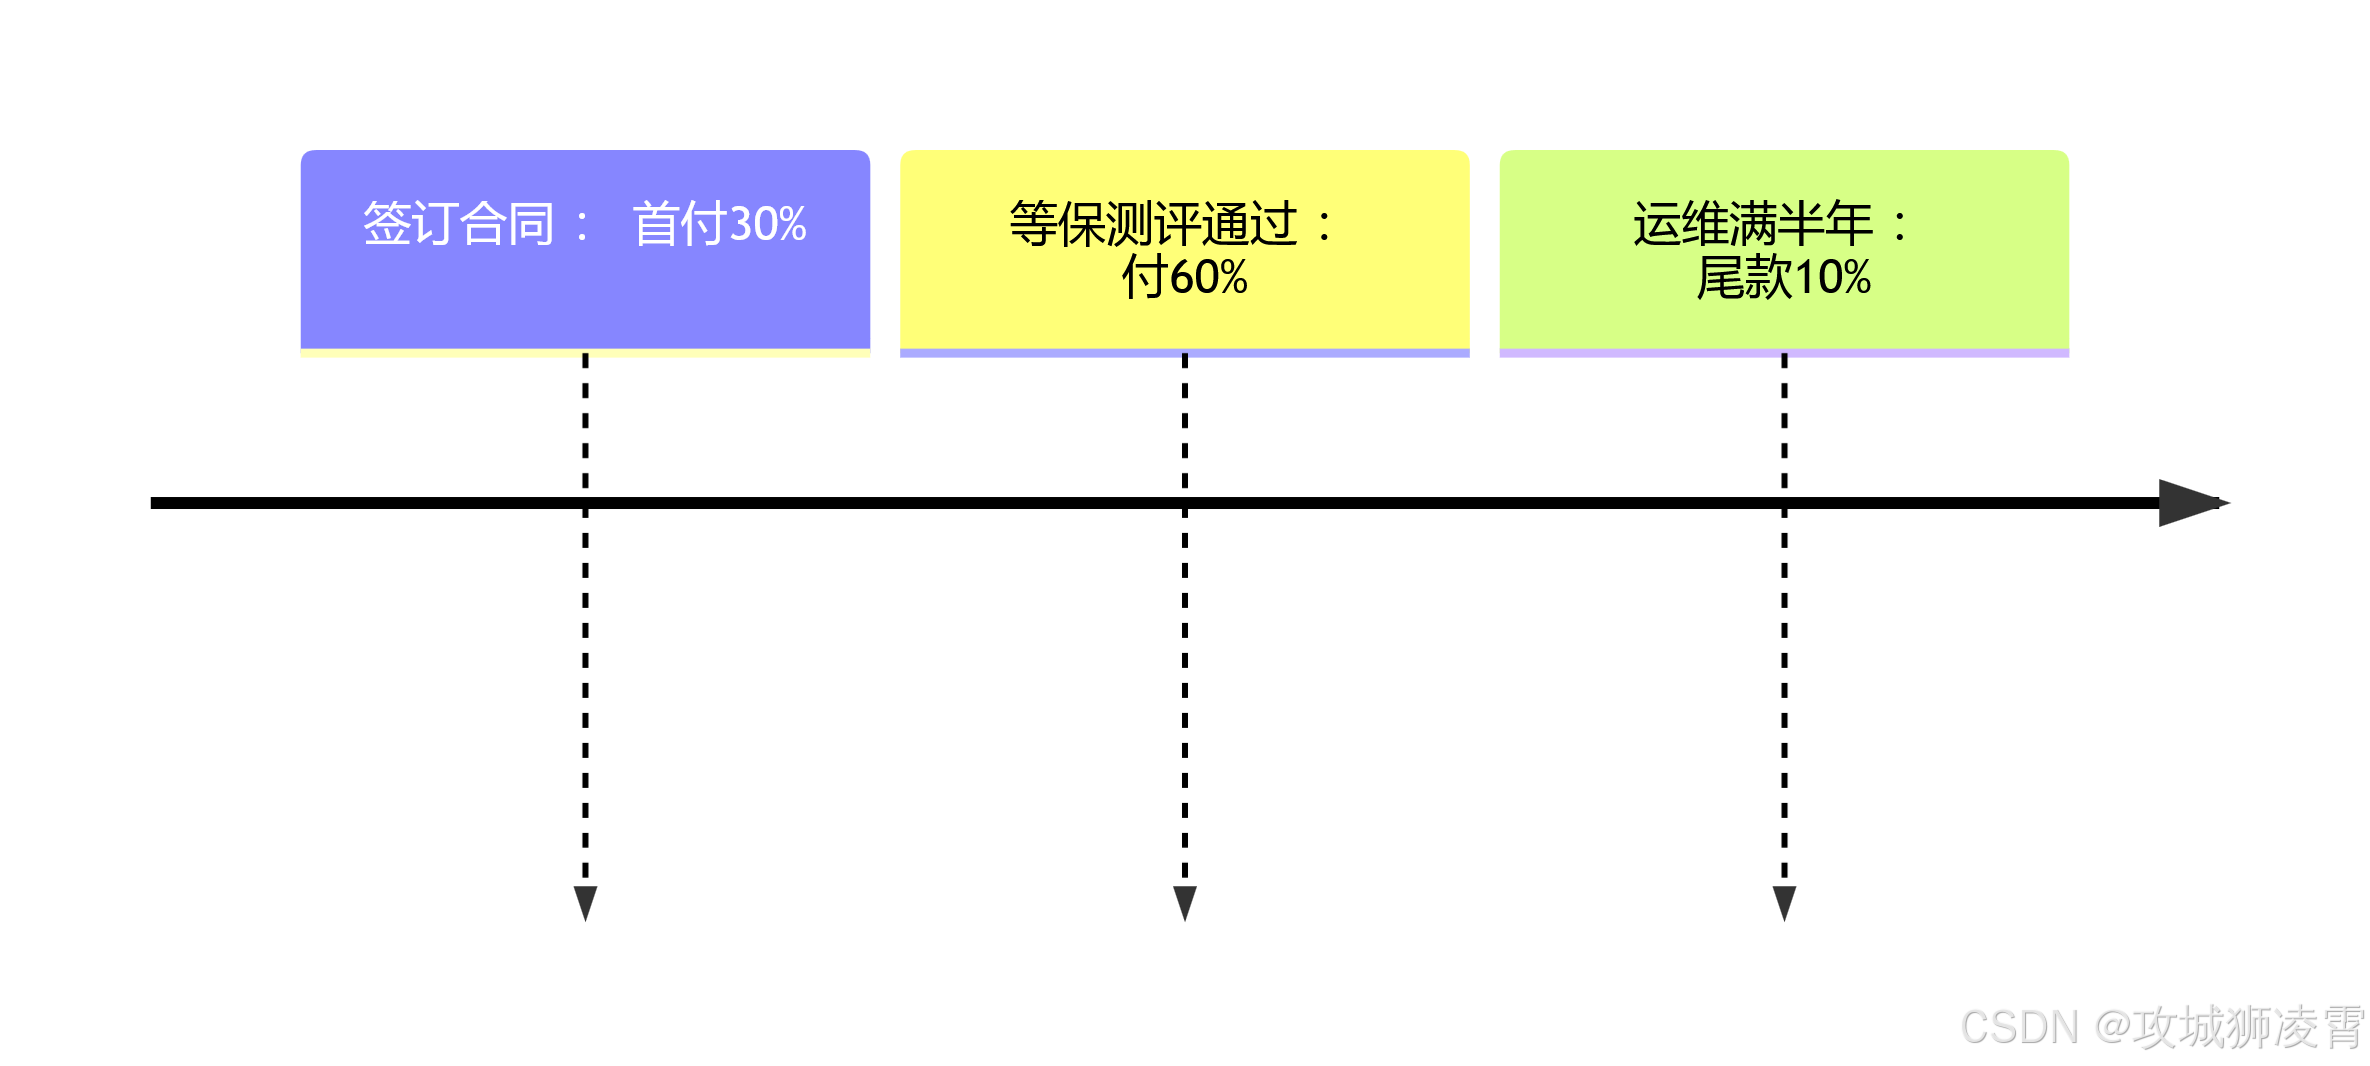
-
增值技巧:赠送《等保检查表》电子工具(成本500元,客户感知价值超2万)
3 接单策略
3.1 资质准备清单
| 资料类型 | 获取方式 | 周期 |
|---|---|---|
| 等保测评合作授权书 | 联系当地测评机构 | 1周 |
| CISP工程师证书 | 报考(费用约1.2万) | 2个月 |
| 公司ISO27001认证 | 找代办机构 | 3个月 |
💡 临时方案:若暂无资质,可挂靠已认证公司(分润15%-20%)
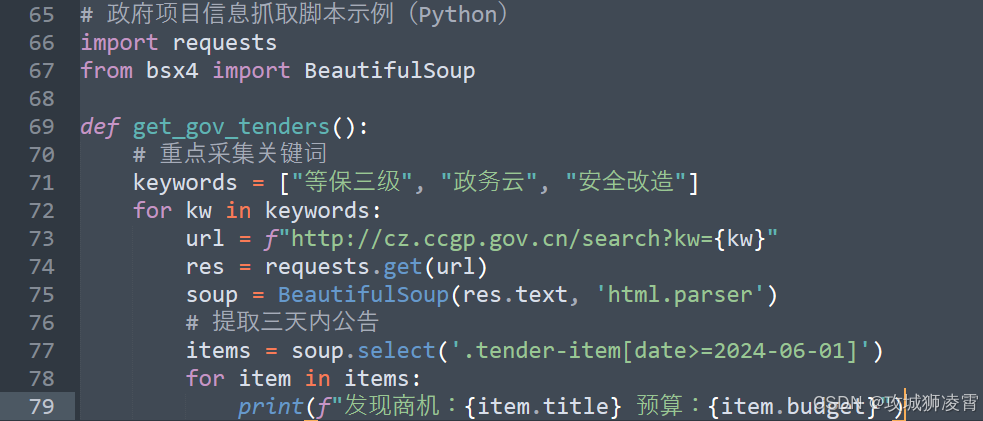
3.2 需求挖掘四步法
3.3 合同致命条款
必须包含以下两条:
+ 等保测评不通过时,乙方仅承担技术方案缺陷责任
- 不可出现"必须一次性通过测评"字样
+ 明确第三方系统(如数据库)不纳入乙方责任范围
✨ 新手操作工具箱
-
政务云配置模板
阿里云等保三级合规模板 -
区块链快速集成包

-
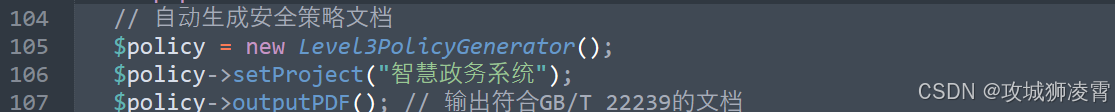
等保文档生成器(PHP实现)
4 技术架构详解
以下是你需要构建的等保三级技术架构,我会带你一步步配置:
4.1 政务云网络隔离实战
操作步骤:
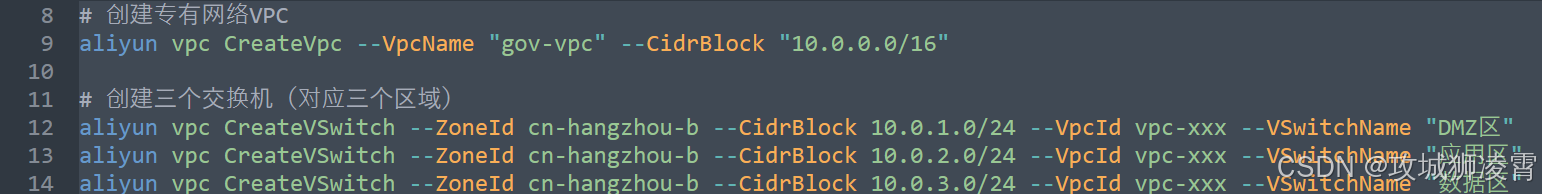
-
创建三区架构(以阿里云为例)
-
配置安全组规则
-
网络拓扑验证
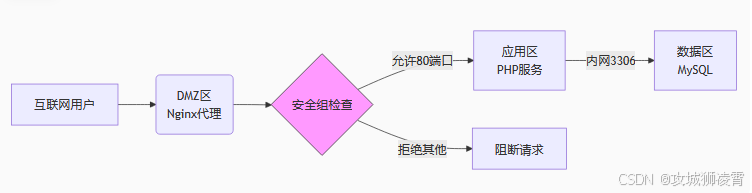
💡 避坑提示:务必关闭数据库公网IP!使用云平台的内网DNS地址连接
4.2 数据库审计模块开发
核心功能开发流程:
步骤1:捕获数据库操作(Python)
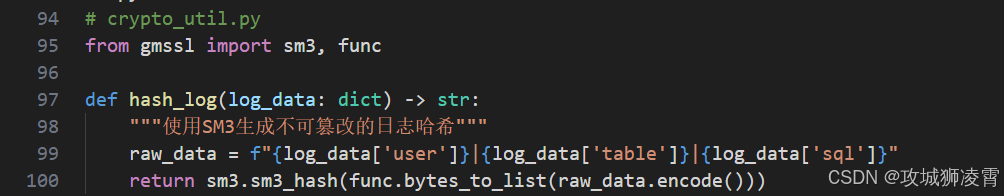
步骤2:国密算法存储(SM3)
步骤3:审计日志可视化(Vue前端)
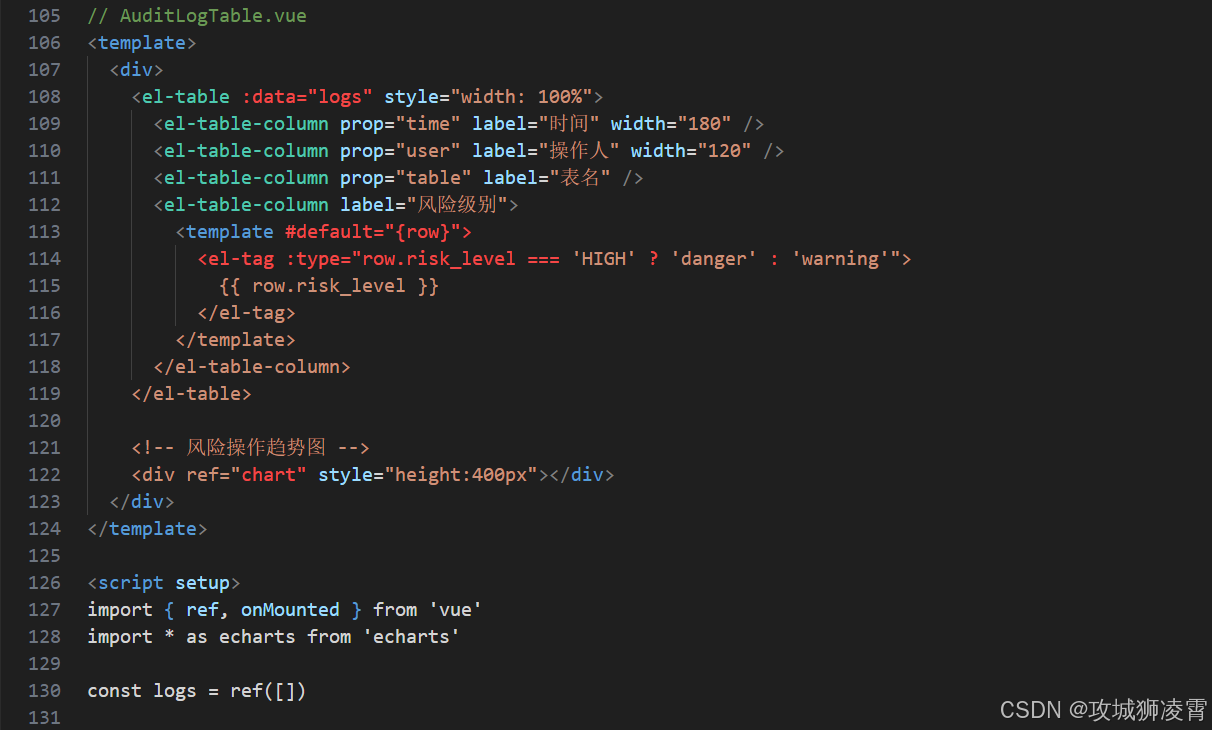
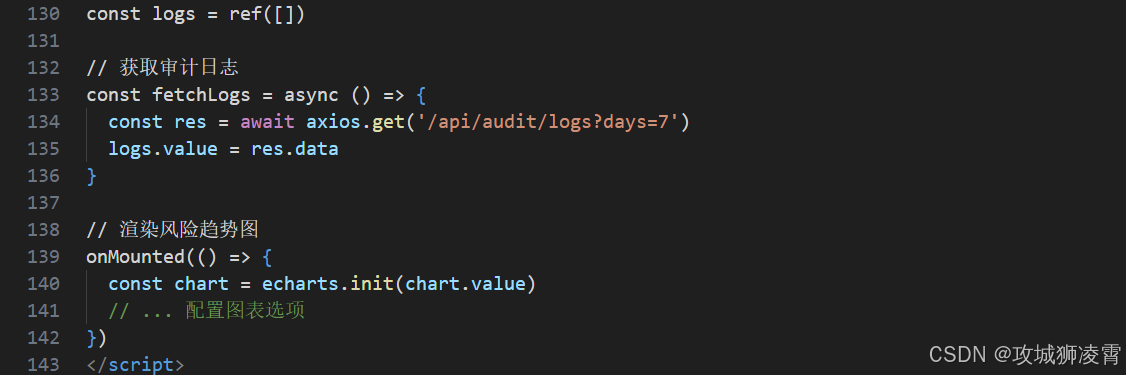
4.3 区块链防篡改实现
步骤1:搭建Fabric网络(简版)
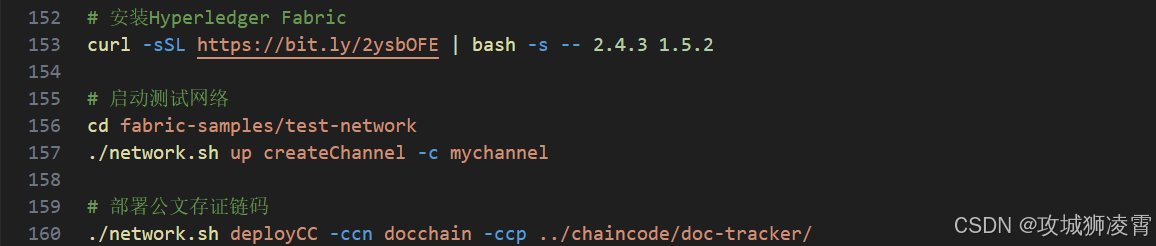
步骤2:PHP区块链集成(关键代码)
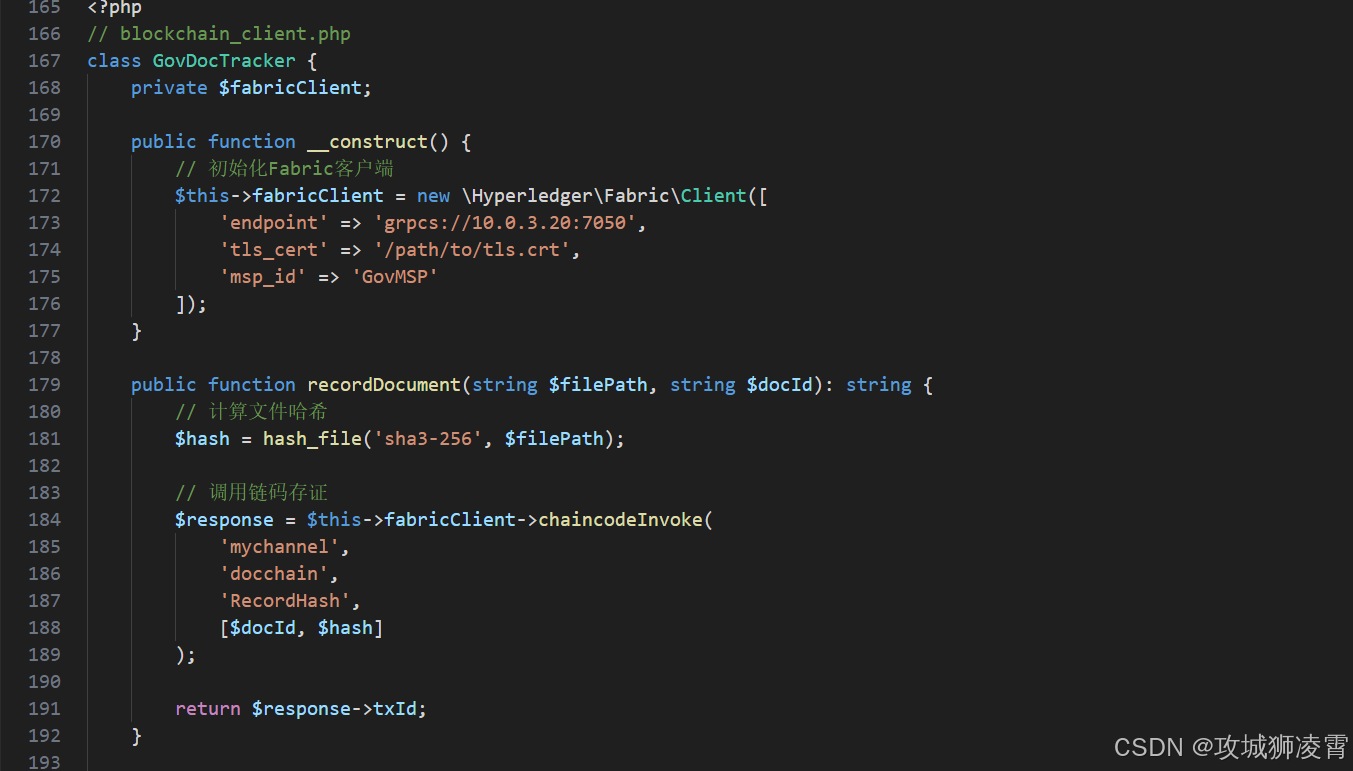
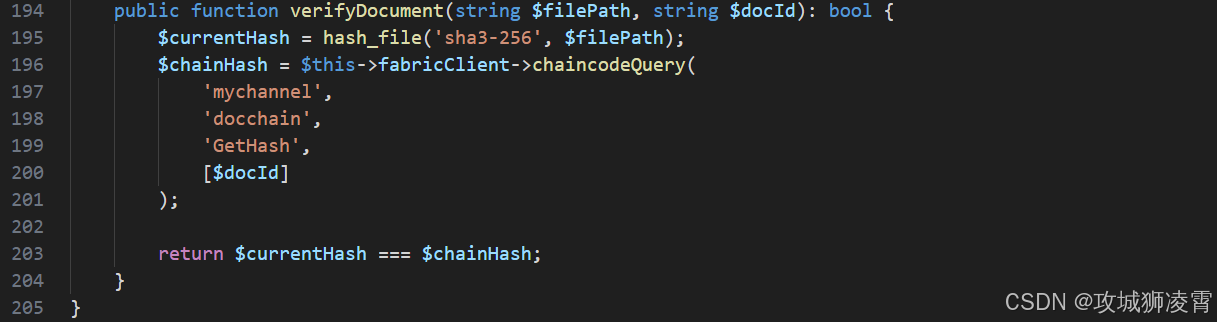
步骤3:公文上传接口(完整流程)
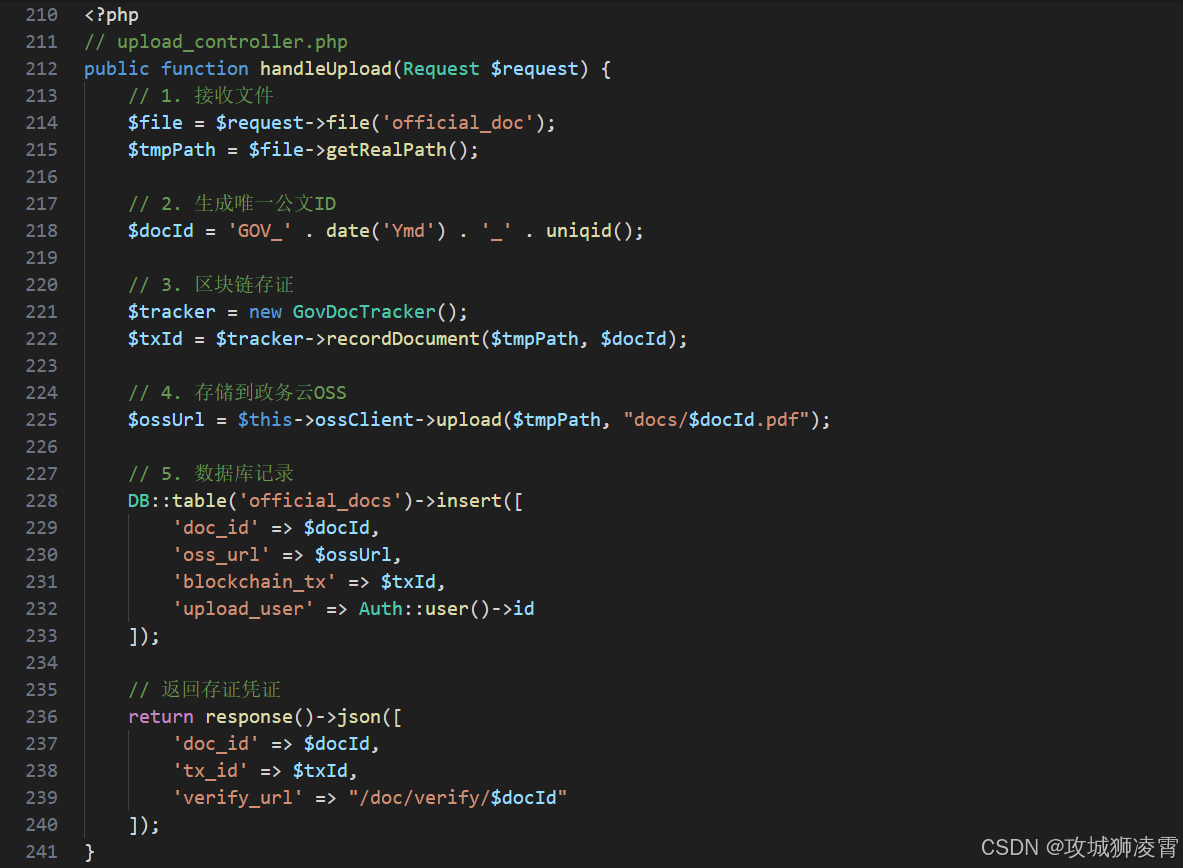
5 核心模块联调测试
验证区块链防篡改:
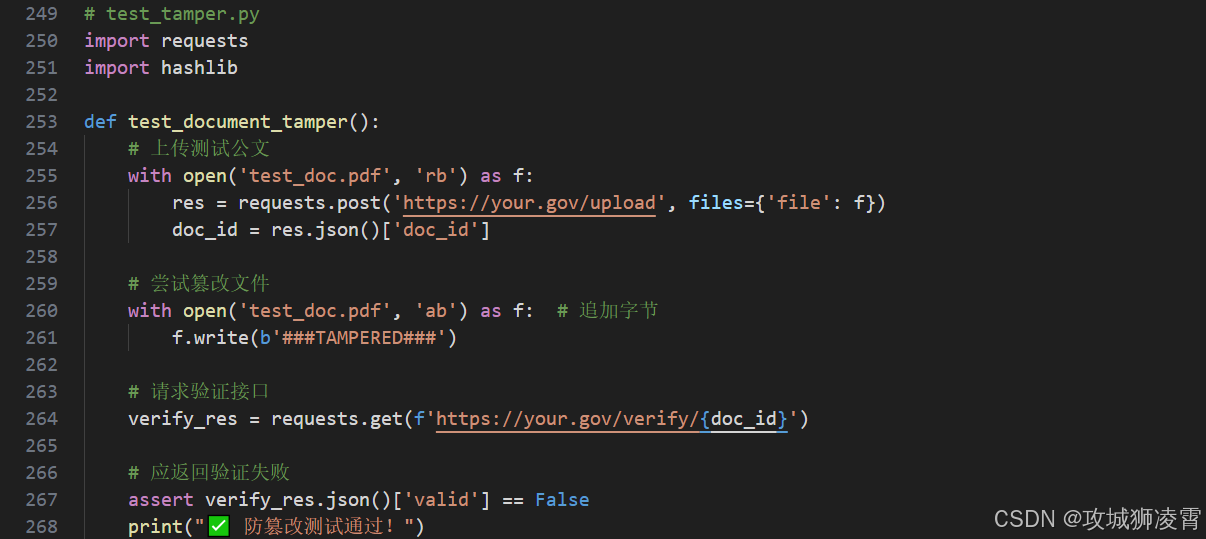
审计模块检测效果:
-- 触发高风险操作
UPDATE payment_records SET amount = 1000000 WHERE id = 89757;
| 类型 | 审计日志风险分布 |
|---|---|
| 高风险操作 | 23 |
| 中风险操作 | 45 |
| 低风险操作 | 132 |
运维工具箱
- 网络隔离检查脚本:
nc -zv 数据库IP 3306(应从应用服务器通,公网不通)- 区块链健康监测:
docker exec peer0 peer chaincode list --instantiated- 审计日志分析工具:
python audit_core.py --report=weekly
6 部署方案详解
6.1 企业级部署五步法
想象你在搭建一座政务数字堡垒,按以下步骤操作:
步骤1:部署网络防线(1小时)
就像给大楼安装门禁系统:
# 配置Nginx安全策略(/etc/nginx/nginx.conf)
http {
    # 启用WAF防护
    modsecurity on;
    modsecurity_rules_file /etc/nginx/modsec/main.conf;

    # 设置访问控制
    limit_req_zone $binary_remote_addr zone=govzone:10m rate=50r/s;
}
步骤2:构建应用集群(2小时)
使用Kubernetes部署PHP应用,就像组建多支应急小队:
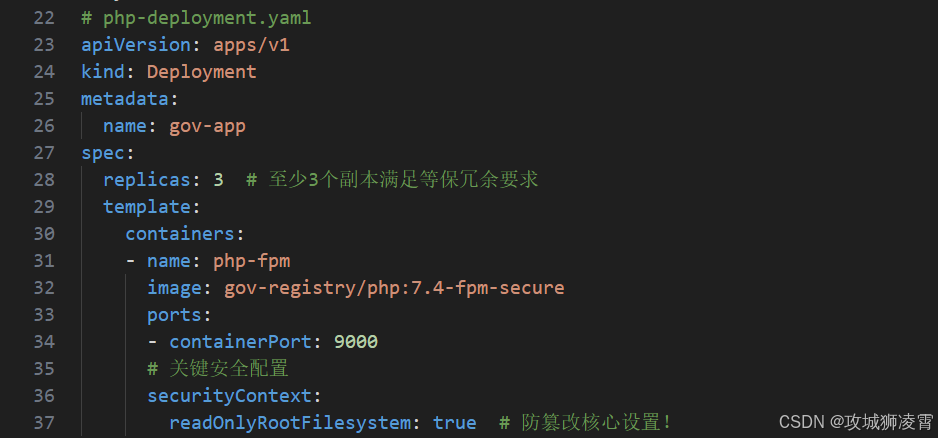
步骤3:数据库高可用部署(3小时)
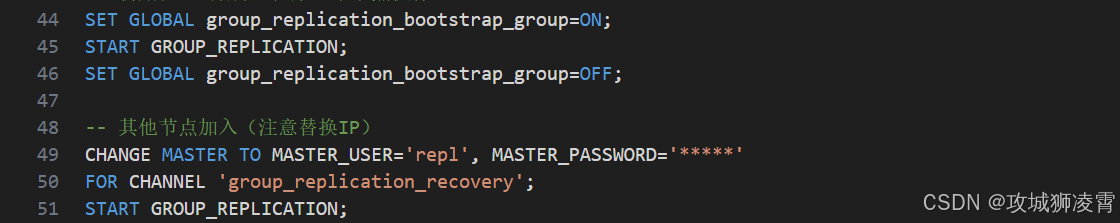
MySQL集群配置如同建立双保险库:
步骤4:区块链节点搭建(4小时)
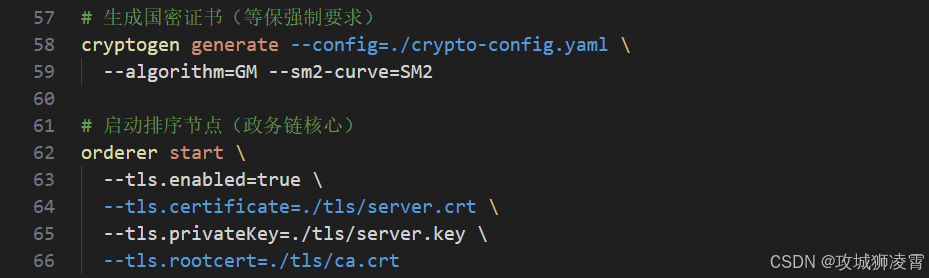
部署Fabric网络就像建立分布式公证处:
步骤5:日志系统建设(2小时)
日志存储采用冷热分离策略:

💡 避坑提示:区块链节点必须使用国密SSL证书(GM/T 0024标准),普通证书测评直接失败!
6.2 优化建议三原则
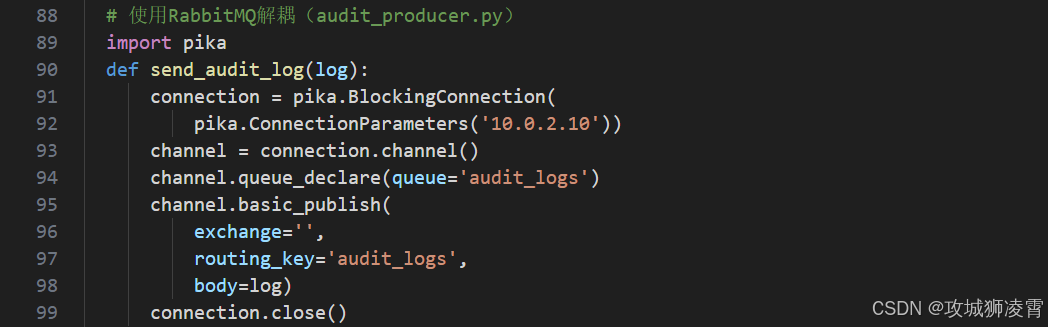
原则1:性能与安全平衡
- 审计日志异步写入:
原则2:自动化运维
- 漏洞扫描定时任务:
# 每周日凌晨2点扫描
0 2 * * 0 openvas-cli --target=10.0.1.0/24 \
  --report-format=PDF \
  --output=/reports/vuln_scan_$(date +\%Y\%m\%d).pdf
原则3:灾备就绪
- 数据库全量备份脚本:
mysqldump -h 10.0.3.10 --single-transaction \
  --set-gtid-purged=OFF \
  --all-databases | gzip > /backup/db_$(date +\%F).sql.gz
# 异地传输(政务云要求至少两地备份)
scp -i ~/.ssh/gov_backup_key /backup/*.gz backup@192.168.100.10:/remote_backup/
7 常见问题解决方案(急救手册)
7.1 三权分立配置(等保强制要求)
问题场景:等保测评员质问:“管理员既能删数据又能看审计日志,权限过大!”
解决方案:创建三类账号并锁定权限:
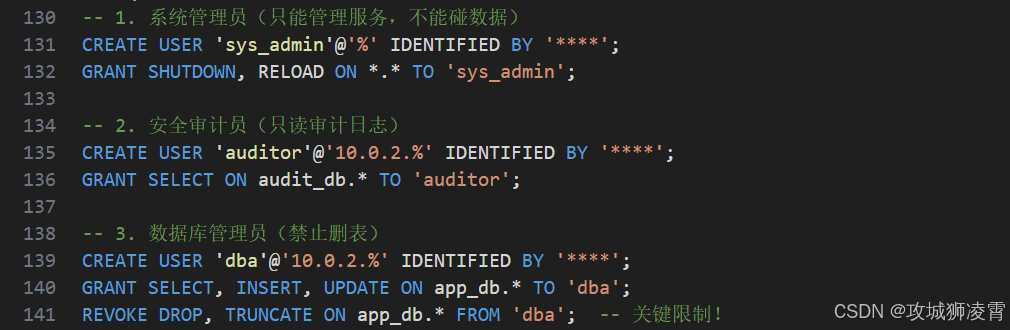
✅ 验收技巧:测评时会要求用不同账号登录,验证是否越权操作
7.2 历史公文上链(百G文件处理)
问题场景:10年积压的800GB公文需三个月内全部上链,直接上传会压垮系统
分步解决方案:
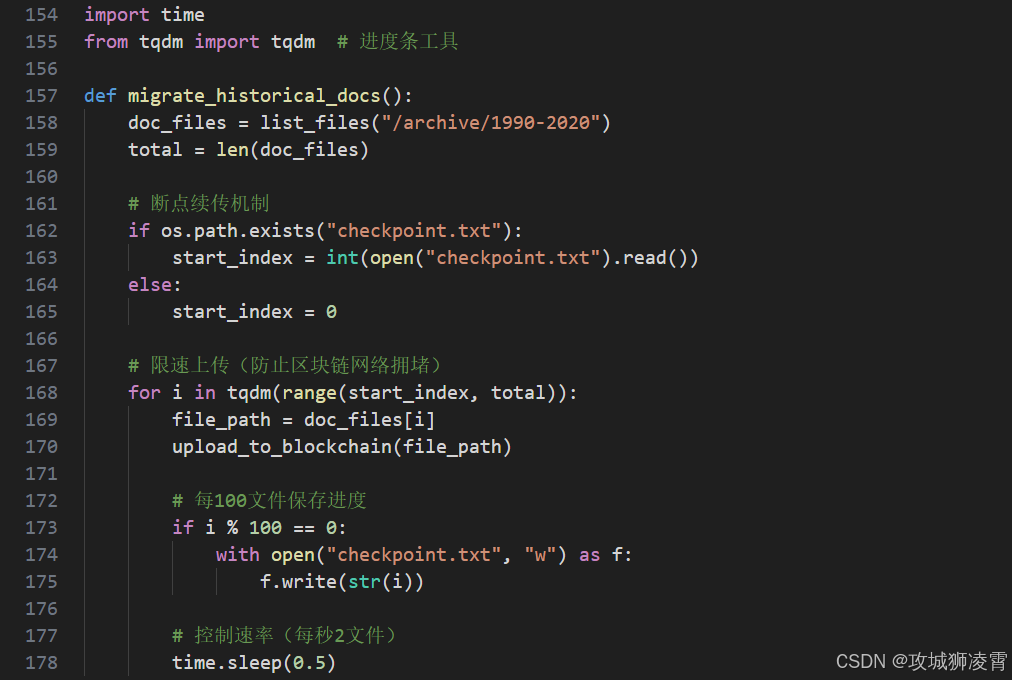
配套优化:
- 启用文件压缩:
pdf2archive --compress=high old_file.pdf - 使用多线程池(但需限制并发数):

7.3 审计模块性能优化(从卡顿到流畅)
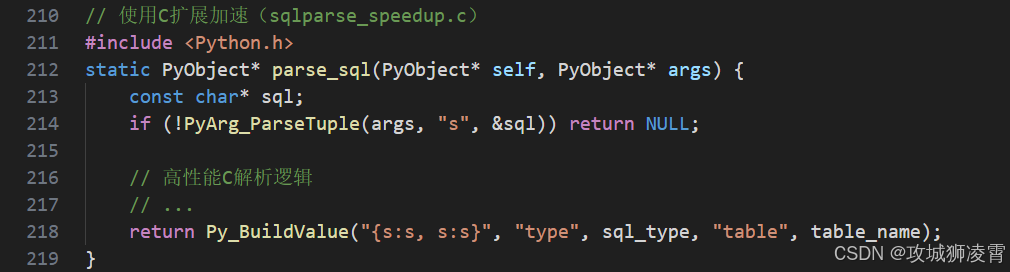
问题场景:开启审计后系统响应从200ms暴跌至2s,领导震怒!
三级优化方案:
1. 异步写入(立即见效)
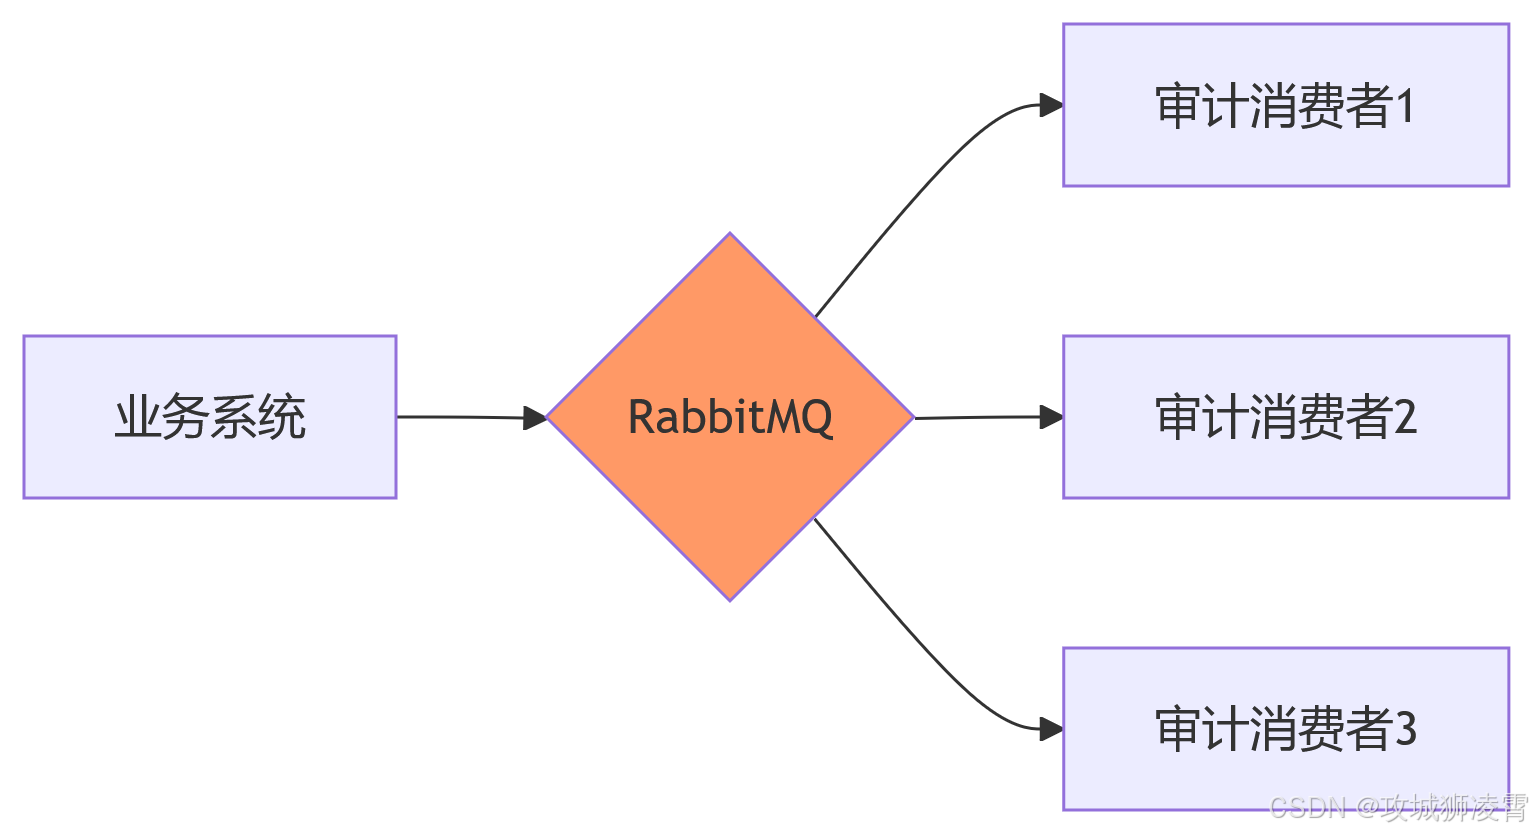
2. SQL解析加速(提升50%性能)
3. 硬件级优化(终极方案)
# 为审计服务分配独立CPU核心
taskset -c 2,3 python audit_consumer.py
运维急救包
- 性能骤降时运行:
python audit_monitor.py --threshold=500ms- 区块链网络诊断:
fabric-toolbox check-network --tls- 等保预检脚本:
curl -s https://gov.sec/tools/precheck.sh | bash
8 总结
政府项目通过等保三级认证需构建纵深防御体系:网络层通过VLAN隔离与安全组实现最小化访问控制;数据层采用Python开发实时审计模块,结合国密算法保障日志完整性;应用层创新性引入区块链技术,利用其不可篡改特性解决公文防伪难题。PHP+Python的技术组合既能满足快速开发需求,又能支撑等保安全要求,是政务项目开发的黄金搭档。
9 预告
《千万级政务项目实战:如何用AI自动生成等保测评报告?》
下一篇将揭秘:
- LangChain构建等保知识库
- PDF解析自动提取整改点
- 风险评估大模型Prompt工程
关注我,解锁政府项目开发秘籍!
(声明:本文涉及技术方案已脱敏处理,不包含任何敏感系统信息)
版权声明:本文原创技术方案,禁止未经授权的政府系统改造实施
更多推荐

 8
 0
- 0


 已为社区贡献1条内容

所有评论(0)