
AI挖洞:小白也能学的网络安全新技能,收藏看懂如何合规赚赏金!
AI挖洞:小白也能学的网络安全新技能,收藏看懂如何合规赚赏金!
本文介绍了AI挖洞的概念、流程和收入真相,强调AI工具能提高效率但不能替代人的判断。文章指出,通过正规众测平台参与授权范围内的漏洞测试是合法合规的白帽行为,收入取决于技术积累而非“躺赚”。最重要的是遵守授权规则,切勿越界操作。
AI挖洞:不露脸的新赛道,一周真能赚1万?
最近后台总有人问:“AI挖洞到底是不是真的?”“网上说一周赚1万,怎么感觉不靠谱?”
先说结论:赛道是真的,平台是真的,有人靠它赚钱也是真的。但“躺赚”“零基础秒上手”这种说法,基本是夸张。
这篇文章不吹也不黑,把AI挖洞是什么、怎么合规入局、钱从哪来、红线在哪,一次讲清楚。

凌晨还在屏幕前敲键盘的,不一定是程序员,也可能是白帽。
01 为什么你很少刷到这类内容
你有没有发现,网上聊“AI搞钱”的内容很多,专门讲“AI挖洞”的却很少?
不是因为它不存在,而是它太垂直了:平台不会把它推给所有人,只有搜索过“漏洞赏金”“SRC”“众测”的人,才会被算法识别成目标用户。
所以你容易产生一种错觉——这行没人做。实际上,它是网络安全行业里一个成熟、正规、有真实需求的细分方向。
02 先把概念说清楚:AI挖洞是什么、不是什么
一句话人话版:挖洞,就是在授权范围内帮企业找网站和系统的漏洞,提交给平台审核,企业确认后付你赏金。AI挖洞,就是让AI辅助完成其中大量重复的分析工作。
它不是黑产,更不是什么“破解网站”“入侵系统”——那叫违法犯罪,不叫挖洞。
它的学名叫安全众测:企业把自家系统“放出来”给你测,测出问题给钱,没测出也不亏。白帽和黑产的分界线只有一条:有没有授权。

真正的众测平台,先讲规则,再谈赏金。
03 为什么AI让这件事变简单了
以前挖洞门槛很高:要懂代码、懂协议、懂攻击手法,新手光入门就要啃一两年。
AI改变的不是“会不会”,而是“效率”:
重复劳动交给AI:信息收集、指纹识别、初步扫描,AI能批量跑,人只看结果;
分析有助手:面对一堆日志和请求包,AI能帮你梳理思路、指出可疑点;
写报告更快:漏洞确认后,AI能辅助生成结构化报告,省去大量排版时间。
但请记住:AI是放大镜,不是点钞机。它放大的是你的分析能力,不会凭空变出漏洞。漏洞确认、边界判断、报告质量,最终都要靠人。
顺便说个数字:据《AI时代网络安全产业人才发展报告(2025)》,2025年全球网络安全人才缺口已升至480万,同比增长19%。缺口越大,会这门技术的人越值钱。

AI能帮你把重复劳动变快,但判断和边界得自己把关。
04 从注册到收赏金:完整流程长什么样
第1步:注册正规众测平台账号。国内主流的有补天(Butian)、漏洞盒子(Vulbox)等,实名认证后即可参与公开众测项目和SRC活动。
第2步:读懂规则。每个项目都有明确的授权范围(哪些域名能测、哪些不能)、测试方式和赏金标准。这一步很多人忽略,但它恰恰是最重要的合规前提。
第3步:用AI工具做辅助分析。让工具跑信息收集和初步扫描,人工筛选、确认可疑点。
第4步:写报告并提交。报告要写清漏洞类型、危害、复现步骤和修复建议。报告越专业,审核越快、评级越高。
第5步:审核通过,收赏金。不同漏洞等级对应不同价格,从几十元到上万元都有。
流程跑熟后,一次完整的挖洞周期确实可能只要几个小时——但那是“熟手+运气+技术”的组合,不是第一天就能复制的结果。

一份合格的漏洞报告,往往比漏洞本身更值钱。
05 收入真相:那些晒出来的截图,能信几分
网上最常见的素材有两类:一类是“3个月从负债到月入五位数”的故事,一类是“耗时5小时、收益2000元”的截图。
我的看法:不排除有人做到,但这类内容大概率只晒了最好的一次,没晒背后无数个颗粒无收的夜晚。
更接近现实的真相是:
新人前几个月,大概率是“练习为主、收入看运气”的状态;
漏洞赏金遵循二八法则,高价值漏洞需要真本事;
真正稳定的收入,来自技术积累后的“复利”:你认识的漏洞模式越多,效率越高,赏金越高。
所以,如果你冲着“躺赚”来,大概率会失望;如果你愿意把它当一门技术去学,它确实是一条真实存在的路。
06 最重要的一条红线:只能在授权范围内挖
这是整篇文章最重要的一段,请一定看完。
挖洞合法与否,只有一个判断标准:有没有授权。
在补天、漏洞盒子这类众测平台上,企业发布了授权项目,你在授权范围内测试——这是合法合规的白帽行为;
未经授权,对任何网站、App、系统做扫描和测试,都可能触犯《刑法》第285条、286条,属于违法犯罪。
网上有些“教程”教你绕过平台去“自由挖洞”,那是把你往火坑里带。真正的白帽,第一课学的不是技术,是边界。
记住这句话:守规矩的才叫白帽,不守规矩的叫黑产。同样的技术,授权内外,一正一邪。

授权范围之内,才是白帽;范围之外,就是违法
互动话题:如果你对网络攻防技术感兴趣,想学习更多网安方面的知识和工具,可以看看以下题外话!
题外话
黑客/网络安全学习路线
今天只要你给我的文章点赞,我私藏的网安学习资料一样免费共享给你们,来看看有哪些东西。
网络安全学习资源分享:
下面给大家分享一份2026最新版的网络安全学习路线资料,帮助新人小白更系统、更快速的学习黑客技术!
一、2026最新网络安全学习路线
一个明确的学习路线可以帮助新人了解从哪里开始,按照什么顺序学习,以及需要掌握哪些知识点。
对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图&学习规划。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。
**读者福利 |** *CSDN大礼包:《网络安全入门&进阶学习资源包》免费分享 * (安全链接,放心点击)
我们把学习路线分成L1到L4四个阶段,一步步带你从入门到进阶,从理论到实战。
L1级别:网络安全的基础入门
L1阶段:我们会去了解计算机网络的基础知识,以及网络安全在行业的应用和分析;学习理解安全基础的核心原理,关键技术,以及PHP编程基础;通过证书考试,可以获得NISP/CISP。可就业安全运维工程师、等保测评工程师。

L2级别:网络安全的技术进阶
L2阶段我们会去学习渗透测试:包括情报收集、弱口令与口令爆破以及各大类型漏洞,还有漏洞挖掘和安全检查项目,可参加CISP-PTE证书考试。

L3级别:网络安全的高阶提升
L3阶段:我们会去学习反序列漏洞、RCE漏洞,也会学习到内网渗透实战、靶场实战和技术提取技术,系统学习Python编程和实战。参加CISP-PTE考试。

L4级别:网络安全的项目实战
L4阶段:我们会更加深入进行实战训练,包括代码审计、应急响应、红蓝对抗以及SRC的挖掘技术。并学习CTF夺旗赛的要点和刷题

整个网络安全学习路线L1主要是对计算机网络安全的理论基础的一个学习掌握;而L3 L4更多的是通过项目实战来掌握核心技术,针对以上网安的学习路线我们也整理了对应的学习视频教程,和配套的学习资料。
二、技术文档和经典PDF书籍
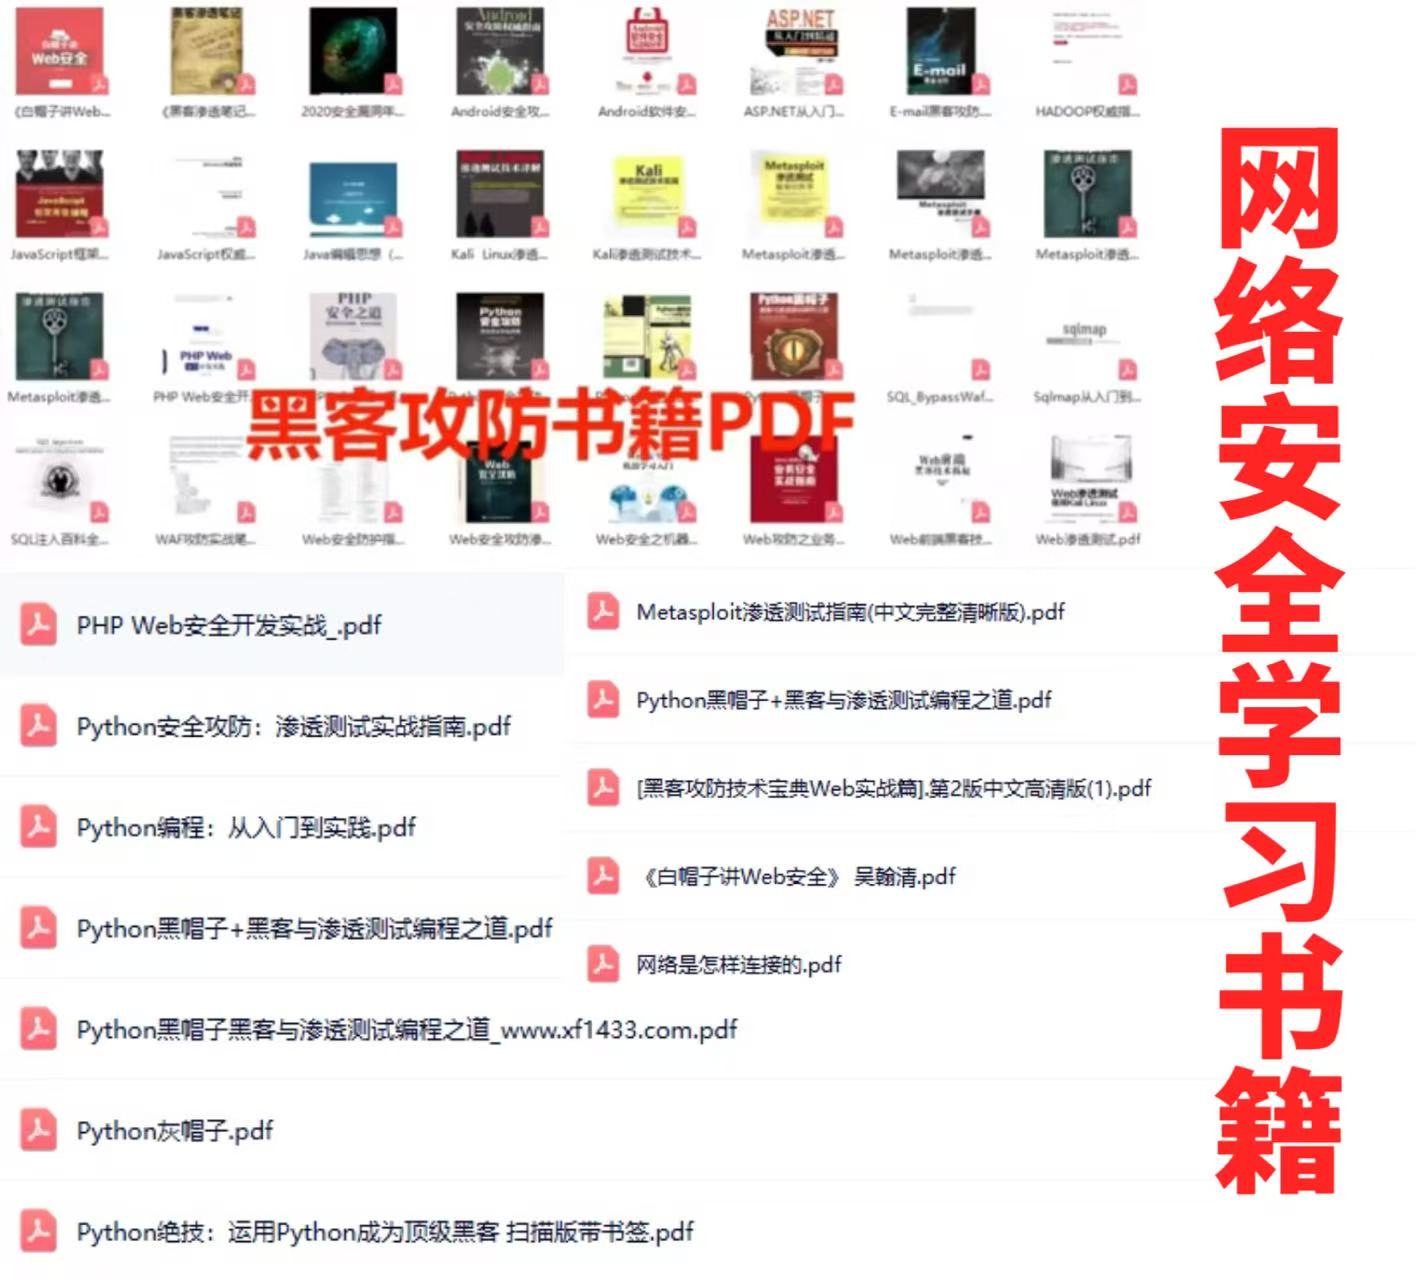
书籍和学习文档资料是学习网络安全过程中必不可少的,我自己整理技术文档,包括我参加大型网安行动、CTF和挖SRC漏洞的经验和技术要点,电子书也有200多本,(书籍含电子版PDF)
三、网络安全视频教程
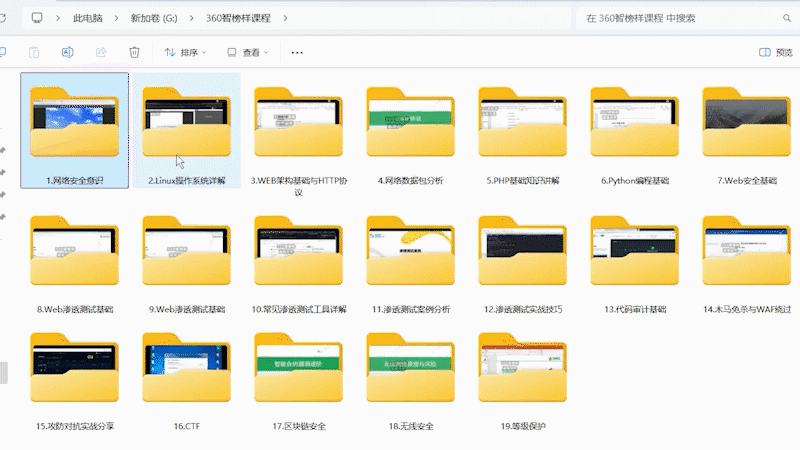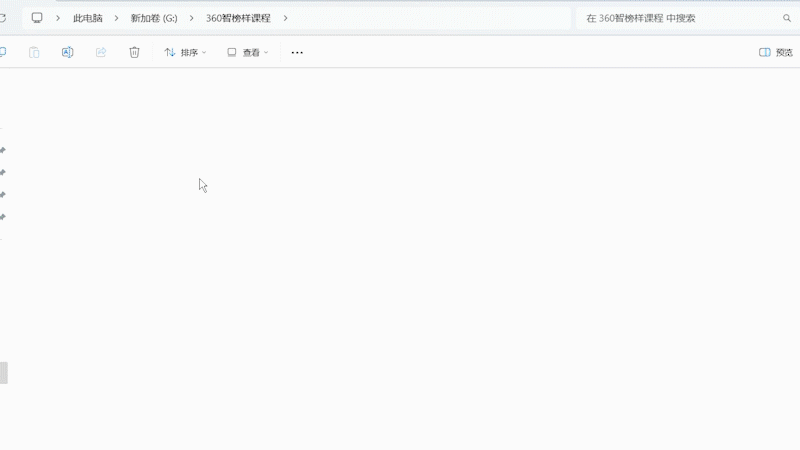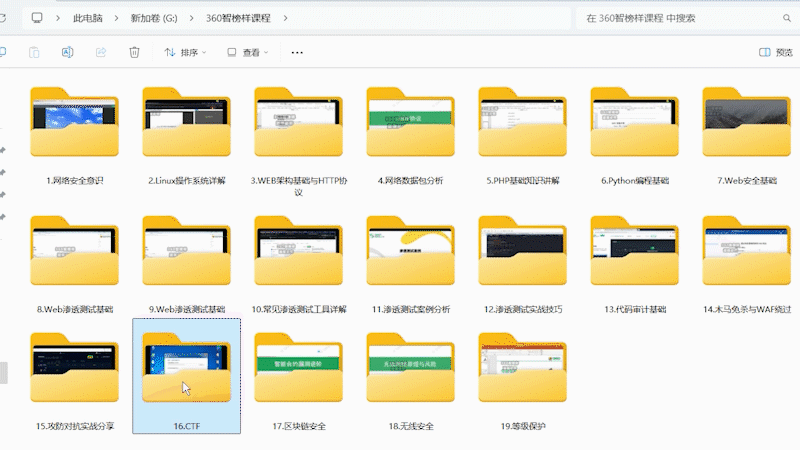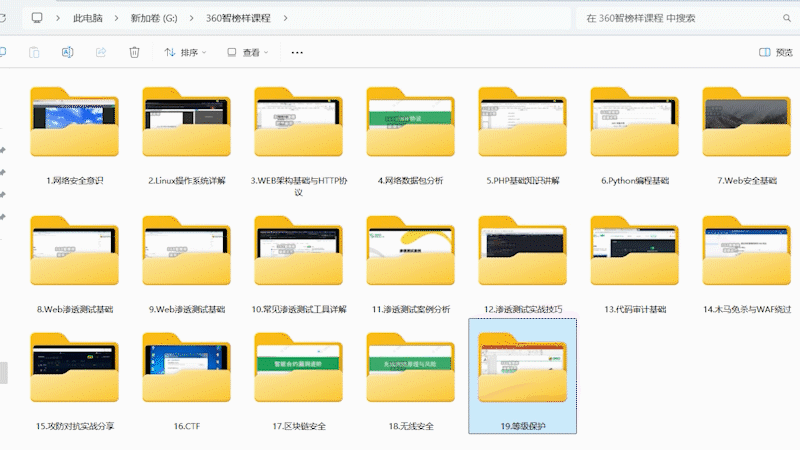
对于很多自学或者没有基础的同学来说,书籍这些纯文字类的学习教材会觉得比较晦涩难以理解,因此,我们提供了丰富的网安视频教程,以动态、形象的方式展示技术概念,帮助你更快、更轻松地掌握核心知识。
网上虽然也有很多的学习资源,但基本上都残缺不全的,这是我自己录的网安视频教程,上面路线图的每一个知识点,我都有配套的视频讲解。
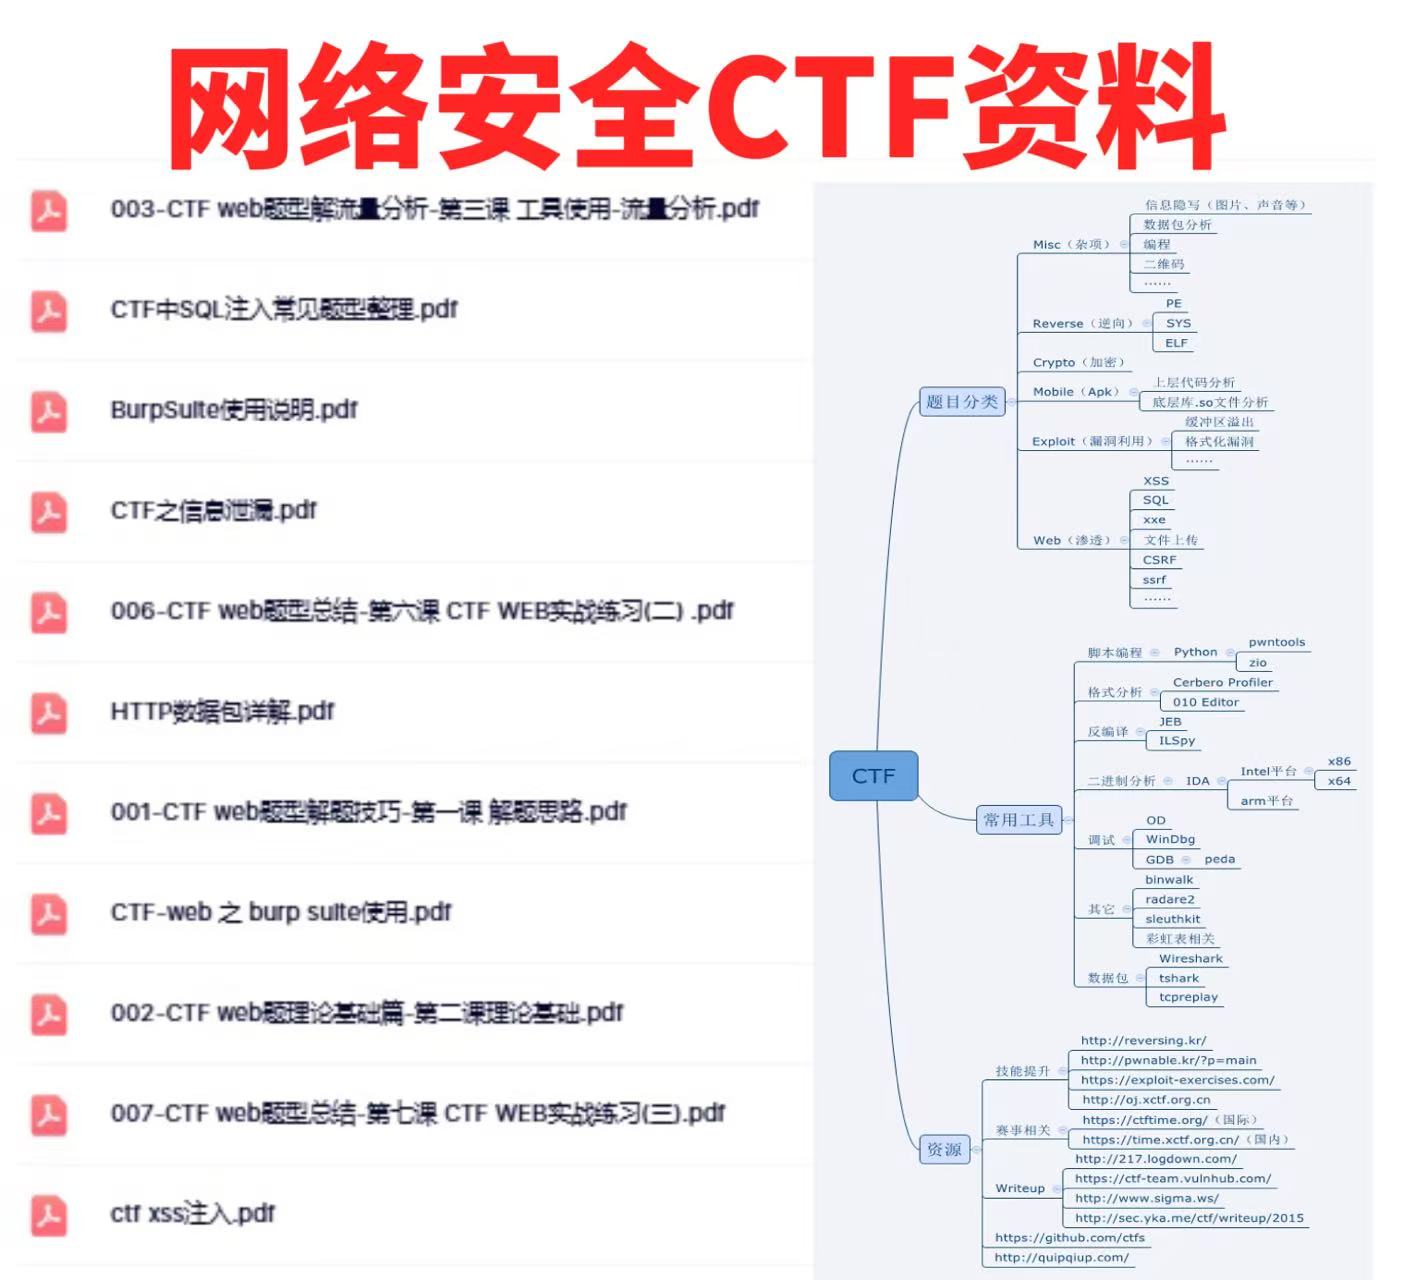
四、网络安全护网行动/CTF比赛
学以致用 ,当你的理论知识积累到一定程度,就需要通过项目实战,在实际操作中检验和巩固你所学到的知识,同时为你找工作和职业发展打下坚实的基础。
五、网络安全工具包、面试题和源码
“工欲善其事必先利其器”我为大家总结出了最受欢迎的几十款款黑客工具。涉及范围主要集中在 信息收集、Android黑客工具、自动化工具、网络钓鱼等,感兴趣的同学不容错过。
面试不仅是技术的较量,更需要充分的准备。
在你已经掌握了技术之后,就需要开始准备面试,我们将提供精心整理的网安面试题库,涵盖当前面试中可能遇到的各种技术问题,让你在面试中游刃有余。
如果你是要找网安方面的工作,它们绝对能帮你大忙。
这些题目都是大家在面试深信服、奇安信、腾讯或者其它大厂面试时经常遇到的,如果大家有好的题目或者好的见解欢迎分享。
参考解析:深信服官网、奇安信官网、Freebuf、csdn等
内容特点:条理清晰,含图像化表示更加易懂。
内容概要:包括 内网、操作系统、协议、渗透测试、安服、漏洞、注入、XSS、CSRF、SSRF、文件上传、文件下载、文件包含、XXE、逻辑漏洞、工具、SQLmap、NMAP、BP、MSF…

**读者福利 |** *CSDN大礼包:《网络安全入门&进阶学习资源包》免费分享 * (安全链接,放心点击)
更多推荐


 1
 0
- 0


 已为社区贡献49条内容

所有评论(0)