
教育类SRC漏洞挖掘完全指南:从信息收集到专项突破,小白也能上手的网络安全实战
收藏!教育类SRC漏洞挖掘完全指南:从信息收集到专项突破,小白也能上手的网络安全实战
本文详细介绍了教育类SRC常见资产及漏洞挖掘技术,包括高校官网、教务系统等资产的识别方法,以及弱口令、SQL注入、越权访问等常见漏洞的测试思路。文章还提供了教务系统、在线考试系统和统一认证中心的专项突破策略,为网络安全人员提供了教育类资产漏洞挖掘的完整指南,适合小白和程序员学习收藏。
教育类SRC常见的资产包括高校官网、教务系统、选课系统、成绩查询、校园一卡通、学生管理系统、科研平台、在线考试系统等。
一、信息收集
这一步还是老生常谈的信息收集,熟悉的师傅们可以跳过
1. 域名与子域名枚举
-
**目标:**发现所有可能的Web入口
-
工具与方法:
-
使用
amass、subfinder、assetfinder进行子域名爆破:
amass enum -d edu.cn -o subdomains.txt
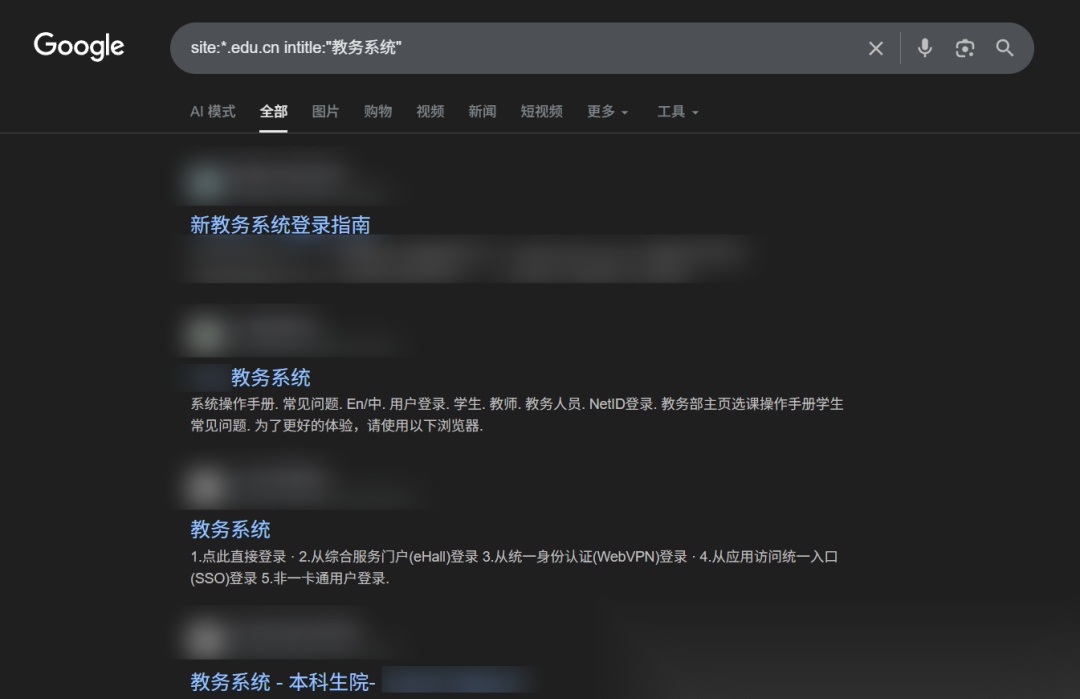
- 利用搜索引擎语法(Google Dork):
site:jiaoyu.edu.cn inurl:login
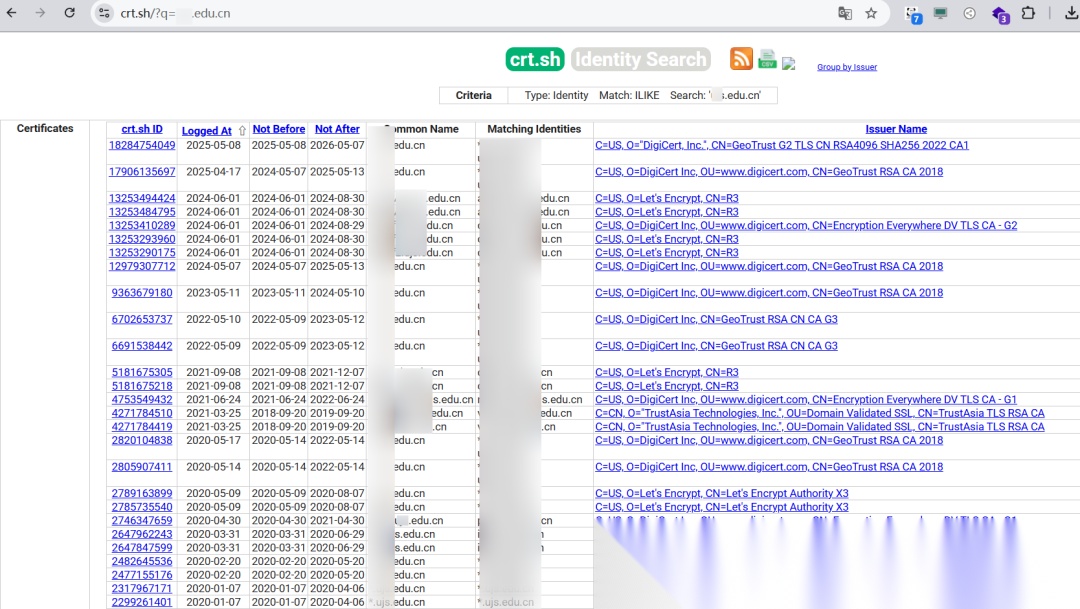
- 查询证书透明度日志(如 crt.sh)获取历史子域名。
2. 资产识别与分类
- 使用
httpx批量探测存活服务:
cat subdomains.txt | httpx -status-code -title -tech-detect -o alive.txt
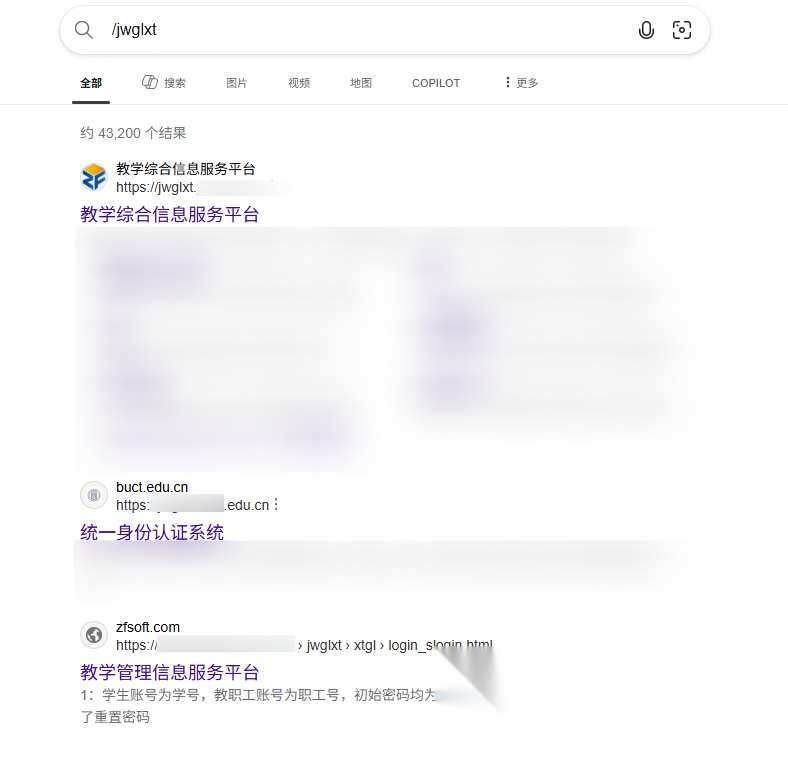
- 重点关注以下路径和系统:
-
/jwglxt—— 教务管理系统(常见为正方、青果、东师等)
-
/xxglxt—— 学生管理
-
/ksxt—— 考试系统
-
/ykt—— 一卡通系统
-
/lib或
/opac—— 图书馆系统
3. 技术栈识别
- 常见技术组合:
- 后台框架:Struts2、Spring MVC、ASP.NET(老系统居多)
- 数据库:Oracle、SQL Server(部分MySQL)
- 中间件:Tomcat、IIS、WebLogic(较少但存在)
使用 Wappalyzer 浏览器插件或 whatweb 命令行工具识别
二、常见漏洞点与利用思路
1. 弱口令与默认账户
- 原因:管理员设置弱密码,或未修改出厂默认账号
- 测试方式:
-
用户名:
admin,root,jwc,system -
密码:
123456,admin123,jiaoyu@2023,Password1 -
尝试登录页面使用常见组合:
2. SQL注入(SQLi)
- 典型场景:
- 成绩查询接口:
/score?stu_id=123 - 课程查询:
/course?id=1'
- 检测方法:
- 输入
'观察是否报错(如 Oracle 的ORA-xxxxx错误) - 使用时间盲注 payload 测试延迟响应
http://xxx/score?stu_id=1'; IF(1=1) WAITFOR DELAY '0:0:5';--
3. 越权访问(水平/垂直越权)
- 原理:系统未校验当前用户是否有权访问指定资源。
- 案例:
- A学生访问
/user/profile?uid=1001,修改参数为uid=1002查看他人信息。 - 普通教师尝试访问
/admin/config管理页面。
- 验证方法:
- 登录两个不同权限账号(如学生和老师),抓包比较请求差异。
- 修改关键参数(如
userid,role,deptid)观察返回内容变化。 - 使用 Burp Suite 的
Compare功能对比响应差异。
4. 文件上传漏洞
- 常见位置:
- 头像上传
- 论文提交系统
- 教师资料上传
- 绕过技巧:
- 后缀限制绕过:
.php3,.phtml,.htaccess - MIME 类型伪造:将
Content-Type: image/jpeg发送 PHP 内容 - 配合解析漏洞(如 Apache 解析
.php.)
5. 反序列化漏洞(Java系系统常见)
- 目标系统:基于 Struts2 或 Spring 的老版教务系统。
- 检测点:
- 检查是否存在
/struts-action类路径 - 查看 Cookie 或 Header 是否包含 Base64 编码的对象数据
- 使用
ysoserial构造 payload(仅限内网测试)
6. SSRF 与内网探测
- 应用场景:
- 系统提供“导入外部图片”、“抓取网页快照”等功能
- 利用该功能访问内部地址(如
http://127.0.0.1:8080/manager/html)
- 示例请求:
POST /import_image HTTP/1.1
7. JWT 安全问题
- 新兴系统开始采用 Token 认证,常见于移动端API。
- 检查方式:
- 获取 JWT Token(通常在 Authorization 头)
- 使用 jwt.io 解码,查看是否使用
none算法或弱密钥 - 若算法为
HS256但密钥简单,可用hashcat破解:
hashcat -m 16500 jwt_token.txt /usr/share/wordlists/rockyou.txt
三、专项突破策略
1. 教务系统专项(以正方为例)
- 默认路径:
/jwglxt/xtgl/login_sso.html - 常见漏洞:
- 弱口令 + 无验证码 → 可批量爆破
- 存在
getCaptcha接口但未绑定session → 可绕过验证码 - 参数
yh_id控制用户ID → 存在越权风险
- 版本指纹:
- 查看登录页源码中的版本号或JS路径,判断是否为已知存在漏洞的旧版本(如 V5.0.1)
2. 在线考试系统
- 关键风险:
- 时间控制不当:前端控制倒计时 → 可通过修改本地时间跳过
- 题目预加载:一次拉取所有题目 → 可提前查看答案
- 提交结果可控:答题结果由客户端组装 → 可构造满分包重放
- 抓包分析重点:
-
startExam→
submitExam -
检查是否有签名机制,若无则极易被篡改
3. 校园统一认证中心(CAS)
- 地址通常为:
/cas/login - 攻击面:
- 四次握手流程中 ticket 泄露
- Service 参数开放重定向
- TGT Cookie 未设置 HttpOnly → XSS 可盗取
- 可结合 XSS 实现会话劫持,进而冒充任意用户登录各子系统。
文章来自网上,侵权请联系博主
题外话
今天只要你给我的文章点赞,我私藏的网安学习资料一样免费共享给你们,来看看有哪些东西。
网络安全学习资源分享:
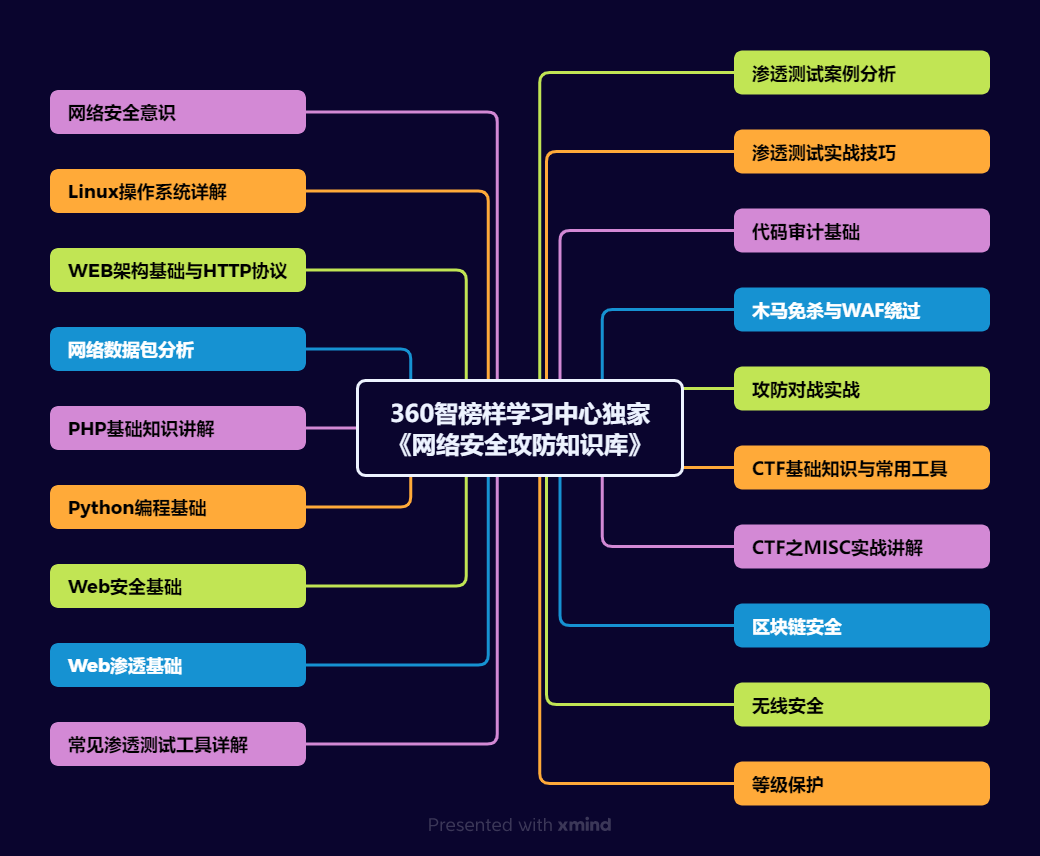
下面给大家分享一份2025最新版的网络安全学习路线资料,帮助新人小白更系统、更快速的学习黑客技术!
一、2025最新网络安全学习路线
一个明确的学习路线可以帮助新人了解从哪里开始,按照什么顺序学习,以及需要掌握哪些知识点。
对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图&学习规划。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。
读者福利 | CSDN大礼包:《网络安全入门&进阶学习资源包》免费分享 (安全链接,放心点击)
我们把学习路线分成L1到L4四个阶段,一步步带你从入门到进阶,从理论到实战。
L1级别:网络安全的基础入门
L1阶段:我们会去了解计算机网络的基础知识,以及网络安全在行业的应用和分析;学习理解安全基础的核心原理,关键技术,以及PHP编程基础;通过证书考试,可以获得NISP/CISP。可就业安全运维工程师、等保测评工程师。

L2级别:网络安全的技术进阶
L2阶段我们会去学习渗透测试:包括情报收集、弱口令与口令爆破以及各大类型漏洞,还有漏洞挖掘和安全检查项目,可参加CISP-PTE证书考试。

L3级别:网络安全的高阶提升
L3阶段:我们会去学习反序列漏洞、RCE漏洞,也会学习到内网渗透实战、靶场实战和技术提取技术,系统学习Python编程和实战。参加CISP-PTE考试。

L4级别:网络安全的项目实战
L4阶段:我们会更加深入进行实战训练,包括代码审计、应急响应、红蓝对抗以及SRC的挖掘技术。并学习CTF夺旗赛的要点和刷题

整个网络安全学习路线L1主要是对计算机网络安全的理论基础的一个学习掌握;而L3 L4更多的是通过项目实战来掌握核心技术,针对以上网安的学习路线我们也整理了对应的学习视频教程,和配套的学习资料。
二、技术文档和经典PDF书籍
书籍和学习文档资料是学习网络安全过程中必不可少的,我自己整理技术文档,包括我参加大型网安行动、CTF和挖SRC漏洞的经验和技术要点,电子书也有200多本,(书籍含电子版PDF)


三、网络安全视频教程
对于很多自学或者没有基础的同学来说,书籍这些纯文字类的学习教材会觉得比较晦涩难以理解,因此,我们提供了丰富的网安视频教程,以动态、形象的方式展示技术概念,帮助你更快、更轻松地掌握核心知识。
网上虽然也有很多的学习资源,但基本上都残缺不全的,这是我自己录的网安视频教程,上面路线图的每一个知识点,我都有配套的视频讲解。
四、网络安全护网行动/CTF比赛
学以致用 ,当你的理论知识积累到一定程度,就需要通过项目实战,在实际操作中检验和巩固你所学到的知识,同时为你找工作和职业发展打下坚实的基础。


五、网络安全工具包、面试题和源码
“工欲善其事必先利其器”我为大家总结出了最受欢迎的几十款款黑客工具。涉及范围主要集中在 信息收集、Android黑客工具、自动化工具、网络钓鱼等,感兴趣的同学不容错过。


面试不仅是技术的较量,更需要充分的准备。
在你已经掌握了技术之后,就需要开始准备面试,我们将提供精心整理的网安面试题库,涵盖当前面试中可能遇到的各种技术问题,让你在面试中游刃有余。
如果你是要找网安方面的工作,它们绝对能帮你大忙。
这些题目都是大家在面试深信服、奇安信、腾讯或者其它大厂面试时经常遇到的,如果大家有好的题目或者好的见解欢迎分享。
参考解析:深信服官网、奇安信官网、Freebuf、csdn等
内容特点:条理清晰,含图像化表示更加易懂。
内容概要:包括 内网、操作系统、协议、渗透测试、安服、漏洞、注入、XSS、CSRF、SSRF、文件上传、文件下载、文件包含、XXE、逻辑漏洞、工具、SQLmap、NMAP、BP、MSF…

**读者福利 |** CSDN大礼包:《网络安全入门&进阶学习资源包》免费分享 (安全链接,放心点击)
更多推荐


 7
 0
- 0


 已为社区贡献7条内容

所有评论(0)