
2025最新渗透测试靶场推荐,从零基础入门到精通,收藏这一篇就够了!
收藏必备!25个渗透测试靶场推荐,从小白到高手的网络安全进阶之路
本文精选了25个网络安全渗透测试靶场平台,涵盖从入门到高阶的各类实战环境,包括国际知名平台Hack The Box、Try Hack Me,国内墨者学院、春秋云镜,以及专项练习平台DVWA、SQL-LABS等。这些靶场提供多样化漏洞场景,适合不同水平的学习者提升渗透测试技能,是网络安全学习者的必备收藏资源。
1、cyberstrikelab
网址:https://www.cyberstrikelab.com/
CyberStrikeLab 是一个专注于网络安全的在线仿真实战平台,由经验丰富的红队人员打造,以实战、系统、便利为特色,其靶机根据多年实战案例搭建,能帮助学习者提升网络安全实战技能。
image-20250622122307648
2、hackthebox
网址:https://app.hackthebox.com/
Hack The Box 是一个国际知名的网络安全渗透测试实战靶场平台,提供在线的渗透测试环境与挑战,帮助网络安全学习者与从业者提升实战技能。
image-20250622122456661
3、hackmyvm
网址:https://hackmyvm.eu/
HackMyVM 是一个国际性的网络安全靶场平台,提供多种虚拟机镜像靶机,用户可使用 VMware 或 VirtualBox 运行,挑战目标是获取操作系统的 root 权限和查看 flag。其靶机涵盖从入门到高阶的难度,适合不同水平的渗透测试爱好者学习与练习。
image-20250622122600838
4、Root Me
网址:https://www.root-me.org/
Root Me 是一个国际知名且免费的在线网络安全学习平台,提供CTF风格的网络安全挑战,涵盖密码学、WEB、脚本、网络、编程等内容的靶场,适合中高级学习者。
image-20250622122626244
5、Try Hack Me
网址:https://tryhackme.com/
Try Hack Me 是一个适合初学者的在线网络安全学习平台,提供结构化的课程、实战靶场和 CTF 挑战,帮助用户提升从基础到高级的网络安全技能。包括windows和linux的靶场渗透。
image-20250622122721075
6、vulfocus
网址:https://vulfocus.cn/
Vulfocus 是一个漏洞集成平台,将漏洞环境 docker 镜像放入即可使用,开箱即用,可用于漏洞复现、POC 验证、EXP 验证等,它由白帽汇推出,本质上是一个漏洞靶场。
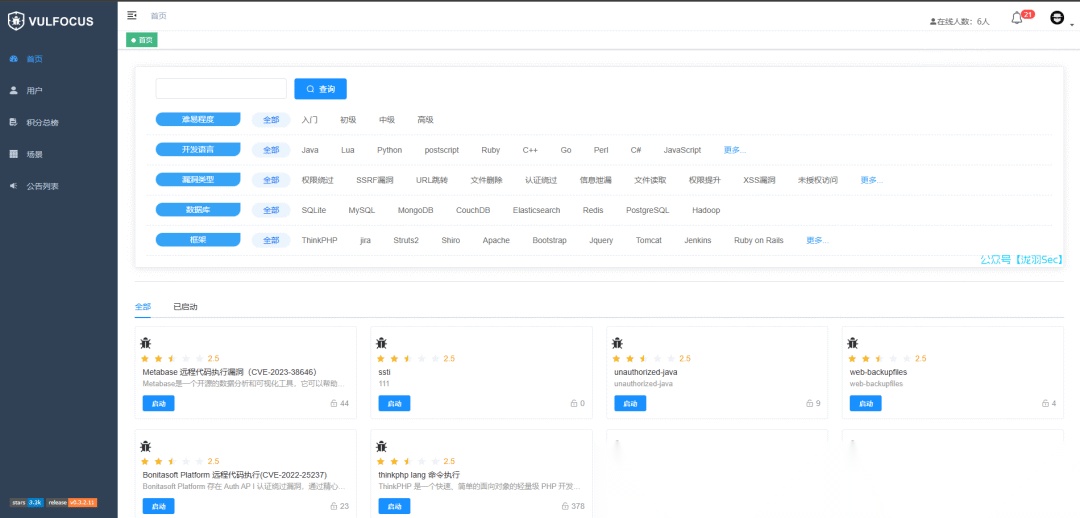
image-20250622122804980
7、vulhub
网址:https://github.com/vulhub/vulhub
Vulhub 是一个开源的漏洞靶场项目,基于 Docker 和 Docker-Compose 技术,提供一系列预构建的漏洞环境,用户可以快速搭建和测试各种漏洞场景,适合中高级学习者进行漏洞复现和研究
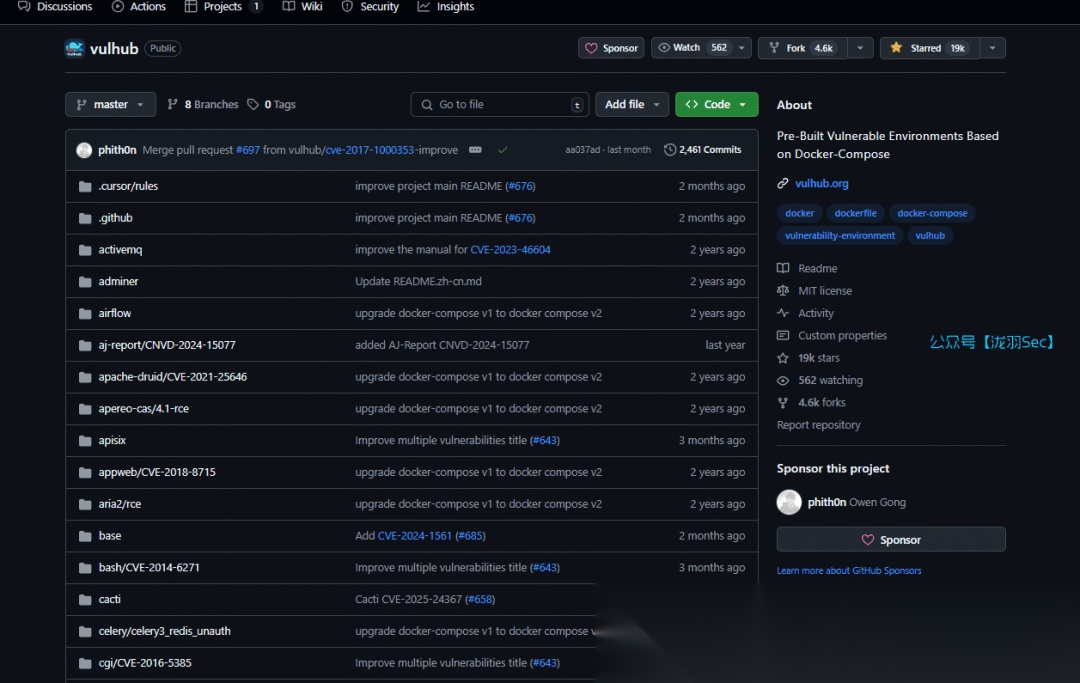
image-20250622122843251
8、vulnhub
网址:https://www.vulnhub.com/
和hackmyvm类似,是一个开源漏洞靶场项目,基于 Docker 和 Docker-compose 技术,提供一系列预构建的漏洞环境,用户可快速搭建和测试各种漏洞场景,适合中高级学习者进行漏洞复现和研究。
image-20250622122935844
9、XCTF攻防世界
网址:https://adworld.xctf.org.cn/
XCTF 攻防世界是一个专注于网络安全的在线平台,提供大量高质量的 CTF 题目和实训环境,适合不同水平的学习者提升实战技能。
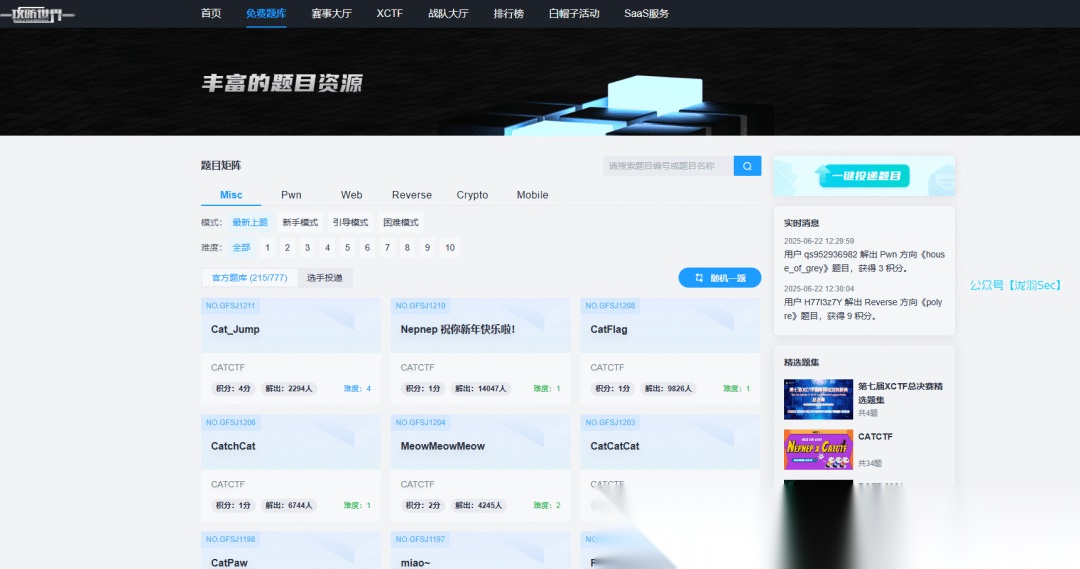
image-20250622123034371
10、XSS小游戏
网址:https://xss.haozi.me/#/
xss学习必备的小游戏
image-20250622123105310
11、墨者学院
网址:https://www.mozhe.cn/
墨者学院是一个专业的网络安全在线靶场平台,专注于实战技能培养,适合网络安全学习者提升攻防能力。
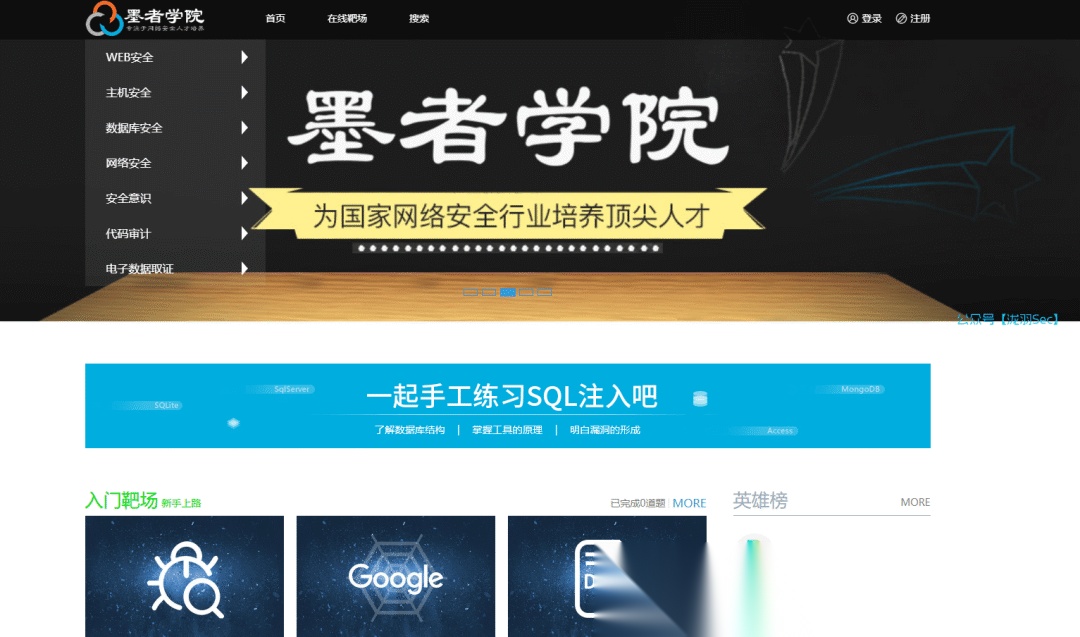
image-20250622123140846
12、封神台
网址:https://hack.zkaq.cn/
封神台是掌控安全推出的一个在线攻防演练靶场,专注于网络安全渗透测试演练,适合网络安全学习者和从业者进行实战技能提升
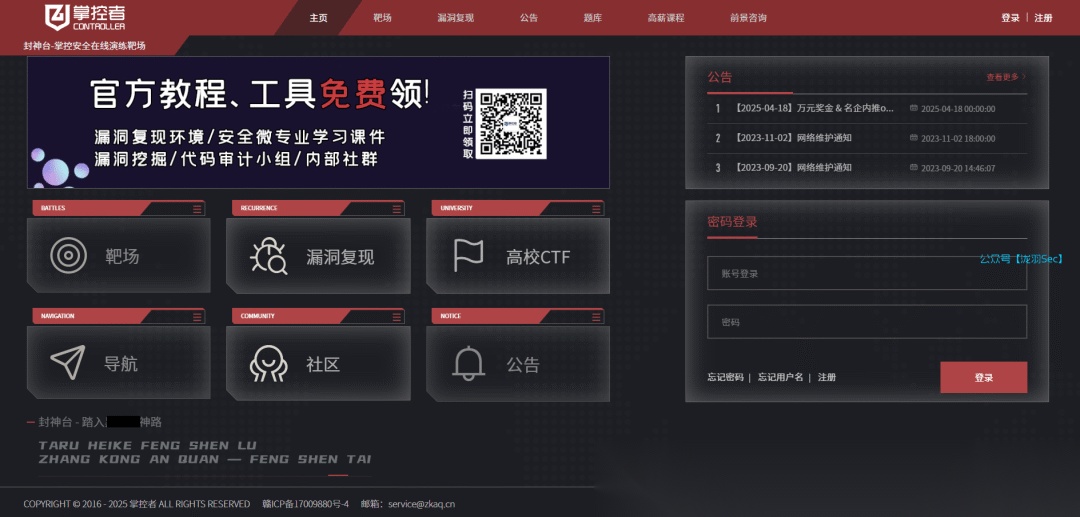
image-20250622123159193
13、春秋云镜
https://yunjing.ichunqiu.com/
春秋云镜是一个专注于实战化的网络安全攻防演练靶场平台,提供了多样化的漏洞环境和场景,以帮助用户提升网络安全技能和攻防实战能力。
image-20250622123238452
14、玄机靶场
https://xj.edisec.net/
玄机靶场是一个专业的网络安全实验平台,提供多样化的攻击场景库和丰富的题库,涵盖渗透测试、应急响应、CTF竞赛等领域,适合不同层次的学习者进行实战训练,提升网络安全技能。
image-20250622123311476
15、红日靶场
http://vulnstack.qiyuanxuetang.net/vuln/
红日靶场是一个由红日安全团队打造的网络安全靶场平台,其特点是提供模拟真实企业内网的环境,涵盖域控、黄金票据等高级内网渗透场景,适合具备一定基础的学习者进行实战训练。靶场通过虚拟机镜像形式提供,需本地部署使用
image-20250622123349613
16、ctfhub
https://www.ctfhub.com/
CTFHub 是一个专注于信息安全竞赛的在线学习平台,提供题目练习、赛事跟踪等服务,适合 CTF 爱好者学习和提升技能。
image-20250622123426085
17、ctfshow
https://ctf.show/
CTFShow 是一个在线的网络安全学习平台,提供丰富的 CTF 题目和解题思路,适合 CTF 爱好者学习和提升技能。
image-20250622123628187
18、AltoroJ
https://demo.testfire.net/
AltoroJ 是一个开源的银行应用程序,用于展示 Web 应用安全漏洞,适合网络安全学习者进行安全测试和教育训练。它包含多种漏洞,如 SQL 注入、跨站脚本攻击等,旨在帮助学习者深入了解 Web 应用的安全性问题和防御策略。
image-20250622123741668
19、vulnweb
http://vulnweb.com/
Vulnweb 是一个故意设置安全漏洞的 PHP 在线商店示例,用于测试网页漏洞扫描工具和技能,如 SQL 注入、跨站脚本攻击等。它模拟真实的漏洞环境,帮助开发者、安全研究人员和学生学习常见的 Web 应用安全漏洞
image-20250622123803878
20、XSS-LAB
https://vuln.longyusec.com/
xss-labs是一个专注于跨站脚本攻击(XSS)学习和测试的开源靶场,提供多种XSS漏洞场景,帮助用户理解XSS攻击原理、掌握防御技巧,并通过实践提升安全意识和技能。
image-20250622123952588
21、SQL-LABS
https://vuln.longyusec.com/
sql-libs是一个专门用于学习和测试SQL注入的开源平台,它提供了一系列的注入场景和关卡,帮助开发者和安全测试人员深入理解SQL注入的原理和防范方法。通过sql-libs,用户可以实践不同类型的SQL注入攻击,并学习如何编写安全的代码来避免这些漏洞。
image-20250622124327767
22、DVWA
https://vuln.longyusec.com/
DVWA是一个用于演示网页应用安全漏洞的开源软件平台,旨在帮助安全专业人士、学生及开发者理解并学习常见安全漏洞。它模拟了多种漏洞场景,如SQL注入、XSS等,提供安全测试环境。新手必练靶场之一。
image-20250622124238808
23、upload-labs
https://vuln.longyusec.com/
upload-labs是一个使用PHP语言编写的,专门用于渗透测试和CTF中遇到的各种文件上传漏洞的靶场,旨在帮助用户深入了解文件上传漏洞的原理和防范措施。它提供了一系列模拟文件上传漏洞的实验环境,每个关卡都包含着不同的上传方式和挑战。
image-20250622124355444
24、mutillidae
https://vuln.longyusec.com/
Mutillidae 是一个免费、开源的 Web 应用程序安全漏洞靶场,由 OWASP 社区支持,包含丰富的渗透测试项目,如 SQL 注入、跨站脚本攻击、文件包含等,旨在帮助学习者理解和发现常见的 Web 应用安全问题。
image-20250622124524562
25、JAVA Sec Lab
https://github.com/whgojp/JavaSecLab
JavaSecLab 是一款综合型 Java 漏洞平台,提供相关漏洞缺陷代码、修复代码、漏洞场景、审计 SINK 点、安全编码规范,覆盖多种漏洞场景,拥有友好用户交互 UI,适合安全研究人员、开发人员和安全服务人员学习和理解 Java 安全漏洞的生成、修复和审计过程。
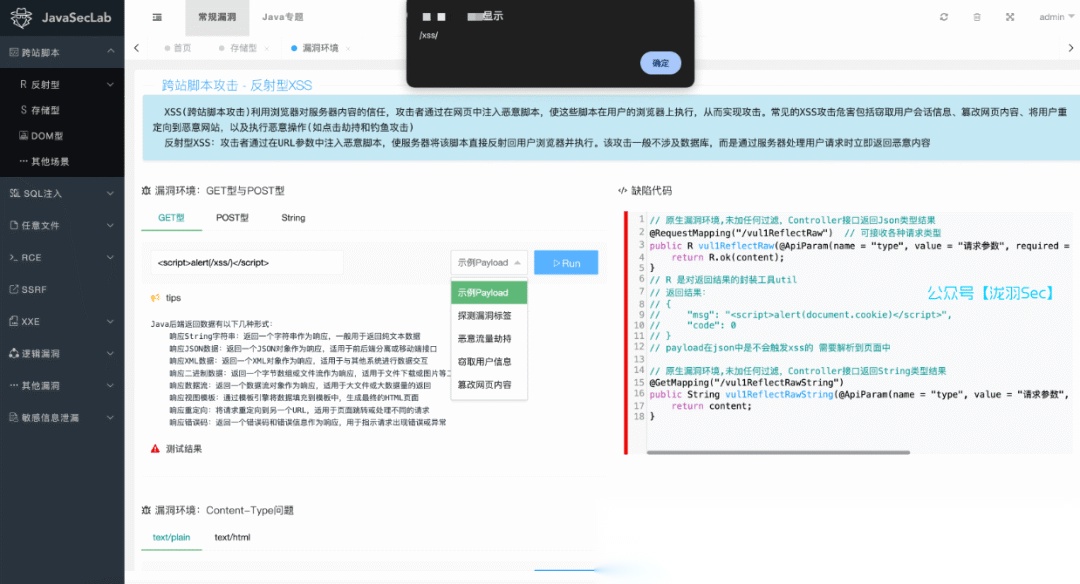
image-20250622125010410
26、极核靶场
https://hackhub.get-shell.com/
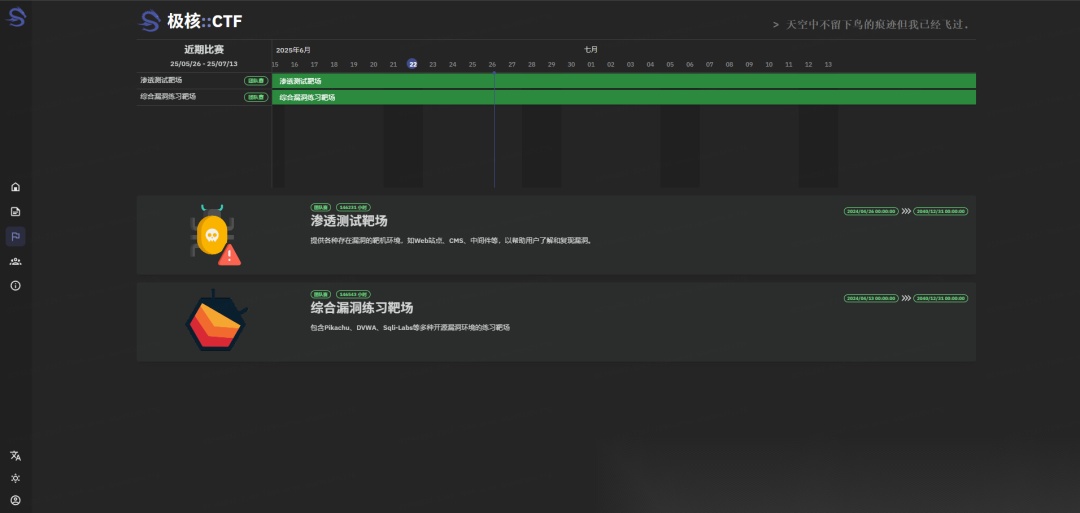
一个不错的靶场练习平台,适合新手,提供了DVWA、sqllabs,xsslab等基础靶场
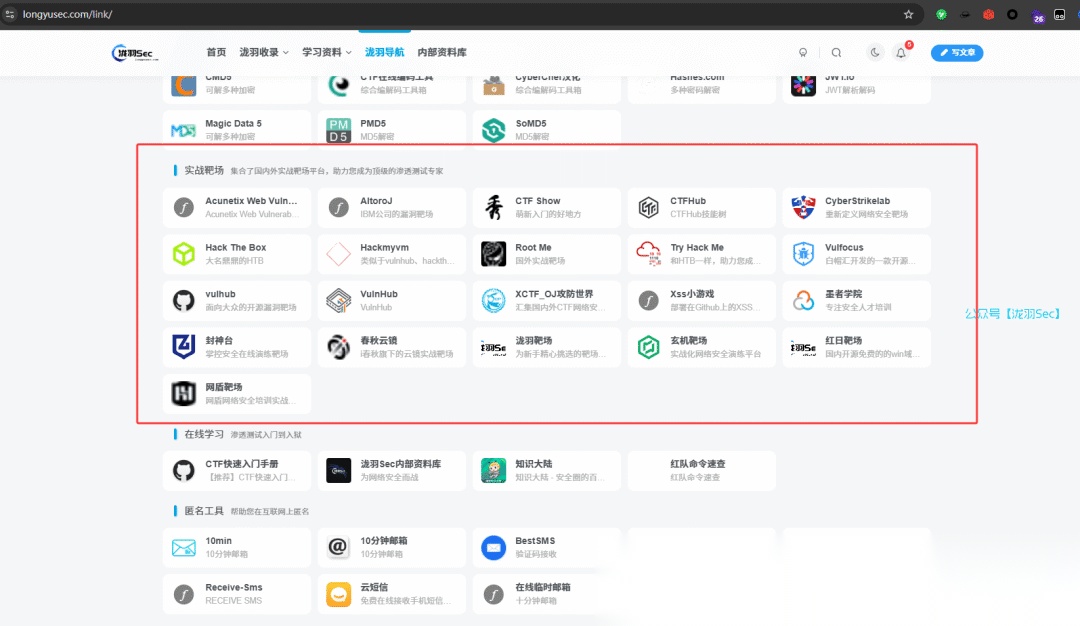
感谢师傅能看到这里再送一波福利,师傅们不想要一个一个看,那么我都准备好了,在 longyusec.com 中点击相关的链接就可以进入相应的靶场啦,如果还有比较热门的靶场没有提交到这,欢迎师傅们投稿
文章来自网上,侵权请联系博主
互动话题:如果你想学习更多网安方面的知识和工具,可以看看以下题外话!
题外话
网络安全学习路线&学习资源
网络安全的知识多而杂,怎么科学合理安排?
下面给大家总结了一套适用于网安零基础的学习路线,应届生和转行人员都适用,学完保底6k!就算你底子差,如果能趁着网安良好的发展势头不断学习,日后跳槽大厂、拿到百万年薪也不是不可能!
初级网工
1、网络安全理论知识(2天)
①了解行业相关背景,前景,确定发展方向。
②学习网络安全相关法律法规。
③网络安全运营的概念。
④等保简介、等保规定、流程和规范。(非常重要)
2、渗透测试基础(一周)
①渗透测试的流程、分类、标准
②信息收集技术:主动/被动信息搜集、Nmap工具、Google Hacking
③漏洞扫描、漏洞利用、原理,利用方法、工具(MSF)、绕过IDS和反病毒侦察
④主机攻防演练:MS17-010、MS08-067、MS10-046、MS12-20等
3、操作系统基础(一周)
①Windows系统常见功能和命令
②Kali Linux系统常见功能和命令
③操作系统安全(系统入侵排查/系统加固基础)
4、计算机网络基础(一周)
①计算机网络基础、协议和架构
②网络通信原理、OSI模型、数据转发流程
③常见协议解析(HTTP、TCP/IP、ARP等)
④网络攻击技术与网络安全防御技术
⑤Web漏洞原理与防御:主动/被动攻击、DDOS攻击、CVE漏洞复现
5、数据库基础操作(2天)
①数据库基础
②SQL语言基础
③数据库安全加固
6、Web渗透(1周)
①HTML、CSS和JavaScript简介
②OWASP Top10
③Web漏洞扫描工具
④Web渗透工具:Nmap、BurpSuite、SQLMap、其他(菜刀、漏扫等)

恭喜你,如果学到这里,你基本可以从事一份网络安全相关的工作,比如渗透测试、Web 渗透、安全服务、安全分析等岗位;如果等保模块学的好,还可以从事等保工程师。薪资区间6k-15k
到此为止,大概1个月的时间。你已经成为了一名“脚本小子”。那么你还想往下探索吗?
7、脚本编程(初级/中级/高级)
在网络安全领域。是否具备编程能力是“脚本小子”和真正黑客的本质区别。在实际的渗透测试过程中,面对复杂多变的网络环境,当常用工具不能满足实际需求的时候,往往需要对现有工具进行扩展,或者编写符合我们要求的工具、自动化脚本,这个时候就需要具备一定的编程能力。在分秒必争的CTF竞赛中,想要高效地使用自制的脚本工具来实现各种目的,更是需要拥有编程能力.
零基础入门,建议选择脚本语言Python/PHP/Go/Java中的一种,对常用库进行编程学习; 搭建开发环境和选择IDE,PHP环境推荐Wamp和XAMPP, IDE强烈推荐Sublime; ·Python编程学习,学习内容包含:语法、正则、文件、 网络、多线程等常用库,推荐《Python核心编程》,不要看完; ·用Python编写漏洞的exp,然后写一个简单的网络爬虫; ·PHP基本语法学习并书写一个简单的博客系统; 熟悉MVC架构,并试着学习一个PHP框架或者Python框架 (可选); ·了解Bootstrap的布局或者CSS。
8、超级网工
这部分内容对零基础的同学来说还比较遥远,就不展开细说了,贴一个大概的路线。感兴趣的童鞋可以研究一下,不懂得地方可以【点这里】加我耗油,跟我学习交流一下。
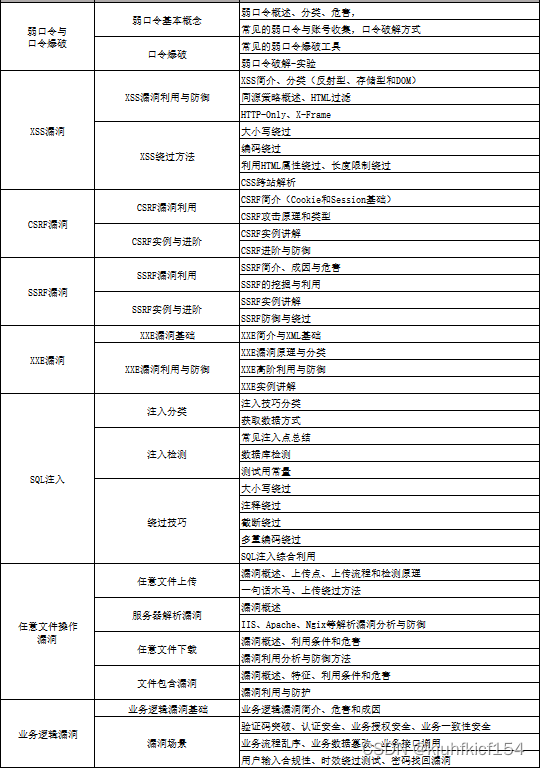
网络安全工程师企业级学习路线
如图片过大被平台压缩导致看不清的话,可以【点这里】加我耗油发给你,大家也可以一起学习交流一下。
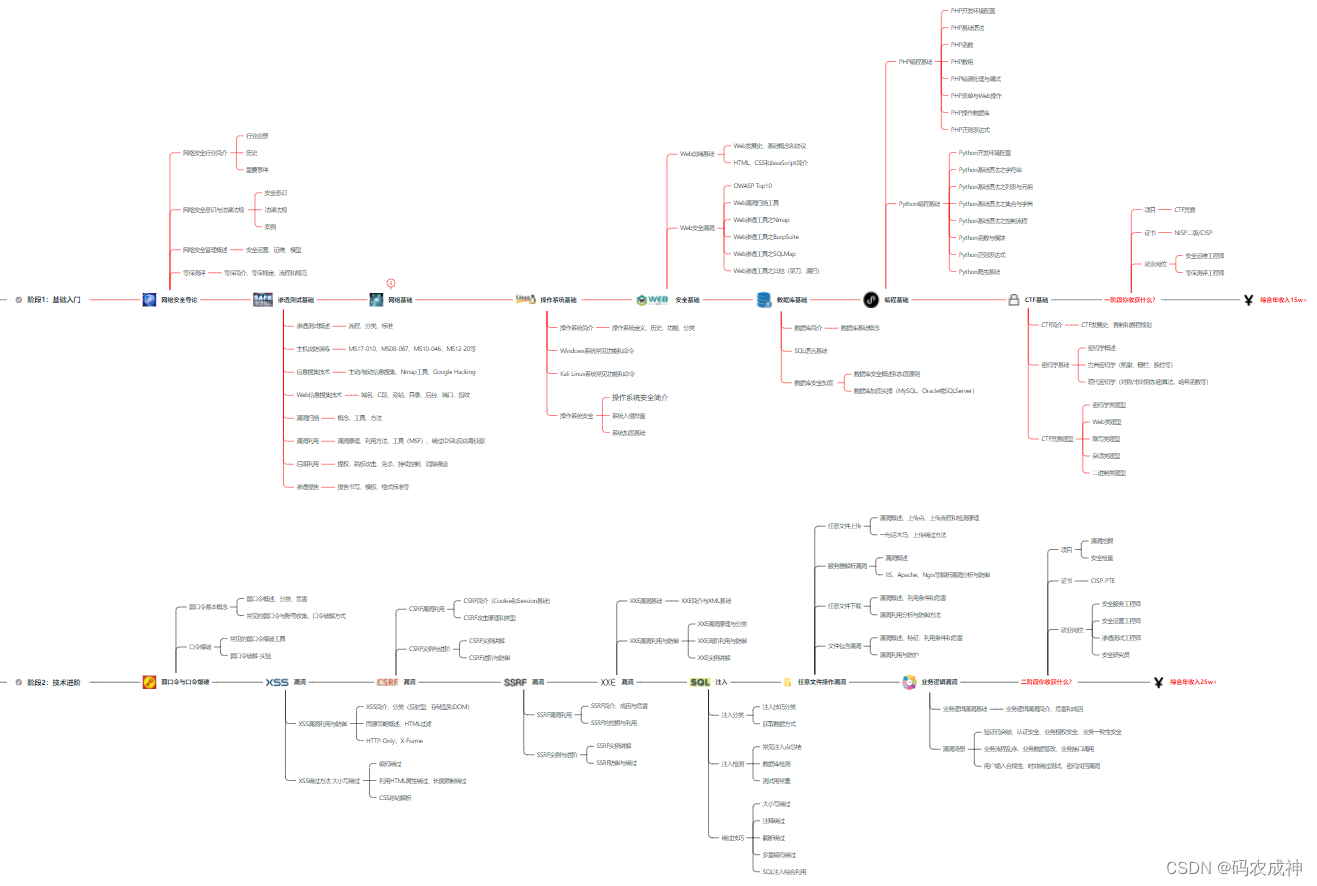
一些我自己买的、其他平台白嫖不到的视频教程:

需要的话可以扫描下方卡片加我耗油发给你(都是无偿分享的),大家也可以一起学习交流一下。
网络安全学习路线&学习资源
结语
网络安全产业就像一个江湖,各色人等聚集。相对于欧美国家基础扎实(懂加密、会防护、能挖洞、擅工程)的众多名门正派,我国的人才更多的属于旁门左道(很多白帽子可能会不服气),因此在未来的人才培养和建设上,需要调整结构,鼓励更多的人去做“正向”的、结合“业务”与“数据”、“自动化”的“体系、建设”,才能解人才之渴,真正的为社会全面互联网化提供安全保障。
特别声明:
此教程为纯技术分享!本书的目的决不是为那些怀有不良动机的人提供及技术支持!也不承担因为技术被滥用所产生的连带责任!本书的目的在于最大限度地唤醒大家对网络安全的重视,并采取相应的安全措施,从而减少由网络安全而带来的经济损失!!!
更多推荐


 15
 0
- 0


 已为社区贡献33条内容

所有评论(0)