
iptables防止nmap扫描
·
iptables防止nmap扫描
目标主机地址为192.168.17.130
我们用kali 的nmap去扫,通过什么方式去扫?
nmap -sS -T4 -sV 192.168.17.130
-sS (TCP SYN扫描)通过一次握手去扫描
-sT (TCP CONNECT()扫描)默认TCP扫描方式
-sU  UDP扫描
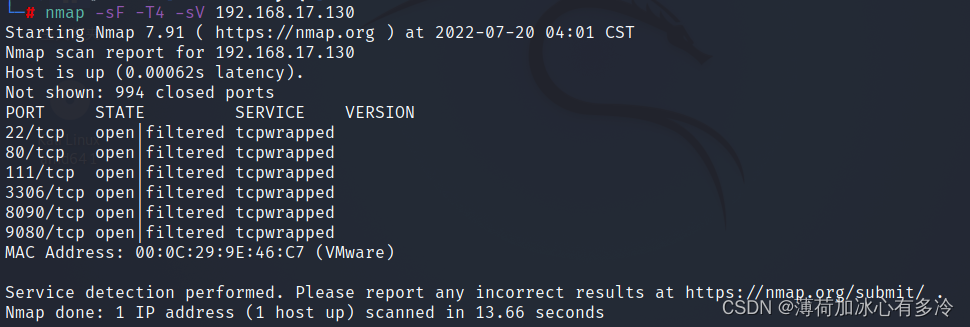
-sF  只设置FIN标志位
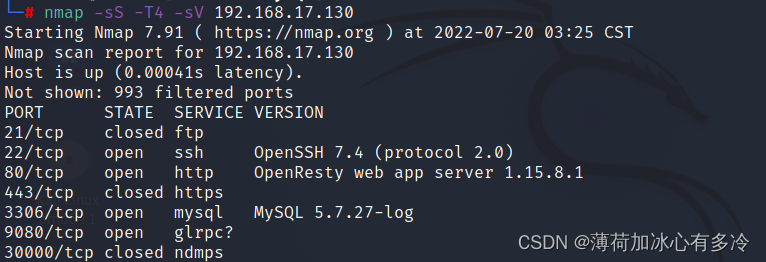
下面为我们的目标主机192.168.17.130的iptables
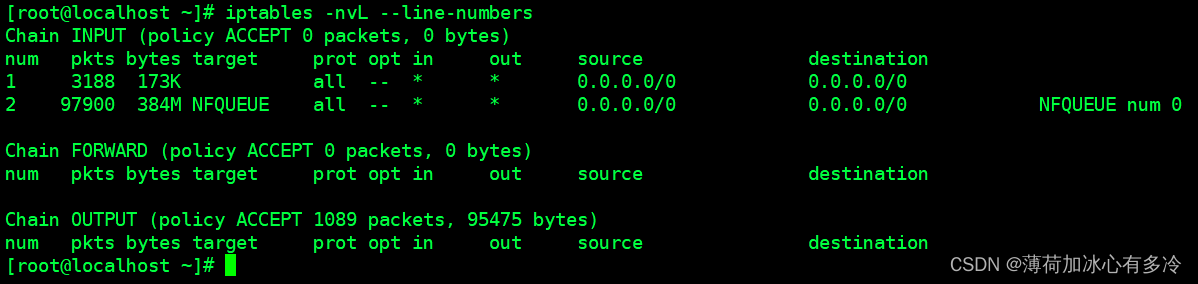
我们去设置规则:
[root@localhost ~]# iptables -t filter -I INPUT -p tcp -m tcp --tcp-flags ALL SYN -j REJECT
查看规则:
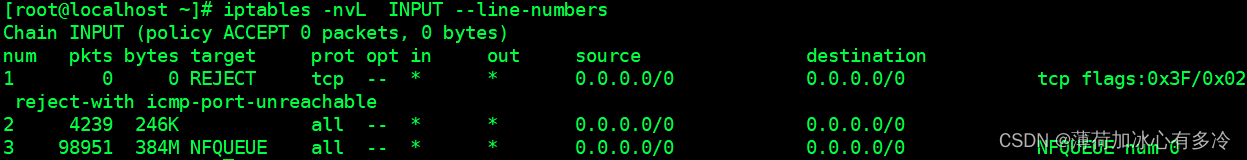
第一条就是我们设置上去的
再去扫描时发现无法扫描:(SYN扫描)
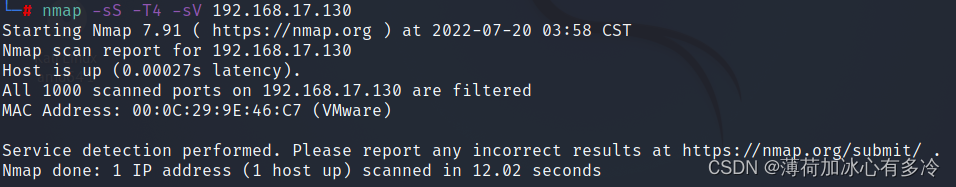
但是我们用(FIN扫描)时:又成功了
更多推荐



 0
 0
- 0


 已为社区贡献1条内容

所有评论(0)