
下载安装并运行keepalived
·
master服务器(主服务器)ip地址:192.168.3.56
slave服务器(主从服务器)ip地址:192.168.3.59
虚拟ip(VIP,一个尚未占用的内网ip即可)地址:192.168.3.65
1.下载keepalived,下载位置为/usr/local/

2.解压:
# tar zxvf keepalived-2.2.4.tar.gz
安装依赖插件:
# yum install -y gcc openssl-devel popt-devel
3.编译安装:
# cd keepalived-2.2.4
# ./configure --prefix=/usr/local/keepalived
(指定安装目录)
# make && make install
4.运行前配置
# cp /usr/local/
keepalived-2.2.4
/keepalived/etc/
init.d
/keepalived /etc/
init.d
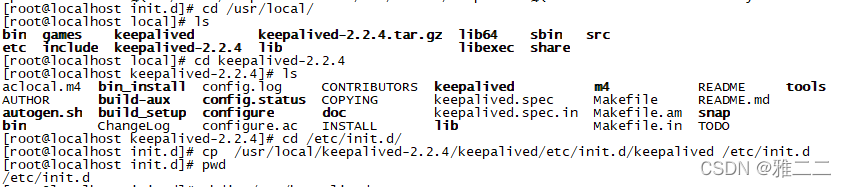
# mkdir /etc/keepalived
# cp /usr/local/
keepalived
/etc/keepalived/keepalived.conf /etc/keepalived/

# cp /usr/local/
keepalived-2.2.4
/keepalived/etc/
sysconfig
/keepalived /etc
/sysconfig/
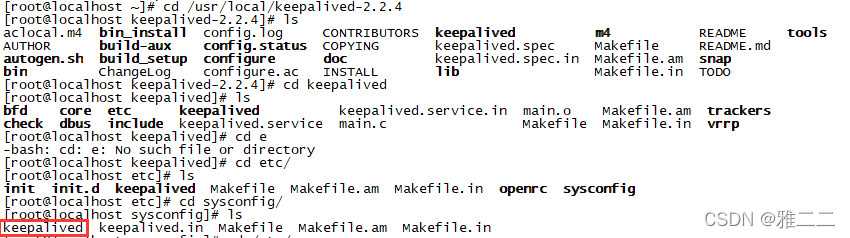
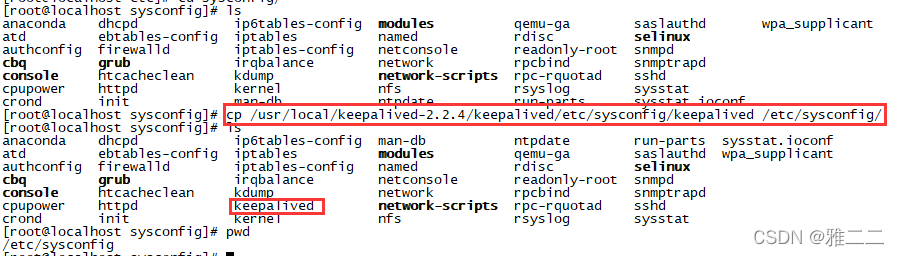
# cp /usr/local/
keepalived
/sbin/keepalived /usr/sbin/
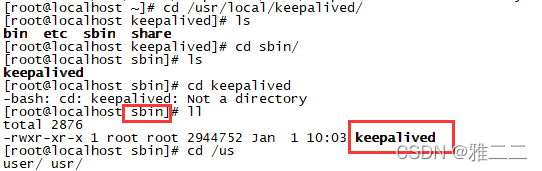
5.修改配置文件/etc/keepalived/keepalived.conf
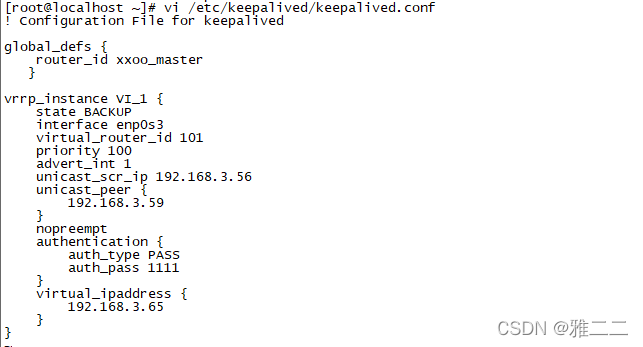
# vi /etc/keepalived/keepalived.conf
主配置文件master
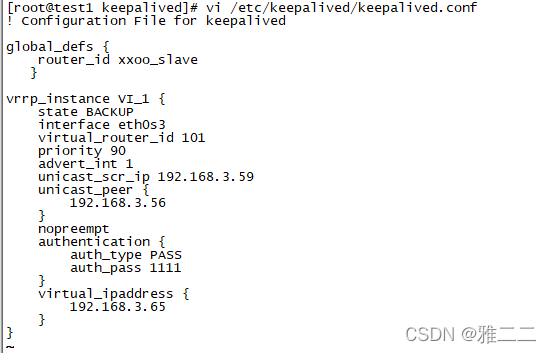
主从服务器slave
! Configuration File for keepalived
global_defs {
router_id xxoo_slave
}
vrrp_instance VI_1 {
state BACKUP
interface enp0s3
virtual_router_id 101
priority 90
advert_int 1
unicast_scr_ip 192.168.3.59
unicast_peer {
192.168.3.56
}
nopreempt
authentication {
auth_type PASS
auth_pass 1111
}
virtual_ipaddress {
192.168.3.65
}
}
6.防止出现脑裂现象(主备同时获取了VIP地址)
指定keepalived配置的网卡:enp0s3,固定的VRRP广播地址:224.0.0.18
# firewall-cmd --direct --permanent --add-rule ipv4 filter INPUT 0 --in-interface enp0s3 --destination 224.0.0.18 --protocol vrrp -j ACCEPT
(会出现succes)
# firewall-cmd --direct --permanent --add-rule ipv4 filter OUTPUT 0 --out-interface enp0s3 --destination 224.0.0.18 --protocol vrrp -j ACCEPT
(会出现succe
s)
# firewall-cmd --reload
(会出现succes)
如果没有出现succes,则是因为没有开启防火墙(# systemctl start firewalld)
查看配置的规则
# firewall-cmd --direct --get-rules ipv4 filter INPUT
# firewall-cmd --direct --get-rules ipv4 filter OUTPUT
7.启动服务
# systemctl start keepalived
8.配置开机自动启动
# systemctl enable keepalived
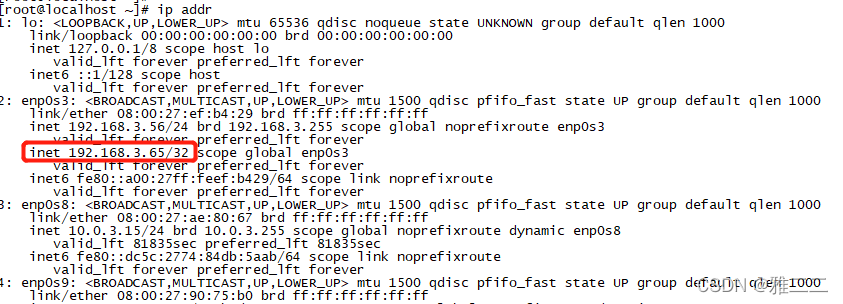
测试
配置成功后的效果。enp0s3是网卡名字;192.168.3.65是虚拟ip,已经成功绑定到网卡上。
更多推荐


 2
 0
- 0


 已为社区贡献1条内容

所有评论(0)