
收藏!小白程序员也能上手的AI渗透测试工具实测:strix详解
收藏!小白程序员也能上手的AI渗透测试工具实测:strix详解
本文介绍了开源AI渗透测试工具strix,它通过自治AI智能体自动完成渗透测试,提供可验证的漏洞证据和修复补丁。文章详细解析了strix的核心能力,包括多智能体编排、完整测试工具箱、真实验证、覆盖面广、自动修复与报告等。同时,文章还提供了安装与上手指南,以及与同类工具的对比,帮助读者了解strix的适用场景和注意事项。最后,文章强调了合规使用的重要性,提醒读者在使用AI工具进行渗透测试时,必须遵守相关法律法规,获得明确授权。
strix:AI 渗透测试工具实测
给自家应用做安全测试,传统做法要么请渗透测试团队(贵、一等几周),要么靠漏洞扫描器(误报多、漏报也多)。最近 GitHub 上一个叫 strix 的开源项目火了起来,52k 多星,号称让 AI 智能体自动完成渗透测试,还能给出可验证的漏洞证据和修复补丁。它真有这么能打吗?本文结合官方资料做一次客观测评:它是什么、能做什么、怎么上手、适合谁,以及必须守住的合规红线。
一、先看问题:应用安全测试为什么这么难
先说背景。如今的应用早已不是"一个网页 + 一个数据库"那么简单:前后端分离、微服务、大量对外 API,攻击面(可以被攻击者接触到的入口)持续扩大。与此同时,安全测试的手段却面临两难。
一边是人工渗透测试。工程师经验丰富、能发现复杂逻辑漏洞,但周期以周计算、费用不低,小团队很难频繁约测。另一边是漏洞扫描器。它们靠预置规则匹配已知问题,跑得快也便宜,但误报率常年被人吐槽,而且对"业务逻辑漏洞"基本无能为力——比如越权查看他人数据、支付金额被篡改这类问题,规则里根本没有对应的模板。
为什么难防? 因为这类漏洞藏在"业务规则"里,需要测试者理解系统逻辑、像使用者一样操作、再尝试越界。这正是规则引擎的盲区,也是人工测试的耗时所在。行业急需一种"既能像人一样思考,又能自动化执行"的测试手段——AI 渗透测试工具应运而生。
二、strix 是什么
一句话:strix 是一组"自治 AI 智能体",它们会像渗透测试工程师一样动手干活——动态运行目标代码、主动发起测试请求、发现可疑点,再用实际可复现的样例(PoC,概念验证)证明漏洞真实存在,而不是靠猜。
项目本身是开源仓库 usestrix/strix:2025 年 8 月创建,如今 GitHub 上约 5.3 万星、5.6 千次 fork,Python 开发,Apache 2.0 开源协议,官方文档在 docs.strix.ai。和传统扫描器"读规则、套模板"不同,strix 的定位是"会动手的智能体":它自己决定先看哪里、怎么测、测到什么程度,并把结果整理成带证据的报告。
这类工具为什么集中出现在近一两年?关键是大模型从"聊天问答"进化到了"智能体"形态:能调用外部工具、能多步推理、能根据中间结果调整计划。安全测试恰好是它的天然用武之地——步骤多、需要工具配合、结果需要验证,正是智能体擅长的活儿。加上开源社区推波助澜,AI 渗透测试工具成了 2026 年安全圈最热的方向之一。
三、核心能力解析
多智能体编排:一次测试会被拆成侦察、利用、后利用等环节,交给不同专长的 AI 智能体并行执行。它们共享发现、互相接力,像一支小型红队(专门模拟攻击方、帮企业找漏洞的团队)在分工协作。大白话:以前是一个工具单打独斗,现在是一群 AI 开会分活。
完整测试工具箱:内置子域名枚举、指纹识别等侦察能力,HTTP 请求拦截代理,浏览器自动化(用来测 XSS、CSRF、越权这类交互型问题),还有代码静态与动态分析、带 CVSS 评分和 OWASP 分类的漏洞知识库——相当于把渗透工程师常用的工具装进一个隔离沙箱里。
真实验证,拒绝误报:每个发现的漏洞都要跑出可复现的 PoC 才算成立。这是它与传统扫描器最本质的区别:传统工具报"疑似",strix 报"已证实"。
覆盖面广:OWASP Top 10(十大 Web 安全风险)及其之外,包括访问控制(越权、IDOR)、注入类(SQL 注入、命令注入、模板注入)、服务端漏洞(SSRF、XXE、反序列化)、客户端漏洞(XSS、CSRF)、业务逻辑漏洞(支付篡改、竞态条件)、API 安全等。
自动修复与报告:每个发现附带修复建议,平台版还能一键生成补丁、直接提交代码合并请求;报告按合规要求组织,方便存档。
本地可视化:跑完扫描执行 strix view,浏览器会打开一个只监听本机的仪表盘,展示漏洞清单、严重级别和智能体协作过程,数据不出机器。
四、安装与上手(动手落地)
先交代环境:需要一台装了 Docker(且正在运行)的机器,外加一个大模型接口的 Key(支持 OpenAI、Anthropic、Google 等多家,也支持兼容 OpenAI 协议的本地模型)。装好之后三步走:
第一步:安装 strix(官方安装脚本)
curl -sSL https://strix.ai/install | bash
第二步:配置大模型接口
export STRIX_LLM=“openai/gpt-5.4”
export LLM_API_KEY=“你的密钥”
第三步:扫描一个本地代码目录(请确认这是你自己的项目)
strix --target ./app-directory
首次运行会自动拉取用于隔离的沙箱 Docker 镜像,结果保存在 strix_runs/<运行名>/ 目录下,配置会自动写入 ~/.strix/cli-config.json,下次不用重复设置。
日常更常用的几种姿势:
黑盒测试线上应用(仅限你有权测试的系统!)
strix --target https://your-app.com
按 API 文档批量测试所有接口(OpenAPI/Swagger 文件)
strix --target ./openapi.yaml --target https://api.your-app.com
无交互模式:适合 CI 流水线,发现漏洞时退出码非 0
strix -n --target ./app-directory
怎么验证扫描结果? 一是用 strix view 打开本地报告,逐条看漏洞描述、严重级别和复现步骤;二是无交互模式下检查退出码,非 0 即代表发现了漏洞,可据此让流水线拦截合并请求。
几个别踩坑的提醒:第一,别拿生产环境直接开扫,扫描会产生大量测试流量,先在测试环境或预发布环境跑;第二,国内用户如果没有海外大模型接口,可以把 LLM_API_BASE 指向本地部署的 Ollama 等兼容服务;第三,扫描耗时和 token 消耗都不小,先小范围试点再铺开。另外,官方还提供了 GitHub Actions 集成示例,配合无交互模式,可以在每次合并代码前自动扫一遍改动,把安全测试真正嵌进日常开发流程。
五、与同类工具对比
- Burp Suite
商业工具,图形界面,人工主导,功能全面但上手门槛高、授权费用不低。
- OWASP ZAP
开源免费,规则加被动扫描,普及率高,但误报偏多,对复杂业务逻辑基本测不出来。
- Nuclei
模板化快速扫描,速度极快,适合海量目标初筛,但只能命中已有模板的问题。
- strix
AI 智能体自主探索、验证,能覆盖业务逻辑类漏洞,输出带 PoC 的证据和修复建议;代价是依赖大模型接口、按 token 计费、结果存在一定不确定性,需要人复核。
简单说,前三个解决"已知问题批量找",strix 想解决"未知问题主动挖"。
六、适合谁 / 不适合谁
适合:预算有限但想常态化做安全测试的团队;想在上线前快速自查的开发团队;想扩大测试覆盖面、把重复性工作交给自动化的安全团队;做漏洞赏金研究的个人(用于自动化前期侦察)。
不适合:完全没有 Docker 或大模型接口的环境;指望 AI 完全替代人工渗透测试专家的团队——它擅长跑量,但最终判断仍需要人;以及想拿它测"别人家系统"的人——那不是使用场景,是违法现场。
七、注意事项:合规红线
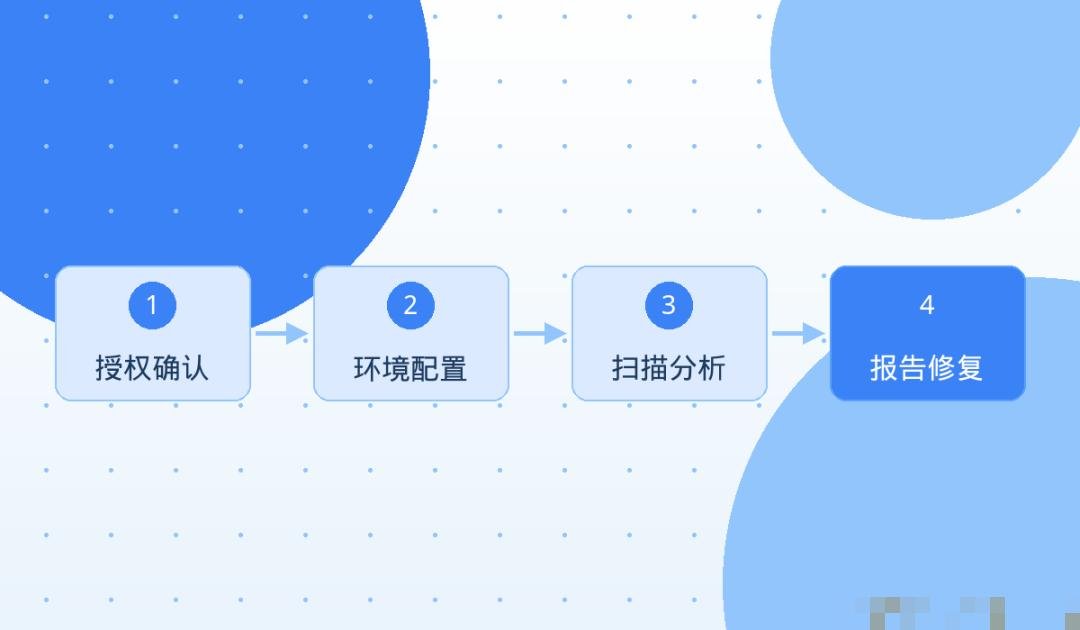
必须把话说在前面。strix 官方 README 里有醒目声明:它只会主动测试你指向的目标,所以只允许对"你拥有或获得明确书面授权"的系统运行;未授权测试在大多数司法辖区都属于违法。
国内同样如此,《网络安全法》等法律法规对未经授权侵入计算机系统有明确罚则。做一次合规的渗透测试,至少要走完这几步:签订书面授权协议、明确测试范围(IP、域名、时间窗口、允许的操作类型)、在测试环境先行验证、对发现的问题保密并走修复流程。
AI 工具只是放大你的能力,授权边界不会因为"是 AI 在测"就消失。用之前,先拿到那一纸授权。
小结
strix 是目前热度很高的时候开源 AI 渗透测试工具,亮点在于多智能体协作、真实 PoC 验证和自动修复建议,适合作为安全团队与开发团队的自动化补充。它解决不了所有问题,最终判断仍需人来做。而使用它的前提永远是同一个:授权、授权、再授权。
参考来源
-
GitHub 仓库 usestrix/strix:https://github.com/usestrix/strix
-
官方文档:https://docs.strix.ai
-
PyPI 包 strix-agent:https://pypi.org/project/strix-agent/
-
官网:https://strix.ai
官方文档:https://docs.strix.ai
-
PyPI 包 strix-agent:https://pypi.org/project/strix-agent/
-
官网:https://strix.ai
互动话题:如果你对网络攻防技术感兴趣,想学习更多网安方面的知识和工具,可以看看以下题外话!
题外话
黑客/网络安全学习路线
今天只要你给我的文章点赞,我私藏的网安学习资料一样免费共享给你们,来看看有哪些东西。
网络安全学习资源分享:
下面给大家分享一份2026最新版的网络安全学习路线资料,帮助新人小白更系统、更快速的学习黑客技术!
一、2026最新网络安全学习路线
一个明确的学习路线可以帮助新人了解从哪里开始,按照什么顺序学习,以及需要掌握哪些知识点。
对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图&学习规划。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。
**读者福利 |** *CSDN大礼包:《网络安全入门&进阶学习资源包》免费分享 * (安全链接,放心点击)
我们把学习路线分成L1到L4四个阶段,一步步带你从入门到进阶,从理论到实战。
L1级别:网络安全的基础入门
L1阶段:我们会去了解计算机网络的基础知识,以及网络安全在行业的应用和分析;学习理解安全基础的核心原理,关键技术,以及PHP编程基础;通过证书考试,可以获得NISP/CISP。可就业安全运维工程师、等保测评工程师。

L2级别:网络安全的技术进阶
L2阶段我们会去学习渗透测试:包括情报收集、弱口令与口令爆破以及各大类型漏洞,还有漏洞挖掘和安全检查项目,可参加CISP-PTE证书考试。

L3级别:网络安全的高阶提升
L3阶段:我们会去学习反序列漏洞、RCE漏洞,也会学习到内网渗透实战、靶场实战和技术提取技术,系统学习Python编程和实战。参加CISP-PTE考试。

L4级别:网络安全的项目实战
L4阶段:我们会更加深入进行实战训练,包括代码审计、应急响应、红蓝对抗以及SRC的挖掘技术。并学习CTF夺旗赛的要点和刷题

整个网络安全学习路线L1主要是对计算机网络安全的理论基础的一个学习掌握;而L3 L4更多的是通过项目实战来掌握核心技术,针对以上网安的学习路线我们也整理了对应的学习视频教程,和配套的学习资料。
二、技术文档和经典PDF书籍
书籍和学习文档资料是学习网络安全过程中必不可少的,我自己整理技术文档,包括我参加大型网安行动、CTF和挖SRC漏洞的经验和技术要点,电子书也有200多本,(书籍含电子版PDF)
三、网络安全视频教程
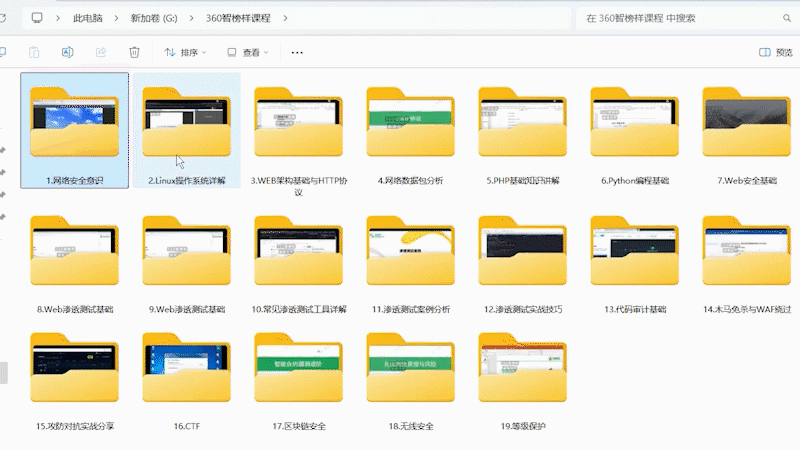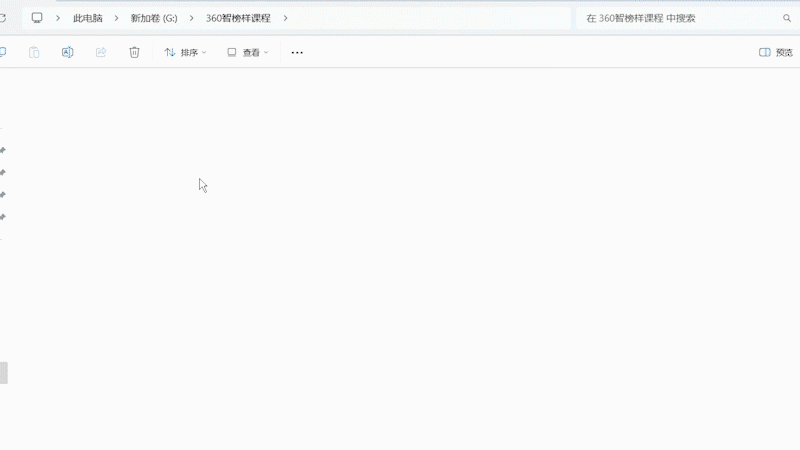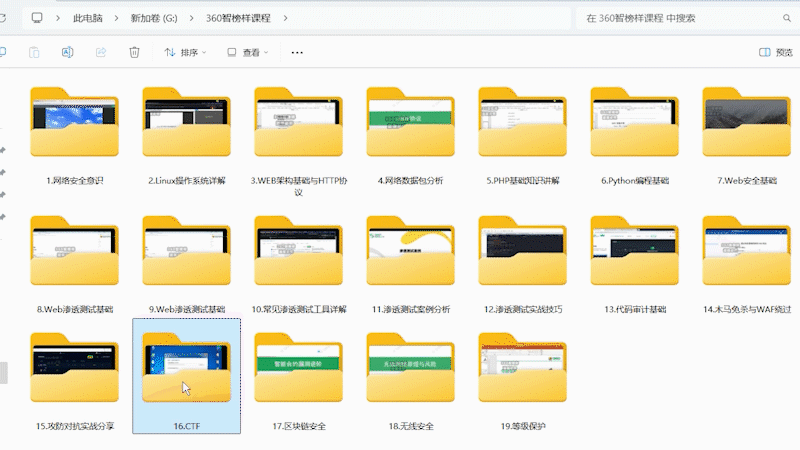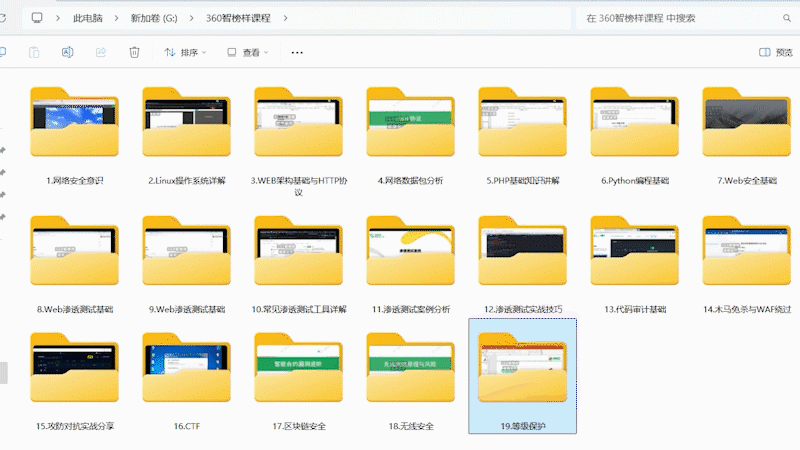
对于很多自学或者没有基础的同学来说,书籍这些纯文字类的学习教材会觉得比较晦涩难以理解,因此,我们提供了丰富的网安视频教程,以动态、形象的方式展示技术概念,帮助你更快、更轻松地掌握核心知识。
网上虽然也有很多的学习资源,但基本上都残缺不全的,这是我自己录的网安视频教程,上面路线图的每一个知识点,我都有配套的视频讲解。
四、网络安全护网行动/CTF比赛
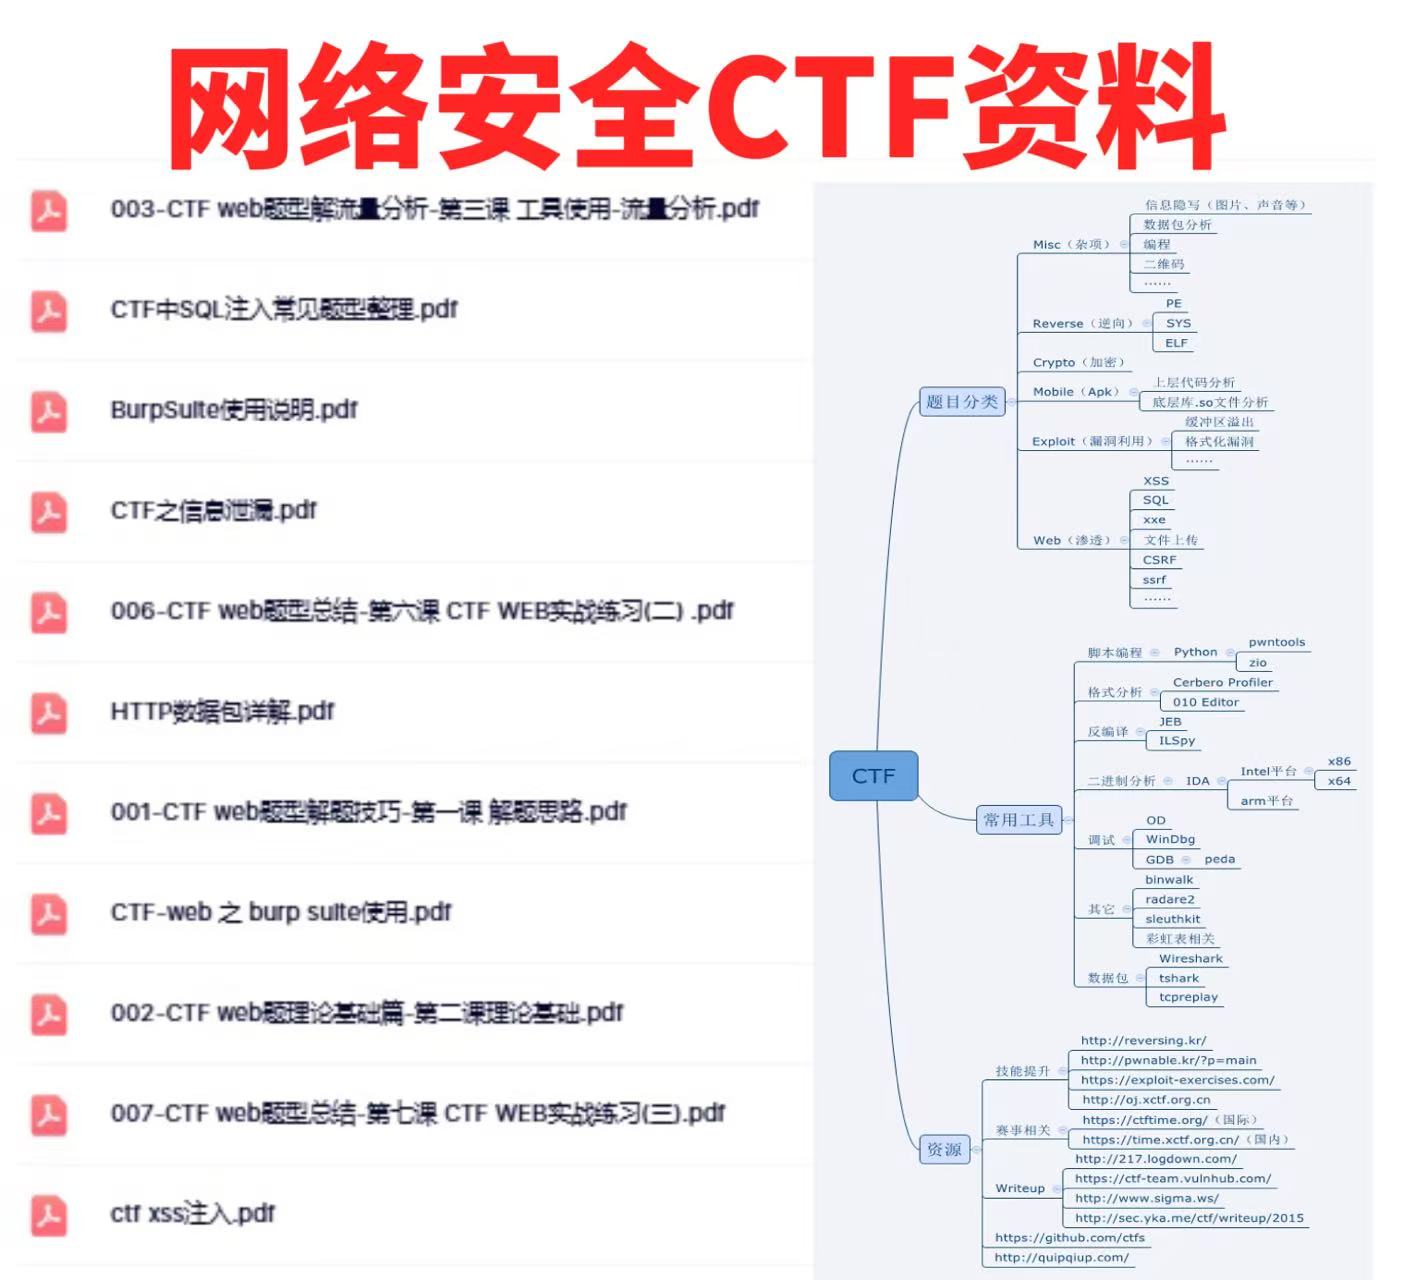
学以致用 ,当你的理论知识积累到一定程度,就需要通过项目实战,在实际操作中检验和巩固你所学到的知识,同时为你找工作和职业发展打下坚实的基础。
五、网络安全工具包、面试题和源码
“工欲善其事必先利其器”我为大家总结出了最受欢迎的几十款款黑客工具。涉及范围主要集中在 信息收集、Android黑客工具、自动化工具、网络钓鱼等,感兴趣的同学不容错过。
面试不仅是技术的较量,更需要充分的准备。
在你已经掌握了技术之后,就需要开始准备面试,我们将提供精心整理的网安面试题库,涵盖当前面试中可能遇到的各种技术问题,让你在面试中游刃有余。
如果你是要找网安方面的工作,它们绝对能帮你大忙。
这些题目都是大家在面试深信服、奇安信、腾讯或者其它大厂面试时经常遇到的,如果大家有好的题目或者好的见解欢迎分享。
参考解析:深信服官网、奇安信官网、Freebuf、csdn等
内容特点:条理清晰,含图像化表示更加易懂。
内容概要:包括 内网、操作系统、协议、渗透测试、安服、漏洞、注入、XSS、CSRF、SSRF、文件上传、文件下载、文件包含、XXE、逻辑漏洞、工具、SQLmap、NMAP、BP、MSF…

**读者福利 |** *CSDN大礼包:《网络安全入门&进阶学习资源包》免费分享 * (安全链接,放心点击)
更多推荐



 8
 0
- 0


 已为社区贡献33条内容

所有评论(0)