
AI网络安全入门:收藏这两个原生测试平台,小白也能玩转渗透测试!
AI网络安全入门:收藏这两个原生测试平台,小白也能玩转渗透测试!
本文介绍了HexStrike AI和CyberStrikeAI这两个AI原生安全测试平台,它们通过多Agent协同和MCP协议,实现了端到端的自动化渗透测试。HexStrike AI拥有12+专业Agent和150+安全工具集成,而CyberStrikeAI则采用Go语言开发,具有角色化测试和内置轻量C2框架。文章对比了两个平台的特点,并探讨了AI安全工具的发展趋势和挑战。
当AI遇上网络安全,火花比你想的还要猛。
前言
如果你还在手动跑Nmap、一个一个漏洞地扫,那你可能已经落后了。
最近GitHub上冒出了两个AI原生安全测试平台,它们不只是在传统工具上包了一层AI外衣——而是从架构层面重新思考了"AI Agent + 安全工具"该怎么协作。
一个是Python生态的HexStrike AI(8.7k ⭐),另一个是Go生态的CyberStrikeAI(3.8k ⭐)。两者都接入了MCP协议,让Claude、GPT、Copilot这类AI Agent能直接调用100+安全工具,实现端到端的自动化渗透测试。
今天我们就来拆解这两个项目的技术亮点,看看AI安全工具的天花板在哪里。
🔴 HexStrike AI:Python生态的MCP安全自动化框架
项目地址:0x4m4/hexstrike-ai/ 语言:Python | Stars:8,742 | License:MIT
核心架构:多Agent协同 + MCP协议
HexStrike AI v6.0最大的卖点是其多Agent架构。它不是让一个AI串行调用工具,而是部署了12+个专业化Agent,各司其职:
- 🐛 BugBounty Agent——自动化Bug Bounty流程,从信息收集到漏洞验证一条龙
- 🏁 CTF Solver Agent——解题策略自动推演,支持主流CTF题型
- 🔍 CVE Intelligence Agent——实时漏洞情报关联,自动匹配已知CVE
- 💣 Exploit Generator Agent——基于漏洞上下文自动生成利用代码
这些Agent通过MCP(Model Context Protocol)与LLM通信,意味着Claude、GPT、Copilot都能直接当"指挥官"来调度。
150+安全工具集成
HexStrike内置了150+安全工具的无缝封装,覆盖渗透测试全链路:
| 阶段 | 工具举例 |
|---|---|
| 信息收集 | Nmap, Subfinder, Httpx, Amass |
| 漏洞扫描 | Nuclei, SQLMap, Nikto |
| 利用攻击 | Metasploit, CrackMapExec |
| 后渗透 | Mimikatz, BloodHound |
智能决策引擎
这是最有意思的部分。HexStrike不只是"工具调用器",它内置了三层智能决策:
-
1. Tool Selection AI——根据目标特征自动选择最佳工具组合
-
2. Parameter Optimization——自动调优扫描参数,避免误报和漏报
-
3. Attack Chain Discovery——自动发现攻击链路,将零散漏洞串联成完整利用路径
简单说,你只需要告诉它"扫这个目标",它就能自己决定用什么工具、什么参数、什么顺序。
可视化引擎
v6.0新增了现代可视化引擎,包括实时仪表盘、进度可视化和漏洞卡片,让你不再面对终端黑框。
🔵 CyberStrikeAI:Go生态的AI原生安全平台
项目地址:Ed1s0nZ/CyberStrikeAI/ 语言:Go | Stars:3,801 | License:Apache 2.0
为什么用Go写安全平台?
CyberStrikeAI选择Go不是偶然。Go在安全工具领域的优势很明显:
- 单二进制部署——不需要Python环境,编译即用
- 高并发——goroutine天然适合大规模并发扫描
- 跨平台——一个二进制跑遍Linux/macOS/Windows
角色化测试 + 技能系统
CyberStrikeAI独创了角色化安全测试概念:
- 预定义多种安全角色(Web渗透、内网渗透、社会工程等)
- 每个角色绑定专属技能树,按需激活
- 技能系统支持自定义扩展,你可以编写自己的测试技能
这比"一个大Agent干所有事"的架构更灵活,也更符合真实安全团队分工。
内置轻量C2框架
这是CyberStrikeAI最具争议也最硬核的特性——它内置了一个轻量级C2(Command & Control)框架,支持:
- 监听器管理(Listeners)
- 加密Implant生成
- 会话管理与任务下发
- 实时事件流
- REST API + MCP双接口
⚠️ 强调:C2功能仅限授权渗透测试场景使用。
Web控制台 + 全生命周期管理
和HexStrike不同,CyberStrikeAI提供了完整的Web管理界面:
- 📊 系统仪表盘——全局概览运行状态、漏洞分布、工具使用
- 📋 任务管理——从创建到完成的全生命周期追踪
- 🐚 WebShell管理——统一管理攻陷的WebShell
- 📚 知识库——安全知识检索与积累
- 🔧 MCP管理——可视化配置AI Agent连接
⚔️ 两者对比:你该选哪个?
| 维度 | HexStrike AI | CyberStrikeAI |
|---|---|---|
| 语言生态 | Python | Go |
| 安全工具数 | 150+ | 100+ |
| AI Agent数 | 12+专业Agent | 角色化 + 技能系统 |
| 部署方式 | pip install | 单二进制 |
| MCP支持 | ✅ | ✅ + REST API |
| 可视化 | 终端仪表盘 | Web控制台 |
| C2功能 | ❌ | ✅轻量内置 |
| 适合场景 | Bug Bounty / CTF | 企业级渗透 / 红队 |
简单选择指南:
- 你是Bug Hunter / CTF选手 → HexStrike AI,Python生态好折腾,Agent专业化程度高
- 你是企业红队 / 安全团队 → CyberStrikeAI,Go性能强、Web管理方便、C2开箱即用
💡 我的思考
这两个项目反映了一个趋势:AI安全工具正在从"辅助"走向"自主"。
以前的AI安全工具更多是"帮你分析结果",现在则进化到了"帮你决策、帮你执行、帮你串联攻击链"。MCP协议的引入让这一切变得标准化——任何支持MCP的AI Agent都能当安全测试的指挥官。
但这也带来了新的挑战:
-
1. 误操作风险——AI Agent自动跑漏洞利用,一个误判可能造成严重后果
-
2. 合规边界——自动化渗透测试的授权边界在哪里?
-
3.对抗升级——攻击方用AI,防守方也得用AI,攻防博弈进入新阶段
AI + 安全,才刚刚开始。
互动话题:如果你对网络攻防技术感兴趣,想学习更多网安方面的知识和工具,可以看看以下题外话!
题外话
黑客/网络安全学习路线
今天只要你给我的文章点赞,我私藏的网安学习资料一样免费共享给你们,来看看有哪些东西。
网络安全学习资源分享:
下面给大家分享一份2026最新版的网络安全学习路线资料,帮助新人小白更系统、更快速的学习黑客技术!
一、2026最新网络安全学习路线
一个明确的学习路线可以帮助新人了解从哪里开始,按照什么顺序学习,以及需要掌握哪些知识点。
对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图&学习规划。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。
**读者福利 |** *CSDN大礼包:《网络安全入门&进阶学习资源包》免费分享 * (安全链接,放心点击)
我们把学习路线分成L1到L4四个阶段,一步步带你从入门到进阶,从理论到实战。
L1级别:网络安全的基础入门
L1阶段:我们会去了解计算机网络的基础知识,以及网络安全在行业的应用和分析;学习理解安全基础的核心原理,关键技术,以及PHP编程基础;通过证书考试,可以获得NISP/CISP。可就业安全运维工程师、等保测评工程师。

L2级别:网络安全的技术进阶
L2阶段我们会去学习渗透测试:包括情报收集、弱口令与口令爆破以及各大类型漏洞,还有漏洞挖掘和安全检查项目,可参加CISP-PTE证书考试。

L3级别:网络安全的高阶提升
L3阶段:我们会去学习反序列漏洞、RCE漏洞,也会学习到内网渗透实战、靶场实战和技术提取技术,系统学习Python编程和实战。参加CISP-PTE考试。

L4级别:网络安全的项目实战
L4阶段:我们会更加深入进行实战训练,包括代码审计、应急响应、红蓝对抗以及SRC的挖掘技术。并学习CTF夺旗赛的要点和刷题

整个网络安全学习路线L1主要是对计算机网络安全的理论基础的一个学习掌握;而L3 L4更多的是通过项目实战来掌握核心技术,针对以上网安的学习路线我们也整理了对应的学习视频教程,和配套的学习资料。
二、技术文档和经典PDF书籍
书籍和学习文档资料是学习网络安全过程中必不可少的,我自己整理技术文档,包括我参加大型网安行动、CTF和挖SRC漏洞的经验和技术要点,电子书也有200多本,(书籍含电子版PDF)
三、网络安全视频教程
对于很多自学或者没有基础的同学来说,书籍这些纯文字类的学习教材会觉得比较晦涩难以理解,因此,我们提供了丰富的网安视频教程,以动态、形象的方式展示技术概念,帮助你更快、更轻松地掌握核心知识。
网上虽然也有很多的学习资源,但基本上都残缺不全的,这是我自己录的网安视频教程,上面路线图的每一个知识点,我都有配套的视频讲解。
四、网络安全护网行动/CTF比赛
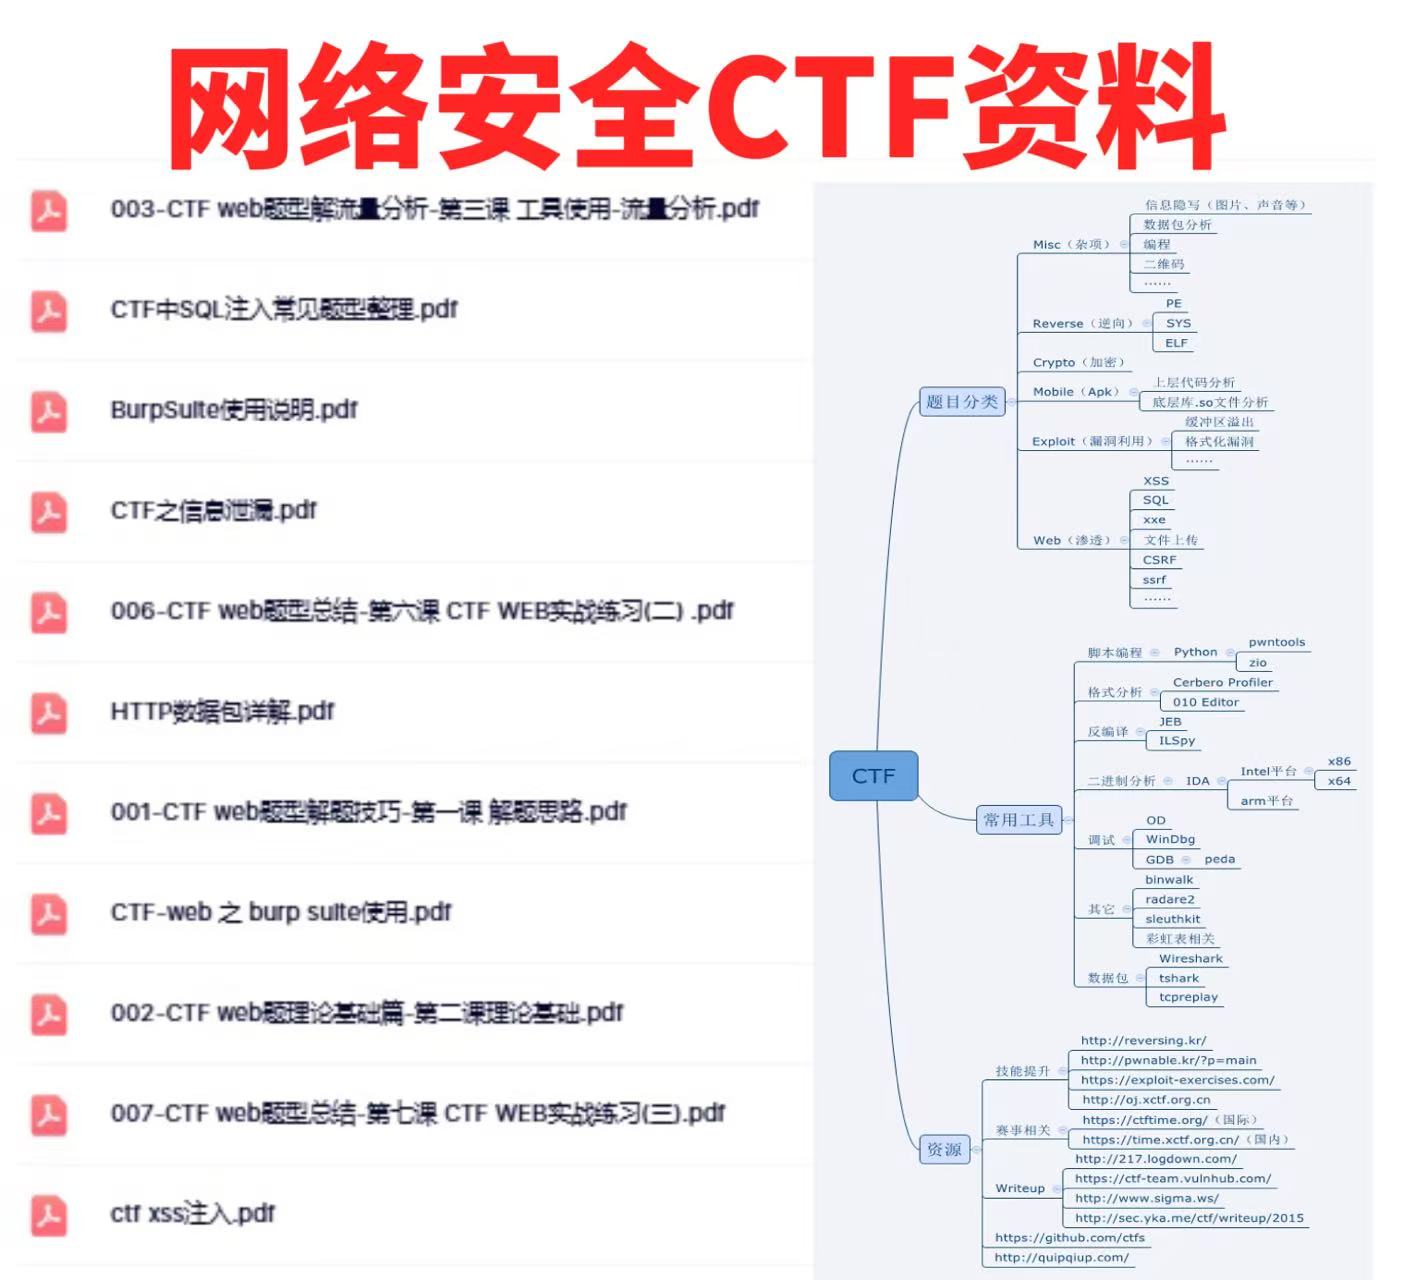
学以致用 ,当你的理论知识积累到一定程度,就需要通过项目实战,在实际操作中检验和巩固你所学到的知识,同时为你找工作和职业发展打下坚实的基础。
五、网络安全工具包、面试题和源码
“工欲善其事必先利其器”我为大家总结出了最受欢迎的几十款款黑客工具。涉及范围主要集中在 信息收集、Android黑客工具、自动化工具、网络钓鱼等,感兴趣的同学不容错过。
面试不仅是技术的较量,更需要充分的准备。
在你已经掌握了技术之后,就需要开始准备面试,我们将提供精心整理的网安面试题库,涵盖当前面试中可能遇到的各种技术问题,让你在面试中游刃有余。
如果你是要找网安方面的工作,它们绝对能帮你大忙。
这些题目都是大家在面试深信服、奇安信、腾讯或者其它大厂面试时经常遇到的,如果大家有好的题目或者好的见解欢迎分享。
参考解析:深信服官网、奇安信官网、Freebuf、csdn等
内容特点:条理清晰,含图像化表示更加易懂。
内容概要:包括 内网、操作系统、协议、渗透测试、安服、漏洞、注入、XSS、CSRF、SSRF、文件上传、文件下载、文件包含、XXE、逻辑漏洞、工具、SQLmap、NMAP、BP、MSF…

**读者福利 |** *CSDN大礼包:《网络安全入门&进阶学习资源包》免费分享 * (安全链接,放心点击)
更多推荐



 5
 0
- 0


 已为社区贡献23条内容

所有评论(0)