
一张表讲清楚——整车厂从ISO 21434到等保三级的密码合规全景图
2025年第四季度,某自主品牌的一款全新车型在CSMS(网络安全管理系统)审核中被驳回,核心卡点不在架构设计、不在流程文档,而在"密码技术落地"——评审组发现,该车型的OTA升级签名用的是RSA-1024,已于2023年被NIST标记为"不推荐使用"。而替换方案讨论期间,一个更深层的问题暴露出来:安全团队从供应商采购的零部件,没有人能说清楚里面跑的密码算法到底是什么。
这不是某个团队的问题。这是整个行业在合规爆炸期的集体困境。
一、你先搞清楚:你到底要过几关?
整车厂面对的密码安全合规体系,不是"一个标准管全部",而是多个法规标准交叉覆盖,各自有明确的密码技术要求:
┌─────────────────────────────────────────────────────────┐
│  法规/标准            │ 核心关注点         │ 密码技术相关度  │
├─────────────────────────────────────────────────────────┤
│  UN R155 / ISO 21434  │ 网络安全流程体系    │ 中:要求密码技术      │
│                        │ (CSMS认证)       │ 作为缓解措施          │
├─────────────────────────────────────────────────────────┤
│  UN R156 / SUMS       │ 软件更新管理体系    │ 高:OTA签名+密钥       │
│                        │                   │ 管理是强制项          │
├─────────────────────────────────────────────────────────┤
│  GB/T 39786-2021      │ 密码应用安全性评估  │ 极高:对密码算法/      │
│                        │ (密评)           │ 密钥管理/协议做打分    │
├─────────────────────────────────────────────────────────┤
│  GB/T 40856/40857     │ 车载信息交互系统    │ 中:数据传输加密      │
│                        │ 数据安全            │                      │
├─────────────────────────────────────────────────────────┤
│  GB/T 22239-2019      │ 信息安全等级保护    │ 中-高:三级要求       │
│  (等保三级)         │                    │ 密码技术全覆盖        │
├─────────────────────────────────────────────────────────┤
│  《汽车数据安全管理    │ 汽车数据全生命周期  │ 高:数据加密+         │
│   若干规定》          │ 安全管理            │ 脱敏+跨境管控         │
└─────────────────────────────────────────────────────────┘
这不是在吓唬人。以上6项法规/标准,2026年已全部生效。任何一项不合规,都可能成为新车型上公告的拦路石。
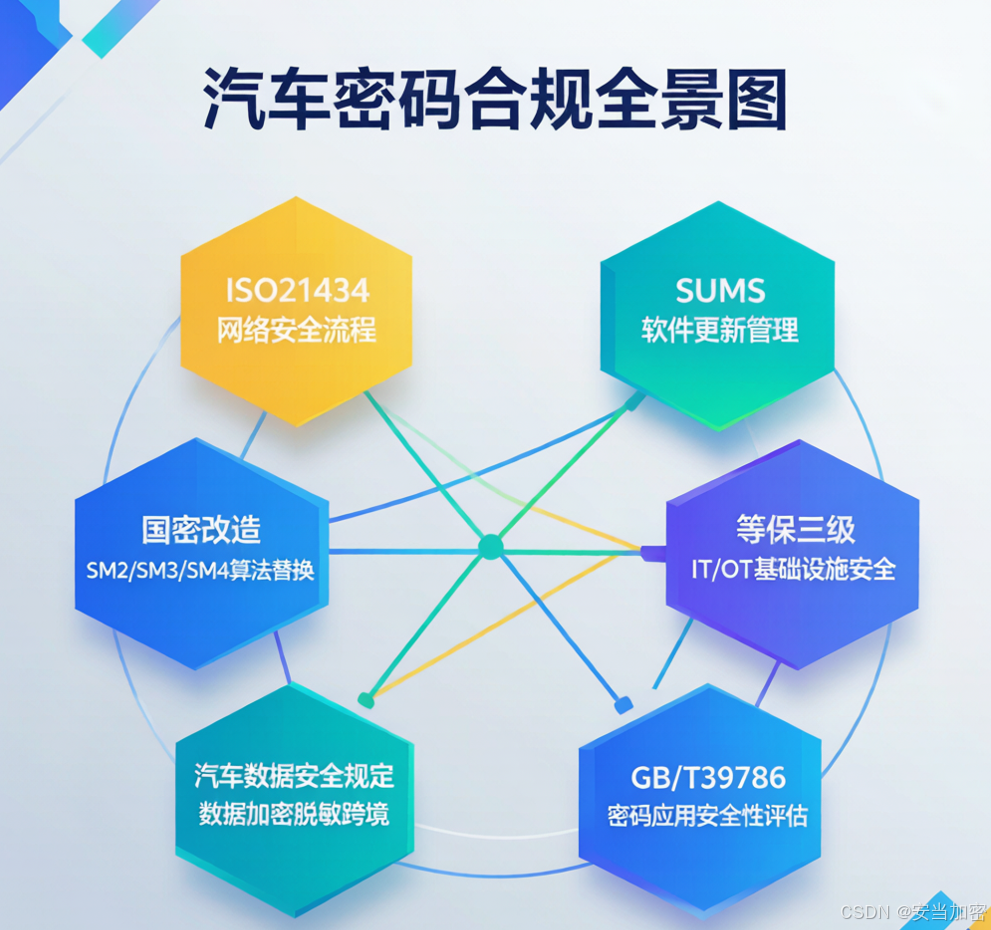
二、CSMS认证中,密码技术到底占了多大比重?
ISO 21434对"密码技术"的态度很有意思:
它不强制你用哪种密码算法,但它强制你用密码技术来缓解威胁。
翻阅ISO 21434的威胁分析和风险评估(TARA)模板,你会发现以下威胁场景几乎全部指向密码能力:
| TARA威胁场景 | 对应的密码技术需求 | 无密码能力的后果 |
|---|---|---|
| 攻击者篡改ECU固件 | 安全启动+固件签名 | ECU变砖/植入恶意代码 |
| 攻击者伪造V2X消息 | PKI证书+数字签名 | BSM消息注入导致碰撞 |
| 攻击者重放CAN消息 | SecOC + 新鲜值 + MAC | CAN总线遭受重放攻击 |
| 攻击者通过OBD-II口提权 | UDS诊断认证(27服务) | 任意读取/刷写ECU |
| 攻击者截获OTA升级包 | OTA签名+加密通道 | 恶意固件下发全车 |
可以说,ISO 21434合规落地中,密码技术不是加分项,是及格线。
一个实用的策略:把CSMS认证中的密码工作拆成"自建"和"采购"两条线。 自建做PKI、密钥管理策略、密码合规文档;采购靠专业的密码安全厂商(如安当)提供HSM、KMS等标准化密码模块。这样既能保证架构可控,又能避免全栈自研的高投入和长周期。
三、"国密"不是一道技术选择题,而是一道政策必答题
讲到汽车国密改造,很多团队的反应是:“我的ECU芯片性能不够,跑不了SM2。”“我的Tier1用的是NXP/Autosar方案,里面没有SM4。”
这些理由,在密评(商用密码应用安全性评估)面前都不成立。
GB/T 39786-2021 密评对汽车行业意味着什么?
密评的核心逻辑是:把你系统中所有用到密码的地方全部列出来,然后逐项打分。 评分标准分四级:
- ★(不合格):关键系统完全未用密码或使用被淘汰算法
- ★★(基本合格):使用密码但不规范(如非国密算法)
- ★★★(良好):密码算法合规+密钥管理合规+密码协议合规
- ★★★★(优秀):全链路国密合规+密钥全生命周期管控
对于整车厂上公告来说,至少需要达到★★★。而★★★对密码算法的要求是:使用国密SM系列算法(SM2/SM3/SM4),或经审批的国际算法。
这就是为什么即使ECU芯片性能吃紧,也必须做国密改造——你可以选择高性能MCU、可以选择外挂国密安全芯片、可以选择逐级替换策略,但你不能说"我用不了"。
整车厂国密合规的实用方案
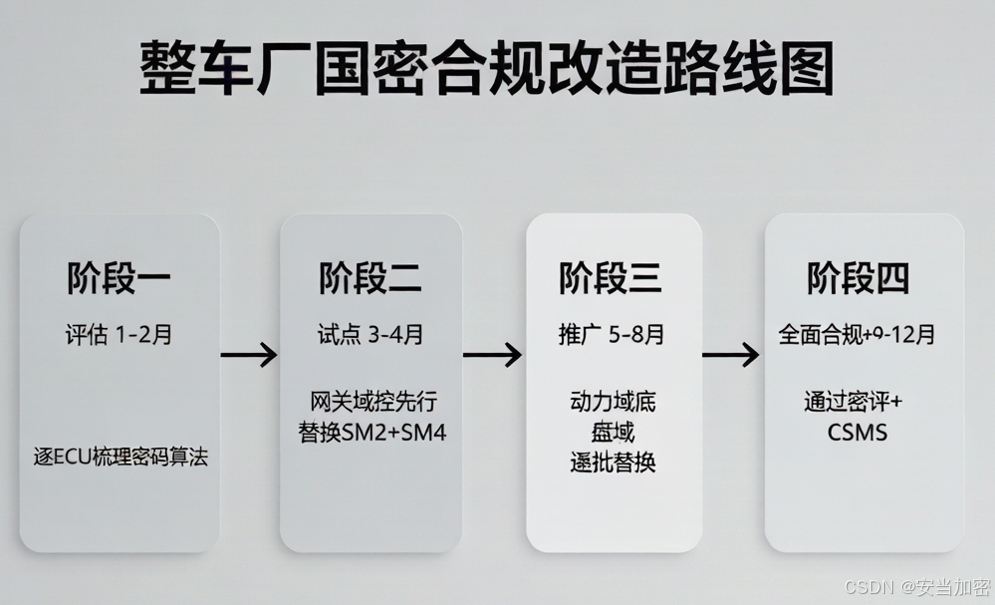
一个可落地的时间表:
| 阶段 | 时间 | 目标 | 关键动作 |
|---|---|---|---|
| 评估 | 1-2月 | 摸清国密缺口 | 逐ECU梳理密码算法使用情况,输出差距分析报告 |
| 试点 | 3-4月 | 网关/域控先行 | 网关+域控率先替换为SM2签名+SM4加密 |
| 推广 | 5-8月 | 全车型覆盖 | 动力域/底盘域ECU逐批替换,旧ECU通过网关做国密代理 |
| 全面合规 | 9-12月 | 通过密评+CSMS | 完成密评自评、申请正式评估、更新CSMS合规文档 |
一条核心经验:国密改造不要试图一步到位。网关和域控先做国密,其他ECU通过网关代理国密通道,可以大幅降本。
四、SUMS:OTA升级的合规"照妖镜"
UN R156 / SUMS(Software Update Management System)的核心合规要求只有一条:你得证明你的OTA升级没有被篡改过。
这句话翻译成密码技术语言,就是三层需求:
- OTA包签名:每个OTA升级包必须带有数字签名,车端在刷写前验签
- 签名密钥管理:OTA签名私钥必须存储在HSM中,任何人不可导出
- 升级过程审计:每次OTA升级的时间、版本、签名校验结果全部记录在案
在这个场景下,KSP(密钥管理系统) 的核心价值体现在:
- OTA签名私钥由KSP统一生成、统一分发、统一轮换
- 签名密钥永不出HSM安全域
- 跨车型、跨ECU版本的海量密钥,通过KSP做自动化生命周期管理
SUMS合规的核心密码需求,本质上是密钥管理的需求。
五、等保三级:覆盖整车厂IT/OT全域
汽车行业等保三级合规的覆盖范围,比特团队通常想象的大得多:
┌────────┐  ┌────────┐  ┌────────┐  ┌────────┐  ┌────────┐
│  OA系统  │  │  PLM系统 │  │  MES系统 │  │ 车辆数据 │  │ 云端后台 │
│(办公网络) │  │(产品数据) │  │(生产制造) │  │(路测数据) │  │(TSP平台) │
└────────┘  └────────┘  └────────┘  └────────┘  └────────┘
     │           │           │           │           │
     └───────────┴───────────┴───────────┴───────────┘
                    等保三级 ── 全覆盖
等保三级对密码技术的要求聚焦在几个关键控制点:
| 等保控制项 | 密码技术要求 | 落地产品 |
|---|---|---|
| 身份鉴别 | 双因素认证 | UKEY / 生物识别+证书 |
| 数据完整性 | 通信完整性校验(MAC/签名) | HSM签名 |
| 数据保密性 | 存储加密+传输加密 | TDE + 国密VPN |
| 访问控制 | 基于角色的细粒度权限 | KSP密钥权限管理 |
| 安全审计 | 日志不可篡改 | HSM签名审计链 |
一句话总结等保三级与汽车行业的关系:等保三级管的是整车厂的IT/OT基础设施,CSMS管的是车本身的网络安全。两者在"密码技术"这个维度上有大量重叠——一套好的KMS+HSM方案可以同时满足两条线的密码需求。
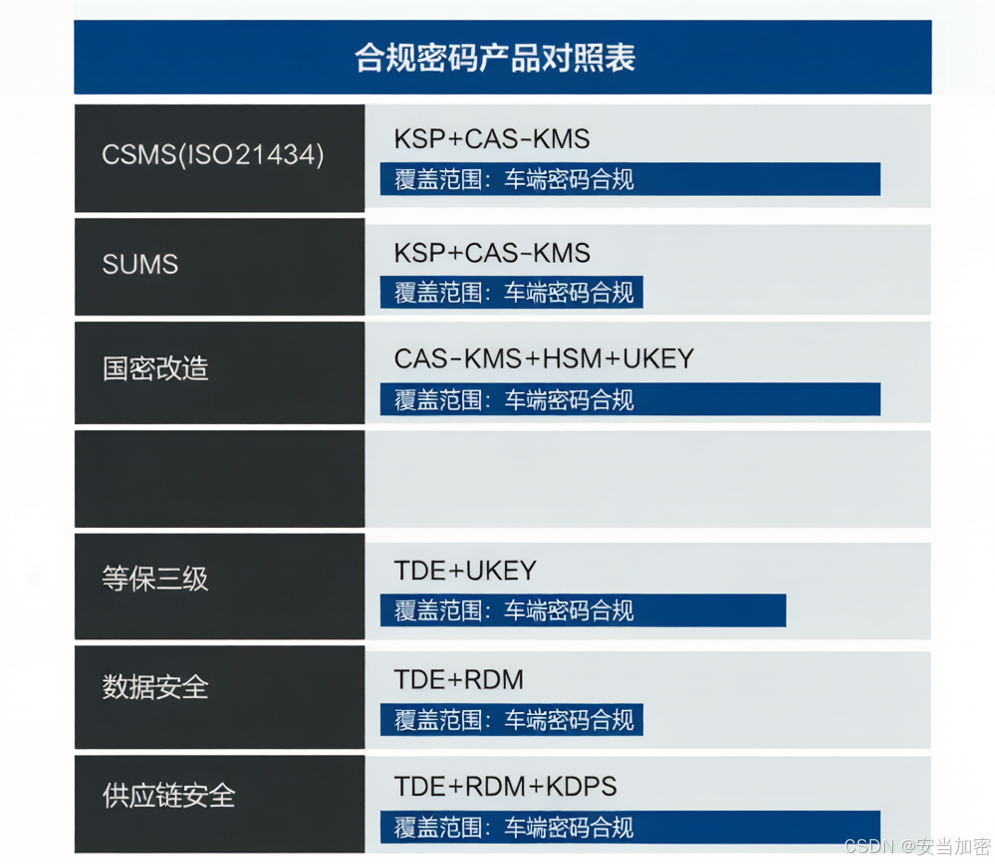
六、你到底需要买哪些产品?一张对照表说清楚
最后,回到那个最实际的商业问题:汽车信息安全合规到底需要哪些产品?
| 合规方向 | 核心密码需求 | 产品映射 | 覆盖范围 |
|---|---|---|---|
| CSMS(ISO 21434) | PKI证书、安全通信密钥 | KSP + CAS-KMS | 整车架构 |
| SUMS(UN R156) | OTA签名密钥管理 | KSP + CAS-KMS | OTA系统 |
| 国密改造(GB/T 39786) | SM2/SM3/SM4全栈替换 | CAS-KMS + HSM + UKEY | 全车ECU+IT系统 |
| 等保三级 | 数据库加密+身份认证 | TDE + UKEY | IT/OT基础设施 |
| 数据安全(汽车数据规定) | 数据加密+脱敏+审计 | TDE + RDM | 全数据链 |
| 供应链安全 | 设计数据+密钥分发 | TDE + RDM + KDPS | Tier1-TierN |
以安当的产品线为例,整车厂客户最常见的采购组合是:CAS-KMS(主平台)+ HSM(硬件)+ KSP(PKI/证书)+ TDE(数据库加密),四件套覆盖80%的合规密码需求。
最后一句
汽车密码合规这件事有一个残酷的事实:法规不会等你准备好。 密评不通过就是通不过,CSMS驳回就是驳回,不存在"再给我三个月"这种事情。如果你现在手里有一款2027年计划上公告的新车型,2026年就是你启动密码合规建设的最后窗口期。
互动话题: 做汽车安全的兄弟们,你们公司走到哪一步了?CSMS证拿了吗?密评自测过没?有没有在合规上被审过"补课"的?来评论区交流真实的踩坑经验 👇
更多推荐

 31
 0
- 0


 已为社区贡献2条内容

所有评论(0)