
第五篇:探秘漏洞挖掘!网络安全的“排雷”艺术
第五篇:探秘漏洞挖掘!网络安全的 “排雷” 艺术
在网络世界的暗潮中,隐藏着无数可能被黑客利用的 “陷阱”—— 这些被称为 “漏洞” 的系统缺陷,一旦被恶意利用,可能导致数据泄露、系统瘫痪甚至财产损失。而漏洞挖掘,就是网络安全领域的 “排雷” 工作,通过主动发现并修复漏洞,为网络筑起坚固防线。今天,我们就来揭开漏洞挖掘的神秘面纱。
一、什么是漏洞挖掘?
漏洞挖掘是指通过技术手段,主动发现计算机系统、网络协议、应用软件等中存在的安全缺陷(即 “漏洞”)的过程。这些漏洞可能是由于代码编写错误、逻辑设计缺陷、配置不当等原因产生的,就像建筑物墙上的裂缝,若不及时修补,随时可能被 “不速之客” 突破。

漏洞挖掘者被称为 “白帽子” 或安全研究员,他们的工作核心是 “提前发现隐患”:通过模拟黑客的攻击思路,用合法合规的方式寻找漏洞,再将其报告给厂商或相关机构,推动漏洞修复。例如,2021 年震惊全网的 Log4j 漏洞,就是由安全研究员通过漏洞挖掘发现的,这一漏洞存在于全球大量 Java 应用中,可能导致黑客远程控制服务器,其及时披露为全球企业争取了修补时间。
二、漏洞挖掘的意义:为什么它至关重要?
漏洞挖掘是网络安全的 “第一道防线”,其意义体现在三个层面:
- 保护用户权益:漏洞一旦被黑客利用,可能导致用户隐私泄露、账号被盗、财产损失。例如,电商平台的支付漏洞可能让用户余额不翼而飞,社交软件的权限漏洞可能导致聊天记录被窃取。漏洞挖掘能提前封堵这些风险,守护用户的数字资产。
- 维护企业安全:对企业而言,漏洞是悬在头顶的 “定时炸弹”。2017 年的 “永恒之蓝” 漏洞席卷全球,利用 Windows 系统的 SMB 协议缺陷传播勒索病毒,导致医院、企业的系统瘫痪,损失高达数百亿美元。若能提前挖掘并修复此类漏洞,可避免灾难性后果。
- **推动技术进步:漏洞挖掘过程中,安全研究员会深入分析系统逻辑和代码缺陷,这些发现能反推开发者优化设计,推动软件、协议的安全性升级。例如,通过挖掘 Web 应用的 SQL 注入漏洞,开发者会更重视输入验证机制,从源头减少漏洞产生。
三、常见的漏洞类型:这些 “雷区” 你需要知道
漏洞的形态千差万别,但总有一些高频出现的 “典型代表”,了解它们能帮助我们更快锁定目标:
- Web 应用漏洞:最常见的漏洞类型之一,包括 SQL 注入(黑客通过构造恶意 SQL 语句非法访问数据库)、XSS 跨站脚本(在网页中注入恶意脚本,窃取用户 Cookie 或会话信息)、文件上传漏洞(允许攻击者上传恶意文件控制服务器)等。例如,某电商网站的搜索框若未过滤特殊字符,可能被注入 SQL 语句,导致用户订单信息泄露。
- 系统与协议漏洞:操作系统或网络协议本身的缺陷,如缓冲区溢出(输入数据超过程序预设的缓冲区大小,覆盖相邻内存区域,执行恶意代码)、协议设计缺陷(如早期 SSL 协议的 Heartbleed 漏洞,可泄露服务器内存中的密钥和数据)。这类漏洞影响范围广,修复需依赖厂商发布补丁。
- 移动应用漏洞:手机 APP 中常见的漏洞,如本地数据未加密(密码、聊天记录明文存储在手机中,被盗后直接泄露)、权限滥用(APP 过度申请通讯录、定位等权限,可能被恶意利用)、API 接口不安全(与服务器通信的接口未验证身份,导致数据被篡改或窃取)。
- 物联网设备漏洞:智能摄像头、路由器、智能门锁等 IoT 设备的漏洞,多因厂商为降低成本简化安全设计导致。例如,设备默认密码过于简单(如 “123456”),易被暴力破解;固件存在后门,可被远程控制。2016 年的 Mirai 僵尸网络正是利用了大量 IoT 设备漏洞,发起了全球范围的 DDoS 攻击。 ****
四、漏洞挖掘的方法:从 “盲猜” 到 “精准定位”
漏洞挖掘并非靠运气,而是一套系统的方法论,不同水平的研究者可采用不同方式:
1. 入门级:黑盒测试法
无需查看源代码,像黑客一样从外部模拟攻击,适合新手入门。具体操作包括:
- 功能测试:遍历软件或网站的所有功能(如登录、支付、上传等),输入异常数据(如超长字符串、特殊符号、SQL 语句片段),观察是否出现错误提示、崩溃或异常响应。例如,在登录框输入 “’ or ‘1’='1”,若成功绕过验证,则可能存在 SQL 注入漏洞。
- 工具辅助扫描:使用自动化扫描工具(如 AWVS、Nessus)对目标进行全面检测,工具会模拟多种攻击方式,快速定位常见漏洞。但需注意,工具扫描结果可能存在误报,需人工验证。
2. 进阶级:白盒测试法
查看源代码,从代码逻辑中寻找漏洞,需要具备编程基础。例如:
- 代码审计:通读程序源代码,重点关注输入验证、权限控制、加密逻辑等模块。若发现代码中直接将用户输入拼接到 SQL 语句中(如 “select * from user where username=‘“+input+”’”),则可能存在 SQL 注入漏洞;若密码存储未加密(直接明文保存),则存在敏感信息泄露风险。
- 静态分析工具:使用 SonarQube、FindSecBugs 等工具对代码进行静态扫描,自动识别代码中的安全缺陷(如缓冲区溢出风险、不安全的加密算法使用)。
3. 专家级:灰盒测试与漏洞利用研究
结合黑盒与白盒测试的优势,深入分析漏洞原理并尝试编写漏洞利用代码(PoC),适合有经验的研究者。例如:
-
找到漏洞后,通过调试工具(如 GDB、x64dbg)跟踪程序运行过程,分析内存变化、函数调用逻辑,理解漏洞产生的底层原因。
-
针对漏洞编写 PoC 代码,验证漏洞的可利用性(如能否执行命令、读取敏感文件),为厂商修复提供具体依据。
五、漏洞挖掘常用工具:“排雷” 必备装备
合适的工具能大幅提升挖掘效率,以下是几款常用工具:
- 信息收集工具:Nmap(扫描目标网络端口和服务版本,了解目标基本情况)、Shodan(搜索联网设备的公开信息,如 “智能摄像头”“路由器”,快速定位潜在目标)。
- Web 漏洞扫描工具:Burp Suite(拦截并修改网页请求,手动测试 SQL 注入、XSS 等漏洞的神器)、AWVS(自动扫描 Web 应用漏洞,生成详细报告)。
- 代码审计工具:IDA Pro(反编译二进制程序,分析汇编代码)、Fortify(对源代码进行静态分析,支持多语言)。
- **漏洞验证工具:Metasploit(集成大量漏洞利用模块,可快速验证漏洞是否可被利用)、Exploit-DB(全球最大的漏洞利用代码库,提供各类漏洞的 PoC 参考)。
六、漏洞挖掘的法律与伦理:守住 “红线” 不越界
漏洞挖掘的核心是 “守护安全”,而非 “制造破坏”,必须坚守法律和伦理底线:
- 获得授权:仅对自己拥有所有权的设备、或经厂商明确授权的目标进行测试。未经授权的漏洞挖掘可能触犯《网络安全法》《刑法》,面临法律责任(如 “非法侵入计算机信息系统罪”)。
- 及时报告:发现漏洞后,第一时间向厂商或相关机构(如国家漏洞库 CNVD、CVE)报告,不公开漏洞细节或利用代码,给厂商留足修复时间(通常建议 90 天)。
- 拒绝黑产:绝不能将漏洞出售给黑客或黑产团伙,也不能利用漏洞窃取数据、勒索钱财。白帽子与黑客的本质区别,就在于是否坚守 “合法、善意、可控” 的原则。
七、普通人能参与漏洞挖掘吗?
当然可以!漏洞挖掘并非专家专属,普通人可从以下途径入门:
-
参加公益漏洞平台:在 CNVD、补天等官方或企业漏洞响应平台(VRP)上,厂商会公开招募白帽子测试其产品,提交有效漏洞可获得奖励(现金、礼品或证书)。
-
学习基础知识:掌握 HTML、JavaScript、Python 等基础语言,了解 HTTP 协议、数据库原理,通过 DVWA、OWASP Juice Shop 等靶场练习(这些平台是专门用于安全测试的 “模拟靶场”,合法且安全)。
-
关注安全社区:在 FreeBuf、先知社区等平台阅读技术文章,参与漏洞分析讨论,跟随大佬学习经验。
漏洞挖掘是一场永无止境的 “攻防战”—— 随着技术的发展,旧漏洞被修复,新漏洞不断涌现。每一位漏洞挖掘者都是网络世界的 “排雷兵”,他们的努力让数字空间更安全。如果你对漏洞挖掘感兴趣,不妨从今天开始学习,也许下一个 “守护网络安全的英雄” 就是你!
你对漏洞挖掘有哪些疑问?或者有过相关经历?欢迎在评论区分享交流~
数字空间更安全。如果你对漏洞挖掘感兴趣,不妨从今天开始学习,也许下一个 “守护网络安全的英雄” 就是你!
你对漏洞挖掘有哪些疑问?或者有过相关经历?欢迎在评论区分享交流~
文章来自网上,侵权请联系博主
互动话题:如果你想学习更多网安方面的知识和工具,可以看看以下题外话!
题外话
今天只要你给我的文章点赞,我私藏的网安学习资料一样免费共享给你们,来看看有哪些东西。
网络安全学习资源分享:
下面给大家分享一份2025最新版的网络安全学习路线资料,帮助新人小白更系统、更快速的学习黑客技术!
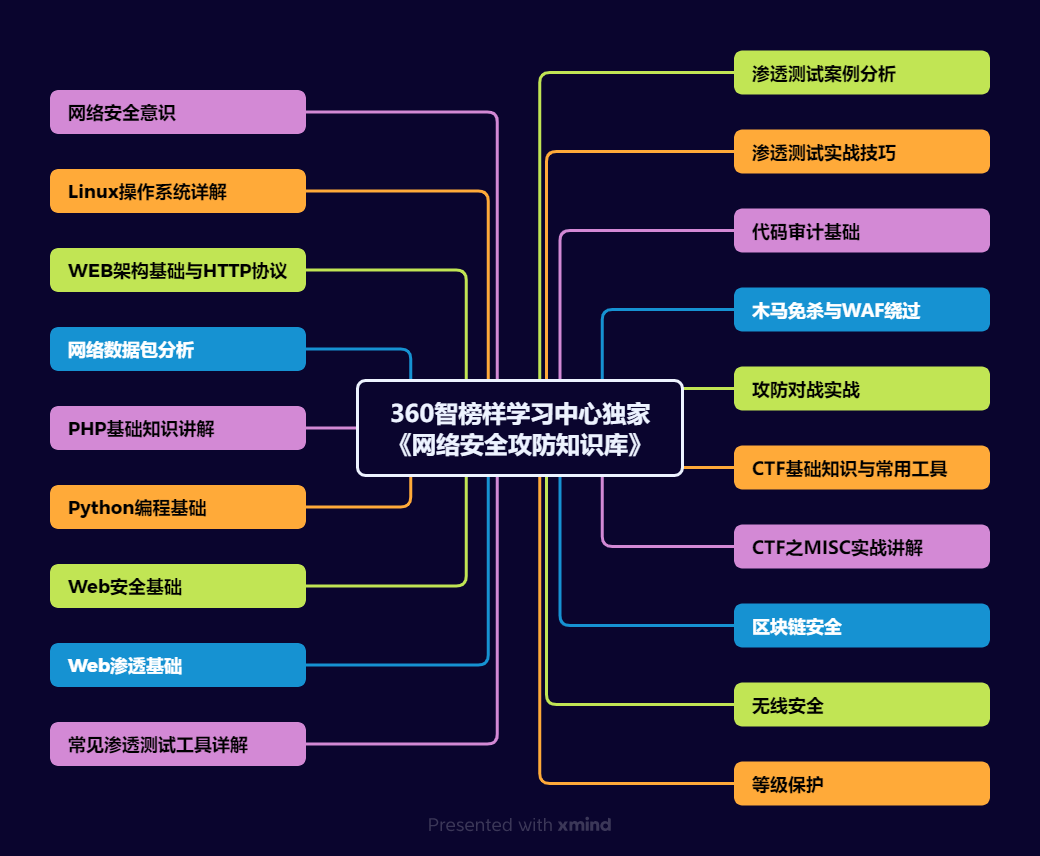
一、2025最新网络安全学习路线
一个明确的学习路线可以帮助新人了解从哪里开始,按照什么顺序学习,以及需要掌握哪些知识点。
对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图&学习规划。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。
读者福利 | CSDN大礼包:《网络安全入门&进阶学习资源包》免费分享 (安全链接,放心点击)
我们把学习路线分成L1到L4四个阶段,一步步带你从入门到进阶,从理论到实战。
L1级别:网络安全的基础入门
L1阶段:我们会去了解计算机网络的基础知识,以及网络安全在行业的应用和分析;学习理解安全基础的核心原理,关键技术,以及PHP编程基础;通过证书考试,可以获得NISP/CISP。可就业安全运维工程师、等保测评工程师。

L2级别:网络安全的技术进阶
L2阶段我们会去学习渗透测试:包括情报收集、弱口令与口令爆破以及各大类型漏洞,还有漏洞挖掘和安全检查项目,可参加CISP-PTE证书考试。

L3级别:网络安全的高阶提升
L3阶段:我们会去学习反序列漏洞、RCE漏洞,也会学习到内网渗透实战、靶场实战和技术提取技术,系统学习Python编程和实战。参加CISP-PTE考试。

L4级别:网络安全的项目实战
L4阶段:我们会更加深入进行实战训练,包括代码审计、应急响应、红蓝对抗以及SRC的挖掘技术。并学习CTF夺旗赛的要点和刷题

整个网络安全学习路线L1主要是对计算机网络安全的理论基础的一个学习掌握;而L3 L4更多的是通过项目实战来掌握核心技术,针对以上网安的学习路线我们也整理了对应的学习视频教程,和配套的学习资料。
二、技术文档和经典PDF书籍
书籍和学习文档资料是学习网络安全过程中必不可少的,我自己整理技术文档,包括我参加大型网安行动、CTF和挖SRC漏洞的经验和技术要点,电子书也有200多本,(书籍含电子版PDF)


三、网络安全视频教程
对于很多自学或者没有基础的同学来说,书籍这些纯文字类的学习教材会觉得比较晦涩难以理解,因此,我们提供了丰富的网安视频教程,以动态、形象的方式展示技术概念,帮助你更快、更轻松地掌握核心知识。
网上虽然也有很多的学习资源,但基本上都残缺不全的,这是我自己录的网安视频教程,上面路线图的每一个知识点,我都有配套的视频讲解。
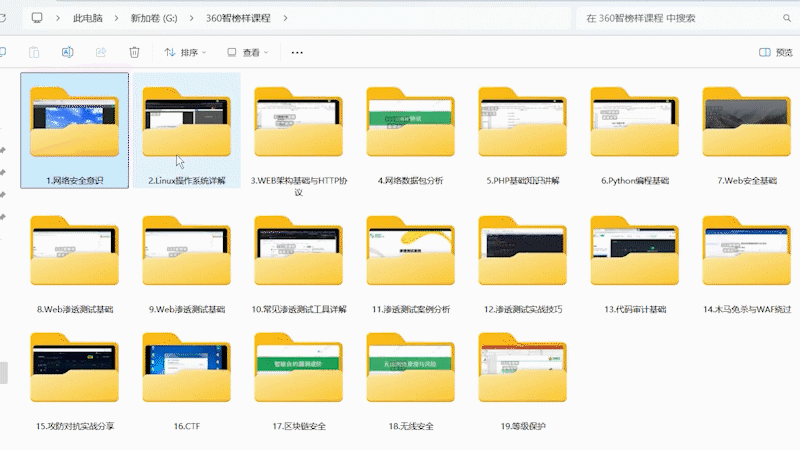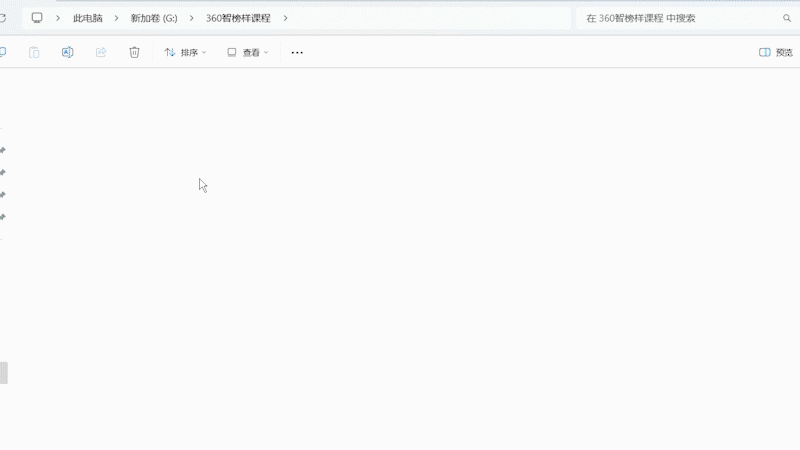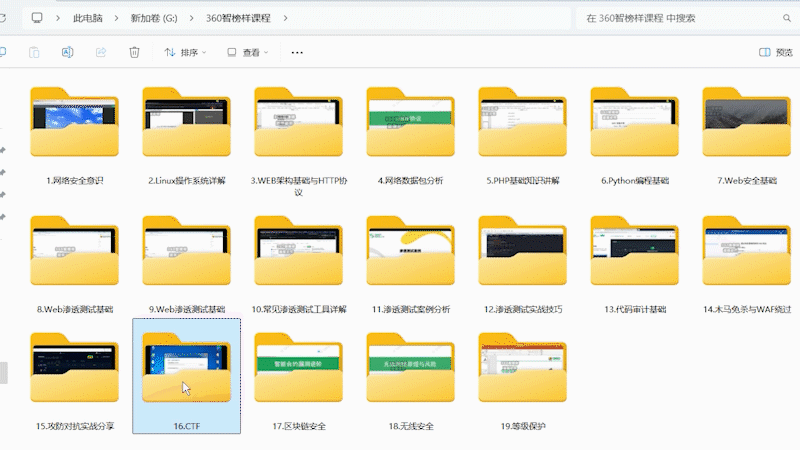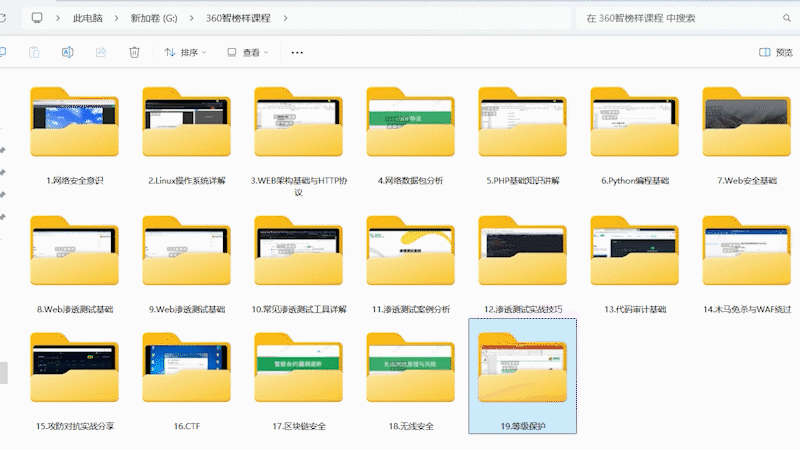
四、网络安全护网行动/CTF比赛
学以致用 ,当你的理论知识积累到一定程度,就需要通过项目实战,在实际操作中检验和巩固你所学到的知识,同时为你找工作和职业发展打下坚实的基础。


五、网络安全工具包、面试题和源码
“工欲善其事必先利其器”我为大家总结出了最受欢迎的几十款款黑客工具。涉及范围主要集中在 信息收集、Android黑客工具、自动化工具、网络钓鱼等,感兴趣的同学不容错过。


面试不仅是技术的较量,更需要充分的准备。
在你已经掌握了技术之后,就需要开始准备面试,我们将提供精心整理的网安面试题库,涵盖当前面试中可能遇到的各种技术问题,让你在面试中游刃有余。
如果你是要找网安方面的工作,它们绝对能帮你大忙。
这些题目都是大家在面试深信服、奇安信、腾讯或者其它大厂面试时经常遇到的,如果大家有好的题目或者好的见解欢迎分享。
参考解析:深信服官网、奇安信官网、Freebuf、csdn等
内容特点:条理清晰,含图像化表示更加易懂。
内容概要:包括 内网、操作系统、协议、渗透测试、安服、漏洞、注入、XSS、CSRF、SSRF、文件上传、文件下载、文件包含、XXE、逻辑漏洞、工具、SQLmap、NMAP、BP、MSF…

**读者福利 |** CSDN大礼包:《网络安全入门&进阶学习资源包》免费分享 (安全链接,放心点击)
更多推荐

 26
 0
- 0


 已为社区贡献7条内容

所有评论(0)