
救命!零经验转行网络安全,3 个月月薪破 1.5 万,我只靠这 4 个 “野路子”
去年此时,我还在做客服,每天对着电脑回复 “亲,这边帮您查一下”,月薪 3200 块,扣完社保只剩 2800。看着房租要 1500,吃饭要 1000,连买件新衣服都要犹豫半个月,再刷到朋友圈里同龄人晒的高薪 offer,焦虑得整宿整宿睡不着。
没学历(大专学的旅游管理)、没背景、没技术,我一度觉得自己这辈子只能困在低薪泥潭里。直到偶然刷到 “网络安全工程师月薪过万” 的帖子,抱着 “死马当活马医” 的心态试了试,没想到 3 个月后真的拿到 1.5 万的 offer,现在每个月工资够以前花 3 个月,终于不用为钱发愁了。
今天把我踩遍坑总结的 “零经验转行野路子” 全部分享出来,不用啃厚书、不用报贵班,普通人照着做,也能快速上岸!
一、零基础入门 “最短路径”:先练 3 个核心工具,别瞎啃理论
很多新手入门就抱着《计算机网络》《操作系统》厚书死磕,看了半个月连 “端口是什么” 都没搞懂,最后直接放弃。其实网络安全入门的核心是 “先会用工具”,实战比理论重要 10 倍!
我当时只聚焦 3 个核心工具,花 1 个月就练到能独立挖基础漏洞:
Nmap(端口扫描神器):核心功能就是 “找目标的漏洞入口”,比如扫路由器、靶场服务器,看对方开了哪些端口、运行什么服务。入门只学 3 个命令:nmap 目标IP(快速扫描)、nmap -sV 目标IP(探测服务版本)、nmap -p 1-65535 目标IP(全端口扫描)。我每天用它扫自己家路由器,练了 1 周就熟练了。
Burp Suite(漏洞挖掘核心):俗称 “抓包神器”,能拦截网页的请求和响应,改参数找漏洞。新手不用学全功能,先掌握 “代理设置 + 抓包改包” 就行。比如逛测试靶场时,用它拦截登录请求,把 “密码 = 123” 改成 “密码 = admin”,看能不能登录成功,这就是最基础的漏洞测试。
SQLMap(自动注入工具):专门挖 SQL 注入漏洞,新手不用懂复杂代码,复制目标 URL,输入sqlmap -u “目标URL”,它会自动检测是否有注入点,甚至帮你提取数据库里的账号密码。我第一次用它在靶场挖出 “管理员账号” 时,激动得差点跳起来。
工具不用追求 “样样精通”,把这 3 个的核心功能练熟,就能应对 80% 的基础测试场景,比啃 10 本理论书管用多了。
二、7 天速成 Linux:只记 15 个高频命令,附实战用法
Linux 是网络安全的 “必备技能”,但很多人觉得命令太多记不住。其实根本不用全记,我只背了 15 个高频命令,7 天就够用,剩下的用到再查就行:
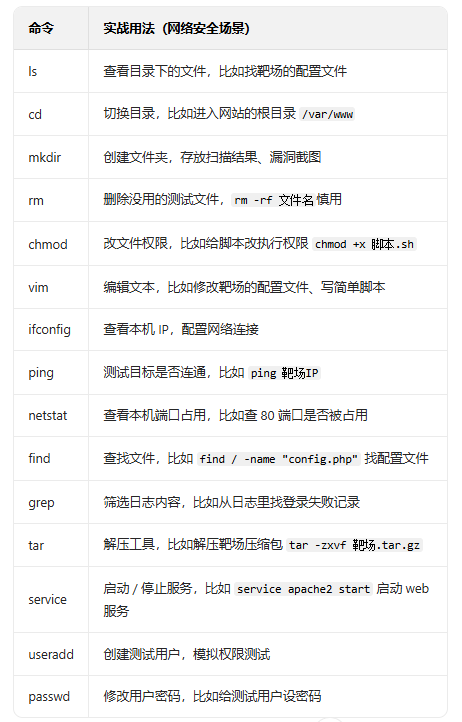
我当时用虚拟机装了 Ubuntu 系统,每天花 1 小时练这 15 个命令,比如用find找靶场的数据库配置文件,用chmod给扫描脚本改权限,7 天后就能熟练在 Linux 里做基础测试,完全不用怕命令记不住。
三、免费资源清单:B 站 3 个宝藏 UP 主 + 5 个免费靶场,不用花钱报班
我转行全程没花一分钱报班,所有学习资源都是免费找的,整理出来直接抄作业:
1. B 站 3 个宝藏 UP 主(从入门到实战)
黑马程序员:他们的 “网络安全零基础入门” 系列,把工具用法、漏洞原理讲得特别通俗,比如用动画演示 SQL 注入的过程,小白也能看懂,我入门工具全靠他学。
安全圈老司机:主打靶场实战教程,比如 DVWA 靶场从入门到精通,一步一步教你挖漏洞,跟着操作就能上手,适合练手阶段看。
程序员鱼皮:不只是讲技术,还会分享转行简历、面试技巧,他的 “简历包装指南” 帮我避开了很多坑,让没经验的我也能通过面试。
2. 5 个免费靶场(新手必练,从易到难)
DVWA(Damn Vulnerable Web Application):最适合新手的入门靶场,漏洞类型全,难度低,能练 SQL 注入、XSS、文件上传等基础漏洞,官网直接能下载,装在虚拟机里就能用。
SQLi-labs:专门练 SQL 注入的靶场,从简单的联合查询到复杂的盲注,分关卡练习,练完这个,SQL 注入漏洞基本能吃透。
Upload-labs:聚焦文件上传漏洞,1-20 关难度递增,教你怎么绕过文件类型限制、后缀名过滤,新手能快速掌握文件上传的测试方法。
攻防世界(xctf.org.cn):国内权威的 CTF 平台,有新手区、进阶区,题目涵盖各种漏洞类型,还能和其他选手交流,适合提升实战能力。
Vulnhub:免费的漏洞虚拟机,模拟真实的服务器环境,需要从 “扫描端口→找漏洞→提权” 全程操作,完成一个靶机相当于一次完整的渗透测试,练完能积累项目经验。
这些资源足够支撑你从零基础到能独立挖漏洞,不用花大价钱报班,省下来的钱买个虚拟机镜像、键盘垫不香吗?
四、简历包装技巧:没项目经验?用 SRC 低危漏洞 + 靶场实战凑 “亮点”
零经验转行最头疼的就是简历没东西写,我当时就用 “靶场实战经历 + SRC 低危漏洞” 包装,顺利通过了 3 家公司的面试,分享具体技巧:
1. 靶场经历怎么写(别只写 “练过 DVWA”)
要写清楚 “做了什么 + 用了什么工具 + 达成什么结果”,比如:
①“使用 Nmap 扫描 DVWA 靶场服务器,发现 80 端口开放且运行 Apache 服务;通过 Burp Suite 抓包改包,成功挖掘 SQL 注入漏洞,获取数据库中管理员账号和密码。”
②“在 Upload-labs 靶场完成 15 个文件上传漏洞测试,掌握后缀名绕过、MIME 类型绕过等 3 种测试方法,成功上传恶意文件并执行。”
这样写比 “熟悉网络安全基础工具” 具体多了,面试官能直接看到你的实战能力。
2. 怎么快速拿到 SRC 低危漏洞(凑简历亮点)
SRC(漏洞响应平台)是企业公开的漏洞收集平台,新手可以先挖低危漏洞(比如信息泄露、轻微越权),难度低、通过率高,还能写进简历。
我当时花 2 周就挖到 2 个低危漏洞:
①找目标:选阿里 SRC、腾讯 SRC 的 “中小应用”,比如厂商的子域名、辅助工具,这些地方漏洞多、防护弱。
②挖漏洞:用 Burp Suite 爬取网页,找 “robots.txt 文件泄露”“后台地址泄露”“测试页面未删除” 等低危漏洞,这些漏洞不用复杂技术,新手也能挖到。
③写报告:按照平台模板,写清楚 “漏洞地址 + 复现步骤 + 截图”,比如 “访问xxx.com/robots.txt,泄露后台地址xxx.com/admin,附截图”,通过率很高。
把 SRC 漏洞和靶场经历写进简历,再配上工具使用、Linux 操作等技能,零经验也能显得 “有料”,面试时再聊一聊测试思路,基本就能拿到 offer。
最后想说:普通人不用怕 “学不会”,网络安全是最不看出身的高薪赛道
我一个大专学历、没任何技术基础的客服,都能在 3 个月内转行成功,你肯定也可以。网络安全不像编程那样需要极强的逻辑思维,它更看重 “实战能力”—— 只要你愿意花时间练工具、挖靶场,就能学会。
它不看出身、不看学历,只要你能挖到漏洞、解决安全问题,就能拿到高薪。我现在身边很多同事都是转行来的,有做销售的、做文员的,甚至有做厨师的,大家都靠自己的努力实现了薪资翻倍。
如果你现在也在低薪里挣扎,也想找一条 “不卷、高薪、门槛低” 的赛道,真心建议试试网络安全。不用怕起步晚,不用怕学不会,跟着上面的方法做,3 个月后你也能拿到高薪 offer。
收藏这篇,转行路上少走 2 年弯路;转发给正在迷茫、想逃离低薪的朋友,说不定能帮他改变人生~ 如果你也有转行的想法,对于从来没有接触过网络安全的同学,我将自己学习的经历整理成了一套详细的学习成长路线图。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。
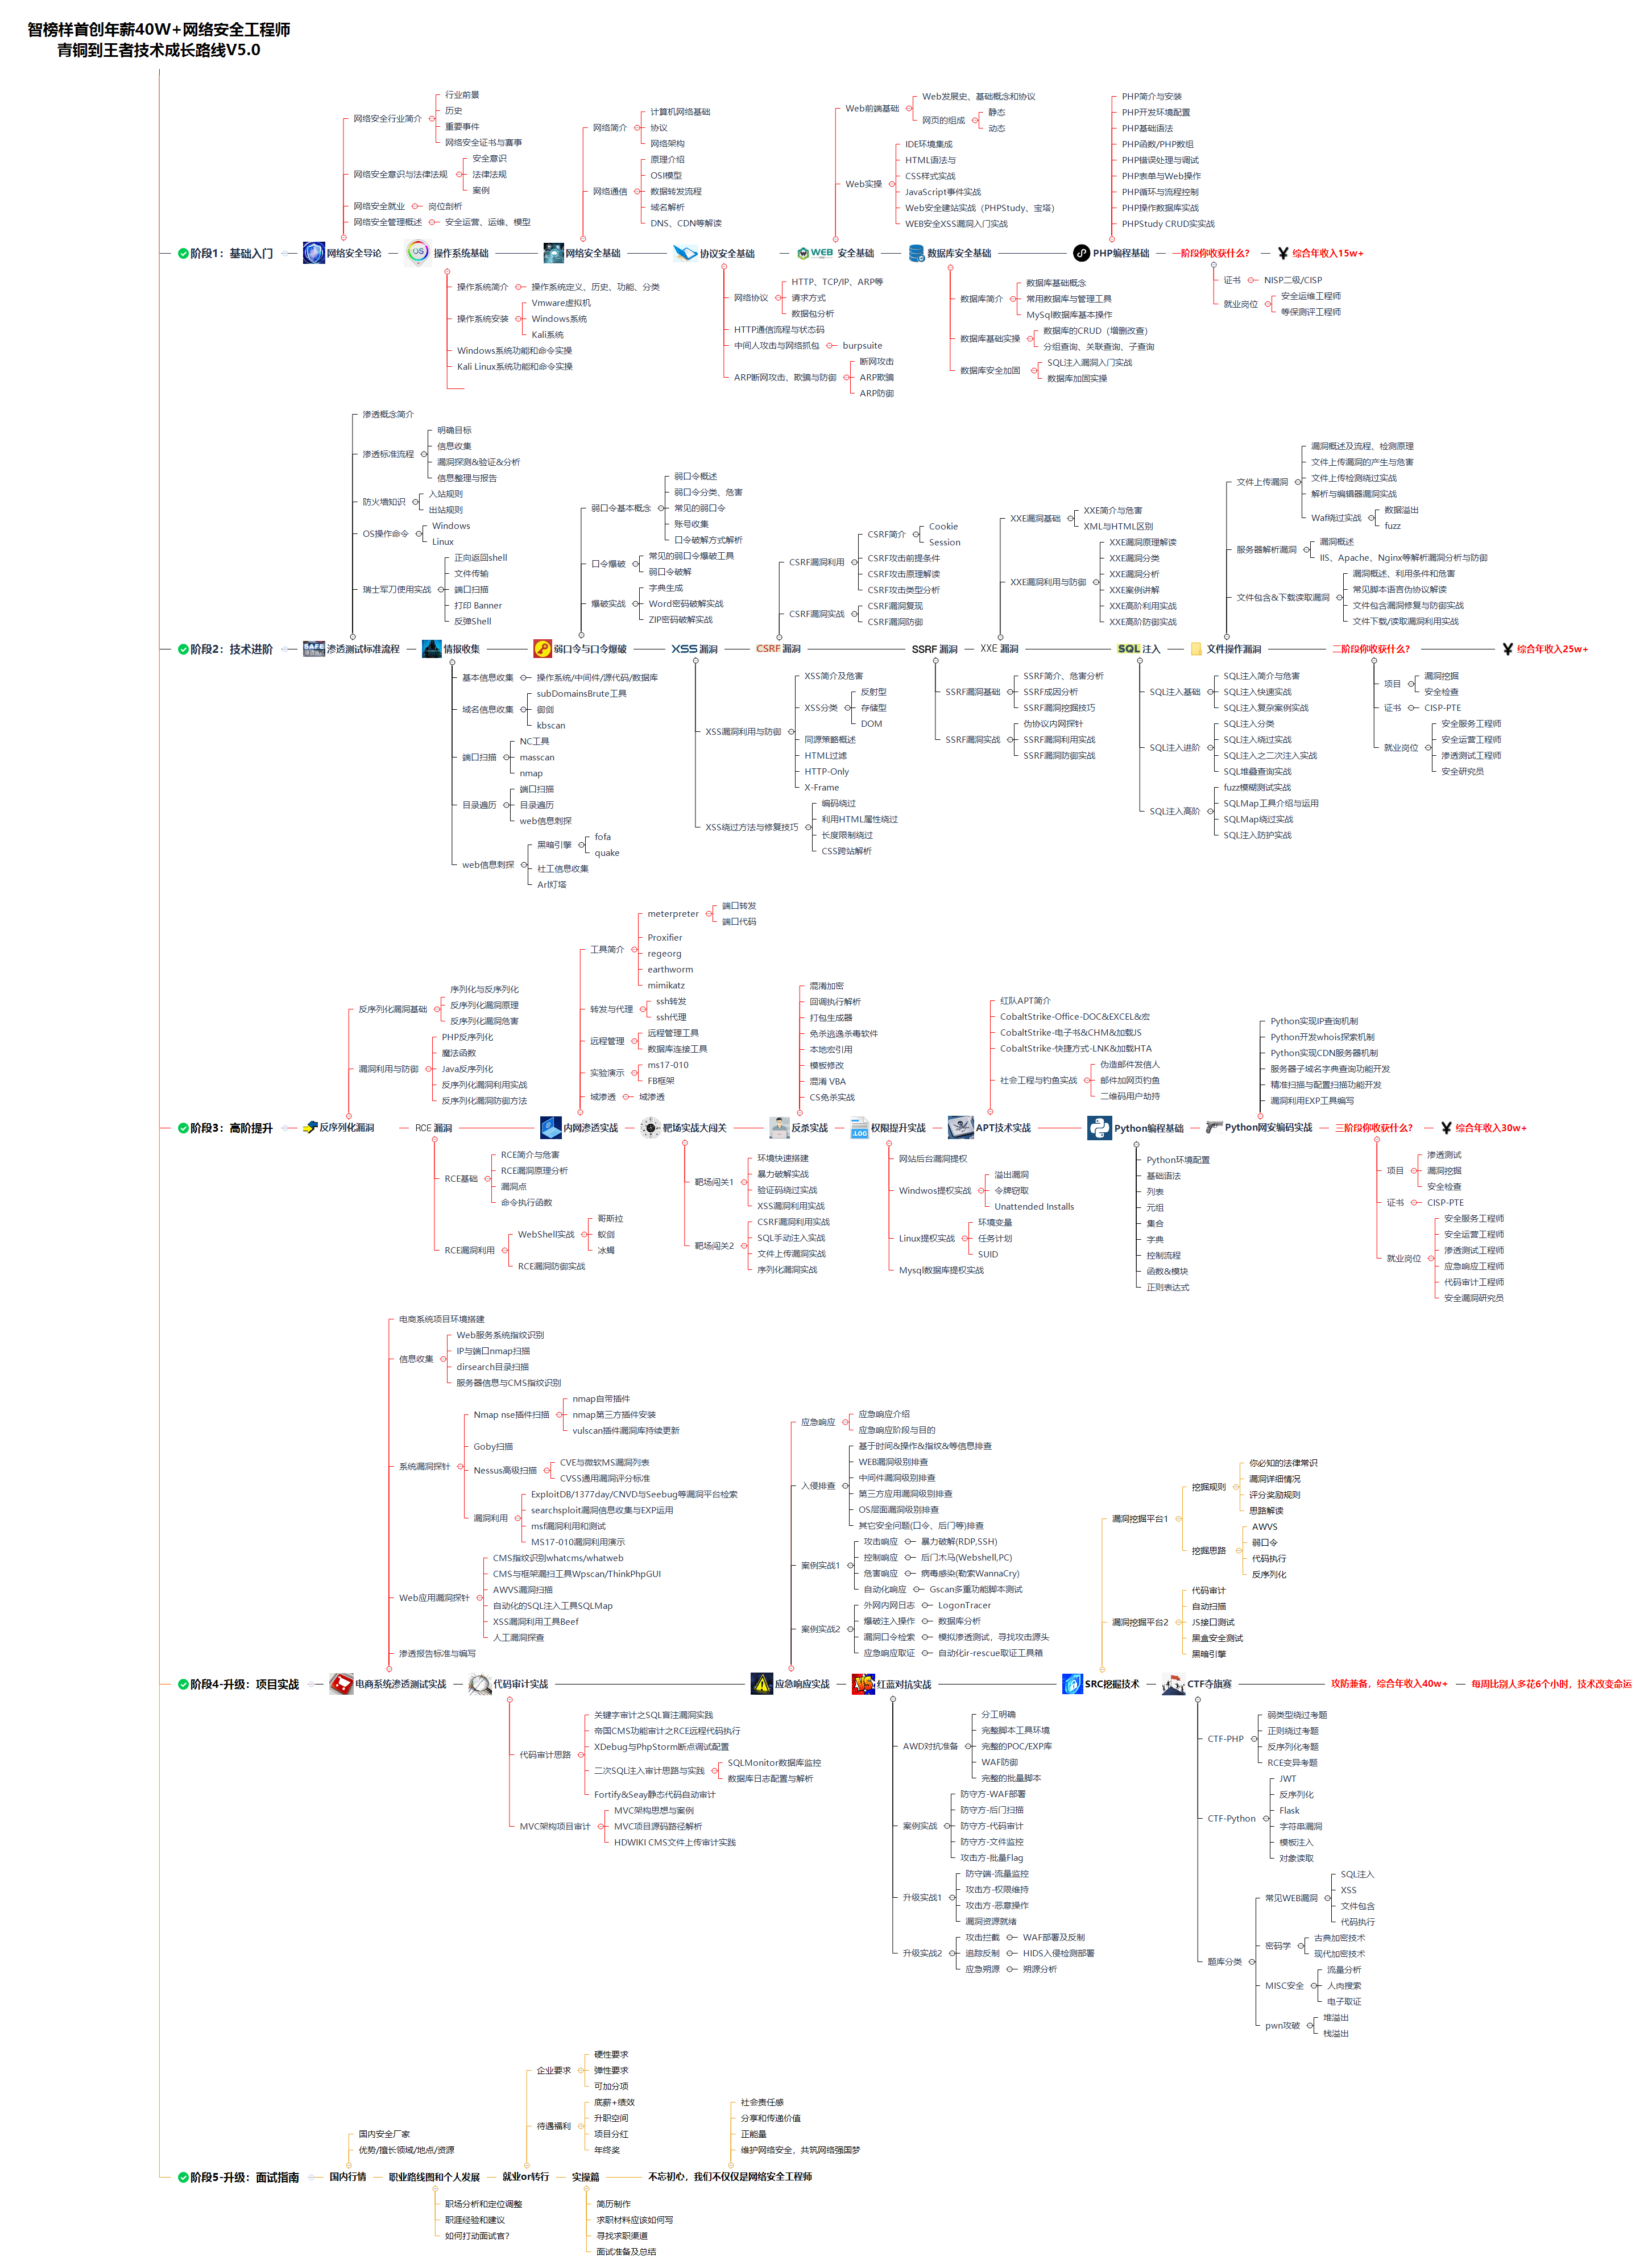
这份282G全网最全的网络安全资料包!
↓↓↓ 截图下方图片扫🐴即可前往获取↓↓↓
视频教程
很多朋友都不喜欢晦涩的文字,我也为大家准备了视频教程,,每个章节都是当前板块的精华浓缩。(全套教程点击领取哈)
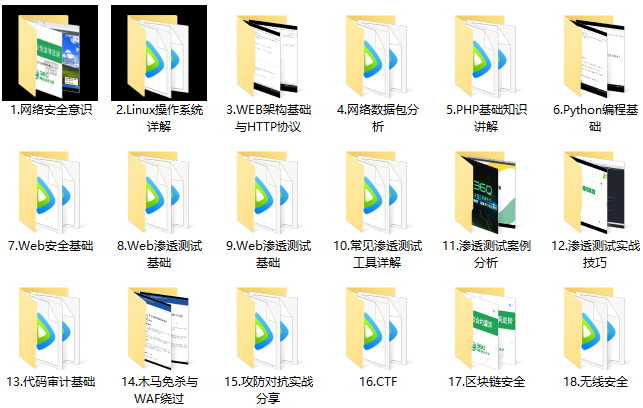
大家最喜欢也是最关系的SRC技术文集&黑客技术也有收录
其实HW护网行动,也准备了相应的资料,这些内容可相当于比赛的金手指!
黑客必读书籍pdf
因篇幅有限,仅展示部分资料,需要扫描下方图片即可前往获取⬇️⬇️⬇️
特别声明:
此教程为纯技术分享!本文的目的决不是为那些怀有不良动机的人提供及技术支持!也不承担因为技术被滥用所产生的连带责任!本书的目的在于最大限度地唤醒大家对网络安全的重视,并采取相应的安全措施,从而减少由网络安全而带来的经济损失。!!!
更多推荐

 9
 0
- 0


 已为社区贡献7条内容

所有评论(0)