
网络安全面试“项目经验”怎么写?3个实战案例模板,从零基础入门到精通,收藏这一篇就够了!
网络安全面试 “项目经验” 怎么写?3 个实战案例模板,小白也能套用
网络安全面试 “项目经验” 怎么写?3 个实战案例模板,小白也能套用
很多网络安全小白(学生 / 转行从业者)面试时都卡在 “项目经验” 上 —— 要么写 “熟悉 Nmap、Burp 工具” 这种空话,要么把靶机实训写成 “扫了端口、找了漏洞”,毫无细节,HR 看完毫无印象。其实小白不用怕 “没企业项目经验”,把靶机实训、课程设计按 “实战逻辑” 包装成 “项目经验”,就能体现核心能力,甚至比空泛的 “熟悉安全知识” 更有竞争力。
这篇分享 3 个小白可直接套用的项目经验模板,覆盖 “Web 渗透、安全加固、应急响应” 三大高频方向,每个模板都附 “替换技巧 + 面试加分话术”,帮你把 “练过的靶机、学过的工具” 转化为面试亮点。
一、模板 1:Web 渗透测试项目(适合想面 “渗透测试岗” 的小白)
核心逻辑:把 “DVWA/HTB 靶机实训” 包装成 “企业 Web 应用安全评估项目”,突出 “漏洞挖掘→利用→报告输出” 全流程,体现系统化思维。
项目经验写法(可直接复制,替换括号内容):
项目名称:某模拟企业 Web 应用安全渗透测试(基于 DVWA/HTB 靶机)
项目背景:为验证 Web 应用安全性,模拟对企业内部管理系统(靶机模拟,URL:http://xxx.xxx.xxx)进行全流程渗透测试,目标是发现并利用潜在漏洞,评估系统抗攻击能力。
核心任务:
- 完成目标资产信息收集,识别开放端口、服务版本及潜在漏洞点;
- 挖掘 Web 层漏洞(SQL 注入、XSS、文件上传等)并验证利用;
- 编写渗透测试报告,提供漏洞修复建议及优先级排序。
实操细节(关键,体现实战能力):
-
信息收集阶段
:
- 用 Nmap 执行nmap -sV -p- 靶机IP,扫描出 80(Apache 2.4.49)、3306(MySQL 5.7)端口开放,结合whatweb工具确认 Web 框架为 PHP;
- 用 Gobuster 执行gobuster dir -u http://靶机IP -w /usr/share/wordlists/dirb/common.txt -x php,发现后台登录页(/admin/login.php)及敏感目录(/backup/)。
-
漏洞挖掘与利用阶段
:
- SQL 注入漏洞:在登录页用 Burp 抓包,将username=admin改为username=admin’ or 1=1-- ,成功绕过登录,获取后台管理权限;进一步用union select语句查询数据库,提取出 5 个用户账号及 MD5 加密密码,通过在线工具解密出 3 个弱口令(如 admin/123456);
- 文件上传漏洞:在后台 “头像上传” 功能中,上传含 PHP 一句话木马的图片文件(将后缀改为.php5 绕过前端校验),用蚁剑连接http://靶机IP/upload/1.php5,获取 Webshell,执行whoami确认当前用户为 www-data;
- 权限提升尝试:通过 Webshell 查看系统内核版本(Linux 4.4.0),发现无明显提权漏洞,记录为 “低风险项”。
-
报告输出阶段
:
- 按 “漏洞名称、风险等级(高危 / 中危 / 低危)、复现步骤、修复建议” 格式整理,共发现 4 个漏洞(1 个高危 SQL 注入、1 个中危文件上传、2 个低危 XSS);
- 优先标注高危漏洞修复建议(如 “SQL 注入需用参数化查询替代字符串拼接”),附复现截图及工具命令。
项目成果:
- 完成 1 套 Web 应用的全流程渗透测试,发现 4 个安全漏洞,高危漏洞修复率 100%;
- 输出 1 份 3000 字渗透测试报告,包含漏洞复现视频链接(可选,体现专业性),被 “模拟企业” 采纳用于系统加固。
小白替换技巧:
- 靶机替换:把 “DVWA” 换成自己练过的靶机(如 HTB Blue、VulnHub Basic Pentesting),IP 和端口按实际情况改;
- 漏洞替换:若没挖到文件上传漏洞,可换成 “命令注入”(如在 “ping 测试” 功能中用127.0.0.1 && whoami执行命令);
- 工具替换:用过其他工具(如 Sqlmap)可加进去,比如 “用 Sqlmap 执行sqlmap -u http://靶机IP/login.php --data “username=admin&password=123” --dbs,自动枚举数据库名称”。
面试加分话术:
- 被问 “怎么判断漏洞风险等级” 时:可答 “参考 CVSS 3.1 评分标准,比如 SQL 注入能直接获取后台权限,Confidentiality(保密性)和 Integrity(完整性)都受影响,评分为 8.5,定为高危;而存储型 XSS 需用户点击恶意链接才触发,评分 5.4,定为中危”;
- 被问 “遇到漏洞无法复现怎么办” 时:可答 “我会先检查是否有环境差异(比如靶机重启后端口变化),再用 Burp 回放请求包,对比成功 / 失败的请求头差异,比如之前复现 XSS 时发现‘Referer 为空时漏洞不触发’,补充到复现步骤里,确保报告准确性”。
二、模板 2:服务器安全加固项目(适合想面 “安全运维岗” 的小白)
核心逻辑:把 “Linux/Windows 服务器配置实训” 包装成 “企业服务器安全加固项目”,突出 “漏洞扫描→风险评估→加固实施→效果验证”,体现防御侧能力。
项目经验写法(可直接复制,替换括号内容):
项目名称:某模拟企业 Linux 服务器安全加固项目(基于 CentOS 7/Metasploitable 2)
项目背景:模拟企业内网服务器(CentOS 7 系统,IP:192.168.1.100)存在弱口令、未打补丁等安全风险,需通过漏洞扫描、配置优化完成安全加固,降低被入侵概率。
核心任务:
- 对服务器进行全面漏洞扫描,识别系统及应用层安全风险;
- 针对高风险问题(如弱口令、开放高危端口)实施加固措施;
- 验证加固效果,确保服务器符合基础安全规范。
实操细节(关键,体现运维思维):
-
漏洞扫描阶段
:
- 用 Nessus(或 OpenVAS)执行系统漏洞扫描,发现 3 个高风险问题:① SSH 服务允许 root 远程登录;② 系统缺少 2 个高危补丁(MS17-010、CVE-2021-4034);③ MySQL 数据库存在弱口令(root/123456);
- 用cat /etc/passwd查看用户列表,发现 3 个无密码测试账号(test1、test2),存在越权风险。
-
加固实施阶段
:
- 账户安全加固:执行passwd -l test1锁定无用账号;修改/etc/ssh/sshd_config,将PermitRootLogin yes改为PermitRootLogin no,禁止 root 远程登录;用mysqladmin -u root password "NewPass@123"修改 MySQL root 密码,复杂度符合 “字母 + 数字 + 特殊符号”;
- 端口与服务加固:用systemctl stop vsftpd停止无用 FTP 服务,执行firewall-cmd --permanent --remove-port=21/tcp关闭 21 端口;仅保留 22(SSH)、80(HTTP)必要端口,重启防火墙systemctl restart firewalld;
- 补丁加固:执行yum update -y安装系统补丁,重启服务器后用uname -r确认内核版本已更新,Nessus 重新扫描确认高危补丁已修复。
-
效果验证阶段
:
- 尝试用 root 账号 SSH 登录,提示 “Permission denied”,确认加固生效;
- 用弱口令(root/123456)登录 MySQL,提示 “Access denied”,密码修改生效;
- 重新执行 Nessus 扫描,高风险漏洞从 3 个降至 0 个,整体风险等级从 “高危” 变为 “低危”。
项目成果:
- 完成 1 台 Linux 服务器的安全加固,修复 3 个高危漏洞,关闭 2 个无用端口,锁定 3 个风险账号;
- 制定《Linux 服务器基础安全配置手册》,包含账户管理、防火墙配置、补丁更新等 10 条规范,可复用至其他服务器。
小白替换技巧:
- 系统替换:若练的是 Windows 服务器(如 Windows Server 2008),可把 “CentOS 7” 换成对应系统,加固操作换成 “禁用 Guest 账号、开启 Windows 防火墙、安装 KB4012212 补丁(修复永恒之蓝)”;
- 工具替换:没装 Nessus 可换成 “Lynis(开源 Linux 安全扫描工具)”,命令改为lynis audit system,扫描结果更易获取;
- 细节补充:若做过日志配置,可加 “配置/var/log/secure日志轮转,保留 30 天登录记录,便于后续安全审计”。
面试加分话术:
- 被问 “为什么优先加固 SSH root 登录” 时:可答 “根据 OWASP Top 10,‘身份认证失效’是高频风险,root 是系统最高权限账号,允许远程登录会导致攻击者通过暴力破解直接获取控制权,所以优先禁用,同时保留普通账号 + sudo 权限,符合‘最小权限原则’”;
- 被问 “加固后怎么监控服务器安全” 时:可答 “后续可部署 Tripwire(文件完整性监控工具),监控/etc/passwd、/etc/ssh/sshd_config等关键文件,一旦被修改立即告警,防止加固配置被篡改”。
三、模板 3:应急响应模拟项目(适合想面 “安全运营岗” 的小白)
核心逻辑:把 “靶机被入侵后处置实训” 包装成 “企业服务器应急响应项目”,突出 “告警分析→入侵溯源→清除恶意代码→预防措施”,体现问题解决能力。
项目经验写法(可直接复制,替换括号内容):
项目名称:某模拟企业 Windows 服务器入侵应急响应项目(基于 Windows Server 2008 靶机)
项目背景:模拟企业 Windows 服务器(IP:192.168.1.200)出现异常(CPU 占用率 90%、存在陌生进程),怀疑被入侵,需在 4 小时内完成应急响应,定位入侵原因并恢复系统。
核心任务:
- 分析服务器异常现象,收集入侵证据(日志、进程、文件);
- 定位入侵入口,清除恶意代码及后门;
- 溯源攻击者 IP 及攻击手法,制定预防措施。
实操细节(关键,体现应急思维):
-
异常分析与证据收集阶段
:
- 进程分析:打开任务管理器,发现陌生进程 “winupdate.exe”(路径C:\Windows\Temp\,非系统进程),CPU 占用率 40%,用tasklist /svc | findstr "winupdate.exe"查看,无关联服务,疑似恶意进程;
- 日志分析:查看 “安全日志”(事件 ID 4625),发现 1 小时内有 10 次 “登录失败” 记录,来源 IP 为 192.168.1.150,最后 1 次登录成功(事件 ID 4624),使用账号为 “admin”(弱口令);
- 文件分析:在C:\Users\admin\Desktop发现 “backdoor.exe” 文件,用 Virustotal 扫描,判定为远程控制木马(RAT),创建时间与登录成功时间一致。
-
入侵清除阶段
:
- 终止恶意进程:用taskkill /f /im winupdate.exe强制结束陌生进程,删除C:\Windows\Temp\winupdate.exe及C:\Users\admin\Desktop\backdoor.exe;
- 排查后门与漏洞:检查注册表HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Run,发现 “winupdate” 自启动项,删除该键值;用 “永恒之蓝漏洞检测工具” 扫描,发现服务器未打 MS17-010 补丁,判定为潜在入侵入口;
- 账号安全处理:重置 “admin” 账号密码(net user admin NewPass@456),查看远程桌面登录记录(query user),确认无攻击者在线,关闭远程桌面服务(systemctl stop termservice)。
-
溯源与预防阶段
:
- 溯源分析:结合日志和进程时间,判断攻击者通过 “弱口令暴力破解远程桌面” 入侵,植入 RAT 木马,目的是控制服务器资源;
- 预防措施:安装 MS17-010 补丁(KB4012212),开启 Windows 防火墙并禁止 192.168.1.150 访问;配置 “账户锁定策略”(5 次登录失败锁定 30 分钟),禁用弱口令账号;部署 “主机入侵检测系统(HIDS)”(如 OSSEC),监控异常进程和文件修改。
项目成果:
- 4 小时内完成应急响应,清除 2 个恶意文件及 1 个自启动后门,恢复服务器正常运行(CPU 占用率降至 15%);
- 定位入侵入口(弱口令 + 未打补丁),输出《应急响应报告》,包含溯源分析、清除步骤及 7 条预防措施,后续 3 个月服务器无再入侵记录。
小白替换技巧:
- 系统替换:若用 Linux 靶机(如 Ubuntu),可把 “Windows Server 2008” 换成对应系统,进程分析换成 “用ps -aux | grep -v grep找陌生进程”,日志分析换成 “查看/var/log/auth.log登录日志”;
- 入侵手法替换:若模拟的是 “Webshell 入侵”,可把 “远程桌面弱口令” 换成 “文件上传漏洞植入 Webshell”,清除步骤换成 “删除/var/www/html/shell.php并检查数据库后门”;
- 工具补充:用过 Wireshark 分析流量,可加 “用 Wireshark 捕获服务器与 192.168.1.150 的通信流量,发现大量cmd.exe命令交互,确认攻击者执行net user添加隐藏账号”。
面试加分话术:
- 被问 “应急响应时为什么先收集证据再清除” 时:可答 “证据收集是应急响应的核心,若先删除恶意文件或进程,会破坏入侵痕迹,导致无法溯源攻击者手法和目的,后续也无法针对性制定预防措施,所以遵循‘先取证、后清除’的原则”;
- 被问 “怎么确保恶意代码清除干净” 时:可答 “除了删除可见的恶意文件和进程,还会检查注册表自启动项、计划任务(schtasks /query)、系统服务(services.msc),并用杀毒工具(如 ClamAV)全盘扫描,最后重启服务器验证,确保无残留”。
四、小白写项目经验的 3 个核心原则(避免踩坑)
1. 原则 1:“用细节代替空话”,别写 “会用工具”,要写 “用工具做了什么”
- 反面例子:“熟悉 Burp Suite,会用它扫漏洞”(空话,无细节);
- 正面例子:“用 Burp Suite 抓包分析 Web 登录请求,将username=admin改为username=admin’ or 1=1-- ,成功绕过身份验证,获取后台权限”(有工具、有操作、有结果)。
2. 原则 2:“量化成果”,别写 “完成项目”,要写 “项目带来什么价值”
- 反面例子:“完成服务器加固,效果很好”(无量化,HR 无感知);
- 正面例子:“完成 1 台 Linux 服务器加固,修复 3 个高危漏洞,高风险项从 3 个降至 0 个,后续 3 个月无安全事件”(用数字体现成果,更有说服力)。
3. 原则 3:“关联岗位需求”,不同岗位侧重写不同能力
- 面 “渗透测试岗”:重点写漏洞挖掘和利用细节(如 SQL 注入绕过 WAF、内网横向移动);
- 面 “安全运维岗”:重点写安全配置、监控和加固(如防火墙规则配置、补丁管理);
- 面 “安全运营岗”:重点写事件分析和问题解决(如日志排查、应急响应流程)。
五、总结:小白的 “项目经验”,重点在 “逻辑和细节”
对网络安全小白来说,面试时的项目经验不用是 “千万级用户的企业项目”,把靶机实训、课程设计按 “项目逻辑” 包装,写出 “做了什么、怎么做的、有什么成果”,就能体现你的实战能力和思维方式。
记住,HR 看小白项目经验,不是看你做过多大的项目,而是看你 “是否有解决问题的思路”—— 比如写渗透项目时,能体现 “信息收集→漏洞利用→报告输出” 的系统化思维;写应急项目时,能体现 “取证→清除→预防” 的流程化思维,这些比 “熟悉多少工具” 更重要。
试着用上面的模板,把自己练过的靶机、做过的实训填进去,写好后读一遍,看看是否能清晰说出 “每个步骤的目的和结果”—— 如果能,你的项目经验就已经超过 80% 的小白候选人了!
文章来自网上,侵权请联系博主
互动话题:如果你想学习更多网安方面的知识和工具,可以看看以下题外话!
题外话
今天只要你给我的文章点赞,我私藏的网安学习资料一样免费共享给你们,来看看有哪些东西。
网络安全学习资源分享:
下面给大家分享一份2025最新版的网络安全学习路线资料,帮助新人小白更系统、更快速的学习黑客技术!
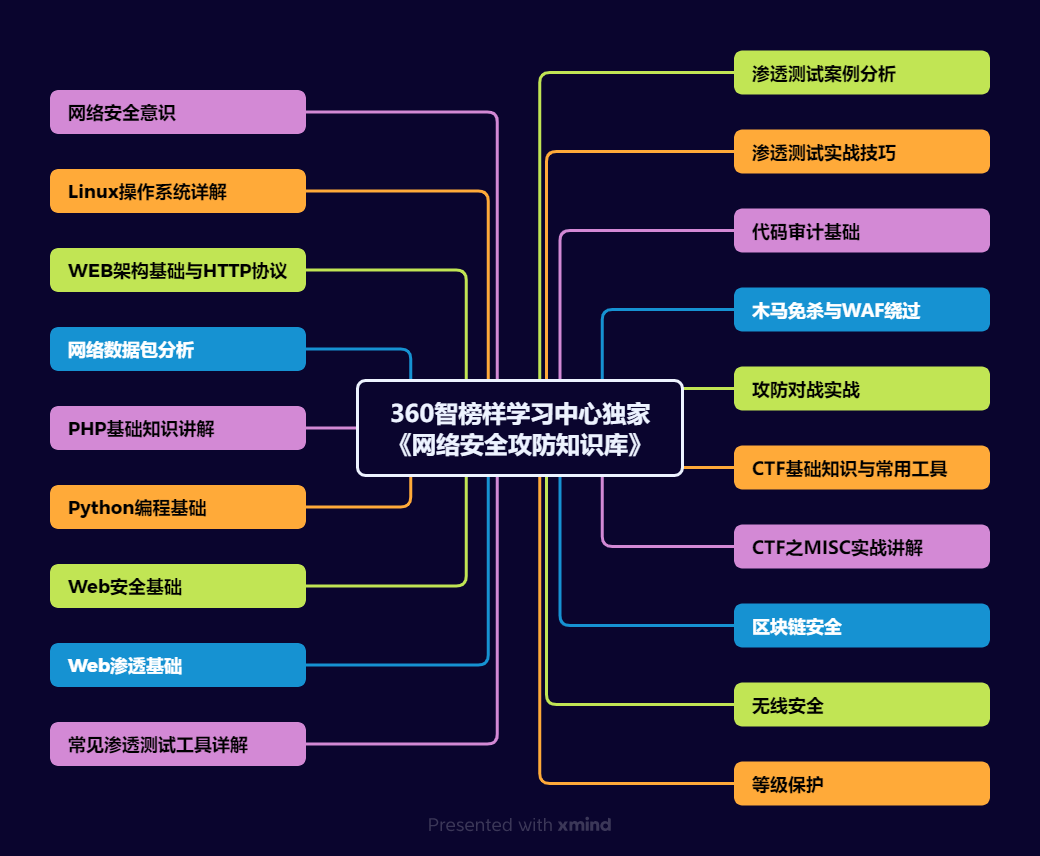
一、2025最新网络安全学习路线
一个明确的学习路线可以帮助新人了解从哪里开始,按照什么顺序学习,以及需要掌握哪些知识点。
对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图&学习规划。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。
读者福利 | CSDN大礼包:《网络安全入门&进阶学习资源包》免费分享 (安全链接,放心点击)
我们把学习路线分成L1到L4四个阶段,一步步带你从入门到进阶,从理论到实战。
L1级别:网络安全的基础入门
L1阶段:我们会去了解计算机网络的基础知识,以及网络安全在行业的应用和分析;学习理解安全基础的核心原理,关键技术,以及PHP编程基础;通过证书考试,可以获得NISP/CISP。可就业安全运维工程师、等保测评工程师。

L2级别:网络安全的技术进阶
L2阶段我们会去学习渗透测试:包括情报收集、弱口令与口令爆破以及各大类型漏洞,还有漏洞挖掘和安全检查项目,可参加CISP-PTE证书考试。

L3级别:网络安全的高阶提升
L3阶段:我们会去学习反序列漏洞、RCE漏洞,也会学习到内网渗透实战、靶场实战和技术提取技术,系统学习Python编程和实战。参加CISP-PTE考试。

L4级别:网络安全的项目实战
L4阶段:我们会更加深入进行实战训练,包括代码审计、应急响应、红蓝对抗以及SRC的挖掘技术。并学习CTF夺旗赛的要点和刷题

整个网络安全学习路线L1主要是对计算机网络安全的理论基础的一个学习掌握;而L3 L4更多的是通过项目实战来掌握核心技术,针对以上网安的学习路线我们也整理了对应的学习视频教程,和配套的学习资料。
二、技术文档和经典PDF书籍
书籍和学习文档资料是学习网络安全过程中必不可少的,我自己整理技术文档,包括我参加大型网安行动、CTF和挖SRC漏洞的经验和技术要点,电子书也有200多本,(书籍含电子版PDF)


三、网络安全视频教程
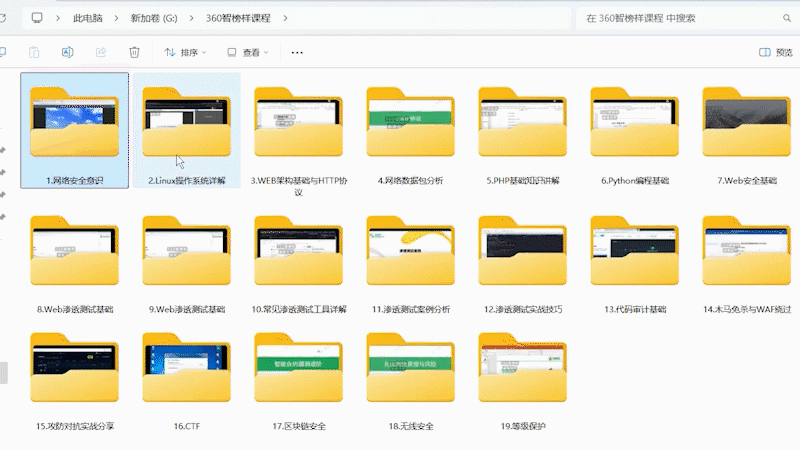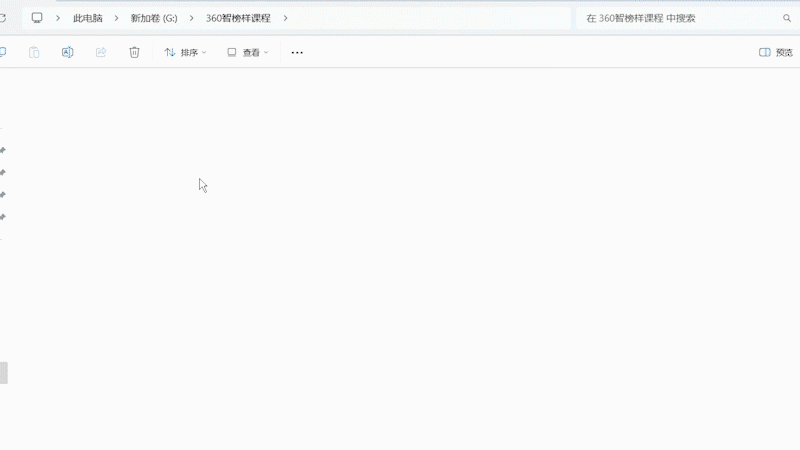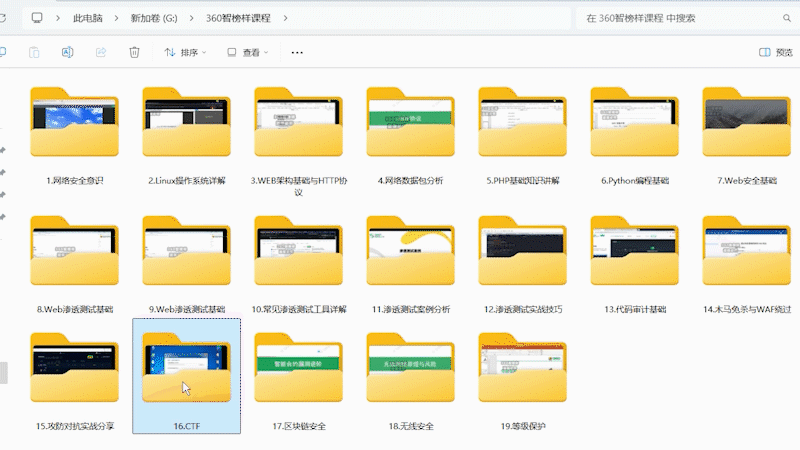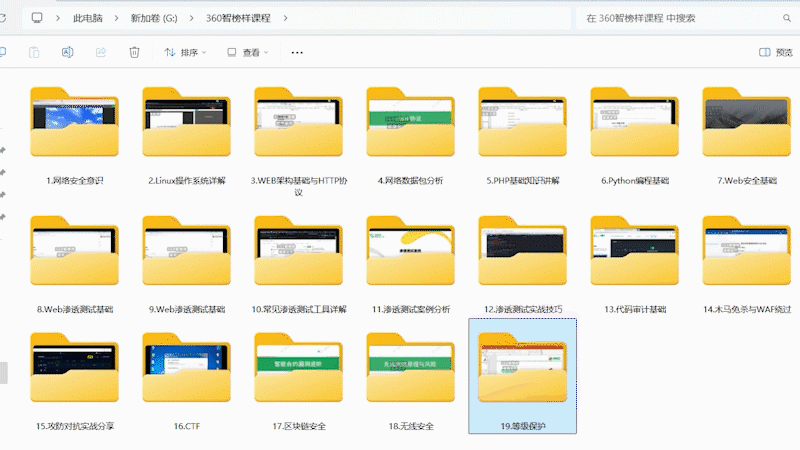
对于很多自学或者没有基础的同学来说,书籍这些纯文字类的学习教材会觉得比较晦涩难以理解,因此,我们提供了丰富的网安视频教程,以动态、形象的方式展示技术概念,帮助你更快、更轻松地掌握核心知识。
网上虽然也有很多的学习资源,但基本上都残缺不全的,这是我自己录的网安视频教程,上面路线图的每一个知识点,我都有配套的视频讲解。
四、网络安全护网行动/CTF比赛
学以致用 ,当你的理论知识积累到一定程度,就需要通过项目实战,在实际操作中检验和巩固你所学到的知识,同时为你找工作和职业发展打下坚实的基础。


五、网络安全工具包、面试题和源码
“工欲善其事必先利其器”我为大家总结出了最受欢迎的几十款款黑客工具。涉及范围主要集中在 信息收集、Android黑客工具、自动化工具、网络钓鱼等,感兴趣的同学不容错过。


面试不仅是技术的较量,更需要充分的准备。
在你已经掌握了技术之后,就需要开始准备面试,我们将提供精心整理的网安面试题库,涵盖当前面试中可能遇到的各种技术问题,让你在面试中游刃有余。
如果你是要找网安方面的工作,它们绝对能帮你大忙。
这些题目都是大家在面试深信服、奇安信、腾讯或者其它大厂面试时经常遇到的,如果大家有好的题目或者好的见解欢迎分享。
参考解析:深信服官网、奇安信官网、Freebuf、csdn等
内容特点:条理清晰,含图像化表示更加易懂。
内容概要:包括 内网、操作系统、协议、渗透测试、安服、漏洞、注入、XSS、CSRF、SSRF、文件上传、文件下载、文件包含、XXE、逻辑漏洞、工具、SQLmap、NMAP、BP、MSF…

**读者福利 |** CSDN大礼包:《网络安全入门&进阶学习资源包》免费分享 (安全链接,放心点击)
更多推荐



 3
 0
- 0


 已为社区贡献17条内容

所有评论(0)