
在内网中将域名http转换成https
一、获取SSL证书(使用自签名证书)
#生成私钥server.key
openssl genrsa -out server.key 2048

#生成证书签名请求server.csr
openssl req -new -key server.key -out server.csr

#生成自签名证书server.crt
openssl x509 -req -days 3650 -in server.csr -signkey server.key -out server.crt
备注:
组件 用途 保密性 是否公开 依赖关系 类比关系 私钥 解密 / 签名数据 严格保密 否 生成 CSR 和自签名证书 个人独有的秘密印章 CSR 向 CA 申请证书 无需保密 是(提交给 CA) 依赖私钥 个人向公安局提交的身份证办理申请材料 自签名证书(含公钥) 内部环境证明身份 无需保密 是(发送给客户端) 依赖私钥和 CSR 个人自己给自己开具的身份证明 CA 签名证书(含公钥) 公开环境证明身份 无需保密 是 依赖 CSR 和 CA 的签名 公安局颁发的身份证
二、安装与配置SSL证书
(一)Nginx 服务器
1.将生成或下载的 SSL 证书文件server.crt和私钥文件server.key放置到配置目录(/etc/nginx/ssl/)中
2.修改Nginx 配置文件
listen 443 ssl
ssl_certificate /etc/nginx/ssl/server.crt
ssl_certificate_key /etc/nginx/ssl/server.key
3.重启Nginx 服务
systemctl restart nginx
(二)Tomcat 服务器
1.在 Tomcat 目录下创建一个cert文件夹,将下载好的证书内容解压后传到此文件夹
2.修改Tomcat 配置文件
(1)修改conf文件夹下的server.xml文件,找到<Connector port="8443"标签,修改相关属性
SSLProtocol="TLSv1+TLSv1.1+TLSv1.2"
(2)找到<Connector port="80"标签,修改redirectPort参数值为443
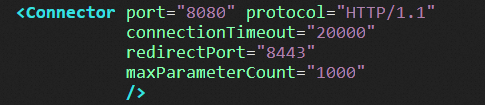
<!-- 将Connector port修改为80,将redirectPort修改为SSL默认端口443,让HTTPS请求转发到443端口。 -->
<Connector port="80" protocol="HTTP/1.1"
           connectionTimeout="20000"
           redirectPort="443"
           maxParameterCount="1000"
           />
3.重启Tomcat服务
systemctl restart tomcat
https工作原理:
1.客户端发起HTTPS请求
用户在浏览器里输入一个https网址,然后连接到服务器的443端口。2.服务端的配置
采用HTTPS协议的服务器必须要有一套数字证书,可以自己制作,也可以向组织申请。区别就是自己颁发的证书需要客户端验证通过,才可以继续访问,而使用受信任的公司申请的证书则不会弹出提示页面。这套证书其实就是一对公钥和私钥。3.传送服务器的证书给客户端
证书里其实就是公钥,并且还包含了很多信息,如证书的颁发机构,过期时间等等。4.客户端解析验证服务器证书。
这部分工作是由客户端的TLS来完成的,首先会验证公钥是否有效,比如:颁发机构,过期时间等等,如果发现异常,则会弹出一个警告框,提示证书存在问题。如果证书没有问题,那么就生成一个随机值。然后用证书中公钥对该随机值进行非对称加密。5.客户端将加密信息传送服务器
这部分传送的是用证书加密后的随机值,目的就是让服务端得到这个随机值,以后客户端和服务端的通信就可以通过这个随机值来进行加密解密了。6.服务端解密信息
服务端将客户端发送过来的加密信息用服务器私钥解密后,得到了客户端传过来的随机值。7.服务器加密信息并发送信息
服务器将数据利用随机值进行对称加密,再发送给客户端。8.客户端接收并解密信息
客户端用之前生成的随机值解密服务段传过来的数据,于是获取了解密后的内容。
更多推荐


 5
 0
- 0


 已为社区贡献1条内容

所有评论(0)