
「 网络安全常用术语解读 」杀链Kill Chain详解
1. 简介
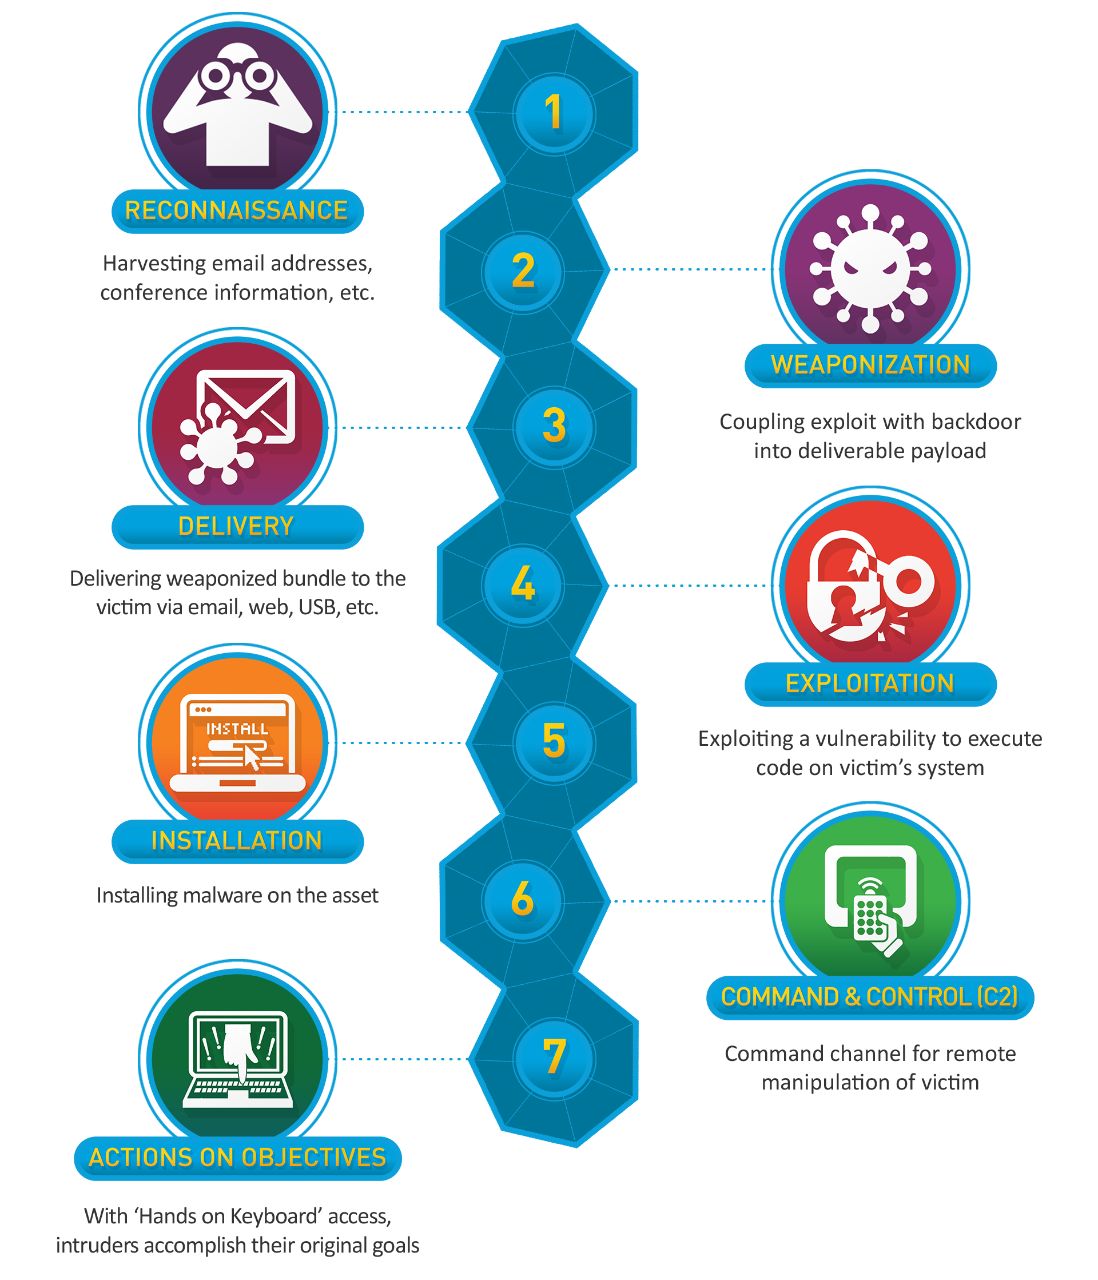
早在2009年,Lockheed Martin公司就提出了杀链(Kill Chain)理论,现在也称之为攻击者杀链(Attacker Kill Chain)。杀链其实就是攻击者进行网络攻击时所采取的步骤。杀链模型包括7个步骤:1侦察 -> 2武器化 -> 3交付 -> 4利用 -> 5安装 -> 6命令和控制 -> 7针对目标的活动。在第1-6步的任何时刻进行成功拦截,都能够实现对目标的保护。

图片来源:https://www.lockheedmartin.com/content/dam/lockheed-martin/rms/photo/cyber/THE-CYBER-KILL-CHAIN-body.png.pc-adaptive.full.medium.png
Note:这是一个完整的、端到端的过程,故称之为“链”,任何不足都会中断整个过程。
2. 杀链的七个步骤
网络杀链的七个步骤增强了对攻击的可见性,丰富了分析者对对手战术、技术和程序的理解。
2.1. 侦察(Reconnaissance)
侦察阶段攻击者的工作是研究、识别和选择目标,比如爬取互联网网站(例如:会议记录和电子邮件地址、社交关系或特定技术信息的邮件列表)或通过公开的媒体收集信息(例如:报纸、电视新闻等)。
Note:据分析统计,针对渗透测试或攻击,至少有70%的工作是在进行侦察。就像军事组织在进攻敌人前,需要尽可能地去了解敌人的一切信息。比如美国进攻伊拉克展开的“斩首行动”中,就集合了陆军、空军、海军还有电子设备等各种侦察,甚至派出上百名特种部队,还动用了五十名中情局的特动,他们在伊拉克境内活动长达四个多月,秘密追踪萨达姆和其官员的活动情况。
2.2. 武器化(Weaponization)
通常通过自动化工具将远程访问木马利用漏洞耦合到可交付有效负载(如PDF或Microsoft Office文档)中。越来越多的客户端应用程序数据文件用作可交付使用的武器。
2.3. 交付(Delivery)
交付就是将武器传输到目标环境。洛克希德·马丁计算机事件响应团队(Lockheed Martin Computer Incident Response Team,LM-CIRT)早在2004-2010年就发现APT参与者对武器有效载荷的三种最普遍的传递媒介是电子邮件附件、网站和USB可移动媒体。
2.4. 利用(Exploitation)
将武器交付给受害者主机后,漏洞利用会触发入侵者的代码。漏洞利用通常针对一个应用程序或操作系统漏洞。例如,通过缓冲区溢出利用一个已经操作系统的漏洞(如CVE-2022-3602)。
2.5. 安装(Installation)
在受害系统上安装远程访问特洛伊木马或后门程序可使攻击者在环境中保持持久性。从防护者的角度看,这是杀链中最容易检测到的环节。
2.6. 命令和控制(Command and Control)
通常受感染的主机会向Internet控制器服务器发送信号来建立C2通道。 APT恶意软件尤其需要手动交互,而不是自动进行活动。一旦建立了C2通道,入侵者就可以在目标环境中控制键盘执行恶意命令。
2.7. 针对目标的活动(Actions on objectives)
只有在经过前面六个阶段之后,入侵者才能采取行动以实现其最初目标。通常,此目标是数据泄漏(涉及从受害环境中收集,加密和提取信息)。破坏数据完整性或可用性也是潜在的目标。或者,入侵者可能只希望访问最初的受害者,把其当作跳板点来危害其他系统并在网络内部横向移动。
3. 各阶段的检测、防御及削减

更多关于杀链的介绍及分析案例,可以参阅Lockheed Martin公司发表的论文《Intelligence-Driven Computer Network Defense Informed by Analysis of Adversary Campaigns and Intrusion Kill Chains》。【 点击获取,访问密码:6277】
4. 参考链接
👇👇👇
网络安全学习资源分享:
给大家分享一份全套的网络安全学习资料,给那些想学习 网络安全的小伙伴们一点帮助!
因篇幅有限,仅展示部分资料,朋友们如果有需要全套《网络安全入门+进阶学习资源包》,需要点击下方链接即可前往获取,或微信扫描下方二维码领取~
**读者福利 |** CSDN大礼包:《网络安全入门&进阶学习资源包》免费分享 **(安全链接,放心点击)**

👉1.成长路线图&学习规划👈
要学习一门新的技术,作为新手一定要先学习成长路线图,方向不对,努力白费。
对于从来没有接触过网络安全的同学,我帮你准备了详细的学习成长路线图&学习规划。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。


👉2.网安入门到进阶视频教程👈
很多朋友都不喜欢晦涩的文字,我也为大家准备了视频教程,其中一共有21个章节,每个章节都是当前板块的精华浓缩。****(全套教程文末领取哈)


👉3.SRC&黑客文档👈
大家最喜欢也是最关心的SRC技术文籍&黑客技术也有收录
SRC技术文籍:

黑客资料由于是敏感资源,这里不能直接展示哦!****(全套教程文末领取哈)
👉4.护网行动资料👈
其中关于HW护网行动,也准备了对应的资料,这些内容可相当于比赛的金手指!

👉5.黑客必读书单👈

👉6.网络安全岗面试题合集👈
当你自学到这里,你就要开始思考找工作的事情了,而工作绕不开的就是真题和面试题。

所有资料共282G,朋友们如果有需要全套《网络安全入门+进阶学习资源包》,可以扫描下方二维码或点击链接免费领取~
**读者福利 |** CSDN大礼包:《网络安全入门&进阶学习资源包》免费分享 **(安全链接,放心点击)**
结语
网络安全产业就像一个江湖,各色人等聚集。相对于欧美国家基础扎实(懂加密、会防护、能挖洞、擅工程)的众多名门正派,我国的人才更多的属于旁门左道(很多白帽子可能会不服气),因此在未来的人才培养和建设上,需要调整结构,鼓励更多的人去做“正向”的、结合“业务”与“数据”、“自动化”的“体系、建设”,才能解人才之渴,真正的为社会全面互联网化提供安全保障。
特别声明:
此教程为纯技术分享!本书的目的决不是为那些怀有不良动机的人提供及技术支持!也不承担因为技术被滥用所产生的连带责任!本书的目的在于最大限度地唤醒大家对网络安全的重视,并采取相应的安全措施,从而减少由网络安全而带来的经济损失!!!
更多推荐

 24
 0
- 0


 已为社区贡献29条内容

所有评论(0)