
深入探索系统进程监视工具procmon

简介:ProcMon是一个由Sysinternals团队开发的系统级监控工具,实时记录文件系统、注册表和网络活动,帮助管理员和开发者诊断和调试系统问题。它监视进程活动,记录进程创建与终止,父子关系,以及系统资源使用情况,优化性能。ProcMon还提供文件操作和注册表监视,过滤功能以及数据导出选项,使得分析和问题解决变得高效。常用于故障排除、性能分析和安全审计。 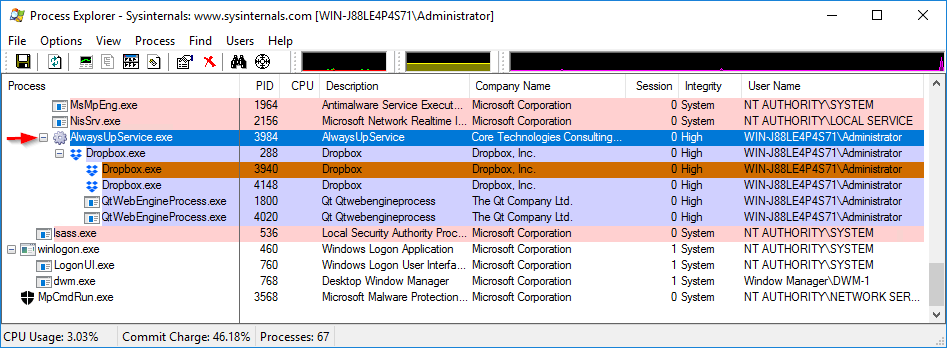
1. 系统级监控工具ProcMon介绍
简介与背景
ProcMon(Process Monitor)是Sysinternals工具包的一部分,它提供了一个实时系统级别的监控视图,可以用来跟踪和记录文件系统、注册表、网络和进程相关的活动。它设计用于帮助IT专家和开发人员诊断系统问题,并能作为系统性能分析、故障排除和安全审计的重要工具。
ProcMon的主要用途
ProcMon的主要用途包括:
- 实时监控系统进程、文件系统、注册表、网络活动等。
- 用于分析系统运行时产生的异常行为,帮助快速定位问题。
- 作为性能分析工具,监视系统资源的使用情况。
- 在安全审计中用于监控可疑进程和活动,检测潜在的安全威胁。
ProcMon的优势
与其他监控工具相比,ProcMon具备以下优势:
- 实时性:它可以实时捕获系统活动,有助于跟踪即时发生的事件。
- 全面性:它的监控范围包括文件、注册表、网络和进程等多个方面。
- 可定制性:ProcMon提供强大的过滤功能,用户可以根据需求筛选特定类型的事件。
- 用户友好性:界面直观,即使是初学者也能快速上手使用ProcMon进行监控。
ProcMon的这些特点,使得它成为系统级问题诊断和资源监控的重要工具。在下一章中,我们将详细探讨如何启动和配置ProcMon以适应不同的监控需求。
2. 实时进程活动记录与监视
2.1 ProcMon监控基础
2.1.1 ProcMon的工作原理
ProcMon(Process Monitor)是一款由微软Sysinternals团队开发的强大的系统监控工具,它能够实时显示文件系统、注册表和进程活动。ProcMon通过内核模式驱动程序和系统API hook来捕获所有进程对文件、注册表和网络资源的调用,从而让用户能够观察到这些活动的每一个细节。该工具在设计上被设计成一个体积轻巧但功能强大的诊断工具,它可以显示由所有进程发起的所有文件、注册表和网络活动,包括那些被微软自家的服务和驱动程序所发起的活动。
ProcMon利用了Windows操作系统的高级功能,如Windows过滤平台(Windows Filtering Platform,WFP)和事件追踪(Event Tracing for Windows,ETW),这些高级功能允许它在不干扰系统正常运行的情况下进行监控。例如,它可以通过ETW从文件系统驱动程序中获取事件,这些事件以非常低的开销被传递到ProcMon应用程序。
2.1.2 启动与配置ProcMon
启动ProcMon后,你会看到一个窗口,显示了所有捕获到的进程活动。默认情况下,ProcMon启动时会开始记录所有事件,这意味着从启动的那一刻起,所有进程的任何活动都将被记录下来。为了有效地使用ProcMon,了解一些基本的配置选项是很重要的。
首先,可以通过顶部菜单栏的"Options"菜单项访问过滤器设置。这些设置允许你指定要记录的事件类型、监控的进程名称、路径、调用的函数等。通过设置这些参数,你可以避免信息过载,专注于特定感兴趣区域的活动。例如,如果你想只监视对某个文件夹的读写操作,可以设置相应的路径过滤规则。
在配置过程中,你可以选择对哪些事件感兴趣,从而让ProcMon只显示相关事件,减少分析数据量。ProcMon的配置选项还包括了操作优先级的设置,比如可以设置只记录出错的事件,或者是在系统响应慢的时候记录事件。
2.2 进程活动的实时追踪
2.2.1 实时视图的使用
实时视图是ProcMon的核心功能之一,它能够显示实时更新的进程活动列表。每个事件都会显示如下信息:
- 时间戳:该事件发生的日期和时间。
- 进程ID(PID):发起事件的进程的唯一标识符。
- 线程ID(TID):发起事件的线程的唯一标识符。
- 操作:事件的具体操作类型,如打开、读取、写入、创建等。
- 路径:操作发生的文件系统或注册表路径。
- 结果:操作的返回结果,如成功、失败等。
- 描述:对事件操作的更详细描述。
你可以通过这些信息迅速识别出在特定时刻系统正在执行的操作。实时视图对于快速诊断问题非常有用,尤其是当系统行为异常时。例如,如果你的电脑突然变得反应迟缓,你可以查看ProcMon的实时视图,看看是哪个进程导致的高CPU使用率或内存泄漏。
ProcMon的实时视图还可以通过高级过滤选项进一步优化,根据特定条件筛选出你感兴趣的事件。这在你处理复杂系统问题时尤其有帮助,因为它可以让你集中精力处理相关的事件,而不是被无关的信息所淹没。
2.2.2 筛选与监控特定进程
在使用ProcMon进行进程活动监控时,你可能只对特定进程或一组进程感兴趣。ProcMon的过滤功能允许你指定需要监控的进程,这样你就能排除掉大量无关的系统活动,专注于你所关心的信息。
要筛选特定进程,可以在ProcMon的过滤器设置中添加一个条件,输入你想要监控的进程名或进程ID。例如,如果你只想查看记事本程序(notepad.exe)对文件系统的操作,可以添加一个进程名称过滤条件,并将结果限制为只包含记事本的操作。然后,实时视图将只显示与记事本程序相关的事件。
此外,ProcMon还提供了实时更新的计数器,你可以通过它快速识别出哪些进程正在执行最多的操作,或者占用最多的资源。这些计数器是动态更新的,可以让你迅速识别出系统资源的使用情况,这对于性能分析和故障排查来说非常有用。
ProcMon的高级过滤功能不仅可以帮助你减少显示的数据量,还可以通过组合不同的条件来创建复杂的查询,进一步优化你的监控工作流程。例如,你可以组合进程名和路径来创建一个精确的过滤器,这将帮助你只跟踪与特定进程相关的特定文件或目录的活动。
ProcMon的实时追踪功能结合了强大的过滤和筛选工具,可以让你有效地监控和记录Windows系统中进程活动的每一个细节。这些功能可以让你在不干扰系统正常运行的情况下,深入洞察到系统内部的操作细节,对系统的行为进行精确分析。
3. 文件和注册表操作详细信息
3.1 文件系统活动监控
3.1.1 文件操作的捕获和分析
文件系统活动监控是系统监控工具ProcMon中不可或缺的一部分。当ProcMon在运行时,它会持续捕获系统上所有进程对文件系统的访问行为。文件操作包括创建、读取、写入、删除等,这些操作通常是由各种应用程序执行的,为了确保系统的健康运行,对这些操作的监控至关重要。
ProcMon将这些文件操作以时间线的形式展示出来,用户可以根据时间戳快速定位到感兴趣的事件。每一个事件下面都包含了操作的详细信息,如进程名、操作路径、结果代码以及相关细节。这种细粒度的记录允许用户对文件操作进行深入的分析。
例如,如果一个进程尝试打开一个通常不被访问的文件,这可能表明存在潜在的恶意软件活动。ProcMon不仅能捕获这些操作,还能记录下操作是否成功,为故障排除和系统监控提供了宝贵的数据。
3.1.2 文件访问权限和异常处理
除了监控文件操作以外,ProcMon还能捕获文件访问权限的相关信息。在多用户环境下,文件系统权限是控制数据访问的重要手段。ProcMon能够显示哪些操作被系统拒绝了,原因可能是权限不足,或者是因为文件被其他进程锁定。
异常处理是ProcMon提供的另一个重要功能。当系统中发生错误的文件访问尝试时(比如权限错误、路径不存在),ProcMon能够记录下这些异常事件。这可以帮助管理员快速识别和解决问题,从而减少系统故障。
代码块示例1:
# 下面的PowerShell脚本展示了如何使用WMI来获取系统中最后一个发生的文件访问事件。这一脚本可以和ProcMon结合使用,以进一步分析文件访问权限问题。

Get-WmiObject Win32_UserAccount |
Where-Object { $_.SID -match '^S-1-5-21' -and $_.AccountType -eq 5 } |
Select-Object Name, SID
3.2 注册表操作监控
3.2.1 注册表修改的捕获
在Windows系统中,注册表扮演着存储系统设置和配置信息的关键角色。注册表的任何更改都可能影响系统和应用程序的行为。因此,注册表操作监控同样是ProcMon功能中的一个核心组件。通过监控注册表修改,用户可以追踪那些可能导致系统不稳定或安全问题的活动。
例如,应用程序安装或更新往往伴随着对注册表的修改。通过捕获这些修改,用户可以更好地理解应用程序的行为,或者在出现问题时回滚到之前的配置。
代码块示例2:
# PowerShell脚本用于获取对注册表的修改操作。与ProcMon结合使用时,能够提供更全面的监控。

Get-EventLog -LogName Application -Source Microsoft-Windows-Registry -After (Get-Date).AddMinutes(-10) -EntryType Error
3.2.2 注册表活动与系统安全
注册表活动监控对系统的安全审计同样重要。恶意软件和攻击者可能会尝试修改注册表来实现持久化和获取系统的控制权。ProcMon能够记录这些行为,使管理员能够及时发现并采取措施。
注册表监控的另一个方面是它对系统配置变化的记录。例如,系统策略或组策略的更改都会在注册表中留下痕迹。管理员可以利用ProcMon监控这些更改,确保系统的稳定性和安全性。
表格示例:
| 类别 | 描述 | | --- | --- | | 安全审核 | 监控注册表活动,用于检测未授权或恶意更改 | | 配置更改 | 追踪由软件或系统更新引起的配置变更 | | 性能优化 | 分析注册表操作对系统性能的影响 | | 故障排除 | 定位问题根源,如服务无法启动、系统崩溃等事件 |
mermaid格式流程图示例:
graph LR
A[开始监控] --> B[捕获文件操作]
B --> C[记录文件访问权限]
C --> D[监控注册表修改]
D --> E[分析系统安全]
E --> F[优化与故障排除]
F --> G[结束监控]
文件和注册表操作监控是确保系统稳定性和安全的关键。ProcMon通过其强大的监控能力,结合实时记录和分析功能,为管理员提供了了解系统活动的窗口。通过对文件和注册表操作的捕获和分析,用户能够及时响应安全威胁,优化系统配置,以及进行有效的故障排除。
4. 进程对系统资源使用情况追踪
在现代操作系统中,进程资源的使用情况是衡量系统运行状态的重要指标。通过深入理解并追踪CPU、内存、磁盘I/O及网络活动,能够帮助我们诊断性能瓶颈、优化系统运行,甚至是进行安全审计。ProcMon作为一款强大的系统级监控工具,提供了丰富的资源追踪功能,我们将在本章节中详细介绍如何使用ProcMon对系统资源进行深入追踪。
4.1 CPU与内存使用监控
4.1.1 CPU使用率的跟踪与分析
CPU使用率是衡量系统性能的关键指标之一。ProcMon能够实时追踪所有进程的CPU使用情况,并展示占用CPU资源最多的进程。这对于识别那些可能造成系统过载的进程至关重要。
表4.1 CPU使用率分析
| 进程名称 | CPU占用率 | 进程ID | 时间戳 | |----------|-----------|--------|--------| | procexp.exe | 4.2% | 3456 | 2023-04-01 13:05:00 | | w3wp.exe | 18.5% | 2127 | 2023-04-01 13:05:00 | | ... | ... | ... | ... |
要使用ProcMon监控CPU使用率,首先需要确保系统监控选项中已启用CPU时间监控。之后,我们可以通过以下步骤查看CPU使用情况:
- 打开ProcMon。
- 在视图菜单中选择“选择列...”。
- 勾选CPU列。
- 观察实时数据流,并关注高CPU使用率进程。
代码示例:
# ProcMon 命令行示例
PmLog.exe /enable:ProcessDetail
4.1.2 内存消耗的详细记录
内存是计算机的重要资源之一。ProcMon提供了对进程内存消耗的详细记录,包括工作集大小、私有字节数等。通过这些数据,我们可以快速定位内存使用异常的进程。
表4.2 内存消耗分析
| 进程名称 | 工作集大小(KB) | 私有字节(KB) | 进程ID | |----------|-----------------|---------------|--------| | procmon.exe | 152345 | 102345 | 1234 | | outlook.exe | 123456 | 87654 | 5678 | | ... | ... | ... | ... |
要记录内存消耗情况,可以采取以下步骤:
- 打开ProcMon。
- 通过视图菜单选择“选择列...”。
- 勾选工作集大小和私有字节等内存相关列。
- 观察并记录所需的数据。
代码示例:
# ProcMon 命令行示例
PmLog.exe /enable:WorkingSetPrivateBytes
4.2 磁盘I/O与网络活动追踪
4.2.1 磁盘读写操作的监控
磁盘I/O是另一个关键的性能指标。ProcMon能够记录进程对磁盘进行读写操作的每一个细节,包括文件名、读写字节数以及操作类型(读取或写入)。
表4.3 磁盘I/O操作分析
| 进程名称 | 文件名 | 操作类型 | 读写字节数 | 进程ID | |----------|--------|----------|-------------|--------| | sqlservr.exe | C:\ProgramData\Microsoft\Windows\WER\ReportQueue\AppCrash_sqlservr.exe_3f81f7f7_159b89d5073_14922a0f | 写入 | 123456 | 1122 | | notepad.exe | C:\Users\Username\Documents\example.txt | 读取 | 1024 | 2233 | | ... | ... | ... | ... | ... |
要在ProcMon中监控磁盘I/O操作,可以采用以下步骤:
- 打开ProcMon。
- 在过滤器中设置磁盘活动过滤规则,例如“Operation is WriteFile”。
- 观察实时数据,筛选特定的磁盘I/O操作。
代码示例:
# ProcMon 命令行示例
PmLog.exe /include:OperationType eq WriteFile
4.2.2 网络活动的统计和分析
ProcMon同样提供了对网络活动的详细追踪。对于每一项网络活动,它能记录包括进程名、协议类型、本地/远程地址以及字节数等在内的信息。
表4.4 网络活动分析
| 进程名称 | 协议类型 | 本地地址 | 远程地址 | 发送字节数 | 接收字节数 | |----------|----------|----------|-----------|------------|------------| | chrome.exe | TCP | . . . :54789 | . . . :80 | 1450 | 302 | | svchost.exe | UDP | . . . :1900 | : | 0 | 182 | | ... | ... | ... | ... | ... | ... |
要监控网络活动,可以采取以下步骤:
- 打开ProcMon。
- 在过滤器中设置网络相关的过滤规则。
- 实时跟踪并记录网络活动数据。
代码示例:
# ProcMon 命令行示例
PmLog.exe /include:Protocol is TCP
通过上述介绍,我们可以看到,ProcMon为我们提供了一个全面的视图来追踪和分析系统资源使用情况。这不仅有助于系统管理员进行日常的系统维护和优化,也使得在排查问题时可以更加精确地定位到问题所在。随着信息时代的发展,这些监控工具成为我们维护系统稳定性和性能不可或缺的一部分。
5. 过滤功能以优化信息展示
过滤器是提高监控效率的重要工具,通过设置过滤条件,可以屏蔽掉不需要的信息,突出显示关键数据。ProcMon中的过滤功能具有高度的灵活性,即使是对于经验丰富的IT专业人员来说,了解如何有效地运用这些过滤器也是一项重要的技能。
5.1 过滤器的基本使用
过滤器功能位于ProcMon工具栏中,提供了一个强大的方式,让你专注于特定事件或行为。当系统中发生大量事件时,过滤功能能够帮助你集中精力在与当前任务或问题最相关的信息上。
5.1.1 理解过滤规则
过滤规则允许你定义哪些监控事件是你希望显示的,哪些是你希望忽略的。你可以根据进程名称、文件路径、操作类型等条件来设置过滤规则。例如,如果你只对某一特定应用程序的文件读写操作感兴趣,你可以设置过滤条件来显示那个应用程序相关的事件,忽略其他应用程序的事件。
为了正确设置过滤规则,你需要理解ProcMon提供的过滤操作符。包括但不限于:
-
is:等于 -
is not:不等于 -
contains:包含 -
does not contain:不包含 -
begins with:开始于 -
ends with:结束于 -
>、<、>=、<=:数学上的大于、小于、大于等于、小于等于 -
matches regex:使用正则表达式进行匹配
5.1.2 创建自定义过滤器
创建自定义过滤器的过程简单而直接。以下是在ProcMon中设置一个基本过滤器的步骤:
- 打开ProcMon。
- 在工具栏中找到“Filter”(过滤器)按钮并点击。
- 在弹出的窗口中,你可以定义一个或多个过滤规则。例如,要过滤出所有与“explorer.exe”相关的事件,可以设置过滤规则如下:
- Process Name is exactly
explorer.exe
- Process Name is exactly
- 在添加了过滤规则后,点击“Add”(添加)按钮将其加入到过滤列表中。
- 点击“OK”确认过滤器设置,你将看到界面中只显示符合过滤条件的事件。
| 操作类型 | 进程名称 | 文件路径 |
|----------|----------|----------|
| ReadFile | explorer.exe | C:\Windows\explorer.exe |
5.2 过滤器的高级应用
掌握基本的过滤器设置对于简化监控过程非常有用,但高级应用可以提供更细致的控制和更深入的故障排除能力。
5.2.1 高级条件组合
在过滤器中,你可以使用逻辑操作符如 and 、 or 来组合多个条件,这允许你定义更加复杂的过滤规则。例如,你可以设置一个规则仅显示来自进程“example.exe”的“WriteFile”操作且涉及的文件位于特定目录。
graph LR
A[开始] --> B{设置过滤条件}
B --> C{添加进程名称条件}
C --> D{添加操作类型条件}
D --> E{添加文件路径条件}
E --> F{组合条件为and/or}
F --> G{应用过滤器}
G --> H[查看结果]
5.2.2 过滤器在故障排除中的作用
过滤器在故障排除过程中特别有用,尤其是当系统行为异常时。例如,如果遇到文件访问权限的问题,你可以创建一个过滤器来监控所有与该文件相关的权限更改事件。这不仅可以帮助你快速找到问题,还能提供重要的上下文信息,帮助理解问题的根源。
以下是一个设置用于监控文件权限更改事件的过滤器的例子:
- 打开ProcMon并开始监控。
- 打开过滤器设置,添加如下规则:
- Operation contains
SetFileInformationByHandle - Detail contains
FilePermissions
- Operation contains
- 应用过滤器后,你可以查看所有权限更改事件,并专注于分析相关进程和文件。
| 进程名称 | 操作类型 | 详情 |
|-----------|----------|------|
| svchost.exe | SetFileInformationByHandle | FilePermissions |
通过这些步骤,过滤器成为了优化监控数据展示、加速故障排除的关键工具。本章节的探讨仅仅是ProcMon过滤功能应用的冰山一角,IT专业人员可以根据具体需求,发挥创造性地使用过滤功能来提高工作效率。
6. 数据记录导出功能
6.1 导出数据的基本方法
6.1.1 选择导出的事件类型
当使用ProcMon来监控系统活动时,能够捕获到无数的事件,但是并非所有的事件都是有价值的。正确选择导出的事件类型可以帮助我们聚焦于特定的问题或分析需要。ProcMon允许用户根据事件的类型、进程名、操作结果等条件进行筛选,然后导出这些事件数据。
举个例子,如果你在寻找某个特定进程的文件读取操作,可以通过设置过滤器来只显示该进程的文件系统活动。之后,通过导出按钮,只选择符合这些条件的事件进行导出。
6.1.2 导出到文件的格式选择
ProcMon支持多种文件格式进行导出,包括但不限于CSV和PML。选择合适的导出格式可以方便后续的数据分析工作。例如,CSV格式适合在电子表格软件如Microsoft Excel中进行处理,而PML格式则是一种ProcMon专用格式,能够在ProcMon中直接打开和分析。
在选择导出格式时,需要考虑数据的用途以及使用的工具来决定最适合的格式。此外,还需要考虑文件的大小,因为某些格式(如PML)可能会比CSV格式占用更少的磁盘空间,便于存储和传输。
6.2 导出数据的高级应用
6.2.1 定期自动化导出
为了确保数据的持续性和完整性,ProcMon提供了定时导出功能,允许用户设定时间间隔,定期导出监测数据。这项功能特别适用于长期监控的场景,例如,你可能需要长期跟踪应用程序对系统资源的使用情况。
通过设置自动化导出,可以减少人工干预,并且保证数据的实时性和准确性。在实现自动化导出时,应该考虑设定合适的频率以避免过度占用系统资源,并保持数据的更新速率与分析需求相匹配。
6.2.2 使用导出数据进行离线分析
有时候,需要对导出的数据进行离线分析,这在处理大量数据或需要使用特定的分析工具时非常有用。ProcMon的导出数据功能允许用户将大量的实时监控信息转化为可供离线使用的数据文件。
进行离线分析可以使用各种分析工具,例如Python脚本、R语言统计软件等,这些工具可以处理复杂的数据集,并通过编程来实现复杂的逻辑和可视化。在选择离线分析工具时,需要考虑其处理数据的速度、能力以及可视化选项。此外,离线分析也允许数据安全性的提高,因为分析过程不需要在线连接到受监控的系统。
以下是一个简单的Python脚本,用于读取CSV格式的导出数据,并进行初步分析的例子:
import csv
from collections import Counter

# 读取CSV文件
with open('data.csv', 'r') as csv***
    ***
    * 获取所有行
    rows = [row for row in datareader]

# 假设CSV的第一列是进程名
process_names = [row[0] for row in rows]
# 计算每个进程名的出现次数
process_name_counts = Counter(process_names)

# 打印每个进程名及其出现次数
for name, count in process_name_counts.items():
    print(f"进程名: {name}, 出现次数: {count}")
此脚本读取了一个名为 data.csv 的CSV文件,并统计了每个进程名出现的频率。这只是离线分析的一个非常基础的例子,实际上还可以执行更复杂的统计和可视化操作。
请注意,上述代码只是一个示例,实际使用时需要根据导出的CSV文件的具体格式和内容进行相应的调整。
7. 故障排除、性能分析和安全审计应用
7.1 故障排除的应用场景
在故障排除的场景中,ProcMon 可以作为强有力的诊断工具,帮助 IT 专业人员快速定位问题所在。 ProcMon 的实时事件记录能够揭示哪些进程正在执行特定操作,这对于查找错误来源尤其有用。
7.1.1 利用ProcMon定位问题进程
首先,打开 ProcMon 并开始记录系统活动。在 ProcMon 的界面中,你可以看到实时的进程活动列表。为了查找特定问题,你可以使用 ProcMon 的过滤器功能。例如,如果你怀疑某个进程正在尝试访问一个不存在的文件,你可以在过滤器中输入关键词,并设置过滤条件,以缩小列表中显示的事件范围。
一旦列表中只剩下符合你设置的过滤条件的事件,你可以逐个检查这些事件,寻找任何异常情况,比如操作被拒绝、文件未找到或访问权限问题。识别出这些异常后,就可以对症下药地解决问题。
7.1.2 分析系统异常行为
在出现系统异常行为时,比如程序崩溃或性能骤降,使用 ProcMon 可以帮助你捕获在异常发生时系统中的具体活动。这包括了关键操作的顺序,以及这些操作可能引发的连锁反应。
为了分析这些复杂的数据,你需要关注 ProcMon 中事件的顺序和进程的父子关系。通过查看事件的“调用树”可以判断出是哪个进程或者服务产生了连锁效应。查看特定进程的详细信息,包括它尝试访问的文件、注册表键值、网络和 COM 操作,可以帮助你理解异常行为的背景。
7.2 性能分析与优化
性能分析是每个 IT 管理者都需要掌握的技能,尤其是在系统资源有限或资源使用不均的情况下。利用 ProcMon,你可以有效地识别和分析性能瓶颈。
7.2.1 监控性能瓶颈
ProcMon 记录的性能相关事件可以帮助你判断出是 CPU、内存、磁盘还是网络导致了性能瓶颈。比如,通过关注“磁盘”类别下的操作,你可以找到是哪个文件操作导致了磁盘I/O的性能问题。
要进行性能分析,你应该先对系统进行一段时间的监控,然后将 ProcMon 的记录导出到一个文件中。在导出的数据中,你可以寻找耗时最长的操作,以及重复次数最多的操作。这些信息将揭示系统性能瓶颈的根源。
7.2.2 优化系统资源使用
在发现了问题后,下一步自然是优化。针对性能瓶颈进行优化,可能包括调整系统的配置、更新驱动程序、优化代码或调整资源分配策略。比如,如果 ProcMon 的记录显示某个进程不断尝试读取或写入同一个文件,并且这个操作非常耗时,你可能需要考虑优化该文件的访问方式,或者升级存储硬件来提高读写速度。
7.3 安全审计的有效手段
安全审计是一个系统的审查过程,目的是为了确保组织的安全性、合规性和数据完整性。ProcMon 在安全审计中的应用主要体现在对系统行为的监控和分析。
7.3.1 审计过程中的关键点
在进行安全审计时,关键是要关注那些可能导致安全事件的操作,例如未授权的进程启动、敏感文件的访问和修改、以及异常的网络连接。ProcMon 可以帮助安全专家捕获和分析这些关键点。
例如,在 ProcMon 记录中,可以设置过滤器寻找所有与安全相关的文件操作,如访问用户账户数据库文件或更改安全策略设置。通过这些实时事件,审计人员能够得到关于操作发生的时间、发起操作的进程、操作类型和结果等详细信息。
7.3.2 利用ProcMon进行安全监控
ProcMon 不仅可以用来查看单次事件,还可以用来分析一段时间内的趋势,从而识别出潜在的安全威胁。例如,异常频繁的注册表操作可能是恶意软件的征兆。审计人员可以设置 ProcMon 的过滤器来突出显示这些异常活动,以便进一步分析。
此外,ProcMon 的强大之处还体现在它能够揭示正常的系统操作和潜在的安全威胁之间的细微差异。这些差异在没有系统级监控工具时往往难以察觉。因此,ProcMon 可以作为安全审计人员的强大辅助工具,帮助他们更有效地保护企业资源免受威胁。
简介:ProcMon是一个由Sysinternals团队开发的系统级监控工具,实时记录文件系统、注册表和网络活动,帮助管理员和开发者诊断和调试系统问题。它监视进程活动,记录进程创建与终止,父子关系,以及系统资源使用情况,优化性能。ProcMon还提供文件操作和注册表监视,过滤功能以及数据导出选项,使得分析和问题解决变得高效。常用于故障排除、性能分析和安全审计。
更多推荐


 28
 0
- 0


 已为社区贡献10条内容

所有评论(0)