
解决DISCUZ出现https和http引入文件报错static/image/common/dzicon.woff2的一个方案
解决DISCUZ出现https和http引入文件报错static/image/common/dzicon.woff2
Mixed Content: The page at 'https://www.xxxx.com/forum.php?mod=forumdisplay&fid=12' was loaded over HTTPS, but requested an insecure font 'http://xxxx.com/static/image/common/dzicon.woff2'. This request has been blocked; the content must be served over HTTPS.
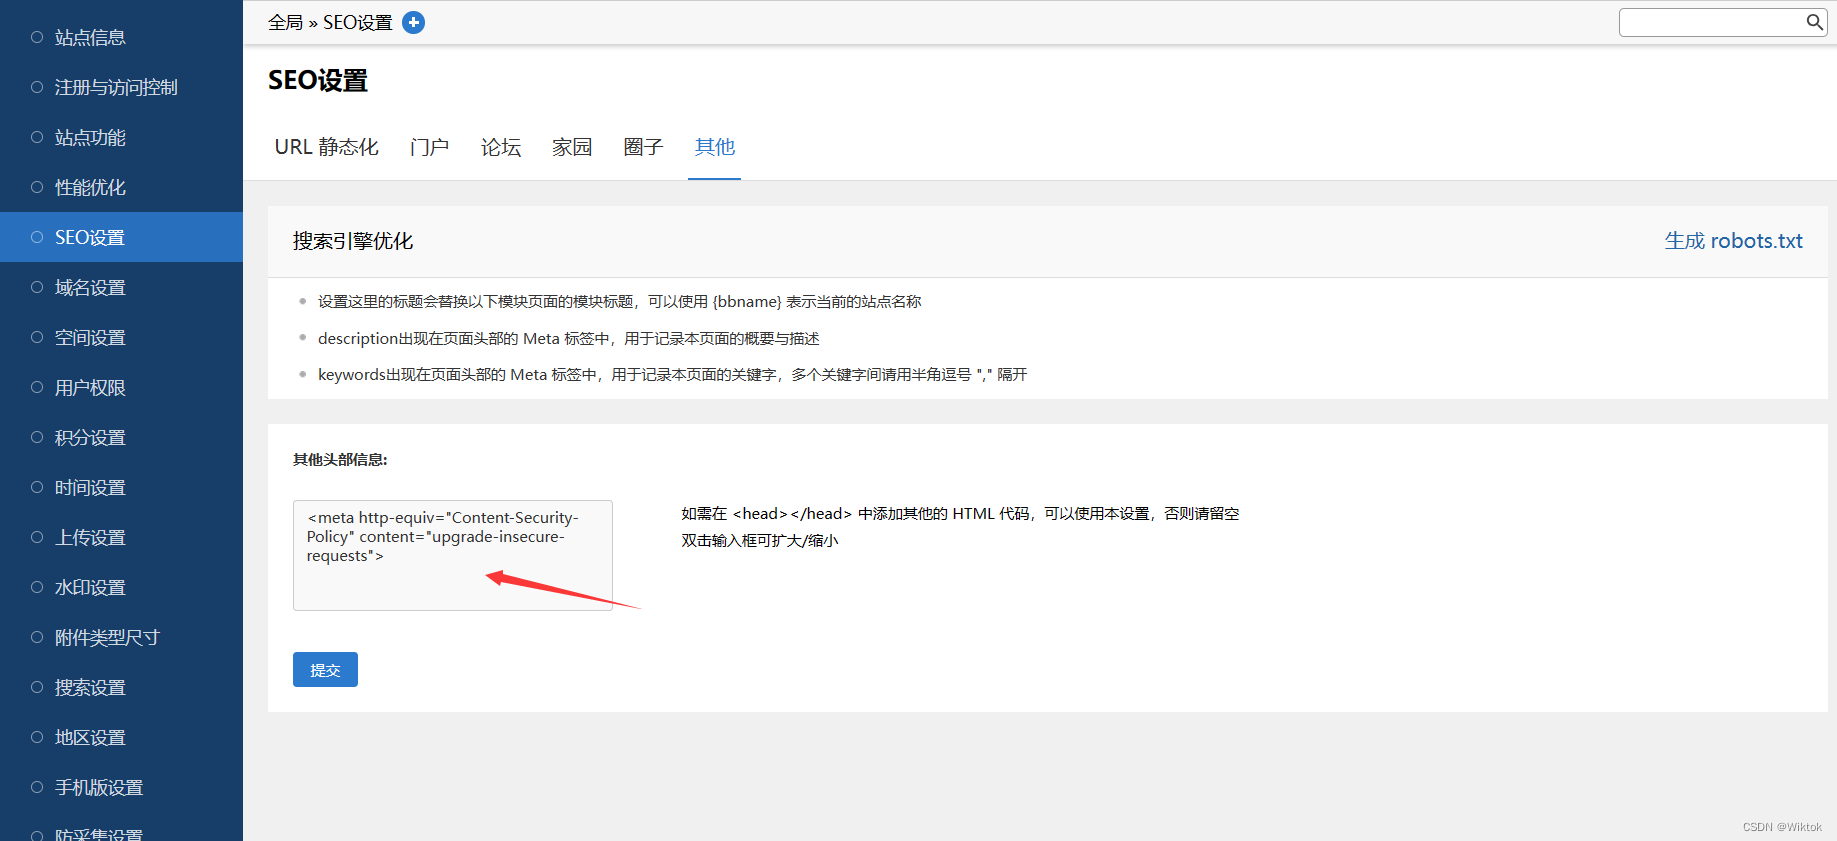
在后台-全局-seo设置-其他-其他头部信息加入以下代码:
<meta http-equiv="Content-Security-Policy" content="upgrade-insecure-requests">但需要注意:
HTTP Content-Security-Policy (CSP) **
upgrade-insecure-requests**指令指示客户端将该站点的所有不安全 URL(通过 HTTP 提供的 URL)视为已被替换为安全 URL(通过 HTTPS 提供的 URL)。该指令适用于需要重写大量不安全的旧版 URL 的网站。
upgrade-insecure-requests指令在 block-all-mixed-content 之前被执行,如果其被设置,后者实际上是空操作。可以设置其中一个,但不能同时设置。
一旦将上述头部设置在计划从 HTTP 迁移到 HTTPS 的 example.com 域名上,非跳转 (non-navigational) 的不安全资源请求会自动升级到 HTTPS(包括第当前域名以及第三方请求)。
HTMLCopy to Clipboard
<img src="http://example.com/image.png" />
<img src="http://not-example.com/image.png" />
这些 URL 在请求发送之前都会被改写成 HTTPS,也就意味着不安全的请求都不会发送出去。注意,如果请求的资源在 HTTPS 情况下不可用,则该请求将失败,其也不能回退到 HTTP。
所以,该方法只适用于你的所有可供访问的网站资源均可以使用https访问到,不然可能会出错
更多推荐
 2
 0
- 0


 已为社区贡献3条内容

所有评论(0)