
burp插件jsEncrypter使用,爆破密码被自定义算法加密
暴力破解的时候,密码一般都是进行了加密
普通的base64、md5等编码,burp里面都有,如果是自定义的密码算法,我们该如何使用burp进行爆破呢?
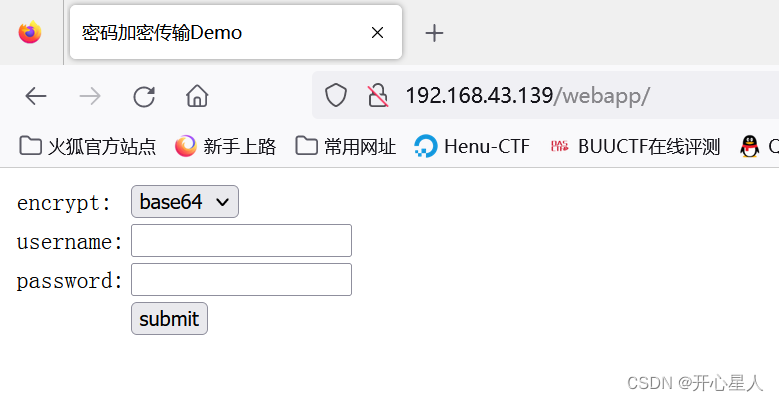
webapp,关于密码学的一个简单靶场
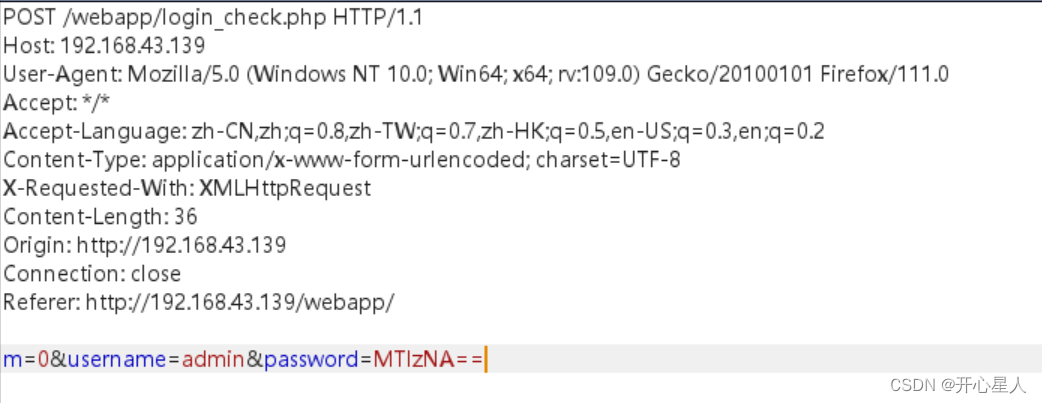
抓包,被加密了。假设它是一种自定义的加密方式。
浏览器js调试
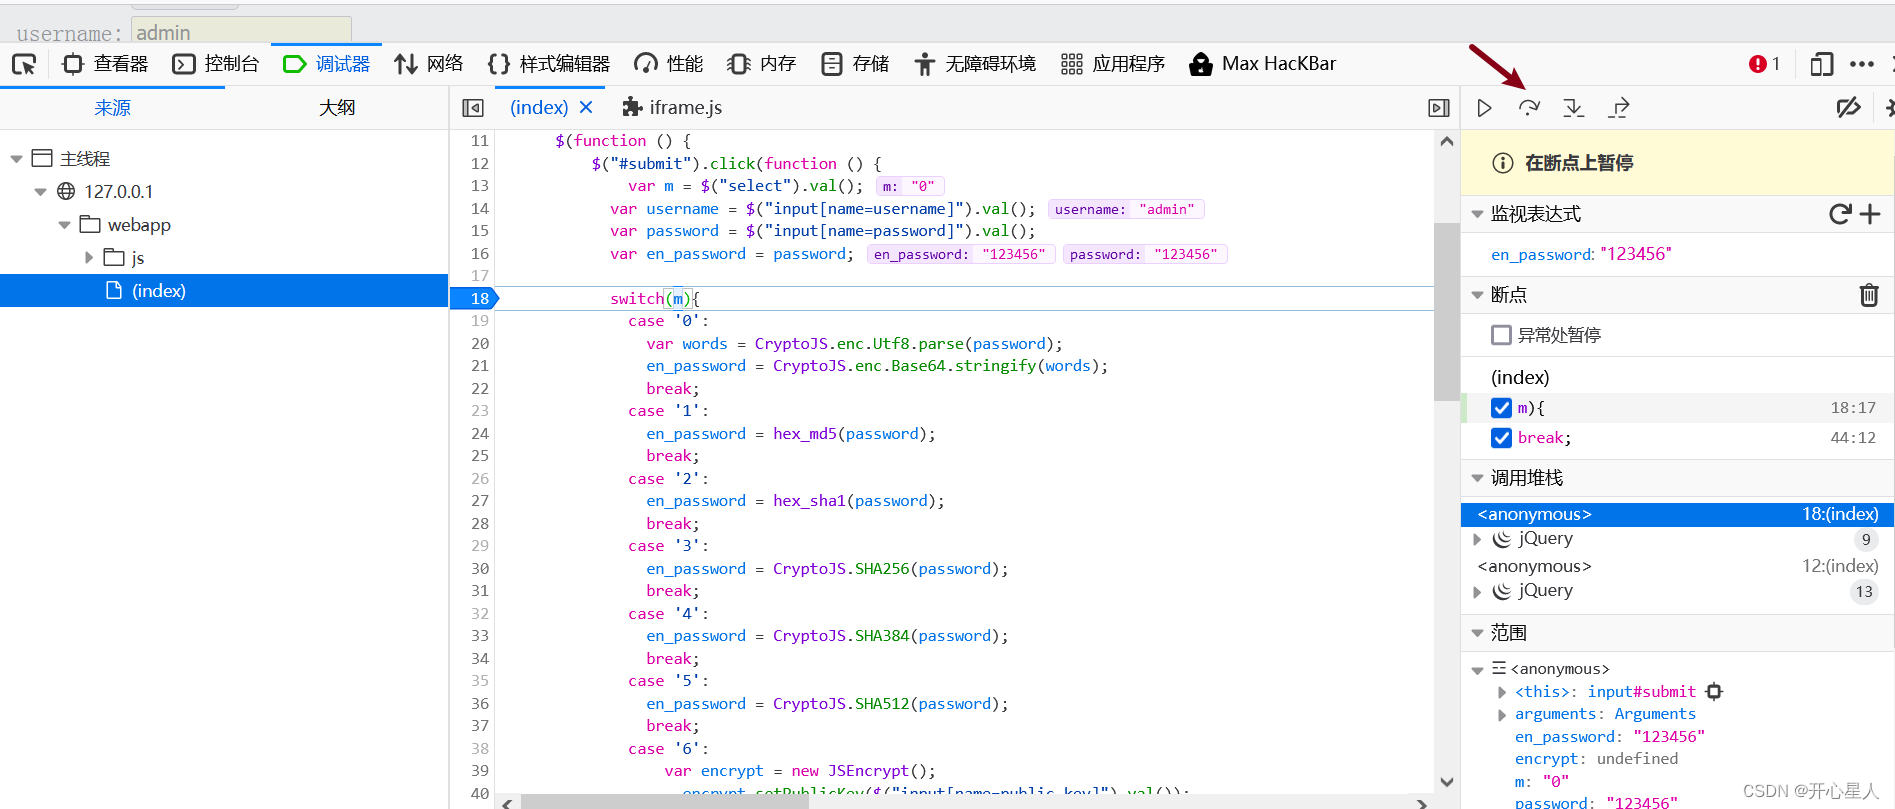
单步运行,直到en_password变化
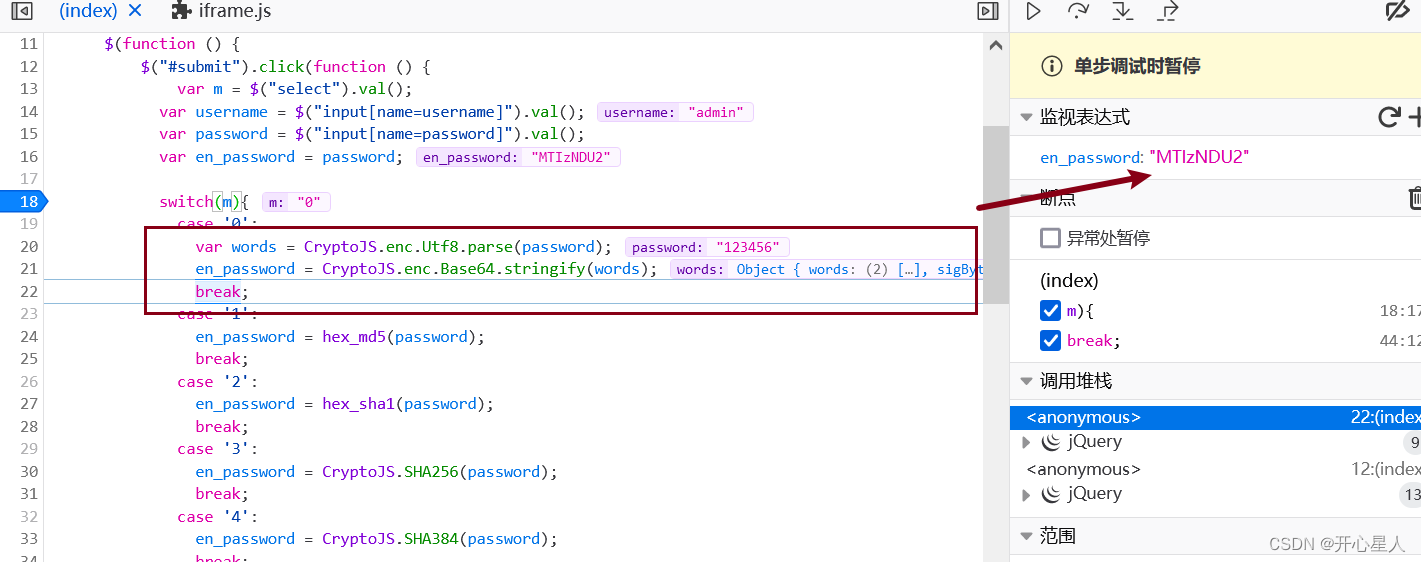
加密结束了
var words = CryptoJS.enc.Utf8.parse(password);
en_password = CryptoJS.enc.Base64.stringify(words);
这两段代码完成的加密
调用了 CryptoJS
CryptoJS是crypto-js.js中的
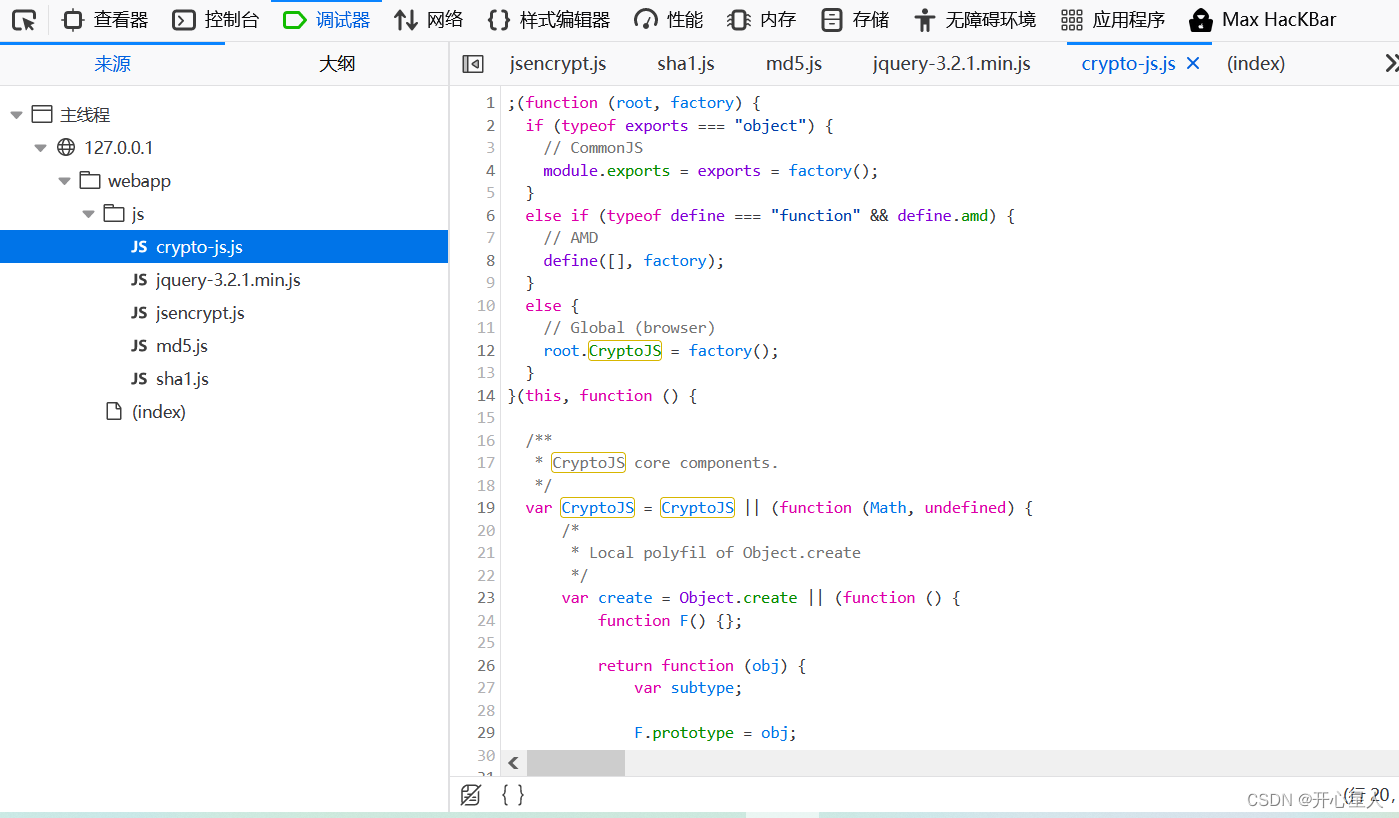
右键可以下载
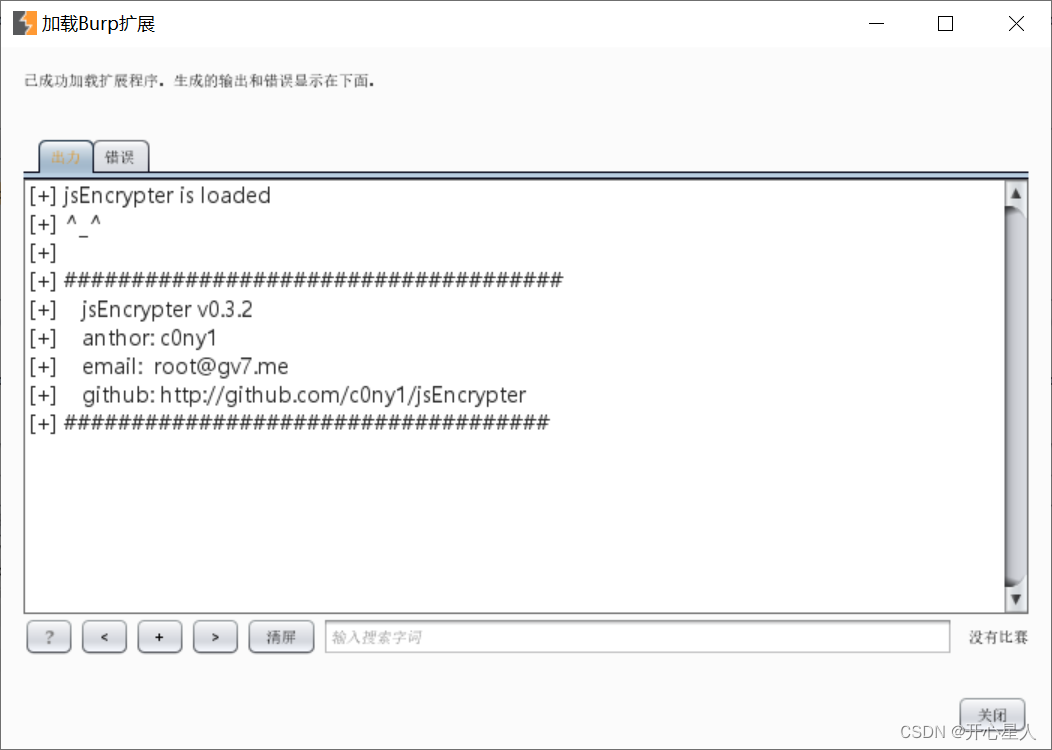
jsEncrypter插件可以实现burp与本地js算法联动。
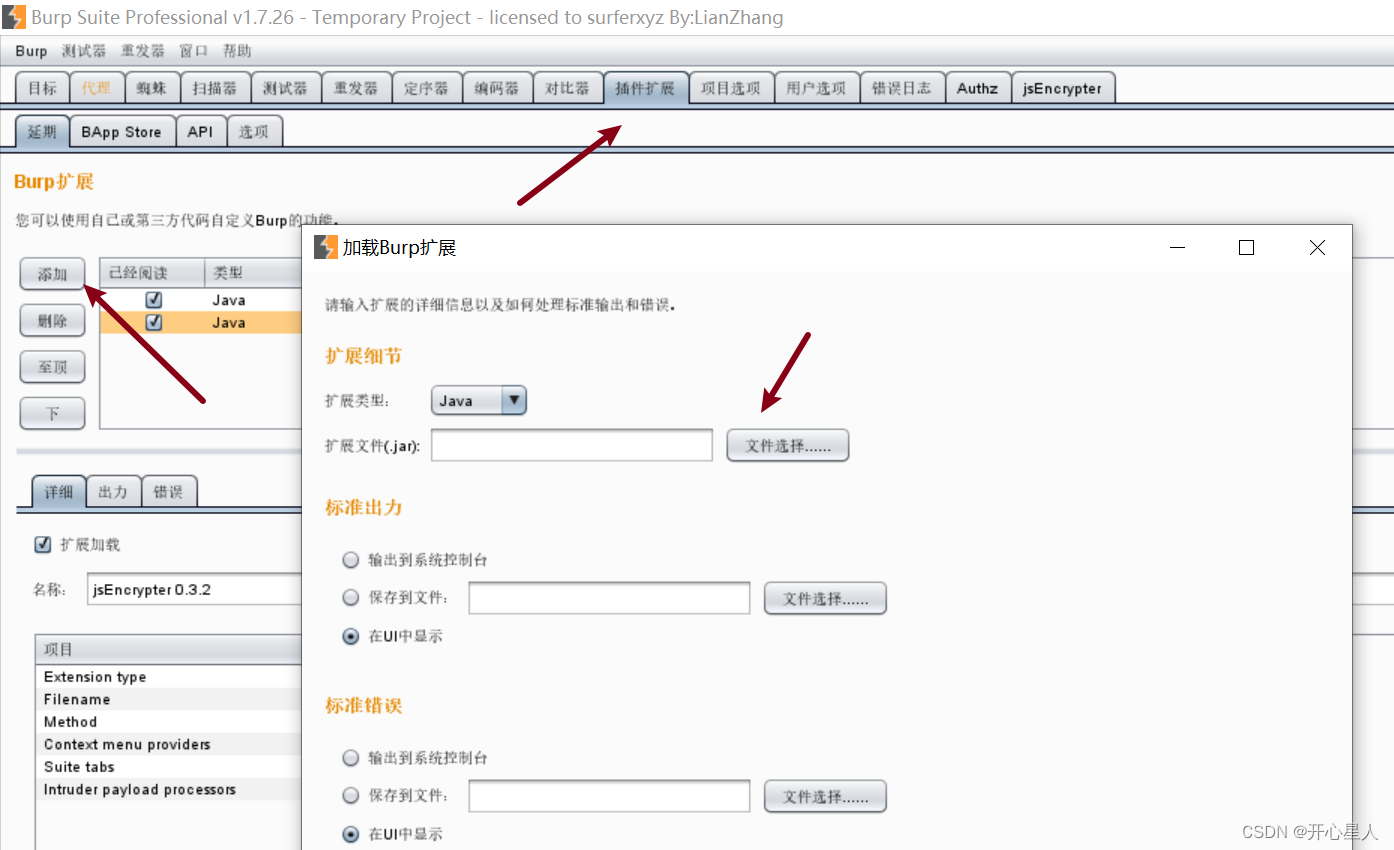
选择相应的jar文件即可
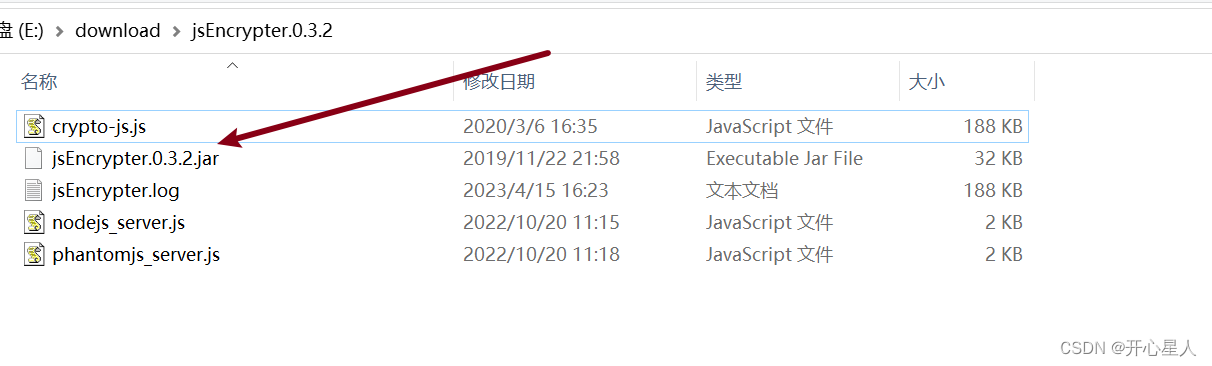
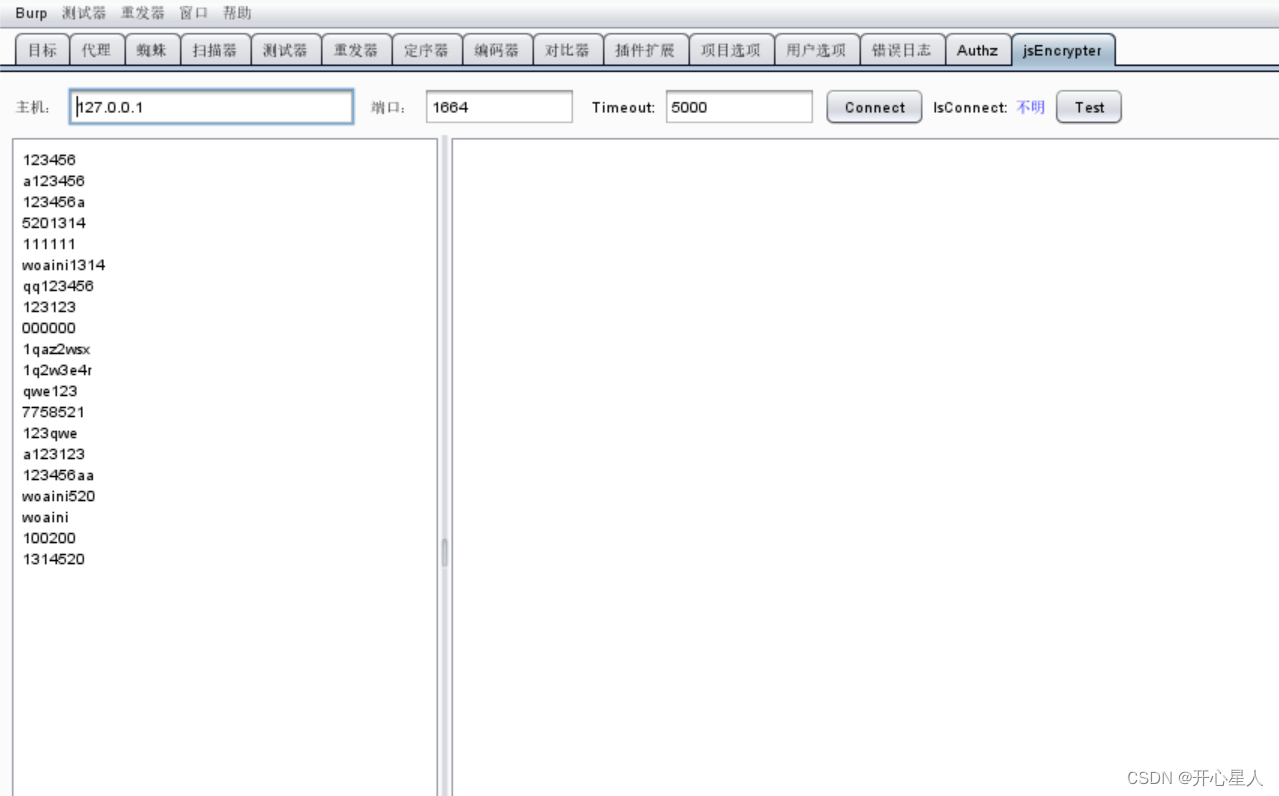
安装 phantomjs
简介:PhantomJS是一个基于webkit的JavaScript API。它使用QtWebKit作为它核心浏览器的功能,使用webkit来编译解释执行JavaScript代码。任何你可以在基于webkit浏览器做的事情,它都能做到。它不仅是个隐形的浏览器,提供了诸如CSS选择器、支持Web标准、DOM操作、JSON、HTML5、Canvas、SVG等,同时也提供了处理文件I/O的操作,从而使你可以向操作系统读写文件等。PhantomJS的用处可谓非常广泛,诸如网络监测、网页截屏、无需浏览器的 Web 测试、页面访问自动化等。
下载 phantomjs ,将 bin目录添加至环境变量
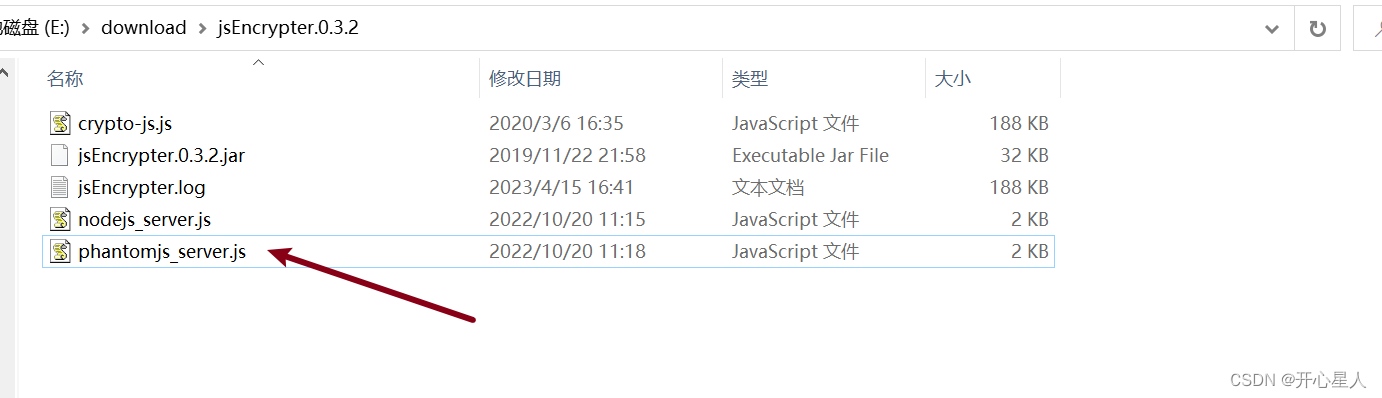
打开
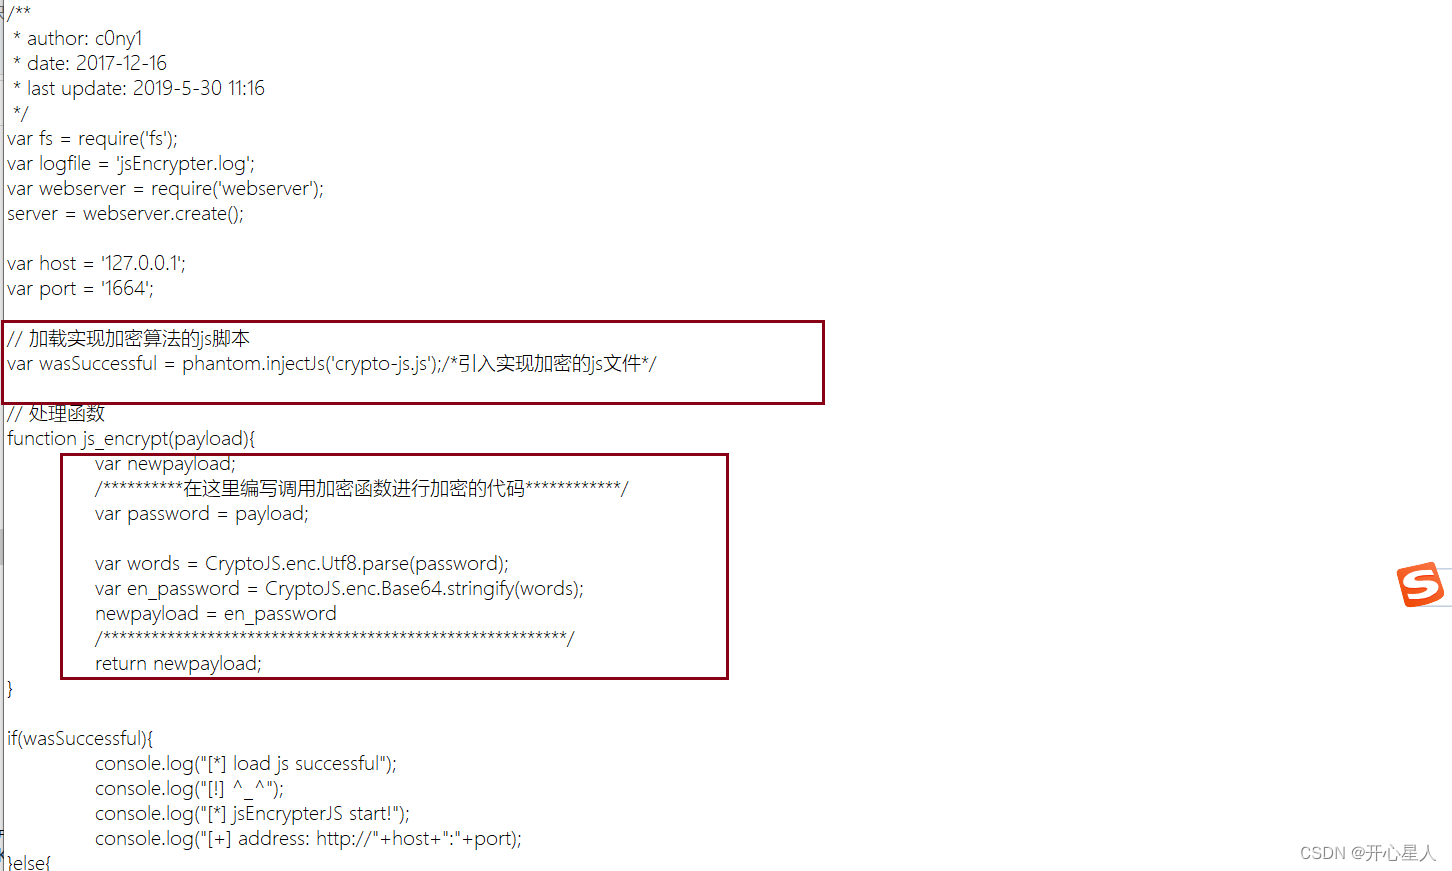
主要就是这两个地方,需要根据实际情况进行调整
引入加密的js文件,即把我们之前下载的文件,放到这个jsEncrypter目录即可
现在启动phantomjs
phantomjs phantomjs_server.js
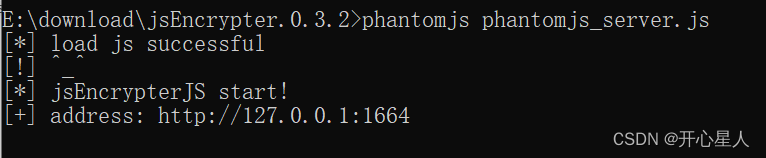
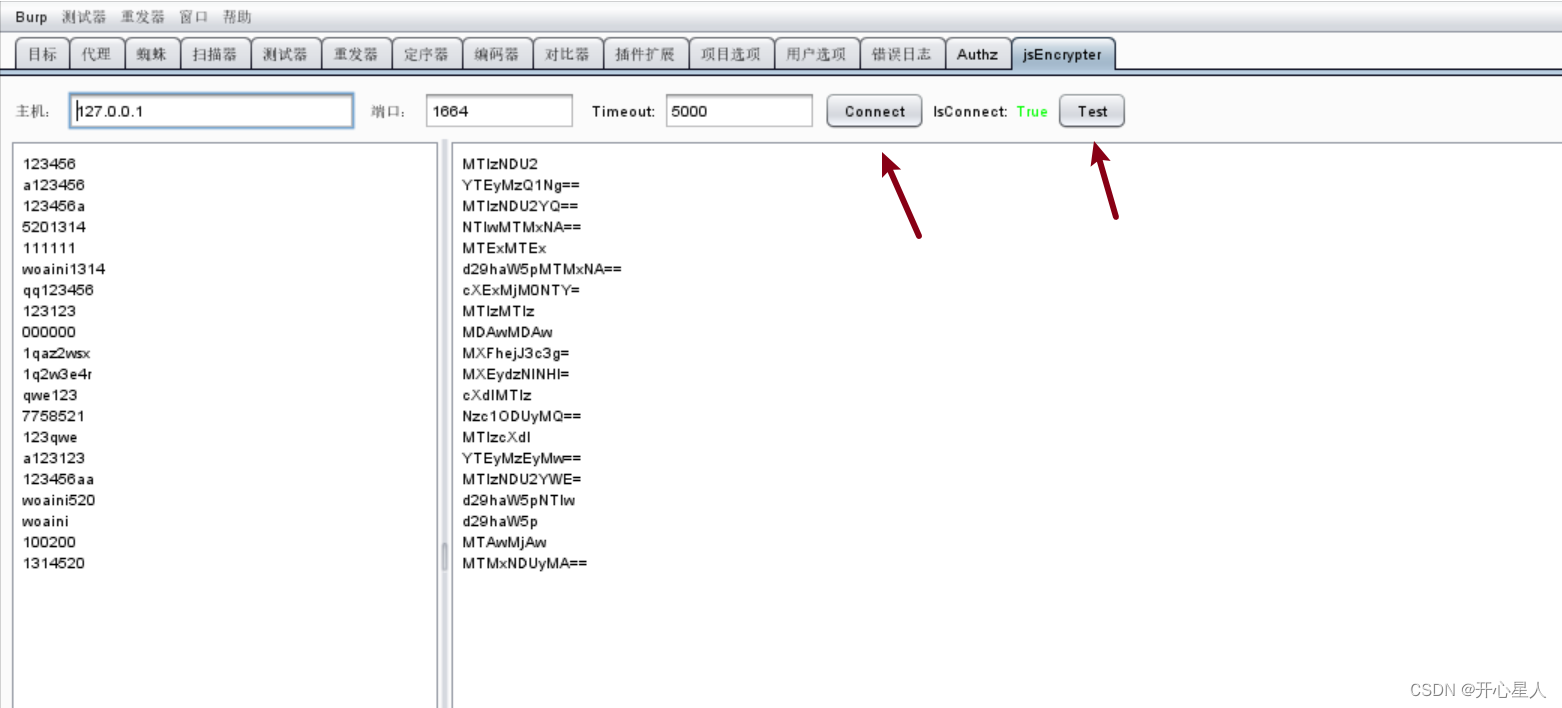
点击连接和测试,发现没有问题。burp 插件成功连接 phantomjs
可以开始进行爆破了
正常导入字典
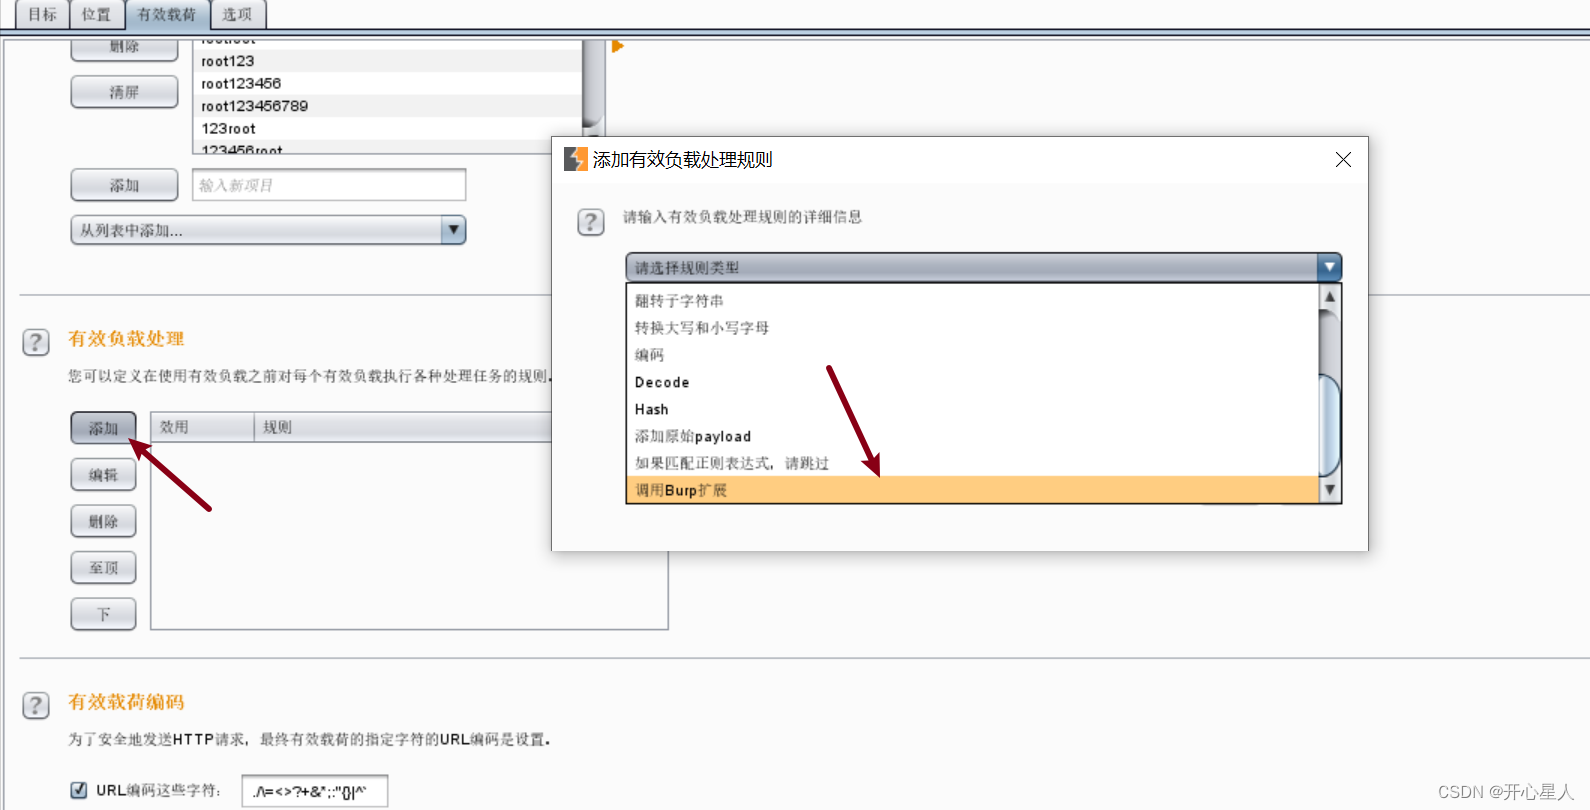
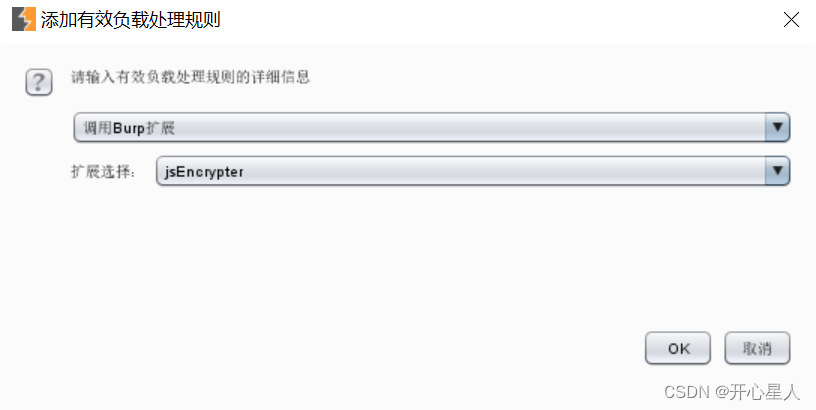
开始攻击即可
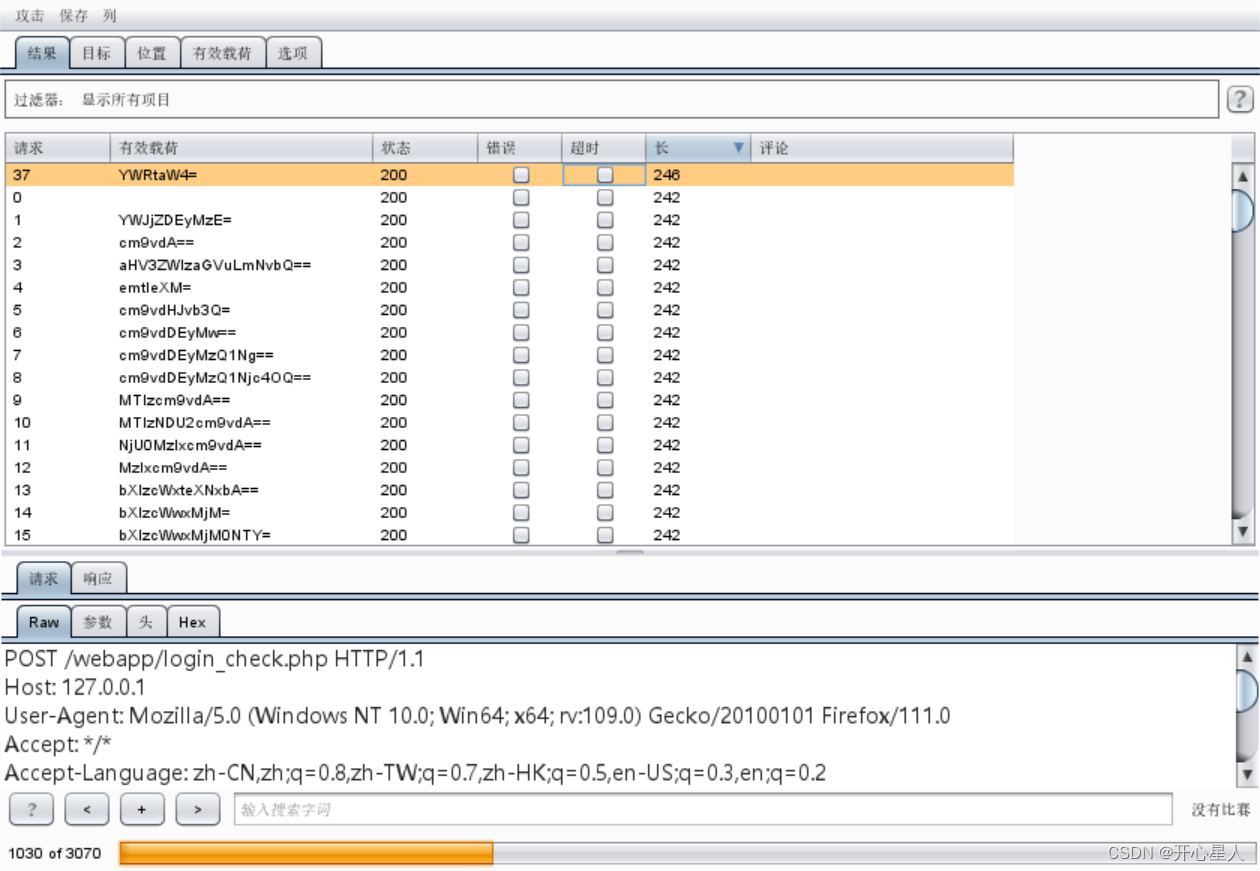
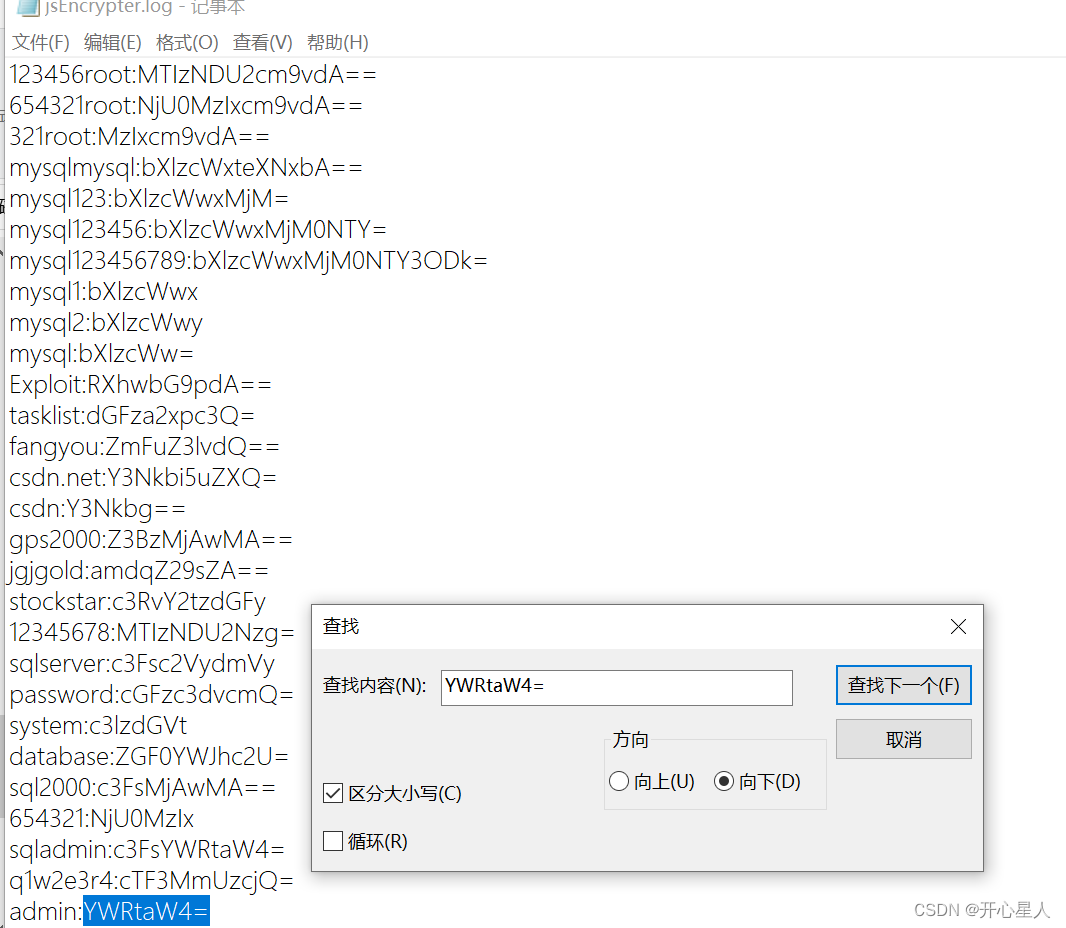
查找log日志,即可得到对应明文
更多推荐


 2
 0
- 0


 已为社区贡献4条内容

所有评论(0)