
NATAPP使用笔记—内网穿透,透内通外
·
序言 :童鞋们是否有这样的疑问,使用家里的PC怎么用SSH远程控制还在公司醒着的树莓派;怎么在PC用SSH控制接入SIM
7600X模块联网的树莓派?内网穿透帮您实现。
| 理论充电 |
- 内网穿透简介
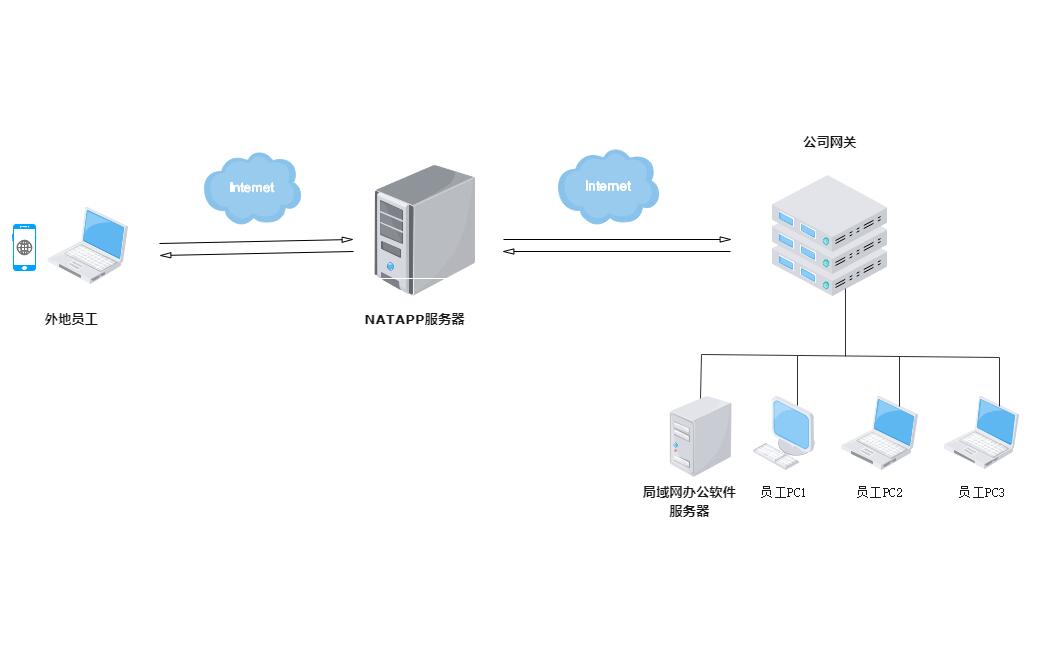
内网穿透指的是我们日常办公接入网线的电脑和树莓派,接入WiFi的手机都是在同一个局域网下,外网无法直接访问到这些处于内网的设备,通过内网穿透可以实现外网访问内网。
比如我要用PC要访问接入外网的树莓派时,通过一台服务器进行联姻,通过相互发送交往,或者告诉对方地址,等其来迎娶。如下图:
| 硬件准备 |
- 树莓派 一套
- SIM7600CE 4G HAT 一套
- Li-polymer Battery HAT 一套
- 电脑 一台
| 软件准备 |
| 开始穿透 |
1.连接模块
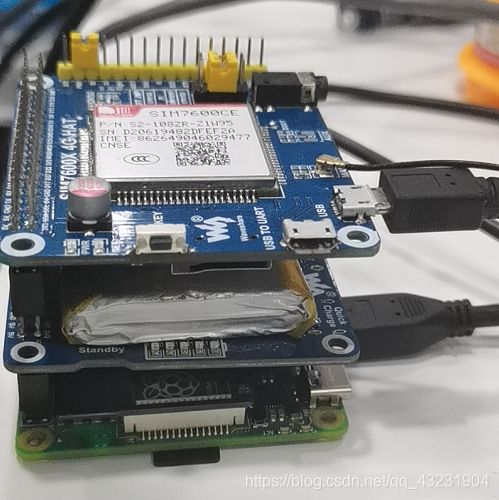
- 通过2x20pin排针把 Li-polymer Battery HAT 接入 树莓派,而后接入SIM7600CE 4G HAT ,如下图:
2. 配置NATAPP
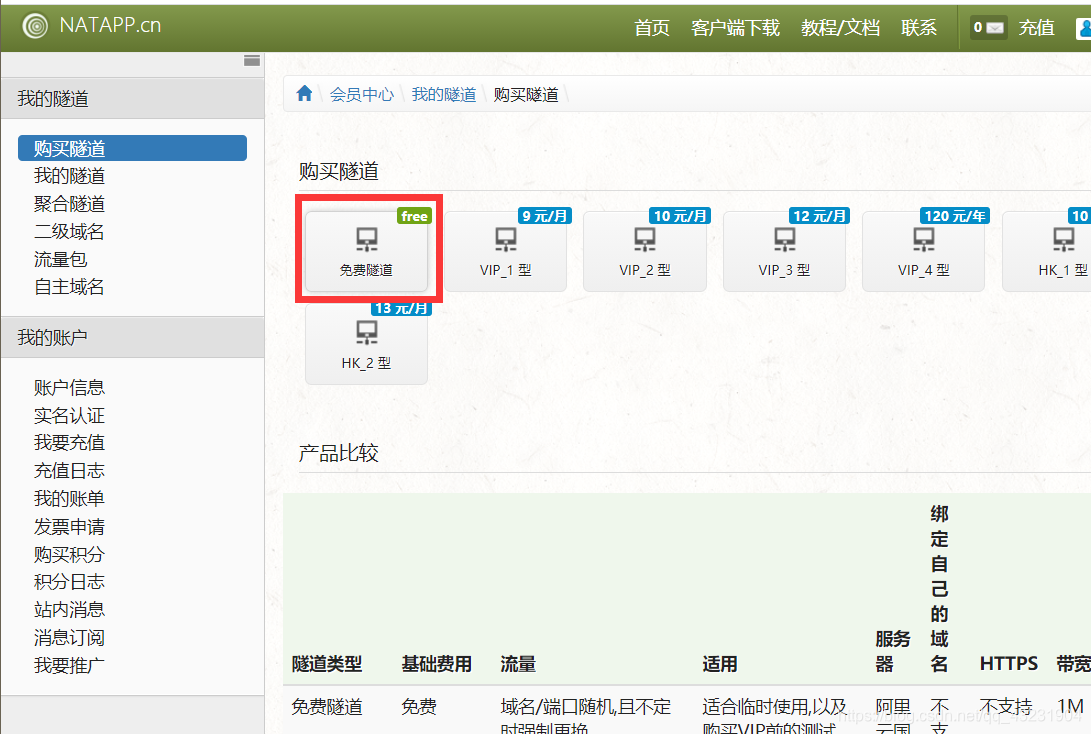
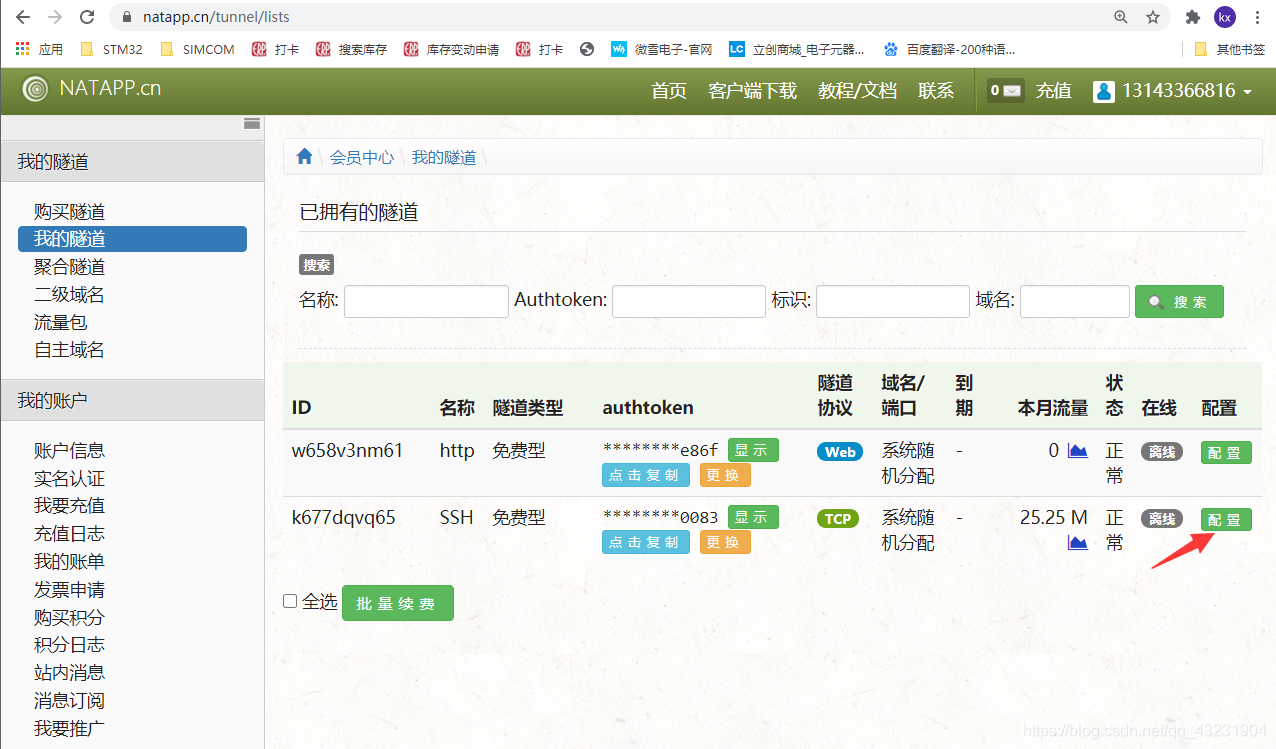
- 购买隧道 (VIP隧道更顺畅)
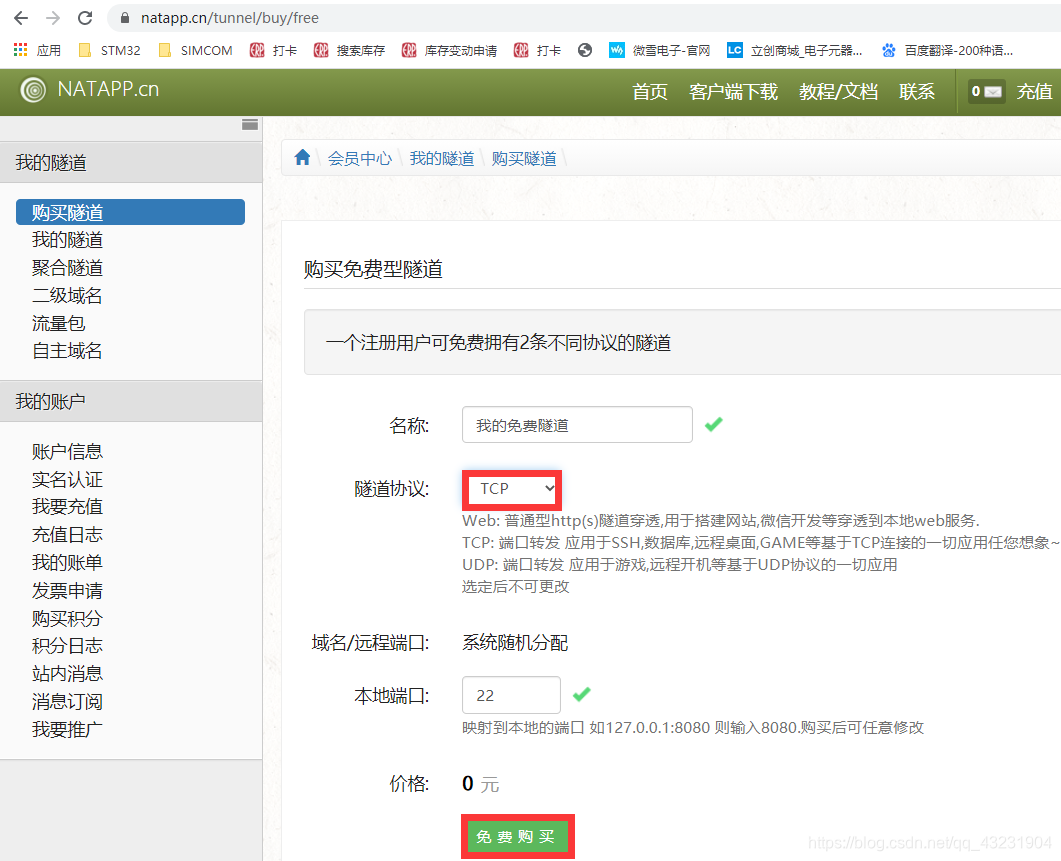
- 名称自定义-》隧道协议选择TCP-》本地端口暂定22
- 配置SSH通道
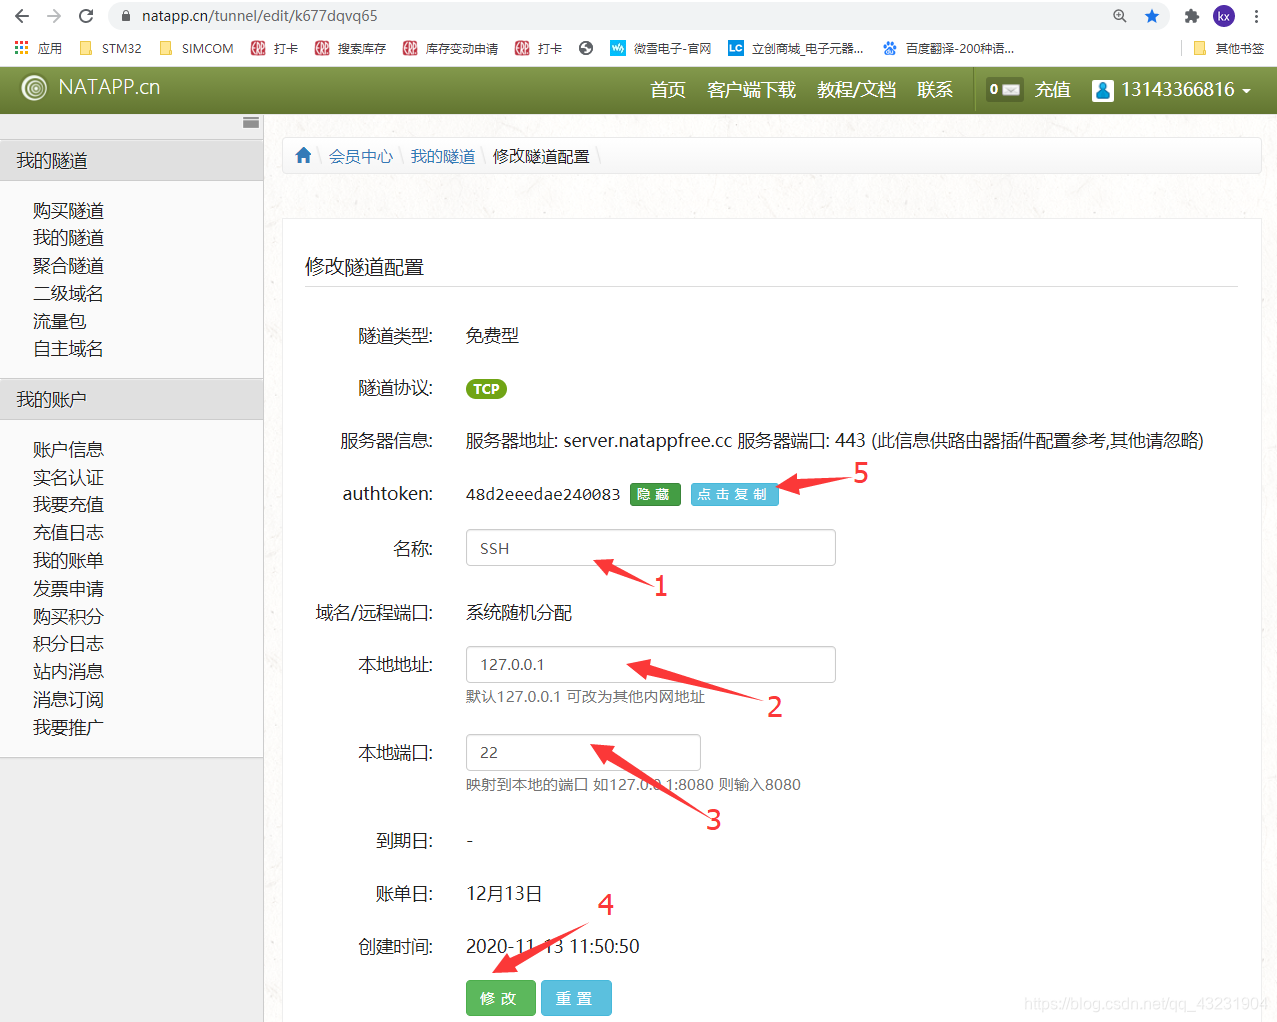
- 本地地址填入:127.0.0.1-》本地端口:22-》修改-》点击复制authtoken,黏贴到下面的config.ini文件去
3.下载NATAPP for ARM-Linux 到树莓派去
- 编辑config.ini文件并放置和natapp同一个文件夹
wget http://download.natapp.cn/assets/downloads/clients/2_3_9/natapp_linux_arm/natapp
sudo nano config.ini
复制以下文本
#将本文件放置于natapp同级目录 程序将读取 [default] 段
#在命令行参数模式如 natapp -authtoken=xxx 等相同参数将会覆盖掉此配置
#命令行参数 -config= 可以指定任意config.ini文件
[default]
authtoken=48d2eeedae240083      #对应一条隧道的authtoken,黏贴第二部复制的authtoken到这里
clienttoken=                    #对应客户端的clienttoken,将会忽略authtoken,若无请留空,
log=none                        #log 日志文件,可指定本地文件, none=不做记录,stdout=直接屏幕输出 ,默认为none
loglevel=ERROR                  #日志等级 DEBUG, INFO, WARNING, ERROR 默认为 DEBUG
http_proxy=                     #代理设置 如 http://10.123.10.10:3128 非代理上网用户请务必留空
- 获取执行权限,运行natapp
  chmod a+x natapp
  ./natapp
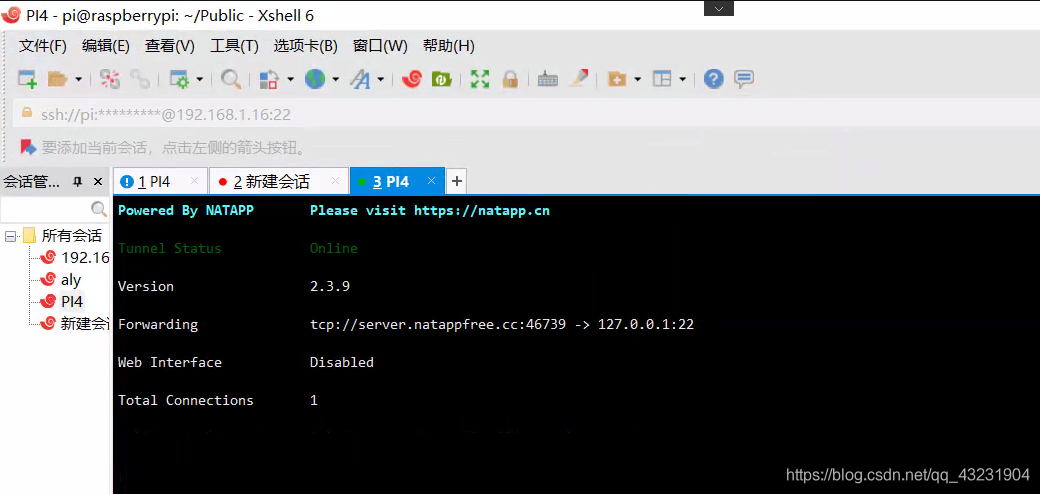
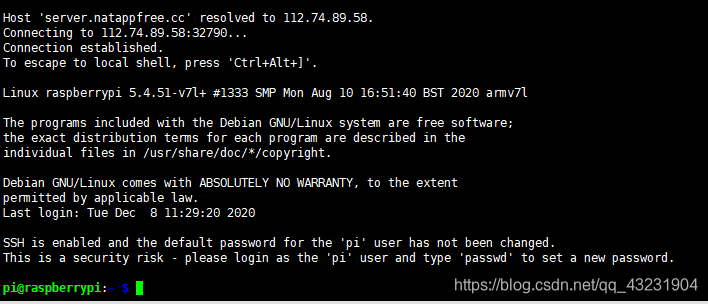
- 访问树莓派,通过natapp内网穿透得到的IP:server.natappfree.cc和端口号:46739可以让全世界访问!
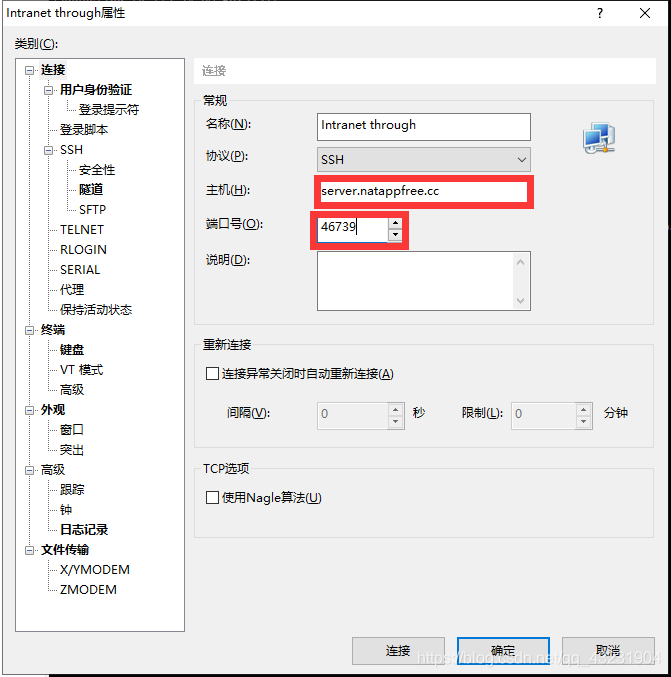
- 内网穿透成功,世界不再遥远
如果您有公网服务器,可以这样映射IP:
一、在公网服务器上部署 frps
下载并解压
wget https://github.com/fatedier/frp/releases/download/v0.51.3/frp_0.51.3_linux_amd64.tar.gz

tar -zxvf frp_0.51.3_linux_amd64.tar.gz
cd frp_0.51.3_linux_amd64

编辑服务端配置
vi frps.ini

内容示例
[common]
bind_port = 7000

启动服务端
./frps -c frps.ini

二、在内网 Linux 主机(接 5G 模组的设备)上部署 frpc
下载并解压
wget https://github.com/fatedier/frp/releases/download/v0.51.3/frp_0.51.3_linux_amd64.tar.gz

tar -zxvf frp_0.51.3_linux_amd64.tar.gz
cd frp_0.51.3_linux_amd64

编辑客户端配置
vi frpc.ini

内容示例
[common]
server_addr = 公网服务器IP
server_port = 7000

[ssh]
type = tcp
local_ip = 127.0.0.1
local_port = 22
remote_port = 60022

启动客户端
./frpc -c frpc.ini

三、外部 SSH 访问方式
在任意外部网络执行
ssh 用户名@公网服务器IP -p 60022

说明
60022 是映射后的 SSH 端口,可以自行修改
整个过程不依赖模组公网 IP,只要 5G 网络能主动访问公网即可
这是目前私有 5G / 内网 IP 场景下最稳定、最通用的做法

要收费吗

这个方案本身不收费,frp 是开源免费的

需要注意的只有两点
frp 软件本身永久免费,不限制连接数、不限制带宽
唯一可能产生费用的是你用来做中转的公网服务器,如果你已经有带公网 IP 的服务器,就不会有额外成本
如果只是测试用途
用一台最便宜的 VPS 就可以,带宽和配置要求都很低
扩展教程
更多推荐


 7
 0
- 0


 已为社区贡献2条内容

所有评论(0)