
2025 最新!BurpSuite 零基础安装教程,看这篇就够了
一、BurpSuite简介
BurpSuite 是用于攻击web 应用程序的集成平台,包含了许多Burp工具。BurpSuite为这些工具设计了许多接口,以加快攻击应用程序的过程。所有工具都共享一个请求,并能处理对应的HTTP 消息、持久性、认证、代理、日志、警报等。
二、BurpSuite下载
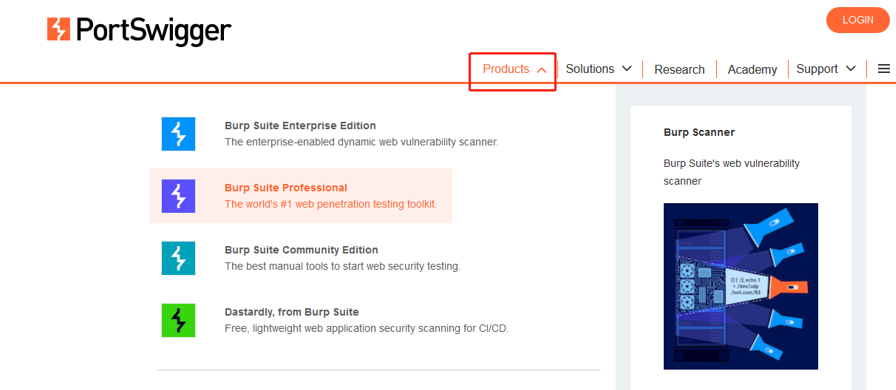
1、进入官网https://portswigger.net,点击Products->选择需要的软件产品。Burp Suite有免费版和付费版之分。免费版虽然功能有限,但已经足够初学者使用。如果需要更多高级功能,可以考虑购买专业版。
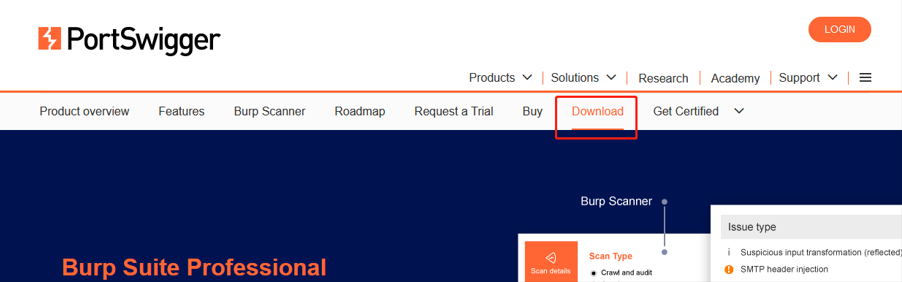
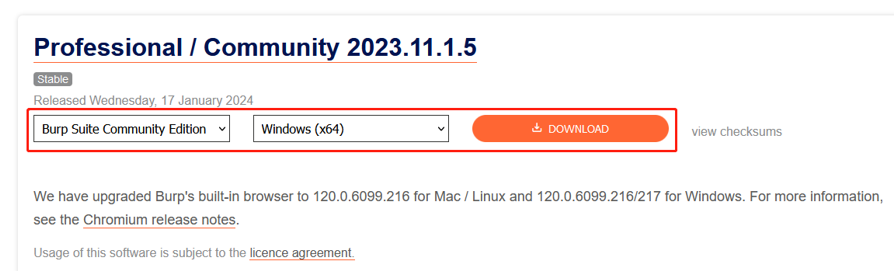
2、点击Download, 选择自己需要的版本、操作系统,点下载。
三、BurpSuite安装
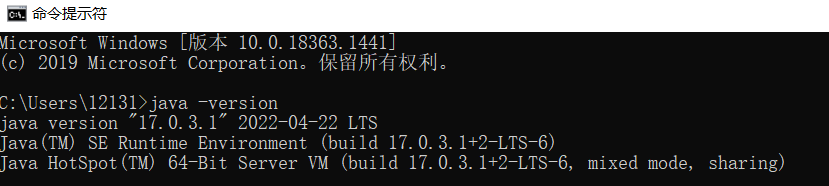
1、Burp Suite需要依赖到java环境,在进行安装之前,需要先安装好jdk并配置环境变量,这步可自行百度解决。在cmd窗口,输入java -verison可查看java环境是否正常。
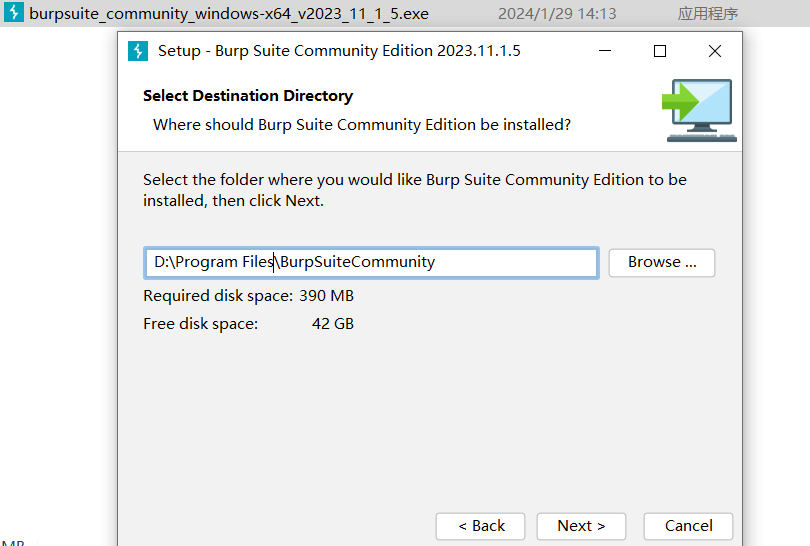
2、双击下载好的BurpSuite安装包,自定义安装目录,一路下一步。
3、安装完成后,进入安装目录,找到BurpSuiteCommunity.exe,双击开始运行
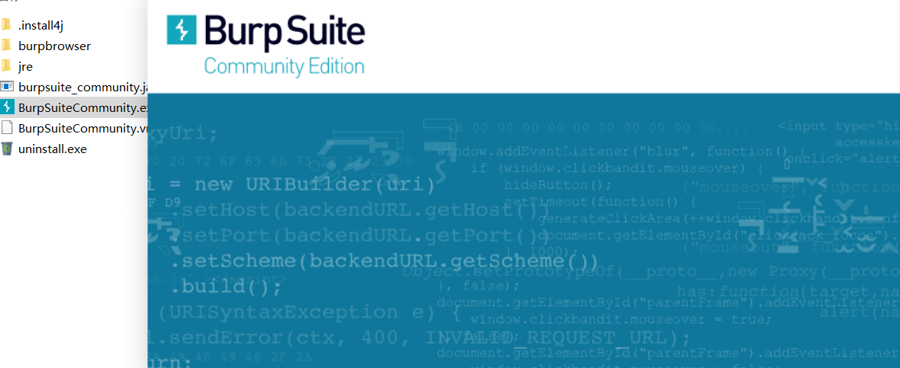
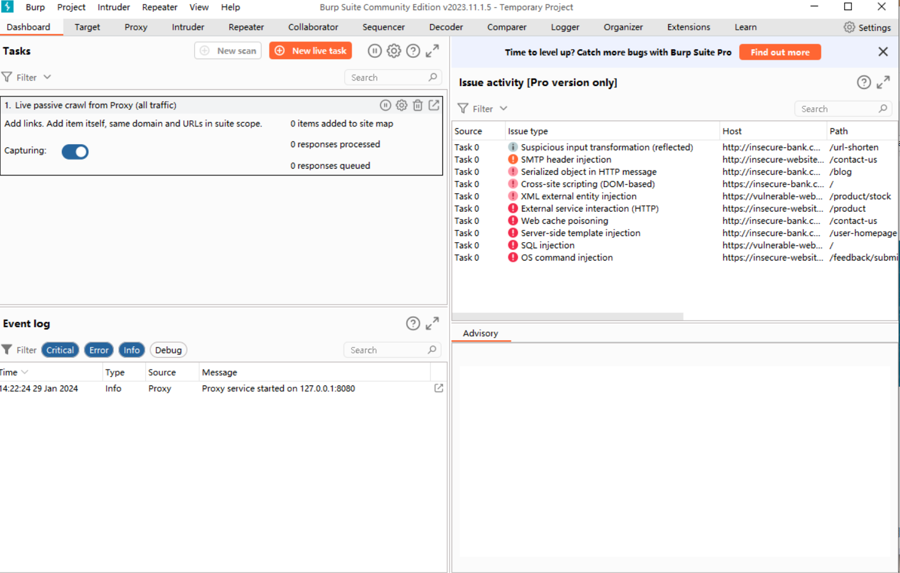
4、一路下一步,直到工具操作界面。
四、Firefox浏览器SwitchyOmega插件
为了配合burpsuite操作web项目,我们在浏览器中安装SwitchyOmega插件。
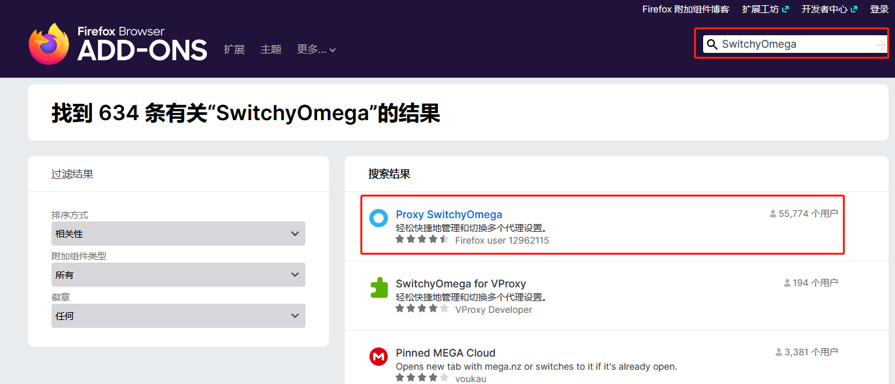
1、在Firefox浏览器的扩展-管理扩展中,搜索SwitchyOmega,并添加
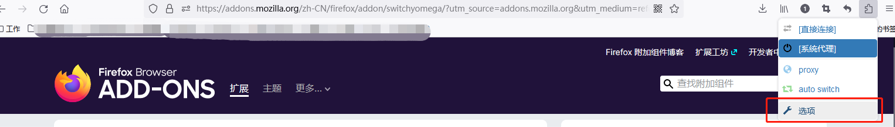
2、添加后,打开插件,点击选项
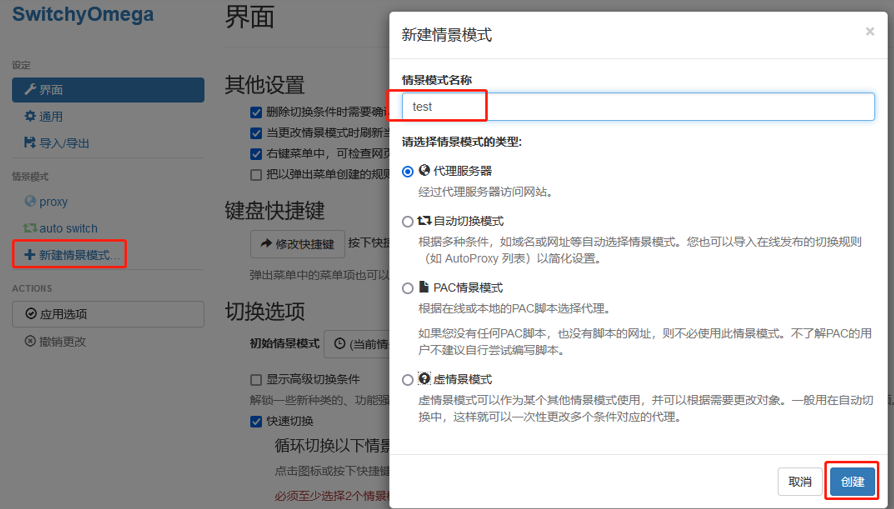
3、新建情景模式,输入名称、勾选代理服务器,点击新建
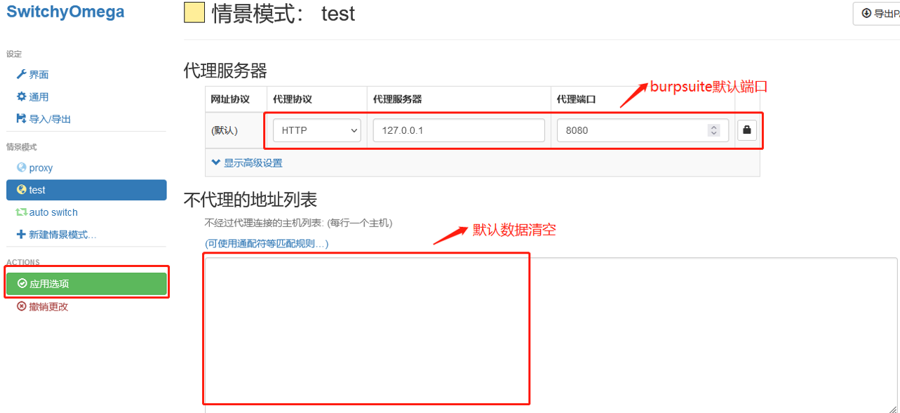
4、在新建界面,进行如下配置,点击“应用选项”
五、BurpSuite操作界面基本介绍
-
Proxy: 一个拦截HTTP/S的代理服务器,作为一个在浏览器和目标应用程序之间的中间人,允许你拦截,查看,修改在两个方向上的原始数据流。
-
Spider: 一个应用智能感应的网络爬虫,它能完整的枚举应用程序的内容和功能。
-
Scanner[仅限专业版]——是一个高级的工具,执行后,它能自动地发现web 应用程序的安全漏洞。
-
Intruder: 一个定制的高度可配置的工具,对web应用程序进行自动化攻击,如:枚举标识符,收集有用的数据,以及使用fuzzing 技术探测常规漏洞。
-
Repeater: 一个靠手动操作来补发单独的HTTP 请求,并分析应用程序响应的工具。
-
Sequencer: 一个用来分析那些不可预知的应用程序会话令牌和重要数据项的随机性的工具。
-
Decoder: 一个进行手动执行或对应用程序数据者智能解码编码的工具。
-
Comparer: 一个实用的工具,通常是通过一些相关的请求和响应得到两项数据的一个可视化的“差异”。
六、BurpSuite抓取https流量
有些网站是https请求,需要安装证书后,burpsuite才能抓取到https流量。
1、找到Proxy->Proxy settings,点击“Import /export CA certificate”,导出证书

2、选择第一个,点击下一步
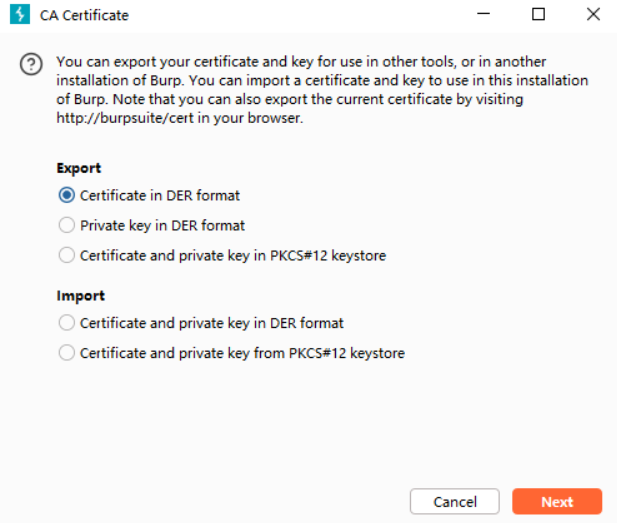
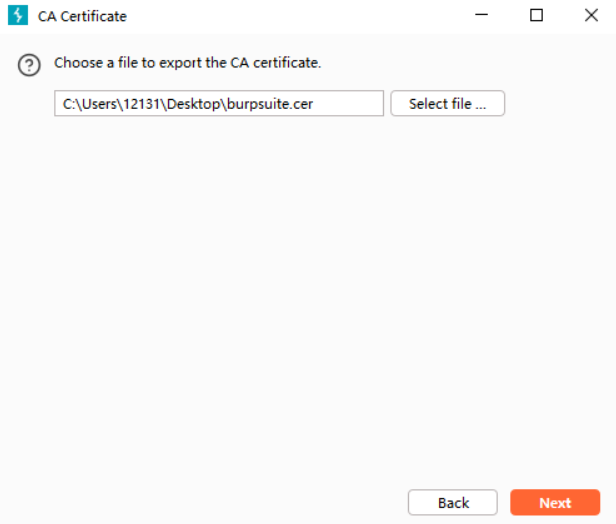
3、选择文件目录,并命名为burpsuite.cer, 点击Next,导出成功。
4、点击firefox选项,找到查看证书,导入之前导出的证书文件

七、BurpSuite密码爆破实操
1、浏览器访问网站(这里选择自己搭建的靶场或项目来练习,其他网站需获得授权),启动代理
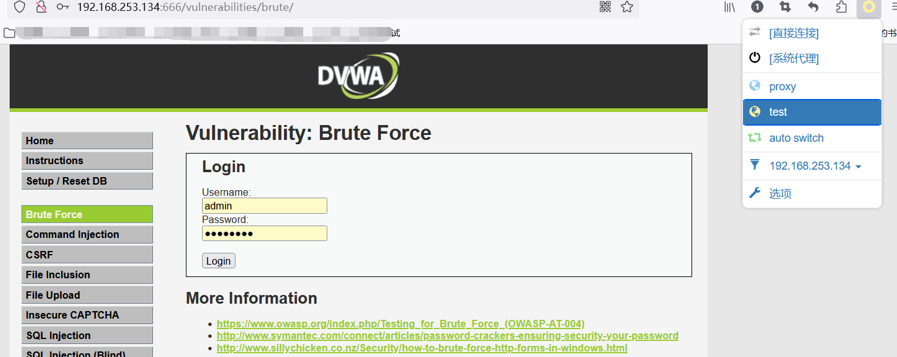
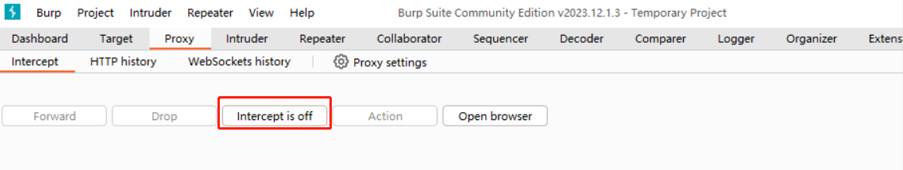
2、打开burpsuite->Proxy->Intercept,点击Intercept is off
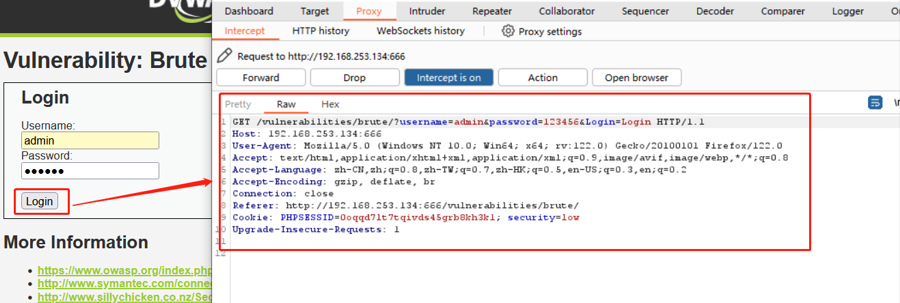
3、再去操作登录,输入admin、密码先随意输入一个,点击Login,就可以看到拦截的登录信息。右键拦截的登录信息界面–>选择 Send to Intruder。
4、切换到Intruder,进行暴力攻击设置。Positions页面选择Attack type、选中需要暴力破解的密码字段,点击Add §。
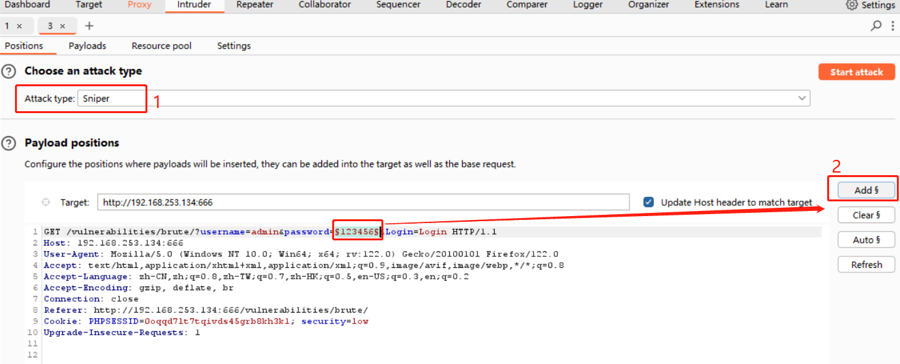
5、Payloads页面,负载默认1、负载类型选择Simple list;点击Load… 从本地选择密码字典文件。点击Start attack,开始暴力破解。这里会弹窗提示使用专业版本,功能会更全面。

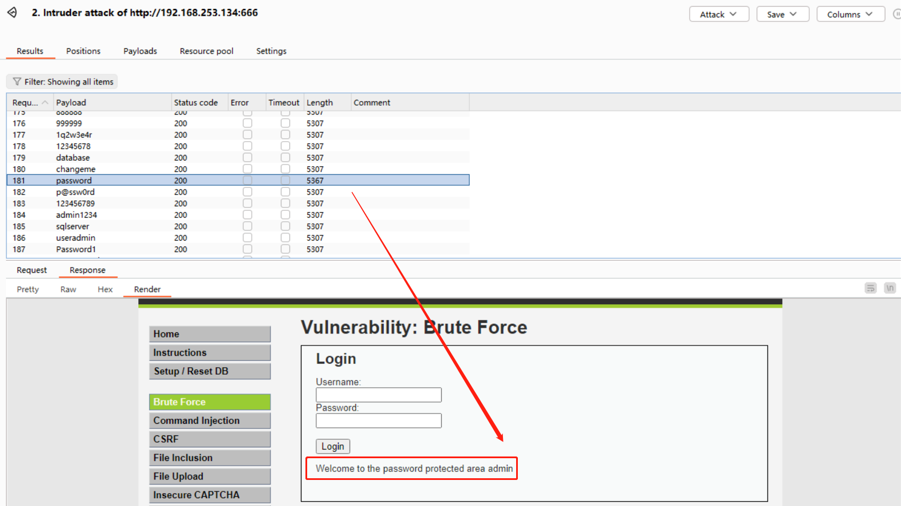
6、查看密码暴力破解结果,可以看到其中password这行,Length长度跟其他不一致;点击查看其返回结果,查看Render页面回显,提示"Welcom …",说明password为正确密码,登录成功。
八、BurpSuite支付漏洞实操
针对软件的支付/充值/兑换功能,对整个操作流程进行抓包,判断有无敏感信息可修改。
1、访问待测的支付界面(以下仅为演示示例),填入订单数据,先不购买
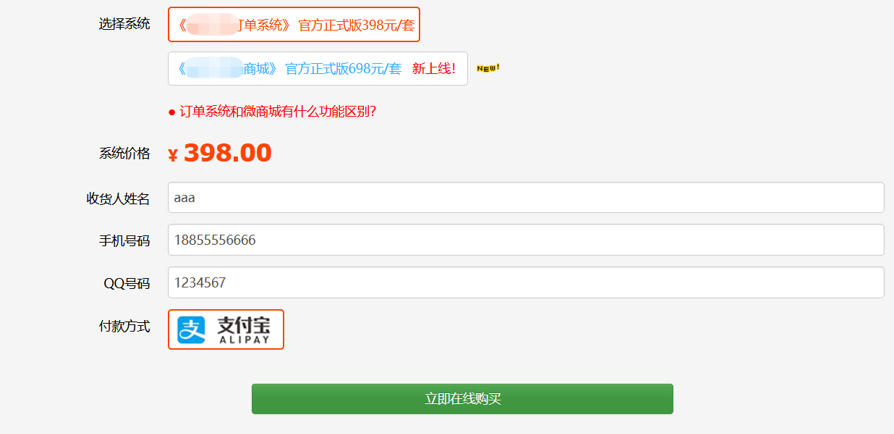
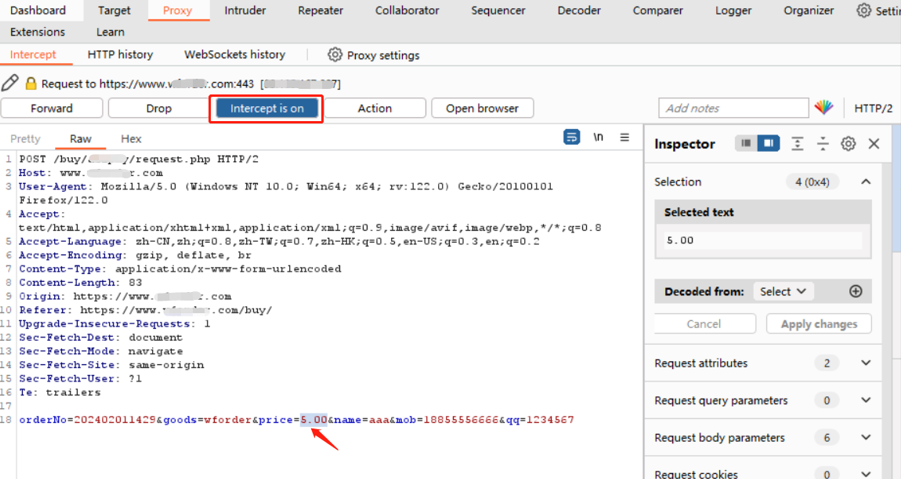
2、burpsuite中,进入Proxy->Intercept,点击Intercept is off,开启数据截获;再去支付界面点击“立即购买”。可以看到捕获数据如下:
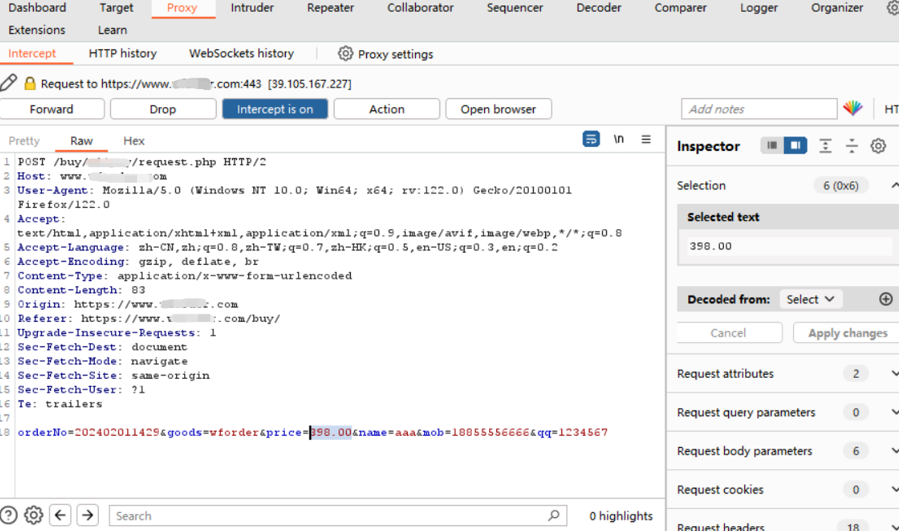
3、修改敏感数据price=5,点击Intercept is on
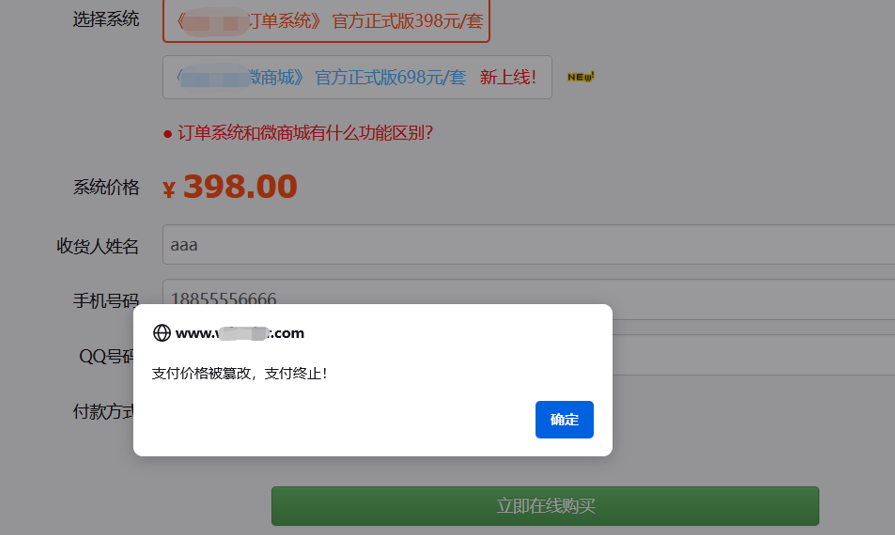
4、可查看到当前网站支付终止,篡改金额并未成功。如果篡改成功,那就说明存在支付漏洞。
最后
此文中提到的工具及技术操作,仅用于学术交流,请遵守《网络安全法》,严禁将此文中工具和技术用于非法攻击测试。
学无止境,行以致远!
写在结尾
笔者本人 17 年就读于一所普通的本科学校,20 年 6 月在三年经验的时候顺利通过校招实习面试进入大厂,现就职于某大厂安全联合实验室。
我为啥说自学黑客&网络安全,一般人我还是劝你算了吧。因为我就是那个不一般的人。

首先我谈下对黑客&网络安全的认知,其实最重要的是兴趣热爱,不同于网络安全工程师,他们大都是培训机构培训出来的,具备的基本都是防御和白帽子技能,他们绝大多数的人看的是工资,他们是为了就业而学习,为了走捷径才去参加培训。
而我进大厂主要是靠自学内推进来是,当时我才20岁,基于对脚本小子的热爱,我每次工作做完了,就天天抱着本书看,甚至不会计较和主动研究各个技术和包揽一些任务(和大多数躺平族不一样),可能还是觉得自己不足,我又把tcp/ip协议大全,路由交换°这些基础啃了一遍,c++都学了一阵子。基于自己的学校出身,我身上也不可避免存在一些自卑心理,老觉得自己是野路子出来,想游击队变正规军系统的梳理。我近个月还在看php(对就是那个最好的编程语言)、后续我也打算在看http权威指南。工作之余还把几个厂家的设备也主动请缨的摸熟了,可能我身上的这些“匠心”的精神。这就是我不一般的表现吧!
网络安全学习路线&学习资源
很多小伙伴想要一窥网络安全整个体系,这里我分享一份打磨了4年,已经成功修改到4.0版本的**《平均薪资40w的网络安全工程师学习路线图》**对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。

如果你想要入坑黑客&网络安全工程师,这份282G全网最全的网络安全资料包!
↓↓↓ 扫描下方图片即可前往获取↓↓↓

学习资料工具包
压箱底的好资料,全面地介绍网络安全的基础理论,包括逆向、八层网络防御、汇编语言、白帽子web安全、密码学、网络安全协议等,将基础理论和主流工具的应用实践紧密结合,有利于读者理解各种主流工具背后的实现机制。

网络安全源码合集+工具包

视频教程
很多朋友都不喜欢晦涩的文字,我也为大家准备了视频教程,,每个章节都是当前板块的精华浓缩。(全套教程点击领取哈)

视频配套资料&国内外网安书籍、文档&工具

因篇幅有限,仅展示部分资料,需要扫描下方图片即可前往获取

好了就写到这了,大家有任何问题也可以随时私信问我!希望大家不要忘记点赞收藏哦!
特别声明:
此教程为纯技术分享!本文的目的决不是为那些怀有不良动机的人提供及技术支持!也不承担因为技术被滥用所产生的连带责任!本书的目的在于最大限度地唤醒大家对网络安全的重视,并采取相应的安全措施,从而减少由网络安全而带来的经济损失。!!!
本文转自网络,如有侵权请联系删除。
更多推荐


 20
 0
- 0


 已为社区贡献22条内容

所有评论(0)