
Windows服务器远程桌面配置与安全管理实战

简介:Windows服务器远程桌面基于Remote Desktop Services(RDS)技术,允许用户通过网络远程访问和管理服务器,为IT管理员提供高效、安全的运维手段。本文详细介绍远程桌面的启用方法、防火墙配置、RDP协议安全机制、组策略权限控制及多用户会话管理,并探讨了通过mstsc命令行工具和第三方软件提升管理效率的实践方案。内容涵盖连接优化、安全性增强(如端口修改、多因素认证)和性能调优,帮助用户构建稳定可靠的远程管理环境。
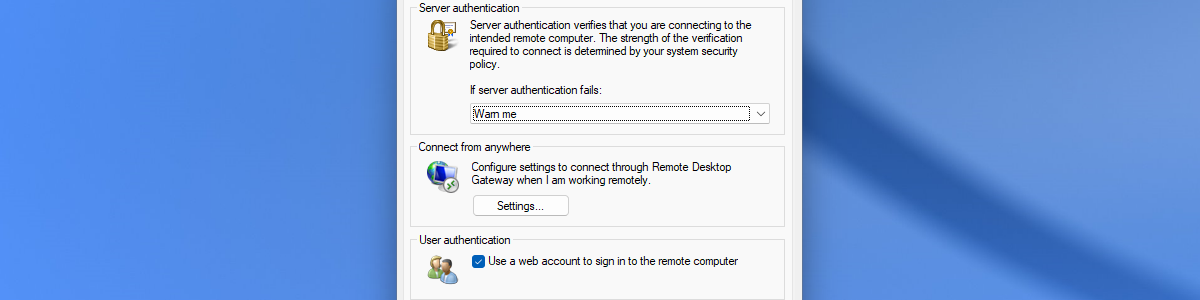
1. Windows远程桌面服务(RDS)概述
核心架构与组件解析
Windows远程桌面服务(RDS)并非单一功能,而是一套模块化、可扩展的远程访问架构。其核心由五大角色服务构成: 远程桌面会话主机(RD Session Host) 负责承载用户会话; 远程桌面连接代理(RD Connection Broker) 实现会话负载均衡与重连; 远程桌面网关(RD Gateway) 通过HTTPS封装RDP流量,实现安全外网接入; 远程桌面Web Access(RD Web Access) 提供浏览器级门户入口; 远程桌面授权(RD Licensing) 管理客户端访问许可证(CAL)。这些组件可独立部署或整合为高可用集群,支持从中小型企业到大型VDI环境的灵活扩展。
graph TD
    A[用户] -->|HTTPS|Rgw(RD Gateway)
    A -->|RDP|SH(RD Session Host)
    Rgw --> SH
    CB(RD Connection Broker) --> SH
    LA(RD Licensing) --> SH
    WA(RD Web Access) --> CB
    style A fill:#e1f5fe,stroke:#333
    style SH fill:#c8e6c9,stroke:#333
该架构实现了接入、会话、授权与安全的解耦,为后续章节的部署与优化奠定基础。
2. 远程桌面功能启用与基础配置
在现代企业IT架构中,远程访问能力已成为运维、开发及支持团队不可或缺的基础支撑。Windows远程桌面服务(RDS)不仅提供了高效的图形化交互通道,还具备灵活的部署模式和丰富的客户端兼容性。然而,任何强大的功能都必须建立在正确且安全的基础配置之上。本章将系统性地解析从操作系统层面启用远程桌面功能,到核心角色服务的安装与策略配置全过程,涵盖图形界面操作、命令行自动化部署、防火墙规则调整以及高级客户端使用技巧。通过深入剖析各项配置背后的机制逻辑,帮助具备5年以上经验的IT从业者掌握可复用、可审计、可扩展的远程桌面基础设施构建方法。
2.1 远程桌面服务角色的安装与部署
远程桌面服务(RDS)作为Windows Server中的一个服务器角色,其安装并非单一组件的加载,而是一套协同工作的服务集合。根据应用场景的不同,管理员需合理选择所需的角色服务,并理解各组件之间的依赖关系。本节重点介绍基于图形化工具和PowerShell脚本两种主流部署方式,并结合实际生产环境需求,分析会话主机与虚拟化主机的选型策略。
2.1.1 基于服务器管理器的角色添加流程
Windows Server提供的“服务器管理器”是大多数系统管理员首选的图形化配置入口。它以向导式流程引导用户完成角色和服务的安装,适合对PowerShell不熟悉的团队或初次部署场景。
操作步骤详解:
- 登录目标Windows Server服务器,打开“服务器管理器”。
- 点击左侧导航栏的“添加角色和功能”,启动安装向导。
- 在“开始之前”页面确认信息后点击“下一步”。
- 选择“基于角色或基于功能的安装”,继续下一步。
- 选择目标服务器(本地或远程),确保目标系统满足硬件要求。
- 在“服务器角色”列表中勾选 Remote Desktop Services 。
- 此时系统提示需要同时安装相关管理工具(如RD PowerShell模块),建议一并安装。
- 继续进入“选择角色服务”页面,此时可选择以下子组件:
- 远程桌面会话主机(RD Session Host)
- 远程桌面连接代理(RD Connection Broker)
- 远程桌面网关(RD Gateway)
- 远程桌面Web访问(RD Web Access)
- 远程桌面授权(RD Licensing)
graph TD
    A[启动服务器管理器] --> B[添加角色和功能]
    B --> C{选择安装类型}
    C --> D[基于角色/功能]
    D --> E[选择目标服务器]
    E --> F[勾选 Remote Desktop Services]
    F --> G[选择具体角色服务]
    G --> H[确认依赖项并安装]
    H --> I[完成部署]
上述流程图展示了从启动服务器管理器到完成RDS角色安装的关键路径。值得注意的是,在选择角色服务时,若仅用于内部测试环境,可仅安装“会话主机”;而在生产环境中,则通常需要组合多个角色实现高可用架构。
| 角色服务 | 功能说明 | 是否必选 |
|---|---|---|
| RD Session Host | 承载用户远程会话,运行应用程序 | 是(基础用途) |
| RD Connection Broker | 管理会话负载均衡与重连 | 否(集群环境推荐) |
| RD Gateway | 提供HTTPS封装的外网安全接入 | 否(公网暴露时强烈建议) |
| RD Web Access | 提供浏览器访问远程应用门户 | 否 |
| RD Licensing | 管理并发许可证分发 | 是(超过120天试用期后必需) |
该表格清晰列出了各个角色服务的核心职责及其在典型部署中的必要性,便于管理员根据业务规模进行裁剪。
2.1.2 使用PowerShell命令行自动化部署RDS角色
对于追求效率与一致性的企业级运维团队而言,图形界面难以满足批量部署、版本控制和CI/CD集成的需求。PowerShell提供了完整的 ServerManager 和 RDS 模块支持,能够实现全自动化角色安装。
示例代码:自动安装RDS会话主机及相关工具
# 安装远程桌面服务角色及其管理工具
Install-WindowsFeature -Name RDS-RD-Server, RSAT-RDS-Tools `
                       -IncludeManagementTools `
                       -Restart:$false

# 输出安装结果
Get-WindowsFeature | Where-Object Name -like "RDS*"
参数说明 :
-RDS-RD-Server:代表“远程桌面会话主机”角色。
-RSAT-RDS-Tools:包含远程桌面服务的PowerShell cmdlet 和 GUI 管理工具。
--IncludeManagementTools:确保管理组件也被安装。
--Restart:$false:避免意外重启影响正在运行的服务(可在维护窗口手动重启)。
逐行逻辑分析:
-
Install-WindowsFeature是Windows Server中用于添加角色和功能的核心cmdlet。 - 参数
-Name接受多个功能名称,用逗号分隔。 - 使用反引号(`)实现多行书写,提升脚本可读性。
- 第二条命令验证安装状态,过滤出所有以“RDS”开头的功能项,便于确认是否成功激活。
此脚本可用于Packer镜像构建、Ansible Playbook调用或Azure ARM模板中的自定义脚本扩展(Custom Script Extension),从而实现跨环境的一致性部署。
此外,还可进一步封装为函数,接受输入参数动态决定安装内容:
function Install-RDSRole {
    param(
        [string[]]$Roles = @("RDS-RD-Server"),
        [switch]$InstallAdminTools,
        [bool]$AutoRestart = $false
    )

    $features = $Roles
    if ($InstallAdminTools) {
        $features += "RSAT-RDS-Tools"
    }

    Install-WindowsFeature -Name $features -IncludeManagementTools -Restart:$AutoRestart
}
该函数设计体现了模块化思想,支持角色定制、工具安装开关与重启策略控制,适用于复杂部署场景下的自动化流水线。
2.1.3 角色服务的选择策略:会话主机 vs 虚拟化主机
在规划RDS部署时,一个关键决策在于选择“会话虚拟化”还是“虚拟机虚拟化”架构。这直接影响资源利用率、隔离级别和管理复杂度。
会话主机(Session-Based Deployment)
在这种模式下,多个用户共享同一台操作系统实例,每个用户的会话彼此隔离但共用内核资源。适用于标准化办公环境,如呼叫中心、财务录入等场景。
优势 :
- 高密度用户支持(单台服务器可达数十个并发会话)
- 统一补丁管理和软件分发
- 资源消耗低,TCO成本可控
局限 :
- 应用兼容性受限(某些程序无法在多会话环境下运行)
- 故障影响面大(系统崩溃导致所有用户中断)
- 用户个性化设置受限
虚拟化主机(VDI-based Deployment)
采用Hyper-V或VMware平台创建独立虚拟机,每位用户拥有专属操作系统实例。属于虚拟桌面基础设施(VDI)范畴。
优势 :
- 完全的操作系统隔离,安全性更高
- 支持个性化桌面与复杂应用(如CAD、开发IDE)
- 可配合SCCM或Intune实现精细化管理
劣势 :
- 存储开销大(每VM需完整OS镜像)
- 许可证成本高(需Windows Server + RDS CAL 或 Windows 10 Enterprise Multi-Session)
- 网络带宽要求更高
决策参考模型(Decision Matrix)
| 维度 | 会话主机 | 虚拟化主机 |
|---|---|---|
| 并发用户密度 | 高 | 中低 |
| 成本效益 | 极优 | 一般 |
| 安全隔离等级 | 中等 | 高 |
| 应用兼容性 | 有限制 | 几乎无限制 |
| 备份恢复粒度 | 全局备份 | 单VM级恢复 |
| GPU加速支持 | 有限(RemoteFX vGPU已弃用) | 支持直通或vGPU |
注:自Windows Server 2019起,Microsoft已逐步淘汰RemoteFX技术,转而推荐使用Discrete Device Assignment (DDA) 或第三方GPU虚拟化方案(如NVIDIA vGPU)。
综合来看,若组织主要提供通用办公应用(Office、ERP客户端等),推荐采用 会话主机 架构;而对于设计、工程、研发类岗位,则应优先考虑 虚拟化主机+VDI 方案。
2.2 系统级远程桌面功能启用
尽管安装了完整的RDS角色,仍需在操作系统层级显式启用远程桌面功能,否则外部连接请求将被拒绝。本节详细讲解三种启用方式:图形界面操作、注册表修改与防火墙配置,并强调安全校验机制的重要性。
2.2.1 图形界面下启用远程桌面的步骤详解
最直观的方法是通过“系统属性”对话框开启远程桌面。
操作流程:
- 右键“此电脑” → “属性” → 左侧点击“远程设置”。
- 在弹出的“系统属性”窗口中切换至“远程”选项卡。
- 选择“允许远程连接到此计算机”。
- 若需增强安全,勾选“仅允许运行使用网络级别身份验证的远程桌面的计算机连接”。
- 点击“选择用户”按钮,明确指定可登录的账户名单,避免默认授予Administrators组权限带来的风险。
最佳实践建议 :始终显式添加用户而非依赖隐式组权限,便于后期审计与权限回收。
2.2.2 修改注册表项实现远程桌面开启(含安全校验机制)
对于无GUI的Server Core安装或自动化脚本环境,直接操作注册表是唯一可行方式。
关键注册表路径:
HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\Terminal Server
启用远程桌面的注册表修改:
# 设置fDenyTSConnections为0,允许RDP连接
Set-ItemProperty -Path "HKLM:\SYSTEM\CurrentControlSet\Control\Terminal Server" `
                 -Name "fDenyTSConnections" `
                 -Value 0

# 启用网络级认证(NLA)
Set-ItemProperty -Path "HKLM:\SYSTEM\CurrentControlSet\Control\Terminal Server\WinStations\RDP-Tcp" `
                 -Name "UserAuthentication" `
                 -Value 1
参数解释 :
-fDenyTSConnections=0表示允许远程连接;设为1则禁用。
-UserAuthentication=1表示强制启用NLA,防止凭据在未加密通道上传输。
安全校验机制补充:
为防止未经授权的注册表篡改,建议结合AppLocker或Device Guard策略限制对 regedit.exe 和 powershell.exe 的执行权限。同时可通过WMI监控关键注册表项变更事件:
# 创建WMI永久事件订阅,检测fDenyTSConnections被修改
$Query = "SELECT * FROM RegistryValueChangeEvent WHERE Hive='HKEY_LOCAL_MACHINE' AND KeyPath LIKE '%Terminal Server%' AND ValueName='fDenyTSConnections'"
Register-WmiEvent -Query $Query -Action { Write-EventLog -LogName Security -Source MySecurityMonitor -EntryType Warning -Message "RDP registry key modified!" }
该机制可在注册表被非法修改时触发日志告警,形成主动防御闭环。
2.2.3 检查并配置系统防火墙默认规则以支持RDP通信
即使启用了远程桌面功能,若防火墙阻止了TCP 3389端口,连接仍将失败。Windows Defender防火墙默认包含预定义规则,但需确认其状态。
查看当前RDP防火墙规则:
Get-NetFirewallRule -DisplayGroup "Remote Desktop"
输出示例:
| Name | Enabled | Profile | Direction | Action |
|---|---|---|---|---|
| RemoteDesktop-UserMode-In | True | Domain,Private | Inbound | Allow |
| RemoteDesktop-UserMode-In-EPM | False | Domain,Private | Inbound | Allow |
建议启用
RemoteDesktop-UserMode-In规则,并根据网络环境调整适用Profile。
启用规则命令:
Enable-NetFirewallRule -DisplayGroup "Remote Desktop"
自定义端口情景下的规则创建:
若出于安全考虑更改了RDP监听端口(见第三章),需手动创建新规则:
New-NetFirewallRule -DisplayName "Custom RDP Port 3390" `
                    -Direction Inbound `
                    -Protocol TCP `
                    -LocalPort 3390 `
                    -Action Allow `
                    -Profile Any
该规则开放TCP 3390端口用于RDP通信,适用于非标准端口部署。
2.3 mstsc客户端工具的高级使用方法
mstsc.exe 是Windows内置的远程桌面连接客户端,虽界面简洁,但其命令行参数与 .rdp 文件配置能力极为强大,常被低估。掌握其高级用法可显著提升运维效率。
2.3.1 命令行参数详解:/v、/admin、/f、/console(已弃用)与/session
常用参数对照表:
| 参数 | 作用 | 示例 |
|---|---|---|
/v: | 指定目标主机地址 | mstsc /v:192.168.1.100 |
/admin | 连接到管理会话(Session 0) | mstsc /admin /v:server01 |
/f | 全屏模式启动 | mstsc /f /v:db-server |
/w: 和 /h: | 设置初始窗口宽高 | mstsc /w:1280 /h:720 |
/sec:rdrainforced | 强制使用TLS加密 | mstsc /v:secure-host /sec:rdrainforced |
注意:
/console参数已在Windows Server 2008 R2之后弃用,现由/admin替代。
实战应用:批量诊断脚本片段
@echo off
for /f %%i in (servers.txt) do (
    echo Connecting to %%i...
    start mstsc /v:%%i /f /admin
    timeout /t 2 >nul
)
此批处理脚本读取
servers.txt中的IP列表,依次以管理员模式全屏连接每台服务器,适用于紧急故障排查。
2.3.2 .rdp配置文件的手动编辑与模板定制
.rdp 文件本质是INI格式的文本文件,可通过记事本直接编辑,实现精细控制。
示例 .rdp 文件内容:
full address:s:192.168.1.200:3390
username:s:corp\john.doe
screen mode id:i:2
use multimon:i:1
desktopwidth:i:5120
desktopheight:i:1440
session bpp:i:32
winposstr:s:0,3,0,0,1920,1080
compression:i:1
keyboardhook:i:2
audiomode:i:0
redirectclipboard:i:1
redirectprinters:i:1
redirectcomports:i:0
redirectsmartcards:i:1
devicestoredirect:s:\\.\DISPLAY1;\\.\DISPLAY2
autoreconnection enabled:i:1
authentication level:i:2
prompt for credentials:i:0
negotiate security layer:i:1
remoteapplicationmode:i:0
gatewayhostname:s:rdg.corp.com
gatewayusagemethod:i:2
gatewaycredentialssource:i:4
关键字段说明 :
-full address:支持指定非标准端口。
-use multimon:启用多显示器。
-redirectprinters:启用打印机重定向。
-gatewayhostname:指定RD Gateway代理。
-autoreconnection enabled:断线自动重连。
此类模板可集中分发给用户,统一连接体验并降低配置错误率。
2.3.3 多显示器支持与本地资源重定向设置(打印机、驱动器、剪贴板)
远程办公中常需访问本地资源。通过 .rdp 配置或GUI设置可实现无缝集成。
启用本地驱动器映射:
在“本地资源”选项卡中勾选“更多…” → 选择特定磁盘(如D:\),连接后将在远程会话中显示为 \\tsclient\D 。
安全注意事项:
- 驱动器重定向可能带来数据泄露风险,建议结合DLP策略限制敏感目录共享。
- 剪贴板重定向宜启用“仅文本”模式,防止恶意代码通过富文本注入。
流程图:资源重定向工作流
flowchart LR
    A[用户发起RDP连接] --> B[RDP客户端收集本地资源列表]
    B --> C[协商重定向能力]
    C --> D[建立虚拟通道: LPT, COM, DR]
    D --> E[远程系统加载重定向驱动]
    E --> F[用户访问 \\tsclient\X]
    F --> G[数据经加密通道双向传输]
该流程揭示了资源重定向的技术底层,依赖于RDP协议的静态虚拟通道(SVC)机制。
2.4 第三方远程桌面管理工具集成
随着管理目标数量增长,原生 mstsc 已无法满足多标签、会话保存、凭证管理等需求。第三方工具成为大型环境的标准配置。
2.4.1 如Royal TS、mRemoteNG等多会话管理平台的应用
Royal TS 特性亮点:
- 支持RDP、VNC、SSH、PowerShell等多种协议
- 标签式界面,支持拖拽组织连接树
- 凭证继承与LDAP集成
- 插件扩展机制(Python、C#)
mRemoteNG(开源替代方案):
- 免费且活跃维护
- XML格式配置文件,易于版本控制
- 支持PuTTY集成
- 缺点:UI较陈旧,缺乏移动端支持
部署示例:使用PowerShell导入mRemoteNG连接
<!-- connections.config 片段 -->
<Node Type="Connection" Name="WebServer01" Domain="" Username="admin" Password="encrypted" Protocol="RDP" Host="10.0.1.10" Port="3389"/>
可通过脚本批量生成此类配置,实现基础设施即代码(IaC)理念。
2.4.2 工具的安全性评估与凭证存储机制分析
所有第三方工具均面临共同挑战:如何安全存储用户凭据?
| 工具 | 加密方式 | 凭证保护机制 | 是否支持MFA |
|---|---|---|---|
| Royal TS | AES-256 | 主密码锁 + Windows DPAPI | 是(通过插件) |
| mRemoteNG | AES | 单主密码加密 | 否 |
| Microsoft Remote Desktop App | TPM绑定 | Windows Hello集成 | 是 |
建议在高安全要求环境中启用主密码保护,并定期轮换。禁止将明文密码写入配置文件。
此外,应启用工具的日志审计功能,记录每次连接的时间、源IP与目标主机,以便事后追溯。
本章全面覆盖了从角色安装到客户端使用的完整链条,不仅提供操作指南,更深入探讨了背后的安全机制与架构权衡,为后续章节的网络安全与性能优化奠定了坚实基础。
3. 网络安全与访问控制机制构建
远程桌面服务(RDS)在企业环境中广泛应用,但其开放性也带来了显著的安全风险。特别是默认监听的3389端口,常成为自动化扫描、暴力破解和中间人攻击的目标。因此,构建一套完整的网络安全与访问控制体系,是确保远程桌面服务稳定运行的前提。本章节将从防火墙策略、协议加密、身份验证机制以及组策略应用四个维度出发,深入剖析如何系统性地提升RDS环境的安全防护能力。
通过精细化的网络边界管控、强加密通信通道建立、多层级的身份认证机制设计以及集中式策略管理,可以有效降低未经授权访问的风险,防止敏感凭据泄露,并满足合规性要求(如等保2.0、GDPR、HIPAA)。以下内容将以实际部署场景为基础,结合配置示例、代码脚本与可视化流程图,全面展示安全加固的技术路径。
3.1 防火墙策略与3389端口安全管理
远程桌面协议(RDP)依赖TCP 3389端口进行通信,该端口一旦暴露于公网,极易成为攻击入口。因此,必须对防火墙规则实施严格控制,避免“全开放”式的粗放管理。Windows Defender防火墙作为系统级安全组件,提供了强大的入站/出站规则配置能力,可用于精确限制RDP流量来源。
3.1.1 Windows Defender防火墙中创建入站规则的详细流程
为保障远程桌面服务仅被授权用户访问,应手动创建定制化的入站规则,而非依赖默认启用的“远程桌面”预设规则。以下是基于图形界面的操作步骤:
- 打开“高级安全 Windows Defender 防火墙”管理控制台。
- 在左侧选择“入站规则”,点击右侧“新建规则”。
- 规则类型选择“端口”,下一步。
- 协议类型选择“TCP”,特定本地端口输入
3389。 - 操作选择“允许连接”,但建议后续结合IPsec或条件限制进一步细化。
- 配置应用范围:可指定此规则适用于域、专用或公用网络。
- 命名规则,例如“RDP - 仅允许可信子网”,并添加描述说明适用范围。
⚠️ 注意:若服务器位于DMZ区域或直连互联网,强烈建议不直接开放3389端口,而是通过远程桌面网关(RD Gateway)代理访问。
此外,可通过PowerShell脚本实现自动化规则部署,提高运维效率。
New-NetFirewallRule `
    -DisplayName "Secure RDP Access" `
    -Direction Inbound `
    -Protocol TCP `
    -LocalPort 3389 `
    -Action Allow `
    -RemoteAddress 192.168.10.0/24 `
    -Profile Domain,Private `
    -Description "Allow RDP only from internal management subnet"
逻辑分析与参数说明:
| 参数 | 说明 |
|---|---|
-DisplayName | 规则显示名称,在防火墙列表中可见 |
-Direction Inbound | 定义为入站方向,控制外部到主机的连接 |
-Protocol TCP | RDP使用TCP协议承载会话数据 |
-LocalPort 3389 | 监听本地3389端口(可自定义) |
-Action Allow | 动作设置为允许连接(也可设为Block) |
-RemoteAddress | 限制源IP地址范围,此处限定内网子网 |
-Profile | 应用规则的网络配置文件类型 |
该命令创建了一条仅允许来自 192.168.10.0/24 子网的设备连接RDP的服务规则,极大降低了非信任网络的攻击面。
3.1.2 更改默认RDP端口号以规避自动化扫描攻击
更改RDP监听端口是一种常见的“隐蔽式防御”手段,虽不能替代真正的安全措施,但能有效减少自动化爬虫和僵尸网络的探测频率。
操作步骤如下:
- 打开注册表编辑器(regedit),定位至:
HKEY_LOCAL_MACHINE\System\CurrentControlSet\Control\Terminal Server\WinStations\RDP-Tcp - 修改
PortNumberDWORD值,将其从默认的3389更改为其他高端口(如33900)。 - 更新Windows防火墙规则,放行新端口。
- 重启“远程桌面服务”或重启主机使更改生效。
随后客户端需使用新端口连接:
mstsc /v:server-ip:33900
注册表示意图(mermaid 流程图)
graph TD
    A[打开注册表编辑器] --> B[导航至 RDP-Tcp 键路径]
    B --> C{检查 PortNumber 值}
    C --> D[修改为自定义端口号]
    D --> E[更新防火墙规则放行新端口]
    E --> F[重启 Remote Desktop Services 服务]
    F --> G[客户端使用新端口连接测试]
🔐 安全提示:更改端口后仍需配合IP白名单、NLA认证等措施,不可单独依赖端口隐藏作为主要防护手段。
3.1.3 利用IPsec策略限制仅允许可信IP地址访问
IPsec(Internet Protocol Security)可在网络层实现基于IP地址的身份验证与加密通信,适用于跨子网或高安全等级环境下的RDP访问控制。
实施步骤:
- 打开“本地安全策略” → “IP安全策略,在本地计算机”。
- 右键创建新的IP安全策略,命名如“Restrict RDP via IPsec”。
- 添加规则:指定通信双方IP(例如客户端IP
10.1.1.100,服务器IP10.1.1.200)。 - 设置筛选器操作为“要求安全”,采用AH或ESP协议。
- 激活策略并测试连接。
也可以通过 netsh 命令行批量部署:
netsh ipsec static add policy name="RDP_IPsec_Policy"
netsh ipsec static add filterlist name="RDP_From_Trusted_Host"
netsh ipsec static add filter filterlist="RDP_From_Trusted_Host" srcaddr=10.1.1.100 dstaddr=Me protocol=tcp dstport=3389
netsh ipsec static add rule name="Secure_RDP_Access" policy="RDP_IPsec_Policy" filterlist="RDP_From_Trusted_Host" action=permit
netsh ipsec static set policy name="RDP_IPsec_Policy" assign=y
参数解释:
| 命令片段 | 含义 |
|---|---|
add policy | 创建一个IPsec策略容器 |
add filterlist | 定义过滤条件集合 |
add filter | 指定源IP、目标IP、协议及端口 |
action=permit | 允许匹配流量,前提是通过身份验证 |
assign=y | 激活该策略使其立即生效 |
此方案实现了基于IP的身份绑定,即使密码泄露,攻击者也无法建立合法会话,除非具备正确的IP地址和IPsec密钥交换凭证。
3.2 远程桌面协议(RDP)加密机制剖析
RDP协议自Windows Server 2008起已支持多种加密模式,包括标准RDP加密、SSL/TLS加密以及符合FIPS标准的高强度加密。理解其加密机制的工作原理,有助于合理配置以抵御窃听与中间人攻击。
3.2.1 TLS加密通道的建立过程与证书绑定方式
现代RDS部署推荐启用TLS加密,利用X.509证书对服务器身份进行验证,并建立端到端加密通道。
TLS握手流程(mermaid 序列图):
sequenceDiagram
    participant Client
    participant Server
    Client->>Server: TCP Connect (Port 3389)
    Server->>Client: Send Server Certificate
    Client->>Client: Validate Certificate (CA Trust, Expiry, Hostname)
    Client->>Server: Generate Session Key & Encrypt with Server Public Key
    Server->>Server: Decrypt Session Key using Private Key
    Client->>Server: Begin Encrypted RDP Session
要启用TLS加密,需执行以下操作:
- 获取或签发一张有效的SSL证书(建议由内部CA或公共CA颁发)。
- 将证书安装至服务器的“本地计算机”→“个人”证书存储区。
- 打开“远程桌面会话主机配置”工具。
- 在RDP-Tcp属性中切换到“常规”选项卡。
- 选择“使用下列证书”,并指定已安装的证书。
✅ 推荐做法:证书的主题名称(Subject Name)或SAN(Subject Alternative Name)应包含服务器的FQDN,以便客户端正确校验。
3.2.2 NLA(网络级身份验证)的工作原理与安全性优势
NLA(Network Level Authentication)是一项关键安全功能,它要求用户在建立完整RDP会话前先完成身份验证。
工作机制对比表:
| 特性 | 无NLA | 启用NLA |
|---|---|---|
| 资源占用 | 用户未登录即分配会话资源 | 登录前不分配GUI资源 |
| 攻击风险 | 易受DoS、暴力破解 | 减少无效会话创建 |
| 加密强度 | 可能使用弱加密 | 强制使用TLS/Negotiate |
| 用户体验 | 直接进入登录界面 | 先弹出凭据输入框 |
启用NLA的方法有两种:
方法一:图形界面
- 进入“系统属性” → “远程”选项卡 → 勾选“仅允许运行使用网络级别身份验证的远程桌面的计算机连接”。
方法二:注册表配置
[HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\Terminal Server\WinStations\RDP-Tcp]
"UserAuthentication"=dword:1
💡 技术原理:NLA利用CredSSP(Credential Security Support Provider)协议,在传输层安全协商完成后才提交用户名/密码,从而防止明文凭据在网络上传输。
3.2.3 加密级别配置:从RDP加密到FIPS兼容模式
Windows允许管理员设定RDP会话的最小加密强度。可通过组策略或本地策略调整:
路径: 计算机配置 → 管理模板 → Windows 组件 → 远程桌面服务 → 远程桌面会话主机 → 安全
关键策略项:
- 要求使用特定安全层 :可选RDP、SSL(TLS)、Negotiate
- 设置客户端加密级别 :低、客户端兼容、高、FIPS-compliant
不同加密级别的适用场景:
| 加密级别 | 密钥长度 | 适用环境 | 安全性 |
|---|---|---|---|
| 低 | 56-bit RC4 | 遗留系统兼容 | ❌ 不推荐 |
| 客户端兼容 | 动态协商 | 混合客户端环境 | ⚠️ 中等 |
| 高 | 128-bit RC4 | 主流生产环境 | ✅ 推荐 |
| FIPS-compliant | AES 128/256 | 政府、金融等合规场景 | 🔒 最高 |
📌 FIPS模式要求操作系统启用FIPS加密算法策略(通过
secpol.msc开启“系统加密:使用FIPS兼容算法…”)。
3.3 用户身份验证机制强化
远程桌面的安全核心在于“你是谁”。仅靠静态密码已不足以应对现代威胁,必须引入更健壮的身份验证体系。
3.3.1 基于本地账户与域账户的身份认证路径对比
当用户尝试RDP登录时,系统根据账户类型决定认证路径。
认证流程差异(表格):
| 对比维度 | 本地账户 | 域账户 |
|---|---|---|
| 存储位置 | 本机SAM数据库 | Active Directory |
| 认证方式 | 本地验证 | Kerberos/LDAP 查询域控 |
| 权限管理 | 分散维护 | 集中式GPO控制 |
| 安全审计 | 本地日志 | 可集中收集SIEM分析 |
| 多因素支持 | 有限(依赖第三方插件) | 易集成Azure MFA |
示例:使用本地账户登录时,若密码错误超过阈值,将触发本地账户锁定策略;而域账户则由域控制器统一处理锁定状态。
3.3.2 集成Active Directory实现集中式用户管理
企业级RDS部署应始终依托AD域环境。典型架构如下:
graph LR
    A[客户端] --> B[RDSH Server]
    B --> C{查询 AD DS}
    C --> D[(Domain Controller)]
    D -->|Kerberos TGT| B
    B -->|返回会话资源| A
具体实施要点:
- 将所有RDS主机加入域;
- 使用域用户组(如“RDS_Users”)分配远程登录权限;
- 通过GPO统一分发RDP连接文件(.rdp);
- 启用AD审核策略记录登录事件(Event ID 4624/4625);
3.3.3 多因素认证(MFA)与Azure MFA的整合方案设计
为防范密码泄露,应在RDP链路中引入MFA。虽然传统RDP本身不支持MFA,但可通过以下两种方式实现:
方案一:RD Gateway + Azure MFA
- 部署RD Gateway角色服务;
- 配置AD FS联合身份验证;
- 将AD FS与Azure AD租户集成;
- 为用户启用Azure MFA策略;
- 客户端通过HTTPS连接RD Gateway,触发MFA挑战。
方案二:第三方解决方案(如 Duo Security、RSA SecurID)
这些工具通常提供RADIUS适配器,可与NPS(网络策略服务器)集成,实现RDP层面的双因素校验。
PowerShell 示例:检查当前用户的远程登录权限
$UserName = "CORP\john.doe"
$SID = (Get-AdUser $UserName).Sid.Value

# 查询本地策略中的“允许通过远程桌面服务登录”
secedit /export /cfg C:\temp\secpol.cfg | Out-Null
$content = Get-Content C:\temp\secpol.cfg

if ($content -match "SeRemoteInteractiveLogonRight.*$SID") {
    Write-Host "$UserName has remote desktop login right." -ForegroundColor Green
} else {
    Write-Host "$UserName does NOT have remote desktop login right." -ForegroundColor Red
}
逐行解析:
- 第1行:定义目标用户;
- 第2行:通过AD模块获取其SID;
- 第3行:导出本地安全策略至临时文件;
- 第4行:读取配置内容;
- 第5-8行:正则匹配是否存在该SID在
SeRemoteInteractiveLogonRight权限中。
3.4 组策略在远程访问控制中的深度应用
组策略(GPO)是企业环境中最强大的集中管理工具之一,尤其适用于大规模RDS部署。
3.4.1 使用GPO配置远程桌面权限与用户组策略对象
常见安全相关GPO设置包括:
| 策略路径 | 功能说明 | 推荐设置 |
|---|---|---|
| 计算机配置 > Windows 设置 > 安全设置 > 本地策略 > 用户权利分配 > 允许通过远程桌面服务登录 | 控制哪些用户/组可登录 | 仅添加明确授权组 |
| 用户配置 > 管理模板 > Windows 组件 > 远程桌面服务 > 总是要求密码 | 强制重连时重新验证 | 启用 |
| 计算机配置 > 管理模板 > 系统 > 凭据分配 > 允许分配保存的凭据用于仅NTLM服务器验证 | 防止Wdigest漏洞滥用 | 禁用 |
示例:使用PowerShell批量应用GPO链接
Import-Module GroupPolicy

# 创建新的GPO
New-GPO -Name "RDS_Security_Hardening" | New-GPLink -Target "OU=Servers,DC=corp,DC=com"

# 设置“允许远程登录”仅限特定组
Set-GPPermissions -Name "RDS_Security_Hardening" -TargetName "RDS_Admins" -TargetType Group -PermissionLevel GpoApply

# 导入预定义安全模板(可选)
Import-GPO -BackupGpoName "Baseline_Security" -TargetName "RDS_Security_Hardening" -CreateIfNeeded
此脚本自动创建并链接GPO至指定OU,适用于标准化部署流程。
3.4.2 禁用特定用户的远程登录能力或限制并发数量
除全局策略外,还可通过细粒度控制实现差异化管理。
方法一:通过“本地用户和组”移除权限
# 移除某用户远程登录权限
net localgroup "Remote Desktop Users" CORP\temp_user /delete
方法二:使用WMI查询当前会话数并限制
# 获取当前活跃RDP会话
$query = "SELECT * FROM Win32_TerminalService WHERE SessionId != 0"
$sessions = Get-WmiObject -Query $query

Write-Host "Active RDP Sessions: $($sessions.Count)"

if ($sessions.Count -ge 2) {
    Write-Warning "Maximum concurrent sessions reached!"
    # 可在此处触发警报或拒绝新连接
}
场景延伸:可结合计划任务每日凌晨清理闲置会话:
powershell Invoke-WmiMethod -Class Win32_TerminalServiceSetting -Name Shadow -ArgumentList @($false, $true)
综上所述,网络安全与访问控制并非单一技术点,而是涵盖网络层、传输层、身份层与策略管理层的综合体系。唯有层层设防、纵深防御,方能在享受远程办公便利的同时,守住企业数字资产的安全底线。
4. 性能优化与高可用性实践
在现代企业IT架构中,远程桌面服务(RDS)不仅是支撑远程办公的核心组件,更是承载关键业务应用和虚拟化工作负载的重要平台。随着用户数量的增长、图形密集型应用的普及以及跨地域访问需求的提升,单纯的功能可用已无法满足实际运营要求。系统必须具备高效的资源调度能力、稳定的网络传输机制、卓越的图形处理性能以及具备容错能力的高可用架构。本章节深入探讨如何通过多层次技术手段对RDS环境进行性能调优与可靠性增强,确保其在高并发、低带宽或突发故障场景下仍能提供一致且流畅的用户体验。
我们将从会话行为管理出发,剖析影响用户体验的关键因素,并结合操作系统级配置实现精细化控制;随后聚焦于网络传输效率优化,分析协议栈层面的技术选择与参数调整策略;进一步探索GPU加速与视频编解码技术在远程显示中的实际价值;最终构建一个基于RD网关与连接代理集群的高可用接入体系,支持弹性扩展与故障自动转移。整个过程不仅涵盖理论模型,更包含可落地的操作步骤、代码示例与架构设计图,帮助运维团队打造既高效又可靠的远程桌面基础设施。
4.1 远程桌面会话行为与资源调度优化
远程桌面会话的质量不仅仅取决于硬件资源和网络带宽,还受到会话生命周期管理、用户行为模式及系统调度策略的影响。不当的会话配置可能导致资源浪费、账户锁定、数据丢失或服务中断等问题。因此,合理设置会话超时策略、支持多用户并发登录并保障会话重连连续性,是实现稳定运行的基础环节。
4.1.1 设置会话空闲超时、断开连接与自动注销策略
当用户长时间未操作远程会话时,若不加以限制,会导致服务器内存、CPU和许可证资源被无效占用。Windows提供了精细的组策略选项来控制会话状态转换的时间阈值,包括“空闲超时”、“断开连接后等待时间”和“自动注销”。
这些策略可通过本地组策略编辑器( gpedit.msc )或域级GPO统一配置,路径为:
计算机配置 → 管理模板 → Windows 组件 → 远程桌面服务 → 远程桌面会话主机 → 会话时间限制
以下为关键策略及其作用说明:
| 策略名称 | 功能描述 | 推荐值 |
|---|---|---|
| 设置已中断会话的时间限制 | 控制断开连接后的会话保留时间 | 8小时(防止长期挂起) |
| 设置空闲会话的时间限制 | 用户无操作后多久断开会话 | 15分钟(平衡体验与资源) |
| 结束已断开连接的会话 | 是否在超时后彻底终止进程 | 启用(释放资源) |
| 避免将重新连接的用户发送到错误会话 | 防止用户误接他人会话 | 启用 |
此外,也可使用命令行工具 reg 或 PowerShell 直接修改注册表项以实现自动化部署。
示例:使用PowerShell配置会话超时策略
# 定义注册表路径
$regPath = "HKLM:\SOFTWARE\Policies\Microsoft\Windows NT\Terminal Services"

# 创建键(如不存在)
if (-not (Test-Path $regPath)) { New-Item -Path $regPath -Force }

# 配置各项超时策略(单位:分钟)
Set-ItemProperty -Path $regPath -Name "MaxIdleTime" -Value 900     # 空闲900秒(15min)后断开
Set-ItemProperty -Path $regPath -Name "MaxDisconnectionTime" -Value 28800  # 断开后8小时清除
Set-ItemProperty -Path $regPath -Name "MaxSessionTimeoutAction" -Value 0    # 0=断开, 1=注销
Set-ItemProperty -Path $regPath -Name "fResetBroken" -Value 1              # 自动重置断开会话

Write-Host "会话超时策略已应用,请重启服务使更改生效。"
逻辑分析:
- 第1–2行:定义目标注册表路径,该路径对应RDS会话主机策略存储位置。
- 第4–5行:检查路径是否存在,若不存在则创建,避免脚本执行失败。
- 第7–10行:
-
MaxIdleTime设置用户无输入后的最大空闲时间(毫秒),此处设为900000ms(即15分钟); -
MaxDisconnectionTime控制断开后会话保留在内存中的时间; -
MaxSessionTimeoutAction决定超时动作:0表示仅断开(保留状态),1表示完全注销; -
fResetBroken启用后可自动清理“损坏”的会话(例如客户端异常退出)。 - 最后输出提示信息,提醒管理员需重启服务或等待策略刷新。
⚠️ 注意:修改后建议运行
gpupdate /force刷新组策略,或重启“远程桌面服务”(TermService)以立即生效。
4.1.2 实现多用户并发登录与会话隔离的技术要点
默认情况下,标准版Windows 10/11不允许多个用户同时登录同一台机器的图形界面。然而,在某些测试或开发环境中,可能需要突破此限制。虽然微软官方不支持非服务器系统的多用户并发RDP,但可通过修改系统文件( termsrv.dll )并替换相关服务来实现——但这属于非授权修改,存在合规风险。
对于合法场景,应采用 Windows Server + RDS角色 来原生支持多用户并发。
正确方式:启用Windows Server上的多会话支持
Windows Server默认允许最多两个管理员级别的并发RDP连接(无需额外配置)。若要支持更多普通用户,必须安装完整的RDS角色并正确激活授权。
以下是部署流程概览:
flowchart TD
    A[安装远程桌面服务角色] --> B[选择会话主机角色服务]
    B --> C[配置集合名称与会话集合]
    C --> D[分配用户权限至特定集合]
    D --> E[启动RDS服务并监控会话]
具体步骤如下:
- 打开“服务器管理器” > 添加角色和功能;
- 选择“远程桌面服务安装”;
- 部署类型选“标准单服务器”或“按角色分离”;
- 指定当前服务器作为“会话主机”;
- 创建新的“会话集合”,命名如
Prod-RDS-Pool; - 将目标用户组(如 Domain Users)加入该集合;
- 确保已配置有效的远程桌面授权服务器。
一旦完成,用户即可通过mstsc连接至服务器IP或主机名,系统将自动分配独立会话空间。
每个会话拥有独立的用户环境(HKEY_CURRENT_USER、临时目录、进程空间),实现有效隔离。可通过任务管理器或 query session 命令查看当前活跃会话:
C:\> query session
输出示例:
 SESSIONNAME       USERNAME                 ID  STATE   TYPE        DEVICE
>console           Administrator             0  Active  wdcon
 rdp-tcp#1         alice                     1  Active  rdpwd
 rdp-tcp#2         bob                       2  Disconnected  rdpwd
 rdp-tcp           listener                  3  Listen  rdpwd
其中:
- ID 是会话唯一标识符;
- STATE 显示连接状态(Active/Disconnected);
- 可使用 logoff <ID> 强制注销指定会话。
4.1.3 会话重连机制与用户体验连续性保障
用户因网络波动或客户端崩溃导致连接中断是常见问题。若不能恢复原有会话,将造成应用程序中断、数据未保存等严重后果。幸运的是,RDP协议内置了强大的会话重连机制。
会话重连原理
当客户端断开时,服务器端保持会话处于“Disconnected”状态(默认最长8小时)。用户重新连接时,只要用户名相同且目标主机未重启,系统会尝试匹配已有会话并恢复桌面环境。
该机制依赖于以下注册表配置:
| 注册表项 | 路径 | 值含义 |
|---|---|---|
fDisableAutoReconnect | HKLM\SYSTEM\CurrentControlSet\Control\Terminal Server\WinStations\RDP-Tcp | 0=启用自动重连,1=禁用 |
MaxConnectionTime | 同上 | 最大会话持续时间(毫秒) |
验证与调试重连行为
可通过以下批处理脚本模拟断线检测:
@echo off
echo 正在检查当前RDP会话状态...
for /f "tokens=3" %%i in ('query session ^| findstr "Disc"') do (
    echo 发现断开的会话 ID: %%i,建议尽快重连!
)
pause
参数说明:
- query session 获取所有会话列表;
- findstr "Disc" 筛选出状态为“Disconnected”的行;
- tokens=3 提取第三列内容(即会话ID);
- 输出警告提示,便于管理员介入清理或通知用户。
此外,还可通过事件日志监控会话状态变化:
- Event ID 24 :会话成功连接;
- Event ID 25 :会话断开;
- Event ID 40 :会话注销;
- Event ID 1100 :远程桌面服务启动。
结合SIEM系统(如Splunk、ELK)建立告警规则,可实现实时感知异常会话行为。
4.2 网络传输效率提升策略
远程桌面的响应速度直接受网络质量影响。尤其在广域网、移动网络或跨国链路环境下,延迟、抖动和丢包会显著降低交互体验。为此,RDS提供了多种机制优化传输效率,包括启用UDP协议、启用压缩算法、动态带宽适配等功能。
4.2.1 启用远程FX与UDP传输协议以降低延迟
RemoteFX 是微软为改善远程桌面多媒体体验而推出的一系列增强技术,最初用于VDI环境,现已集成至标准RDS中。其核心优势在于支持:
- UDP传输(替代TCP)减少往返延迟;
- 更高效的图像编码(H.264/AVC);
- USB设备重定向;
- 多音频流支持。
启用RemoteFX UDP Listener
要启用UDP支持,需确保客户端和服务端均满足条件:
- 客户端:Windows 8及以上,或新版Remote Desktop Client;
- 服务端:Windows Server 2012 R2及以上;
- 网络:允许UDP 3389端口通信。
执行以下PowerShell命令开启UDP监听器:
# 启用RDP-Tcp上的UDP协议
Set-ItemProperty -Path "HKLM:\SYSTEM\CurrentControlSet\Control\Terminal Server\WinStations\RDP-Tcp" -Name "UserModeTransportProtocol" -Value 2
# 2 表示同时启用TCP和UDP;1 仅TCP;3 仅UDP(不推荐)

# 重启远程桌面服务
Restart-Service TermService -Force
逐行解释:
- 第1行: UserModeTransportProtocol 控制传输协议类型;
- 第2行:设置为2表示双栈模式(TCP+UDP),兼顾兼容性与性能;
- 第4行:强制重启服务以加载新配置。
验证是否生效:
netsh interface ipv4 show excludedportrange protocol=udp
应看到系统保留了3389附近的UDP端口范围。
📌 提示:部分防火墙/NAT设备可能阻止UDP 3389,需手动放行。
4.2.2 带宽感知功能配置与压缩算法选择
RDS可根据检测到的网络带宽自动调整显示质量。这一特性由“QoS标记”与“自适应传输”共同实现。
组策略配置路径:
计算机配置 → 管理模板 → Windows 组件 → 远程桌面服务 → 远程桌面会话主机 → 通用
→ 为远程桌面连接设置底层QoS标签
启用后,RDP流量将携带DSCP标记(默认EF,即加速转发),可在路由器上优先调度。
同时,可通过注册表优化压缩算法偏好:
[HKEY_LOCAL_MACHINE\SOFTWARE\Policies\Microsoft\Windows NT\Terminal Services\Client]
"CompressionAlgorithm"="Microsoft LZ"
支持值包括:
- "Microsoft RLE" :快速但压缩率低;
- "Microsoft LZ" :平衡型(默认);
- "Microsoft XPRESS" :高压缩比,适合低带宽。
4.2.3 在低带宽环境下关闭动画效果与视觉特效
为提升低端网络下的响应速度,应主动禁用不必要的UI特效。
使用PowerShell批量禁用视觉特效:
# 关闭所有视觉特效
Set-ItemProperty -Path "HKCU:\Software\Microsoft\Windows\CurrentVersion\Explorer\VisualEffects" -Name "VisualFXSetting" -Value 2
# 2 = 最佳性能;3 = 让Windows决定;1 = 最佳外观

# 禁用窗口动画
Set-ItemProperty -Path "HKCU:\Control Panel\Desktop\WindowMetrics" -Name "MinAnimate" -Value 0

# 禁用菜单淡入淡出
Set-ItemProperty -Path "HKCU:\Control Panel\Desktop" -Name "MenuShowDelay" -Value 80
参数说明:
- VisualFXSetting=2 强制使用经典样式;
- MinAnimate=0 禁用最小化/最大化动画;
- MenuShowDelay=80 缩短菜单弹出延迟(单位:毫秒)。
💡 建议将上述脚本封装为登录脚本(Logon Script),通过GPO推送到所有RDS主机。
4.3 图形处理与显示性能调优
图形密集型应用(如CAD、视频编辑、3D建模)对远程桌面的渲染能力提出极高要求。传统RDP依赖CPU进行图像编码,难以胜任复杂画面更新。引入GPU加速与现代编解码技术成为破局关键。
4.3.1 GPU硬件加速在远程会话中的启用条件与配置方法
要在RDS中启用GPU加速,需满足以下前提:
- 服务器配备支持WDDM驱动的显卡(NVIDIA Tesla/Quadro、AMD FirePro或Intel Iris Pro);
- 安装正确的图形驱动程序;
- 操作系统为Windows Server 2016及以上;
- 已启用RemoteFX vGPU或Discrete Device Assignment(DDA)。
配置步骤(以RemoteFX为例):
- 在Hyper-V管理器中,为虚拟机启用RemoteFX显卡;
- 添加“RemoteFX 3D Video Adapter”;
- 分配VRAM大小(建议1GB以上);
- 启动VM并在内部安装RemoteFX驱动。
完成后,可在任务管理器“性能”页看到GPU使用情况。
⚠️ RemoteFX已于2020年因安全漏洞被弃用,建议迁移到 Azure Virtual Desktop 或使用 NVIDIA GRID/vGPU 解决方案。
4.3.2 支持H.264/AVC编解码提升视频渲染效率
自Windows Server 2019起,RDP支持H.264/AVC作为默认图像编码格式,相比传统的RGB压缩,带宽消耗减少高达50%。
启用H.264编码:
# 启用AVC/H.264硬件编码
Set-ItemProperty -Path "HKLM:\SOFTWARE\Policies\Microsoft\Windows NT\Terminal Services" -Name "EnableAQADecode" -Value 1
Set-ItemProperty -Path "HKLM:\SOFTWARE\Policies\Microsoft\Windows NT\Terminal Services" -Name "MaxFastPathRects" -Value 2000
-
EnableAQADecode=1允许客户端使用GPU解码; -
MaxFastPathRects提升每帧最大矩形块数,加快大面积更新。
4.3.3 高分辨率与多显示器环境下的适配策略
支持4K甚至双屏扩展显示已成为高端用户刚需。RDS通过“多显示器重定向”实现无缝体验。
客户端配置(.rdp文件):
use multimon:i:1
desktopwidth:i:3840
desktopheight:i:2160
span monitors:i:1
-
use multimon:i:1启用多显示器; -
span monitors允许桌面跨越屏幕; - 分辨率需与客户端物理显示器匹配。
🔍 建议搭配
-multimon参数使用mstsc命令行启动:
mstsc.exe /v:rdserver.domain.com /multimon
4.4 负载均衡与高可用架构设计
单一RDS服务器存在单点故障风险。为实现大规模部署与业务连续性,必须构建具备负载均衡与故障转移能力的高可用架构。
4.4.1 部署远程桌面网关(RD Gateway)实现安全外网接入
RD Gateway充当SSL加密代理,允许用户通过HTTPS(端口443)安全访问内网RDS资源,无需直接暴露3389端口。
架构示意:
flowchart LR
    User -- HTTPS:443 --> RD_Gateway -- RDP over TLS --> RD_Connection_Broker
    RD_Connection_Broker --> RD_Session_Host[(会话主机池)]
部署要点:
- 必须申请有效的SSL证书(通配符或SAN证书);
- 配置NPS策略定义授权规则;
- 与AD集成进行身份验证。
4.4.2 构建RD连接代理集群支持大规模用户访问
使用 RD Connection Broker 实现会话分发与高可用。
集群模式对比:
| 模式 | 描述 | 适用场景 |
|---|---|---|
| 单节点 | 简单部署 | 小型企业 |
| 故障转移集群 | 基于WSFC | 高SLA要求 |
| 场模式(Farm Mode) | 多代理协同 | 超大规模部署 |
PowerShell配置连接代理集群:
Add-RDServer -Server "rdbroker01.domain.com" -Role RDS-CONNECTION-BROKER
Set-RDSessionCollectionConfiguration -CollectionName "OfficeApps" -LoadBalanceMethod "RoundRobin"
-
RoundRobin:轮询分配; -
MemoryUsage:基于内存负载调度。
最终形成可横向扩展的智能接入层,全面提升系统韧性与用户体验。
5. 远程桌面安全加固最佳实践
5.1 最小权限原则与用户访问控制强化
在企业IT环境中,远程桌面服务(RDS)的广泛使用带来了极大的便利性,但同时也扩大了攻击面。实施 最小权限原则 是安全加固的第一道防线。这意味着仅允许必要的用户账户具备“通过远程桌面服务登录”的权限,并将其纳入特定的安全组进行集中管理。
Windows系统默认将本地“Remote Desktop Users”组成员授予远程登录权限。为增强安全性,应避免直接向该组添加高权限账户(如域管理员),而是创建专用的安全组(例如 RDS-Access-Control ),并通过组策略或本地安全策略精确控制访问:
# 创建专用安全组用于RDS访问控制
New-ADGroup -Name "RDS-Access-Control" -GroupScope Global -Path "OU=SecurityGroups,DC=corp,DC=com"

# 将指定用户加入该组(示例用户:jdoe)
Add-ADGroupMember -Identity "RDS-Access-Control" -Members "jdoe"
随后,在目标服务器上配置本地安全策略中的“允许通过远程桌面服务登录”权限:
- 打开
secpol.msc或通过组策略编辑器(GPO)导航至:
计算机配置 → Windows 设置 → 安全设置 → 本地策略 → 用户权利分配 - 修改“允许通过远程桌面服务登录”策略,移除默认的“Users”组,仅保留:
-RDS-Access-Control
-Administrators
此方式可有效防止普通用户账户滥用远程访问能力,降低横向移动风险。
此外,建议禁用内置Administrator账户并启用重命名机制:
:: 禁用默认Administrator账户
wmic useraccount where "name='Administrator'" modify disabled=true

:: 创建替代管理员账户(命名需隐蔽)
net user Admin_Secure$ P@ssw0rd!2025 /add /fullname:"Secure Admin" /active:yes
net localgroup Administrators Admin_Secure$ /add
通过此类操作,显著提升暴力破解和账户枚举的难度。
5.2 凭据保护与受限管理模式应用
远程桌面会话中存在凭据缓存风险,尤其是在使用“保存凭据”功能时,攻击者可通过Mimikatz等工具提取内存中的明文密码或NTLM哈希。为此,微软引入了 受限管理模式(Restricted Admin Mode) ,它允许管理员以不缓存凭据的方式连接到远程主机。
启用受限管理模式需在客户端注册表中配置:
[HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\Lsa]
"DisableRestrictedAdmin"=dword:00000000
连接时在mstsc命令中使用 /admin 参数触发受限模式:
mstsc /v:192.168.10.50 /admin
此时,目标主机不会接收原始凭据,从而阻断Pass-the-Hash攻击路径。
进一步地,结合 Credential Guard 技术(基于虚拟化安全VBS),可在支持的硬件平台上实现LSASS进程隔离,从根本上阻止凭证窃取:
# 检查Credential Guard是否启用
Get-CimInstance -ClassName Win32_DeviceGuard -Namespace root\Microsoft\Windows\DeviceGuard

# 若未启用,可通过组策略或Intune部署启动
# 路径:计算机配置 → 管理模板 → 系统 → Device Guard → 启用虚拟化-based security
| 安全机制 | 防护目标 | 启用条件 |
|---|---|---|
| 受限管理模式 | 防止凭据传递 | 注册表开启 + 使用 /admin |
| Credential Guard | 阻止LSASS内存读取 | UEFI Secure Boot + VT-d 支持 |
| LSA Protection (RunAsPPL) | 限制进程访问LSASS | Windows Server 2016+ |
注意 :启用上述功能前需确保应用程序兼容性测试,部分旧版运维工具可能无法正常运行。
5.3 日志审计与异常行为检测机制
持续的日志监控是发现潜在入侵的关键手段。远程桌面相关的核心事件ID包括:
| 事件ID | 描述 | 安全意义 |
|---|---|---|
| 4624 | 账户成功登录 | 分析来源IP、时间、登录类型(10=远程交互式) |
| 4625 | 登录失败 | 多次失败尝试可能预示暴力破解 |
| 4778 | 远程桌面会话重新连接 | 异常重连行为需关注 |
| 4779 | 远程桌面会话断开 | 结合上下文判断是否异常退出 |
| 4648 | 显式凭证使用 | 可能涉及PsExec或WMI横向移动 |
可通过PowerShell定期导出并分析日志:
# 查询最近1小时内所有RDP成功登录记录(登录类型10)
Get-WinEvent -LogName Security -FilterXPath "*[System[EventID=4624 and TimeCreated[timediff(@SystemTime) <= 3600000]] and EventData[Data[@Name='LogonType']='10']]" | ForEach-Object {
    $eventXml = [xml]$_.ToXml()
    [PSCustomObject]@{
        TimeCreated = $_.TimeCreated
        UserName    = $eventXml.Event.EventData.Data[1].'#text'
        SourceIP    = $eventXml.Event.EventData.Data[8].'#text'
        LogonType   = $eventXml.Event.EventData.Data[8].'#text'
    }
} | Export-Csv -Path "C:\Logs\RDP_Login_Audit.csv" -Encoding UTF8 -NoTypeInformation
结合SIEM平台(如Microsoft Sentinel、Splunk)建立告警规则,例如:
- 单IP在5分钟内超过5次4625事件 → 触发“暴力破解”告警
- 非工作时间(00:00–06:00)出现4624登录 → 标记为可疑活动
- 来自非常用地理位置的RDP连接 → 联动Azure AD风险检测
5.4 安全检查清单与纵深防御体系构建
构建完整的远程桌面安全防护框架需要多层协同。以下为推荐的安全检查清单,涵盖配置、网络、身份与响应维度:
### ✅ 远程桌面安全检查清单(每月审查)

- [ ] 已禁用默认Administrator账户并重命名
- [ ] 所有RDP用户均属于最小权限组(非Domain Admins)
- [ ] 已启用NLA(网络级身份验证)
- [ ] RDP端口已更改为非标准端口(如3390)
- [ ] 防火墙仅允许可信IP段访问RDP端口
- [ ] 已部署IPsec策略或Zero Trust接入网关
- [ ] 启用了受限管理模式与Credential Guard
- [ ] 组策略强制执行会话超时与自动注销
- [ ] 定期审查Event ID 4624/4625日志
- [ ] 已集成Azure MFA或第三方双因素认证
- [ ] 每季度执行一次针对RDS的渗透测试
- [ ] 所有服务器保持最新补丁级别(特别是CVE-2019-0708相关更新)
此外,可设计自动化脚本定期扫描开放的RDP端口:
# 扫描子网内开放3389或自定义RDP端口的主机
$subnet = "192.168.10."
1..254 | ForEach-Object {
    $ip = "$subnet$_"
    $port = 3389
    $socket = New-Object System.Net.Sockets.TcpClient
    $connect = $socket.BeginConnect($ip, $port, $null, $null)
    $wait = $connect.AsyncWaitHandle.WaitOne(100, $false)
    if ($wait) {
        Write-Output "[OPEN] RDP port $port accessible on $ip"
    }
    $socket.Close()
}
最后,通过Mermaid流程图展示纵深防御架构:
graph TD
    A[外部用户] --> B{零信任网关/ZTA}
    B -->|通过MFA认证| C[远程桌面网关 RD Gateway]
    C --> D[IP白名单过滤]
    D --> E[NLA + TLS加密通道]
    E --> F[目标RDS主机]
    F --> G[Credential Guard保护]
    G --> H[最小权限账户登录]
    H --> I[会话行为日志上传至SIEM]
    I --> J[实时威胁检测与告警]
该模型实现了从网络边界到终端会话的全流程防护,确保即使某一层被突破,仍有后续机制形成拦截。
简介:Windows服务器远程桌面基于Remote Desktop Services(RDS)技术,允许用户通过网络远程访问和管理服务器,为IT管理员提供高效、安全的运维手段。本文详细介绍远程桌面的启用方法、防火墙配置、RDP协议安全机制、组策略权限控制及多用户会话管理,并探讨了通过mstsc命令行工具和第三方软件提升管理效率的实践方案。内容涵盖连接优化、安全性增强(如端口修改、多因素认证)和性能调优,帮助用户构建稳定可靠的远程管理环境。
更多推荐


 13
 0
- 0


 已为社区贡献15条内容

所有评论(0)