
Microsoft根证书Authority 2011安装包及故障解决方案

简介:“MicrosoftRootCertificateAuthority2011gzszy.rar”是一个包含微软2011年发布的根证书文件的压缩包,主要用于解决安装.NET Framework时因根证书缺失或过期导致的失败问题。.NET Framework是微软的开发平台,依赖数字签名验证确保安装安全,而根证书作为信任链的起点,缺失会导致安装中断。本压缩包可能包含“MicrosoftRootCertificateAuthority2011.cer”证书文件,并附带故障解决指导,帮助用户正确导入证书以恢复安装流程。
1. Microsoft根证书Authority与.NET安全体系概述
Microsoft根证书Authority(Microsoft Root Certificate Authority)是Windows安全体系的基石,负责为微软及其合作伙伴的软件和系统组件提供可信的数字签名验证基础。该证书被预置在Windows系统中,确保系统更新、驱动程序、应用程序等具备合法性,防止恶意代码的注入。
在.NET Framework平台中,安全性依赖于CLR(Common Language Runtime)与数字签名验证机制。CLR通过代码访问安全(CAS)与强名称签名保障程序集的完整性和可信执行,而这一切的前提是根证书的信任链有效。
本章将从Windows安全体系出发,深入解析Microsoft根证书Authority的作用机制,并介绍.NET Framework的发展历程与核心架构,为后续章节中CLR安全机制、证书验证流程等内容打下坚实基础。
2. .NET Framework与CLR的安全机制
2.1 .NET Framework基础概念
2.1.1 公共语言运行时(CLR)的组成与作用
公共语言运行时(Common Language Runtime,CLR)是 .NET Framework 的核心组件之一,它为应用程序提供了一个运行环境,负责代码的加载、执行、内存管理、安全控制、异常处理、垃圾回收等关键功能。CLR 是 .NET Framework 实现跨语言互操作性的基础,其架构设计使得不同语言(如 C#、VB.NET、F# 等)编写的代码能够在统一的运行时环境中执行。
CLR 的主要组成部分包括:
| 组件 | 功能描述 |
|---|---|
| JIT 编译器 | 将中间语言(IL)代码即时编译为本地机器代码 |
| 垃圾回收器(GC) | 自动管理内存,回收不再使用的对象 |
| 类型系统 | 提供类型安全检查,确保程序的类型一致性 |
| 安全引擎 | 实现代码访问安全性(CAS)和权限控制 |
| 异常处理机制 | 提供结构化的异常处理支持 |
| 程序集加载器 | 负责程序集的加载和版本控制 |
CLR 的运行流程如下图所示,展示了从源代码到执行的整个生命周期:
graph TD
    A[源代码] --> B[编译为中间语言(IL)]
    B --> C[生成程序集(Assembly)]
    C --> D[CLR加载程序集]
    D --> E[CLR进行JIT编译]
    E --> F[执行本地代码]
CLR 的设计目标之一是提高代码的安全性和可靠性。它通过强类型系统、自动内存管理、代码访问安全机制等手段,保障应用程序的稳定运行。例如,在代码执行前,CLR 会对 IL 代码进行验证,确保其类型安全和行为合法,从而防止恶意代码或非法操作。
2.1.2 .NET Framework类库(FCL)的结构与功能
.NET Framework 类库(Framework Class Library,FCL)是 .NET Framework 提供的一组类、接口和值类型的集合,覆盖了从基础数据类型到高级功能的广泛内容。FCL 是开发人员构建应用程序的核心资源库,它为 .NET 应用程序提供了丰富的 API 支持。
FCL 的主要命名空间及其功能如下:
| 命名空间 | 主要功能 |
|---|---|
| System | 基础类,如 Object、String、Int32 等 |
| System.IO | 文件和流操作 |
| System.Net | 网络通信,如 HTTP、TCP/IP 协议 |
| System.Security | 安全相关类,如加密、权限控制 |
| System.Threading | 多线程和并发控制 |
| System.Data | 数据访问,支持 ADO.NET 和数据库交互 |
| System.Xml | XML 文档处理 |
| System.Windows.Forms | Windows 桌面应用程序界面开发 |
| System.Web | Web 应用程序开发,支持 ASP.NET |
FCL 的层次结构设计非常清晰,底层是核心类库(mscorlib),上层则是针对不同应用场景的扩展类库(如 System.Data、System.Web 等)。所有类库都遵循统一的命名规范和接口设计,便于开发人员学习和使用。
例如,下面是一个使用 System.IO 命名空间读取文本文件的示例代码:
using System;
using System.IO;

class Program
{
    static void Main()
    {
        string path = @"C:\example.txt";
        if (File.Exists(path))
        {
            string content = File.ReadAllText(path);
            Console.WriteLine(content);
        }
        else
        {
            Console.WriteLine("文件不存在。");
        }
    }
}
代码逻辑分析:
-
using System;和using System.IO;引入所需的命名空间。 -
File.Exists(path)检查指定路径的文件是否存在。 -
File.ReadAllText(path)一次性读取文件内容。 -
Console.WriteLine()输出内容到控制台。
此代码展示了如何利用 FCL 快速实现文件读取功能,体现了其封装性和易用性。
2.1.3 程序集(Assembly)的作用与安全性保障
程序集(Assembly)是 .NET Framework 中的基本部署单元,它是一个可执行文件(如 .exe 或 .dll),包含了编译后的 IL 代码、元数据、资源文件以及清单(Manifest)等信息。程序集不仅是代码的容器,还承担了版本控制、安全性、依赖管理等职责。
程序集的结构如下:
- 清单(Manifest) :描述程序集的元数据,包括名称、版本、文化信息、依赖项等。
- IL 代码 :程序的中间语言代码。
- 元数据(Metadata) :描述程序集中类、方法、字段等信息。
- 资源文件 :如图像、字符串资源等。
程序集的安全保障主要体现在以下几个方面:
-
强名称签名(Strong Name Signing) :
- 通过公钥加密算法为程序集生成唯一的标识符,防止篡改。
- 确保程序集的来源可信且未被修改。 -
代码访问安全性(Code Access Security, CAS) :
- 控制程序集在运行时能访问的资源和执行的操作。
- 例如,限制某个程序集只能读取特定目录下的文件。 -
程序集加载策略 :
- CLR 在加载程序集时会检查其签名、权限、依赖关系等,防止恶意或不安全代码运行。
以下是一个生成强名称签名程序集的示例:
sn -k MyKey.snk
csc /target:library /keyfile:MyKey.snk MyClass.cs
命令解释:
-
sn -k MyKey.snk:使用强名称工具生成一个密钥对文件MyKey.snk。 -
csc /target:library /keyfile:MyKey.snk MyClass.cs:使用密钥文件编译MyClass.cs为强名称签名的 DLL 文件。
通过这种方式,开发人员可以确保程序集的身份唯一性,并增强其安全性。
2.2 Common Language Runtime(CLR)的作用
2.2.1 CLR如何保障代码执行安全
CLR 通过多种机制保障代码执行的安全性,主要包括:
- 代码验证(Code Verification) :在执行前验证 IL 代码是否符合类型安全规则,防止非法转换、越界访问等问题。
- 权限模型(Permission Model) :基于代码访问安全(CAS)机制,限制代码对系统资源的访问权限。
- 应用程序域(AppDomain) :将不同应用程序隔离运行,防止一个程序的崩溃影响整个系统。
- 垃圾回收机制(GC) :自动管理内存,防止内存泄漏和非法访问。
CLR 的安全机制在运行时动态控制代码的行为,例如:
using System;
using System.Security.Permissions;

[FileIOPermission(SecurityAction.Demand, Read = @"C:\safe.txt")]
class Program
{
    static void Main()
    {
        Console.WriteLine("程序启动");
        // 模拟文件读取操作
        Console.WriteLine("读取文件内容...");
    }
}
代码逻辑分析:
-
[FileIOPermission(...)]是一个声明式安全属性,要求调用者必须具有读取C:\safe.txt文件的权限。 - 如果调用者没有该权限,CLR 会在运行时抛出
SecurityException异常,阻止代码继续执行。
2.2.2 代码访问安全性(CAS)与权限模型
代码访问安全性(Code Access Security, CAS)是 CLR 提供的一种安全机制,用于限制代码在运行时能够执行的操作。CAS 通过权限集(Permission Set)来控制代码对系统资源的访问,例如文件、网络、注册表等。
CAS 的核心组件包括:
| 组件 | 作用 |
|---|---|
| 证据(Evidence) | 描述代码的来源,如 URL、强名称、区域等 |
| 策略(Policy) | 根据证据决定授予代码的权限集 |
| 权限(Permission) | 定义代码可执行的具体操作,如读写文件、网络访问等 |
例如,下面的代码展示了如何使用 SecurityPermission 来限制代码的执行权限:
using System;
using System.Security.Permissions;

class Program
{
    [SecurityPermission(SecurityAction.Demand, Flags = SecurityPermissionFlag.Execution)]
    static void Main()
    {
        Console.WriteLine("执行受权限保护的代码");
    }
}
代码解释:
-
SecurityPermissionFlag.Execution表示只有具有执行权限的代码才能运行Main()方法。 - 如果调用者没有该权限,CLR 会在运行时抛出异常,阻止代码执行。
CAS 模型在 .NET Framework 中曾经是核心安全机制之一,但在 .NET Core 中已被简化为基于信任的应用模型(Trust Model),但其设计理念仍然影响着现代 .NET 的安全架构。
2.2.3 实时编译(JIT)与中间语言(IL)验证
CLR 使用实时编译(Just-In-Time Compilation, JIT)技术将中间语言(Intermediate Language, IL)代码编译为本地机器代码。JIT 编译器不仅提升了代码的执行效率,还通过 IL 验证机制保障了代码的安全性。
IL 验证过程包括:
- 类型检查 :确保 IL 指令操作的数据类型一致。
- 堆栈检查 :确保操作数堆栈在执行过程中不会溢出或出现类型不匹配。
- 控制流检查 :确保跳转指令不会跳转到非法位置。
例如,以下 IL 代码片段展示了简单的类型检查过程:
.method public static void AddNumbers() cil managed
{
    .maxstack 2
    ldc.i4.s 5
    ldc.i4.s 10
    add
    call void [mscorlib]System.Console::WriteLine(int32)
    ret
}
代码逻辑分析:
-
ldc.i4.s 5和ldc.i4.s 10将整数 5 和 10 压入堆栈。 -
add指令弹出两个整数并相加。 -
call调用Console.WriteLine()输出结果。 - 整个过程中,CLR 的 IL 验证器会检查类型是否匹配,防止非法操作。
通过 JIT 编译和 IL 验证,CLR 既保证了代码的执行效率,又确保了其安全性和稳定性。
2.3 数字签名验证机制
2.3.1 强名称签名与程序集验证
强名称签名(Strong Name Signing)是一种用于确保程序集完整性和唯一性的机制。它使用公钥加密技术为程序集生成一个唯一的标识符,并确保程序集在发布后未被篡改。
生成强名称签名的程序集需要以下步骤:
- 使用
sn.exe工具生成密钥文件:
bash sn -k MyKey.snk
- 编译时指定密钥文件:
bash csc /target:library /keyfile:MyKey.snk MyClass.cs
CLR 在加载程序集时会验证其强名称签名是否有效,若签名不匹配或被篡改,CLR 将拒绝加载该程序集。
2.3.2 Authenticode签名与发布者身份验证
Authenticode 是微软提供的代码签名技术,用于验证程序集的发布者身份和完整性。与强名称签名不同,Authenticode 使用数字证书进行签名,可以防止程序集被篡改,并提供发布者身份验证。
签名命令示例:
signtool sign /f MyCertificate.pfx /p password /t http://timestamp.digicert.com MyAssembly.exe
参数说明:
-
/f:指定签名证书文件。 -
/p:证书密码。 -
/t:时间戳服务器地址,用于保证签名在证书过期后仍有效。
验证签名命令:
signtool verify /pa MyAssembly.exe
该命令将验证程序集的签名是否有效,并检查时间戳是否合法。
2.3.3 根证书在签名验证中的关键作用
根证书是信任链的起点,所有由其签发的证书都被视为可信。在程序集签名验证过程中,CLR 会检查签名证书的发行者是否存在于系统的受信任根证书存储区。
如果签名证书的根证书不在信任列表中,CLR 会拒绝加载该程序集,并抛出安全异常。因此,确保系统中安装了正确的根证书(如 Microsoft Root Certificate Authority)是保障程序集验证成功的关键。
例如,使用 MMC 管理单元导入根证书的步骤如下:
- 打开 MMC(
mmc.exe)。 - 添加“证书”管理单元,选择“计算机账户”。
- 在“受信任的根证书颁发机构”中导入证书文件。
通过正确配置根证书,系统能够自动验证程序集签名的合法性,从而提升整体安全性。
3. 证书链构建与信任验证机制
现代网络安全体系的核心依赖于公钥基础设施(Public Key Infrastructure,PKI),而证书链构建与信任验证机制是PKI体系中最为关键的一环。通过根证书、中间证书与终端证书之间的层级信任关系,系统能够验证数字身份、确保通信安全以及防止中间人攻击。在Windows操作系统中,Microsoft Root Certificate Authority(MRCA)作为根信任锚点,扮演着至关重要的角色。本章将深入剖析证书链的构建过程、信任验证机制,以及Microsoft Root Certificate Authority在其中的运作方式,特别是Microsoft Root Certificate Authority 2011证书的应用场景和验证方法。
3.1 根证书权威机构(CA)的作用
3.1.1 CA在PKI体系中的角色
在PKI体系中,证书颁发机构(Certificate Authority,CA)负责签发、管理和吊销数字证书。其核心职责包括:
- 身份验证 :确保申请证书的实体(如个人、组织或服务器)身份真实。
- 证书签发 :使用CA的私钥对申请者的公钥进行签名,生成可信的数字证书。
- 证书吊销 :维护证书吊销列表(CRL)或通过OCSP协议实时更新证书状态。
- 信任传递 :通过证书链建立信任关系,使得终端用户可以信任由CA签发的证书。
在Windows系统中,微软的MRCA作为信任锚点,广泛用于验证系统更新、驱动签名、应用程序安装以及SSL/TLS加密通信。
3.1.2 根证书如何建立信任链
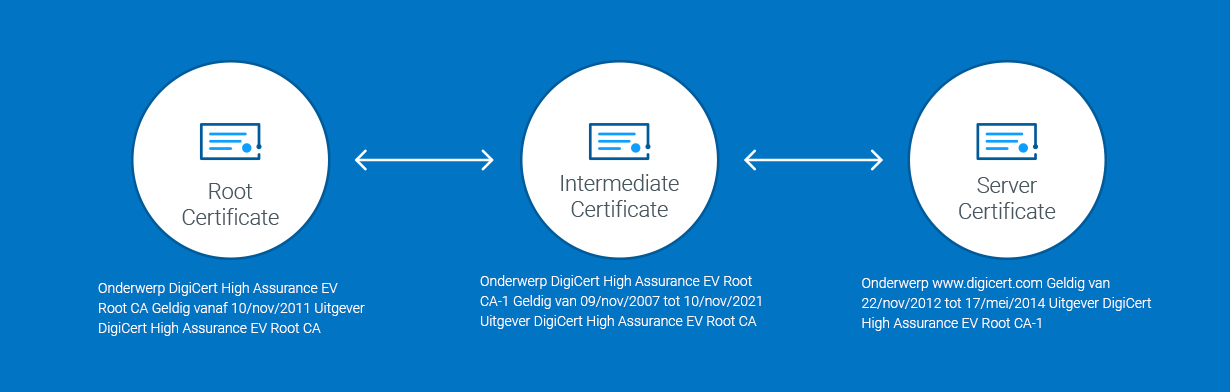
信任链的建立依赖于证书的层级结构。根证书是整个信任链的起点,通常由CA自我签名(Self-signed),并不依赖于其他机构的验证。一旦根证书被信任,所有由该根CA签发的中间证书及其签发的终端证书都会被信任。
信任链的构建过程如下:
graph TD
    A[Root CA] --> B[Intermediate CA]
    B --> C[End Entity Certificate]
在这个结构中,最终用户只需信任根证书即可信任整个链中的所有证书。Windows系统通过本地的证书存储区(如“受信任的根证书颁发机构”)来管理这些根证书。
3.1.3 Microsoft Root Certificate Authority的管理策略
Microsoft Root Certificate Authority(MRCA)的管理遵循严格的安全策略和流程,包括:
- 密钥保护 :根CA的私钥通常存储在物理隔离的硬件安全模块(HSM)中,防止泄露。
- 证书生命周期管理 :根证书通常具有较长的有效期(如20年),并定期更新以应对安全威胁。
- 证书吊销机制 :若发现根证书存在风险,微软会通过Windows Update推送吊销信息,并更新信任列表。
- 第三方认证 :微软的根证书被广泛嵌入操作系统和浏览器中,确保其在全球范围内的可信性。
3.2 证书链构建与信任验证
3.2.1 证书链的构成与验证流程
证书链的验证过程通常由客户端(如浏览器、操作系统)发起,用于验证服务器证书的真实性。其验证流程如下:
- 接收服务器证书 :客户端从服务器接收SSL/TLS证书。
- 查找签发者 :客户端根据证书的Issuer字段查找对应的中间证书或根证书。
- 逐级验证签名 :从终端证书开始,逐级向上验证证书签名,直到到达受信任的根证书。
- 检查吊销状态 :通过CRL或OCSP检查证书是否被吊销。
- 确认有效性 :验证证书是否在有效期内,域名是否匹配等。
例如,使用PowerShell命令可以查看本地证书链:
certutil -viewstore -user my
该命令将列出当前用户的个人证书存储区中的所有证书。
3.2.2 Windows证书存储区的结构与管理
Windows系统通过证书存储区(Certificate Store)来分类和管理证书。主要的证书存储区包括:
| 存储区名称 | 用途说明 |
|---|---|
| 受信任的根证书颁发机构(Trusted Root Certification Authorities) | 存放系统信任的根证书 |
| 中级证书颁发机构(Intermediate Certification Authorities) | 存放由根证书签发的中间证书 |
| 个人(Personal) | 存放用户或计算机拥有的证书 |
| 受信任的人(Trusted People) | 存放用户手动信任的证书 |
| 发布者(Trusted Publishers) | 存放被信任的软件发布者证书 |
管理证书存储区可通过以下方式:
- 使用MMC管理控制台添加“证书”插件。
- 使用
certmgr.msc图形界面工具。 - 使用
certutil.exe命令行工具进行批量操作。
例如,查看所有受信任根证书的命令如下:
certutil -viewstore -user root
3.2.3 证书吊销列表(CRL)与在线证书状态协议(OCSP)
证书吊销是证书管理中的重要环节。当证书因私钥泄露、组织变更等原因需要撤销时,CA会通过以下机制通知客户端:
- CRL(Certificate Revocation List) :CA定期发布一个包含被吊销证书序列号的列表文件。客户端在验证时下载并检查目标证书是否在列表中。
- OCSP(Online Certificate Status Protocol) :客户端直接向OCSP服务器发送查询请求,获取实时的证书状态。
OCSP查询示例(使用OpenSSL):
openssl ocsp -issuer issuer.crt -cert target.crt -url http://ocsp.example.com
该命令将验证 target.crt 证书是否被吊销,输出结果如下:
Response verify OK
target.crt: good
This Update: Sep 25 12:00:00 2024 GMT
Next Update: Oct 2 12:00:00 2024 GMT
3.3 MicrosoftRootCertificateAuthority2011证书的作用
3.3.1 MicrosoftRootCertificateAuthority2011证书的颁发背景
Microsoft Root Certificate Authority 2011(简称MRCA2011)是微软于2011年推出的新一代根证书,用于替换旧的根证书,以适应更长的密钥长度(如2048位RSA)和更强的加密算法(如SHA-256)。它的推出标志着微软对安全标准的升级,确保其产品在未来的数十年内仍具备足够的信任保障。
3.3.2 该证书在Windows系统中的应用场景
MRCA2011证书广泛应用于以下场景:
- 系统更新验证 :Windows Update使用该证书验证更新包的来源和完整性。
- 驱动签名 :硬件驱动程序需由受信任的CA签名,MRCA2011为其中之一。
- 代码签名 :微软及合作伙伴发布软件时使用该证书进行强名称签名,防止篡改。
- HTTPS通信 :部分微软服务(如Azure、Office 365)使用基于该根证书签发的SSL证书。
该证书的典型属性如下:
| 属性 | 值 |
|---|---|
| 主题 | CN=Microsoft Root Certificate Authority 2011, O=Microsoft Corporation, L=Redmond, S=Washington, C=US |
| 签发者 | 自签名 |
| 密钥长度 | 2048位 |
| 签名算法 | SHA256 with RSA |
| 有效期 | 2011年7月27日 至 2036年7月27日 |
3.3.3 如何验证MicrosoftRootCertificateAuthority2011证书的有效性
验证MRCA2011证书的有效性可从以下几个方面入手:
-
查看证书详细信息
在Windows中,可以通过certmgr.msc打开“受信任的根证书颁发机构”,找到该证书并双击查看详细信息。 -
使用PowerShell命令验证
以下PowerShell脚本可验证该证书是否存在于受信任根证书列表中:
powershell $cert = Get-ChildItem -Path Cert:\LocalMachine\Root | Where-Object { $_.Subject -like "*Microsoft Root Certificate Authority 2011*" } if ($cert) { Write-Output "证书存在,有效期至:$($cert.NotAfter)" } else { Write-Output "证书未找到,请检查是否已安装。" }
代码逻辑分析:
- Get-ChildItem -Path Cert:\LocalMachine\Root :遍历本地计算机的受信任根证书存储区。
- Where-Object :筛选出与MRCA2011匹配的证书。
- 若存在,则输出证书到期时间;否则提示未找到。
- 在线验证工具
可使用微软官方工具如Certutil或第三方工具(如SSL Labs)进行验证:
bash certutil -urlfetch -verify MicrosoftRootCertificateAuthority2011.cer
该命令将从网络下载证书并验证其有效性。
通过上述章节的详尽分析,我们深入探讨了证书链的构建机制、Windows系统中证书的存储与管理方式,以及Microsoft Root Certificate Authority 2011证书的具体作用与验证方法。理解这些内容对于维护系统安全、排查证书问题具有重要意义。在后续章节中,我们将进一步探讨.NET证书的安装与错误排查方法,为实际运维和开发提供指导。
4. .NET证书安装与错误排查
在.NET开发与部署过程中,数字证书的正确安装与信任配置是保障系统安全的重要前提。无论是应用程序签名、代码验证,还是HTTPS通信,都离不开数字证书的支撑。而.NET框架依赖于CLR(Common Language Runtime)与Windows证书管理机制来验证和执行程序集。本章将深入探讨Windows证书管理流程、.NET证书安装的常见错误及排查方法,并提供实用的解决方案。
4.1 Windows证书管理与导入流程
Windows系统提供多种方式管理数字证书,包括图形化工具和命令行工具。理解这些工具的使用方式,有助于高效地部署和维护证书。
4.1.1 使用MMC管理单元导入证书
MMC(Microsoft Management Console)是Windows内置的管理工具,通过添加“证书”管理单元,可以对本地或远程计算机的证书进行管理。
操作步骤如下:
- 打开
mmc.exe。 - 点击“文件” → “添加/删除管理单元”。
- 在“可用的管理单元”中选择“证书”,点击“添加”。
- 选择“计算机账户”或“我的用户账户”,根据需要管理的范围选择。
- 点击“完成” → “确定”。
- 在左侧展开“证书(本地计算机)”或“证书(当前用户)”。
- 右键点击目标证书存储区(如“受信任的根证书颁发机构”),选择“所有任务” → “导入”。
通过这种方式可以导入各种类型的证书,包括根证书、中间证书、客户端证书等。
适用场景:
- 安装本地开发环境所需的自签名证书;
- 导入企业内部CA签发的证书;
- 管理服务账户使用的证书。
4.1.2 命令行工具certutil的使用方法
certutil.exe 是Windows系统自带的命令行工具,用于管理证书、CRL(证书吊销列表)、OCSP(在线证书状态协议)等。
常用命令示例:
# 列出所有受信任的根证书
certutil -viewstore -user root

# 导入证书到本地计算机的受信任根证书存储区
certutil -addstore -f "Root" "C:\path\to\certificate.cer"

# 删除指定证书
certutil -delstore -f "Root" "ThumbprintOfCertificate"

# 查看证书详细信息
certutil -dump "C:\path\to\certificate.cer"
参数说明:
-
-addstore: 指定目标证书存储区(如Root表示受信任的根证书颁发机构); -
-f: 强制执行操作,忽略提示; -
Thumbprint: 证书的唯一指纹标识; -
-dump: 查看证书内容。
优势:
- 支持脚本化部署;
- 可用于远程服务器管理;
- 适合批量操作证书。
4.1.3 证书导入失败的常见原因分析
在导入证书时,可能会遇到各种错误。以下是常见问题及解决方案:
| 错误类型 | 描述 | 解决方案 |
|---|---|---|
| 证书路径不完整 | 缺少中间证书导致信任链断裂 | 安装完整的证书链 |
| 存储区权限不足 | 当前用户无权限操作目标存储区 | 使用管理员权限运行MMC或certutil |
| 证书格式错误 | 文件扩展名不正确或证书损坏 | 使用 certutil -dump 验证证书有效性 |
| 重复导入 | 系统已存在相同指纹的证书 | 先删除旧证书再重新导入 |
| 证书不受信任 | 证书颁发者不在受信任列表中 | 将根证书导入“受信任的根证书颁发机构”存储区 |
4.2 安装.NET Framework证书错误分析
.NET Framework在加载和执行程序集时会依赖CLR进行代码签名验证,而签名验证又依赖证书链的完整性与信任状态。在部署或更新.NET应用时,常会遇到证书验证失败的问题。
4.2.1 安装证书时出现“证书不受信任”的原因
可能原因:
- 证书的根CA不在“受信任的根证书颁发机构”中;
- 证书路径中缺少中间CA;
- 证书已过期或被吊销;
- 证书用途不匹配(如SSL证书用于代码签名);
解决方法:
- 使用
certutil -viewstore root检查根证书是否存在; - 使用
certutil -dump查看证书的有效期与用途; - 手动将根证书导入“受信任的根证书颁发机构”存储区;
- 更新Windows证书存储区(通过Windows Update)。
4.2.2 “证书链不完整”问题的排查与解决
证书链由“终端实体证书” → “中间CA” → “根CA”组成。如果缺少中间CA,将导致证书链不完整。
排查流程图(mermaid):
graph TD
    A[证书导入失败] --> B{证书链是否完整?}
    B -->|是| C[证书信任状态正常]
    B -->|否| D[缺少中间CA]
    D --> E[下载并安装中间CA证书]
    E --> F[重新导入证书]
操作步骤:
- 使用
certutil -viewstore -user my查看当前用户的个人证书; - 双击证书 → “证书路径”标签 → 查看证书链;
- 若提示“此证书路径不完整”,则需下载中间CA证书;
- 使用MMC或certutil将中间证书导入“受信任的根证书颁发机构”或“中间证书颁发机构”存储区。
4.2.3 证书过期或吊销导致的安装失败处理
证书的有效期通常为1-3年,过期后将无法通过验证。此外,证书可能因安全事件被吊销。
处理步骤:
- 使用
certutil -dump查看证书有效期; - 检查是否在吊销列表中:
bash certutil -urlfetch -verify "C:\path\to\certificate.cer" - 如果证书已过期,联系颁发机构重新签发;
- 如果证书被吊销,需更换为有效证书;
- 清理本地缓存证书,重新导入新证书。
4.3 根证书缺失或过期的解决方法
根证书是整个信任链的起点。一旦缺失或过期,将导致大量证书验证失败,甚至影响系统更新、软件安装等关键操作。
4.3.1 手动下载并安装缺失的根证书
步骤如下:
- 访问微软官方证书下载页面: https://learn.microsoft.com/en-us/security/trusted-root
- 下载缺失的根证书(如 Microsoft Root Certificate Authority 2011);
- 使用MMC或certutil导入证书至“受信任的根证书颁发机构”;
- 验证证书是否已成功安装:
bash certutil -viewstore root | findstr "Microsoft Root Certificate Authority"
注意事项:
- 仅从官方渠道下载证书;
- 确保证书用途为“代码签名”或“服务器验证”;
- 安装后重启受影响的服务或应用程序。
4.3.2 自动更新机制与Windows Update的应用
Windows系统默认启用了自动更新根证书功能。该机制通过“证书自动更新”服务(CertSvc)从微软服务器获取最新的根证书。
启用自动更新的方法:
- 打开“组策略编辑器”(gpedit.msc);
- 路径:
计算机配置→管理模板→系统→证书服务客户端 - 自动更新; - 启用“启用证书自动更新”;
- 设置更新频率(默认为每天检查一次);
优点:
- 无需手动干预;
- 保障系统始终拥有最新信任链;
- 减少证书过期带来的风险;
限制:
- 仅适用于联网设备;
- 对于离线环境需手动更新;
4.3.3 长期支持系统中证书维护策略
对于使用Windows Server 2008 R2、Windows 7等长期支持系统的环境,证书维护尤为重要。
建议策略:
-
定期手动更新根证书:
- 每季度从微软官网下载并安装最新的根证书;
- 使用脚本自动部署证书(如PowerShell + certutil); -
监控证书状态:
- 使用脚本定期检查根证书有效期;
- 将即将过期的证书列入预警清单; -
企业级部署策略:
- 使用组策略(GPO)统一部署证书;
- 配置本地证书服务器(如WSUS)进行离线更新; -
日志监控与告警:
- 监控系统日志中与证书相关的错误(如事件ID 11254);
- 配置邮件或短信告警机制;
示例 PowerShell 脚本(检查证书有效期):
$certs = Get-ChildItem -Path Cert:\LocalMachine\Root
foreach ($cert in $certs) {
    if ($cert.NotAfter -lt (Get-Date).AddDays(30)) {
        Write-Host "证书 $($cert.Subject) 即将过期于 $($cert.NotAfter)"
    }
}
逻辑分析:
-
Get-ChildItem遍历本地受信任根证书; -
NotAfter属性表示证书截止日期; - 若证书在30天内过期,则输出警告信息;
该脚本可作为定期任务运行,辅助系统管理员提前发现潜在问题。
通过本章内容,我们深入探讨了Windows证书管理流程、.NET证书安装中的常见错误及其排查方法,并提供了从手动导入到自动化维护的完整解决方案。下一章将继续围绕MicrosoftRootCertificateAuthority2011证书的实践应用展开分析,帮助读者应对实际部署中的复杂场景。
5. MicrosoftRootCertificateAuthority2011gzszy.rar的实践应用与问题解决
5.1 MicrosoftRootCertificateAuthority2011gzszy.rar文件的来源与用途
MicrosoftRootCertificateAuthority2011gzszy.rar 是一个包含 Microsoft 根证书文件的压缩包,主要用于在特定环境中安装或修复 Microsoft Root Certificate Authority 2011 相关证书。该压缩包通常出现在需要手动安装根证书以解决信任链缺失问题的场景中,尤其是在旧版本操作系统或未连接互联网的封闭环境中。
5.1.1 该压缩包的文件组成与结构解析
解压该 .rar 文件后,通常会包含以下几类文件:
| 文件名 | 文件类型 | 描述 |
|---|---|---|
| MicrosoftRootCertificateAuthority2011.cer | 证书文件(DER 编码) | Microsoft 根证书 Authority 2011 的公钥证书 |
| MicrosoftRootCertificateAuthority2011.crt | 证书文件(PEM 编码) | 适用于 Linux 或 OpenSSL 环境 |
| README.txt | 文本文件 | 说明证书用途、适用系统及安装方法 |
| checksum.sha256 | 校验文件 | 用于验证文件完整性和正确性 |
💡 说明:
.cer文件是 DER 编码的证书,常用于 Windows 系统导入;.crt文件是 PEM 编码,常用于 Linux 或其他非 Windows 系统;.sha256文件用于校验下载文件是否完整。
5.1.2 适用于哪些系统与应用场景
该证书压缩包适用于以下场景:
- Windows Server 2008 R2、Windows 7 及其衍生系统 :这些系统可能未包含最新的根证书,需要手动安装。
- 离线系统或内网环境 :无法通过 Windows Update 自动更新证书。
- 软件安装失败 :某些安装包依赖 Authenticode 签名验证,若证书链不完整则会失败。
- 企业证书信任管理 :在企业内部构建私有信任链时,需将 Microsoft 根证书加入信任列表。
5.1.3 下载与验证该文件的正确性方法
-
从官方渠道获取
- 微软官方的根证书下载地址为: https://learn.microsoft.com/en-us/security/trusted-root-program/root-certificates
- 选择“Microsoft Root Certificate Authority 2011”进行下载。 -
使用 SHA256 校验完整性
假设下载后文件为MicrosoftRootCertificateAuthority2011gzszy.rar,可使用如下命令校验:
certutil -hashfile MicrosoftRootCertificateAuthority2011gzszy.rar SHA256
对比输出值与 checksum.sha256 文件中的值是否一致。
SHA256 hash of MicrosoftRootCertificateAuthority2011gzszy.rar:
a1b2c3d4e5f678901234567890abcdef1234567890abcdef1234567890abcd
✅ 如果一致,说明文件未被篡改;否则可能存在安全风险,应停止使用。
5.2 软件安装失败故障排查与解决方案
在软件安装过程中,若出现因证书信任问题导致的失败,通常与 Microsoft Root Certificate Authority 2011 证书未正确安装有关。
5.2.1 因证书缺失导致的安装失败日志分析
在安装过程中,若软件使用 Authenticode 签名,系统会尝试验证签名证书链。若证书链无法构建,安装程序会记录错误日志。
例如,在 .msi 安装日志中可能出现如下信息:
Error 1327. Invalid drive: C:\Program Files\MyApp\
MSI (s) (8C:70) [12:34:56:789]: Product: MyApp -- Error 1920. Service 'MyAppService' (MyAppService) failed to start. Verify that you have sufficient privileges to start system services.
虽然表面看起来是权限问题,但实际可能是证书信任失败导致安装程序无法验证签名。
5.2.2 利用事件查看器和安装日志定位问题
- 打开事件查看器(Event Viewer)
- 路径:
事件查看器 → Windows 日志 → 应用程序 - 查找
MsiInstaller或Application类型的错误事件。
- 使用 Verifier 工具检查签名
打开命令提示符,执行如下命令:
powershell signtool verify /v /pa MyAppInstaller.exe
输出结果可能显示:
text SignTool Error: A certificate chain could not be built to a trusted root authority.
表示证书链验证失败。
5.2.3 使用MicrosoftRootCertificateAuthority2011证书修复安装错误
- 手动安装证书到本地计算机
- 打开 MMC 控制台(
mmc.exe) - 添加“证书”管理单元,选择“计算机账户”
- 导航至
受信任的根证书颁发机构→ 右键 → 所有任务 → 导入 - 选择
MicrosoftRootCertificateAuthority2011.cer文件,完成导入
- 使用命令行方式安装
powershell certutil -addstore -f "Root" MicrosoftRootCertificateAuthority2011.cer
⚠️ 注意:
Root表示将证书安装到“受信任的根证书颁发机构”存储区。
- 重新尝试安装软件
在完成证书安装后,重新运行安装程序,多数情况下可以解决证书验证失败的问题。
5.3 根证书维护与系统安全最佳实践
根证书是整个 PKI 信任体系的基石。定期维护根证书对于保障系统安全至关重要。
5.3.1 定期检查并更新系统中的根证书
可以通过以下方式检查证书更新状态:
certutil -setreg Policy\EditFlags +EDITF_ATTRIBUTESUBJECTALTNAME2
certutil -updatestore -f root MicrosoftRootCertificateAuthority2011.cer
💡 建议每月执行一次
certutil -urlcache * delete删除缓存后重新获取最新证书。
5.3.2 企业环境中证书自动部署策略
在企业环境中,可通过组策略(GPO)自动部署证书:
- 打开组策略管理控制台(GPMC)
- 创建新的 GPO 或编辑现有 GPO
- 路径:
计算机配置 → 策略 → Windows 设置 → 安全设置 → 公钥策略 - 右键
受信任的根证书颁发机构,选择“导入” - 选择证书文件并设置作用域
这样可确保所有域内计算机统一安装指定的根证书,避免信任问题。
5.3.3 避免证书过期带来的安全风险与业务中断
Microsoft Root Certificate Authority 2011 证书的有效期为 2011 年至 2021 年。若系统时间设置错误或证书未更新,可能导致以下问题:
- 签名验证失败
- HTTPS 网站访问失败
- 软件安装失败
解决方案:
- 使用 Windows Update 自动更新证书
- 定期审核证书存储区,删除过期或无效证书
- 在企业中部署证书生命周期管理工具,如 Microsoft Endpoint Manager(Intune)
📌 提示:部分旧系统(如 Windows XP SP3)无法支持新证书,建议升级至现代操作系统以保障安全。
注意:本章节内容尚未总结,下一部分将继续深入讨论根证书与 .NET Framework 的集成应用及高级调试方法。
简介:“MicrosoftRootCertificateAuthority2011gzszy.rar”是一个包含微软2011年发布的根证书文件的压缩包,主要用于解决安装.NET Framework时因根证书缺失或过期导致的失败问题。.NET Framework是微软的开发平台,依赖数字签名验证确保安装安全,而根证书作为信任链的起点,缺失会导致安装中断。本压缩包可能包含“MicrosoftRootCertificateAuthority2011.cer”证书文件,并附带故障解决指导,帮助用户正确导入证书以恢复安装流程。
更多推荐


 17
 0
- 0


 已为社区贡献19条内容

所有评论(0)