
Delphi开发者必备:IP Works SSH 2016完整安装包及功能介绍

简介:IP Works SSH 2016版本16.0.6800是一个专门为Delphi环境设计的组件库,用于在Delphi程序中快速实现SSH协议的各种功能。该组件库提供SSH客户端和服务器端实现,支持SSH1和SSH2协议版本,以及安全连接、远程命令执行、SFTP文件传输等。它还支持公钥和密码认证、会话管理以及事件驱动编程,使得开发人员能够在Delphi开发的应用中实现安全且高效的网络通信功能。
1. IP Works SSH 2016组件库概述
1.1 IP Works SSH 2016组件库简介
IP Works SSH 2016 是一个功能强大的组件库,专为Delphi环境设计,它支持SSH安全外壳协议的各种应用。该组件库为开发者提供了创建安全网络连接和数据传输的便捷方式,无论是简单的文件传输还是复杂的远程操作,都可以通过它轻松实现。
1.2 IP Works SSH 2016的核心价值
使用IP Works SSH 2016组件库,可以大大简化开发者的编码工作,避免了直接与SSH协议复杂交互的繁琐。组件库的高级抽象允许开发者无需深入了解SSH协议的内部工作原理,即可实现强大、安全的网络通信功能。
1.3 IP Works SSH 2016的应用场景
无论是在企业内部系统、云服务管理还是在安全地处理远程任务,IP Works SSH 2016都能提供一致的接口和稳定的性能。它的应用范围广泛,包括但不限于服务器管理、文件同步、自动化脚本执行以及安全数据交换等。
// 示例代码:安装IP Works SSH 2016组件库
uses
  SSHClient, // 引入SSH客户端组件
  SysUtils;

procedure InstallIPWorksSSH;
begin
  // 安装组件库的代码逻辑
  // 可能涉及到组件注册和环境配置
end;

// 在适当的地方调用安装过程
InstallIPWorksSSH;
通过以上示例代码,展示了如何在Delphi中引入和准备使用IP Works SSH 2016组件库。在下一章中,我们将深入探讨SSH协议的架构原理及其在IP Works SSH 2016中的实现方式。
2. SSH协议功能实现
2.1 SSH协议的架构原理
2.1.1 SSH协议的历史与发展
安全外壳协议(SSH)是一种在不安全的网络上为计算机提供安全通信的网络协议。自1995年首次推出以来,SSH已经经历了多个版本的迭代,从早期的SSH-1发展到目前广泛使用的SSH-2,其中SSH-1由于存在严重安全漏洞而被废弃。SSH-2改进了其前身的设计,并且得到了行业内的普遍认可。
SSH协议的核心目的是提供加密的网络服务,替代早期的不安全协议如Telnet和FTP,这些协议在传输数据时容易被监听和篡改。通过在客户端和服务器之间建立加密通道,SSH保护了数据的机密性和完整性,同时提供了身份验证机制,以确保通信双方的真实身份。
2.1.2 SSH协议的核心功能与优势
SSH协议的核心功能包括:
- 远程登录 :允许用户通过加密的通道安全地登录到远程服务器。
- 安全数据传输 :支持各种类型的数据传输,如文件传输、邮件服务等。
- 端口转发 :SSH隧道可以转发非加密的网络连接到加密的SSH连接,保证数据传输的安全。
- X11转发 :允许安全地运行远程的X Window系统应用程序。
SSH的优势在于:
- 加密通信 :保证传输过程中的数据安全,防止数据泄露或被篡改。
- 身份验证 :支持密码和公钥等多种身份验证方式。
- 跨平台使用 :几乎所有的操作系统都支持SSH,包括Windows、Linux和macOS。
- 灵活性和扩展性 :支持多种认证和数据压缩方法,易于扩展新的功能。
2.2 SSH协议的数据传输机制
2.2.1 数据加密和解密过程
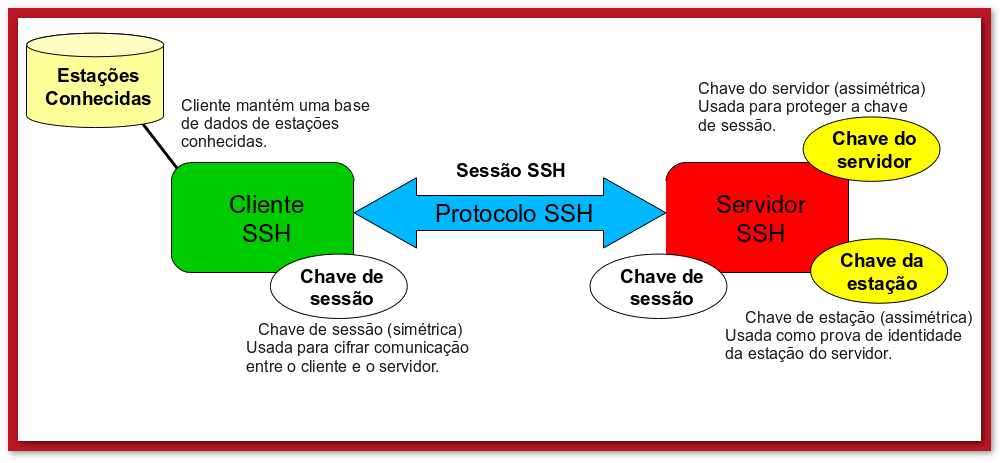
SSH协议使用多种加密技术来保护传输中的数据。当建立一个SSH连接时,客户端和服务器会使用一种称为“密钥交换算法”的机制来安全地生成一个共享的加密密钥。这个过程通常涉及到非对称加密算法,如RSA或DSA,来安全地交换会话密钥,即所谓的“密钥协商”。
一旦会话密钥被双方商定,数据传输就可以使用对称加密算法进行加密和解密。对称加密算法比非对称算法速度快得多,适合大量数据的传输。常见的对称加密算法包括AES(高级加密标准)、3DES(三重数据加密算法)和Blowfish等。
2.2.2 数据压缩与完整性校验
SSH协议还支持数据压缩,以减少网络传输的数据量,提高传输效率。压缩通常是在加密之前完成的,可以使用zlib等多种算法来压缩数据。
除了加密和压缩,SSH还使用消息身份验证码(MACs)来确保数据的完整性。MAC算法结合了加密密钥和传输数据,生成一个短的数字指纹,用于验证数据在传输过程中未被篡改。
代码展示与分析
为了说明SSH连接的建立过程,以下是一个使用OpenSSH客户端的示例代码块:
ssh -o 'Compression yes' user@hostname
这条命令会启动一个SSH连接到指定的主机名( hostname ),并开启压缩选项( Compression yes )。这样,所有传输的数据都会先被压缩,然后再加密发送。
ssh-keygen -t rsa -b 4096
这个命令使用RSA算法生成4096位的密钥对。生成的密钥对包括一个私钥和一个公钥,分别用于加密和解密数据。安全性级别由位数( -b )参数决定,位数越高,安全性越好。
总结
SSH协议通过复杂的加密和数据完整性校验机制,为网络通信提供了一种安全可靠的方式。使用SSH,用户可以保护其数据免受监听和篡改,并确保身份验证过程的安全。随着网络安全威胁的不断增加,SSH协议因其灵活性和安全性,已经成为IT行业的标准做法。
3. Delphi环境下的SSH组件使用
3.1 SSH组件库的安装与配置
3.1.1 安装过程中的常见问题及解决方案
在Delphi环境下安装SSH组件库时,可能会遇到一些问题,例如组件与当前开发环境版本不兼容,或者某些特定的依赖包未能正确安装。为了解决这些问题,开发者需要遵循以下步骤:
- 确认Delphi的版本,并下载与之兼容的SSH组件库版本。通常组件库提供商会列出支持的Delphi版本。
- 在安装过程中,保持网络连接稳定,确保所有必需的组件都能成功下载。
- 如果遇到依赖项缺失的问题,可以通过组件库提供的安装脚本或向导来自动解决,或手动下载缺失的依赖项。
- 一些组件库可能需要注册表项的修改才能正常工作,安装过程中应遵循指导,或者使用虚拟注册表软件,以免对系统产生影响。
- 完成安装后,通过编写简单的测试脚本来验证组件库是否安装成功,并且功能是否正常。
3.1.2 配置SSH组件以适应不同网络环境
SSH组件库在不同网络环境下可能需要不同的配置。例如,在公司网络和外部网络之间切换时,或者在不同的操作系统中运行时,都需要进行适当的配置。
- 使用SSH组件库提供的配置工具或API,设置正确的主机名、端口、用户名和密码。
- 根据网络环境的安全策略,配置使用不同的加密算法,如SSH-1或SSH-2协议。
- 考虑到网络环境的多变性,应该编写灵活的配置文件读取机制,以支持快速切换配置。
- 在防火墙或者NAT环境中,适当配置端口转发规则,以确保SSH连接不会被阻断。
- 如果组件库支持动态代理,需要配置代理参数,以适应网络代理服务器。
// 以下代码为Delphi代码示例,展示如何配置SSH组件的基本信息

uses
  SSHClient, // 引用SSH组件库单元
  SysUtils;

var
  ssh: TSSHClient;
begin
  try
    ssh := TSSHClient.Create;
    try
      ssh.Host := 'ssh.example.com'; // 设置SSH服务器地址
      ssh.Port := 22; // 默认SSH端口
      ssh.Username := 'your_username';
      ssh.Password := 'your_password';
      // 连接到服务器
      if not ssh.Connect then
      begin
        raise Exception.Create('连接SSH服务器失败: ' + ssh.LastError);
      end;

      // 执行SSH命令...
    finally
      ssh.Free;
    end;
  except
    on E: Exception do
      ShowMessage('发生异常: ' + E.Message);
  end;
end.
在上面的代码示例中,首先创建了一个SSH客户端实例,然后配置了必要的连接参数。这里包括服务器的地址、端口、用户名和密码。之后尝试连接服务器,并捕获任何可能发生的异常。这是最基本的配置步骤,适用于大多数开发场景。
3.2 SSH组件的核心功能实现
3.2.1 实现客户端与服务器的连接
为了在Delphi中使用SSH组件库实现客户端与服务器的连接,你需要按照以下步骤操作:
- 引入SSH组件库到你的项目中。这通常涉及到在项目中添加组件库的单元引用。
- 创建SSH客户端的实例并配置必要的连接参数。
- 调用组件库提供的连接方法,并处理连接过程中的事件。
- 连接成功后,可以通过组件库提供的方法来执行远程命令或进行文件操作。
- 连接断开时,应当适当处理,比如重新连接或通知用户。
// 以下代码演示了如何在Delphi中使用SSH组件库连接服务器

uses
  SSHClient;

procedure ConnectToSSHServer;
var
  client: TSSHClient;
begin
  client := TSSHClient.Create;
  try
    client.Host := 'ssh.example.com'; // SSH服务器地址
    client.Port := 22; // SSH默认端口
    client.Username := 'username'; // SSH登录用户名
    client.Password := 'password'; // SSH登录密码

    if not client.Connect then
    begin
      // 处理连接失败的情况
      raise Exception.Create('无法连接到服务器: ' + client.LastError);
    end;

    // 连接成功,可以执行接下来的操作
    // ...

  finally
    client.Free;
  end;
end;
在这个例子中, TSSHClient 类是组件库中的一个核心类,负责与SSH服务器进行通信。通过创建这个类的实例并配置好参数后,通过 Connect 方法建立连接。如果连接失败, LastError 属性会包含失败的原因,开发者可以根据这个信息来处理错误。
3.2.2 利用组件执行远程命令
在成功建立SSH连接之后,使用组件库执行远程命令是常见的需求。这可以通过调用组件库提供的方法实现。下面的步骤描述了如何执行远程命令:
- 在连接成功后,使用组件库提供的方法(如
Exec)来执行远程命令。 - 你可以传递命令字符串到
Exec方法,该方法会返回一个执行结果对象。 - 通过结果对象,可以访问命令的标准输出、标准错误和退出状态码。
- 根据返回的结果,执行相应的逻辑。如果命令执行失败,需要检查命令字符串或服务器状态。
- 为了防止执行不安全的命令,建议对用户输入进行严格的验证,并限制命令的执行环境。
// 以下代码演示了如何在Delphi中执行SSH远程命令

uses
  SSHClient;

procedure ExecuteRemoteCommand(const Command: String);
var
  client: TSSHClient;
  result: TExecResult;
begin
  client := TSSHClient.Create;
  try
    // 假设已经建立了SSH连接
    // client.Connect...

    result := client.Exec(Command); // 执行远程命令

    // 检查命令是否执行成功
    if result.ExitStatus = 0 then
    begin
      // 命令执行成功,获取标准输出
      ShowMessage('命令输出: ' + result.Output);
    end
    else
    begin
      // 命令执行失败,获取标准错误输出
      ShowMessage('命令执行失败,错误信息: ' + result.Stderr);
    end;
  finally
    client.Free;
  end;
end;
在这个例子中, Exec 方法用于执行命令并返回一个 TExecResult 类型的结果对象。通过访问这个对象的 Output 和 Stderr 属性,可以获取命令的执行结果和错误信息。而 ExitStatus 属性提供了命令退出的状态码,通常状态码为0表示成功。
为了增强安全性,执行命令时应限制命令的执行范围。例如,仅允许执行预定义的安全命令,或在一个受限的环境中执行命令。这可以通过在服务器端配置沙箱或使用特定的用户权限来实现。
4. 安全连接功能
4.1 安全连接的建立与维护
4.1.1 认证机制的介绍与配置
在确保SSH通信安全性的过程中,认证机制是核心环节。它确保了只有授权的用户可以访问服务器。SSH提供了多种认证方法,其中最常见的是密码认证和公钥认证。
- 密码认证 :这是最基本的认证方式,用户需要输入正确的密码才能登录服务器。虽然方便,但安全性相对较低,尤其是当密码强度不够时,容易受到暴力破解攻击。
delphi // 示例代码:密码认证 SSHClient1.Host := '192.168.1.1'; SSHClient1.UserName := 'username'; SSHClient1.Password := 'password'; SSHClient1.Connect;
在这段Delphi代码中,我们创建了一个SSH客户端,并设置了主机IP、用户名和密码,然后通过调用 Connect 方法尝试建立连接。
- 公钥认证 :这是一种更为安全的认证方式。每个用户都有一对密钥——公钥和私钥。用户将公钥存储在服务器上,私钥保存在客户端。当用户尝试登录时,服务器使用用户的公钥加密信息,并发送给客户端。如果客户端能够使用对应的私钥解密信息,则认证成功。
delphi // 示例代码:公钥认证 SSHClient1.Host := '192.168.1.1'; SSHClient1.UserName := 'username'; SSHClient1.KeyFile := 'path\to\private.key'; SSHClient1.Password := ''; // 对于公钥认证,密码通常为空或者不需要输入 SSHClient1.Connect;
在这段代码中,与密码认证唯一的不同是设置 KeyFile 属性来指定私钥文件的路径。这样,SSH客户端就会使用私钥来完成认证过程。
4.1.2 防止中间人攻击与会话劫持
中间人攻击(MITM)和会话劫持是SSH连接中必须警惕的问题。为了防止这些问题,可以采取以下措施:
- 使用密钥对进行认证,不依赖于密码认证,增加攻击者破解的难度。
- 使用证书认证,通过可信赖的第三方机构签发的证书来验证服务器的身份,降低被欺骗的风险。
- 在SSH连接建立之后,使用
SSHTransportLayer.WriteBanner方法发送自定义的警告消息,提示用户检查服务器的真实性。 - 设置合适的超时时间,在连接空闲一段时间后自动断开,防止会话被劫持。
4.2 安全连接下的数据传输
4.2.1 加密通道的创建与管理
SSH协议通过在通信双方之间建立加密通道来确保数据传输的安全。这个通道使用对称加密算法对数据进行加密和解密,保证了数据在传输过程中的机密性和完整性。
- 通道创建过程 :当客户端连接到服务器后,会协商使用的加密算法,并生成会话密钥。这个会话密钥用于加密通道中的数据传输。
- 通道管理 :在通道建立后,客户端和服务器可以开启多个子通道,用于不同的服务和应用。这些子通道都可以使用同一个会话密钥进行加密和解密。
4.2.2 针对特定协议的安全扩展
除了标准的SSH功能外,还可以针对特定协议进行安全扩展。例如,使用SFTP协议进行文件传输时,可以利用SSH提供的安全通道来保证文件的完整性和机密性。
graph LR
    A[Client] -->|Open SFTP Channel| B(SSH Transport Layer)
    B -->|Encrypted| C(Server)
    C -->|File Operation| D[File System]
在上述流程图中,客户端(A)通过SSH通道(B)发送SFTP命令,通道会对数据进行加密,然后在服务器端(C)接收并处理。服务器完成文件操作后,结果会通过加密通道返回给客户端,保证了整个文件传输过程的安全。
- 加密算法的选择 :应选择强加密算法,如AES或Blowfish,以及安全的密钥交换协议,如Diffie-Hellman。
- 通道的重协商 :在长时间会话中,定期重新协商密钥可以提高安全性,防止密钥泄露。
通过对加密通道的创建与管理以及针对特定协议的安全扩展,可以确保在远程命令执行、文件传输等关键操作中,数据传输的安全性和可靠性。这不仅保护了数据的机密性,也确保了数据在传输过程中的完整性,以及用户认证过程的不可抵赖性。
5. 远程命令执行
远程命令执行是系统管理员和开发者在维护网络系统时常见的操作,通过SSH协议,我们可以在保证安全的前提下远程执行服务器上的命令。远程命令执行不仅限于简单的命令交互,它还包含了脚本自动化、批量任务处理以及监控和日志记录等高级应用。
5.1 远程命令执行的原理与实践
5.1.1 命令执行过程中的安全考量
在进行远程命令执行时,安全是首要考虑的因素。通常情况下,我们需要确保传输过程加密,防止敏感数据泄漏。同时,还需要确保执行的命令来自可信的源,并且要对执行结果进行审核,防止注入攻击和意外的系统破坏。
在实践过程中,我们可以利用公钥认证机制来保证身份验证的安全性。通过公钥认证,只有拥有私钥的用户才能连接到服务器并执行命令。此外,通过配置SSH服务器和客户端,我们可以限定用户可以执行的命令范围,这样可以进一步减少潜在的安全风险。
5.1.2 执行结果的处理与反馈
命令执行的结果通常需要被发送回客户端进行处理和展示。在SSH会话中,这些结果通过标准输出流(stdout)和标准错误流(stderr)传输。为了确保数据的完整性,可以启用数据压缩功能,并在传输结束后进行校验。
对于自动化脚本,执行结果通常需要被记录下来,以备后续分析。因此,我们通常会将结果重定向到文件中,或者通过SSH会话捕获并存储在本地系统中。使用SSH密钥对进行认证的自动化脚本还需要特别注意私钥的保护和权限设置,避免未经授权的访问。
5.2 远程命令执行的高级应用
5.2.1 脚本自动化与批量任务处理
远程命令执行的最大优势之一就是能够实现脚本自动化和批量任务处理。通过脚本,我们可以将多个重复性的任务序列化,并在多个服务器上同时执行。这样不仅能够节省时间,还能提高工作效率。
例如,如果我们需要在一系列服务器上安装某个软件包,我们可以编写一个Bash脚本,在每个服务器上通过SSH执行。以下是一个简单的例子:
#!/bin/bash
for server in server1 server2 server3; do
    ssh $server "sudo apt-get install package-name"
done
在上面的脚本中, server1 , server2 , server3 是需要执行命令的服务器列表, package-name 是需要安装的软件包名。脚本会依次连接到每个服务器并执行安装命令。需要注意的是,每个服务器上都需要有SSH服务,并且已经配置了免密码登录。
5.2.2 监控与日志记录的重要性
远程命令执行虽然方便,但如果没有恰当的监控和日志记录,就难以追踪问题和评估系统状态。通过监控,我们可以实时了解命令执行的状态和进度。日志记录则为我们提供了一个事后分析和审计的依据。
在进行监控时,可以利用系统提供的工具,如 watch 命令,定期检查命令的执行情况。例如,通过以下命令每5秒检查一次名为 check_process.sh 的脚本运行情况:
watch -n 5 "./check_process.sh"
日志记录则可以通过将命令输出重定向到日志文件来实现。例如,将上面提到的脚本输出保存到日志文件:
for server in server1 server2 server3; do
    ssh $server "sudo apt-get install package-name" >> install_package.log 2>&1
done
在这个例子中, >> 操作符将标准输出重定向到 install_package.log 文件, 2>&1 则将标准错误重定向到同一个文件。
在本章节中,我们了解了远程命令执行的原理与实践,并探讨了其在脚本自动化和批量任务处理中的应用。同时,我们也强调了监控与日志记录在远程命令执行过程中的重要性。下一章节,我们将进一步探讨SFTP文件传输协议的工作原理及其在不同操作系统中的应用。
6. SFTP文件传输协议
6.1 SFTP协议的工作原理
6.1.1 SFTP与FTP的对比分析
SFTP(Secure File Transfer Protocol)和传统的FTP(File Transfer Protocol)都是文件传输协议,但它们在安全性方面有着本质的区别。FTP传输是明文进行的,这使得数据容易被截获和篡改。而SFTP作为SSH(Secure Shell)的一部分,提供了一个加密的网络连接,确保了文件传输过程的安全性。
SFTP在传输数据时,利用SSH的加密通道进行数据封装,这样即便是敏感信息在传输过程中被截获,也无法被第三方轻易解读。此外,SFTP还支持多种身份验证机制,例如密码、公钥认证等,进一步增强了安全性。
6.1.2 SFTP在不同操作系统中的支持情况
SFTP作为SSH的一部分,广泛支持在多种操作系统中,包括但不限于Windows、Linux、macOS、Unix等。在这些操作系统中,SFTP客户端通常以命令行工具(如Linux和macOS中的 sftp 命令)或图形界面工具(如Windows下的FileZilla或WinSCP)的形式存在。
由于SFTP与SSH的紧密集成,几乎所有支持SSH的系统都能很好地支持SFTP。从操作便捷性来看,图形界面工具提供了更加直观的操作方式,适合不熟悉命令行的用户;命令行工具则提供了强大的脚本能力和自动化操作的可能。
6.1.3 SFTP传输流程解析
SFTP的传输流程包括初始化连接、用户认证、文件传输和连接关闭四个主要步骤。
- 初始化连接: 通过SSH建立加密的通道。
- 用户认证: 客户端向服务器发送认证请求,服务器验证客户端身份。
- 文件传输: 认证通过后,客户端可以发起文件上传或下载请求,服务器响应请求并传输数据。
- 连接关闭: 文件传输完成后,客户端和服务器关闭连接。
客户端                服务器端
  |                       |
  |-------> SFTP请求 ------>|
  |<------ 文件传输 ---------|
  |<------ 关闭连接 ---------|
  |
6.2 SFTP文件操作的实现
6.2.1 文件的上传与下载方法
6.2.1.1 文件上传
使用SFTP上传文件的基本命令如下:
sftp [用户名]@[主机名]:[远程路径] [本地路径]
其中,用户名为要登录的服务器账户名,主机名为服务器地址,远程路径为服务器上文件存放的位置,本地路径为本地文件的位置。
6.2.1.2 文件下载
使用SFTP下载文件的基本命令如下:
sftp [用户名]@[主机名]:[远程路径] [本地路径]
要下载文件到本地,只需将本地路径指定为要保存文件的路径即可。
6.2.2 文件权限和属性的管理
6.2.2.1 文件权限设置
在SFTP会话中,可以使用以下命令来更改远程服务器上的文件权限:
sftp> chmod [权限] [远程文件路径]
其中, 权限 是指定的八进制权限值,例如 644 表示对文件所有者赋予权限为读写,对组和其他用户赋予读权限。
6.2.2.2 文件属性查看
SFTP命令行工具也允许用户查看文件的属性,例如:
sftp> ls -l [远程路径]
这将列出远程路径下的文件列表,并显示文件的权限、所有者、大小、修改时间和名称。
6.2.3 SFTP会话中的命令
SFTP提供了丰富的命令用于文件管理,下面是部分常用的命令:
| 命令 | 功能描述 |
|---|---|
| cd | 更改远程目录 |
| lcd | 更改本地目录 |
| get | 下载远程文件到本地 |
| put | 上传本地文件到远程 |
| ls | 列出远程目录内容 |
| lls | 列出本地目录内容 |
| mkdir | 创建远程目录 |
| rmdir | 删除远程目录 |
| rm | 删除远程文件 |
| rename | 重命名远程文件 |
| exit | 关闭SFTP会话 |
在实际操作中,用户可以根据需求选择合适的命令进行文件管理。SFTP提供了一个安全且灵活的方式来管理服务器上的文件,使得文件传输变得更加安全可靠。
7. 公钥认证与密码认证
7.1 认证机制的原理与选择
7.1.1 公钥认证的工作流程
公钥认证是基于非对称加密算法的一种认证机制,它使用一对密钥——公钥和私钥,来实现认证过程的安全性。以下是公钥认证的工作流程:
- 密钥对生成 :首先,用户需要生成一对密钥,私钥由用户自己保存,公钥则需提交给需要进行认证的服务器。
- 服务器配置 :服务器端将用户的公钥添加到授权的密钥列表中。这样,当用户尝试登录时,服务器使用其公钥进行验证。
- 认证过程 :用户通过SSH客户端发起连接请求,服务器响应后,客户端将使用私钥对登录信息进行加密并发送给服务器。
- 服务器验证 :服务器接收到加密的登录信息后,使用之前存储的用户公钥进行解密。如果解密成功并验证登录信息正确,则允许用户登录。
7.1.2 密码认证的优缺点与适用场景
密码认证使用传统的用户名和密码进行用户身份验证,这种方式用户容易理解和接受,但存在一定的安全风险。
优点 :
- 简易性 :用户无需额外的密钥存储和管理。
- 兼容性 :大多数操作系统和网络服务默认支持密码认证。
缺点 :
- 安全性 :密码在传输过程中可能被窃取,服务器端存储的密码也可能被泄露。
- 管理成本 :用户需要记住复杂的密码,且密码过期和重置增加了管理工作量。
适用场景 :
- 对于安全性要求不高的私有网络环境。
- 对于用户基数较小,且能确保密码强度和定期更新的系统。
7.2 认证过程的管理和优化
7.2.1 生成与管理密钥对的最佳实践
生成安全的密钥对对于确保SSH连接的安全至关重要。以下是一些最佳实践:
- 使用强加密算法 :使用如RSA、ECDSA或Ed25519这样的强加密算法来生成密钥对。
- 密钥长度 :选择足够长的密钥长度来增加破解难度,如使用2048位或更高位数的RSA密钥。
- 密钥保护 :将私钥保存在安全的地方,并使用密码保护私钥文件。
- 定期更换密钥 :定期更换密钥对,以降低密钥泄露带来的风险。
7.2.2 认证过程中的安全策略与最佳做法
除了密钥管理,还需要采取一些安全策略来增强认证过程的安全性:
- 多因素认证 :结合使用密码和密钥对(如在某些系统中添加手机短信验证码)提高安全性。
- 限制登录尝试次数 :设置登录尝试的次数限制,超过次数自动锁定账户一段时间。
- 访问控制 :通过配置SSH的
~/.ssh/authorized_keys文件来精确控制哪些用户可以登录。 - 使用SSH代理 :使用ssh-agent来管理密钥对,避免在会话中重复输入密码。
通过这些策略和最佳实践,可以显著提高SSH认证过程的安全性和用户体验。
简介:IP Works SSH 2016版本16.0.6800是一个专门为Delphi环境设计的组件库,用于在Delphi程序中快速实现SSH协议的各种功能。该组件库提供SSH客户端和服务器端实现,支持SSH1和SSH2协议版本,以及安全连接、远程命令执行、SFTP文件传输等。它还支持公钥和密码认证、会话管理以及事件驱动编程,使得开发人员能够在Delphi开发的应用中实现安全且高效的网络通信功能。
更多推荐


 19
 0
- 0


 已为社区贡献18条内容

所有评论(0)