
DICOM PrintSCP打印服务器:医疗影像打印解决方案的实践指南

简介:DICOM PrintSCP打印服务器是专为医疗影像领域设计的,基于DICOM协议的打印解决方案。它能接收并解析来自医学成像设备的DICOM图像数据,转换成适合物理打印的格式,并管理打印任务。该服务器通过SSL/TLS加密保护数据安全,支持身份验证机制,并记录打印日志以满足医疗法规要求。同时,管理员可方便地通过GUI或命令行工具配置服务器,确保易于部署和管理。RanDicom作为可能的实现之一,提供了跨平台兼容、扩展性和定制化特性。DICOM PrintSCP打印服务器是医疗影像流程中不可或缺的一部分,有助于提高工作流程效率和数据安全性。 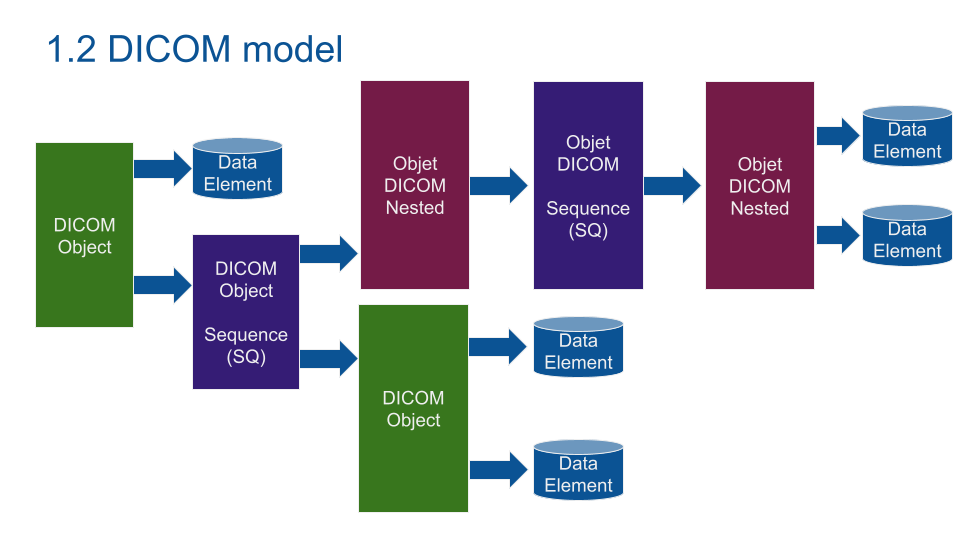
1. DICOM协议基础
DICOM(Digital Imaging and Communications in Medicine)是医疗影像及通讯领域广泛采用的国际标准。它规定了医学数字成像和通信的格式与协议,使不同的医疗成像设备能够实现数据交换和通信。DICOM协议不仅覆盖了医疗成像设备之间的直接通信,还涉及图像存储、检索、共享及打印等多个方面。本章节将带领读者深入理解DICOM协议的基本概念、结构及数据交换的基本过程。我们将通过解释DICOM网络的组件和工作流程,帮助读者建立对DICOM标准的初步认识,为后续章节关于PrintSCP特性和医疗影像打印流程的学习打下坚实基础。
graph LR
A[DICOM基础] --> B[协议组件]
B --> C[数据交换流程]
C --> D[数据元素和数据集]
D --> E[服务对象对]
E --> F[信息对象定义]
- 协议组件 :解释DICOM协议所包含的核心组件,包括信息对象、数据集、服务对象对等。
- 数据交换流程 :描述在DICOM网络中数据是如何进行交换的,包括数据的格式化、传输和接收。
- 数据元素和数据集 :介绍DICOM中的数据元素和数据集的概念及其在数据交换中的作用。
- 服务对象对 :阐述服务对象对(SOP)的定义及其在DICOM通信中的重要性。
- 信息对象定义 :讲解信息对象定义(IOD)的作用,以及如何在DICOM通信中使用IOD来定义数据的结构。
通过上述内容,我们不仅能够理解DICOM协议的各个组件,还能掌握它们是如何协同工作的,为深入探讨DICOM在医疗影像打印中的应用奠定基础。
2. PrintSCP功能介绍
2.1 PrintSCP的基本概念
2.1.1 PrintSCP的定义和作用
PrintSCP(Print Service Class Provider)是DICOM(Digital Imaging and Communications in Medicine)标准中用于打印服务的一个组件。它的主要作用是在DICOM网络中接收来自其他DICOM设备(如PACS服务器、影像工作站等)的打印请求,并将打印任务发送到实际的打印机。PrintSCP利用DICOM的网络协议和数据交换机制,确保打印任务能够在网络中的各个设备间准确无误地传输,并由对应的打印机执行完成。
PrintSCP是DICOM协议的一个应用实例,它通过遵循DICOM打印服务类的规范来完成打印任务的接收、处理和分发。在医疗环境中,PrintSCP常常是医疗影像信息系统和实际打印设备之间的重要桥梁,它的性能直接影响到医学影像的输出质量和效率。
2.1.2 PrintSCP与其它SCP的区别
在DICOM网络中,SCP是一个服务提供者,可以有多种形式,例如:
- 存储SCP(Store SCP):用于接收和存储医学影像数据。
- 查询/检索SCP(Query/Retrieve SCP):用于查询和检索DICOM对象。
- 打印SCP(Print SCP):专门负责打印任务的管理。
PrintSCP与这些SCP的主要区别在于它负责的任务类型。存储SCP主要处理DICOM影像的存储,查询/检索SCP处理影像的查询和获取,而PrintSCP专注于打印任务的管理和执行。每种SCP都遵循DICOM协议中定义的服务类规范,但各自有着不同的功能和实现细节。
2.2 PrintSCP的主要功能
2.2.1 数据接收和传输
PrintSCP的基本职责之一是能够接收来自DICOM网络的打印请求。这些请求包括了打印参数、打印图像数据和其他相关信息。接收过程需要遵循DICOM网络通信协议,确保数据的完整性和接收的可靠性。
在数据传输阶段,PrintSCP会根据接收到的DICOM打印数据对象(如CT、MRI等影像)和其他必要信息,对打印任务进行解析和处理。这些信息通常包括打印格式、打印布局、打印数量等,PrintSCP会根据这些参数来控制实际的打印行为。
2.2.2 打印任务的管理
PrintSCP不仅仅是数据接收和传输的简单中转站,它还负责整个打印任务的管理工作。这包括打印任务的调度、打印队列的管理以及打印任务状态的监控。例如,PrintSCP需要能够处理优先级高的打印请求,保证关键任务可以优先执行。同时,PrintSCP还应当提供接口,允许用户或管理员查看打印队列的当前状态,并在必要时对打印任务进行优先级调整、取消或修改。
打印任务管理是确保高效和高质量打印输出的关键因素,它要求PrintSCP具备良好的任务调度策略和强大的异常处理能力,以应对复杂和动态变化的网络环境。
3. 接收和解析DICOM数据
3.1 DICOM数据的接收过程
3.1.1 连接建立和会话管理
在医疗成像领域,DICOM(Digital Imaging and Communications in Medicine)协议是一个关键的技术标准,它确保不同的医疗成像设备能够通过网络进行无缝的数据交换和通信。为了实现这一目标,DICOM协议规定了一系列详细的通信机制,其中连接建立和会话管理是两个重要的环节。
DICOM通信通常以一个客户端-服务器模型为基础。医疗成像设备或其软件(例如PACS系统)充当客户端,而图像存储和打印服务器则充当服务器。通信开始时,客户端会先建立一个与服务器之间的连接。这一过程涉及到TCP/IP协议的连接请求和确认,确保双方可以进行可靠的数据传输。
在会话管理方面,DICOM使用association(关联)来管理数据交换过程。建立连接后,客户端必须建立一个association,其中指定了数据交换的参数,如传输语法(Transfer Syntax)、信息对象定义(IOD)、以及需要提供的服务类等。每个association都必须得到服务器端的接受,这个过程是通过一系列的DICOM控制消息进行的。
一旦association建立完成,客户端和服务器之间就可以开始交换DICOM消息了。在这个阶段,DICOM协议通过消息类型和相关的数据集来控制数据交换。通信结束时,双方会终止association并断开连接。
3.1.2 数据接收的协议要求
接收DICOM数据是一个复杂的过程,涉及到多个层面的协议要求。首先,从传输层角度来说,DICOM使用TCP/IP协议作为其基础的传输机制。DICOM协议定义了消息交换的应用层协议,它使用特定的端口(通常为104)来传输数据。
接收方需要遵循DICOM协议的规范,正确解析传入的网络数据包。这包括处理DICOM的消息头,以便确定消息类型、识别消息发送者和接收者、确认传输的优先级以及检查消息是否完整等。协议要求接收方对这些消息进行正确分类,并执行相应的数据处理流程。
例如,接收一个DICOM存储请求(C-STORE-RQ)消息时,接收方需要验证消息是否符合存储服务类的定义,检查是否包含必要的数据集,并确认发送方是否有权限发送该数据。数据传输过程中,接收方还需要对传输的DICOM数据集进行解析,确保数据完整性,并且根据数据集中的信息进行相应的操作,比如将图像存储到服务器上指定的文件夹中。
此外,接收方还必须处理可能发生的通信错误。例如,如果在数据传输过程中发生了数据包丢失或损坏,接收方必须能够通过DICOM的消息确认(ACK/NACK)机制向发送方报告问题,并可能重新请求丢失的数据包,以确保所有DICOM数据的完整性。
3.2 DICOM数据的解析方法
3.2.1 标签和数据结构解析
DICOM数据集是通过一系列的标签和数据结构进行组织的,每个标签对应着特定类型的数据,如患者信息、成像设备参数或者图像本身。数据集中的信息是以元素(Attributes)的形式存在,每个元素由一个标签和值构成。标签由一个组号(Group Number)和元素号(Element Number)组成,这些组合起来提供了唯一标识。
在解析DICOM数据集时,我们首先需要理解数据集的结构和编码方式。DICOM标准定义了几种不同的数据元素类型,包括数字、字符串、日期时间、序列(比如多个相同类型的图像帧)等。每个数据元素都有一个特定的数据类型和长度,这是解析过程中需要考虑的要素。
解析过程通常从读取DICOM文件的头信息(Header)开始,头信息包含了描述数据集的元数据。通过头信息,我们可以获取到包括传输语法、媒体存储的UID、文件的尺寸和类型等关键信息。
下面是一个基本的代码示例,展示了如何读取DICOM文件头信息,并打印出部分标签和值:
import pydicom
from pydicom.dataset import Dataset, FileMetaDataset
from pydicom.uid import ExplicitVRLittleEndian

# Load DICOM file
ds = pydicom.dcmread('path/to/dicomfile.dcm')

# Accessing FileMetaDataset
file_meta = ds.file_meta
print('Meta Information group length: {0}'.format(file_meta.MediaStorageSOPClassUID))

# Accessing DICOM Dataset tags
for data_element in ds:
    tag = data_element.tag
    keyword = data_element.keyword
    value = data_element.value
    VR = data_element.VR
    print(f"{keyword} (Tag: {tag}) {value} (VR: {VR})")
在上述代码中,我们利用了Python的 pydicom 库来加载和解析DICOM文件。我们首先载入了一个DICOM文件,然后访问了它的 file_meta 部分,这是存储了关于DICOM文件元信息的部分。之后,我们遍历了数据集中的所有数据元素,并打印出了它们的标签、关键字、值和值的表示(Value Representation, VR)。
3.2.2 解析过程中的常见问题及解决
解析DICOM数据集时可能会遇到各种问题。比如,文件损坏、不支持的传输语法、不兼容的数据集版本等,都可能导致解析失败。为了应对这些挑战,开发者需要采取合适的错误处理机制。
当遇到文件损坏时,尝试重新获取文件或者使用校验和算法(如MD5)来确认文件的完整性。在不支持的传输语法情况下,需要确保你的解析器支持DICOM标准定义的所有传输语法。对于不兼容的数据集版本,可以使用 pydicom 等库的相应功能来检测并适配不同的版本。
下面是一个处理解析错误的示例代码:
import pydicom
from pydicom.errors import InvalidDicomError

try:
    # Attempt to read a DICOM file
    ds = pydicom.dcmread('path/to/dicomfile.dcm')
except InvalidDicomError as e:
    print(f"Failed to read DICOM file: {e}")
    # Here you could try to recover from the error
    # or log details of the error for further investigation
在此代码段中,我们试图读取一个DICOM文件,如果文件无法被 pydicom 库解析,将捕获 InvalidDicomError 异常并打印出错误信息。开发者可以根据捕获的异常类型来决定接下来的错误处理策略,比如记录日志、通知用户或者尝试其他解析策略等。
4. 打印管理与调度
4.1 打印任务的管理机制
在医疗影像管理中,打印任务的管理机制是确保医疗影像能够高效、准确地到达医生手中,以便进行诊断和治疗的关键步骤。管理机制包括打印任务的创建、分配、优先级划分以及调度策略。
4.1.1 打印任务的创建和分配
打印任务的创建通常是由医院的PACS系统发起的,当有新的医疗影像需要打印时,PACS系统会生成一个打印请求。在创建任务之前,需要配置打印任务的参数,比如打印机的选择、打印页数、打印质量等。
graph LR
A[开始] --> B[创建打印请求]
B --> C[选择打印机]
C --> D[配置打印参数]
D --> E[生成打印任务]
E --> F[将任务提交到打印队列]
在任务创建的过程中,系统需要验证打印机的可用性,并检查打印参数是否与打印机的能力匹配。一旦打印任务创建成功,它将被分配到打印队列中等待处理。
4.1.2 打印任务的优先级和调度策略
打印任务的优先级决定了打印任务在队列中的执行顺序。高优先级的任务应该先于低优先级的任务执行,以确保关键的诊断过程不会因为打印延迟而受到影响。
| 优先级 | 描述 |
| --- | --- |
| 高 | 临床紧急任务,需要立即处理 |
| 中 | 普通的诊断任务 |
| 低 | 非紧急的打印任务,如教学或存档 |
在调度策略上,可以采用时间片轮转(Round-Robin)或先来先服务(FCFS)等策略。时间片轮转适用于高优先级任务频繁出现的场景,而FCFS则简单易行,适用于打印请求较为稳定的情况。
4.2 打印队列的监控与控制
监控和控制打印队列是确保打印任务顺利完成的重要环节。系统管理员和医生都应该能够实时监控打印队列的状态,并能够根据需要对打印任务进行调整。
4.2.1 打印队列的状态监测
打印队列的状态监测可以通过管理工具来实现。这些工具可以显示队列长度、任务状态、打印机状态以及预计完成时间等信息。
# 示例代码 - Python脚本用于获取打印队列状态
import win32print

def get_print_queue_status():
    printer_list = win32print.GetPrinterDrivers()
    for printer in printer_list:
        status = win32print.GetPrinter(printer[1], 2)
        print(f"Printer: {printer[1]}, Status: {status}")

get_print_queue_status()
上述代码使用了Python的 win32print 模块来获取当前所有打印机的状态信息。输出的信息将包括打印机名称和状态。这种方式可以用于实际的打印管理工具中。
4.2.2 打印任务的取消和修改
在打印过程中,可能会出现需要取消或者修改打印任务的情况。系统应该提供接口允许用户或管理员对打印任务进行这些操作,而不是只能等待任务执行完毕。
# 示例代码 - Python脚本用于取消特定打印任务
import win32print

def cancel_print_job(printer_name, job_id):
    win32print.DeletePrinterJob(printer_name, job_id)

printer_name = 'PrinterName'
job_id = 1234
cancel_print_job(printer_name, job_id)
通过上述Python脚本,我们可以利用 win32print 模块中的 DeletePrinterJob 函数取消特定打印机上的打印任务。这展示了如何实现对打印任务的动态控制,以适应医疗工作流的即时需要。
在本章节中,我们详细介绍了打印管理与调度的核心概念和实际操作。通过流程图、代码示例和表格,我们展示了打印任务创建、分配、优先级划分以及调度策略的实施方式。同时,我们也展示了如何监控打印队列状态,并对打印任务进行取消和修改操作。这些知识对于医疗影像打印流程的优化至关重要。
5. 安全与认证机制
5.1 安全性的重要性与挑战
5.1.1 DICOM网络的安全风险
在当今高度数字化的医疗环境中,DICOM网络的安全性成为了保护病人隐私和数据完整性的关键因素。随着网络攻击手段的不断进化,DICOM网络面临的风险也在不断增加。以下是DICOM网络面临的几种主要安全风险:
- 数据拦截与篡改 :攻击者可能在数据传输过程中拦截DICOM消息,并对这些消息进行篡改或插入恶意信息。
- 未授权访问 :由于系统配置不当,可能使未经授权的个体能够访问和管理敏感的医疗影像数据。
- 服务拒绝攻击(DoS) :攻击者可能利用恶意流量来耗尽系统资源,导致服务不可用。
- 内部威胁 :医疗系统的内部人员可能滥用权限,访问未经授权的数据或对系统进行恶意操作。
5.1.2 安全性的基本要求和措施
为了应对上述风险,DICOM网络需要实施一系列安全措施,以确保数据安全和合规性。这些措施包括但不限于:
- 数据加密 :对传输的DICOM数据进行加密,保证数据在传输过程中的机密性。常见的加密技术包括SSL/TLS和IPsec。
- 访问控制 :实施严格的访问控制策略,确保只有授权用户才能访问相关数据。
- 身份验证 :所有用户和服务在访问网络资源前必须通过身份验证。
- 审计和监控 :记录所有访问和操作日志,以便于事后审计和监控可能的安全事件。
- 定期安全评估 :周期性地进行安全评估和漏洞扫描,及时发现并修复潜在的安全漏洞。
5.2 认证和授权的实现
5.2.1 认证机制的工作原理
认证是确保只有合法用户能够访问DICOM网络资源的安全措施。认证机制的工作原理主要包括:
- 用户身份验证 :用户在登录时必须提供凭证,如用户名和密码。高级认证可能需要使用多因素认证(MFA)。
- 服务身份验证 :服务间的通信也需经过身份验证,确保消息的来源是可信赖的。
- 证书管理 :使用数字证书来验证身份,并通过PKI(公钥基础设施)进行管理。
5.2.2 授权策略和访问控制
一旦用户身份被验证,授权过程将决定用户可以访问哪些资源或执行哪些操作。授权策略和访问控制的实现通常遵循以下几个原则:
- 最小权限原则 :用户只获得完成其工作所必需的最低权限级别。
- 角色基础的访问控制(RBAC) :将权限分配给特定的角色,然后将用户分配到相应的角色中。
- 属性基础的访问控制(ABAC) :基于用户属性和环境属性来动态控制访问权限。
- 资源标签和访问控制列表(ACL) :对特定的资源设置标签和访问规则,仅允许符合规则的用户访问。
以下是实现访问控制的一个示例,展示如何使用策略文件来控制用户的访问权限:
{
    "Version": "2012-10-17",
    "Statement": [
        {
            "Effect": "Allow",
            "Principal": {
                "AWS": "arn:aws:iam::123456789012:user/DICOMAdmin"
            },
            "Action": [
                "dicom:Get*",
                "dicom:List*",
                "dicom:Search*"
            ],
            "Resource": [
                "arn:aws:dicom:region:account-id:dicom-store/my-dicom-store/*"
            ]
        }
    ]
}
在上述JSON策略文件中, Principal 指定了被授权的用户, Action 定义了允许执行的操作,而 Resource 则是该用户可以访问的资源。这是在云环境中常见的IAM策略配置方式,用于定义访问控制的详细规则。
通过这种方式,医疗影像系统可以确保只有经过适当授权的个体能够访问敏感的医疗数据,从而在用户层面增加了安全性。此外,为了确保整个系统的安全,需要定期进行安全审计和漏洞扫描,以便及时发现并修复潜在的安全隐患。
6. 日志记录与审计
6.1 日志记录的作用与策略
6.1.1 日志记录的基本原则
在IT系统中,日志记录是一种至关重要的功能,它能够提供操作和事件的详细历史记录。在DICOM网络和医疗影像打印流程中,日志记录帮助维护系统的完整性和安全性,同时便于后续的审计与故障排查。
日志记录的原则包括:
- 完整性 :确保记录所有重要事件和操作,无遗漏。
- 及时性 :日志应该实时或近实时地生成,以便快速响应。
- 安全性 :保护日志数据不受未授权访问和篡改。
- 合规性 :遵循相关法律法规和行业标准。
- 可读性 :日志应便于阅读和理解,支持各种查询操作。
6.1.2 日志数据的存储和归档
为保证日志记录的有效性,必须妥善处理日志数据的存储和归档问题。
存储和归档的关键点包括:
- 存储介质的选择 :根据日志数据量和访问频率选择合适的存储介质,如磁盘、固态硬盘或云存储。
- 数据保护 :采取措施如备份、冗余等以防数据丢失。
- 归档策略 :定期将旧日志转移到长期存储,并确保它们可查询。
6.1.3 日志记录的最佳实践
最佳实践可能包括:
- 使用结构化日志格式 ,如JSON,以利于后续的搜索和分析。
- 自动轮换和压缩 ,以便有效利用存储空间。
- 设置日志级别和过滤器 ,只记录重要信息。
6.2 审计过程和方法
6.2.1 审计跟踪的设置与管理
审计跟踪是一种监控和记录系统活动的技术,以确保合规性和检测不当行为。
审计跟踪的设置和管理包括以下几个方面:
- 审计策略定义 :明确哪些操作或事件需要记录,以及记录的详细程度。
- 审计跟踪工具选择 :选择合适的工具来收集和分析审计日志。
- 审计事件过滤 :对于不需要关注的事件进行过滤,避免数据泛滥。
- 审计报告生成 :定期生成报告,方便管理层查看和分析。
6.2.2 日志数据分析和报告
数据分析和报告的关键步骤如下:
- 日志分析工具的选择 :选择能够处理大量日志数据并提供深入分析的工具。
- 报告生成 :通过图表、表格等方式清晰展示分析结果。
- 实时监控与警报 :设置条件触发机制,对可疑活动实时发出警报。
6.2.3 审计与合规性检查
审计与合规性检查的具体操作步骤:
- 确定合规性要求 :根据所在地区和行业的法律法规确定审计标准。
- 审计计划的制定 :规划审计活动的时间表、范围和方法。
- 执行审计计划 :按照计划进行系统审计和文件审查。
- 结果评估与报告 :评估审计发现的问题,编写报告并提出改进建议。
6.2.4 针对日志数据的攻击识别与响应
攻击识别的关键在于建立和维护一个能够检测异常行为的系统。
识别与响应的步骤包括:
- 定义异常行为的指标 :明确什么类型的行为应该被视为可疑。
- 实时监控 :持续监控系统,寻找与预定义指标匹配的行为。
- 事件响应计划 :当检测到异常时,立即执行预先制定的响应计划。
- 事后的复盘分析 :对攻击事件进行彻底分析,以了解其发生的原因,防止再次发生。
6.2.5 日志数据的保护和法律遵从性
在日志数据的保护和法律遵从性方面,需要特别注意数据的加密和访问控制。
- 数据加密 :对日志数据进行加密,确保在存储和传输过程中的安全。
- 访问控制 :限制对日志数据的访问,确保只有授权人员才能查看和分析。
- 法律遵从性 :确保日志记录和审计过程符合国际、国家和行业的数据保护法规。
通过执行上述审计过程和方法,组织可以确保其医疗影像打印流程的安全性、合规性,并且能快速响应潜在的安全威胁。
7. 配置与管理工具
7.1 配置管理的工具和方法
随着医疗信息系统复杂性的增加,有效的配置管理工具成为确保系统正常运行不可或缺的一部分。配置管理不仅涉及软件的安装和设置,还包括对环境的监控、变更记录以及确保系统的合规性。
7.1.1 配置工具的选择和使用
选择合适的配置工具对于保持系统的稳定性和可扩展性至关重要。对于DICOM网络而言,一些主流的配置工具包括Ansible、Chef和Puppet等。这些工具可以自动化配置过程,简化部署和维护操作。
- Ansible : 通过简单的YAML文件定义配置,无需代理即可在多个系统上执行任务。
- Chef : 采用Ruby编写配置脚本,并自动地在目标系统上配置所需的环境。
- Puppet : 通过使用声明式的语言来定义所需系统状态,Puppet能够确保这些状态得到维护。
以Ansible为例,自动化配置流程通常包括以下步骤:
- hosts: dicom_servers
  tasks:
    - name: Install DICOM Server Software
      apt:
        name: dicom-server-package
        state: present
    - name: Configure DICOM Network Settings
      template:
        src: dicom.conf.j2
        dest: /etc/dicom/dicom.conf
    - name: Restart DICOM Service
      service:
        name: dicom
        state: restarted
7.1.2 配置的版本控制和备份
保持配置的版本历史和进行定期备份是良好的管理实践。这允许团队跟踪配置更改,迅速恢复到先前的状态,如果出现问题的话。工具如Git可以用来跟踪配置文件的版本变化,而像rsync或Docker则可以用来备份系统状态。
例如,使用Git进行版本控制的基本流程如下:
git init
git add .
git commit -m "Initial configuration commit"
7.2 远程管理与自动化
远程管理和自动化能够显著降低人工干预需求,提高系统的维护效率。
7.2.1 远程管理的优势和实施
远程管理的主要优势是能够在任何地点对系统进行监控和控制,这对于维护广域的医疗网络至关重要。实施远程管理通常包括:
- 安全地访问远程系统 : 使用SSH或VPN进行加密通信。
- 集中化的监控工具 : 如Nagios或Zabbix,监控系统和网络组件的健康状态。
- 实时管理 : 通过Web界面或远程桌面工具远程访问系统进行操作。
7.2.2 自动化脚本和流程优化
自动化脚本和流程可以通过减少重复性任务来优化工作流程。例如,使用Shell脚本自动化日常的维护任务:
#!/bin/bash
# Automated script to update DICOM service configuration
DATE=$(date +%Y-%m-%d)
echo "Backup of DICOM config started at: $DATE" >> /var/log/dicom_backup.log

for server in server1 server2 server3; do
  scp dicom.conf root@$server:/tmp/dicom.conf.bak
  ssh root@$server "mv /tmp/dicom.conf.bak /etc/dicom/dicom.conf.$DATE.bak"
done

echo "DICOM config backup completed at: $(date +%Y-%m-%d)" >> /var/log/dicom_backup.log
通过上述示例,可以看出配置管理工具和自动化脚本不仅能够提高效率,还能减少人为错误。在医疗信息系统中,确保系统稳定和数据安全是至关重要的。因此,投资合适的配置和管理工具,加上合理的实施策略,是保障医疗影像打印流程顺畅的关键。
简介:DICOM PrintSCP打印服务器是专为医疗影像领域设计的,基于DICOM协议的打印解决方案。它能接收并解析来自医学成像设备的DICOM图像数据,转换成适合物理打印的格式,并管理打印任务。该服务器通过SSL/TLS加密保护数据安全,支持身份验证机制,并记录打印日志以满足医疗法规要求。同时,管理员可方便地通过GUI或命令行工具配置服务器,确保易于部署和管理。RanDicom作为可能的实现之一,提供了跨平台兼容、扩展性和定制化特性。DICOM PrintSCP打印服务器是医疗影像流程中不可或缺的一部分,有助于提高工作流程效率和数据安全性。
更多推荐

 13
 0
- 0


 已为社区贡献9条内容

所有评论(0)