
OSS存储桶遍历漏洞检测工具(附下载链接)
·
今天给大家推荐一个好用的OSS存储桶遍历漏洞检测工具,工具下载链接已附在下面,该工具为朋友推荐工具,可以用于OSS存储桶遍历检测,发现敏感信息。
一定要注意!!!!不要做违反法律法规的事情!!!
- 未经授权扫描存储桶可能违反法律法规,测试需获得书面许可。
- 工具仅限安全研究或授权渗透测试使用。
存储桶遍历漏洞检测工具介绍
对象存储服务(如AWS S3、阿里云OSS等)的ListBucket信息泄露漏洞是一种常见的安全隐患。当存储桶未正确配置访问权限时,攻击者可通过遍历存储桶内容获取敏感数据。手动测试效率低下,自动化工具有助于快速发现漏洞。
常用工具推荐
OSSFileBrowse
- 功能:针对AWS S3存储桶的扫描工具,可检测公开可读的存储桶。
- 下载地址:https://github.com/jdr2021/OSSFileBrowse/
- 使用示例:
- 命令行运行
java -Dfile.encoding=UTF-8 -jar OSSFileBrowse-1.0-SNAPSHOT.jar、或者直接点击run.bat文件。 直接运行,如果存储桶上有中文,则会提示漏洞不存在。 - 运行:
-
java -jar OSSFileBrowse-1.0-SNAPSHOT.jar
附上截图:
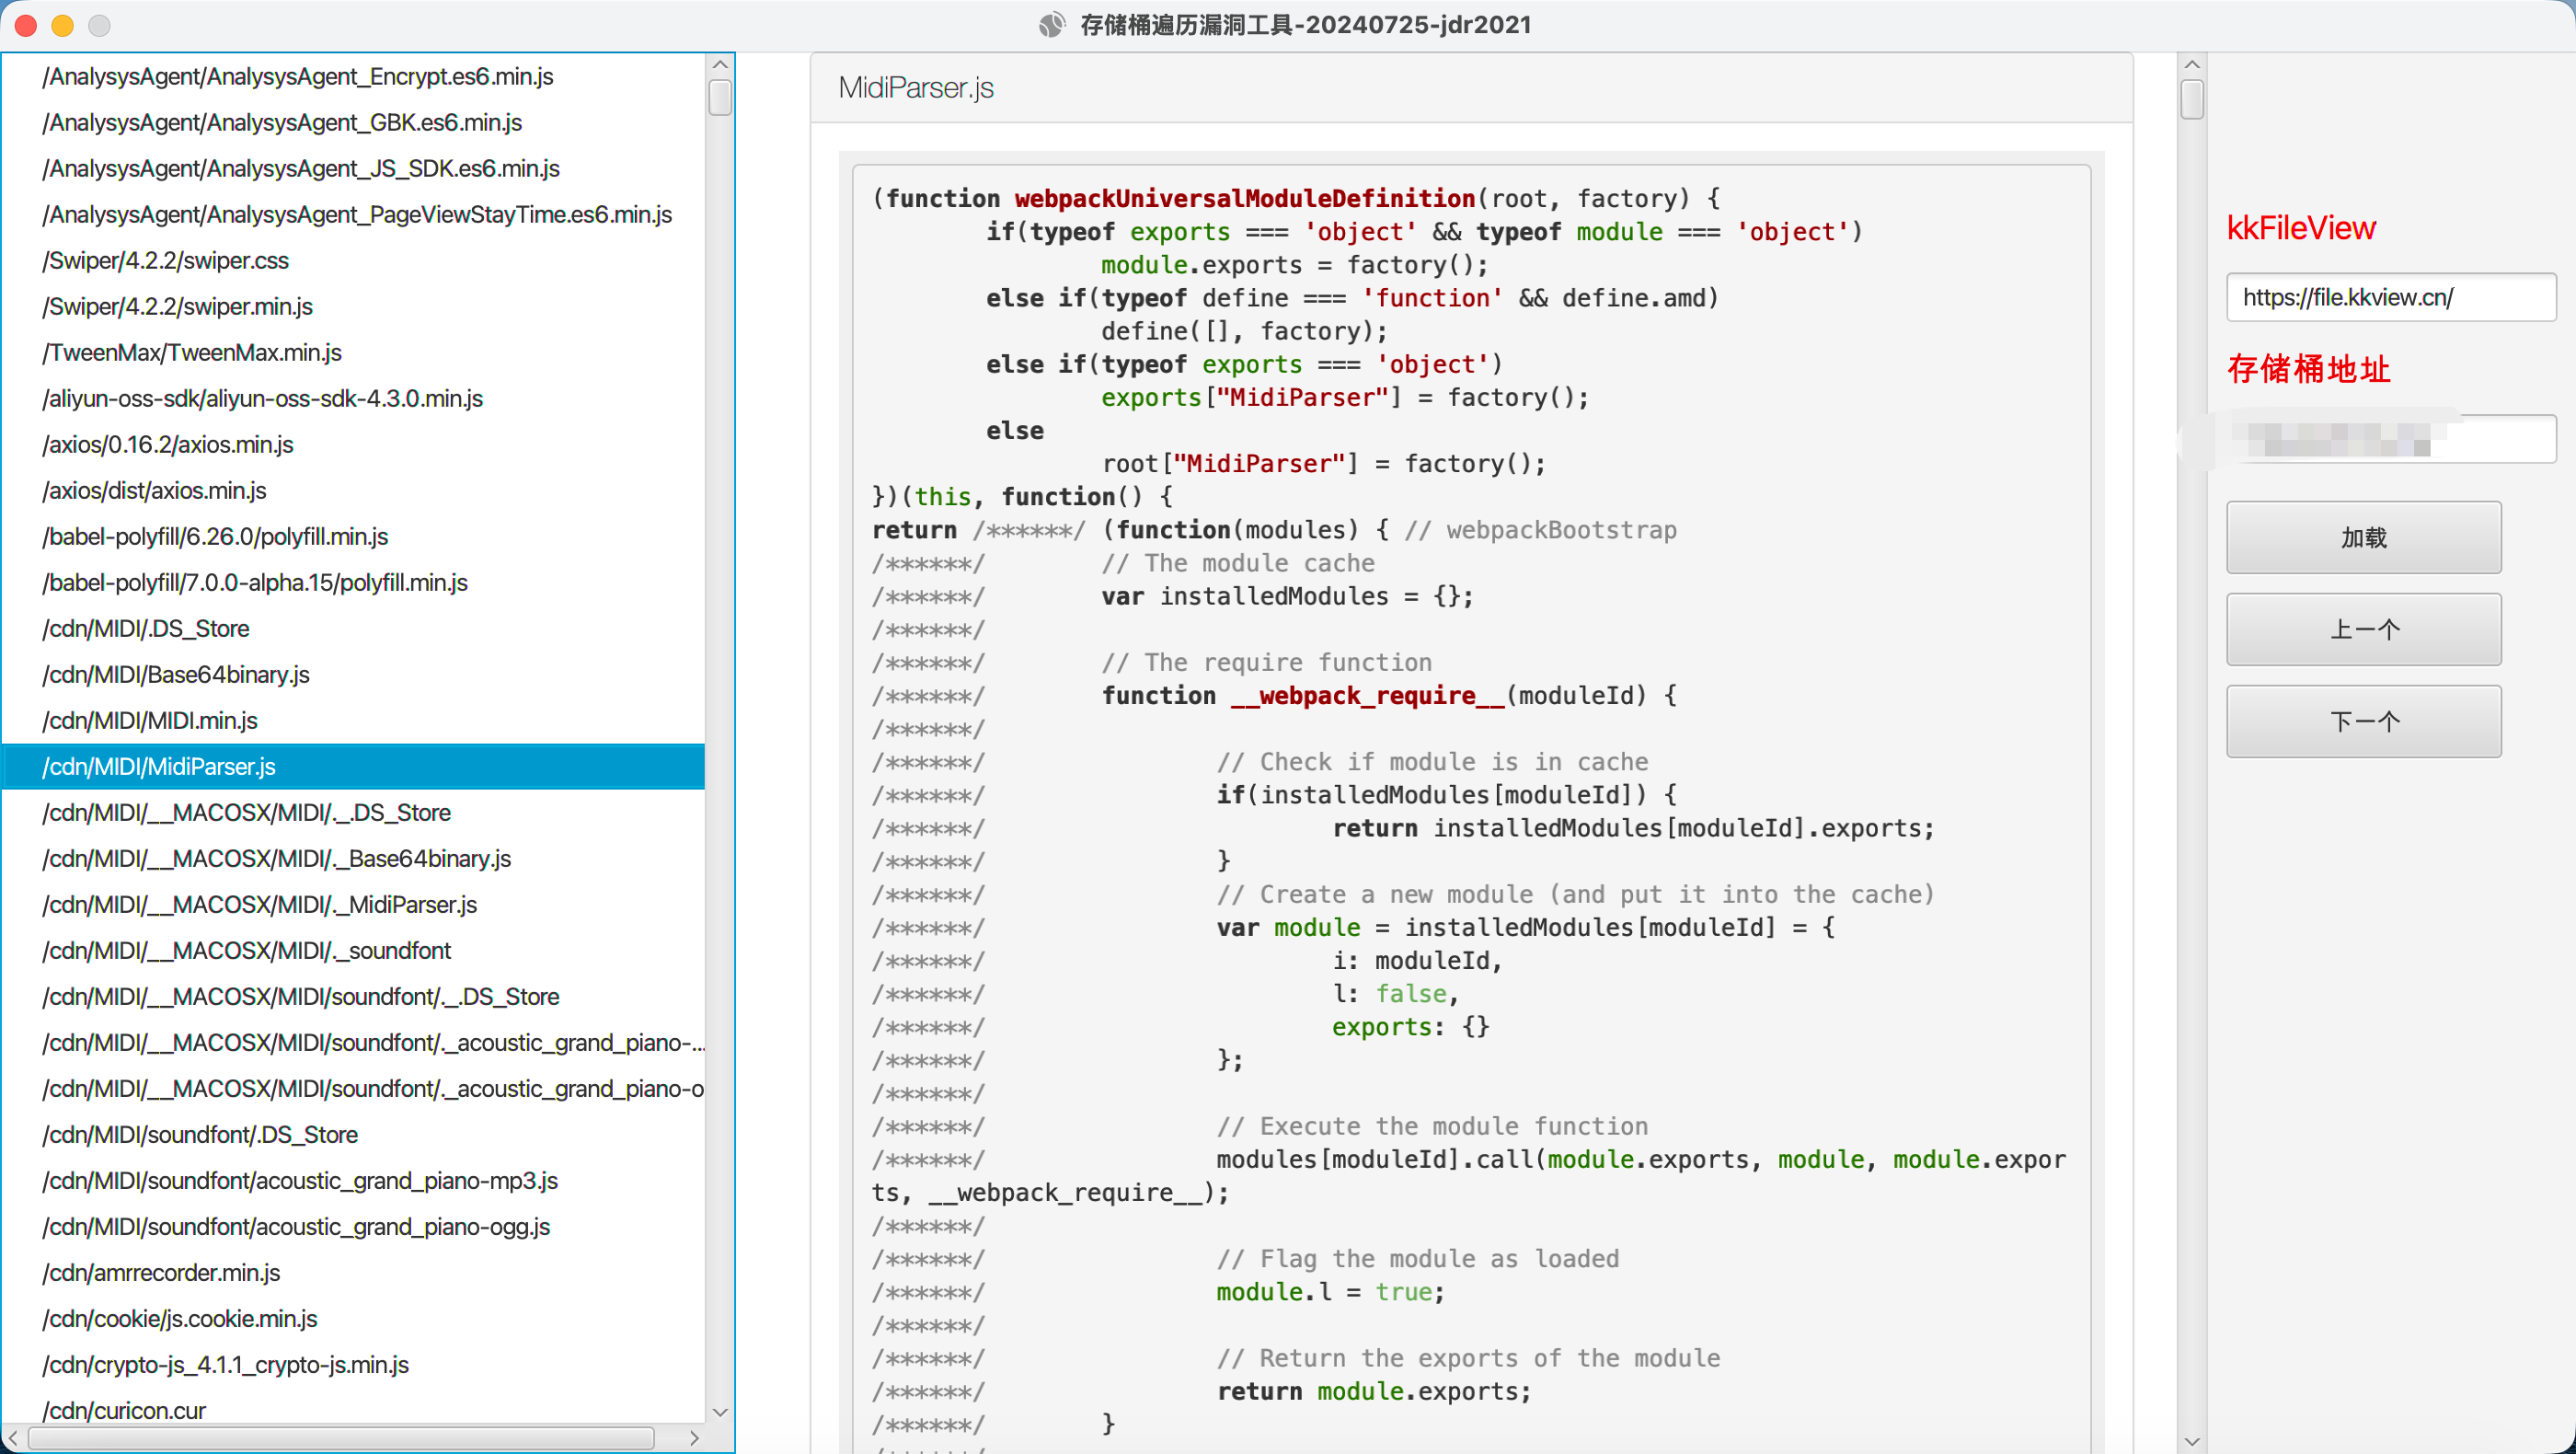
附上:漏洞修复建议
权限配置
- 禁止匿名访问:设置存储桶策略为
"Effect": "Deny"针对"Principal": "*"。 - 最小权限原则:仅允许必要IP或用户访问。
监控与审计
- 启用存储桶访问日志,定期检查异常请求。
- 使用云平台提供的敏感数据识别服务(如AWS Macie)。
注意事项
- 未经授权扫描存储桶可能违反法律法规,测试需获得书面许可。
- 工具仅限安全研究或授权渗透测试使用。
更多推荐


 5
 0
- 0


 已为社区贡献1条内容

所有评论(0)