
实现AES加密功能的动态链接库(Dll)项目

简介:AES加密算法Dll为开发者提供了集成了AES加密功能的动态链接库,该算法是当前数据加密的标准,保障信息安全。Dll包含了核心加密功能,支持不同的密钥长度,并提供了一组可调用的函数接口。它适用于多种应用场景,从保护敏感数据到网络安全传输等。开发者需要了解如何管理密钥、遵循最佳实践,并测试加密功能以保证安全性和可靠性。配套的使用说明文件将助力开发者高效利用这一工具。
1. AES加密算法介绍
在信息技术飞速发展的今天,数据安全已经成为全球关注的焦点。AES(高级加密标准)作为广泛采用的对称加密算法之一,它不仅为数据提供安全保障,而且在性能上也得到了工业界的普遍认可。接下来,我们将探讨AES算法的基本原理,它在现代加密技术中的地位,以及它如何成为保护信息安全的重要工具。
1.1 AES算法的起源和发展
AES算法最初由美国国家标准技术研究院(NIST)发起,旨在寻找替代即将到期的DES(数据加密标准)的新加密标准。经过全球密码学家的激烈竞争,最终选择了比利时密码学家Joan Daemen和Vincent Rijmen提出的Rijndael算法,作为AES的基础。由于其高效、安全、易于实现等优点,AES在2001年被正式采纳为加密标准,并广泛应用在金融、政府、通信等众多领域。
1.2 AES的工作模式
AES加密算法工作在不同的模式下,如电子密码本(ECB)、密码块链接(CBC)、密码反馈(CFB)和输出反馈(OFB)等。不同的工作模式提供了不同的安全特性,适用于不同的使用场景。例如,CBC模式能够提供比ECB模式更好的安全性,因为它引入了初始向量(IV),使得相同的数据块在加密后得到不同的密文,增加了破解难度。
1.3 AES算法的安全性
安全性是评估加密算法是否优秀的关键指标之一。AES至今没有被公开报道的重大弱点,它支持128位、192位和256位三种不同长度的密钥。密钥越长,破解所需的时间就指数级增长,从而提供了更强的安全保障。随着计算能力的提升,尽管存在量子计算等未来潜在威胁,但就目前而言,AES依然是安全、可靠的加密选择。在了解了AES的基础知识后,我们可以进一步探讨动态链接库(DLL)如何在实际应用中与AES加密算法相互协作,实现更高效的加密功能。
2. 动态链接库(Dll)功能概述
2.1 Dll的基础知识
2.1.1 Dll的作用和特点
动态链接库(Dynamic Link Library,简称DLL)是微软公司开发的一种实现共享函数库的方式,它包含可由多个程序同时使用的代码和数据,使得程序开发更为高效。DLL模块通常分为数据段、代码段和资源段。通过使用DLL,程序可以共享一段代码,这样不仅可以减少内存的使用,还可以提高程序的运行效率。
DLL的特点主要包括:
- 代码复用 :多个应用程序或组件可以调用同一个DLL,避免了代码的重复。
- 内存占用减少 :由于代码是在内存中共享的,所以相比于静态库,DLL可以减少内存的占用。
- 易于更新和维护 :当DLL更新时,依赖它的应用程序无需重新编译即可使用最新版本的代码。
- 模块化 :系统和应用程序可以被划分为多个模块,易于管理和修改。
2.1.2 Dll与应用程序的关系
在操作系统中,DLL与应用程序之间的关系可以通过“插件”来形象比喻。当应用程序需要使用DLL中定义的功能时,它会进行动态链接。链接过程可以在应用程序启动时进行,也可以在运行时进行,这通常称为“动态加载”。
DLL与应用程序的关系主要有以下几点:
- 动态链接 :程序运行时,动态链接库中的函数和资源可以被加载到应用程序的地址空间中。
- 独立更新 :DLL可以独立于应用程序进行更新,不影响应用程序的正常使用。
- 接口定义 :DLL和应用程序通过预先定义好的接口进行通信,这些接口通常是一组函数原型。
- 依赖管理 :应用程序依赖DLL,操作系统负责管理这些依赖关系,确保正确的DLL被加载到程序中。
2.2 Dll在加密算法中的应用
2.2.1 加密算法Dll的分类和功能
加密算法可以封装在DLL中以提供给应用程序使用,通常这些DLL被分为以下几类:
- 标准加密算法库 :提供常见的加密算法如AES、DES、RSA等。
- 自定义加密算法库 :为特定应用程序或场景定制的加密算法。
- 安全通信库 :实现SSL/TLS等安全协议,用于数据传输的加密。
这些DLL的功能主要是实现数据的加密和解密,以及相关的密钥管理功能。例如,在AES加密算法中,DLL可能会提供创建密钥、初始化向量(IV)、加密数据块、解密数据块等功能。
2.2.2 Dll在加密算法中的优势
DLL在加密算法中的应用具有明显的优势:
- 安全性和稳定性 :由于加密算法的关键部分被封装在DLL中,使得核心代码更难以被未授权的用户访问,提高了整体的安全性。
- 扩展性和灵活性 :可以轻松替换或更新加密算法的实现,而不需要修改依赖该算法的应用程序。
- 易于维护和升级 :当出现新的加密技术或标准时,开发者可以只更新DLL而不需要重新发布整个应用程序。
- 跨平台能力 :DLL作为与操作系统紧密相关的组件,可以通过平台特定的接口实现跨平台支持。
通过本章节的介绍,我们对动态链接库的基础知识有了初步的了解,并探讨了它在加密算法中的应用及其优势。接下来,我们将深入研究AES加密算法支持的不同密钥长度以及它们对于加密强度的影响。
3. AES算法支持的密钥长度
3.1 密钥长度的选择
3.1.1 不同密钥长度的加密强度对比
高级加密标准(AES)提供三种不同的密钥长度:128位、192位和256位。每种长度在加密强度上有所差异,并且影响算法的安全性和性能。
128位密钥在大多数应用场景下已经足够安全。它提供了非常高的安全保障,破解这样的密钥需要巨大的计算量。目前,即使是超级计算机也无法在合理的时间内暴力破解128位的AES密钥。
192位和256位密钥提供了更高级别的安全性。尽管在安全性上有提升,但它们也带来了更多的计算负担,这可能会影响到加密和解密的性能。通常,这些更长的密钥长度被用于对安全性有特殊要求的领域,如政府机构、军事和金融行业。
3.1.2 密钥长度的选择标准和建议
选择合适的密钥长度需要综合考虑安全性需求和系统性能。一般来说,如果没有特殊的安全需求,推荐使用128位的密钥长度,因为它在大多数情况下提供了足够的安全性,同时保持了良好的性能。
当系统面临更高安全风险时,例如处理敏感的个人身份信息、政府机密或者大量金钱交易时,可以考虑使用192位或256位密钥长度。但需要注意的是,密钥长度的增加会以牺牲一定的性能为代价,因此在决定使用更长密钥长度之前,需要仔细评估性能上的影响。
3.2 AES算法的安全性分析
3.2.1 AES算法的安全漏洞和风险
尽管AES被认为是非常安全的算法,但在实际应用中仍然存在一些潜在的风险和漏洞。这些风险可能来自于算法实现上的错误,比如缓冲区溢出或者不正确的内存管理,也可能来自于外部攻击,如侧信道攻击、彩虹表攻击等。
侧信道攻击是一种不直接针对算法本身的攻击方式,而是通过分析设备在加密过程中产生的电磁泄露、功耗或处理时间等信息来推断密钥。彩虹表攻击则是利用预先计算的哈希值表来快速破解加密。
3.2.2 提高AES算法安全性的方法
为了提高AES算法的安全性,可以采取以下一些措施:
-
使用更长的密钥长度 :如前所述,使用192位或256位密钥长度可以在一定程度上提升安全性。
-
密钥管理 :合理管理密钥生命周期,包括密钥的生成、存储、分发和销毁。使用硬件安全模块(HSM)来保护密钥是一个好选择。
-
定期更新密钥 :即使密钥未被破解,也应该定期更换密钥以降低长期暴露的风险。
-
避免使用相同的密钥进行多次加密 :确保每次加密使用不同的密钥或初始化向量。
-
使用安全的加密库 :选择经过充分测试且得到广泛应用的加密库,并确保及时更新到最新版本,以修复已知的安全漏洞。
-
加密协议的选择 :与AES结合使用其他加密协议,如SSL/TLS,可以提供额外的安全层。
通过综合使用这些策略,可以在现有基础上显著提升AES加密的安全性,并有效防御各种潜在的安全威胁。
4. Dll中包含的加密和解密函数接口
加密和解密是数据安全的核心组成部分,使用Dll中的函数接口可以方便地实现数据的加密和解密。本章将深入探讨Dll中包含的加密和解密函数接口,以及如何在应用程序中使用这些接口。
4.1 加密和解密函数的实现
4.1.1 Dll加密函数的参数和返回值
加密函数是Dll提供的关键接口之一,负责将明文转换为密文。典型的加密函数会接收多个参数,并返回加密结果或状态码。
// 示例:加密函数接口
DWORD EncryptData(
  LPCSTR plaintext,     // 明文输入
  LPSTR ciphertext,     // 加密后的密文输出
  DWORD *ciphertext_len // 密文长度
);
在上述代码中, EncryptData 函数接收一个指向明文的指针 plaintext ,一个指向输出缓冲区的指针 ciphertext ,以及一个用于存储密文长度的指针 ciphertext_len 。函数执行加密操作后,将加密结果存入 ciphertext 指向的内存,并通过 ciphertext_len 返回加密数据的长度。若加密成功,函数返回 ERROR_SUCCESS ;若失败,则返回错误代码。
4.1.2 Dll解密函数的参数和返回值
解密函数是加密函数的逆操作,将密文转换回明文。与加密函数类似,解密函数也会接收特定参数并返回结果或状态码。
// 示例:解密函数接口
DWORD DecryptData(
  LPCSTR ciphertext,    // 密文输入
  LPSTR plaintext,      // 解密后的明文输出
  DWORD *plaintext_len  // 明文长度
);
DecryptData 函数接收一个指向密文的指针 ciphertext ,一个指向输出缓冲区的指针 plaintext ,以及一个用于存储明文长度的指针 plaintext_len 。成功解密后,解密结果存储在 plaintext 指向的内存中,并通过 plaintext_len 返回明文长度。返回值同加密函数,成功为 ERROR_SUCCESS ,失败返回错误代码。
4.2 函数接口的使用方法
4.2.1 函数接口的调用示例
要使用上述加密和解密函数,需要首先确保动态链接库已经加载到应用程序中,然后通过函数指针调用这些接口。
#include <windows.h>
#include <stdio.h>

typedef DWORD (*EncryptDataFunc)(LPCSTR, LPSTR, DWORD *);
typedef DWORD (*DecryptDataFunc)(LPCSTR, LPSTR, DWORD *);

int main() {
    HINSTANCE hDll = LoadLibrary("CryptoDll.dll"); // 加载加密Dll
    if (!hDll) {
        printf("Cannot load CryptoDll.dll\n");
        return 1;
    }

    EncryptDataFunc EncryptData = (EncryptDataFunc)GetProcAddress(hDll, "EncryptData");
    DecryptDataFunc DecryptData = (DecryptDataFunc)GetProcAddress(hDll, "DecryptData");

    if (!EncryptData || !DecryptData) {
        printf("Cannot find function in CryptoDll.dll\n");
        FreeLibrary(hDll);
        return 1;
    }

    const char* plaintext = "This is a secret message.";
    char ciphertext[256] = {0};
    char decryptedtext[256] = {0};
    DWORD ciphertext_len = 0, decryptedtext_len = 0;

    if (EncryptData(plaintext, ciphertext, &ciphertext_len) == ERROR_SUCCESS) {
        printf("Encryption successful.\n");

        if (DecryptData(ciphertext, decryptedtext, &decryptedtext_len) == ERROR_SUCCESS) {
            printf("Decryption successful. Decrypted text: %s\n", decryptedtext);
        } else {
            printf("Decryption failed.\n");
        }
    } else {
        printf("Encryption failed.\n");
    }

    FreeLibrary(hDll); // 卸载Dll
    return 0;
}
上述代码展示了如何加载加密Dll,获取加密和解密函数的地址,并调用这些函数。加密成功后,将密文解密,并验证解密是否成功。
4.2.2 函数接口的错误处理和异常管理
在实际应用中,加密和解密操作可能会遇到各种错误情况,比如输入数据为空、输出缓冲区太小无法存储加密或解密数据等。为确保程序的健壮性,需要妥善处理这些错误情况。
// 在调用加密或解密函数后检查返回值
if (EncryptData(...) != ERROR_SUCCESS) {
    // 处理加密错误
    // 可能的处理方式包括:记录日志、通知用户、重新尝试等
}

if (DecryptData(...) != ERROR_SUCCESS) {
    // 处理解密错误
    // 可能的处理方式包括:记录日志、通知用户、重新尝试等
}
异常管理应包括记录错误日志、通知用户错误信息、重试操作或清理资源等。正确的错误处理机制能够确保系统在遇到异常情况时仍能稳定运行,并为后续问题分析提供必要的信息。
在本章节中,我们深入了解了Dll中加密和解密函数的参数、返回值以及如何在应用程序中调用这些接口。同时,本章还提供了错误处理和异常管理的策略,确保了使用这些接口的安全性和稳定性。下一章节将通过示例代码来展示AES加密操作的具体步骤。
5. AES加密操作指南和示例代码
5.1 AES加密操作步骤
5.1.1 数据的准备和处理
在开始进行AES加密之前,必须先准备好要加密的数据。通常情况下,加密操作要求输入数据是特定长度的块。AES算法处理的数据单位是128位(即16字节)的块,所以如果输入数据不是16字节的倍数,就需要进行填充(padding)操作,以满足AES算法的要求。
现代编程语言(如C#、Java等)提供了相应的库来处理数据的准备和填充。以Python为例,我们通常使用 pycryptodome 这个库来执行AES加密。对于不足16字节的数据,我们可以使用 PKCS7 规则进行填充。假设我们要加密的消息是 "hello" (长度小于16字节),我们将对这个字符串进行填充,以确保它至少有16字节的长度。
from Crypto.Cipher import AES
from Crypto.Util.Padding import pad

message = "hello"
padded_message = pad(message.encode(), AES.block_size, style='pkcs7')
在上述代码中, pad 函数会自动根据AES的块大小(即16字节)计算需要填充的字节数,并在输入数据后面添加相应数量的字节。
5.1.2 加密和解密的过程
一旦数据被正确地准备和填充,我们就可以进入加密和解密的阶段。AES加密是通过一系列的步骤进行的,包括字节替换、行移位、列混淆和轮密钥加等。对于解密操作,过程几乎是加密的反向操作,但使用的是不同的操作和子密钥。
下面是一个使用Python进行AES加密和解密的示例代码:
from Crypto.Cipher import AES
from Crypto.Util.Padding import pad, unpad
from Crypto.Random import get_random_bytes

# 密钥,必须是16字节(AES-128)、24字节(AES-192)或32字节(AES-256)
key = get_random_bytes(16)

# 初始化向量(IV),对于CBC模式是必需的
iv = get_random_bytes(AES.block_size)

# 创建AES cipher实例
cipher = AES.new(key, AES.MODE_CBC, iv)

# 加密数据
ciphertext = cipher.encrypt(padded_message)
print(f'Encrypted data (hex): {ciphertext.hex()}')

# 为了演示解密,我们先将密文转换回字节
ciphertext_bytes = bytes.fromhex(ciphertext)

# 创建用于解密的cipher实例
cipher_decrypt = AES.new(key, AES.MODE_CBC, iv)

# 解密数据
plaintext = unpad(cipher_decrypt.decrypt(ciphertext_bytes), AES.block_size)

# 输出解密后的数据
print(f'Decrypted data: {plaintext.decode()}')
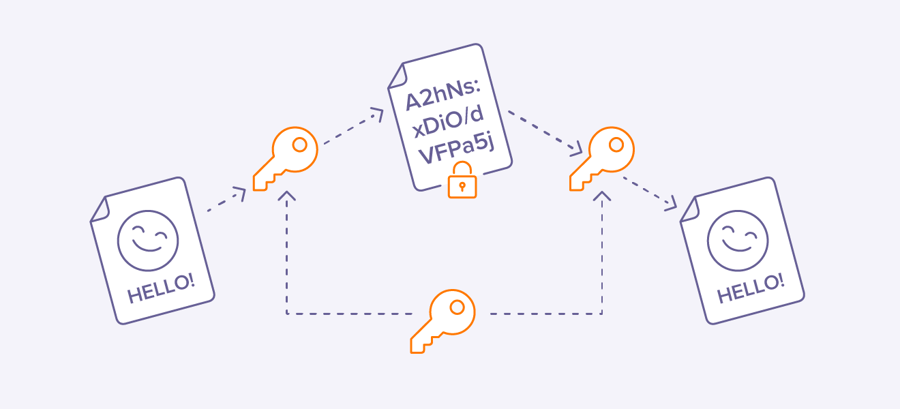
在这个例子中,我们首先生成了一个随机的密钥和一个初始化向量(IV)。IV是与第一个明文块结合使用的随机数,用以增加加密的不可预测性。我们使用CBC(Cipher Block Chaining)模式,这是AES中常用的一种模式。加密后的数据是一个字节串,通常以十六进制形式表示。解密时,我们创建了一个新的AES cipher实例,这个实例使用相同的密钥和IV,然后进行解密操作。
5.2 示例代码的解读
5.2.1 加密示例代码的解释
加密示例代码展示了如何使用Python的 pycryptodome 库进行AES加密操作。这个例子中,我们首先导入必要的模块,生成随机密钥和初始化向量,并创建一个AES cipher实例用于加密。这里使用的CBC模式是一种常用的加密模式,它通过将每个密文块与前一个密文块进行异或操作来增加加密的安全性。
加密函数 encrypt 将输入的明文进行填充(padding),以确保数据块的长度符合AES的要求。然后使用 cipher.encrypt 方法进行加密,并将加密后的数据转换成十六进制字符串以方便显示和存储。
5.2.2 解密示例代码的解释
解密代码则演示了如何将加密后的数据重新转换回原始的明文。在这里,我们需要使用同一个密钥和初始化向量来创建另一个cipher实例用于解密。这里的关键是使用 unpad 函数从填充过的数据中恢复出原始的明文。重要的是要记住,在解密过程中必须使用相同的密钥和IV,否则将无法正确地恢复原始数据。
decrypt 函数首先将十六进制字符串形式的密文转换回字节串,然后使用cipher实例进行解密。因为解密过程包括了逆向执行AES加密步骤的操作,所以最终输出的数据应该与原始的明文完全一致。
解释执行逻辑
在解释执行逻辑时,要确保展示出数据流和关键步骤的清晰逻辑,同时也要对涉及的参数进行解释。例如:
- 密钥的生成 :示例使用了
get_random_bytes方法生成密钥和IV。这里的密钥长度需要符合AES算法的要求(128位、192位或256位)。 - 填充算法 :使用了PKCS7填充算法,这是为了确保所有明文数据块均符合AES处理的块大小要求。
- 加密模式 :选择CBC模式,这是通过引入IV来使相同的数据块生成不同的密文,进一步提高安全性。
- 十六进制表示 :将密文转换为十六进制字符串是为了简化数据的显示、传输和存储。
- 解密过程 :为了解密,需要确保密钥和IV与加密过程使用的是相同的。使用
unpad函数可以去除填充,恢复出原始明文。
6. AES在安全领域的应用及最佳实践
高级加密标准(AES)作为现代安全通信的核心组成部分,它的应用范围广泛,从简单的数据保护到复杂的网络通信。本章将探讨AES在安全领域的应用,并提供最佳实践。
6.1 AES加密的应用场景
6.1.1 在网络安全中的应用
在网络通信中,数据传输的安全至关重要。使用AES加密技术,可以保证数据在传输过程中的机密性和完整性。
- 安全通信协议 :如SSL/TLS,在建立安全连接时使用AES加密算法保护数据。
- 虚拟私人网络(VPN) :使用AES提供数据传输的安全加密,确保数据不被截取。
- 防火墙和入侵检测系统(IDS) :对进出网络的数据进行加密,提高系统的安全性。
6.1.2 在数据存储中的应用
在存储数据时,AES加密可以有效地防止未经授权的数据访问。
- 硬盘加密 :操作系统或第三方软件提供的硬盘加密功能,通常使用AES算法。
- 数据库加密 :对数据库中的敏感数据进行字段级加密,保证数据安全性。
- 文件加密 :在文件系统层面对文件进行加密,使得未授权用户即使获取文件也无法读取内容。
6.2 密钥管理与加密最佳实践
6.2.1 密钥管理策略
良好的密钥管理是确保加密实施效果的关键。
- 密钥生成 :密钥应该在安全的环境中生成,使用强随机数生成器,并且长度要符合加密需求。
- 密钥存储 :应该使用硬件安全模块(HSM)或加密文件系统来安全地存储密钥。
- 密钥更新 :定期更新密钥可以减少密钥被破解的风险。
6.2.2 加密实践的最佳做法
在实施AES加密时,需要注意以下几个最佳实践:
- 加密算法的选择 :应使用最新且未被破解的加密算法,并遵循行业标准。
- 加密强度 :至少应使用128位的密钥长度,更长的密钥长度会提供更高的安全级别。
- 加密应用范围 :确定需要加密的数据类型和位置,例如仅加密敏感数据或加密所有数据。
- 加密性能 :在加密操作中,应当注意性能影响,选择高效的加密算法和硬件支持。
通过遵循上述最佳实践,可以有效地利用AES加密技术,提高数据安全的可靠性,同时保证系统的效率。
在下一章节中,我们将通过实例介绍如何进行加密功能的测试与性能验证,以确保所采用的加密策略和实施能够满足实际的安全需求。
简介:AES加密算法Dll为开发者提供了集成了AES加密功能的动态链接库,该算法是当前数据加密的标准,保障信息安全。Dll包含了核心加密功能,支持不同的密钥长度,并提供了一组可调用的函数接口。它适用于多种应用场景,从保护敏感数据到网络安全传输等。开发者需要了解如何管理密钥、遵循最佳实践,并测试加密功能以保证安全性和可靠性。配套的使用说明文件将助力开发者高效利用这一工具。
更多推荐


 15
 0
- 0


 已为社区贡献10条内容

所有评论(0)