
burpsuite怎么抓包?burpsuite下载安装使用教程,收藏这篇就够了
介绍
本文为BurpSuite破解全平台通用,并且至今通用,配置简单,笔者通过阅读其他作者教程浓缩为本篇教程
下载
首先前往官网下载,下列为下载链接,选择最新版即可。https://portswigger.net/burp/releases下载windows版本和jar版本
接下来需要下载破解的java agent程序,下列为下载链接,点击页面中的BurpLoaderKeygen.jar下载。由于原作者被portswigger发通告,下载地址在作者创建的tg中,可通过下列首页中tg地址跳转。或者点击该tg地址https://t.me/BurpLoaderKeygen。(此网址需要下载其他软件,且比较难获取,备用地址:https://files.cnblogs.com/files/blogs/543589/BurpLoaderKeygen.zip)
https://github.com/h3110w0r1d-y/BurpLoaderKeygen/releases
配置
打开你的安装目录(我的是C:\Users\20280\AppData\Local\Programs,显示隐藏文件夹),在安装目录中使用任意文本编辑器打开BurpSuitePro.vmoptions
在文件最后追加下列配置内容,其他内容不需要修改。
--add-opens=java.base/java.lang=ALL-UNNAMED --add-opens=java.base/jdk.internal.org.objectweb.asm=ALL-UNNAMED --add-opens=java.base/jdk.internal.org.objectweb.asm.tree=ALL-UNNAMED --add-opens=java.base/jdk.internal.org.objectweb.asm.Opcodes=ALL-UNNAMED -javaagent:BurpLoaderKeygen.jar -noverify
将上述下载的BurpLoaderKeygen.jar放在安装目录下,然后打开命令提示符cmd,复制下述命令
`C:\Users\20280\AppData\Local\Programs\BurpSuitePro\jre\bin\java.exe -jar C:\Users\20280\AppData\Local\Programs\BurpSuitePro\BurpLoaderKeygen.jar`
下图为打开的破解程序,这里可以自定义licensed用户名,可以填写你的昵称或者不填写都可。复制左边License内容,此时不要关闭该程序,后续依旧要使用

使用正常方式打开Burp Suite Professional,然后将上述复制的license粘贴到文本框中。点击next。

随后点击Manual antivation。

点击Copy reuqest,或复制左边框中内容。

回到破解程序中,将剪切板内容复制到Activation Request中,得到Activation Response复制该内容

点击Paste response,或将剪切板内容复制到左边框中,点击next

随后破解成功,按照常规流程进入Burp即可,后续Mac直接在启动台正常启动即可,Windows也同样使用正常方式启动即可,无需再次操作 参考文件:https://ccalt.cn/2023/04/04/BurpSuite%E5%85%A8%E5%B9%B3%E5%8F%B0%E7%A0%B4%E8%A7%A3%E9%80%9A%E7%94%A8-%E8%87%B3%E4%BB%8A%E5%8F%AF%E7%94%A8/
使用
edge浏览器代理设置和Burp代理设置一致 打开Burp,保持intercept is off(只有打开Burp,浏览器搜索才会有响应,否则没有数据);之后搜索目标网页比如携程,出现想要抓取的搜索结果后打开intercept,在HTTP histrory中查看抓包结果。以m.ctrip.com作为测试

 url有traceid,traceid中前面一串数字固定,中间是时间戳,最后似乎是进程号;请求参数有key,fp.(暑假自学一下js解密)
写在开篇
笔者本人 17 年就读于一所普通的本科学校,20 年 6 月在三年经验的时候顺利通过校招实习面试进入大厂,现就职于某大厂安全联合实验室。
我为啥说自学黑客&网络安全,一般人我还是劝你算了吧。因为我就是那个不一般的人。

首先我谈下对黑客&网络安全的认知,其实最重要的是兴趣热爱,不同于网络安全工程师,他们大都是培训机构培训出来的,具备的基本都是防御和白帽子技能,他们绝大多数的人看的是工资,他们是为了就业而学习,为了走捷径才去参加培训。
而我进大厂主要是靠自学内推进来是,当时我才20岁,基于对脚本小子的热爱,我每次工作做完了,就天天抱着本书看,甚至不会计较和主动研究各个技术和包揽一些任务(和大多数躺平族不一样),可能还是觉得自己不足,我又把tcp/ip协议大全,路由交换°这些基础啃了一遍,c++都学了一阵子。基于自己的学校出身,我身上也不可避免存在一些自卑心理,老觉得自己是野路子出来,想游击队变正规军系统的梳理。我近个月还在看php(对就是那个最好的编程语言)、后续我也打算在看http权威指南。工作之余还把几个厂家的设备也主动请缨的摸熟了,可能我身上的这些“匠心”的精神。这就是我不一般的表现吧!
网络安全学习路线&学习资源
网络安全的知识多而杂,怎么科学合理安排?
下面给大家总结了一套适用于网安零基础的学习路线,应届生和转行人员都适用,学完保底6k!就算你底子差,如果能趁着网安良好的发展势头不断学习,日后跳槽大厂、拿到百万年薪也不是不可能!
初级网工
1、网络安全理论知识(2天)
①了解行业相关背景,前景,确定发展方向。
②学习网络安全相关法律法规。
③网络安全运营的概念。
④等保简介、等保规定、流程和规范。(非常重要)
2、渗透测试基础(一周)
①渗透测试的流程、分类、标准
②信息收集技术:主动/被动信息搜集、Nmap工具、Google Hacking
③漏洞扫描、漏洞利用、原理,利用方法、工具(MSF)、绕过IDS和反病毒侦察
④主机攻防演练:MS17-010、MS08-067、MS10-046、MS12-20等
3、操作系统基础(一周)
①Windows系统常见功能和命令
②Kali Linux系统常见功能和命令
③操作系统安全(系统入侵排查/系统加固基础)
4、计算机网络基础(一周)
①计算机网络基础、协议和架构
②网络通信原理、OSI模型、数据转发流程
③常见协议解析(HTTP、TCP/IP、ARP等)
④网络攻击技术与网络安全防御技术
⑤Web漏洞原理与防御:主动/被动攻击、DDOS攻击、CVE漏洞复现
5、数据库基础操作(2天)
①数据库基础
②SQL语言基础
③数据库安全加固
6、Web渗透(1周)
①HTML、CSS和JavaScript简介
②OWASP Top10
③Web漏洞扫描工具
④Web渗透工具:Nmap、BurpSuite、SQLMap、其他(菜刀、漏扫等)

恭喜你,如果学到这里,你基本可以从事一份网络安全相关的工作,比如渗透测试、Web 渗透、安全服务、安全分析等岗位;如果等保模块学的好,还可以从事等保工程师。薪资区间6k-15k
到此为止,大概1个月的时间。你已经成为了一名“脚本小子”。那么你还想往下探索吗?
7、脚本编程(初级/中级/高级)
在网络安全领域。是否具备编程能力是“脚本小子”和真正黑客的本质区别。在实际的渗透测试过程中,面对复杂多变的网络环境,当常用工具不能满足实际需求的时候,往往需要对现有工具进行扩展,或者编写符合我们要求的工具、自动化脚本,这个时候就需要具备一定的编程能力。在分秒必争的CTF竞赛中,想要高效地使用自制的脚本工具来实现各种目的,更是需要拥有编程能力.
零基础入门,建议选择脚本语言Python/PHP/Go/Java中的一种,对常用库进行编程学习; 搭建开发环境和选择IDE,PHP环境推荐Wamp和XAMPP, IDE强烈推荐Sublime; ·Python编程学习,学习内容包含:语法、正则、文件、 网络、多线程等常用库,推荐《Python核心编程》,不要看完; ·用Python编写漏洞的exp,然后写一个简单的网络爬虫; ·PHP基本语法学习并书写一个简单的博客系统; 熟悉MVC架构,并试着学习一个PHP框架或者Python框架 (可选); ·了解Bootstrap的布局或者CSS。
8、超级网工
这部分内容对零基础的同学来说还比较遥远,就不展开细说了,贴一个大概的路线。感兴趣的童鞋可以研究一下,不懂得地方可以【点这里】加我耗油,跟我学习交流一下。
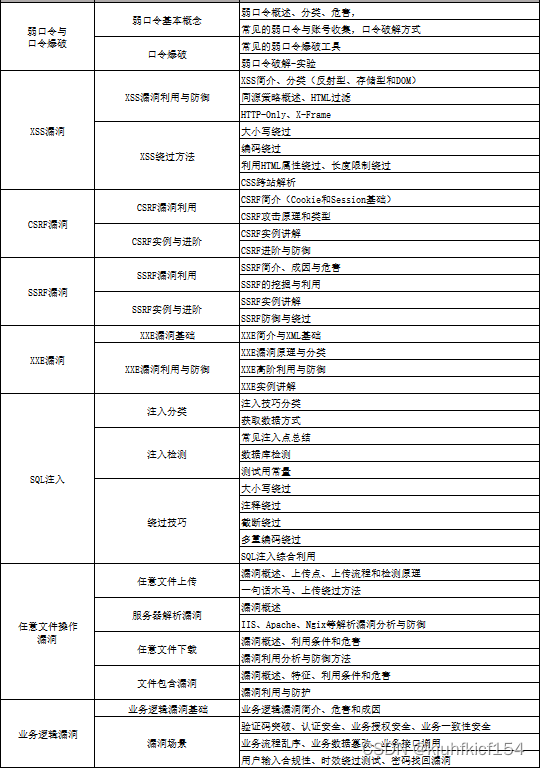
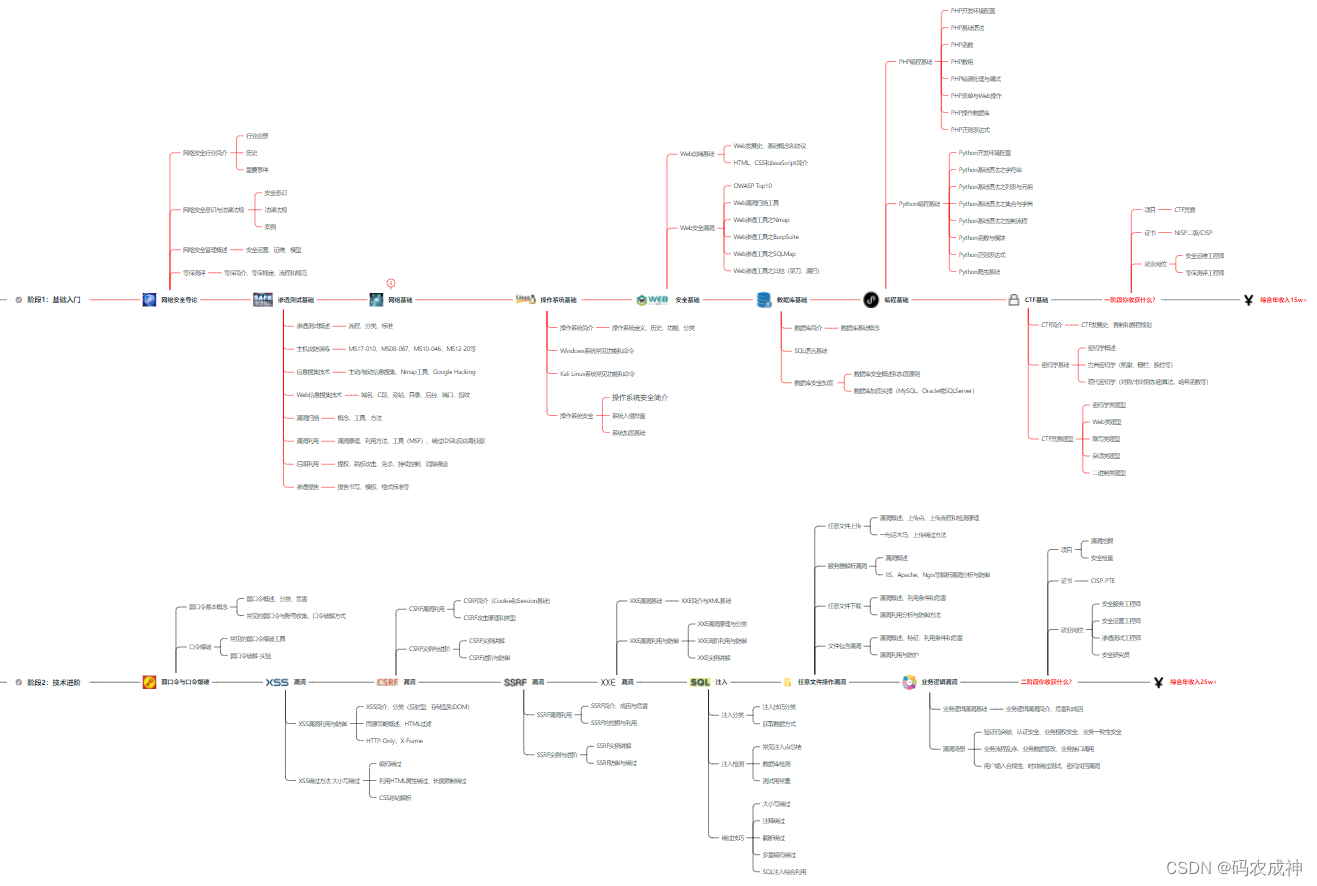
网络安全工程师企业级学习路线
如图片过大被平台压缩导致看不清的话,可以【点这里】加我耗油发给你,大家也可以一起学习交流一下。
一些我自己买的、其他平台白嫖不到的视频教程:

需要的话可以扫描下方卡片加我耗油发给你(都是无偿分享的),大家也可以一起学习交流一下。
网络安全学习路线&学习资源
结语
网络安全产业就像一个江湖,各色人等聚集。相对于欧美国家基础扎实(懂加密、会防护、能挖洞、擅工程)的众多名门正派,我国的人才更多的属于旁门左道(很多白帽子可能会不服气),因此在未来的人才培养和建设上,需要调整结构,鼓励更多的人去做“正向”的、结合“业务”与“数据”、“自动化”的“体系、建设”,才能解人才之渴,真正的为社会全面互联网化提供安全保障。
特别声明:
此教程为纯技术分享!本书的目的决不是为那些怀有不良动机的人提供及技术支持!也不承担因为技术被滥用所产生的连带责任!本书的目的在于最大限度地唤醒大家对网络安全的重视,并采取相应的安全措施,从而减少由网络安全而带来的经济损失!!!
更多推荐


 20
 0
- 0


 已为社区贡献57条内容

所有评论(0)