
护网与重保:网络安全实战演练,小白程序员必看!收藏学习,提升你的安全技能!
护网与重保:网络安全实战演练,小白程序员必看!收藏学习,提升你的安全技能!
本文用通俗易懂的语言解释了“护网”和“重保”的概念,适合小白或程序员学习网络安全。护网是指模拟黑客攻击,检验单位对重要系统和数据的实战化防护能力;重保则是在重大活动或关键时期,加强网络安全防护,确保系统稳定和数据安全。文章还介绍了两者之间的区别,以及单位在护网和重保期间需要做的工作,帮助读者更好地理解和应对网络安全挑战。
很多单位一听到 “护网”“重保” 就觉得:这是不是只是公安、运营商、大厂的事?我们单位系统不大,需要参与吗?
现实是:护网、重保已经成为政府机关、事业单位、国有企业、关键信息基础设施运营单位的常规安全检验。不懂护网、不重保,轻则被通报整改,重则影响考核、责任追究。
本文用通俗语言讲清楚:护网、重保到底是什么,单位要做什么,两者有什么区别。
一、护网:可以理解为 “国家级网络安全攻防演练”
1. 护网是什么?
“护网” 通常指由公安、网信、行业主管部门等组织开展的网络安全攻防对抗演练。
简单来说: 在统一安排下,安全团队模拟黑客攻击,对重点单位、重要系统、关键信息基础设施进行实战化检测;单位要在规定时间内发现攻击、阻断攻击、保住系统和数据。
2. 护网怎么 “攻”,怎么 “守”?
常见形式包括:
表格
| 角色 | 主要做什么 |
|---|---|
| 攻击队 | 模拟黑客,找系统漏洞、弱口令、配置缺陷、管理疏漏 |
| 防守队 | 监测入侵、处置风险、阻断攻击、保护业务系统 |
| 组织者 | 制定规则、记录成绩、通报结果 |
| 参评单位 | 接受演练检验,落实安全防护和应急处置 |
3. 护网重点查什么?
护网不是 “走形式”,重点看单位有没有实际防护能力:
- 系统有没有明显漏洞;
- 账号口令是否弱口令;
- 服务器、网站、数据库是否存在高危风险;
- 安全设备是否在线、策略是否有效;
- 日志是否能看、告警是否有人处理;
- 发生攻击后是否能及时发现、及时阻断、及时上报;
- 应急预案是否真的能用。
4. 护网结果对单位有什么影响?
护网中发现的问题,通常会形成清单并要求整改。 对政府、事业单位、国企而言,结果可能影响:
- 单位网络安全考核;
- 上级部门通报批评;
- 领导和责任人责任认定;
- 后续安全专项检查重点;
- 等保测评、关键信息基础设施安全检查结果。
一句话:护网不是 “比赛”,是对单位真实安全能力的压力测试。
二、重保:重要时期的 “特别安全防护”
1. 重保是什么?
重保,全称一般是重要时期网络安全保障。
在重大活动、重要会议、关键时间节点,为了防止网络攻击、数据泄露、网站篡改、业务中断,相关单位会启动加强版安全防护。
2. 重保不是普通运维
普通运维是 “平时怎么干就怎么干”。 重保是 “特殊时期、特殊要求、特殊值守”。
常见重保要求包括:
- 加强 7×24 小时值班;
- 关键系统实时监测;
- 互联网暴露面清理;
- 高危漏洞紧急补丁;
- 安全策略临时收紧;
- 重要数据备份;
- 应急预案前置检查;
- 遇有异常立即上报。
3. 哪些时期容易进入重保?
- 全国及地方重要两会期间;
- 重大活动、重要会议举办期间;
- 关键业务上线或敏感时间节点;
- 上级部门通知要求加强保障的时期。
4. 重保的核心目标是什么?
重保的目标不是 “攻击有多猛”,而是:
保系统稳定、保数据安全、保业务不中断、保异常早发现。
三、护网和重保,到底有什么区别?
很多单位把两者混为一谈,其实侧重点不同。
表格
| 对比项 | 护网 | 重保 |
|---|---|---|
| 核心目的 | 检验真实攻防能力,找问题、补短板 | 重要时期保稳定、保运行、防事件 |
| 组织方式 | 有攻击队、防守队,常带对抗性 | 以防守、值守、监测、保障为主 |
| 关注重点 | 漏洞、入侵、攻击识别、应急响应 | 系统稳定性、业务连续性、风险管控 |
| 常见形式 | 攻防演练、渗透测试、红蓝对抗 | 值班值守、加强监测、漏洞整改、应急备班 |
| 结果影响 | 易形成问题清单、通报、考核 | 易影响重大活动保障效果和责任评价 |
简单理解:
- 护网:像实战演习,看你能不能打、能不能防。
- 重保:像重要活动期间加强安保,看你能不能守住、稳住。
四、为什么政府、事业单位、国企必须重视?
1. 法定责任越来越明确
网络安全不是 “技术部门的事”,而是单位主体责任。 一旦系统出问题,调查的不仅是技术细节,还包括:
- 单位有没有部署安全措施;
- 有没有定期检查;
- 有没有应急预案;
- 有没有值班值守;
- 有没有对风险进行整改。
2. 护网、重保结果会影响考核
对很多单位来说,护网发现高危问题、重保期间发生安全事件,都可能影响年度网络安全考核。
3. 出事之后,有没有准备,结果不一样
如果发生网站被篡改、数据泄露、系统中断,调查时会重点看:
- 平时有没有防护;
- 重保期间有没有加强措施;
- 攻击前有没有排查漏洞;
- 告警后有没有及时处置;
- 有没有上报和复盘。
做了护网、重保准备,至少说明单位履行了加强防护义务; 没做,一旦出事,责任认定会更不利。
五、单位在护网、重保期间,至少要做什么?
1. 全面排查暴露面
先把 “外面能看到什么” 搞清楚:
- 哪些服务器、网站、端口、服务对外开放;
- 哪些设备存在已知高危漏洞;
- 哪些系统使用弱口令或默认口令;
- 哪些长期不用的系统还挂在网上;
- 哪些安全设备没有有效运行。
2. 收紧访问策略
- 关闭不必要端口和服务;
- 限制远程管理地址;
- 减少数据库、中间件、后台系统暴露;
- 检查防火墙、WAF、安全组规则;
- 原则上 “非必要不开放”。
3. 加强监测和值守
- 安排 7×24 小时值班或备班;
- 关注服务器日志、访问日志、异常登录;
- 关注防火墙、入侵检测、WAF 告警;
- 重要时段安排专人盯屏。
4. 做好备份和应急准备
- 重要数据提前备份;
- 明确应急联系人;
- 准备应急处置流程;
- 必要时准备临时关停、切换、回滚方案。
5. 及时上报
发现异常不要瞒报、迟报。 护网和重保期间,很多单位都要求 “早发现、早报告、早处置”。
六、常见误区
误区 1:我们单位小,不用参加护网
不一定。 是否参加,主要看系统是否被纳入组织者范围,以及是否属于重要信息系统。 有的单位虽然规模不大,但网站、业务系统、数据管理系统可能被列为检查对象。
误区 2:重保就是加个人值班
不是。 重保更重要的是:风险前置排查、策略收紧、应急准备、事件处置能力。
误区 3:买了安全设备,就一定能过护网
设备不等于能力。 如果策略没配置、日志没人看、漏洞没修、值班不到位,照样可能出问题。
误区 4:护网被攻击了,就说明单位很差
护网本身就是找问题。 真正重要的不是 “有没有被攻击”,而是:
- 是否及时发现;
- 是否有效阻断;
- 是否按规则上报;
- 是否整改闭环。
七、给单位的实用建议
- 不要等通知来了才准备
护网、重保往往时间紧,临时抱佛脚容易漏项。
2. 把护网问题当成整改清单
护网不是为了应付一次检查,而是把真实风险找出来。
3. 把重保当成一次应急检验
检验值班、监测、备份、上报、处置是否真的管用。
4. 保留工作记录
值班记录、漏洞扫描报告、整改记录、告警处置记录、上报记录,都是工作留痕的重要材料。
5. 把护网、重保和等保结合起来
等保讲的是基础合规,护网讲的是实战检验,重保讲的是重要时期保障。三者结合,才是完整安全闭环。
写在最后
护网不是 “攻击表演”,重保也不是 “临时加班”。 它们是检验单位网络安全真实能力的重要方式。
对政府机关、事业单位、国有企业来说:
不了解护网,就很难知道自己的系统到底安不安全;不重视重保,就很难在关键时期守住业务和数据。
网络安全不能只靠 “感觉没问题”,必须靠排查、监测、整改、值守和应急能力说话。
参考依据
-
《中华人民共和国网络安全法》
-
《中华人民共和国数据安全法》
-
《中华人民共和国个人信息保护法》
-
GB/T 22239-2019《信息安全技术 网络安全等级保护基本要求》
-
各级网信、公安、行业主管部门关于网络安全攻防演练和重要时期保障的相关要求
学习资源
2026年最新版本,全网最全的网安视频教程。耗时半年打造,之前都是内部资源,专业方面绝对可以秒杀国内99%的机构和个人教学!全网独一份,你不可能在网上找到这么专业的教程。
内容涵盖了入门必备的操作系统、计算机网络和编程语言等初级知识,而且包含了中级的各种渗透技术,并且还有后期的CTF对抗、区块链安全等高阶技术。
总共200多节视频,200多G的资源,不用担心学不全。(包含攻击与防守、漏洞挖掘、CTF比赛等技术点)

1、知识库价值
深度: 本知识库超越常规工具手册,深入剖析攻击技术的底层原理与高级防御策略,并对业内挑战巨大的APT攻击链分析、隐蔽信道建立等,提供了独到的技术视角和实战验证过的对抗方案。
广度: 面向企业安全建设的核心场景(渗透测试、红蓝对抗、威胁狩猎、应急响应、安全运营),本知识库覆盖了从攻击发起、路径突破、权限维持、横向移动到防御检测、响应处置、溯源反制的全生命周期关键节点,是应对复杂攻防挑战的实用指南。
实战性: 知识库内容源于真实攻防对抗和大型演练实践,通过详尽的攻击复现案例、防御配置实例、自动化脚本代码来传递核心思路与落地方法。
2、 部分核心内容展示
独家《网络攻防知识库》采用由浅入深、攻防结合的讲述方式,既夯实基础技能,更深入高阶对抗技术。
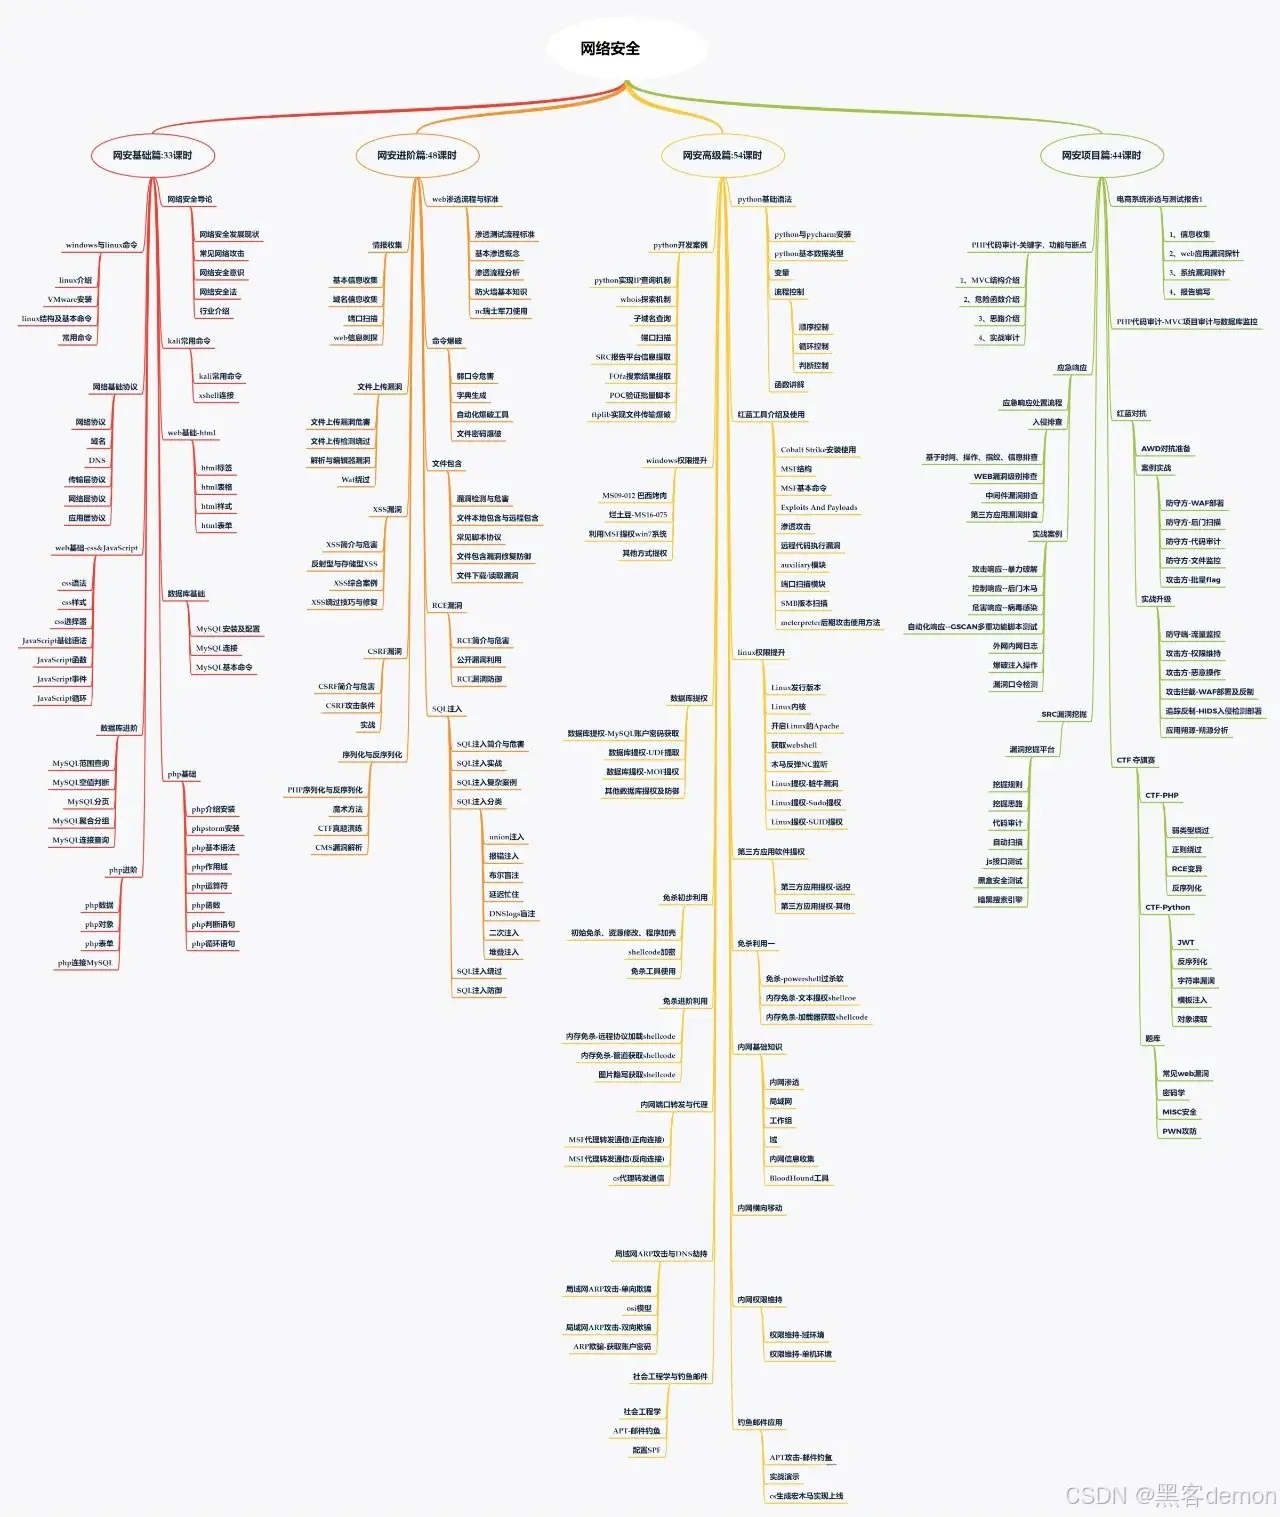
独家《网络攻防知识库》采用由浅入深、攻防结合的讲述方式,既夯实基础技能,更深入高阶对抗技术。
内容组织紧密结合攻防场景,辅以大量真实环境复现案例、自动化工具脚本及配置解析。通过策略讲解、原理剖析、实战演示相结合,是你学习过程中好帮手。
1、网络安全意识
2、Linux操作系统
3、WEB架构基础与HTTP协议
4、Web渗透测试
5、渗透测试案例分享
6、渗透测试实战技巧
7、攻防对战实战
8、CTF之MISC实战讲解
3、适合学习的人群
一、基础适配人群
- 零基础转型者:适合计算机零基础但愿意系统学习的人群,资料覆盖从网络协议、操作系统到渗透测试的完整知识链;
- 开发/运维人员:具备编程或运维基础者可通过资料快速掌握安全防护与漏洞修复技能,实现职业方向拓展或者转行就业;
- 应届毕业生:计算机相关专业学生可通过资料构建完整的网络安全知识体系,缩短企业用人适应期;
二、能力提升适配
1、技术爱好者:适合对攻防技术有强烈兴趣,希望掌握漏洞挖掘、渗透测试等实战技能的学习者;
2、安全从业者:帮助初级安全工程师系统化提升Web安全、逆向工程等专项能力;
3、合规需求者:包含等保规范、安全策略制定等内容,适合需要应对合规审计的企业人员;
因篇幅有限,仅展示部分资料,完整版的网络安全学习资料已经上传,戳下面拿:
更多推荐


 0
 0
- 0


 已为社区贡献40条内容

所有评论(0)