
网络安全必备计算机网络全解|面试/护网/渗透全覆盖(一文吃透)
导语
很多网安新手、渗透测试从业者、护网人员最大的短板:只会用工具,不懂网络底层。漏洞抓包看不懂、TCP三次握手面试答不全、路由转发原理模糊、端口协议混淆,导致渗透踩坑、面试挂科、漏洞复现失败。
本文基于网安实战视角,重构计算机网络核心知识点,摒弃纯理论堆砌,全部对接渗透测试、流量分析、漏洞原理、网络攻击防御场景,适配网安面试、日常攻防、等保测评、护网演练,零基础也能快速吃透,可直接收藏背诵。
一、网络体系架构(网安必背)
1.1 网络分层核心作用(攻防视角)
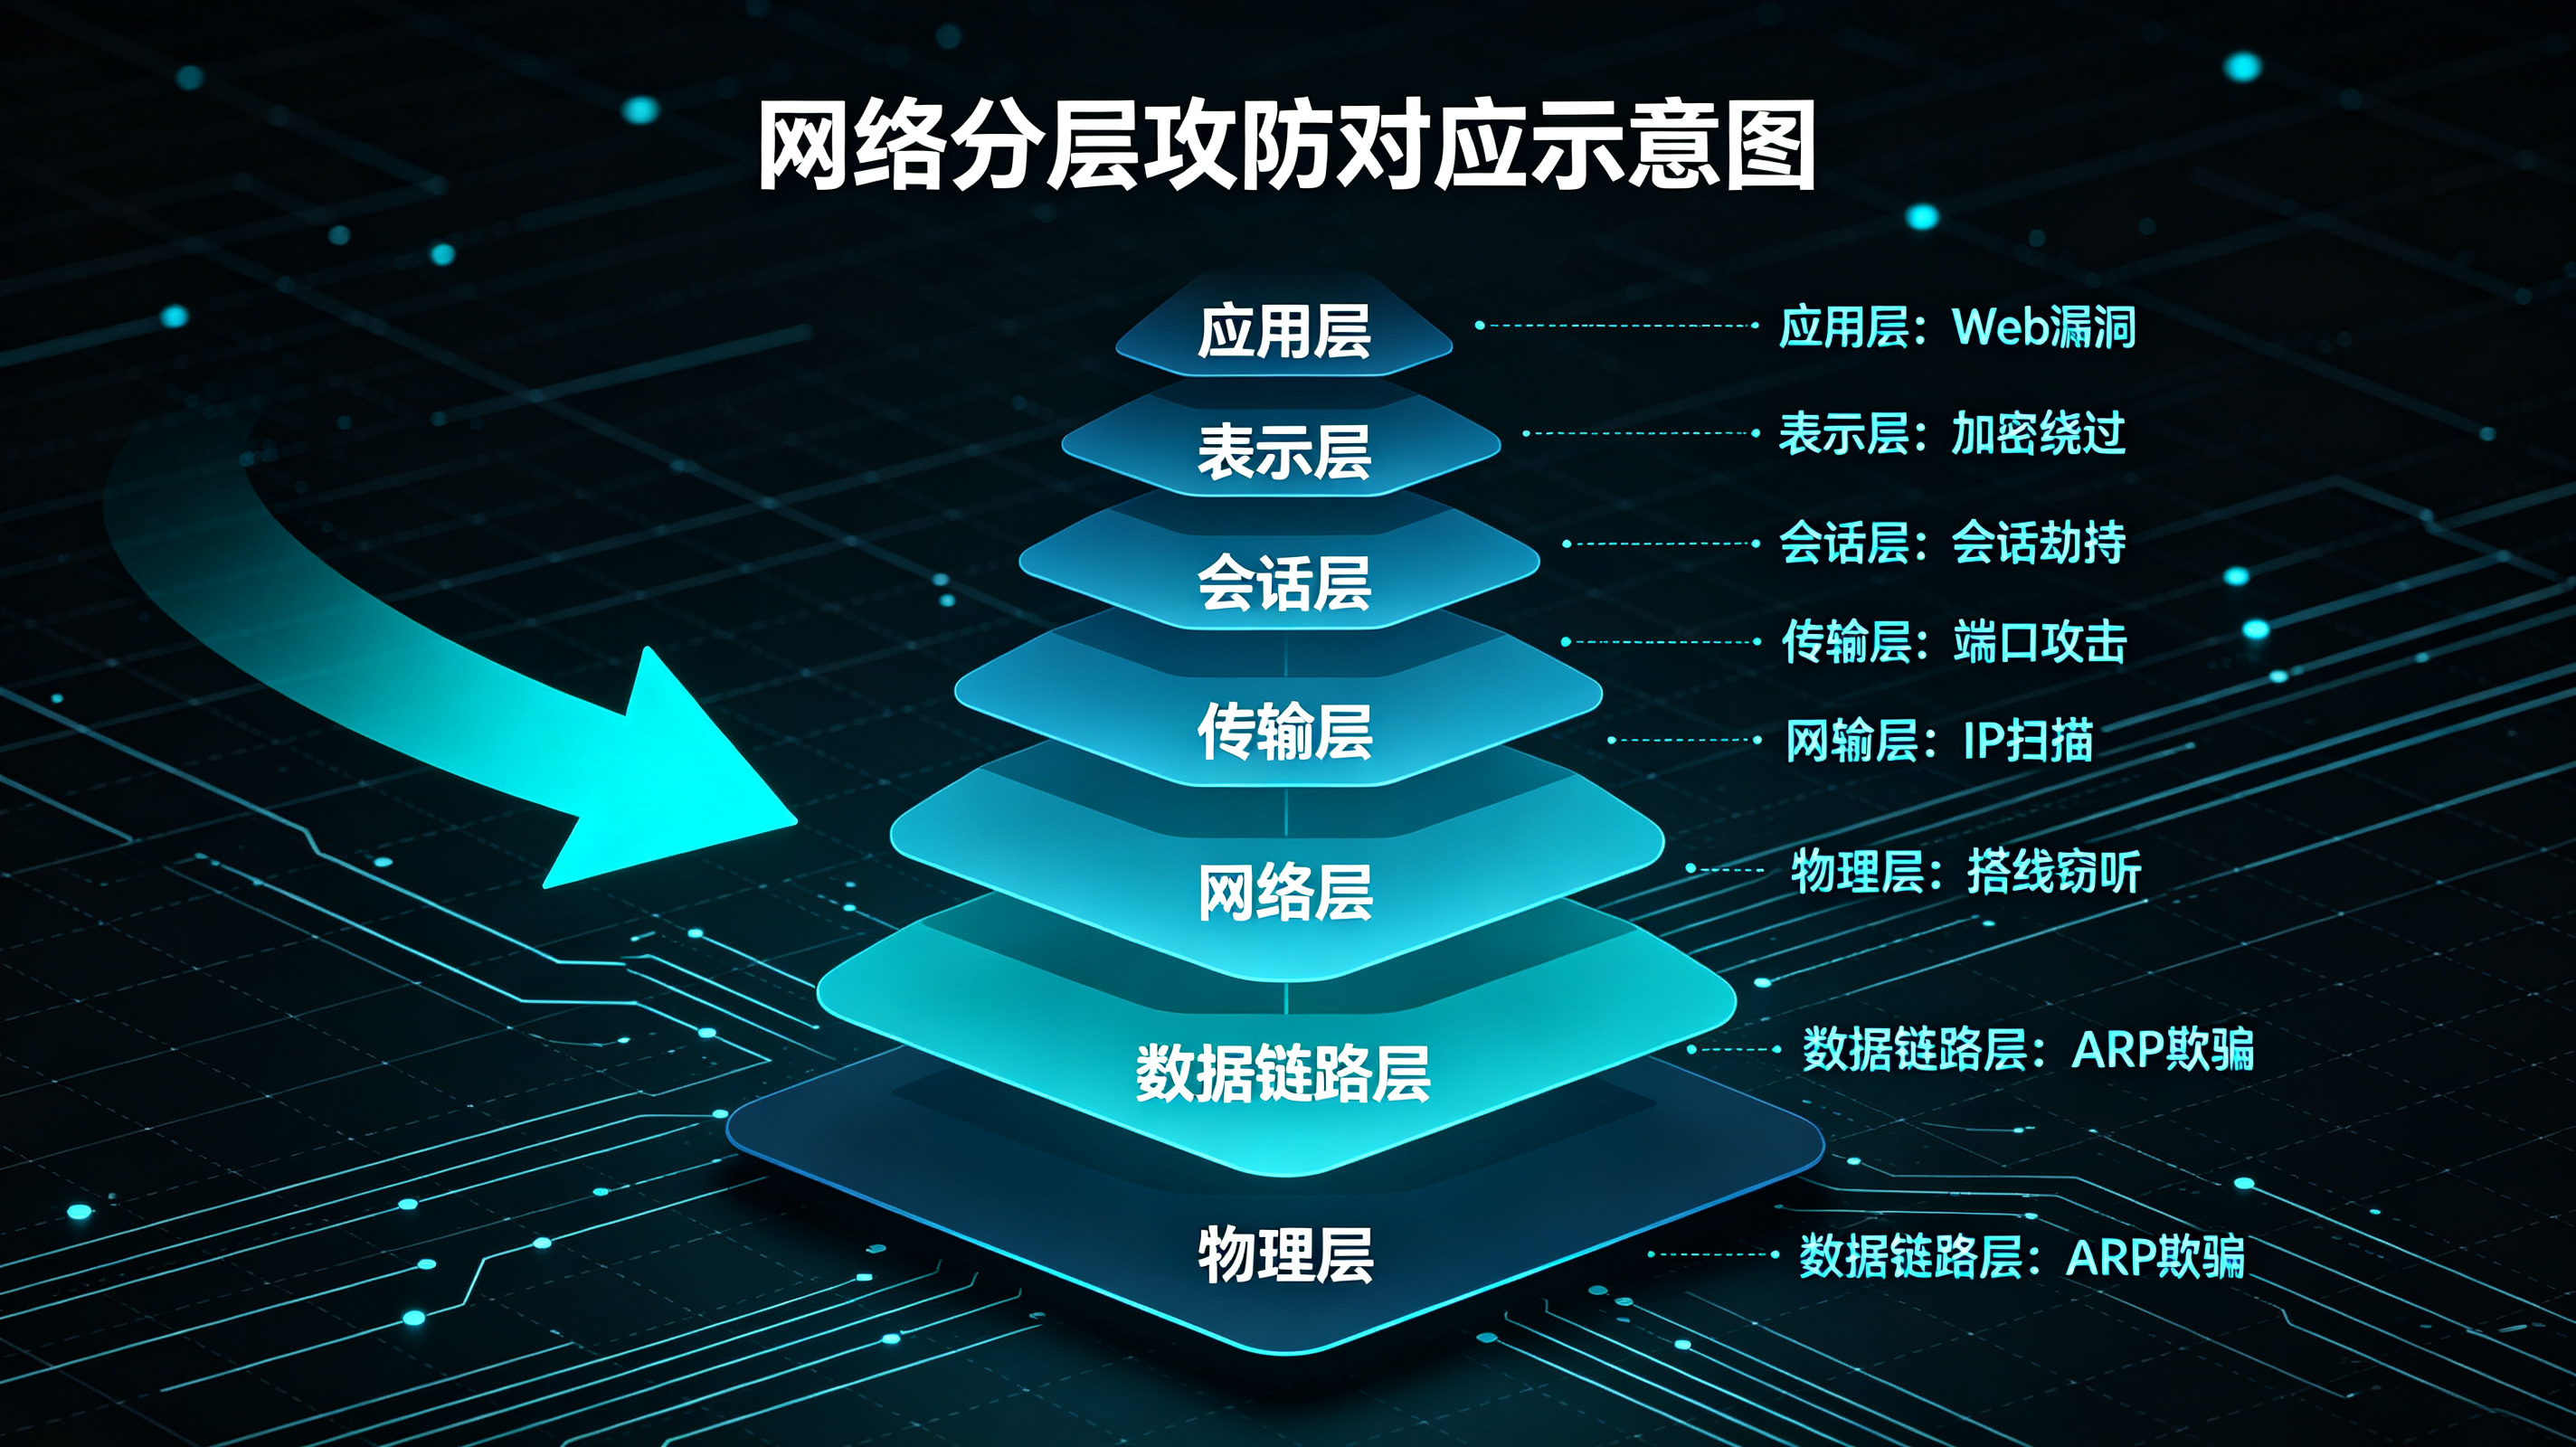
网络分层是所有网络攻击、流量捕获、漏洞利用的基础,OSI七层与TCP/IP四层是网安人员的底层常识,不同层级对应不同攻击手段:物理层抓线窃听、数据链路层ARP欺骗、网络层IP扫描、传输层端口攻击、应用层漏洞渗透。
OSI七层模型功能(安全场景版)
- 应用层:面向用户业务,承载所有Web、邮件、文件传输服务,绝大多数高危漏洞(SQL注入、XSS、文件上传)均诞生于此层
- 表示层:负责数据加密解密、编码转换、压缩解压缩,HTTPS的TLS加密、数据编码绕过均基于此层实现
- 会话层:建立、维持、终止两端通信会话,会话劫持、会话固定攻击针对该层级会话管理漏洞
- 传输层:端到端数据传输,TCP/UDP协议核心层,端口扫描、DDOS攻击、流量劫持集中于此
- 网络层:负责IP寻址、路由转发,ARP欺骗、IP伪造、路由劫持、网段扫描均基于此层
- 数据链路层:MAC寻址、数据成帧,局域网内网攻击、网关欺骗、二层渗透核心层级
- 物理层:原始比特流传输,物理搭线窃听、设备劫持、物理隔离绕过等物理安全攻击场景
TCP/IP四层 & OSI 对照(面试高频)
TCP/IP是互联网实际运行架构,也是网安设备、流量分析、漏洞检测的核心依据,整体呈沙漏模型,中间网络层极简统一,上下应用层协议繁多。
1.2 网络性能指标(流量分析必备)
网安人员分析流量异常、排查DDOS、检测渗透行为,必须掌握基础网络指标:
- 速率:网络传输速度,单位bps,异常高带宽流量可判定批量数据窃取、挖矿外联
- 时延:分为发送时延、传播时延、排队时延、处理时延,流量时延异常可排查代理、跳板机访问
- RTT往返时间:端到端一次通信往返时长,端口扫描、心跳探测、内网存活扫描均依赖该指标
二、物理层安全与基础原理
物理层是网络安全的第一道防线,绝大多数内网渗透、物理入侵、内网监听都源于物理层防护失效。核心职责:传输原始比特流,为上层协议提供稳定物理传输通道。
2.1 核心设备与安全风险
- 中继器/放大器:再生放大局域网信号,仅拓展网段,无法隔离冲突域、广播域,无任何安全防护能力,易被恶意嗅探流量
- 集线器:多端口中继设备,半双工通信,所有端口共享带宽,局域网内任意主机可嗅探全网流量,是内网监听的薄弱设备
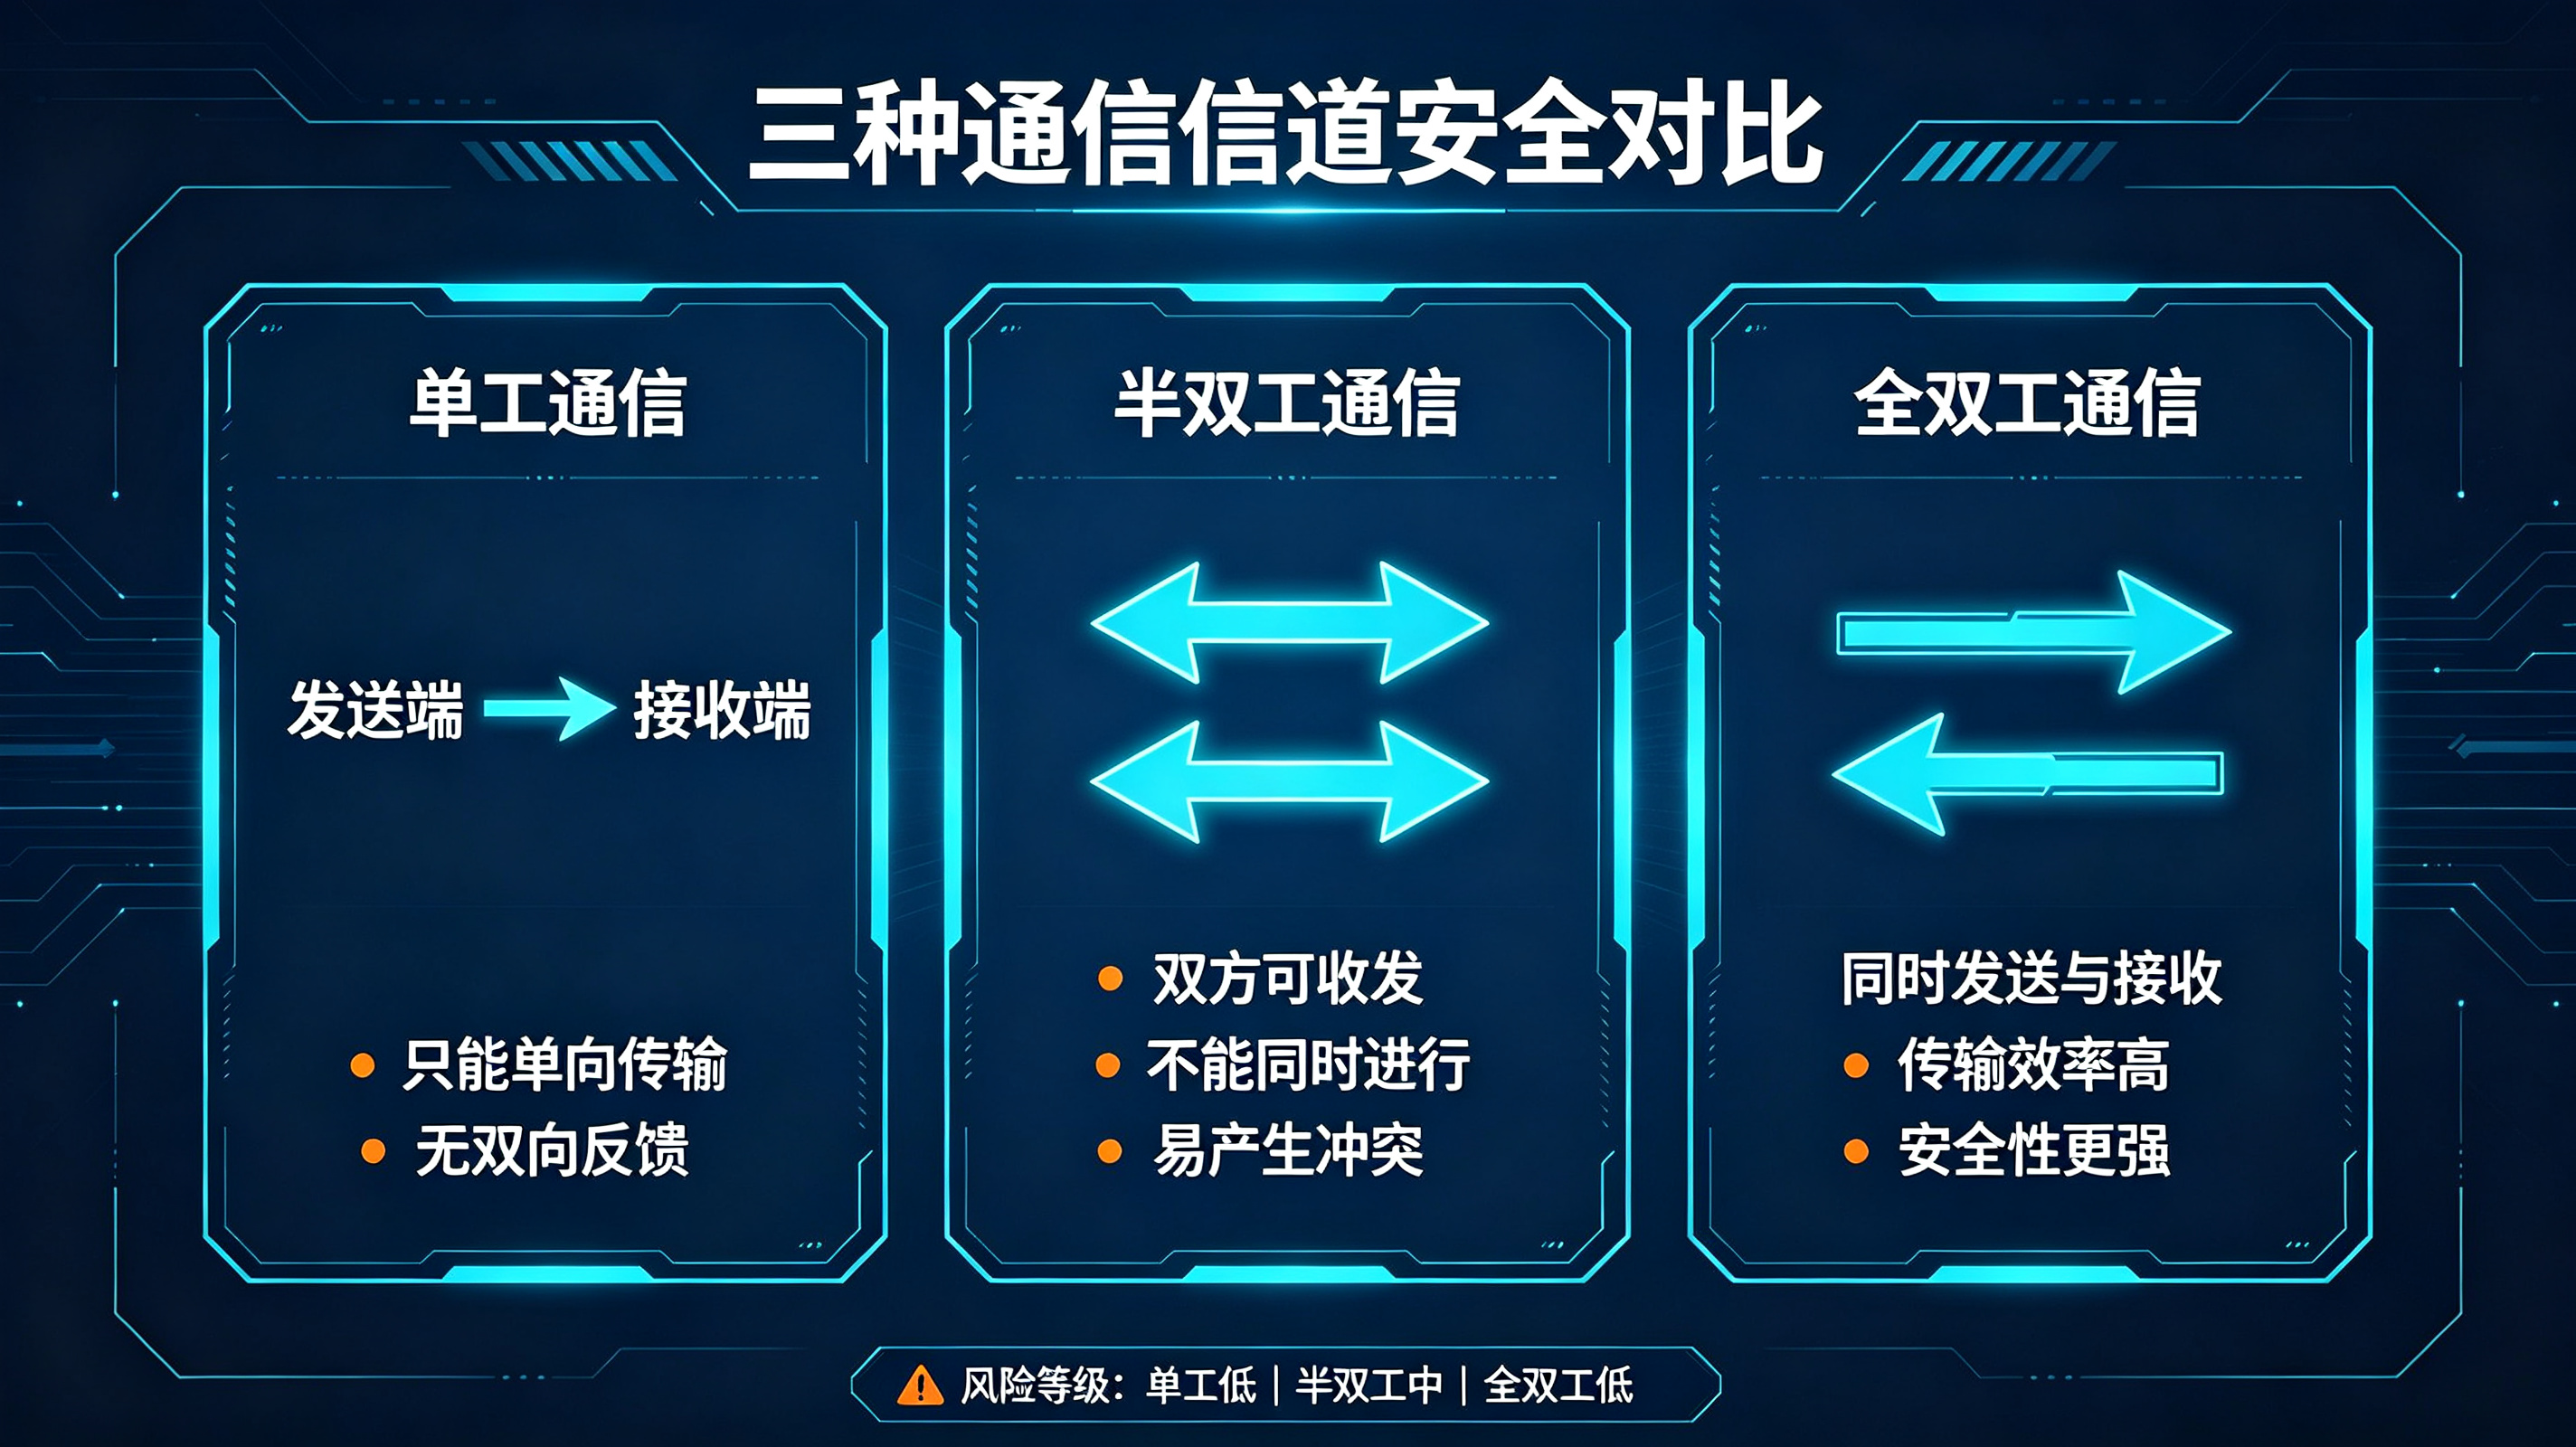
2.2 通信信道分类(安全应用)
- 单工通信:单向传输,仅发不收,如广播设备,无双向交互风险
- 半双工通信:双向可通但无法同时收发,集线器网络均为半双工,易产生数据冲突、流量拥堵
- 全双工通信:双向同时收发,交换机、主流网络设备均支持,传输效率高、安全性更强
三、数据链路层(内网攻防核心)
数据链路层是内网渗透主战场,ARP欺骗、内网嗅探、MAC绑定绕过、二层DOS攻击均基于该层级原理,是网安入门必精通模块。
3.1 核心功能与安全特性
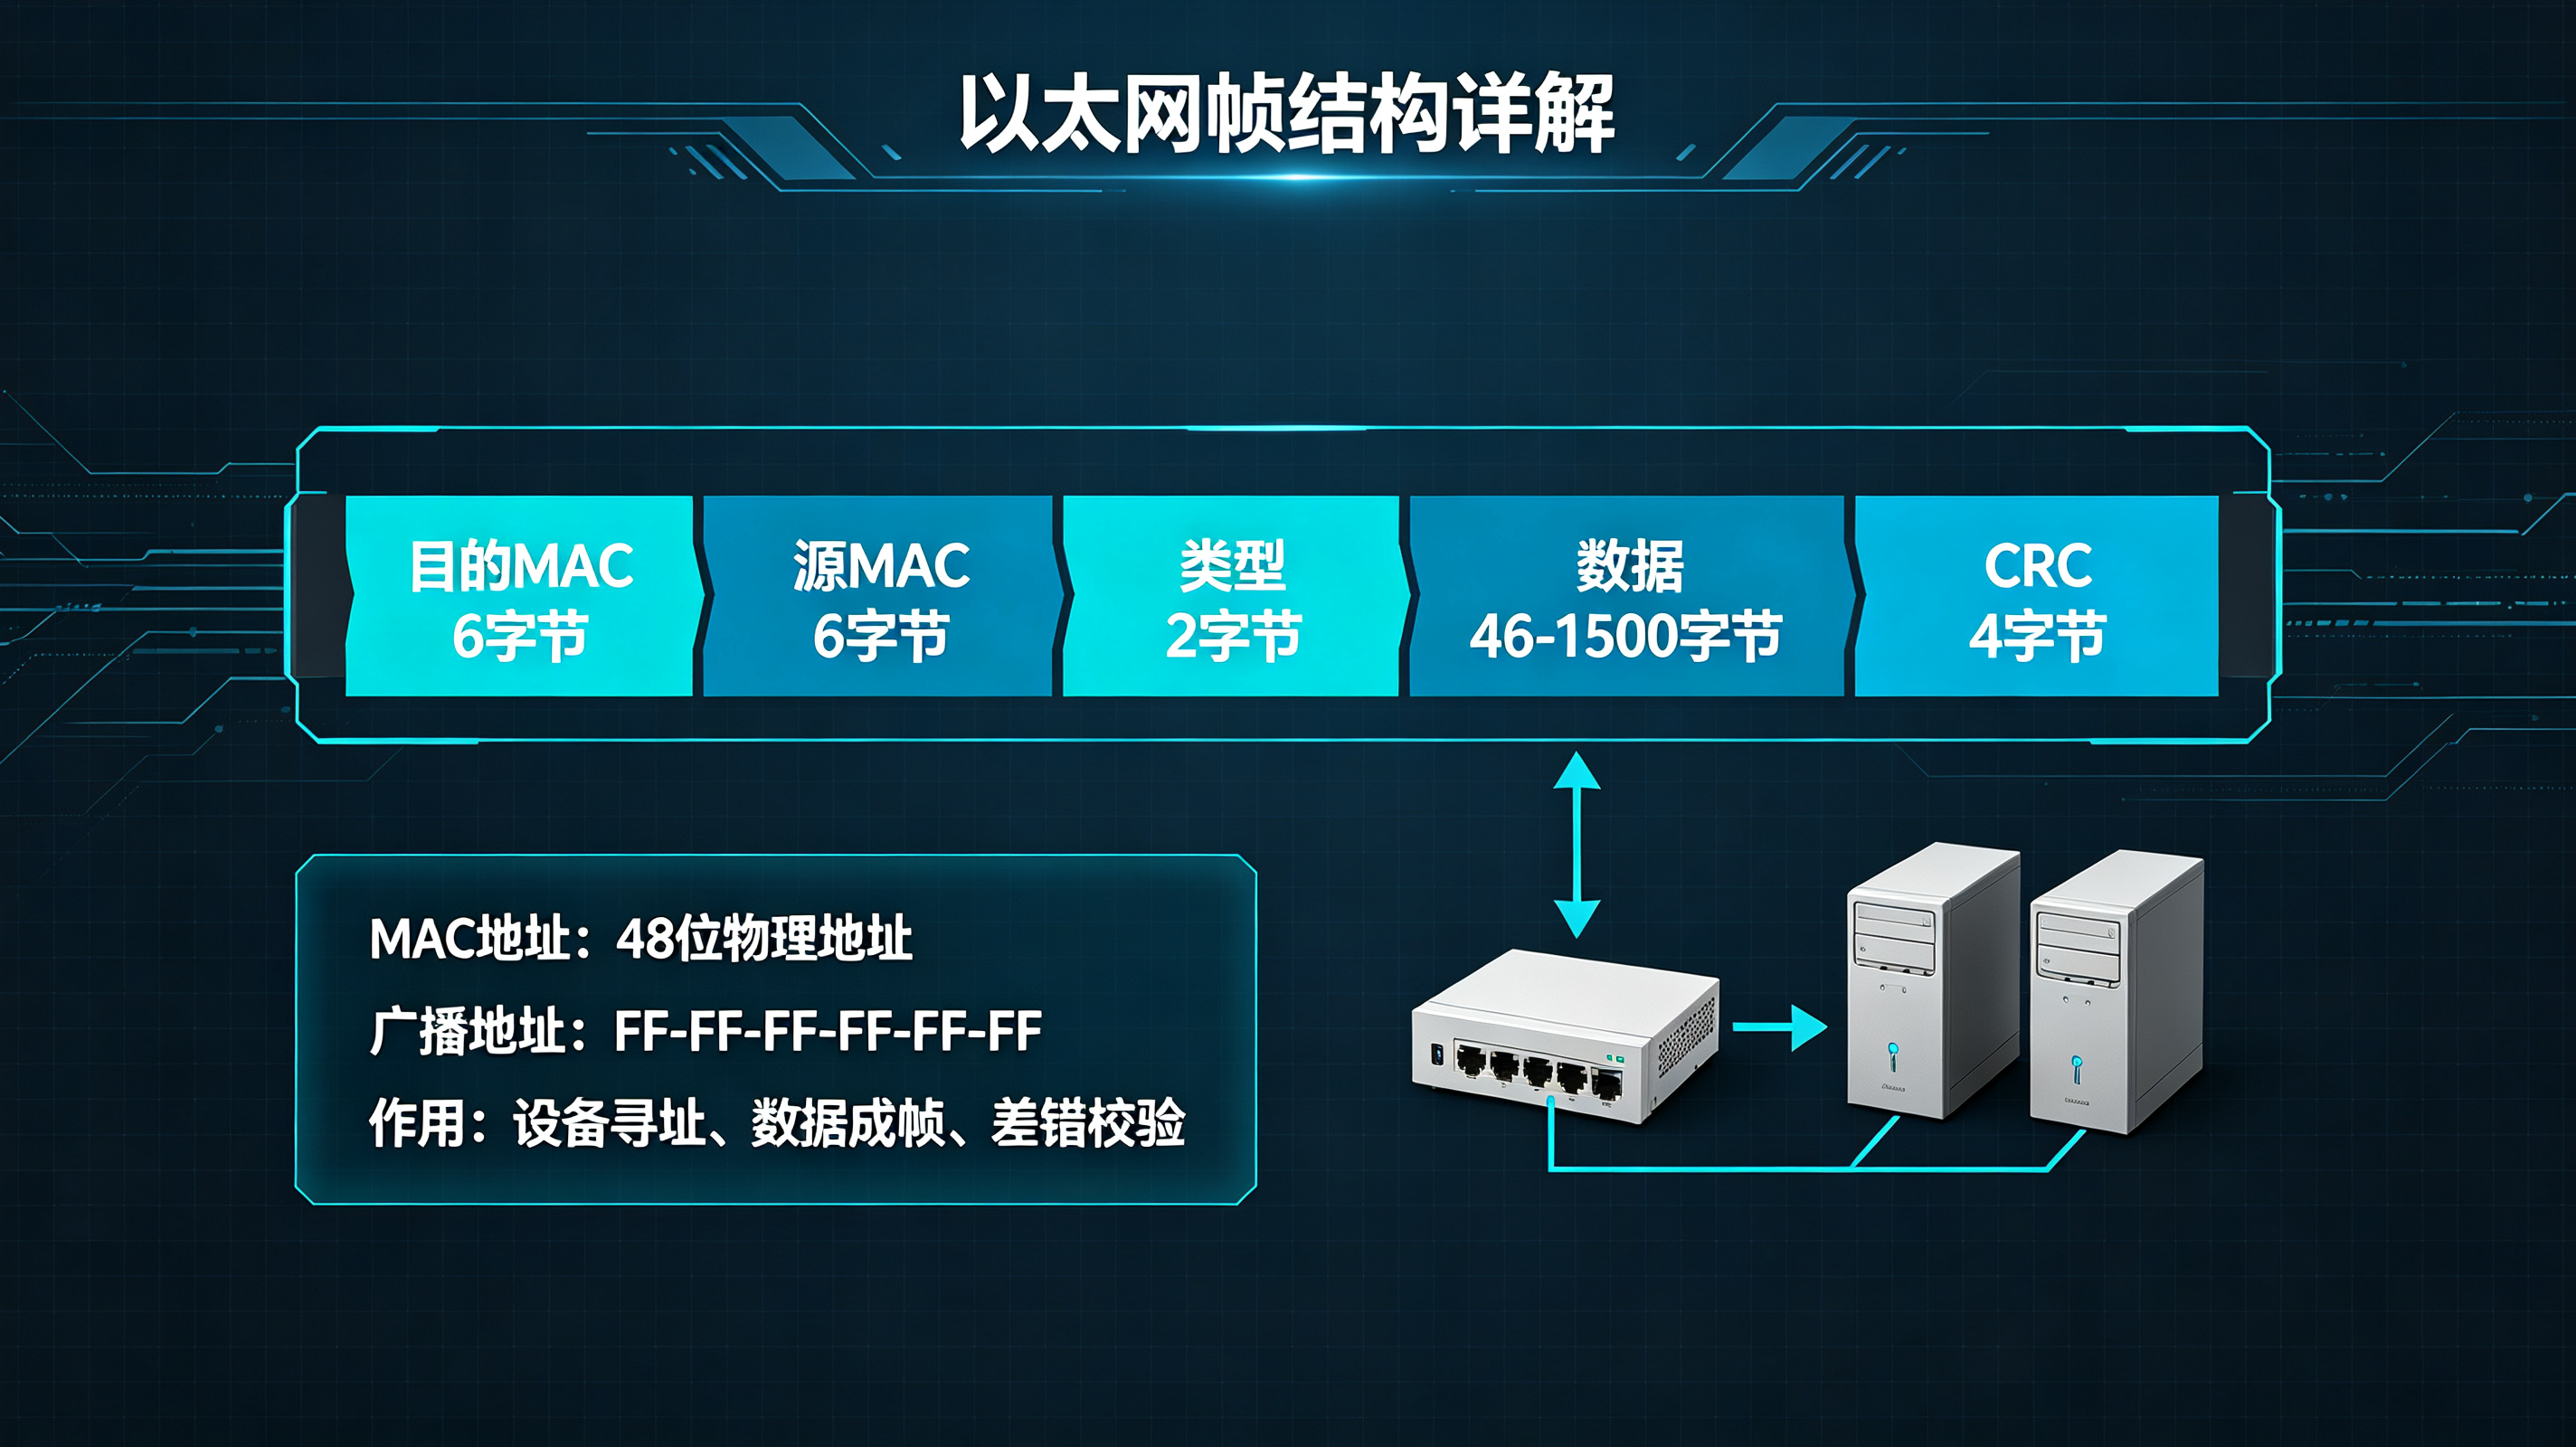
基于物理层比特流,完成数据成帧、MAC寻址、差错校验、流量控制,为网络层提供可靠传输。核心数据单元为帧,核心设备:交换机、网桥。
- 封装成帧:为IP数据包添加帧首部、尾部,界定数据边界,是流量抓包分析的基础
- 透明传输:通过转义字符处理数据中的控制字符,避免数据被误截断,恶意载荷常利用透明传输规则绕过检测
- 差错检测:主流CRC循环冗余校验,精准检测传输比特差错,保障流量完整性
3.2 MTU最大传输单元
链路单次可传输的最大帧长度,以太网默认MTU=1500字节。攻击者常利用MTU分片绕过WAF、防火墙检测,拆分恶意载荷规避特征匹配。路径MTU由全网链路最小MTU决定。
3.3 以太网与MAC地址安全
以太网是局域网主流协议,MAC地址为设备唯一物理地址(48位十六进制),常用于设备溯源、内网准入管控。
广播地址:FF-FF-FF-FF-FF-FF,可向全网主机发送广播包,内网扫描、ARP欺骗均依赖广播机制。
四、网络层(渗透与路由安全核心)
网络层核心是IP寻址与路由转发,所有外网渗透、跨网段攻击、IP伪造、路由劫持均基于此层,核心协议:IP、ARP、ICMP、IGMP。核心设备:路由器。
4.1 IP协议核心原理
IP协议是TCP/IP核心,提供无连接、不可靠的数据报传输,仅负责寻址转发,不保证数据完整性,上层TCP/UDP负责可靠性保障。
IP数据报关键字段:版本、首部长度、TTL生存时间、协议号、源目IP。其中TTL是路由追踪、防环路核心,也是Traceroute探测的原理依据。
4.2 IP地址分类与网段安全
日常内网渗透、网段扫描、资产探测均依赖IP分类规则:
- A类:1-127,大网段,多用于骨干网络
- B类:128-191,中型网段,企业内网常用
- C类:192-223,小型网段,家庭、办公内网主流
- D类:224-239,组播地址,用于内网组播攻击探测
- E类:240以上,保留地址,不对外开放
4.3 NAT网络地址转换(内网穿透核心)
NAT实现内网私有IP复用公网IP,缓解IP枯竭,同时隔离内外网。内网穿透、端口映射、反弹Shell均依赖NAT转换原理,是网安外联、渗透维持权限的核心知识点。
4.4 ARP/RARP协议(内网攻击重点)
ARP协议:IP转MAC,自动生成ARP缓存表,无认证机制,是ARP欺骗、网关劫持、内网断网攻击的核心漏洞点。
RARP协议:MAC转IP,多用于无盘设备,当前内网攻击场景较少使用。
4.5 ICMP协议(网络探测核心)
ICMP用于网络故障检测与报错反馈,无端口、无认证。日常ping、traceroute探测均基于ICMP,攻击者可利用ICMP隧道、ICMP洪水DDOS实现隐蔽外联与攻击。
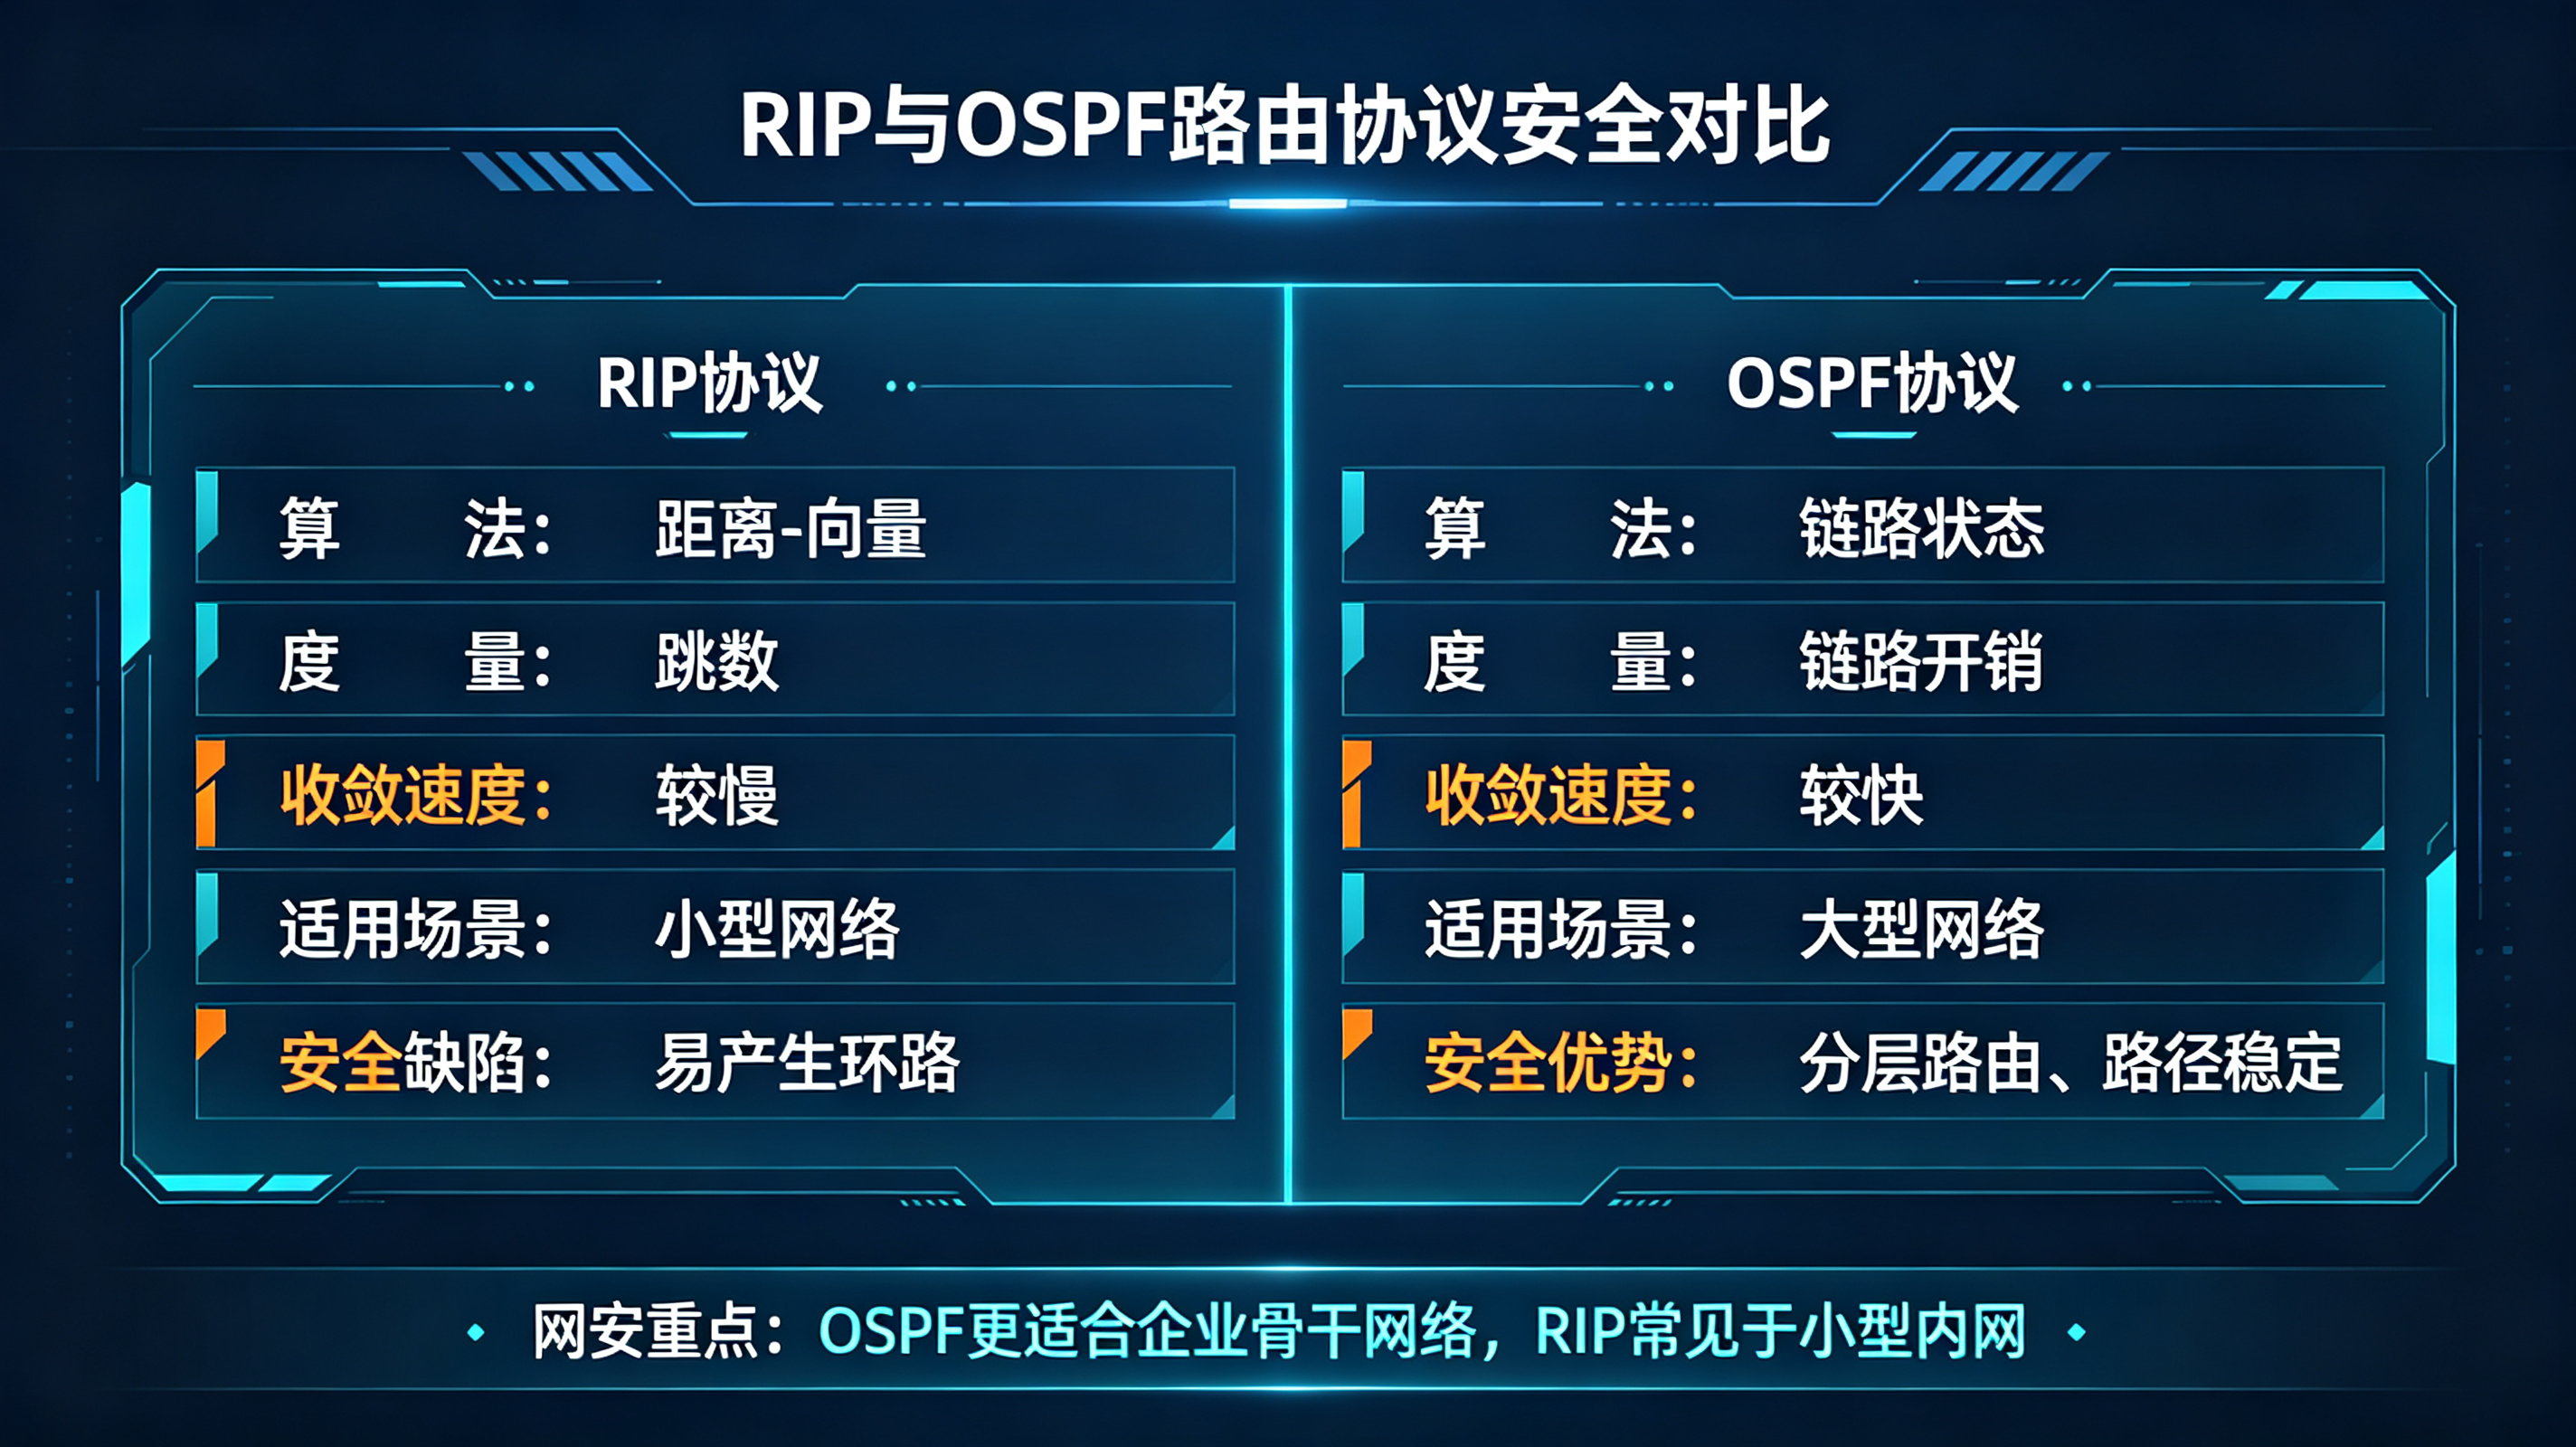
4.6 路由协议安全对比(面试高频)
- RIP:距离向量算法,基于跳数,适用于小型内网,收敛慢、易产生环路,安全性差
- OSPF:链路状态算法,全局拓扑计算,收敛快、安全性高,大中型企业网络主流
- BGP:自治系统间路由协议,基于TCP传输,用于外网骨干路由,防止跨域路由劫持
五、传输层(端口与连接安全核心)
传输层是端口攻击、连接劫持、流量控制、DDOS攻击的核心层级,TCP与UDP的特性差异,直接决定各类攻击的实现方式,是网安面试重中之重。
5.1 UDP协议(无连接攻击载体)
UDP无连接、无校验、无拥塞控制、首部极简,传输效率极高。常用于DNS、DHCP、流媒体服务,也是UDP反射DDOS、端口爆破、隐蔽传输的常用载体。
核心特点:面向报文、不保证可靠、开销极低、适合高速不可靠传输场景。
5.2 TCP协议(安全重难点)
TCP面向连接、字节流传输、全双工、可靠传输,是HTTP、HTTPS、FTP等核心服务的底层协议,绝大多数稳定通信、正向连接渗透均基于TCP。
TCP六大标记位(攻防必备):URG紧急、ACK确认、PSH推送、RST重置、SYN同步、FIN终止,所有TCP连接攻击、连接劫持均基于标记位操控。
5.3 TCP可靠传输与流量/拥塞控制
基于滑动窗口、累计确认、超时重传实现可靠传输。流量控制管控端到端传输速率,防止接收方溢出;拥塞控制管控全网流量,防止网络拥堵,攻击者可利用拥塞机制触发网络瘫痪。
核心算法:慢启动、拥塞避免、快重传、快恢复,是DDOS限流绕过、流量挤压攻击的底层原理。
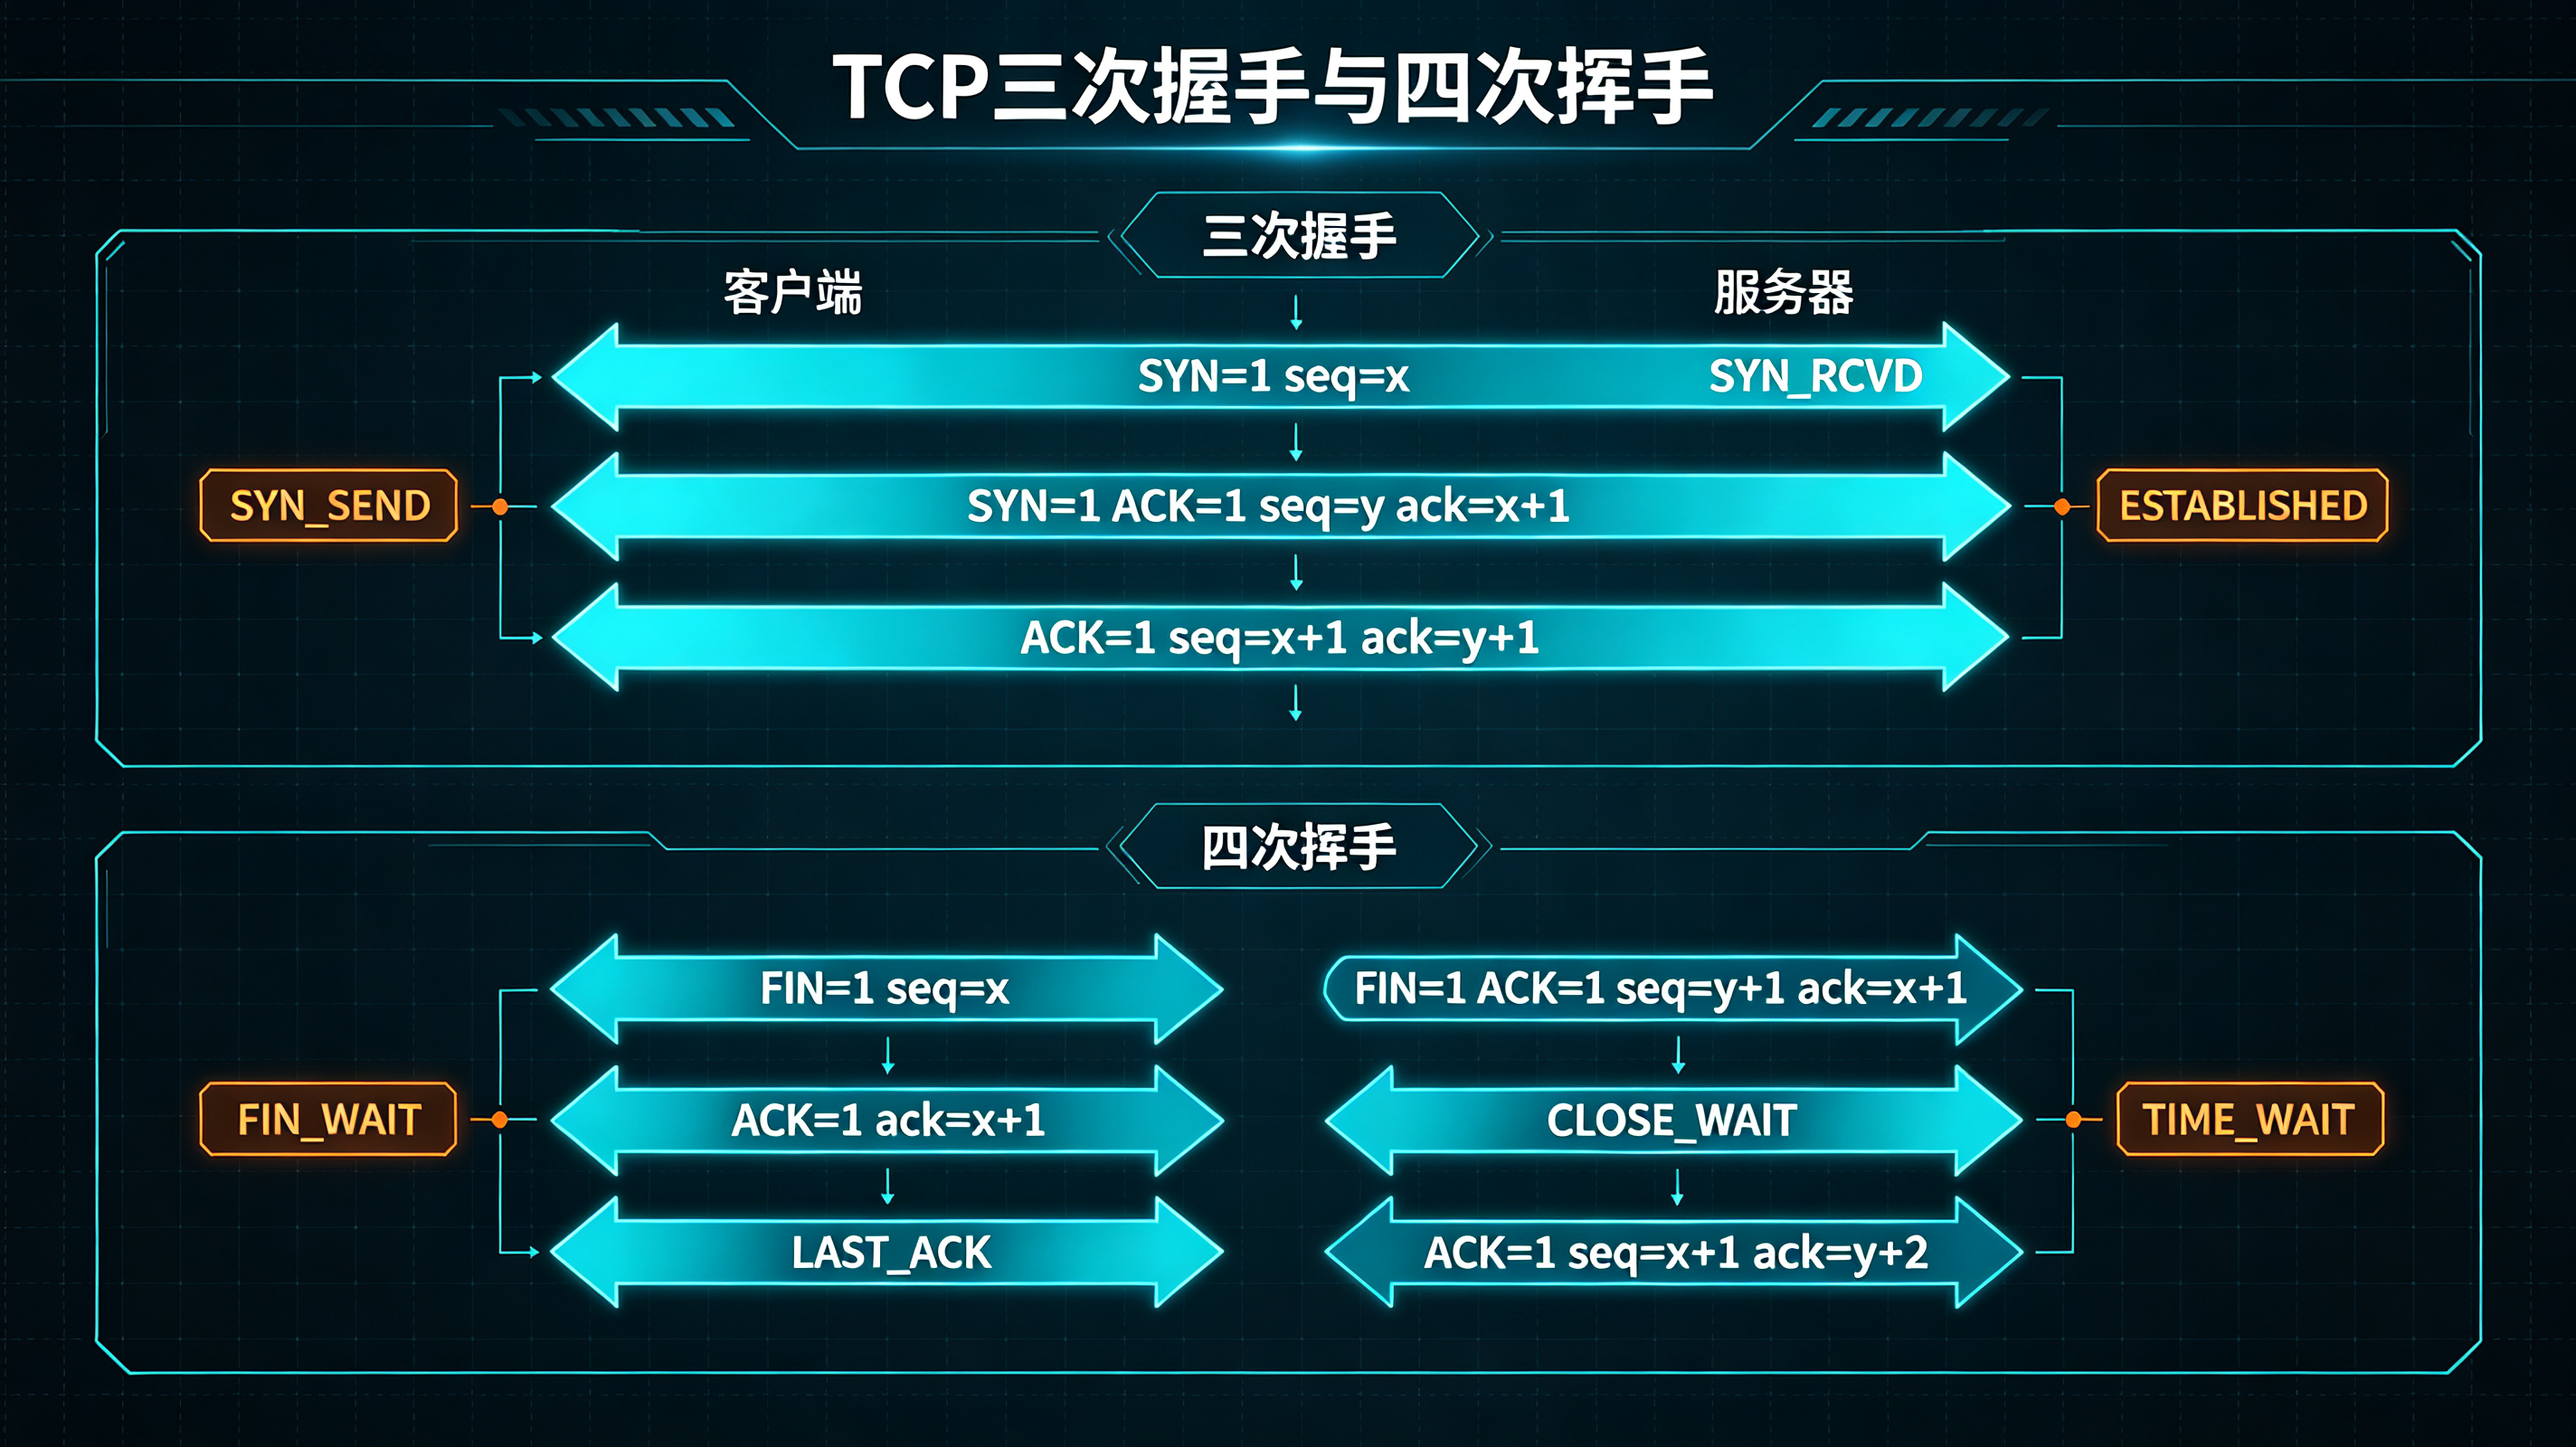
5.4 TCP三次握手(面试必考)
用于建立可靠TCP连接,杜绝无效连接,防止伪造连接攻击。
- 第一次握手:客户端发送SYN包,发起连接请求
- 第二次握手:服务端返回SYN+ACK包,确认并回应连接
- 第三次握手:客户端发送ACK包,正式建立双向连接
安全意义:三次校验确保双方收发能力正常,规避伪造IP虚假连接,SYN洪水攻击正是利用握手漏洞耗尽服务端连接资源。
5.5 TCP四次挥手(权限维持必备)
TCP全双工通信,数据双向独立断开,需四次挥手释放连接。渗透中端口残留、连接未释放、TIME_WAIT状态利用均基于该原理。
重点:断开后需等待2MSL,确保所有残留报文失效,防止旧数据包干扰新连接,也是端口复用、连接复用的核心依据。
六、应用层(Web漏洞核心层级)
应用层直接对接用户业务,是90%以上网络漏洞、恶意攻击、钓鱼渗透的发生层级,所有Web安全、服务安全、业务安全均聚焦于此。
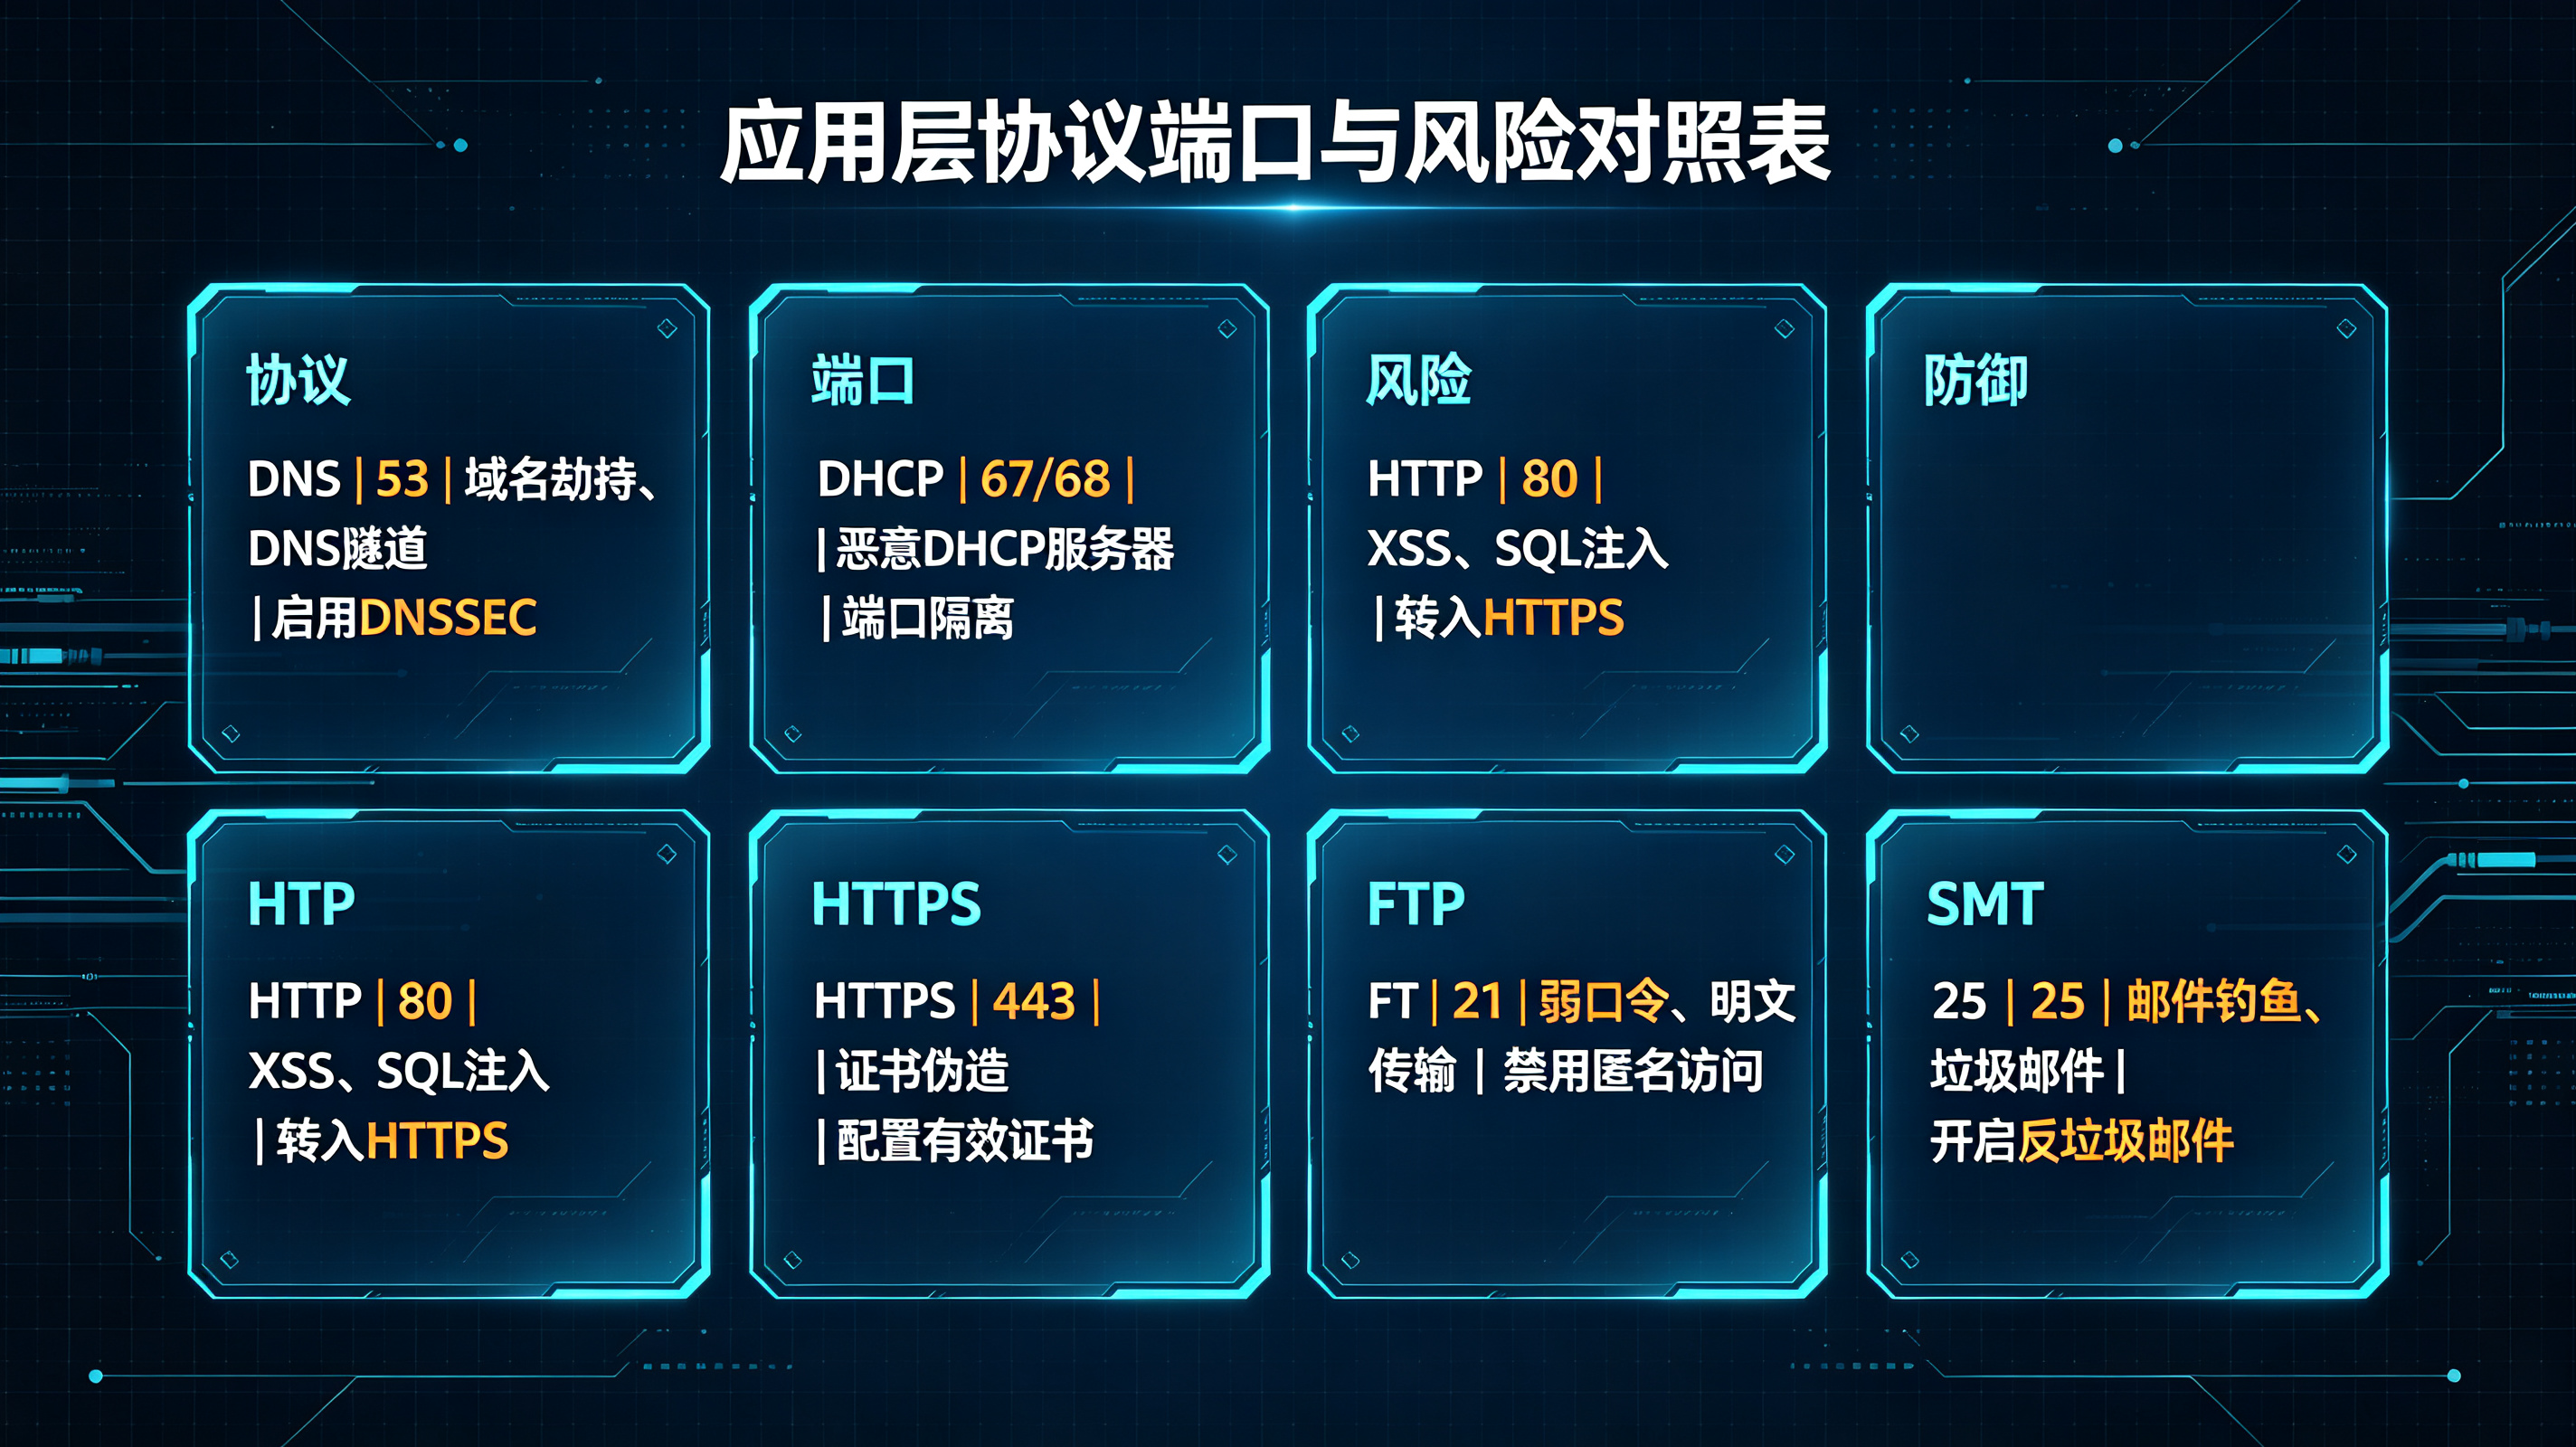
6.1 核心协议与安全风险
- DNS(53/UDP):域名解析,风险:域名劫持、DNS污染、隧道穿透
- DHCP:自动分配IP,风险:恶意DHCP服务器伪造、内网IP劫持
- HTTP/HTTPS(80/443):Web服务,风险:XSS、SQL注入、文件上传、越权等所有Web漏洞
- FTP(21):文件传输,风险:弱口令爆破、明文传输、文件恶意上传
- SMTP/POP3:邮件服务,风险:邮件钓鱼、恶意附件传播、邮件劫持
6.2 HTTP与HTTPS安全差异
HTTP明文传输,所有数据可被抓包窃取、篡改;HTTPS基于TLS加密,实现数据加密、身份校验、完整性保护,是目前Web服务标准配置。
HTTP请求方法安全场景:GET用于查询(明文暴露参数)、POST用于提交数据(相对安全)、PUT/DELETE非法操作易引发越权漏洞。
七、网安学习总结(面试/实战必看)
计算机网络是网络安全的地基,所有渗透测试、漏洞复现、流量分析、攻防对抗、安全设备运维,都离不开网络底层原理:
1、内网攻击集中在二层、三层(ARP、IP、路由);
2、DDOS、端口攻击集中在传输层(TCP/UDP特性);
3、绝大多数高危业务漏洞集中在应用层;
4、不懂网络原理,只能停留在工具一键扫描,无法深入分析漏洞、绕过防御、溯源攻击。
像目前比较火热的开发岗位实属网络安全,毕竟国家网络安全法也出台了,网络安全等级保护2.0等合规要求也出来了。
网络安全对于大部分政企单位来说,已经从[可选项]变成了[必选项]。在以前,很多政企单位在进行 IT 部门及岗位划分时,只有研发和运维部门,安全人员直接归属到基础运维部;而现在,越来越多单位为了满足国家安全法律法规的要求,必须成立独立的网络安全部门,拉拢各方安全人才、组建 SRC(安全响应中心),为自己的产品、应用、数据保卫护航。
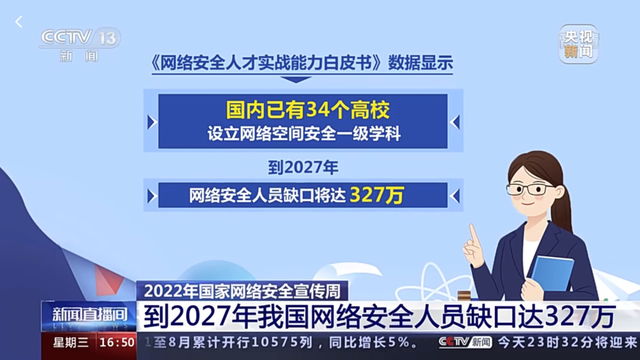
根据国家发布的《网络安全人才实战能力白皮书》数据显示,目前中国网络安全人才供应严重匮乏,每年高校安全专业培养人才仅有3万余人,而网络安全岗位缺口在2027年将达327万,缺口高达95%。
了解网络安全,首先要搞清楚下面这些前提
- 网络安全到底包含哪些技术?是否需要会编程?
- 网络安全行业有哪些职业方向?“我”该如何选择?
- 网络安全的职业发展和成长路线是什么?
如果你是准备学习网络安全(黑客)或者正在学习,下面这些你应该能用得上:
①网络安全学习路线
②20份渗透测试电子书
③安全攻防357页笔记
④50份安全攻防面试指南
⑤安全红队渗透工具包
⑥网络安全必备书籍
⑦100个漏洞实战案例
⑧安全大厂内部视频资源
⑨历年CTF夺旗赛题解析
一、网络安全(黑客)学习路线
网络安全(黑客)学习路线,形成网络安全领域所有的知识点汇总,它的用处就在于,你可以按照上面的知识点去找对应的学习资源,保证自己学得较为全面。

二、网络安全教程视频
我们在看视频学习的时候,不能光动眼动脑不动手,比较科学的学习方法是在理解之后运用它们,这时候练手项目就很适合了。

三、网络安全CTF实战案例
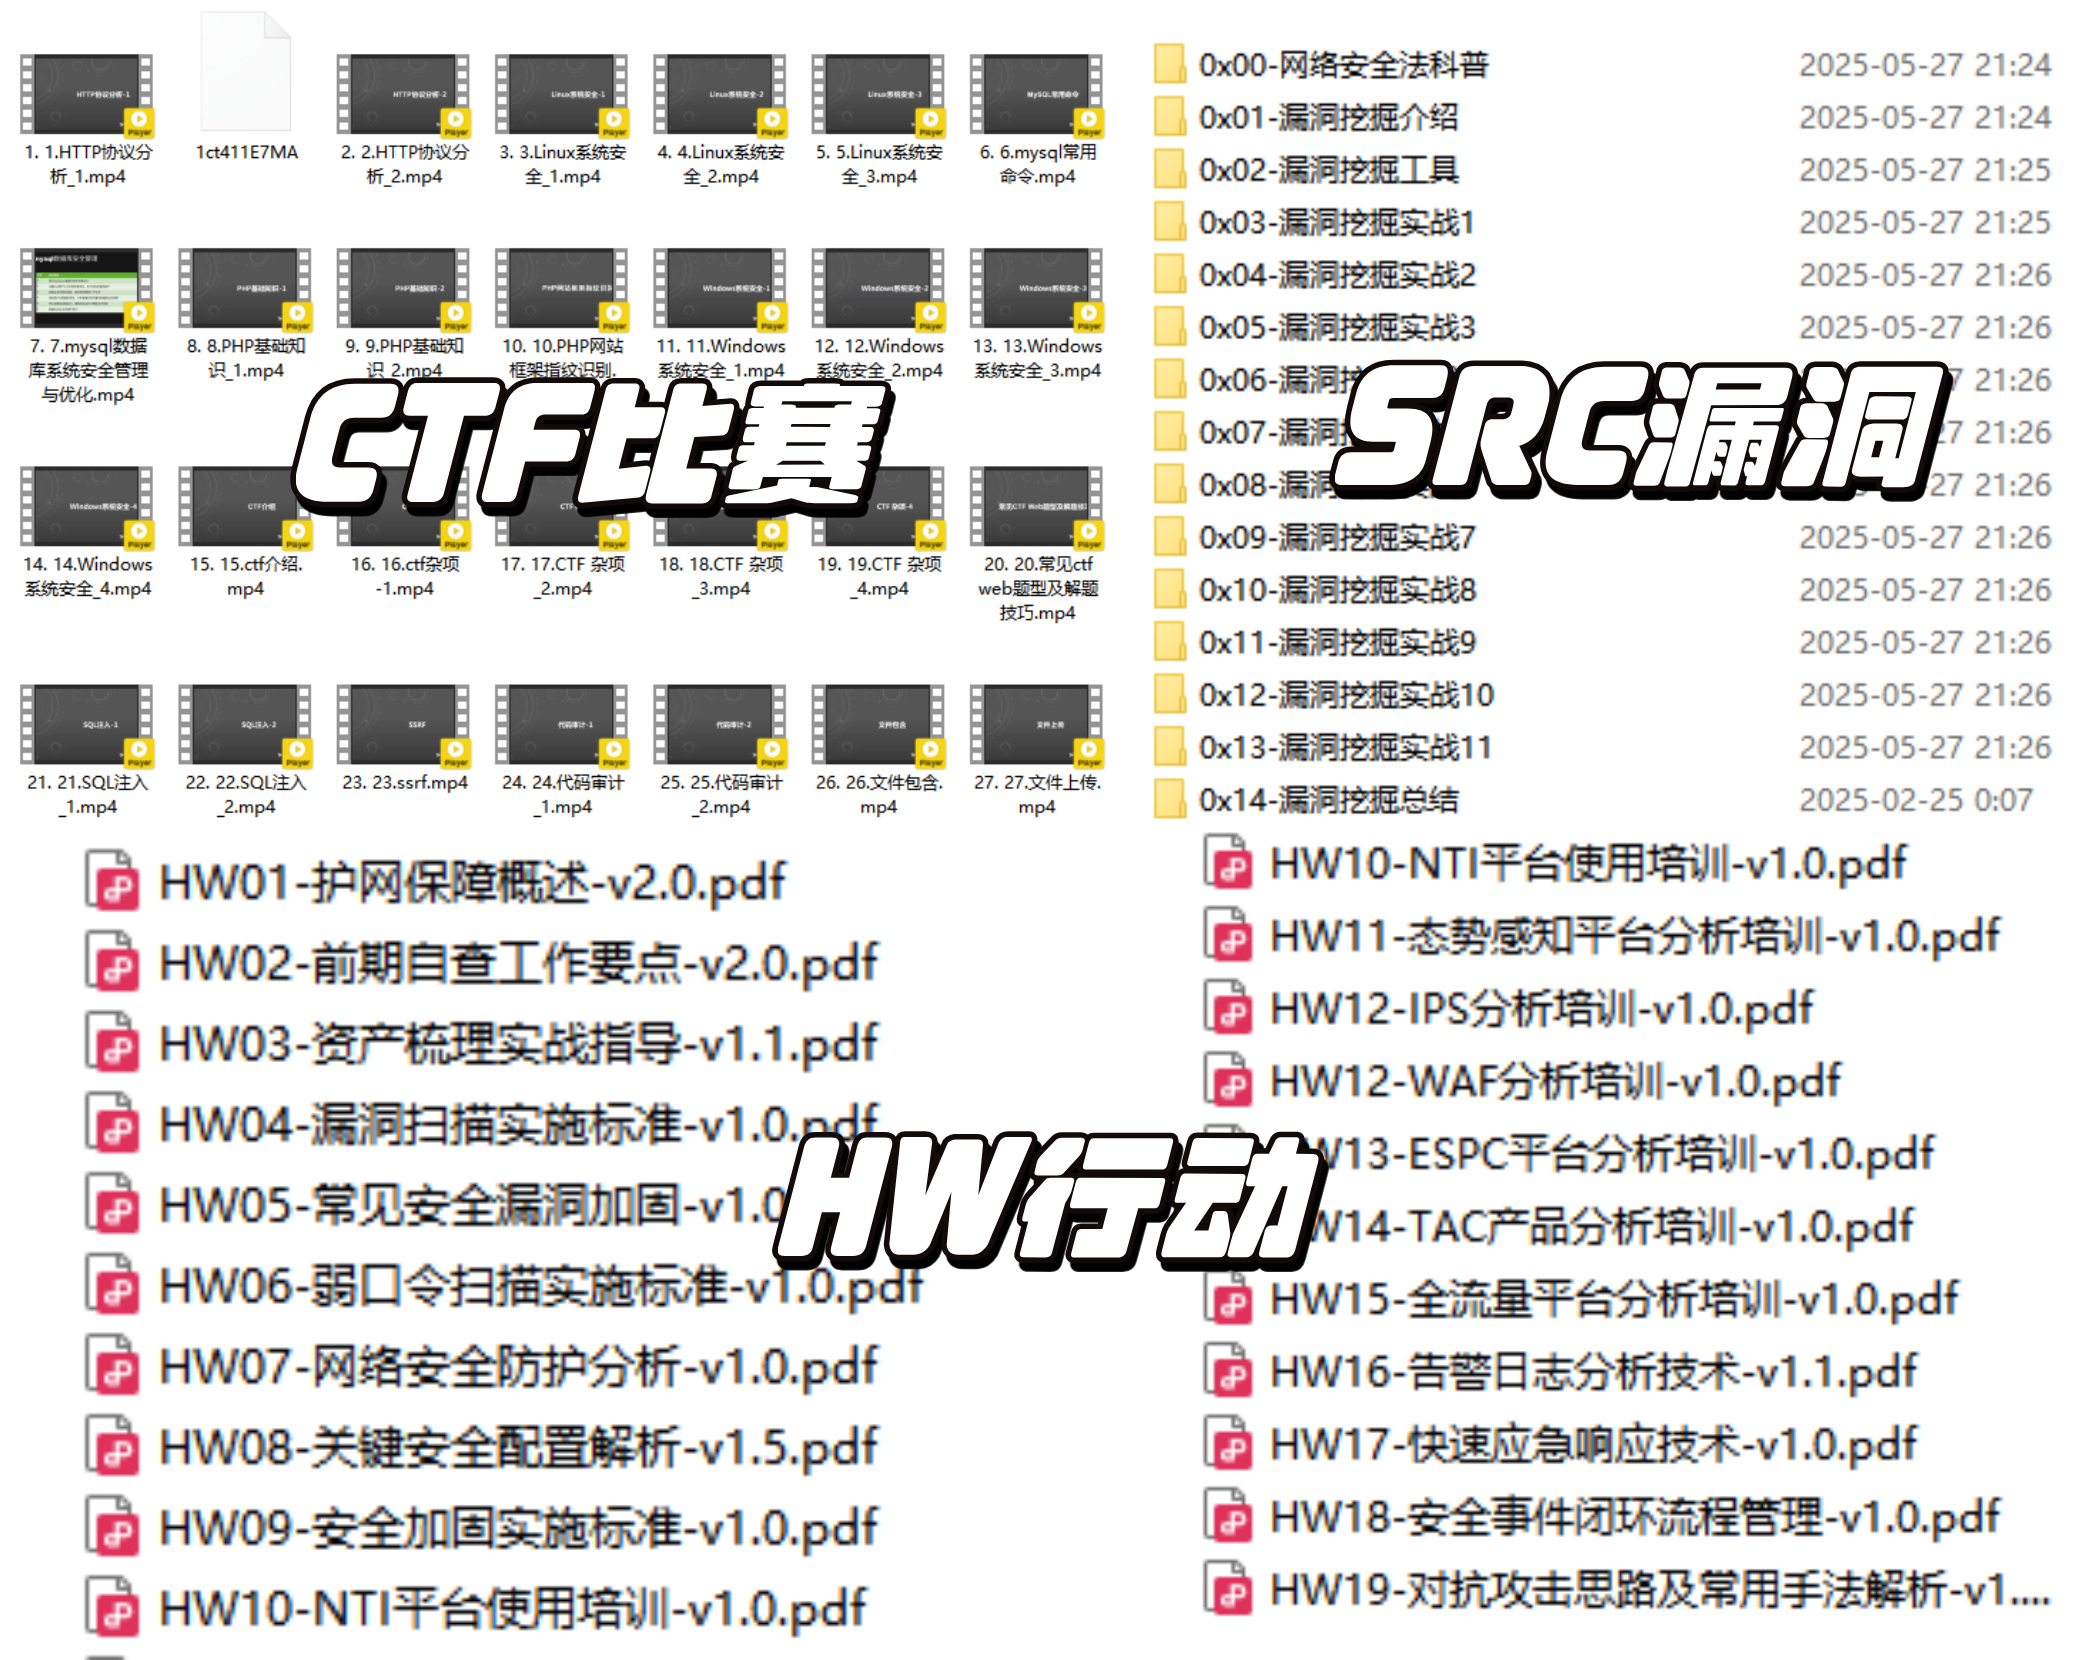
光学理论是没用的,要学会跟着一起敲,要动手实操,才能将自己的所学运用到实际当中去,这里带来的是CTF&SRC资料&HW资料,毕竟实战是检验真理的唯一标准嘛~
四、网络安全面试题
最后,我们所有的作为都是为就业服务的,所以关键的临门一脚就是咱们的面试题内容,所以面试题板块是咱们不可或缺的部分,这里我给大家准备的就是我在面试期间准备的资料。
网安其实不难,难的是坚持和相信自己,我的经验是既然已经选定网安你就要相信它,相信它能成为你日后进阶的高效渠道,这样自己才会更有信念去学习,才能在碰到困难的时候坚持下去。
机会属于有准备的人,这是一个实力的时代。人和人之间的差距不在于智商,而在于如何利用业余时间,只要你想学习,什么时候开始都不晚,不要担心这担心那,你只需努力,剩下的交给时间!
这份完整版的网络安全学习资料已经上传CSDN,朋友们如果需要可以微信扫描下方CSDN官方认证二维码免费领取【保证100%免费】
更多推荐


 2
 0
- 0


 已为社区贡献29条内容

所有评论(0)