
初中黑客狂揽4千万!普通人的出路又在哪里?1500字讲透网络安全目前最现实的行业内幕!
初中黑客狂揽4千万!普通人的出路又在哪里?1500字讲透网络安全目前最现实的行业内幕!
一边是初中学历黑客狂揽几千万,一边是很多网安的科班生海投几百份简历都很难收到回复,社会的风向到底变成什么样了?

今天我给大家扒开网络安全里最扎心的就业真相。如果你正在打算转行,或者在这个圈子里迷茫,这期文章或许会颠覆你对这个行业的理解和认知。

首先,我们先来聊聊那些“初中学历黑客”,为什么他们能成?
当然不是因为学历低,而是因为他们从一开始就在“实战”里泡着。

- 当你还在教室里背OSI七层模型的时候,他们已经在论坛上研究怎么绕过登录验证了;当你还在为期末考试头疼怎么写C语言指针的时候,他们已经在尝试拿下第一个漏洞了。
这就引出了这个行业最大的痛点:理论与实操的巨大割裂。
那些所谓的“草根高手”,
🔴 他们的学习路径是反直觉的,没有系统性的理论框架,甚至可能连HTTP协议的全称都拼不对,
🟢 但他们知道怎么抓包,怎么看响应头,怎么构造Payload去试探服务器的底线。
他们虽然是“野路子”,但也是“实战派”。
那么企业招人是来干嘛的? 答案是解决问题。
当一个网站被挂马,当用户数据面临泄漏风险,老板需要的是那个能立刻定位漏洞、给出修复方案的人,而不是一个能熟读《网络安全法》全文却连bp的抓包流程都用不熟的人。
所以再回来看看为什么很多科班生海投几百份简历都石沉大海?
其实就是你的技能树点歪了。很多高校的教育体系,本质上是在培养“建设和研究思维”。你能接触到一堆的理论基础,但很难有最真实的实战机会,先不说打过ctf比赛的屈指可数,连正儿八经挖过src漏洞的都没几个,

要知道在网安这种垂直领域,实战能力是第一优先级,尤其是入门级的安服、渗透测试岗位,企业更需要的是“破坏者”思维。
这就是为什么很多科班生面试时被问懵了。
✍ Q: 面试官问你:“给你一个目标站点,你第一步做什么?”
❌️ A: 你开始背诵信息收集的理论知识,从域名解析讲到端口扫描原理。
✅️ A: 面试官摇摇头,因为他想听到的是:“我会先用工具快速扫描开放端口和服务版本,然后针对特定服务寻找已知漏洞,同时手动测试常见的Web漏洞如SQL注入和XSS。”
他需要的是操作思路,是肌肉记忆,而不是书本定义。

战绩比学历更重要:网安行业的隐形门槛
网络安全这个行业,门槛看似低,实则极高。低的是入门,装个Kali Linux,跑几个扫描工具,谁都会,高的是实战思维。
📄 你没有挖到过真正的漏洞,没有复现过最新的CVE,没有经历过真实环境下的对抗,你的简历就是一张白纸,
📑 HR每天收到几百份简历,大家都会写“熟悉Web安全”,但只有那1%的人,能在简历里写上“曾在SRC平台提交高危漏洞xx个,排名Top xx”,或者“独立挖掘过某大厂逻辑漏洞,获得现金奖励”。

0基础小白该如何破局?
第一步:转变思维,把自己当成“猎人”
彻底忘掉“学生”身份,你的目标不是通过考试,而是发现猎物(漏洞)。别再抱着厚厚的教材死磕理论,网络安全是一门实践学科,光说不练那是假把式。
- 你需要搭建自己的实验环境,去学Linux基础命令,去搞懂HTTP协议的数据传输,去理解IP、端口、域名之间的关系。这些基础不牢,你连漏洞产生的原理都看不懂,更别提挖掘了。

第二步:专注Web安全,亲手复现核心漏洞
Web安全是目前需求量最大、最适合新人切入的方向。
- 你需要吃透SQL注入、XSS跨站脚本、CSRF跨站请求伪造、文件上传漏洞、逻辑漏洞这五类核心漏洞。

- 去PortSwigger Academy,去DVWA,去搭建本地漏洞环境。
面对每一个漏洞,你都要问自己三个问题:它是怎么产生的?我怎么利用它?开发者该怎么修复它?只有当你能清晰地回答这三个问题,并亲手打出EXP(漏洞利用代码),这个知识点才真正属于你。
第三步:去实战拿结果,用战绩证明价值
不要等到觉得“准备好了”再去投简历,你永远准备不好。
- 去参加众测平台,去提交哪怕是一个低危的逻辑漏洞;

- 去GitHub上找开源项目审计代码;
- 去关注各大厂商的SRC(安全响应中心)。

当你手里有了第一个漏洞证书,有了第一笔几十块、几百块的赏金,你的心态会发生质的变化。
很多人问我,多久能入门?
- 如果你每天能保证2-3小时的高效学习,三个月,足够你掌握Web安全的核心技能,并具备初步的挖洞能力。
- 但这三个月,你不能只是看视频,你必须动手从基础理论、搭建靶场、复现漏洞再到SRC的尝试,一步步积累才有可能拿到结果。
「最后」
如果你真的想学好一门本事,首先就要考虑自己对这门技术的兴趣,没有天赋还能靠时间和努力去弥补,但如果没有兴趣加持,就很难坚持到最后。
你要是正打算尝试网安或者想努力一次,我把这些年用过的视频教程和学习笔记都梳理出来了,现在都无偿分享给大家,需要的找我拿就行(文末自取)。
现在哪个行业都不好走,如果没有学历也没有天赋,那就只有努力和坚持了,请相信相信的力量,共勉!
学习资源
如果你也是零基础想转行网络安全,却苦于没系统学习路径、不懂核心攻防技能?光靠盲目摸索不仅浪费时间,还消磨自己信心。这份 360 智榜样学习中心独家出版《网络攻防知识库》专为转行党量身打造!
01 内容涵盖
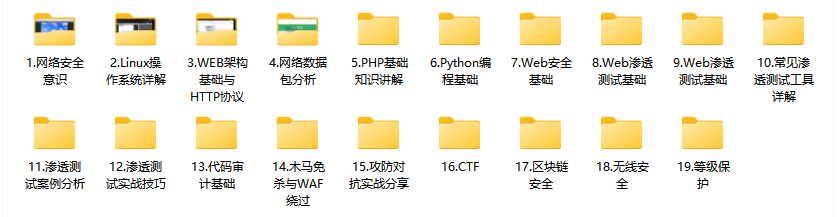
这份资料专门为零基础转行设计,19 大核心模块从 Linux系统、Python 基础、HTTP协议等地基知识到 Web 渗透、代码审计、CTF 实战层层递进,攻防结合的讲解方式让新手轻松上手,真实实战案例 + 落地脚本直接对标企业岗位需求,帮你快速搭建转行核心技能体系!
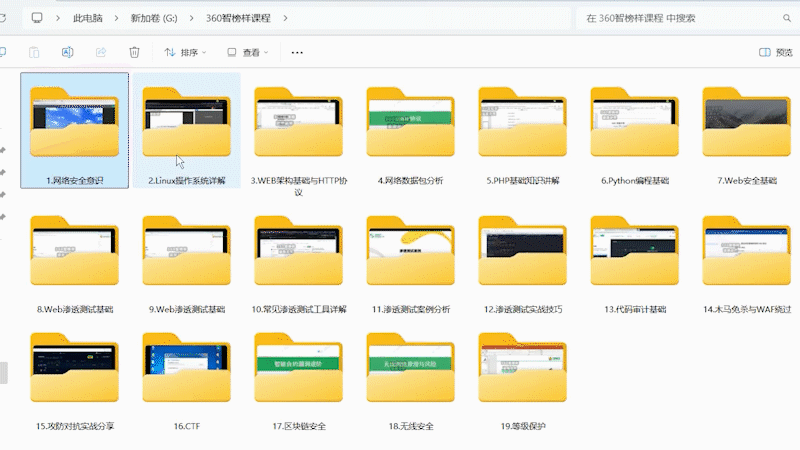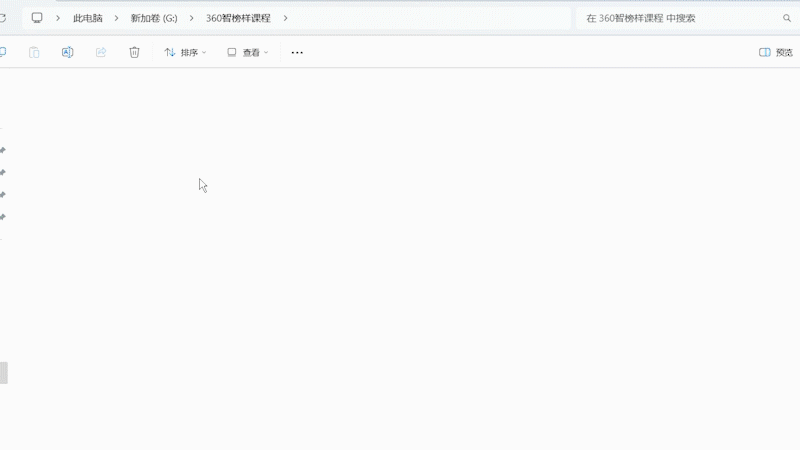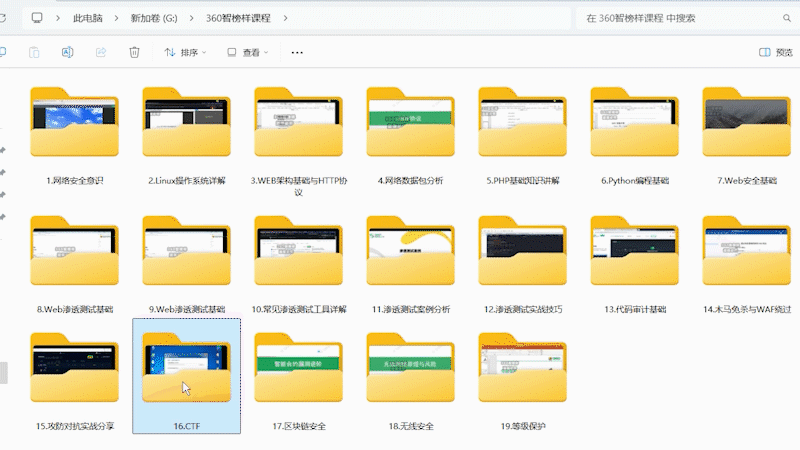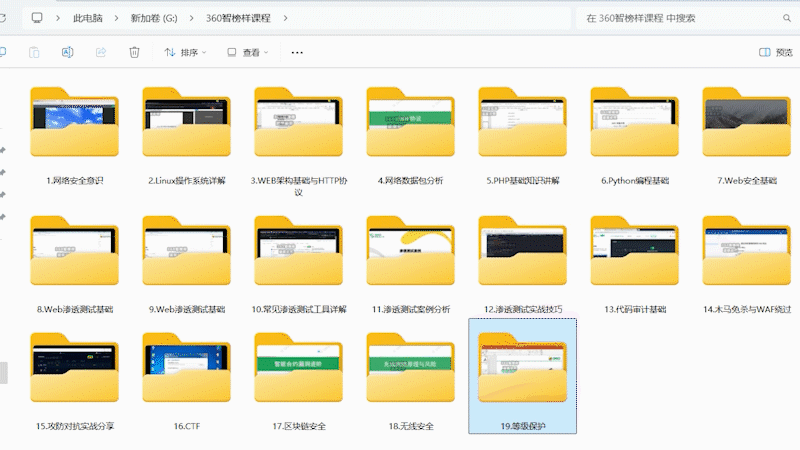
这份完整版的网络安全学习资料已经上传CSDN【保证100%免费】
**读者福利 |** ****[CSDN大礼包:《网络安全入门&进阶学习资源包》免费分享
02 知识库价值
- 深度: 本知识库超越常规工具手册,深入剖析攻击技术的底层原理与高级防御策略,并对业内挑战巨大的APT攻击链分析、隐蔽信道建立等,提供了独到的技术视角和实战验证过的对抗方案。
- 广度: 面向企业安全建设的核心场景(渗透测试、红蓝对抗、威胁狩猎、应急响应、安全运营),本知识库覆盖了从攻击发起、路径突破、权限维持、横向移动到防御检测、响应处置、溯源反制的全生命周期关键节点,是应对复杂攻防挑战的实用指南。
- 实战性: 知识库内容源于真实攻防对抗和大型演练实践,通过详尽的攻击复现案例、防御配置实例、自动化脚本代码来传递核心思路与落地方法。
03 谁需要掌握本知识库
- 负责企业整体安全策略与建设的 CISO/安全总监
- 从事渗透测试、红队行动的 安全研究员/渗透测试工程师
- 负责安全监控、威胁分析、应急响应的 蓝队工程师/SOC分析师
- 设计开发安全产品、自动化工具的 安全开发工程师
- 对网络攻防技术有浓厚兴趣的 高校信息安全专业师生
04 部分核心内容展示
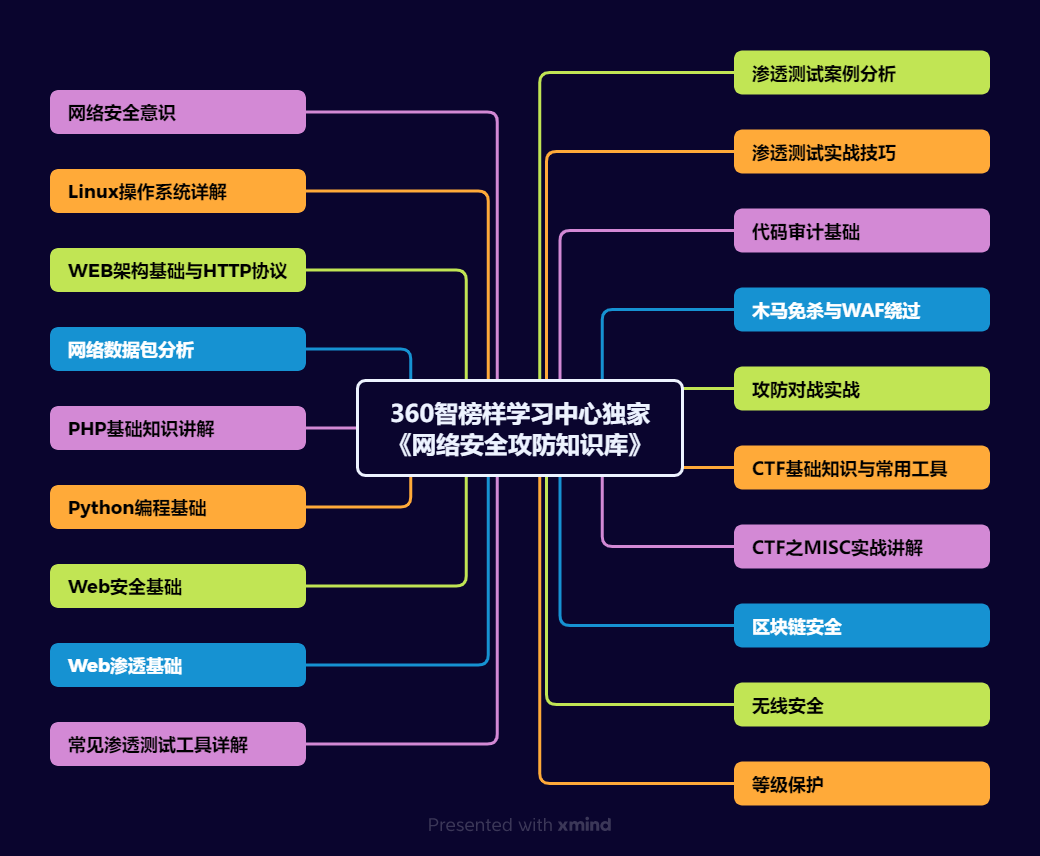
360智榜样学习中心独家《网络攻防知识库》采用由浅入深、攻防结合的讲述方式,既夯实基础技能,更深入高阶对抗技术。
内容组织紧密结合攻防场景,辅以大量真实环境复现案例、自动化工具脚本及配置解析。通过策略讲解、原理剖析、实战演示相结合,是你学习过程中好帮手。
1、网络安全意识
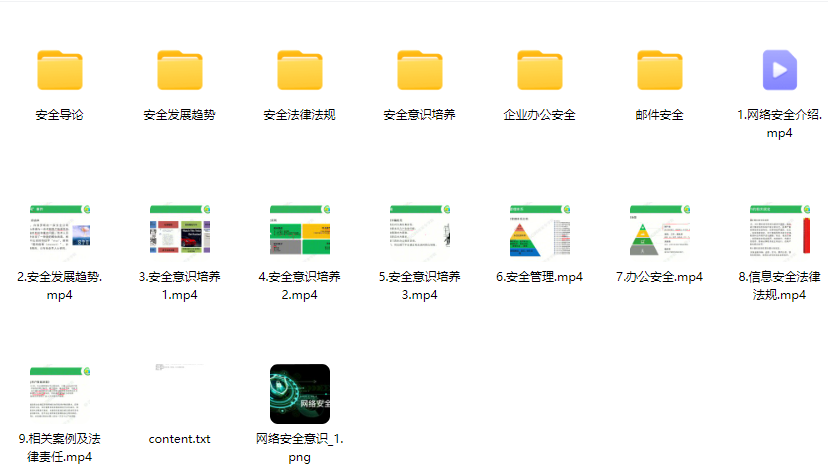
2、Linux操作系统
3、WEB架构基础与HTTP协议
4、Web渗透测试
5、渗透测试案例分享
6、渗透测试实战技巧
7、攻防对战实战
8、CTF之MISC实战讲解
这份完整版的网络安全学习资料已经上传CSDN【保证100%免费】
**读者福利 |** [CSDN大礼包:[《网络安全入门&进阶学习资源包》免费分享 ]
文章来自网上,侵权请联系博主
更多推荐
 5
 0
- 0


 已为社区贡献61条内容

所有评论(0)