
【干货收藏】2026最新渗透测试学习路线:从0基础到SRC挖洞大神,一年4阶段系统成长

很多新手学习渗透测试,都会陷入“盲目跟风”的误区:今天学工具,明天学漏洞,没有系统的规划,学了半年还是只会用sqlmap一键脱库,无法独立完成一次完整的渗透测试。今天给大家分享一套2024最新的渗透测试学习路线,分4个阶段,一年时间,从新手成长为能独立挖SRC漏洞的大神,全程可落地,不踩坑!
一、阶段一:基础入门期(1-3个月,打牢基础,避免空中楼阁)
核心目标:掌握网络基础、Linux系统、常用工具使用,能完成简单的靶场练习
1. 学习内容(重点掌握)
- 网络基础:TCP/IP协议、端口、IP地址、HTTP/HTTPS协议、DNS解析(必学,渗透的基础);
- Linux系统:Kali Linux基本操作(命令行、文件管理、权限管理)、系统配置(网络、代理);
- 工具基础:nmap(端口扫描)、Burp Suite(抓包改包)、sqlmap(SQL注入)、dirsearch(目录扫描)的基础使用。
2. 工具推荐
Kali Linux(自带大部分工具)、VMware(虚拟机)、Burp Suite Community(免费版)、sqlmap(免费)。
3. 实战任务(每天1-2小时)
- 每天练习10个Linux命令(如ls、cd、pwd、sudo、find等);
- 完成Kali Linux环境搭建,熟练配置网络和代理;
- 用nmap扫描本地网络,熟悉端口扫描命令;
- 用Burp Suite抓包,修改请求参数,完成简单的登录绕过;
- 通关DVWA靶场的low级别(重点练SQL注入、XSS)。
4. 避坑指南
不要一开始就追求复杂工具和漏洞,先打牢基础,网络基础和Linux命令是核心,否则后续学习会很吃力。
二、阶段二:漏洞攻坚期(4-6个月,吃透核心漏洞,提升实战能力)
核心目标:掌握OWASP Top10漏洞原理和利用方法,能独立完成中等难度靶场通关
1. 学习内容(重点掌握)
- 核心漏洞:SQL注入(各种类型)、XSS(存储型、反射型、DOM型)、文件上传、文件包含、CSRF、命令执行、弱口令;
- 漏洞原理:每个漏洞的本质、触发条件、利用方式、防御方案;
- 工具进阶:Burp Suite高级技巧(Intruder爆破、插件使用)、sqlmap高级参数、MSF基础使用。
2. 工具推荐
Burp Suite专业版(破解版)、MSF、SQLi Scanner(Burp插件)、Auto Repeater(Burp插件)。
3. 实战任务
- 每个漏洞至少练习2个靶场案例(如SQL注入练DVWA、WebGoat);
- 用Burp Suite完成后台登录爆破、参数篡改测试;
- 用MSF利用简单漏洞(如MS17-010),获取服务器shell;
- 通关WebGoat靶场,巩固漏洞原理;
- 尝试手动注入,不依赖sqlmap,提升漏洞理解能力。
4. 避坑指南
不要只依赖工具,要手动练习漏洞利用,理解漏洞的原理和拼接逻辑,这样才能应对不同场景的漏洞。
三、阶段三:实战提升期(7-9个月,SRC挖洞入门,积累实战经验)
核心目标:掌握信息收集技巧、内网渗透基础,能独立挖掘简单的SRC漏洞
1. 学习内容
- 信息收集进阶:子域名收集、端口扫描进阶、目录扫描进阶、网站指纹识别、敏感信息泄露挖掘;
- 内网渗透基础:内网扫描、端口转发、权限提升、横向移动;
- SRC挖洞技巧:如何找SRC漏洞、漏洞提交规范、挖洞思路。
2. 工具推荐
OneForAll(子域名收集)、Amass(子域名收集)、Empire(内网渗透)、NC(端口转发)、菜刀(一句话木马连接)。
3. 实战任务
- 每天练习子域名收集,尝试发现目标的隐藏子域名;
- 学习内网渗透基础,完成内网靶场(如HackTheBox内网机)练习;
- 注册SRC平台(如阿里SRC、腾讯SRC、补天),尝试挖掘简单漏洞(弱口令、信息泄露、简单SQL注入);
- 编写渗透测试报告,规范漏洞描述和修复建议;
- 积累挖洞经验,总结常见漏洞的出现场景。
互动话题:如果你对网络攻防技术感兴趣,想学习更多网安方面的知识和工具,可以看看以下题外话!
题外话
黑客/网络安全学习路线
今天只要你给我的文章点赞,我私藏的网安学习资料一样免费共享给你们,来看看有哪些东西。
网络安全学习资源分享:
下面给大家分享一份2026最新版的网络安全学习路线资料,帮助新人小白更系统、更快速的学习黑客技术!
一、2026最新网络安全学习路线
一个明确的学习路线可以帮助新人了解从哪里开始,按照什么顺序学习,以及需要掌握哪些知识点。
对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图&学习规划。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。
**读者福利 |** *CSDN大礼包:《网络安全入门&进阶学习资源包》免费分享 * (安全链接,放心点击)
我们把学习路线分成L1到L4四个阶段,一步步带你从入门到进阶,从理论到实战。
L1级别:网络安全的基础入门
L1阶段:我们会去了解计算机网络的基础知识,以及网络安全在行业的应用和分析;学习理解安全基础的核心原理,关键技术,以及PHP编程基础;通过证书考试,可以获得NISP/CISP。可就业安全运维工程师、等保测评工程师。

L2级别:网络安全的技术进阶
L2阶段我们会去学习渗透测试:包括情报收集、弱口令与口令爆破以及各大类型漏洞,还有漏洞挖掘和安全检查项目,可参加CISP-PTE证书考试。

L3级别:网络安全的高阶提升
L3阶段:我们会去学习反序列漏洞、RCE漏洞,也会学习到内网渗透实战、靶场实战和技术提取技术,系统学习Python编程和实战。参加CISP-PTE考试。

L4级别:网络安全的项目实战
L4阶段:我们会更加深入进行实战训练,包括代码审计、应急响应、红蓝对抗以及SRC的挖掘技术。并学习CTF夺旗赛的要点和刷题

整个网络安全学习路线L1主要是对计算机网络安全的理论基础的一个学习掌握;而L3 L4更多的是通过项目实战来掌握核心技术,针对以上网安的学习路线我们也整理了对应的学习视频教程,和配套的学习资料。
二、技术文档和经典PDF书籍
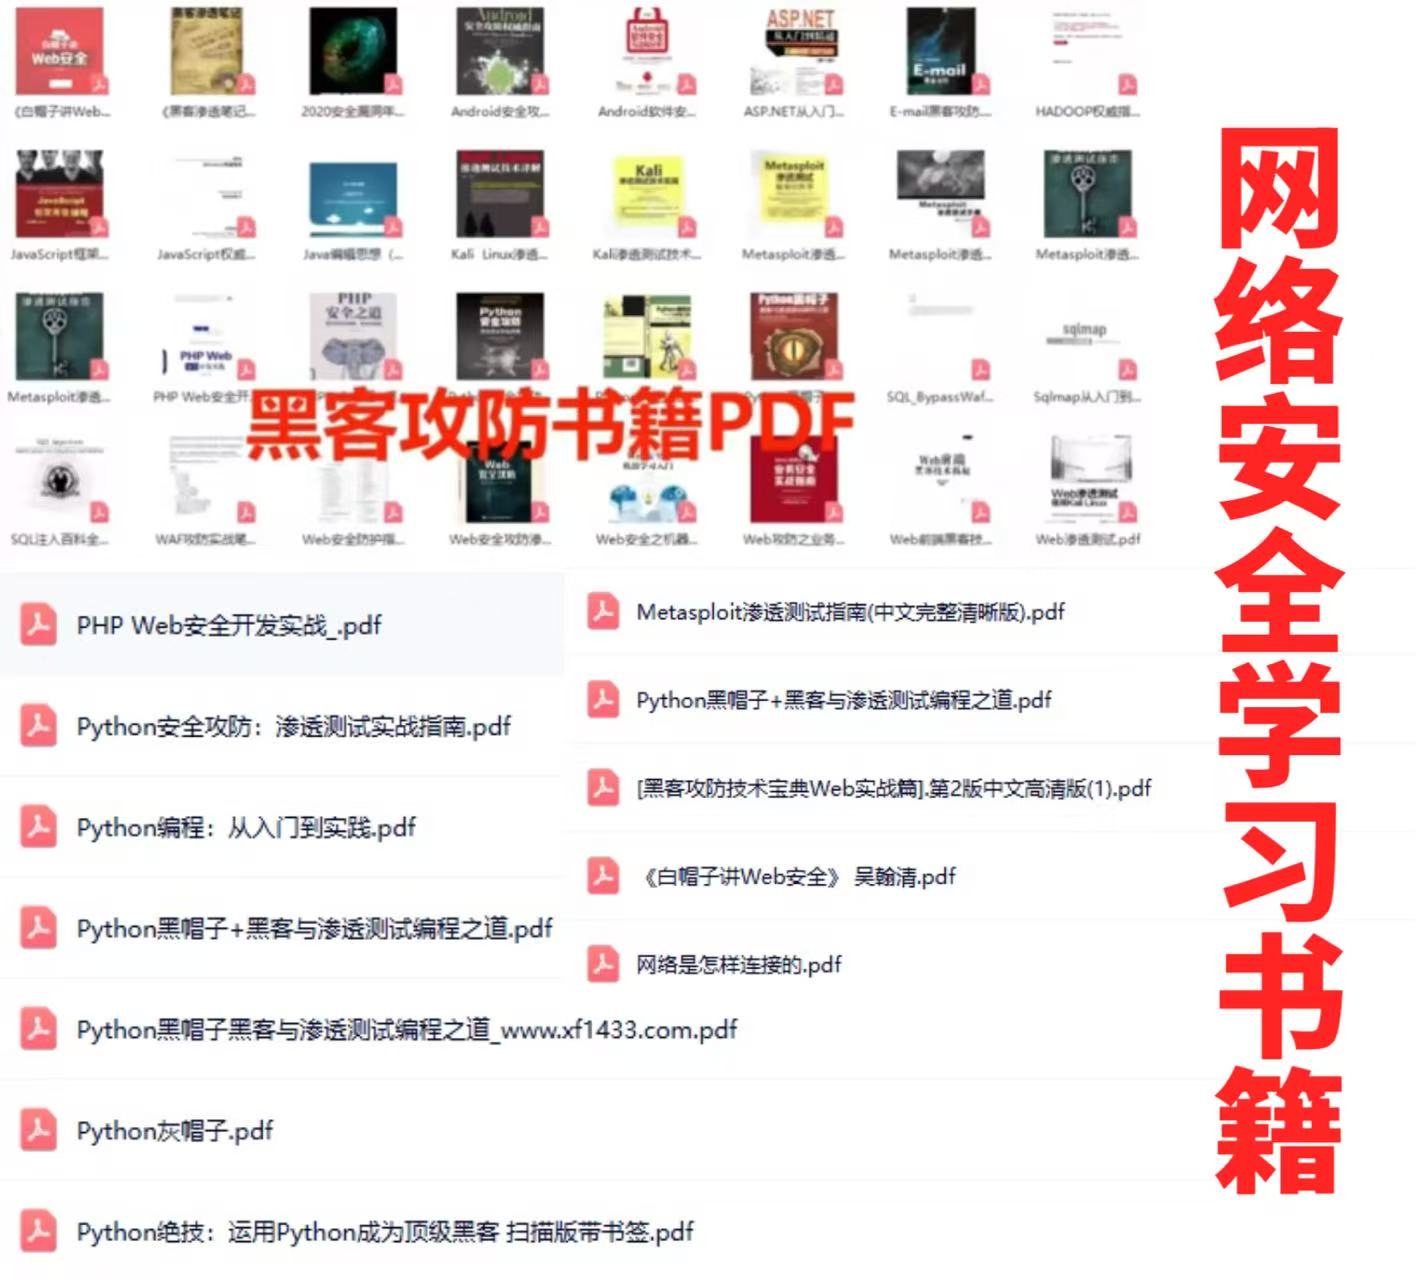
书籍和学习文档资料是学习网络安全过程中必不可少的,我自己整理技术文档,包括我参加大型网安行动、CTF和挖SRC漏洞的经验和技术要点,电子书也有200多本,(书籍含电子版PDF)
三、网络安全视频教程
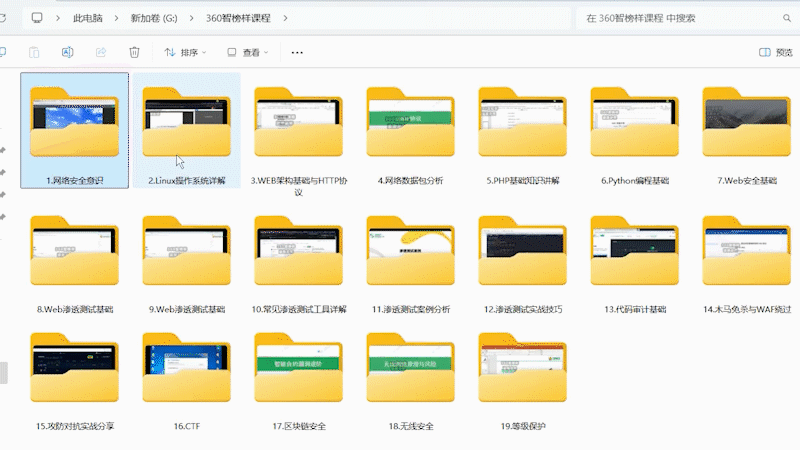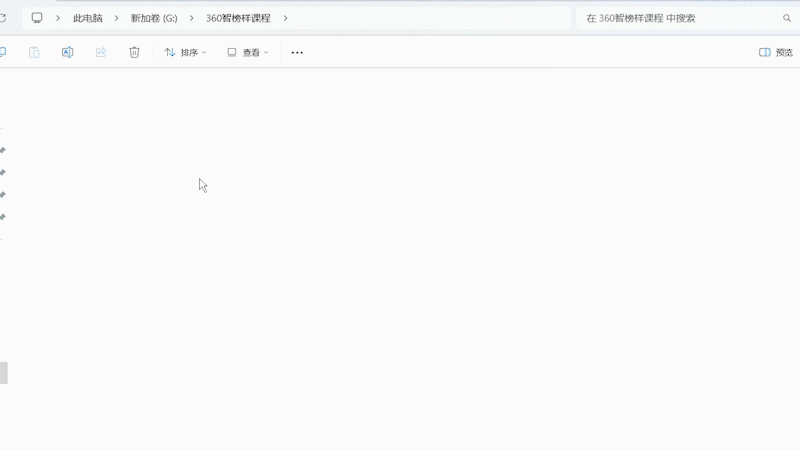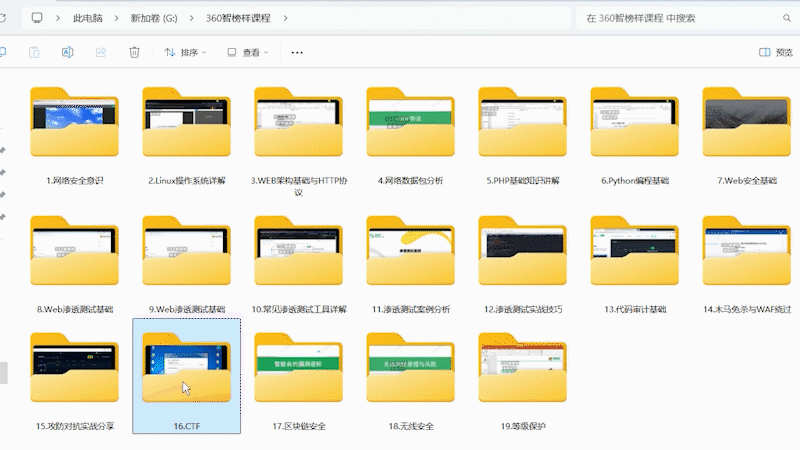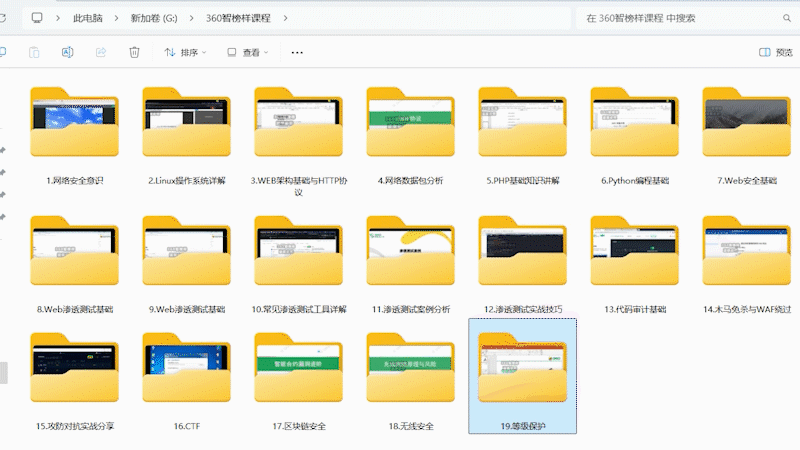
对于很多自学或者没有基础的同学来说,书籍这些纯文字类的学习教材会觉得比较晦涩难以理解,因此,我们提供了丰富的网安视频教程,以动态、形象的方式展示技术概念,帮助你更快、更轻松地掌握核心知识。
网上虽然也有很多的学习资源,但基本上都残缺不全的,这是我自己录的网安视频教程,上面路线图的每一个知识点,我都有配套的视频讲解。
四、网络安全护网行动/CTF比赛
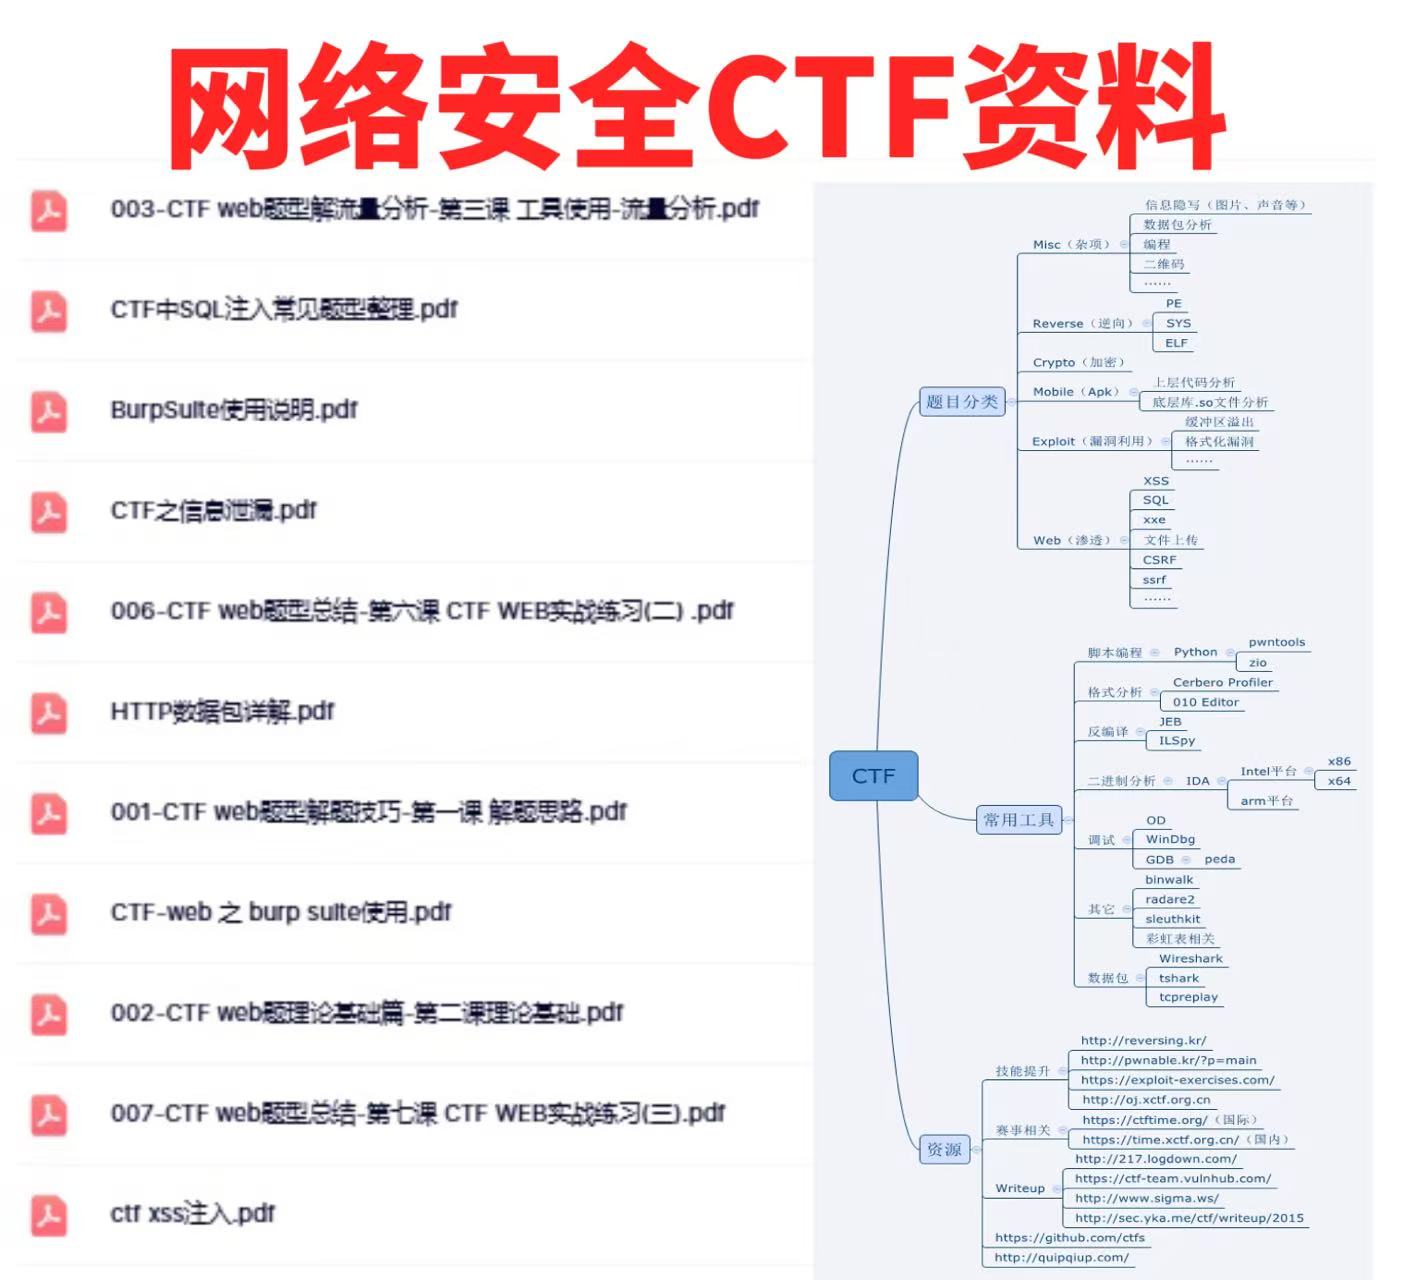
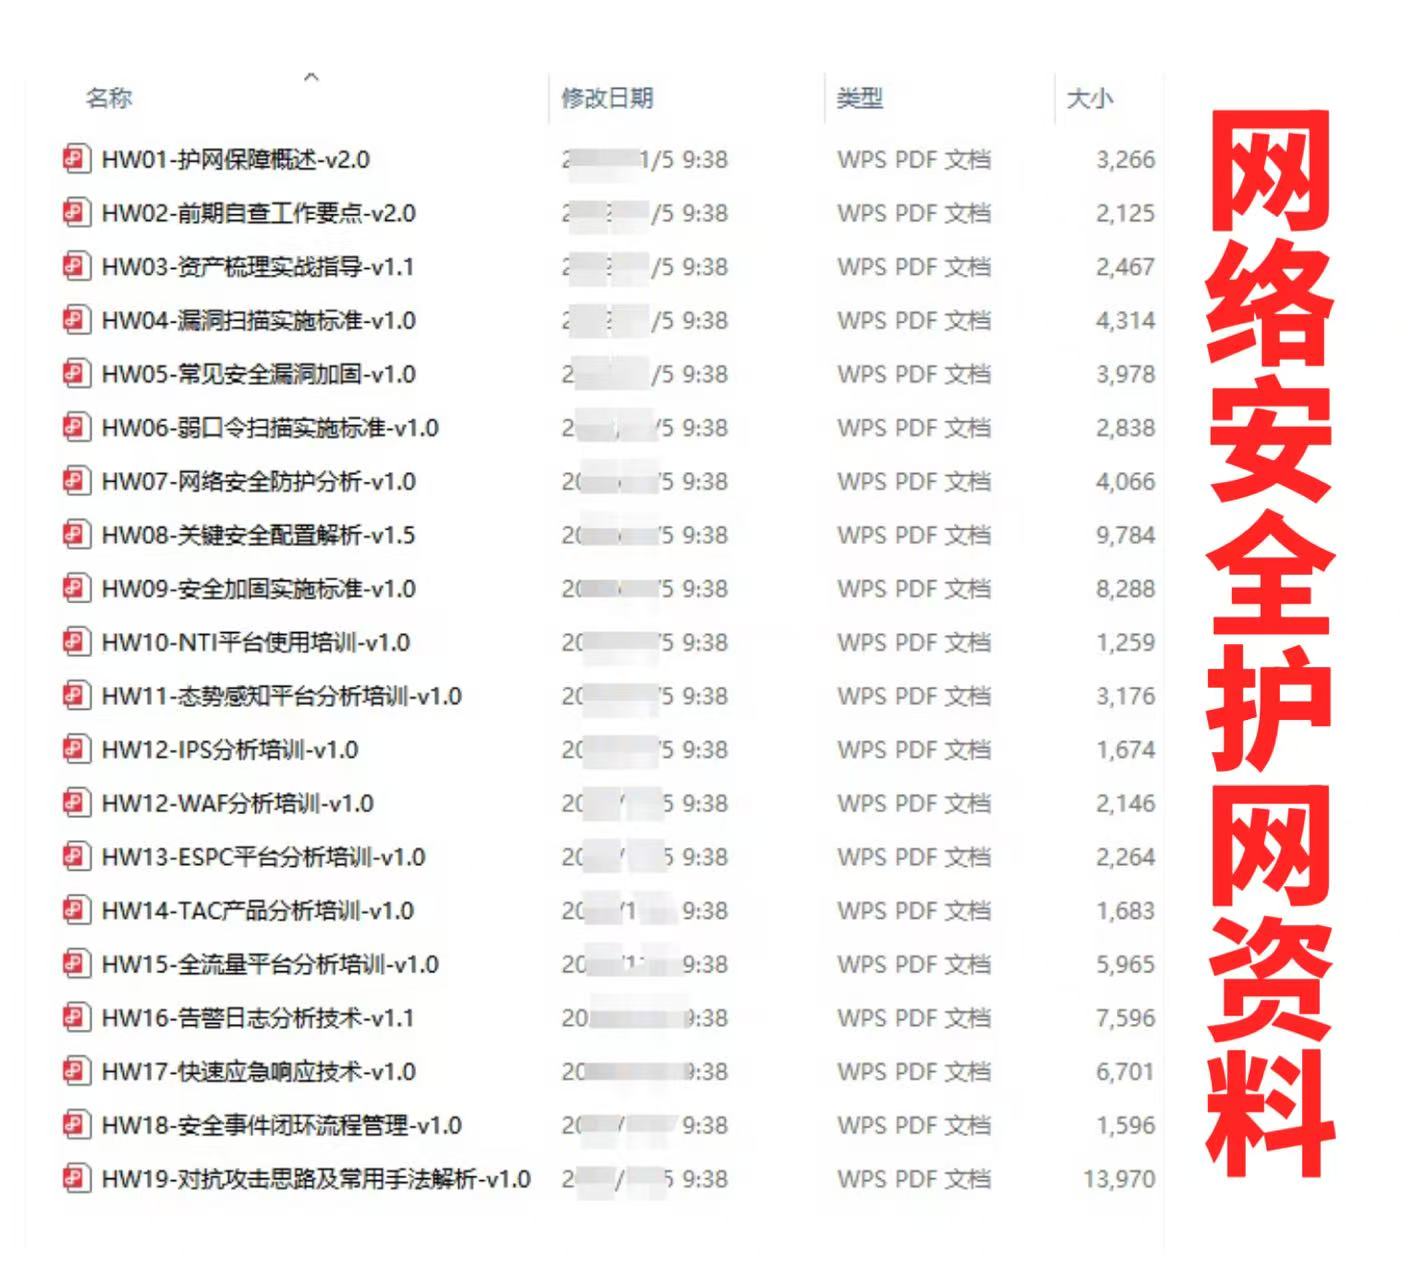
学以致用 ,当你的理论知识积累到一定程度,就需要通过项目实战,在实际操作中检验和巩固你所学到的知识,同时为你找工作和职业发展打下坚实的基础。
五、网络安全工具包、面试题和源码
“工欲善其事必先利其器”我为大家总结出了最受欢迎的几十款款黑客工具。涉及范围主要集中在 信息收集、Android黑客工具、自动化工具、网络钓鱼等,感兴趣的同学不容错过。
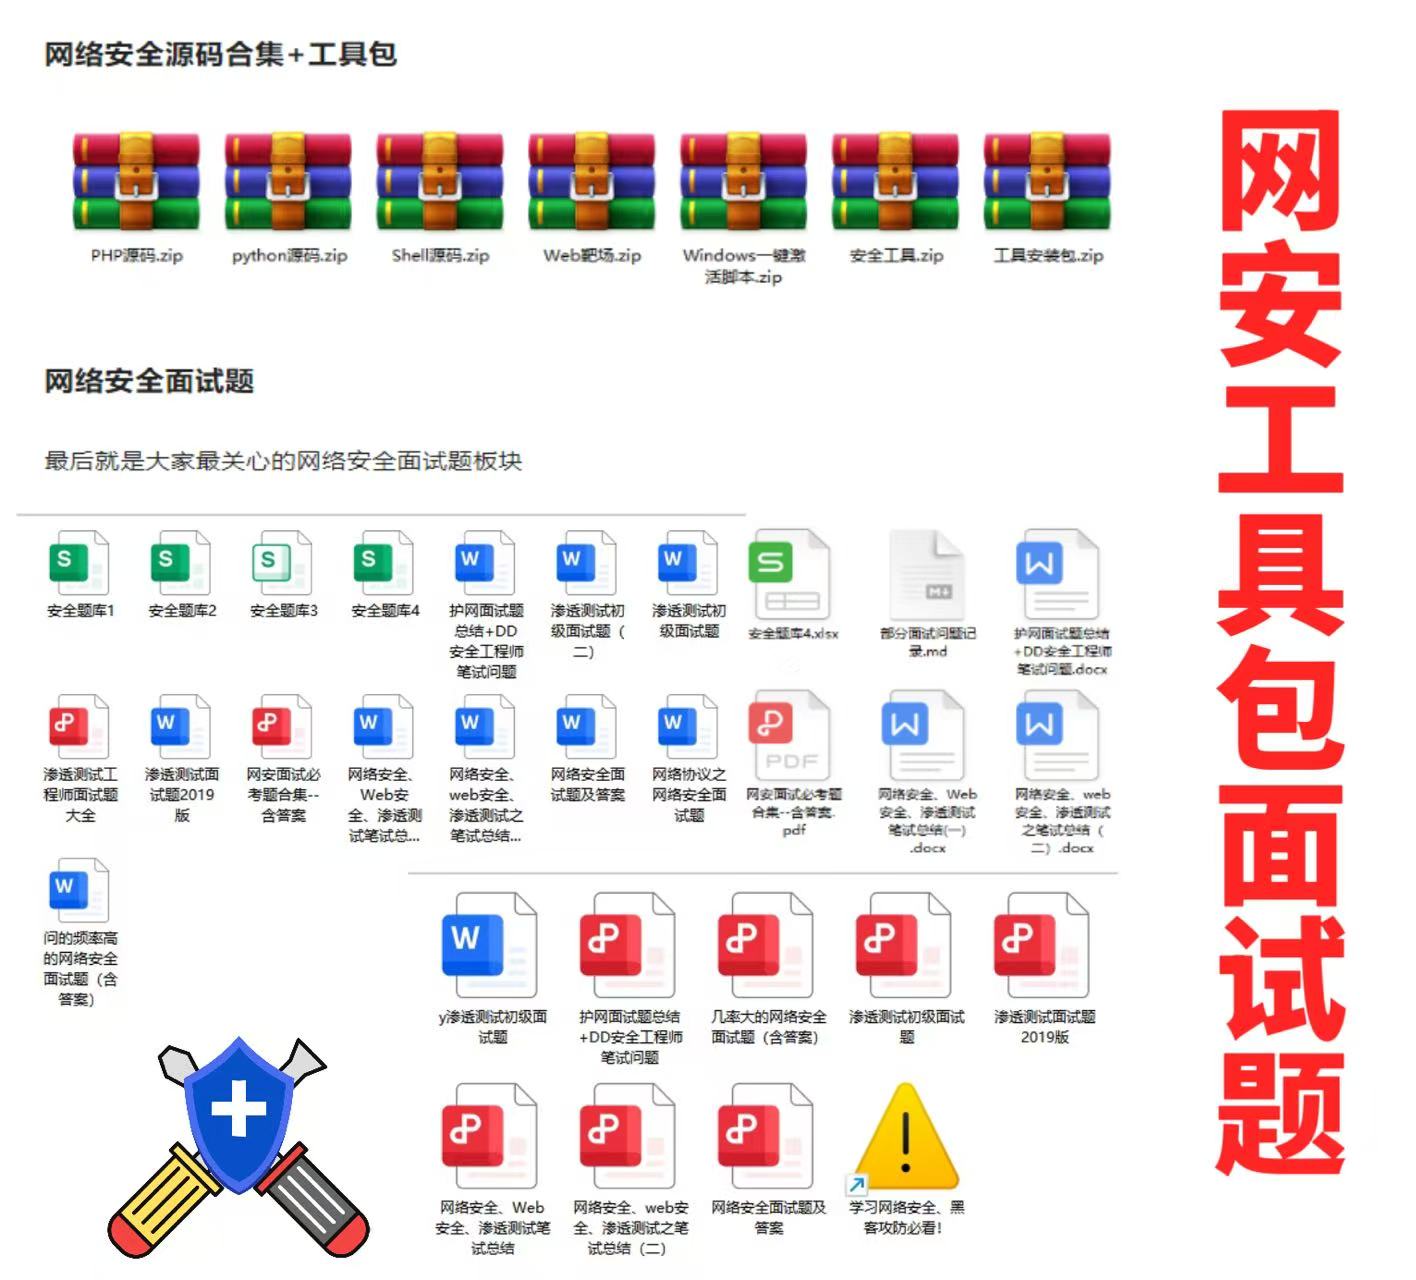
面试不仅是技术的较量,更需要充分的准备。
在你已经掌握了技术之后,就需要开始准备面试,我们将提供精心整理的网安面试题库,涵盖当前面试中可能遇到的各种技术问题,让你在面试中游刃有余。
如果你是要找网安方面的工作,它们绝对能帮你大忙。
这些题目都是大家在面试深信服、奇安信、腾讯或者其它大厂面试时经常遇到的,如果大家有好的题目或者好的见解欢迎分享。
参考解析:深信服官网、奇安信官网、Freebuf、csdn等
内容特点:条理清晰,含图像化表示更加易懂。
内容概要:包括 内网、操作系统、协议、渗透测试、安服、漏洞、注入、XSS、CSRF、SSRF、文件上传、文件下载、文件包含、XXE、逻辑漏洞、工具、SQLmap、NMAP、BP、MSF…
**读者福利 |** *CSDN大礼包:《网络安全入门&进阶学习资源包》免费分享 * (安全链接,放心点击)
更多推荐

 11
 0
- 0


 已为社区贡献49条内容

所有评论(0)