
记一次渗透测试流程
·
1. 信息收集
- BurpSuite 收集所有请求响应包:在所有提交表单的位置,搜索位置提交,bp 抓包
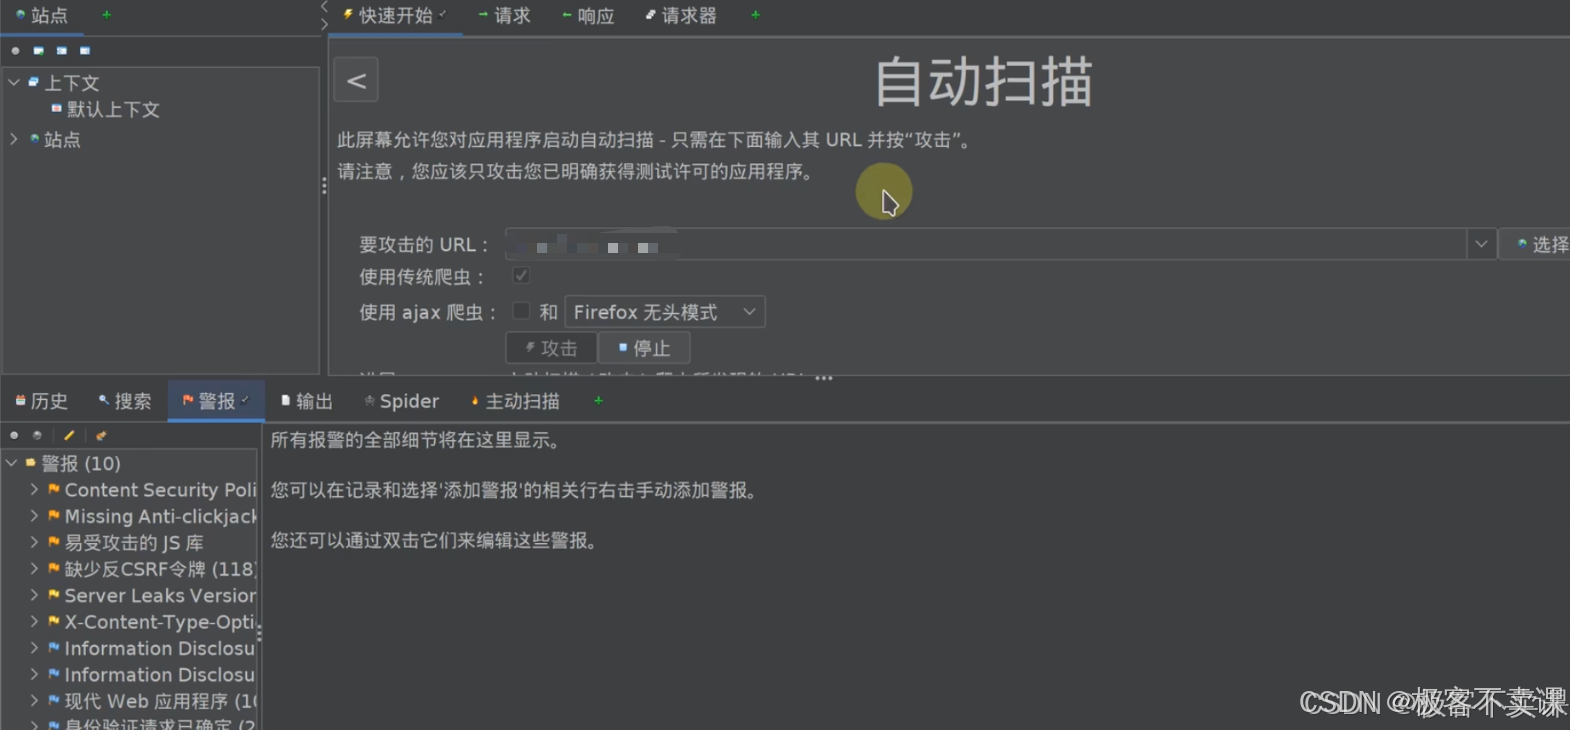
- ZAP、Xray、Nessus 扫描
-
whatweb 扫描
-
nmap 扫端口
nmap -p 1-6000 -v 域名
- 站长之家 Ping 检测 、SEO 查询 :判断是否有 CDN
- Goby 扫描
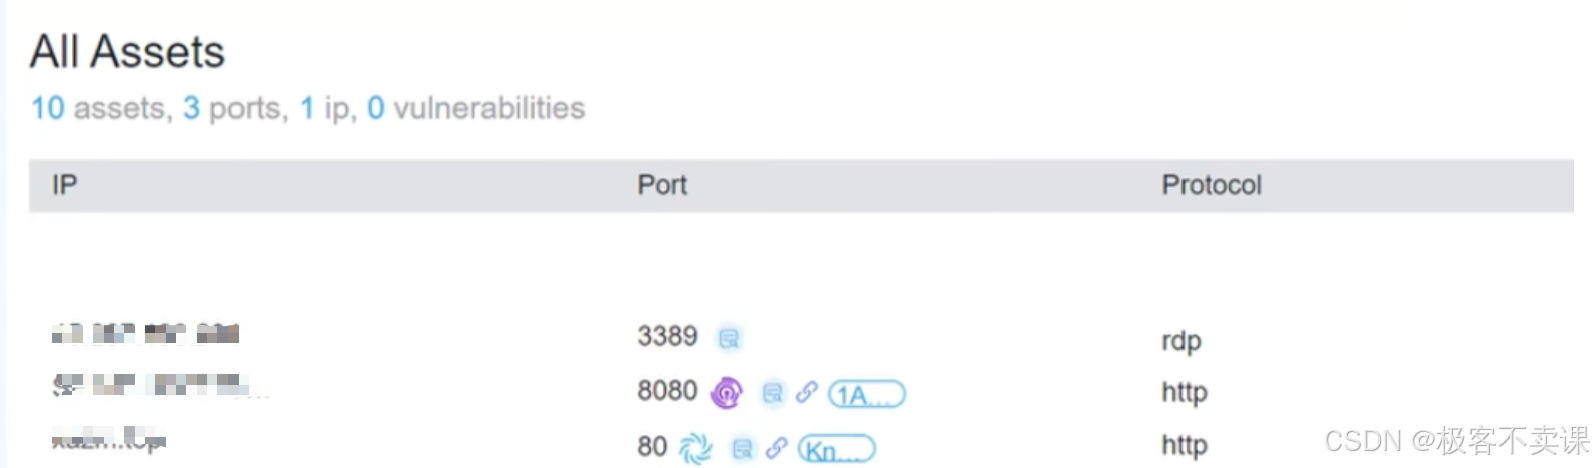
- 主站是空的 html 页面,看看旁站
- 发现旁站也是空的 html 页面
- 渗透方向只有 3389 RDP 爆破,或者看它的中间件
- 搜索 IIS 漏洞,看看有没有可以用的,发现 IIS10 没有漏洞
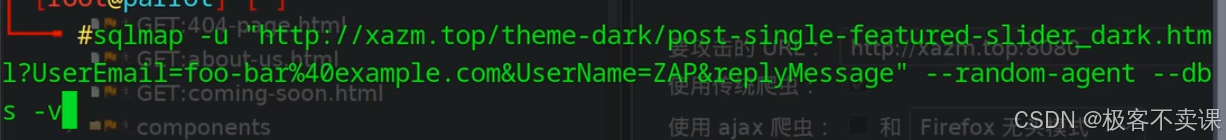
- 在 zap 中发现了疑似的 sql 注入漏洞,sqlmap 扫一手
- 旁站 8080 是 apache tomcat 9.0.63 ,好像有洞,发现是 ddos 和 信息泄露,是低危
- 再检索一下发现高危且已复现漏洞
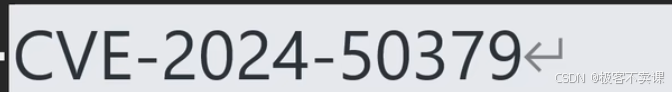
- 在 github 发现现成的 exp
- 克隆到 kali 直接打
- 成功写入木马
- 使用中国蚁剑连接
- 连接不上,换了一个马连接上 连接成功,获得网站服务器权限,进入后台,发现一堆 jsp 文件,分析因为条件竞争,导致无法连上
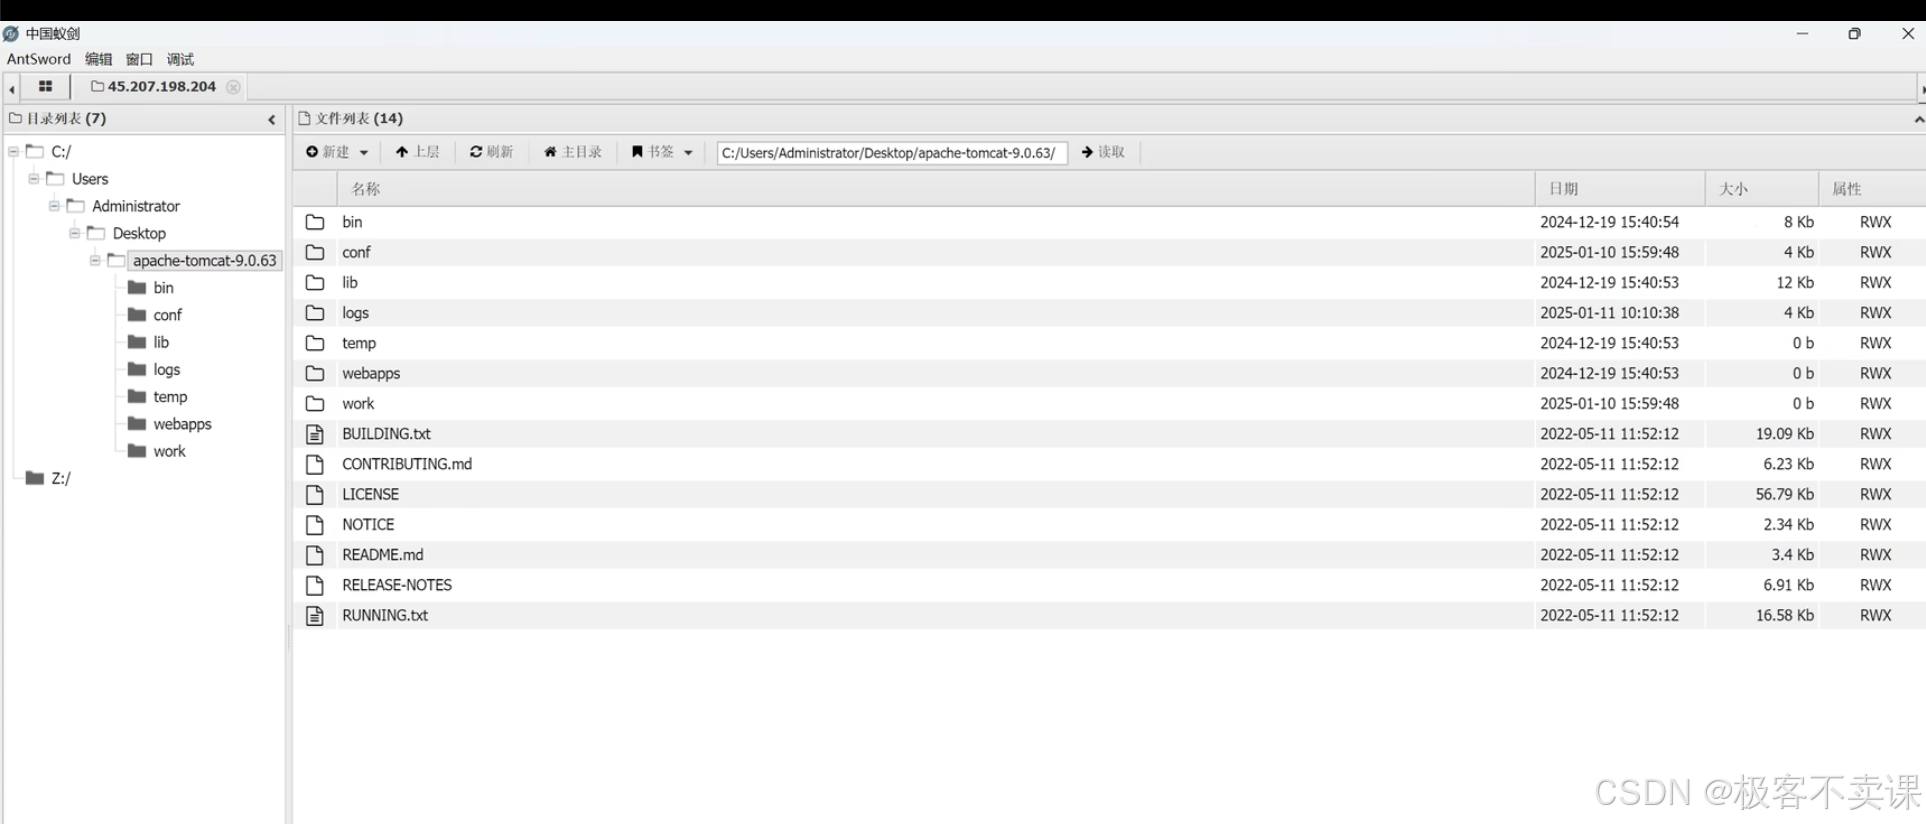
后渗透
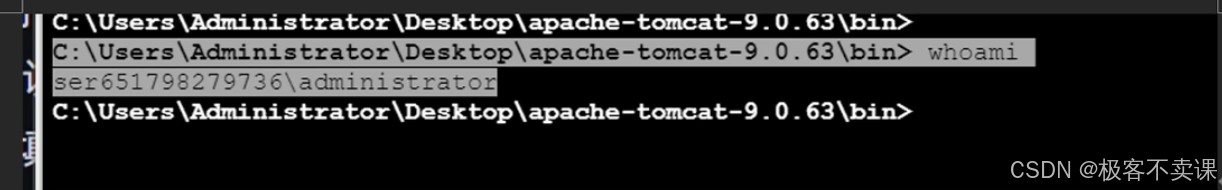
- 超权、后面是清 log,持久后门
更多推荐


 5
 0
- 0


 已为社区贡献4条内容

所有评论(0)