
网络安全入门SRC指南:从理论到实战,从零基础到精通,收藏这篇就够了
【强烈推荐】网络安全入门SRC指南:从理论到实战,收藏这篇就够了
SRC平台是网络安全入门的绝佳路径,具有目标具体、反馈即时、回报实在、门槛友好等优势。初学者可从业务逻辑漏洞、常见Web漏洞和信息泄露入手,利用Fofa、Shodan等工具进行信息搜集。构建计算机网络、Web基础和漏洞原理知识体系,遵循入门、进阶、深化的成长路线。技术必须在法律和道德轨道上运行,通过实战获得技术认可和回报。
你是否想象过这样的场景:深夜的电脑前,屏幕突然弹出一条通知——“高危漏洞确认,奖励已发放”。这可能不只是故事,而是许多安全新手真实的“第一桶金”经历。SRC(安全应急响应中心)平台,正为每一位技术爱好者提供了这样一条从理论走向实战、甚至获得回报的清晰路径。
对于初学者而言,SRC挖掘为何是绝佳的起点?
1.目标具体:针对各大企业真实的在线业务系统,而非虚拟环境。
2.反馈即时:提交漏洞后,通常在几天内就能获得官方的审核结果与明确评级。
3.回报实在:根据漏洞危害程度,可获得从数百元至数万元不等的奖金或证书,是对技能最直接的认可。
4.门槛友好:无需一开始就钻研复杂的底层漏洞,掌握常见的Web漏洞原理与挖掘思路,就有机会发现并提交有效漏洞。
划重点
01 主流平台与漏洞定级
在开始之前,了解各大SRC平台的特点至关重要:
- 补天漏洞响应平台: 收录门槛较高,通常要求网站具有一定权重,但审核速度快,奖励形式包括现金及积分。
- 漏洞盒子: 对新手较为友好,漏洞收录范围广,是积累初期经验和建立信心的好地方。
- CNNVD: 偏向于收录影响面广的通用型高危漏洞,门槛高,但可获得权威的漏洞证书。
- 教育漏洞提交平台: 专收录教育类(.edu)网站漏洞,是学生白帽子的重要选择。

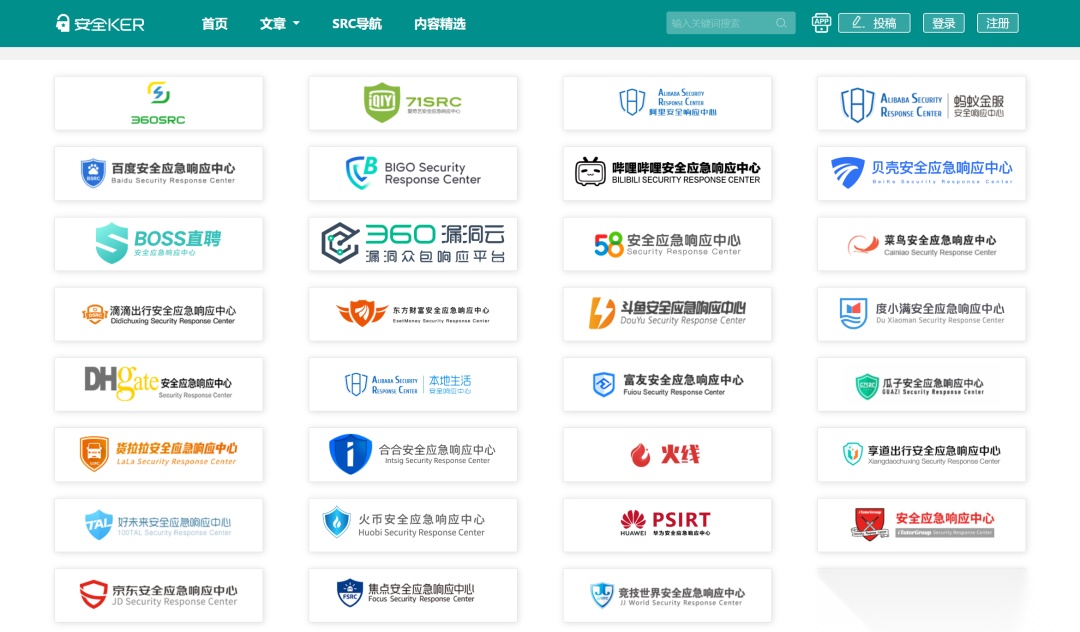
除了上述实战平台,像安全客这样的专业资讯社区,也是一个强大的“资源枢纽”。它不仅能提供最新的漏洞预警与技术文章,更重要的是,其平台内往往整合了国内各大厂商SRC的官方提交入口链接。这相当于为你准备了一张精准的“导航图”,能帮你快速定位并直达心仪大厂的漏洞提交页面,让从学习到实战的路径更加顺畅。
漏洞价值解析(以主流平台为例):
- 高危漏洞: 如远程代码执行、严重的逻辑越权(直接操作他人账户)、核心数据库泄露等,奖励最为丰厚。
- 中危漏洞: 如普通越权访问、需交互的XSS漏洞等,是性价比很高的挖掘方向。
- 低危/信息类漏洞: 如无意间的信息泄露、弱口令等,适合新手练手并熟悉流程。
给新手的核心建议:初期可重点关注业务逻辑漏洞(如各类越权)、常见的Web漏洞(如SQL注入、XSS)以及信息泄露。这些漏洞在企业复杂的业务系统中出现频率高,且检测和验证方法相对规范,易于入门。
划重点
02 高效信息搜集与资产梳理工具箱
巧用工具能极大提升挖掘效率。以下是一些核心的准备工作:
1.资产发现引擎:
- Fofa / Shodan / Huter:通过特定语法,可批量发现隶属于目标企业的域名、IP、开放服务乃至特定组件。
- 谷歌Hacking语法:利用高级搜索指令,直接定位可能存在敏感信息的页面或配置错误的系统。
2.信息整合工具:
- 天眼查/爱企查:查询目标企业的子公司、关联资产,这常常能发现一些容易被忽视的薄弱系统。
- 站长工具:了解网站备案信息、权重及技术架构,帮助评估目标价值。
心态准备:漏洞挖掘是耐心与细心的较量。与其走马观花地测试几个小时,不如深度研究一个系统:理清其功能模块、用户权限体系和数据传输流程。真正的漏洞往往藏在细节之中。
划重点
03 构建你的核心技能体系
要持续挖洞并深入,需要系统的知识作为后盾:
1.计算机网络与Web基础: 深刻理解HTTP/HTTPS协议、Cookie/Session机制、同源策略等,这是理解一切Web漏洞的基石。
2.前端与后端语言初识: 至少能读懂HTML、JavaScript和一种后端语言(如PHP/Java/Python)的逻辑,这有助于快速定位数据处理点。
3.常见漏洞原理与利用: 必须精通OWASP Top 10中漏洞的原理、测试手法及修复方案,例如:
- 注入类:SQL注入、NoSQL注入、命令注入。
- 跨站类:反射型/存储型XSS、CSRF。
- 逻辑漏洞:越权访问、支付流程缺陷、验证码绕过。
- 服务器配置缺陷:文件包含、文件上传、目录遍历。
划重点
04 从入门到精通的成长路线
1.第一阶段(入门-1个月):
- 目标:提交第一个有效漏洞。
- **行动:**系统学习Web安全基础;在漏洞盒子等友好平台选择1-2个目标进行深度测试;完整走通一次漏洞提交、审核、修复确认的流程。
2.第二阶段(进阶-3-6个月):
- 目标: 稳定产出中低危漏洞,并尝试挖掘高危漏洞。
- 行动: 扩大目标范围,学习自动化工具辅助扫描(但务必理解原理,避免盲目攻击);深入研究业务逻辑漏洞模式;参与SRC的众测活动。
3.第三阶段(深化-长期):
- 目标: 成为某类漏洞的专家,或专注于某个大型厂商的深度安全测试。
- 行动: 学习源代码审计、渗透测试方法论;关注新兴技术(云、IoT、AI)的安全风险;建立自己的技术博客,分享和总结。
最后也是最重要的原则:技术必须在法律与道德的轨道上运行。 所有测试行为应严格控制在授权范围内,以帮助改进为目的,一旦验证漏洞存在立即停止,绝不进行任何破坏性操作。这是白帽精神的底线,也是你职业生涯长久发展的保障。
这条路,起点是那份对技术奥秘的好奇心,而支撑你走下去的,将是系统的知识、严谨的方法、以及从每一次“提交-确认”中获得的正向反馈。那份深夜弹窗的惊喜,不仅是奖金到账的通知,更是对你技术判断力的直接认可。
现在,是时候将你的知识,投入真实的战场,去赢得第一次属于你的技术验证了。
拓展学习,获取更多实战资源
除了利用公开平台,系统的学习资料和实战指导能帮你更快建立体系。我们整理了网络安全相关学习资料包,助你更深入、更合规地提升挖洞能力。
文章来自网上,侵权请联系博主
题外话
网络安全学习路线&学习资源
网络安全的知识多而杂,怎么科学合理安排?
下面给大家总结了一套适用于网安零基础的学习路线,应届生和转行人员都适用,学完保底6k!就算你底子差,如果能趁着网安良好的发展势头不断学习,日后跳槽大厂、拿到百万年薪也不是不可能!
初级网工
1、网络安全理论知识(2天)
①了解行业相关背景,前景,确定发展方向。
②学习网络安全相关法律法规。
③网络安全运营的概念。
④等保简介、等保规定、流程和规范。(非常重要)
2、渗透测试基础(一周)
①渗透测试的流程、分类、标准
②信息收集技术:主动/被动信息搜集、Nmap工具、Google Hacking
③漏洞扫描、漏洞利用、原理,利用方法、工具(MSF)、绕过IDS和反病毒侦察
④主机攻防演练:MS17-010、MS08-067、MS10-046、MS12-20等
3、操作系统基础(一周)
①Windows系统常见功能和命令
②Kali Linux系统常见功能和命令
③操作系统安全(系统入侵排查/系统加固基础)
4、计算机网络基础(一周)
①计算机网络基础、协议和架构
②网络通信原理、OSI模型、数据转发流程
③常见协议解析(HTTP、TCP/IP、ARP等)
④网络攻击技术与网络安全防御技术
⑤Web漏洞原理与防御:主动/被动攻击、DDOS攻击、CVE漏洞复现
5、数据库基础操作(2天)
①数据库基础
②SQL语言基础
③数据库安全加固
6、Web渗透(1周)
①HTML、CSS和JavaScript简介
②OWASP Top10
③Web漏洞扫描工具
④Web渗透工具:Nmap、BurpSuite、SQLMap、其他(菜刀、漏扫等)

恭喜你,如果学到这里,你基本可以从事一份网络安全相关的工作,比如渗透测试、Web 渗透、安全服务、安全分析等岗位;如果等保模块学的好,还可以从事等保工程师。薪资区间6k-15k
到此为止,大概1个月的时间。你已经成为了一名“脚本小子”。那么你还想往下探索吗?
7、脚本编程(初级/中级/高级)
在网络安全领域。是否具备编程能力是“脚本小子”和真正黑客的本质区别。在实际的渗透测试过程中,面对复杂多变的网络环境,当常用工具不能满足实际需求的时候,往往需要对现有工具进行扩展,或者编写符合我们要求的工具、自动化脚本,这个时候就需要具备一定的编程能力。在分秒必争的CTF竞赛中,想要高效地使用自制的脚本工具来实现各种目的,更是需要拥有编程能力.
零基础入门,建议选择脚本语言Python/PHP/Go/Java中的一种,对常用库进行编程学习; 搭建开发环境和选择IDE,PHP环境推荐Wamp和XAMPP, IDE强烈推荐Sublime; ·Python编程学习,学习内容包含:语法、正则、文件、 网络、多线程等常用库,推荐《Python核心编程》,不要看完; ·用Python编写漏洞的exp,然后写一个简单的网络爬虫; ·PHP基本语法学习并书写一个简单的博客系统; 熟悉MVC架构,并试着学习一个PHP框架或者Python框架 (可选); ·了解Bootstrap的布局或者CSS。
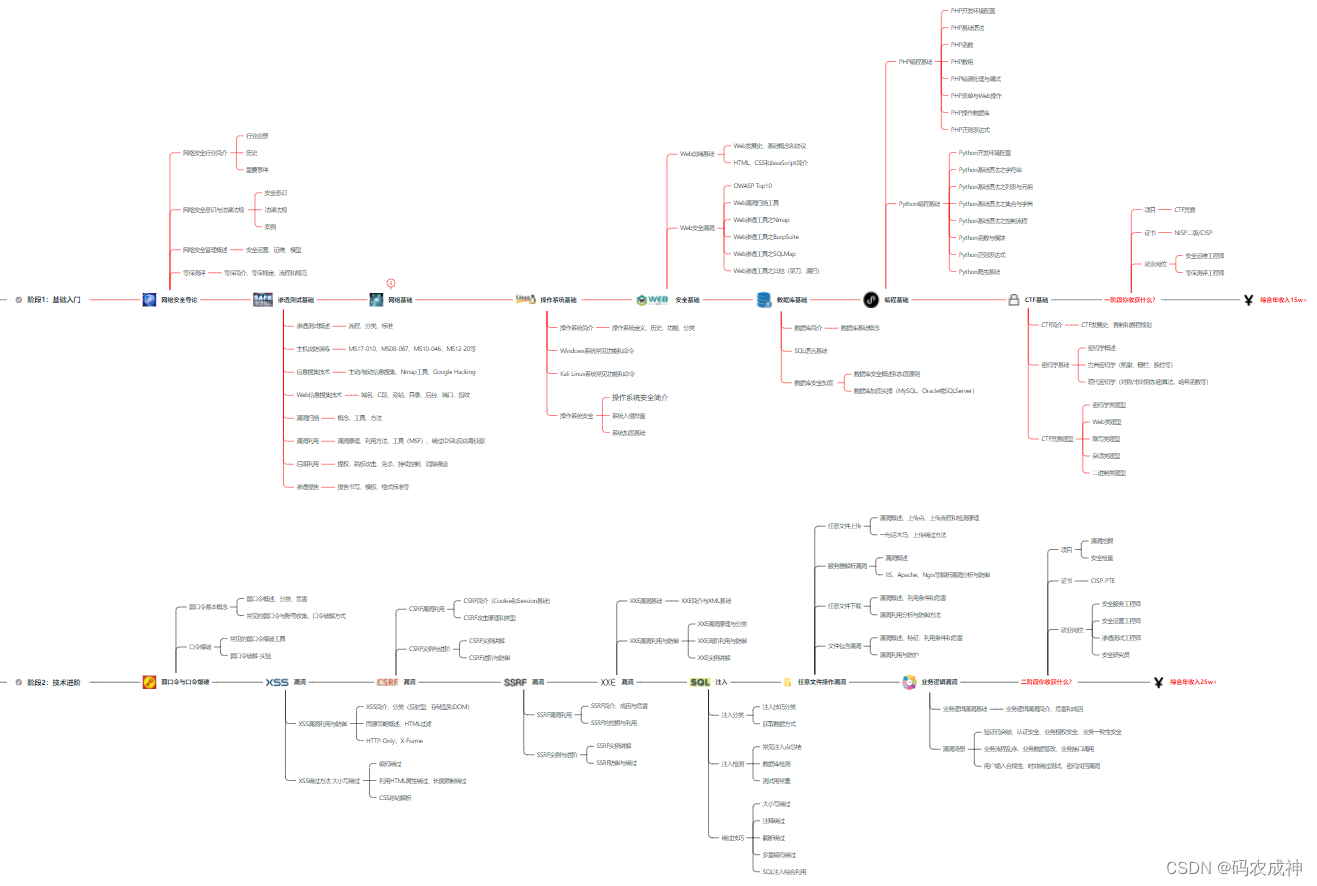
8、超级网工
这部分内容对零基础的同学来说还比较遥远,就不展开细说了,贴一个大概的路线。感兴趣的童鞋可以研究一下,不懂得地方可以【点这里】加我耗油,跟我学习交流一下。
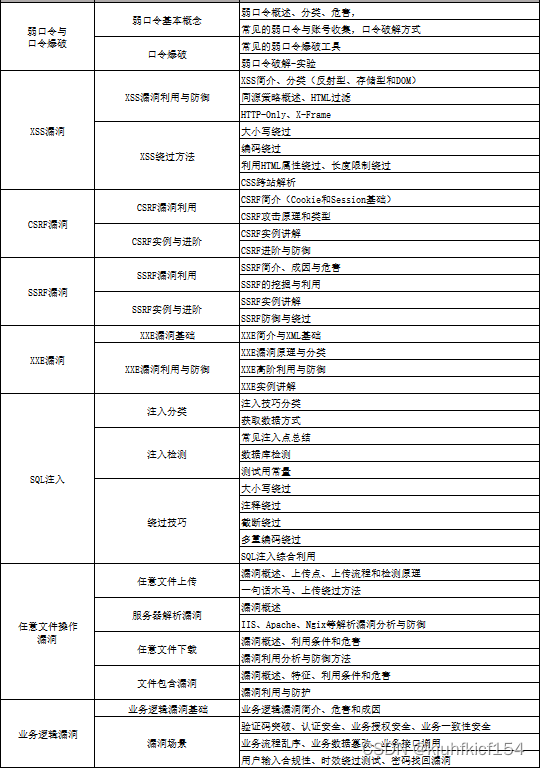
网络安全工程师企业级学习路线
如图片过大被平台压缩导致看不清的话,可以【点这里】加我耗油发给你,大家也可以一起学习交流一下。
一些我自己买的、其他平台白嫖不到的视频教程:

需要的话可以扫描下方卡片加我耗油发给你(都是无偿分享的),大家也可以一起学习交流一下。
网络安全学习路线&学习资源
结语
网络安全产业就像一个江湖,各色人等聚集。相对于欧美国家基础扎实(懂加密、会防护、能挖洞、擅工程)的众多名门正派,我国的人才更多的属于旁门左道(很多白帽子可能会不服气),因此在未来的人才培养和建设上,需要调整结构,鼓励更多的人去做“正向”的、结合“业务”与“数据”、“自动化”的“体系、建设”,才能解人才之渴,真正的为社会全面互联网化提供安全保障。
特别声明:
此教程为纯技术分享!本书的目的决不是为那些怀有不良动机的人提供及技术支持!也不承担因为技术被滥用所产生的连带责任!本书的目的在于最大限度地唤醒大家对网络安全的重视,并采取相应的安全措施,从而减少由网络安全而带来的经济损失!!!
更多推荐

 10
 0
- 0


 已为社区贡献44条内容


所有评论(0)