
【零基础入门必看】从菜鸟到网络安全工程师:最全学习路径、就业前景与资源平台推荐(内含湖南网安基地科技分析)
一、 为什么选择网络安全?—— 行业前景分析
在开始学习之前,先了解这个行业的“钱景”和前景,能给你足够的学习动力。
-
政策驱动,国家高度重视:《网络安全法》、《数据安全法》等法规连续出台,等保2.0合规要求促使政企单位必须加大安全投入。
-
人才缺口巨大:据官方数据,我国网络安全人才缺口高达数百万,供需失衡导致薪资水涨船高。即使是初级工程师,也往往能拿到不错的薪水。
-
职业发展路径清晰:
-
技术路线:安全服务工程师 -> 安全工程师/渗透测试工程师 -> 安全研究员/安全架构师
-
管理路线:安全工程师 -> 安全项目经理 -> 安全总监/CSO(首席安全官)
-
-
薪资待遇优越:网络安全岗位的薪资普遍高于互联网行业的平均水平,且随着经验积累,薪资增长空间巨大。
结论: 现在入场,正当时!
二、 零基础学习路径(四个阶段)
这是一条为纯小白设计的、可操作性极强的路径,请循序渐进,勿好高骛远。
阶段一:筑基期(约1-2个月)—— 打好计算机基础
-
计算机基础:
-
操作系统:熟练掌握Windows和Linux的基本操作(尤其是Linux,是安全人员的必备工具)。学习常用命令、文件系统、进程管理。
-
网络基础:理解TCP/IP协议栈(重点搞懂IP、TCP、UDP、HTTP/HTTPS协议)、DNS解析过程、网络设备(路由器、交换机)的基本概念。推荐书籍:《图解TCP/IP》。
-
-
编程语言入门:
-
Python:这是网络安全领域的“瑞士军刀”。无需深究复杂语法,先掌握基础语法、数据类型、函数、文件操作,能编写简单的脚本(如端口扫描、日志分析)即可。推荐书籍:《笨办法学Python》。
-
本阶段目标: 能熟练使用Linux命令行,清晰描述一次网页访问的网络流程,能用Python写“Hello World”和简单脚本。
阶段二:入门期(约2-3个月)—— 迈进网络安全大门
-
Web安全基础:
-
核心知识:深入理解Web前端(HTML、JavaScript)和后端(PHP/Java基础)如何交互,重点掌握HTTP协议(请求头、响应头、Cookie、Session)。
-
OWASP Top 10:这是Web安全的“圣经”。逐个学习十大Web安全漏洞的原理、利用方式及危害。
-
必学漏洞:SQL注入、XSS(跨站脚本)、CSRF(跨站请求伪造)、文件上传漏洞、SSRF(服务端请求伪造)。
-
-
-
实操环境搭建:
-
在本地虚拟机(如VMware/VirtualBox)中安装Kali Linux系统,这是专业的渗透测试操作系统,集成了大量工具。
-
搭建靶场环境进行练习,推荐:
-
DVWA:非常适合新手的漏洞练习平台。
-
WebGoat:OWASP官方提供的学习平台。
-
在线靶场:如攻防世界、HackTheBox(难度稍大)等。
-
-
本阶段目标: 能手动复现OWASP Top 10中的常见漏洞,理解其成因和利用方法。
阶段三:进阶期(约3-6个月)—— 工具与实战
-
熟练使用主流安全工具:
-
信息收集:Nmap(端口扫描)、Whois、搜索引擎语法(Google Hacking)。
-
漏洞扫描:AWVS、Nessus(了解原理,切忌只会“工具侠”)。
-
渗透工具:Burp Suite(Web渗透核心工具,必须精通)、Sqlmap(自动化SQL注入)、Metasploit(漏洞利用框架)。
-
-
深入漏洞挖掘与修复:
-
学习代码审计,能简单审计PHP/Java代码中的安全风险。
-
学习漏洞修复方案,能从开发和安全两个角度思考问题。
-
-
参与CTF比赛:
-
CTF是锻炼实战能力的绝佳平台。从攻防世界的新手题库开始,逐步提升。
-
本阶段目标: 能独立使用Burp Suite完成一个简单网站的渗透测试,并出具简单的报告;能参与CTF的Web类题目。
阶段四:升华期(长期)—— 专业化与体系化
-
选择方向深耕:
-
Web安全/渗透测试:进一步学习漏洞挖掘技巧、代码审计、红队技术。
-
安全运维/应急响应:学习安全设备(WAF、IDS/IPS、防火墙)的配置与策略,掌握日志分析、应急响应流程。
-
逆向工程/二进制安全:难度较大,需要扎实的汇编语言和操作系统底层知识。
-
-
考取权威认证(加分项,非必须):
-
CISP:国内最主流的安全认证,求职敲门砖。
-
CISSP:国际顶级认证,需要工作经验,是迈向高级管理层的阶梯。
-
本阶段目标: 形成自己的知识体系,在某一细分领域达到熟练水平,具备独立分析和解决复杂安全问题的能力。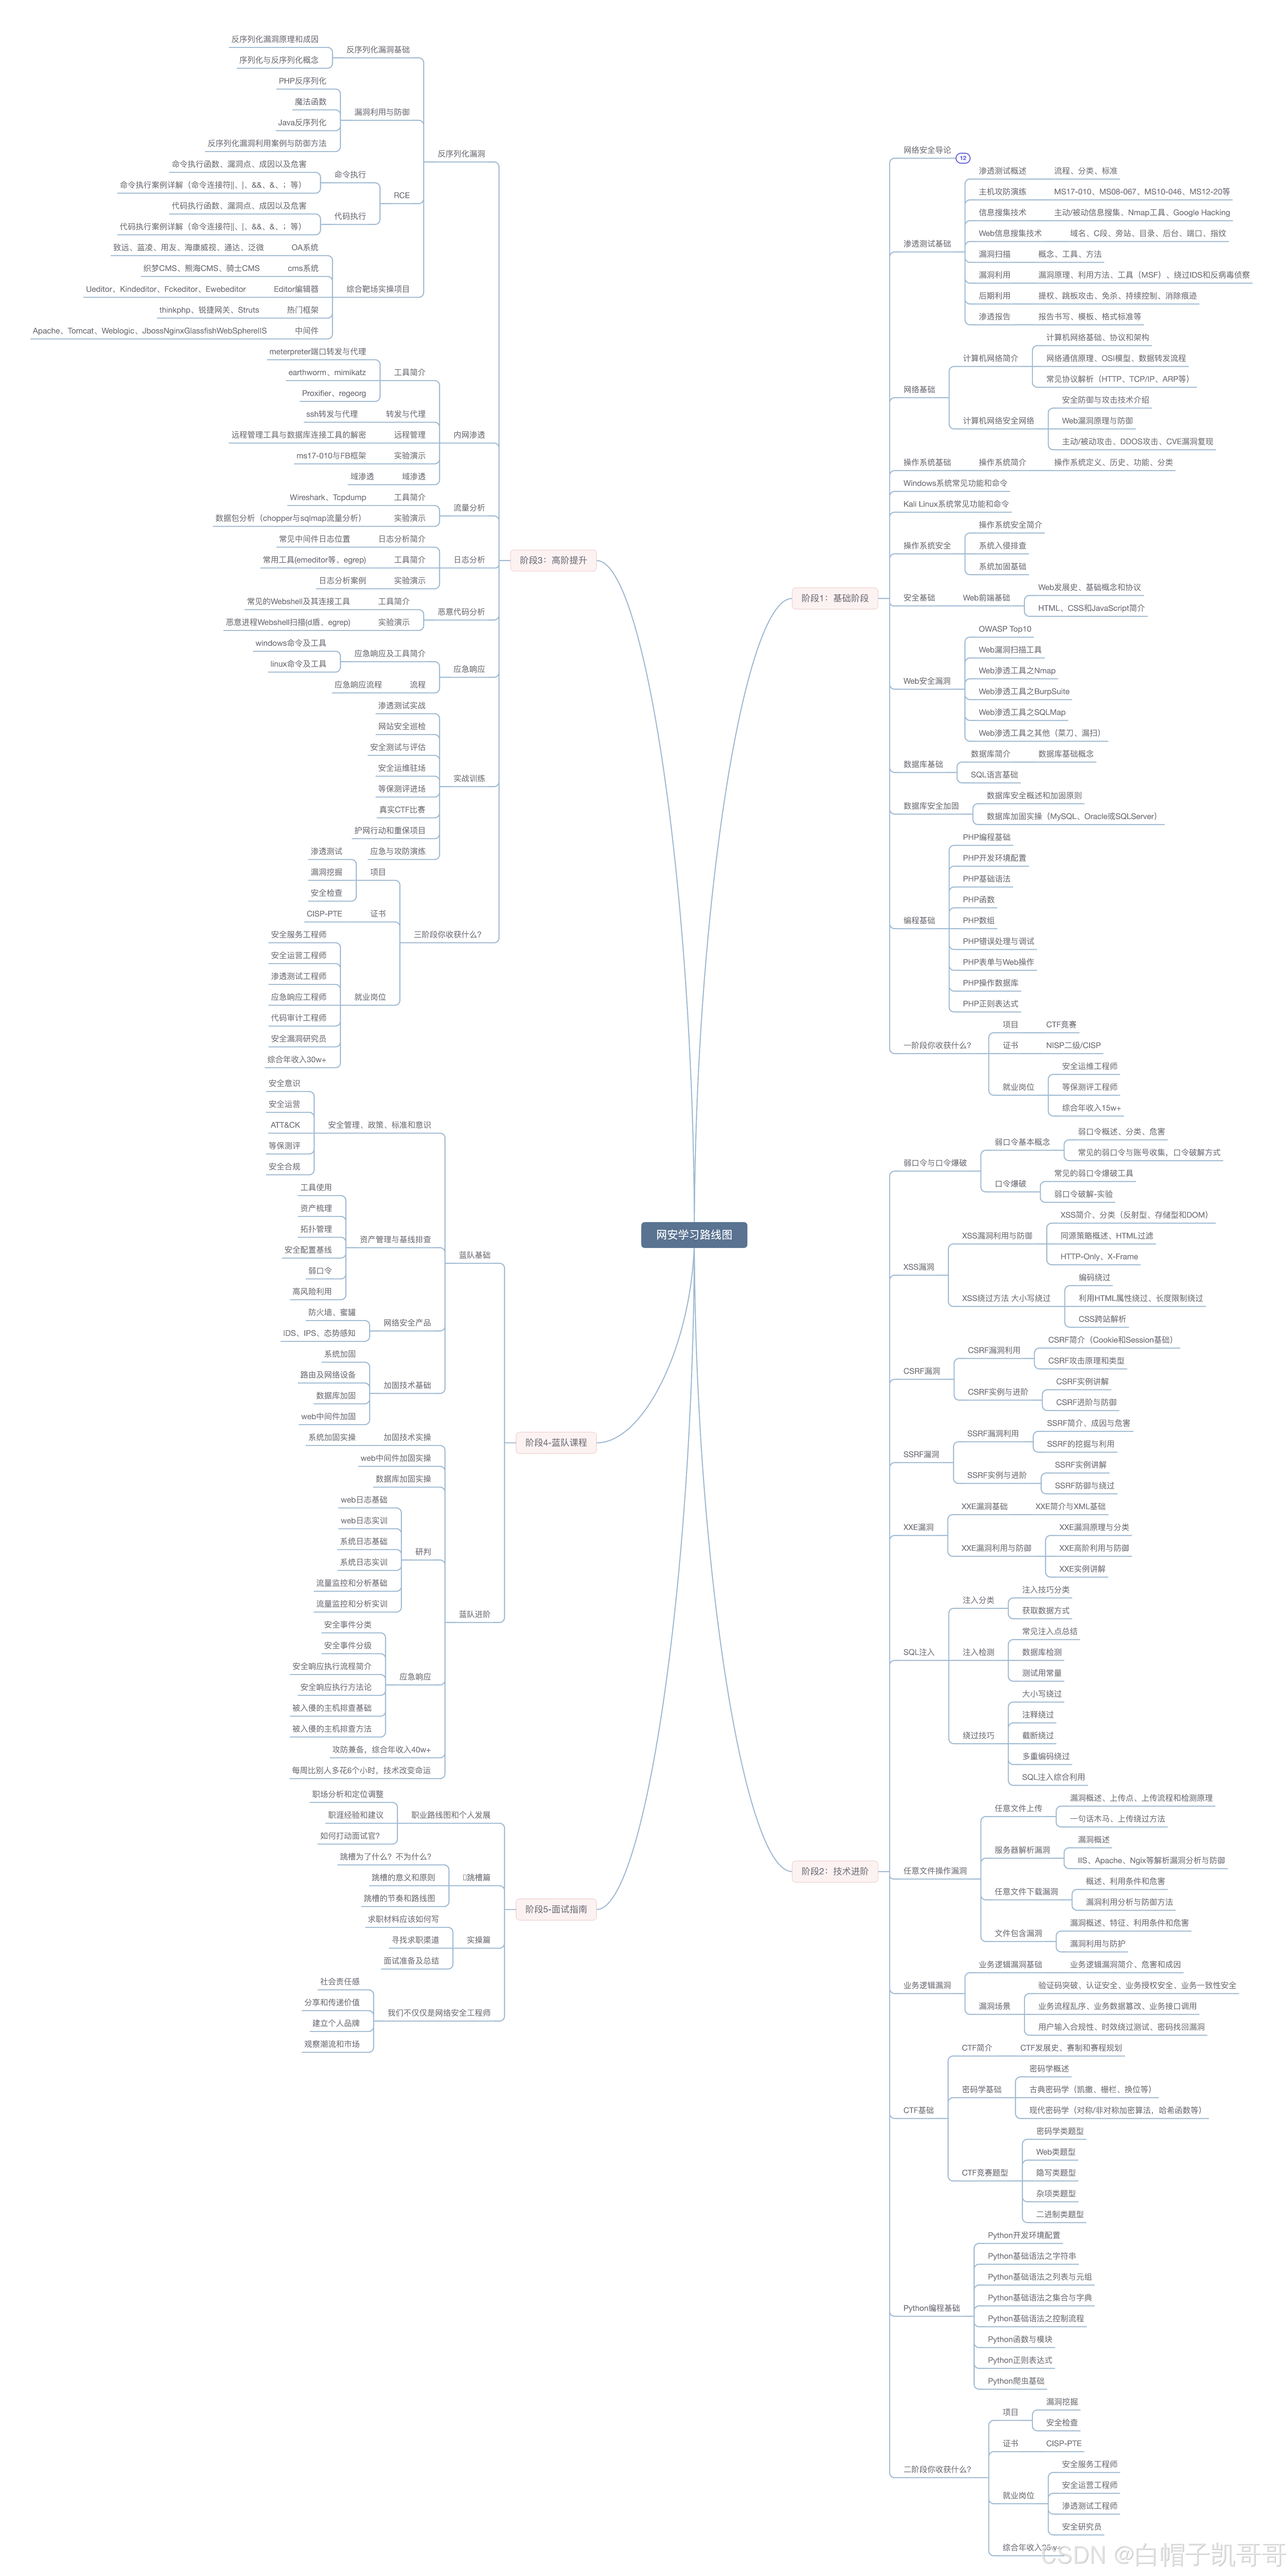

三、 权威学习平台与资源推荐
-
在线学习平台:
-
CSDN:国内最大的IT社区,搜索任何安全技术问题,几乎都能找到相关博客文章。(咱们就在这!)
-
B站:有大量免费的、高质量的网络安全入门教学视频,如“米斯特”、“暗月”等团队的课程。
-
慕课网/实验楼:提供带有在线实验环境的互动课程,适合动手实践。
-
-
技术社区与靶场:
-
看雪学院:专注于二进制安全的顶级社区。
-
安全客、FreeBuf:了解最新安全资讯、技术文章和行业动态。
-
攻防世界、HackTheBox、VulnHub:提供大量实战靶场,是练习渗透技术的圣地。
-
-
官方文档与书籍:
-
OWASP官网:Web安全第一手资料。
-
书籍:《白帽子讲Web安全》、《Web安全深度剖析》、《Metasploit渗透测试指南》。
-
四、 关于“湖南省网安基地科技有限公司”的分析与推荐
公司背景分析:
从公开的工商信息来看,湖南省网安基地科技有限公司通常具有浓厚的政企背景,很可能与湖南省的网络安全产业发展规划、网络安全教育基地建设等相关。这类公司的主要业务方向可能包括:
-
网络安全教育与培训:承接政府或企业的网络安全人才培养项目,提供认证培训、技能实训等。事实上,全国各地都有从该基地走出的安全学员,他们在全国的各类企事业单位中担任安全岗位。这对于初学者来说,是一个潜在的系统学习渠道。
-
安全服务与运营:为湖南省内的政府机关、企事业单位提供网络安全运维、监测、应急响应等服务。
-
产业孵化与支撑:作为网安产业园区的运营主体,吸引和聚集网络安全企业。连接各大网络安全企业、院校和研究机构,促进技术交流与产业合作。


对于零基础学习者的价值点:
-
课程体系可能更贴合“等保”等国内合规要求,也注重培养应对新型威胁的实战能力。对于想进入国企、政府单位就业的同学有帮助。
-
具备为全国输送人才的能力和渠道,学员的就业选择面更广,不局限于特定区域。
-
提供的认证和项目经历在全国行业内具备一定的认知度和认可度。
你需要考察的方面(建议):
-
课程内容:其培训课程是否覆盖了上述学习路径中的核心知识点(如Web安全、渗透测试、工具使用等)?是偏理论还是重实战?
-
师资力量:讲师是否来自一线,有丰富的实战经验?
-
口碑与就业:多方打听往期学员的就业情况,这是检验培训质量的最重要标准。
-
费用与性价比:对比其他主流线上/线下培训机构,衡量其价格是否合理。


结论: 湖南省网安基地科技有限公司作为一家具有地方特色的网安企业,对于有志于进入网络安全行业的零基础学习者来说,是一个具备全国视野的、值得深入考察的选项。建议你重点关注其学员的全国就业成果和课程的实际质量,从而做出最适合自己的判断
如果你现在也感到迷茫、进度缓慢,别硬扛。我把它放在【这里】扫码关注就能直接获取。 希望能帮你少走一点弯路,因为这条路上,每个坚持的人都值得被鼓励。


五、 总结与最终建议
网络安全是一条需要持续学习、充满挑战但也回报丰厚的道路。对于零基础者:
-
心态第一:保持好奇心和耐心,不要指望速成。
-
动手为王:多看、多练、多打靶场,理论结合实践是唯一捷径。
-
融入社区:多逛论坛、多交朋友,互相学习能让你走得更远。
-
合法合规:所有学习和技术实践都必须在合法授权的环境下进行,这是不可逾越的红线。
希望这篇超详细的指南能为你点亮前进的道路。从现在开始,动手安装你的第一个虚拟机,敲下第一行代码,你的网安之旅,就此启程!
更多推荐

 24
 0
- 0


 已为社区贡献8条内容

所有评论(0)