
转行网络安全:从程序员转安全工程师的经验分享
转行网络安全:从程序员转安全工程师的经验分享
一、引言
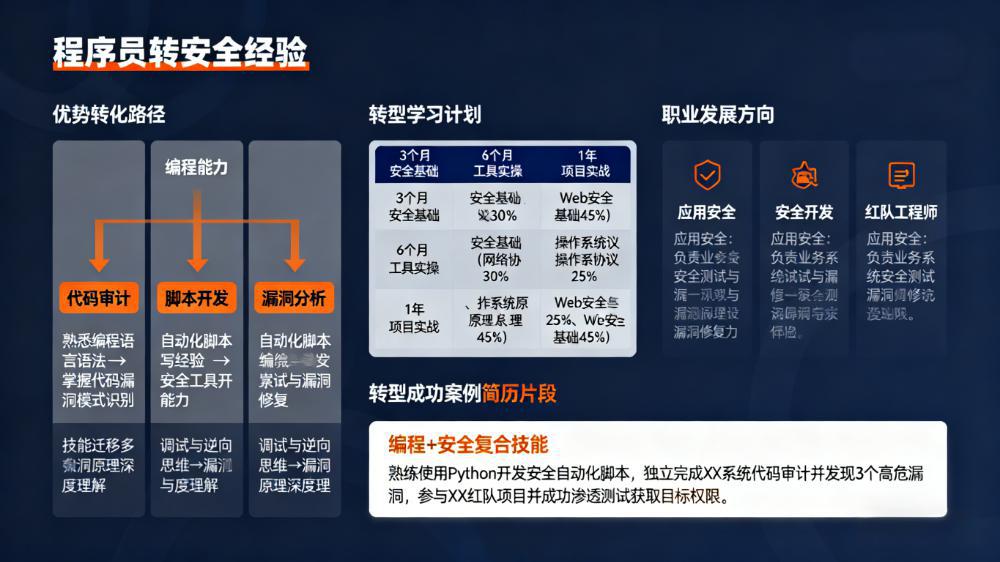
从程序员转行网络安全工程师(如应用安全工程师、代码审计工程师)是近年来的热门方向,程序员具备的代码基础、逻辑思维和项目经验,能成为转行安全的核心优势。但转型过程中需补充安全知识、调整职业定位,避免走弯路。本文结合多位从程序员成功转型安全工程师的经验,从转型优势、方向选择、学习路径到面试技巧,提供实用的转型指南,帮你高效实现职业转换。
二、程序员转型安全工程师的核心优势
相比其他跨专业转行人群,程序员转型安全有天然优势,需充分利用这些优势加速转型:
1. 代码基础:轻松掌握代码审计与漏洞分析
-
优势体现:程序员熟悉至少一门编程语言(如 Java、PHP、Python),能快速读懂 Web 应用源代码,理解漏洞产生的代码逻辑(如 SQL 注入的字符串拼接问题、XSS 的未编码输出);
-
转型应用:
-
Java 程序员可优先选择 Java 代码审计方向,分析 Spring Boot、MyBatis 框架的漏洞(如 MyBatis 的 SQL 注入风险);
-
PHP 程序员可从 Discuz!、WordPress 等开源项目的代码审计入手,快速发现 Web 漏洞。
2. 项目经验:理解业务逻辑,定位逻辑漏洞
-
优势体现:程序员参与过实际项目开发,熟悉 Web 应用的业务流程(如登录、支付、订单管理),能快速理解业务逻辑,发现工具难以检测的逻辑漏洞(如越权访问、密码重置漏洞);
-
案例:某电商项目中,程序员通过分析 “订单修改” 功能的业务逻辑,发现未验证订单归属权,导致攻击者可修改他人订单(越权漏洞),这类漏洞需结合业务逻辑才能发现,非开发背景者较难快速定位。
3. 工具使用:快速上手安全工具
-
优势体现:程序员熟悉开发工具(如 VS Code、IDEA)和命令行操作,能快速掌握安全工具的使用(如代码审计工具 Fortify、渗透测试工具 Burp Suite);
-
对比:非开发背景者可能需要 1-2 周熟悉 Burp Suite 的基本操作,而程序员因具备 HTTP 请求理解和参数分析基础,通常 1-2 天即可上手。
4. 学习能力:快速吸收安全知识
- 优势体现:程序员在职业生涯中需持续学习新技术(如框架更新、语言特性),具备较强的自主学习能力,能快速吸收网络安全领域的新知识(如漏洞原理、防御技术)。
三、转型方向选择(3 个适合程序员的方向)
程序员转型安全需结合自身技术栈选择方向,避免盲目学习,以下 3 个方向与开发技能匹配度高,转型难度低:
1. 应用安全工程师(Application Security Engineer)
(1)岗位核心职责
-
参与软件开发流程(SDLC),在需求、设计、编码、测试阶段提供安全建议;
-
进行代码审计,发现并修复 Web 应用中的安全漏洞(如 SQL 注入、XSS、文件上传);
-
制定应用安全规范(如编码安全指南、漏洞修复标准),培训开发团队安全意识。
(2)适合人群
-
有 1-3 年 Web 开发经验(如 Java、PHP、前端开发),熟悉 MVC 框架(如 Spring MVC、ThinkPHP);
-
对代码安全敏感,喜欢从代码层面解决安全问题。
(3)转型优势
-
无需完全放弃开发技能,可在原有开发经验基础上补充安全知识;
-
岗位需求大,几乎所有互联网公司和企业级软件厂商均需应用安全工程师。
2. 代码审计工程师(Code Audit Engineer)
(1)岗位核心职责
-
审计 Web 应用源代码(如 Java、PHP、Python 项目),发现安全漏洞并提供修复方案;
-
编写代码审计报告,记录漏洞位置、风险等级、修复建议;
-
跟踪漏洞修复进度,验证修复效果。
(2)适合人群
-
有 2-5 年开发经验,精通至少一门编程语言,熟悉常见 Web 框架的源码逻辑;
-
耐心细致,喜欢阅读和分析复杂代码(如框架源码、业务逻辑代码)。
(3)转型优势
-
与开发技能高度匹配,代码基础扎实者可快速上手,转型周期短(3-6 个月);
-
薪资待遇高,国内一线城市代码审计工程师月薪普遍在 20k-40k,高于同年限开发岗位。
3. 安全开发工程师(Security Development Engineer)
(1)岗位核心职责
-
开发安全工具(如漏洞扫描工具、日志分析平台、安全管理系统);
-
集成安全功能到现有业务系统(如登录认证、数据加密、权限控制);
-
维护安全开发框架(如安全的 API 网关、加密组件)。
(2)适合人群
-
有 1-3 年开发经验,熟悉 Python/Go/Java 等语言,具备工具开发或系统设计能力;
-
对安全工具和安全产品感兴趣,不想完全脱离开发工作。
(3)转型优势
-
完全发挥开发技能,安全知识作为辅助,转型难度最低;
-
岗位兼具开发和安全属性,职业发展路径广(可向安全架构师或技术管理方向发展)。
四、转型学习路径(3-6 个月实战计划)
以 “应用安全工程师” 转型为例,提供分阶段学习计划,其他方向可参考调整:
1. 基础阶段(1-2 个月):补充安全基础知识
(1)学习内容
- Web 安全基础:
-
常见 Web 漏洞原理(SQL 注入、XSS、CSRF、文件上传、命令注入),参考《白帽子讲 Web 安全》;
-
HTTP 协议核心(请求方法、状态码、Cookie/Session、请求头 / 响应头),使用 Wireshark 抓包分析请求流程。
- 安全工具入门:
-
Burp Suite:掌握 Proxy 拦截、Repeater 重放、Intruder 爆破,用于漏洞验证;
-
代码审计工具:Seay(PHP)、Fortify(多语言),学习基本使用方法。
(2)实操任务
-
搭建 DVWA 靶场,手工验证所有 Web 漏洞(如用 Burp Suite 验证 SQL 注入、XSS);
-
审计 DVWA 源代码,找到漏洞对应的代码位置,分析漏洞产生原因(如 SQL 注入的未过滤用户输入);
-
编写简单的安全工具(如用 Python 写一个 SQL 注入检测脚本,检测目标 URL 是否存在注入漏洞)。
2. 提升阶段(2-3 个月):深化代码审计与安全开发
(1)学习内容
- 代码审计进阶:
-
框架安全:学习常用框架的漏洞审计方法(如 Java 的 Spring Boot、PHP 的 ThinkPHP),参考《代码审计:企业级 Web 应用安全架构》;
-
逻辑漏洞:学习越权访问、密码重置、业务逻辑漏洞的审计思路,关注 FreeBuf、看雪论坛的漏洞分析文章。
- 安全开发实践:
-
安全编码:学习 OWASP 安全编码指南(如输入验证、输出编码、参数绑定);
-
漏洞修复:针对审计发现的漏洞,编写修复代码(如用预编译语句修复 SQL 注入、用 htmlspecialchars() 修复 XSS)。
(2)实操任务
-
审计开源项目(如 Discuz! X3.4、WordPress),发现至少 2-3 个漏洞,编写审计报告;
-
参与公司内部项目的安全评审,在需求阶段提出安全建议(如登录接口需加验证码、敏感数据需加密存储);
-
开发一个简单的代码审计辅助工具(如用 Python 写一个函数调用分析脚本,快速定位危险函数如 eval()、system())。
3. 求职准备阶段(1 个月):简历优化与面试实战
(1)学习内容
- 简历优化:
-
突出开发经验与安全技能的结合(如 “3 年 Java 开发经验,精通 Spring Boot 框架代码审计,发现并修复 10+ Web 漏洞”);
-
添加安全项目经历(如 “参与公司电商项目代码审计,发现越权访问漏洞,避免用户数据泄露风险”);
-
列出掌握的安全工具和认证(如 Burp Suite、Fortify、CEH 认证)。
- 面试准备:
-
复习常见面试题(如 “如何审计 Spring Boot 项目的 SQL 注入漏洞?”“如何修复 XSS 漏洞?”);
-
准备代码审计案例,能清晰讲解 “发现漏洞→分析原因→修复方案” 的完整流程;
-
练习安全工具演示(如用 Burp Suite 演示漏洞验证过程,用 Fortify 演示代码审计)。
(2)实操任务
-
优化简历,投递 5-10 家目标公司(如互联网大厂、安全厂商、企业级软件公司);
-
模拟面试:找有安全行业经验的朋友进行模拟面试,针对性改进回答思路;
-
整理面试错题,补充薄弱知识点(如内网安全、安全合规)。
五、转型常见问题与解决方案
1. 问题 1:“开发工作忙,没时间系统学习安全知识”
-
解决方案:
-
碎片化学习:每天抽出 1-2 小时(如通勤、午休),通过安全社区(FreeBuf、安全客)阅读漏洞分析文章,或观看 B 站安全教程;
-
结合工作学习:在开发项目时,主动关注安全问题(如编写 SQL 语句时使用预编译、输出用户输入时进行编码),将安全知识融入日常工作。
2. 问题 2:“缺乏安全项目经验,简历没亮点”
-
解决方案:
-
开源项目贡献:参与开源项目的安全审计,发现漏洞后提交 GitHub Issue 或 PR,在简历中体现;
-
个人项目:搭建个人渗透测试实验室,完成开源项目(如 Discuz!、WordPress)的代码审计,编写审计报告并上传至 GitHub;
-
内部转岗:若公司有安全团队,可主动申请参与安全相关工作(如项目安全评审、漏洞修复),积累内部项目经验。
3. 问题 3:“面试时被问内网安全、应急响应等不熟悉的领域”
-
解决方案:
-
明确职业定位:面试时主动说明转型方向(如 “我主要专注于应用安全和代码审计方向,内网安全正在学习中”),引导面试官关注你的优势领域;
-
提前学习基础:了解内网安全、应急响应的基本概念(如端口转发、日志分析),避免完全不懂;
-
突出学习能力:说明 “虽然目前对某些领域不熟悉,但具备快速学习能力,已制定学习计划,如通过 HTB 靶场练习内网渗透”。
六、总结
程序员转型网络安全工程师的核心是 “发挥开发优势,补充安全知识”,无需完全放弃原有技能,而是将开发能力转化为安全领域的竞争力。建议选择与开发技能匹配度高的方向(如应用安全、代码审计),按阶段制定学习计划,通过靶场实战、代码审计和安全开发项目积累经验。转型过程中需保持耐心,持续学习,同时利用开发背景的优势突出简历亮点,面试时引导面试官关注你的核心竞争力。只要方法得当,3-6 个月即可实现从程序员到安全工程师的转型,开启新的职业发展路径。
学习资源
如果你是也准备转行学习网络安全(黑客)或者正在学习,这里开源一份360智榜样学习中心独家出品《网络攻防知识库》,希望能够帮助到你
知识库由360智榜样学习中心独家打造出品,旨在帮助网络安全从业者或兴趣爱好者零基础快速入门提升实战能力,熟练掌握基础攻防到深度对抗。
1、知识库价值
深度: 本知识库超越常规工具手册,深入剖析攻击技术的底层原理与高级防御策略,并对业内挑战巨大的APT攻击链分析、隐蔽信道建立等,提供了独到的技术视角和实战验证过的对抗方案。
广度: 面向企业安全建设的核心场景(渗透测试、红蓝对抗、威胁狩猎、应急响应、安全运营),本知识库覆盖了从攻击发起、路径突破、权限维持、横向移动到防御检测、响应处置、溯源反制的全生命周期关键节点,是应对复杂攻防挑战的实用指南。
实战性: 知识库内容源于真实攻防对抗和大型演练实践,通过详尽的攻击复现案例、防御配置实例、自动化脚本代码来传递核心思路与落地方法。
2、 部分核心内容展示
360智榜样学习中心独家《网络攻防知识库》采用由浅入深、攻防结合的讲述方式,既夯实基础技能,更深入高阶对抗技术。
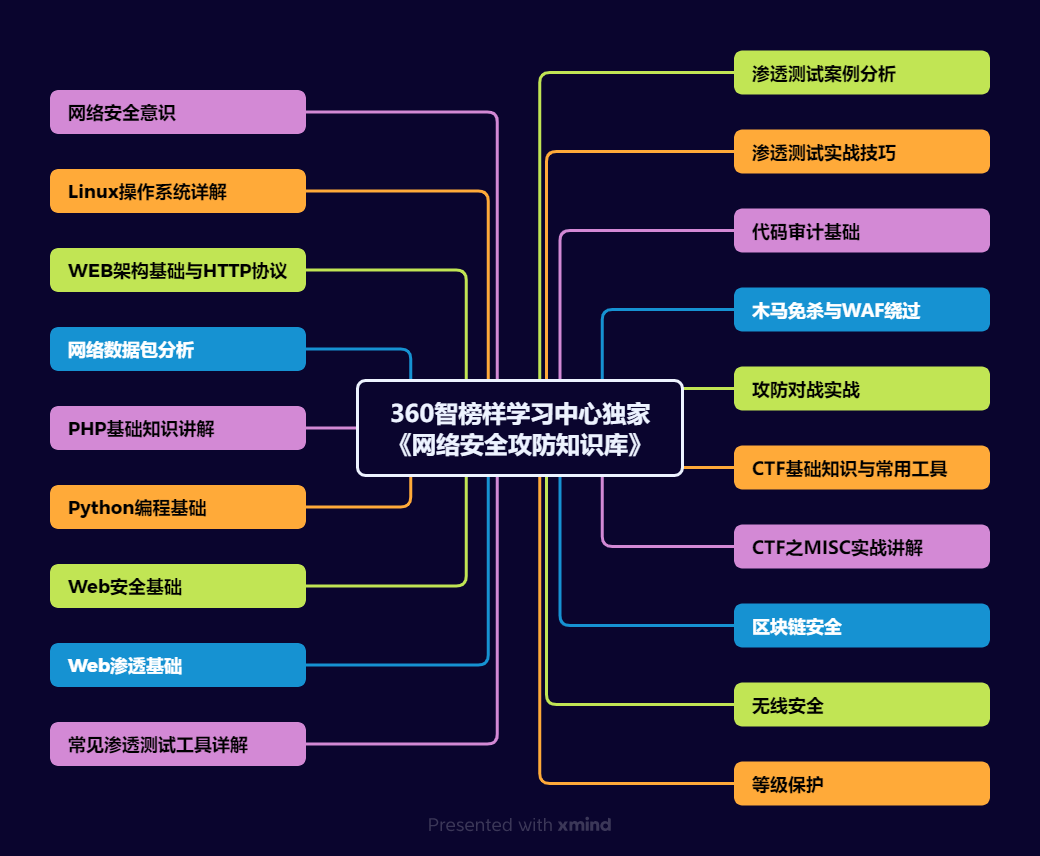
360智榜样学习中心独家《网络攻防知识库》采用由浅入深、攻防结合的讲述方式,既夯实基础技能,更深入高阶对抗技术。
内容组织紧密结合攻防场景,辅以大量真实环境复现案例、自动化工具脚本及配置解析。通过策略讲解、原理剖析、实战演示相结合,是你学习过程中好帮手。
1、网络安全意识
2、Linux操作系统
3、WEB架构基础与HTTP协议
4、Web渗透测试
5、渗透测试案例分享
6、渗透测试实战技巧
7、攻防对战实战
8、CTF之MISC实战讲解
3、适合学习的人群
一、基础适配人群
- 零基础转型者:适合计算机零基础但愿意系统学习的人群,资料覆盖从网络协议、操作系统到渗透测试的完整知识链;
- 开发/运维人员:具备编程或运维基础者可通过资料快速掌握安全防护与漏洞修复技能,实现职业方向拓展或者转行就业;
- 应届毕业生:计算机相关专业学生可通过资料构建完整的网络安全知识体系,缩短企业用人适应期;
二、能力提升适配
1、技术爱好者:适合对攻防技术有强烈兴趣,希望掌握漏洞挖掘、渗透测试等实战技能的学习者;
2、安全从业者:帮助初级安全工程师系统化提升Web安全、逆向工程等专项能力;
3、合规需求者:包含等保规范、安全策略制定等内容,适合需要应对合规审计的企业人员;
因篇幅有限,仅展示部分资料,完整版的网络安全学习资料已经上传CSDN,朋友们如果需要可以在下方CSDN官方认证二维码免费领取【保证100%免费】
更多推荐

 22
 0
- 0


 已为社区贡献42条内容

所有评论(0)