
网络安全小白全攻略:从入门到精通的完整学习路线 收藏即够用!
网络安全学习指南:从零基础到实战,收藏这份完整路线少走弯路
文章介绍了网络安全行业200万人才缺口现状,提供四阶段实战学习路线:网安基础(系统命令、网络协议)、Web安全(Python开发、渗透测试)、内网攻防(横向移动、权限维持)、网安项目(渗透测试、应急响应)。这套科学路线帮助学习者少走弯路,直接对接企业岗位需求,实现从入门小白到岗位刚需人才的跨越。
在数字化浪潮中,网络安全早已不是 “可选技能”,而是守护数字世界的 “刚需能力”。我国网络安全产业历经三次关键变革,从早期的反病毒单点防护,到静态网络纵深防御,再到如今依托大数据、AI 的动态积极防御,技术迭代不断加速。
但行业发展背后,是200 万人才缺口的严峻困境(2025 年国家网信办数据):高端实战型人才不足 5000 人,能源、金融等重点行业核心岗位空缺率超 30%;AI 安全、量子安全等前沿领域人才供给不足需求的 5%,金融行业 AI 安全架构师年薪 80 万仍 “一将难求”。
面对如此现状,一套科学的学习路线能帮你少走 3 年弯路。下面这份从基础到实战的完整指南,把 “学什么、为啥学、怎么练” 讲得明明白白,看完直接对接企业岗位需求!
阶段 1:网安基础 —— 筑牢攻防底层逻辑
核心目标:搞懂 “攻击从哪来”,为后续实战打地基,避免学完漏洞却看不懂原理。
- 系统命令(Windows/Linux)
- Windows:重点掌握
netstat(查可疑连接)、taskkill(终止恶意进程)、icacls(管理文件权限),能快速排查黑客留下的隐藏进程和权限篡改痕迹。 - Linux:吃透
ps(找伪装进程)、sudo(控制用户权限)、crontab(查恶意定时任务),毕竟服务器端多是 Linux 系统,是黑客攻击的核心目标。
- 网络基础协议
- 深入 TCP/IP 协议(理解三次握手、四次挥手,破解 SYN Flood 攻击)、HTTP/HTTPS 协议(剖析请求结构,识别 SQL 注入、XSS 攻击特征)、ARP 协议(防范中间人攻击)。
- 所有网络攻击都基于协议漏洞,懂协议才能从源头识别风险,比如用 TCP 知识防御 DDoS,用 HTTP 特征拦截 Web 攻击。
- 数据库与 Web 基础
- 数据库:掌握 MySQL 基本 SQL 语句、权限管理,吃透 SQL 注入原理(字符型、数字型、盲注等),80% 的 Web 应用依赖数据库,防住注入就是守住核心数据。
- Web 前端:懂 HTML 表单(找文件上传、登录漏洞点)、JS 事件(明白 XSS 如何注入恶意脚本);后端:理解 PHP 连接数据库流程、Session/Cookie 安全存储,避免未授权访问和逻辑漏洞。
阶段 2:Web 安全 —— 掌握攻击武器库,从 “看漏洞” 到 “用漏洞”
核心目标:学会渗透测试全流程,能主动找漏洞、验证风险,反向提升防御能力,这是企业安全岗的核心技能。
- Python 开发基础(脚本化攻防)
- 学 Python 基础语法、
requests库(批量扫漏洞)、socket库(伪造网络协议)、scapy库(解析数据包)。 - 手动测试效率太低,用 Python 写自动化脚本,能快速遍历目标、验证 0day 漏洞,攻防效率直接翻倍。
- 渗透流程:从信息收集到漏洞利用
-
SQL 注入:用
SQLMap自定义 payload、绕过 WAF,拖取数据库数据; -
XSS:搭
xssplatform平台,窃取用户 Cookie、伪造登录; -
文件上传:学后缀绕过、
.htaccess解析篡改,突破后直接传 Webshell 拿服务器权限; -
还需掌握命令注入、CSRF 等,覆盖更多攻击场景。
-
信息收集:用
Sublist3r挖子域名、WhatWeb识别 CMS 版本、Nmap扫端口,再结合社工信息(企业人员、业务流程),扩大攻击面。 -
漏洞利用:
阶段 3:内网攻防 —— 聚焦企业级实战,从 “单点防御” 到 “整体防护”
核心目标:企业要的不是 “只会挖单个漏洞的人”,而是能构建整体防御体系的专家,内网攻防直接对应真实企业场景。
- 内网渗透(横向移动 + 权限提升)
- 域环境信息收集:用
BloodHound分析域内权限、ADExplorer查活动目录,找域管理员攻击路径; - 横向移动:学
IPC$共享、WMI 远程执行、PTH 哈希传递,突破外网后能向内网扩散; - 权限提升:掌握 Windows(
MS14-058等漏洞)、Linux(SUID 滥用、内核漏洞)提权,从普通用户拿到 root / 管理员权限。
- 权限维持与免杀技术
- 权限维持:Windows 用注册表、计划任务、服务后门;Linux 用
crontab、SSH 密钥、Rootkit,确保长期控制目标; - 免杀技术:懂杀毒软件检测机制(特征码、行为、启发式),学代码混淆、加壳、动态分段执行,让攻击 payload 绕过防护,这是高级渗透的必备技能。
阶段 4:网安项目 —— 用实战验收成果,学完直接对接岗位
核心目标:把零散知识串成 “完整攻防闭环”,从 “修漏洞” 到 “写方案”,满足企业对 “实战能力” 的核心要求。
- 渗透测试项目实战
- 走完整流程:前期沟通→确定测试范围→信息收集→漏洞检测→利用→提权→出报告;
- 写专业报告:包含漏洞详情(风险等级、验证方法)、修复建议(代码级解决方案)、附录(PoC 脚本、截图),这是求职时的硬通货。
- 应急响应(攻击溯源 + 止损恢复)
- 日志分析:查 Windows 事件日志、Linux 系统日志、Web 访问日志,定位攻击源和手段;
- 样本分析:用
Virustotal查哈希、IDA Pro逆向、Cuckoo沙箱动态分析; - 标准化处置:断网隔离→资产盘点→漏洞修复→数据恢复,在攻击发生时快速止损。
- CTF 竞赛实战
- 攻 Web 方向(挖漏洞解题)、逆向方向(二进制分析)、Misc 方向(隐写 + 流量分析)、PWN 方向(二进制漏洞利用);
- CTF 是技术 “试金石”,获奖经历能让你的简历直接脱颖而出。
重要提醒:技术用于防御,非法渗透必被查!
比扫描更快的是罚单再高的扫描速率,也赶不上《网络安全法》罚款数字的爬升速度 —— 你扫的是端口,它扫的是你的账户余额;你按毫秒提速,它按百万加码;当 0day 还在缓冲区里排队,罚款单已经光速签收了。

为了帮助大家更好的塑造自己,成功转型,我给大家准备了一份网络安全入门/进阶学习资料,里面的内容都是适合零基础小白的笔记和资料,不懂编程也能听懂、看懂这些资料!
网络安全/黑客零基础入门
【----帮助网安学习,以下所有学习资料文末免费领取!----】
> ① 网安学习成长路径思维导图
> ② 60+网安经典常用工具包
> ③ 100+SRC漏洞分析报告
> ④ 150+网安攻防实战技术电子书
> ⑤ 最权威CISSP 认证考试指南+题库
> ⑥ 超1800页CTF实战技巧手册
> ⑦ 最新网安大厂面试题合集(含答案)
> ⑧ APP客户端安全检测指南(安卓+IOS)
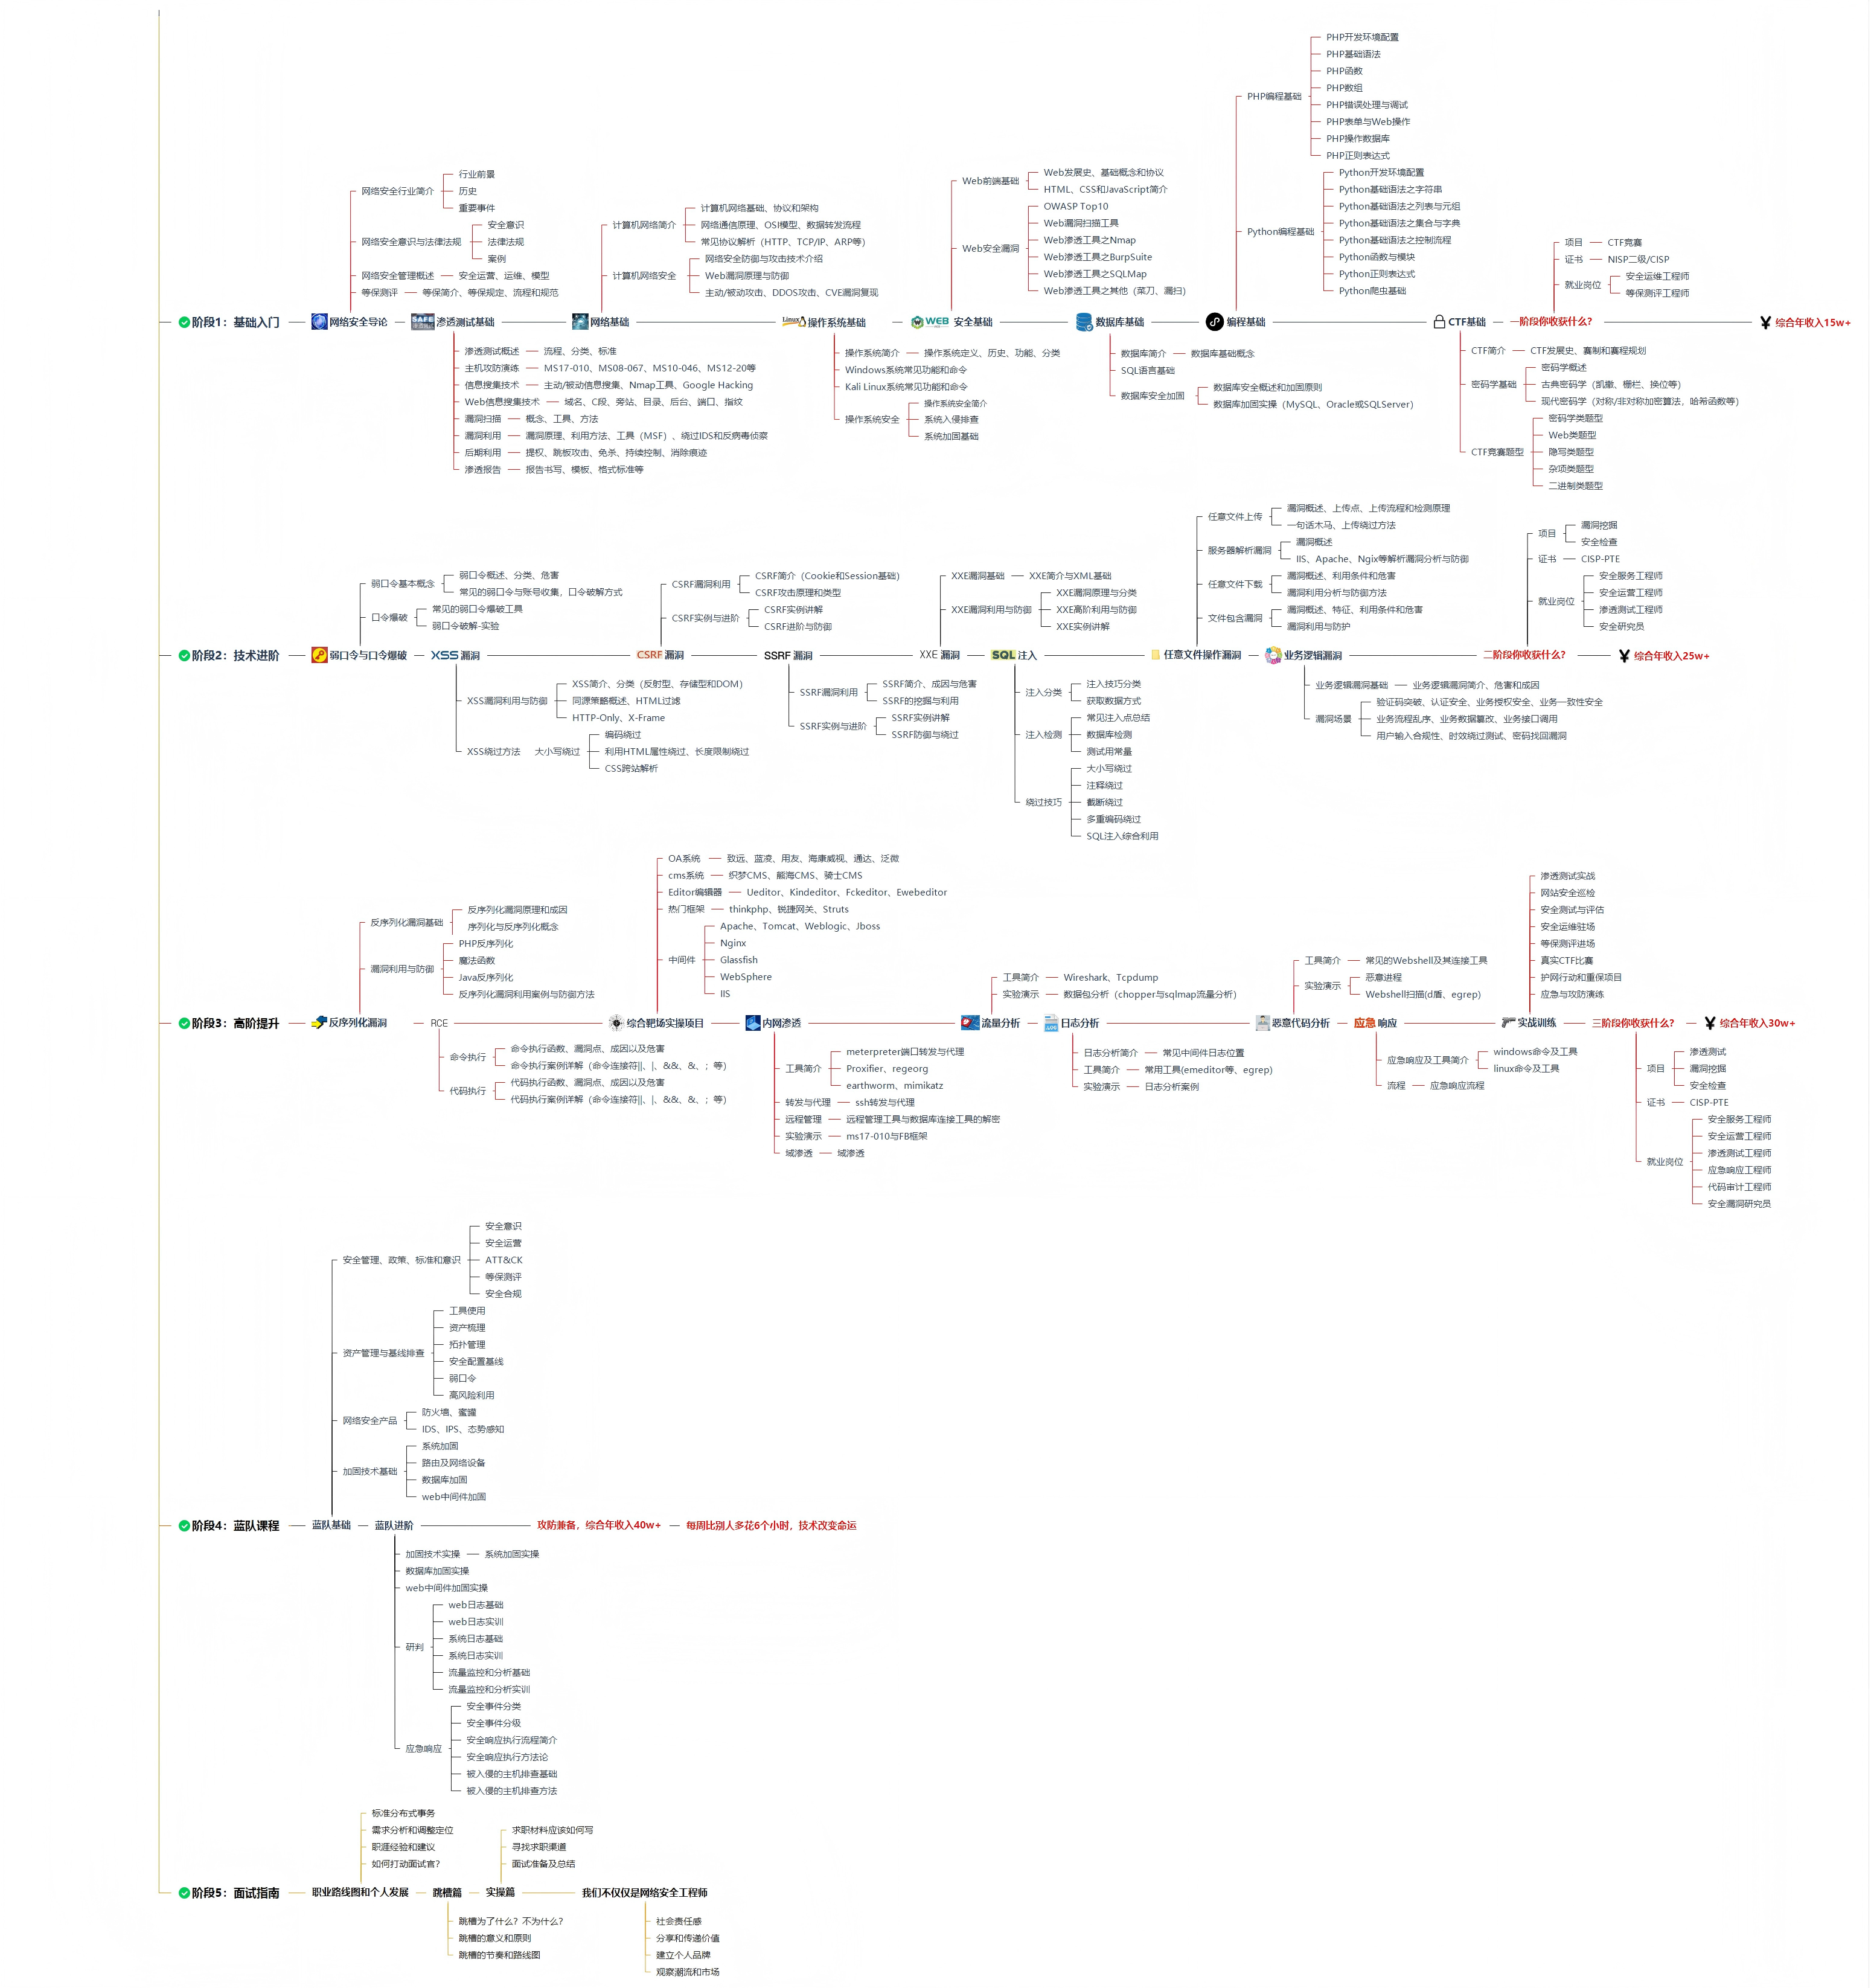
1.成长路线图&学习规划
要学习一门新的技术,作为新手一定要先学习成长路线图,方向不对,努力白费。
对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图&学习规划。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。

2.视频教程
很多朋友都不喜欢晦涩的文字,我也为大家准备了视频教程,其中一共有21个章节,每个章节都是当前板块的精华浓缩。

3.SRC&黑客文籍
大家最喜欢也是最关心的SRC技术文籍&黑客技术也有收录
SRC技术文籍:

黑客资料由于是敏感资源,这里不能直接展示哦!
4.护网行动资料
其中关于HW护网行动,也准备了对应的资料,这些内容可相当于比赛的金手指!
5.黑客必读书单

6.面试题合集
当你自学到这里,你就要开始思考找工作的事情了,而工作绕不开的就是真题和面试题。

需要的话可以扫描下方卡片加我耗油发给你(都是无偿分享的),大家也可以一起学习交流一下。
网络安全学习路线&学习资源

对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。
本文转自 https://blog.csdn.net/zz96405784848/article/details/154438764?spm=1001.2014.3001.5501,如有侵权,请联系删除。
更多推荐


 25
 0
- 0


 已为社区贡献15条内容

所有评论(0)