
网络安全核心四大技能,不会就别想拿高薪
网络空间的攻防对抗日益激烈,网络安全已成为企业生存和国家安全的命脉,它负责构筑数字世界的坚固防线,保护核心资产与用户隐私免受侵害。
想要成为一名优秀的网络安全专家,除了敏锐的安全意识和高度的责任感,更需要锤炼一系列关键能力,才能在瞬息万变的威胁环境中立于不败之地。
本文将从四大维度阐述网络安全最核心的能力,助力你深化理解并有效构建防护体系。

1. 筑牢根基,夯实基础
密码学原理、访问控制机制、网络协议安全是网络安全的三块基石,如同防御工事的地基,决定了整个安全体系的稳健性与可靠性。
密码学原理是加密通信的核心,它保障了数据的机密性、完整性与身份认证,例如对称/非对称加密、哈希算法、数字签名等技术的运用。
访问控制机制是权限管理的准绳,它定义了谁(主体)能在什么条件下(策略)访问何种资源(客体),确保最小权限原则的实施。
网络协议安全(TCP/IP, HTTP/S, DNS 等)是防御网络攻击的关键,理解协议的工作原理及固有弱点(如中间人攻击、DNS劫持、ARP欺骗),是识别和防御入侵的基础。
这些基础能力看似原理性较强,但要真正内化为防御能力,必须深刻理解其底层机制,并在实战环境中不断演练和应用。
例如,掌握各类加密算法的适用场景与强度,可设计出更安全的加密传输方案;
熟练运用基于角色的访问控制(RBAC)或属性基访问控制(ABAC)模型,可精细化管控资源权限;
精通常见网络协议的漏洞成因与利用手法,能快速定位攻击痕迹并制定封堵策略。

2. 工具赋能,提升战力
随着网络威胁日益复杂化、自动化,仅靠基础理论难以应对海量数据和专业攻击。此时,专业的安全工具便成为分析师的强大武器库,它们提供了高效的数据处理、威胁狩猎和应急响应能力。
漏洞扫描器(Nessus, OpenVAS, AWVS)能够自动识别系统和应用中的已知漏洞,生成详细报告,为漏洞修复提供优先依据。
入侵检测/防御系统(Snort, Suricata)实时监控网络流量,运用规则匹配和异常行为分析技术,检测并阻止攻击企图。
安全信息与事件管理平台(SIEM/SOC, 如 Splunk, ELK, QRadar)汇聚各类安全设备日志,进行关联分析与可视化呈现,大幅提升威胁感知和调查效率。
渗透测试框架(Metasploit, Cobalt Strike) 模拟黑客攻击手法,主动检验系统防御强度,发现深层次安全隐患。
熟练掌握这些工具的使用场景、配置方法与结果分析至关重要。同时,理解工具背后的检测原理(签名匹配、行为分析、机器学习等),才能突破工具限制,提升威胁狩猎的深度和精度。

3. 云上防御,拓展疆域
在传统的本地数据中心安全架构下,网络安全聚焦于防火墙、网络设备等基础设施。
然而,随着云计算(IaaS, PaaS, SaaS)的深度普及与混合云架构的兴起,网络安全的边界急剧外扩,防护重心也需同步迁移至云端。
掌握云安全责任共担模型是前提,明确云服务商与用户各自的安全职责范围。
熟悉主流云平台(AWS, Azure, GCP)的原生安全服务(如IAM策略、安全组、WAF、KMS)是核心能力,能够快速在云端部署和配置安全策略。
理解并防护云原生环境(容器K8s, Serverless)的安全风险(如容器逃逸、函数无服务器攻击面)成为当务之急。
深化云安全能力,意味着能够针对动态扩展的云资源、复杂的API访问、多租户环境下的数据隔离等场景,设计和实施有效的安全控制措施。

4. 流程驱动,体系制胜
面对庞大复杂的网络系统和层出不穷的威胁,仅靠个人技能单点防护力不从心。构建和实施标准化的安全流程与体系,是实现风险常态化管控的不二法门。
风险评估(NIST CSF, ISO 27005)是起点,系统性识别资产、威胁、脆弱性,量化风险水平,指导安全投入方向。
安全开发生命周期(SDL/DevSecOps)将安全要求嵌入软件开发的每一个环节(需求、设计、编码、测试、部署),从源头减少漏洞引入。
事件响应预案(IRP)与演练确保在面对安全事件(如勒索攻击、数据泄露)时,能快速、有序地执行检测、遏制、根除与恢复操作,最大限度降低损失。
安全合规要求(如等级保护2.0, GDPR, HIPAA)的解读与落地实施,不仅是法律义务,更是提升整体安全基线的重要手段。
精通这些安全流程和最佳实践,并将其与组织实际融合,才能实现从“被动救火”到“主动防御”、从“工具堆砌”到“体系化运作”的质变,显著提升组织安全韧性与合规水平。
网络安全攻防技术日新月异,新的威胁手法、漏洞利用技术、防御工具层出不穷。
想要在安全领域行稳致远,必须具备持续学习的热情和探索未知的勇气,深刻理解对手才能更有效保护自己。

如果你是也准备转行学习网络安全(黑客)或者正在学习,这里开源一份360智榜样学习中心独家出品《网络攻防知识库》,希望能够帮助到你
知识库由360智榜样学习中心独家打造出品,旨在帮助网络安全从业者或兴趣爱好者零基础快速入门提升实战能力,熟练掌握基础攻防到深度对抗。
01 内容涵盖
- 网络安全意识
- Linux操作系统详解
- WEB架构基础与HTTP协议
- 网络数据包分析
- PHP基础知识讲解
- Python编程基础
- Web安全基础
- Web渗透测试
- 常见渗透测试工具详解
- 渗透测试案例分析
- 渗透测试实战技巧
- 代码审计基础
- 木马免杀与WAF绕过
- 攻防对战实战
- CTF基础知识与常用工具
- CTF之MISC实战讲解
- 区块链安全
- 无线安全
- 等级保护

这份完整版的网络安全学习资料已经上传CSDN,朋友们如果需要可以微信扫描下方CSDN官方认证二维码免费领取【保证100%免费】
02 知识库价值
- 深度: 本知识库超越常规工具手册,深入剖析攻击技术的底层原理与高级防御策略,并对业内挑战巨大的APT攻击链分析、隐蔽信道建立等,提供了独到的技术视角和实战验证过的对抗方案。
- 广度: 面向企业安全建设的核心场景(渗透测试、红蓝对抗、威胁狩猎、应急响应、安全运营),本知识库覆盖了从攻击发起、路径突破、权限维持、横向移动到防御检测、响应处置、溯源反制的全生命周期关键节点,是应对复杂攻防挑战的实用指南。
- 实战性: 知识库内容源于真实攻防对抗和大型演练实践,通过详尽的攻击复现案例、防御配置实例、自动化脚本代码来传递核心思路与落地方法。
03 谁需要掌握本知识库
- 负责企业整体安全策略与建设的 CISO/安全总监
- 从事渗透测试、红队行动的 安全研究员/渗透测试工程师
- 负责安全监控、威胁分析、应急响应的 蓝队工程师/SOC分析师
- 设计开发安全产品、自动化工具的 安全开发工程师
- 对网络攻防技术有浓厚兴趣的 高校信息安全专业师生
04 部分核心内容展示
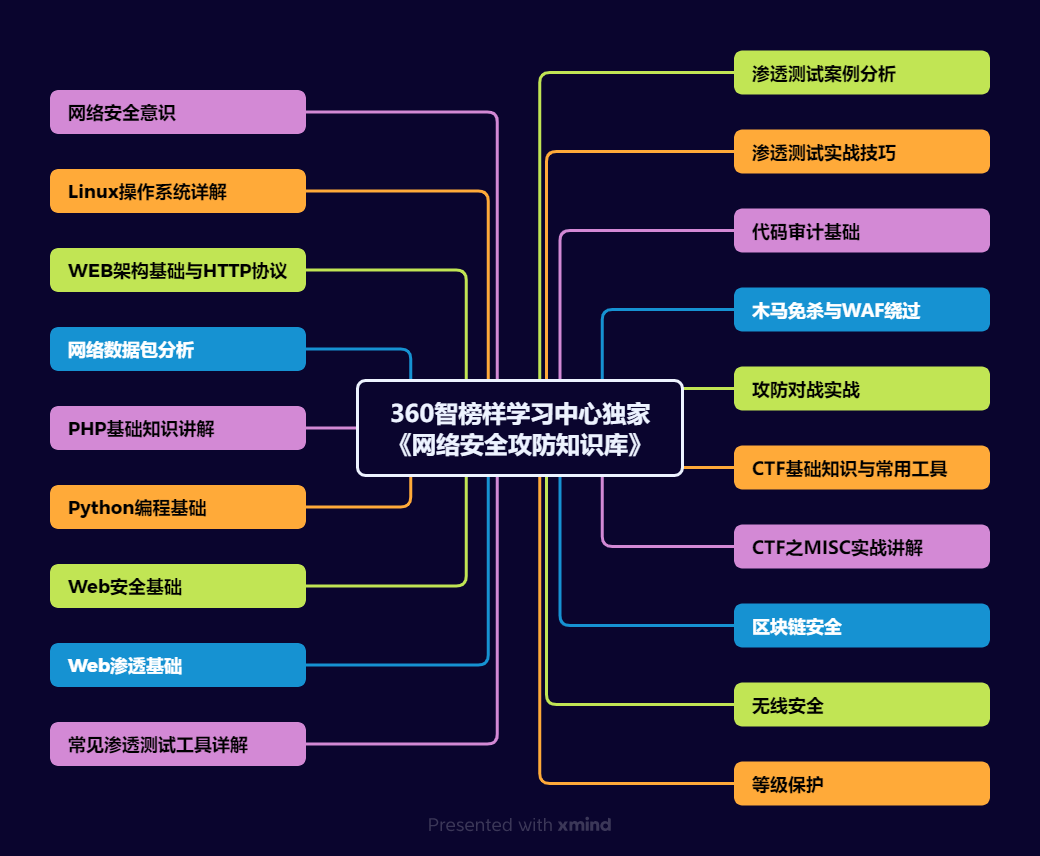
360智榜样学习中心独家《网络攻防知识库》采用由浅入深、攻防结合的讲述方式,既夯实基础技能,更深入高阶对抗技术。
内容组织紧密结合攻防场景,辅以大量真实环境复现案例、自动化工具脚本及配置解析。通过策略讲解、原理剖析、实战演示相结合,是你学习过程中好帮手。
1、网络安全意识

2、Linux操作系统

3、WEB架构基础与HTTP协议

4、Web渗透测试

5、渗透测试案例分享

6、渗透测试实战技巧

7、攻防对战实战

8、CTF之MISC实战讲解

这份完整版的网络安全学习资料已经上传CSDN,朋友们如果需要可以微信扫描下方CSDN官方认证二维码免费领取【保证100%免费】
更多推荐


 12
 0
- 0


 已为社区贡献67条内容

所有评论(0)