
我当年自学黑客(网络安全)的一些心得!(内附学习笔记)
前 言
写这篇教程的初衷是很多朋友都想了解如何入门/转行网络安全,实现自己的“黑客梦”。文章的宗旨是:1.指出一些自学的误区 2.提供客观可行的学习表 3.推荐我认为适合小白学习的资源.大佬绕道哈!(文末有福利!!!)

一、自学网络安全学习的误区和陷阱
1.不要试图先成为一名程序员(以编程为基础的学习)再开始学习
我在之前的回答中,我都一再强调不要以编程为基础再开始学习网络安全,一般来说,学习编程不但学习周期长,而且实际向安全过渡后可用到的关键知识并不多
一般人如果想要把编程学好再开始学习网络安全往往需要花费很长时间,容易半途而废。而且学习编程只是工具不是目的,我们的目标不是成为程序员。建议在学习网络安全的过程中,哪里不会补哪里,这样更有目的性且耗时更少
2.不要把深度学习作为入门第一课
很多人都是冲着要把网络安全学好学扎实来的,于是就很容易用力过猛,陷入一个误区:就是把所有的内容都要进行深度学习,但是把深度学习作为网络安全第一课不是个好主意。原因如下:
深度学习的黑箱性更加明显,很容易学的囫囵吞枣
深度学习对自身要求高,不适合自学,很容易走进死胡同
3.不要收集过多的资料
网上有很多关于网络安全的学习资料,动辄就有几个G的材料可以下载或者观看。而很多朋友都有“收集癖”,一下子购买十几本书,或者收藏几十个视频
网上的学习资料很多重复性都极高而且大多数的内容都还是几年前没有更新。在入门期间建议“小而精”的选择材料,下面我会推荐一些自认为对小白还不错的学习资源,耐心往下看
二、学习网络安全的一些前期准备
1.硬件选择
经常会有私信问我“学习网络安全需要配置很高的电脑吗?”答案是否定的,黑客用的电脑,不需要什么高的配置,只要稳定就行.因为黑客所使用的一些程序,低端CPU也可以很好的运行,而且不占什么内存.还有一个,黑客是在DOS命令下对进行的,所以电脑能使用到最佳状态!所以,不要打着学习的名义重新购买机器…
2.软件选择
很多人会纠结学习黑客到底是用Linux还是Windows或者是Mac系统,Linux虽然看着很酷炫,但是对于新人入门并不友好。Windows系统一样可以用虚拟机装靶机来进行学习
至于编程语言,首推Python,因为其良好的拓展支持性。当然现在市面上很多网站都是PHP的开发的,所以选择PHP也是可以的。其他语言还包括C++、Java…
很多朋友会问是不是要学习所有的语言呢?答案是否定的!引用我上面的一句话:学习编程只是工具不是目的,我们的目标不是成为程序员
(这里额外提一句,学习编程虽然不能带你入门,但是却能决定你能在网络安全这条路上到底能走多远,所以推荐大家自学一些基础编程的知识)
3.语言能力
我们知道计算机最早是在西方发明出来的,很多名词或者代码都是英文的,甚至现有的一些教程最初也是英文原版翻译过来的,而且一个漏洞被发现到翻译成中文一般需要一个星期的时间,在这个时间差上漏洞可能都修补了。而且如果不理解一些专业名词,在与其他黑客交流技术或者经验时也会有障碍,所以需要一定量的英文和黑客专业名词(不需要特别精通,但是要能看懂基础的)
比如说:肉鸡、挂马、shell、WebShell等等
三、网络安全的知识多而杂,怎么科学合理安排?
第一部分:安全基础
1.1.网络安全行业与法规
1.2.Linux操作系统
1.3.计算机网络基础
1.4.HTLM基础
1.5.JavaScript基础
1.6.PHP 入门
1.7.MYSQL基础
1.8.Python编程
第二部分:Web安全
2.1.信息收集
2.2.SQL 注入漏洞
2.3.CSRF 漏洞
2.4.XSS 漏洞
2.5.文件上传漏洞
2.6.文件包含漏洞
2.7.SSRF 漏洞
2.8.XXE 漏洞
2.9.远程代码执行漏洞
2.10.密码暴力猜解与防御
2.11.JWT 渗透与防御
2.12.逻辑漏洞
2.13.Redis 未授权访问漏洞
2.14.反序列化漏洞渗透与防御
2.15.AWVS 漏洞扫描
2.16.Appscan 漏洞扫描
2.17.Nessus 漏洞扫描
2.18.Burp Sui te 从入门到实战
第三部分:渗透实战
3.1.CVE 漏洞复现
3.2.vulnhub 靶场实战系列
3.3.挖漏洞项目实战
3.4.实战漏洞挖掘经验分享
3.5.2023HW 实战专题
3.6.网络安全面试就业指导课
第四部分: 企业安全体系建设
4.1.等级保护
4.2.应急响应
4.3.代码审计
4.4.风险评估
4.5.安全巡检
4.6.数据安全
第五部分:后渗透
5.1.MSF-Metasploit Fram ework
5.2.CS-CobaltStrike
5.3.内网渗透
5.4.系统权限提升渗透与防御
第六部分:代码审计
6.1.MSF-Metasploit Framework
6.2.CS-CobaltStrike
6.3.内网渗透
6.4.系统权限提升渗透与防御
第七部分:二进制安全
7.1.汇编语言程序设计
7.2.C 语言编程入门
7.3.C++编程入门
7.4.Windows 逆向进阶版
7.5.免杀-反杀毒技术
7.6.安卓逆向
7.7.Web Js逆向
第八部分:协议漏洞
8.1.DOS 与 DDOS 参透与防御
8.2.无线相关渗透与防御
8.3.ARP 渗透与防御
第九部分:编程进阶
9.1.HTML5+CSS3 零基础到实战
9.2.Shell 编程
9.3.Golang 语法精讲
第十部分:CTF
10.1.CTF 夺旗赛
10.2.密码学与网络安全
总的来说只需学习10部分 时间4-6个月即可去就业了!
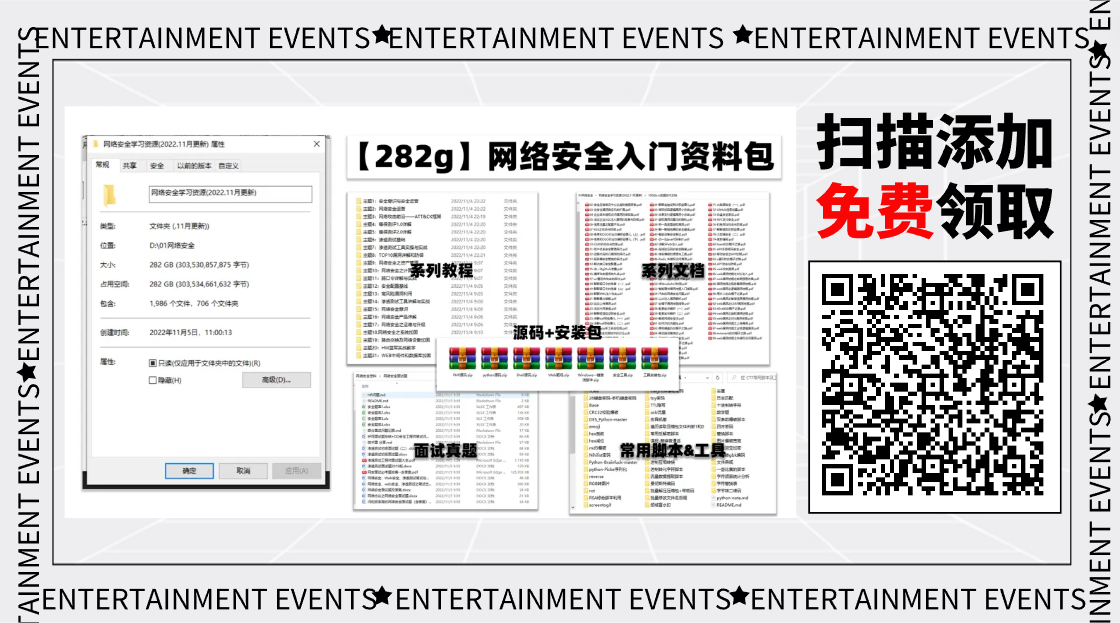
网络安全学习路线&学习资源

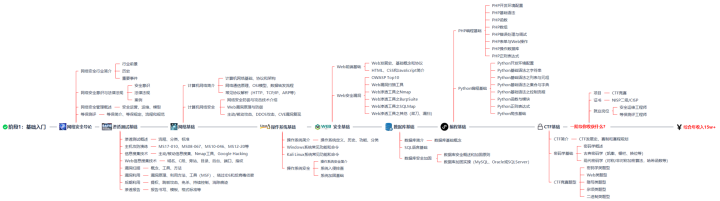
网络安全学习路线
这是一份网络安全从零基础到进阶的学习路线大纲全览,小伙伴们记得点个收藏!

阶段一:基础入门
该阶段学完即可年薪15w+
网络安全导论
渗透测试基础
网络基础
操作系统基础
Web安全基础
数据库基础
编程基础
CTF基础
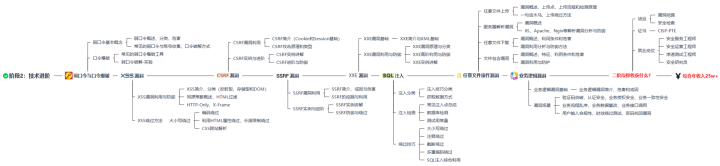
阶段二:技术进阶(到了这一步你才算入门)
该阶段学完年薪25w+
弱口令与口令爆破
XSS漏洞
CSRF漏洞
SSRF漏洞
XXE漏洞
SQL注入
任意文件操作漏洞
业务逻辑漏洞
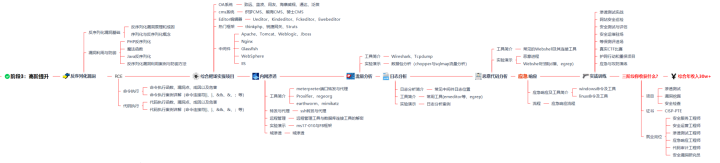
阶段三:高阶提升
该阶段学完即可年薪30w+
反序列化漏洞
RCE
综合靶场实操项目
内网渗透
流量分析
日志分析
恶意代码分析
应急响应
实战训练
阶段四:蓝队课程
攻防兼备,年薪收入可以达到40w+
蓝队基础
蓝队进阶
该部分主攻蓝队的防御,即更容易被大家理解的网络安全工程师。

阶段五:面试指南&阶段六:升级内容
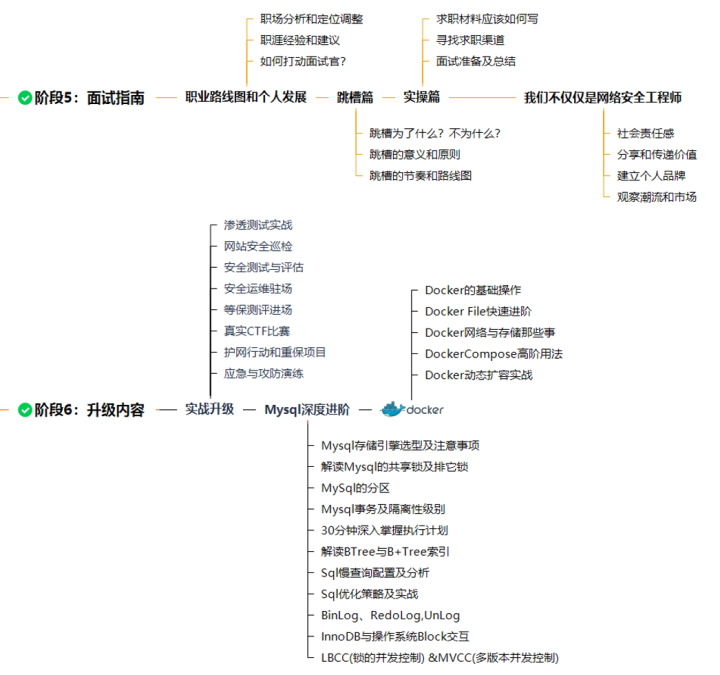
需要上述路线图对应的网络安全配套视频、源码以及更多网络安全相关书籍&面试题等内容
同学们可以扫描下方二维码获取哦!
学习教程
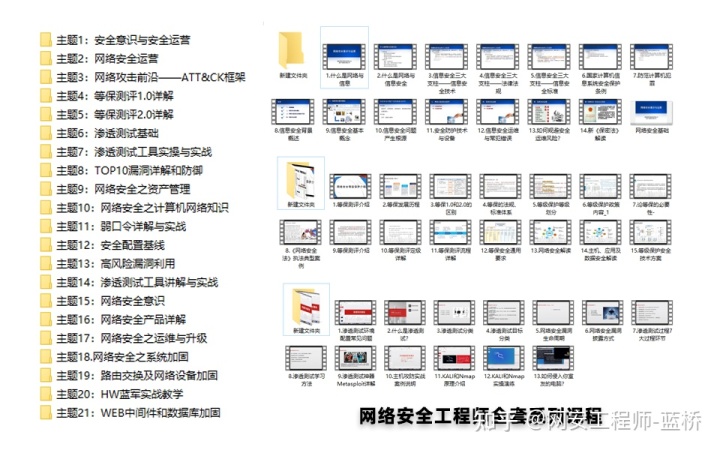
第一阶段:零基础入门系列教程
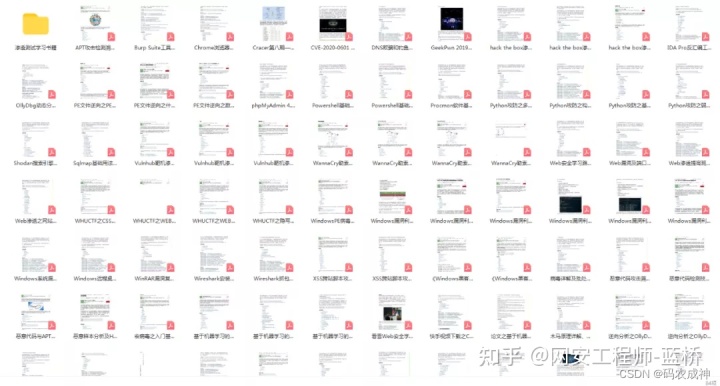
第二阶段:学习书籍
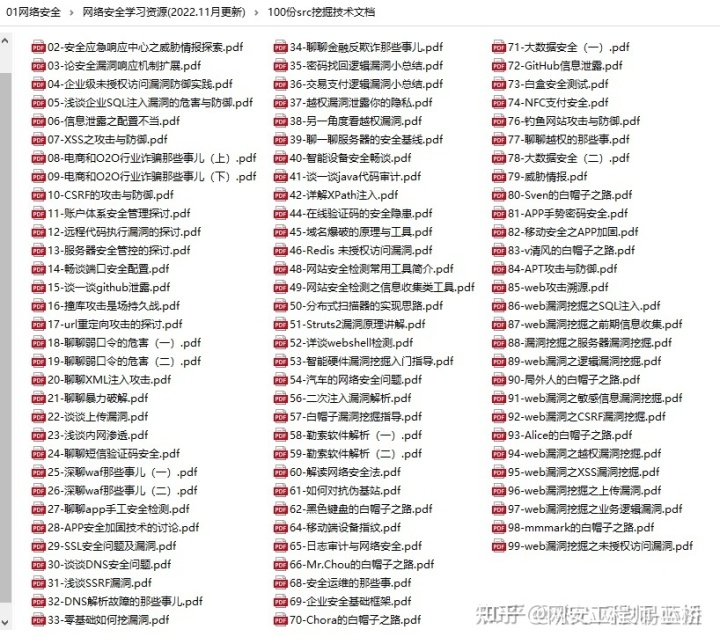
第三阶段:实战文档
尾言
最后,我其实要给部分人泼冷水,因为说实话,上面讲到的资料包获取没有任何的门槛。
但是,我觉得很多人拿到了却并不会去学习。
大部分人的问题看似是“如何行动”,其实是“无法开始”。
几乎任何一个领域都是这样,所谓“万事开头难”,绝大多数人都卡在第一步,还没开始就自己把自己淘汰出局了。
如果你真的确信自己喜欢网络安全/黑客技术,马上行动起来,比一切都重要。
特别声明:
此教程为纯技术分享!本书的目的决不是为那些怀有不良动机的人提供及技术支持!也不承担因为技术被滥用所产生的连带责任!本书的目的在于最大限度地唤醒大家对网络安全的重视,并采取相应的安全措施,从而减少由网络安全而带来的经济损失。!!!

更多推荐

 9
 0
- 0


 已为社区贡献24条内容

所有评论(0)